SEMINARIO CIATAEAT ESPAA EL CONTROL INTERNO COMO TAREA
- Slides: 44
SEMINARIO CIAT/AEAT (ESPAÑA) EL CONTROL INTERNO COMO TAREA DE DIRECCIÓN GESTIÓN DE RIESGOS 25 -MAYO-2011 Servicio de Auditoría Interna 1
CONTENIDO 1. ASPECTOS GENERALES 2. MAPA DE RIESGOS AEAT (ESPAÑA) 3. PROCEDIMIENTO DE GESTIÓN Servicio de Auditoría Interna 2
1. ASPECTOS GENERALES Servicio de Auditoría Interna 3
Los informes actuales sobre control interno elaborados por las principales instituciones mundiales que se ocupan de esta materia han derivado hacia un tipo de control interno basado en la gestión de los riesgos de las organizaciones. • El Committee of Sponsoring Organizations of the Treadway Commission ha desarrollado una metodología para gestionar los riesgos conocida comúnmente como ERM (Entreprise Risk Management) o COSO II (2004). Metodologías de análisis y gestión de riesgos se está implantando en mayor o menor grado por todas las grandes organizaciones. Servicio de Auditoría Interna 4
¿Qué es el riesgo? Visión amplia del riesgo Amenaza Reducir/Minimizar Incertidumbre Administrar Oportunidad Aprovechar/Maximizar Cualquier acontecimiento futuro incierto que puede obstaculizar el logro de los objetivos estratégicos, operativos y/o financieros de la organización. Servicio de Auditoría Interna 5
¿QUÉ ES UN RIESGO? El riesgo se define como la posibilidad de que un evento ocurra y afecte adversamente a la consecución de los objetivos de una organización. Su naturaleza puede ser muy variada y deberse a factores políticos, externos sociales, (económicos, catastróficos, medioambientales, etc. ) o internos (infraestructura, personal, procesos y tecnología, etc. ) Servicio de Auditoría Interna 6
Gestión de Riesgos La gestión de riesgos identifica, evalúa y controla acontecimientos que, potencialmente, pueden poner en peligro los objetivos y metas. El riesgo se mide en términos de impacto y probabilidad. Servicio de Auditoría Interna 7
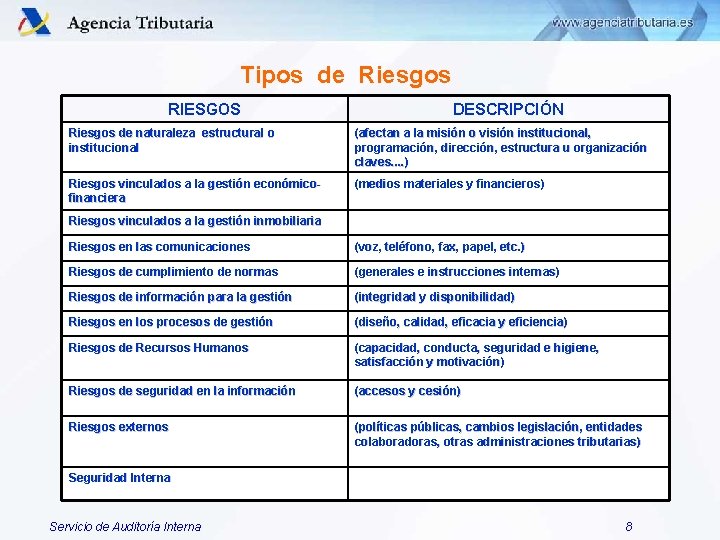
Tipos de Riesgos RIESGOS DESCRIPCIÓN Riesgos de naturaleza estructural o institucional (afectan a la misión o visión institucional, programación, dirección, estructura u organización claves. . ) Riesgos vinculados a la gestión económicofinanciera (medios materiales y financieros) Riesgos vinculados a la gestión inmobiliaria Riesgos en las comunicaciones (voz, teléfono, fax, papel, etc. ) Riesgos de cumplimiento de normas (generales e instrucciones internas) Riesgos de información para la gestión (integridad y disponibilidad) Riesgos en los procesos de gestión (diseño, calidad, eficacia y eficiencia) Riesgos de Recursos Humanos (capacidad, conducta, seguridad e higiene, satisfacción y motivación) Riesgos de seguridad en la información (accesos y cesión) Riesgos externos (políticas públicas, cambios legislación, entidades colaboradoras, otras administraciones tributarias) Seguridad Interna Servicio de Auditoría Interna 8
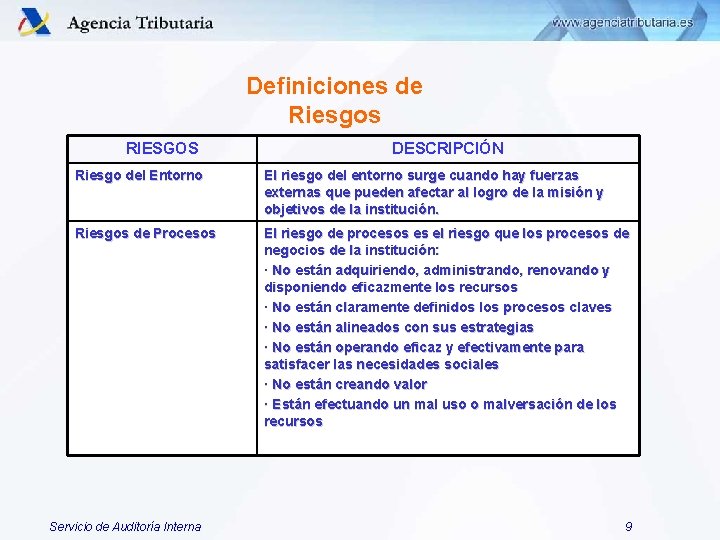
Definiciones de Riesgos RIESGOS DESCRIPCIÓN Riesgo del Entorno El riesgo del entorno surge cuando hay fuerzas externas que pueden afectar al logro de la misión y objetivos de la institución. Riesgos de Procesos El riesgo de procesos es el riesgo que los procesos de negocios de la institución: · No están adquiriendo, administrando, renovando y disponiendo eficazmente los recursos · No están claramente definidos los procesos claves · No están alineados con sus estrategias · No están operando eficaz y efectivamente para satisfacer las necesidades sociales · No están creando valor · Están efectuando un mal uso o malversación de los recursos Servicio de Auditoría Interna 9
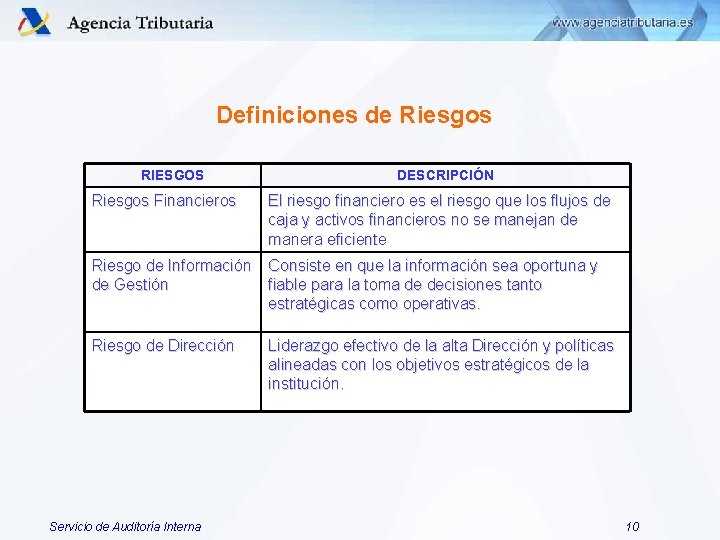
Definiciones de Riesgos RIESGOS DESCRIPCIÓN Riesgos Financieros El riesgo financiero es el riesgo que los flujos de caja y activos financieros no se manejan de manera eficiente Riesgo de Información de Gestión Consiste en que la información sea oportuna y fiable para la toma de decisiones tanto estratégicas como operativas. Riesgo de Dirección Liderazgo efectivo de la alta Dirección y políticas alineadas con los objetivos estratégicos de la institución. Servicio de Auditoría Interna 10
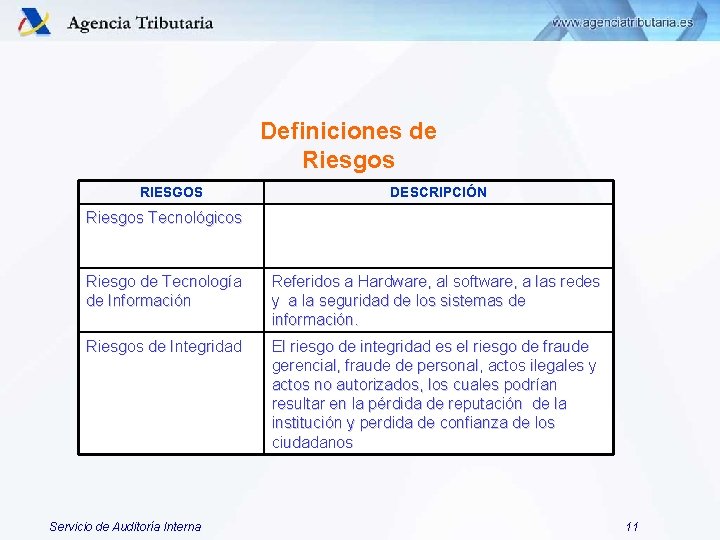
Definiciones de Riesgos RIESGOS DESCRIPCIÓN Riesgos Tecnológicos Riesgo de Tecnología de Información Referidos a Hardware, al software, a las redes y a la seguridad de los sistemas de información. Riesgos de Integridad El riesgo de integridad es el riesgo de fraude gerencial, fraude de personal, actos ilegales y actos no autorizados, los cuales podrían resultar en la pérdida de reputación de la institución y perdida de confianza de los ciudadanos Servicio de Auditoría Interna 11
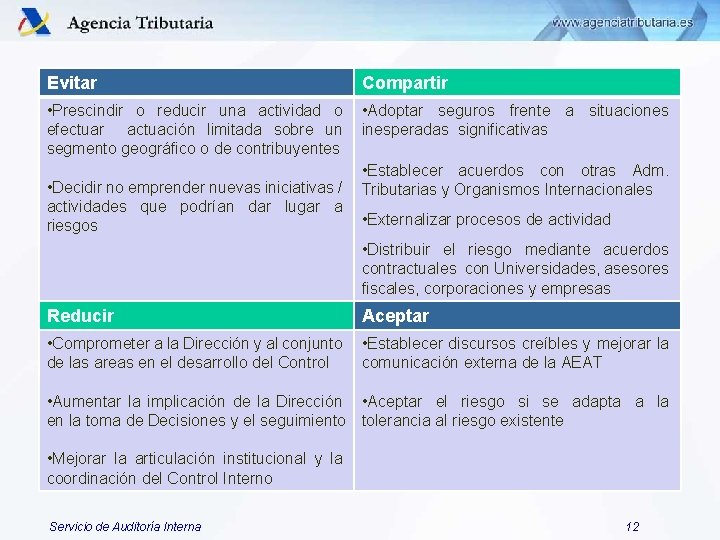
Evitar Compartir • Prescindir o reducir una actividad o efectuar actuación limitada sobre un segmento geográfico o de contribuyentes • Adoptar seguros frente a situaciones inesperadas significativas • Decidir no emprender nuevas iniciativas / actividades que podrían dar lugar a riesgos • Establecer acuerdos con otras Adm. Tributarias y Organismos Internacionales • Externalizar procesos de actividad • Distribuir el riesgo mediante acuerdos contractuales con Universidades, asesores fiscales, corporaciones y empresas Reducir Aceptar • Comprometer a la Dirección y al conjunto de las areas en el desarrollo del Control • Establecer discursos creíbles y mejorar la comunicación externa de la AEAT • Aumentar la implicación de la Dirección • Aceptar el riesgo si se adapta a la en la toma de Decisiones y el seguimiento tolerancia al riesgo existente • Mejorar la articulación institucional y la coordinación del Control Interno Servicio de Auditoría Interna 12
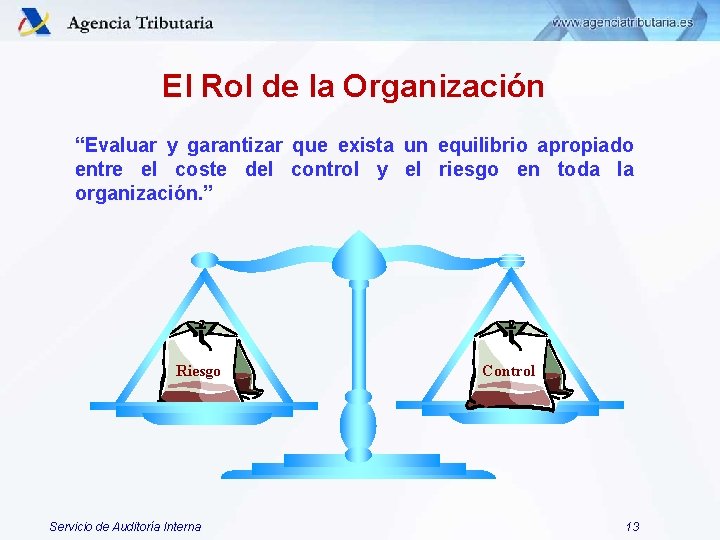
El Rol de la Organización “Evaluar y garantizar que exista un equilibrio apropiado entre el coste del control y el riesgo en toda la organización. ” Riesgo Servicio de Auditoría Interna Control 13
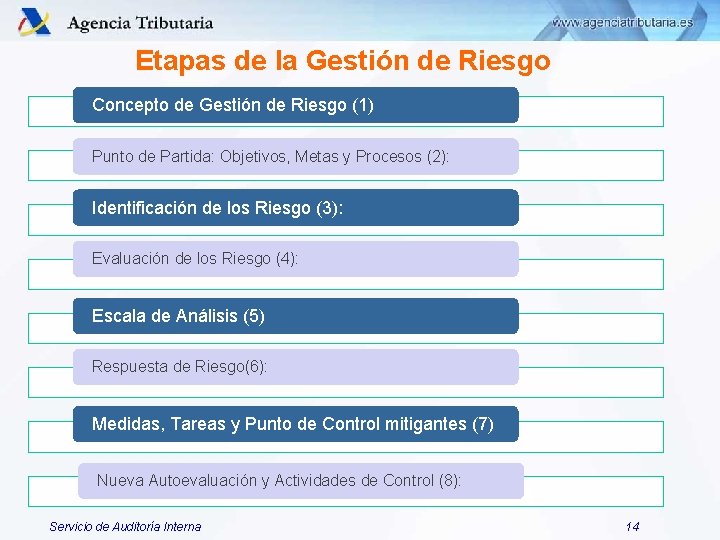
Etapas de la Gestión de Riesgo Concepto de Gestión de Riesgo (1) Punto de Partida: Objetivos, Metas y Procesos (2): Identificación de los Riesgo (3): Evaluación de los Riesgo (4): Escala de Análisis (5) Respuesta de Riesgo(6): Medidas, Tareas y Punto de Control mitigantes (7) Nueva Autoevaluación y Actividades de Control (8): Servicio de Auditoría Interna 14
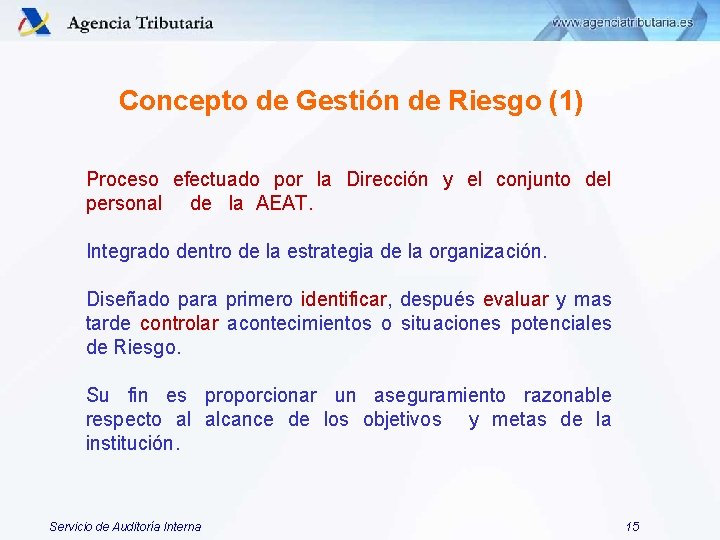
Concepto de Gestión de Riesgo (1) Proceso efectuado por la Dirección y el conjunto del personal de la AEAT. Integrado dentro de la estrategia de la organización. Diseñado para primero identificar, después evaluar y mas tarde controlar acontecimientos o situaciones potenciales de Riesgo. Su fin es proporcionar un aseguramiento razonable respecto al alcance de los objetivos y metas de la institución. Servicio de Auditoría Interna 15
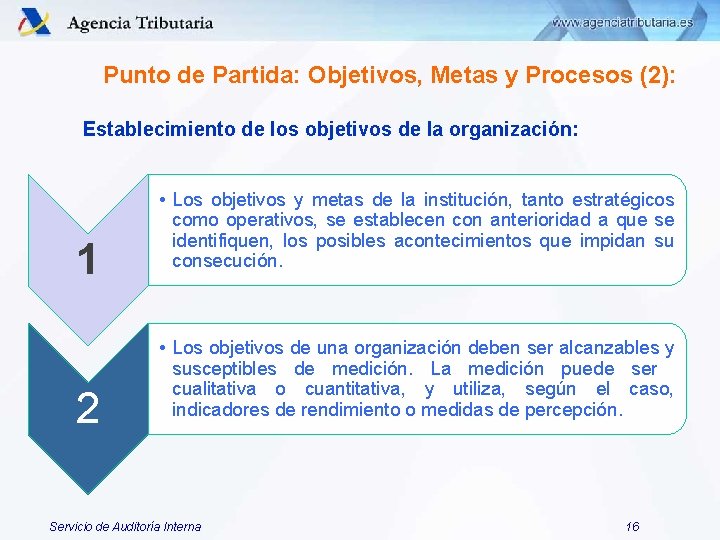
Punto de Partida: Objetivos, Metas y Procesos (2): Establecimiento de los objetivos de la organización: 1 2 • Los objetivos y metas de la institución, tanto estratégicos como operativos, se establecen con anterioridad a que se identifiquen, los posibles acontecimientos que impidan su consecución. • Los objetivos de una organización deben ser alcanzables y susceptibles de medición. La medición puede ser cualitativa o cuantitativa, y utiliza, según el caso, indicadores de rendimiento o medidas de percepción. Servicio de Auditoría Interna 16
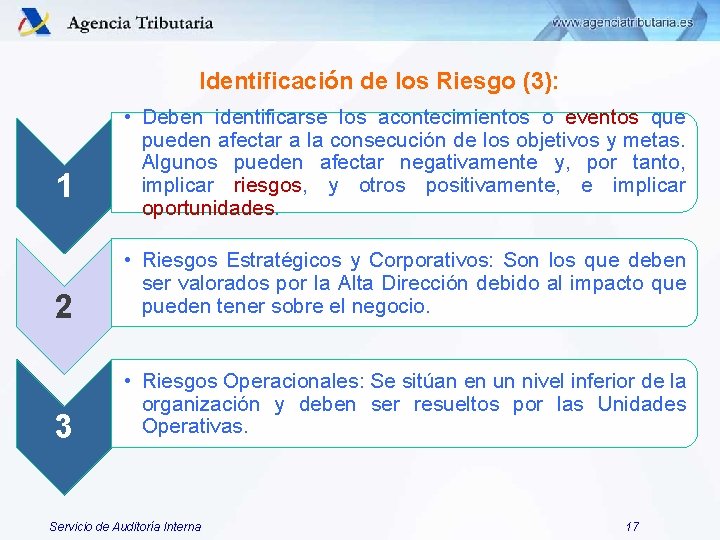
Identificación de los Riesgo (3): 1 • Deben identificarse los acontecimientos o eventos que pueden afectar a la consecución de los objetivos y metas. Algunos pueden afectar negativamente y, por tanto, implicar riesgos, y otros positivamente, e implicar oportunidades. 2 • Riesgos Estratégicos y Corporativos: Son los que deben ser valorados por la Alta Dirección debido al impacto que pueden tener sobre el negocio. 3 • Riesgos Operacionales: Se sitúan en un nivel inferior de la organización y deben ser resueltos por las Unidades Operativas. Servicio de Auditoría Interna 17
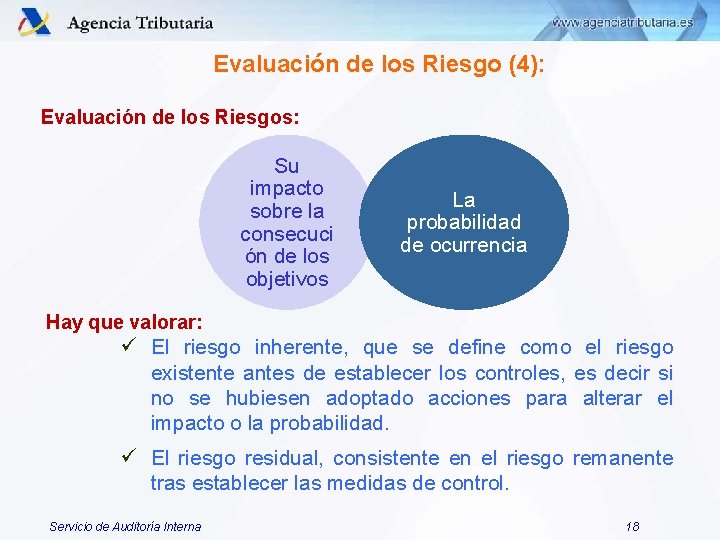
Evaluación de los Riesgo (4): Evaluación de los Riesgos: Su impacto sobre la consecuci ón de los objetivos La probabilidad de ocurrencia Hay que valorar: ü El riesgo inherente, que se define como el riesgo existente antes de establecer los controles, es decir si no se hubiesen adoptado acciones para alterar el impacto o la probabilidad. ü El riesgo residual, consistente en el riesgo remanente tras establecer las medidas de control. Servicio de Auditoría Interna 18
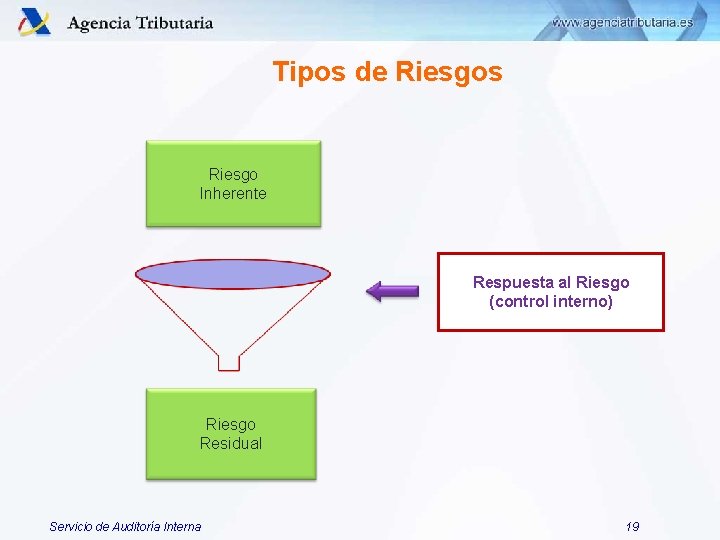
Tipos de Riesgos Riesgo Inherente Respuesta al Riesgo (control interno) Riesgo Residual Servicio de Auditoría Interna 19
q La evolución del riesgo inherente permite a la dirección de la organización evaluar si los controles existentes, que pueden tener un coste directo o un coste de oportunidad relevante, deben mantenerse. q Las técnicas de evaluación de riesgos consisten en una combinación de técnicas cualitativas y de técnicas cuantitativas (benchmarking, modelos probabilísticos, modelos no probabilísticos). q Una medida cuantitativa del impacto es el porcentaje del riesgo existente. Servicio de Auditoría Interna 20
q No obstante, ante la dificultad real del proceso de valoración de los diferentes riesgos de una organización, se suelen utilizar escalas simplificadas tanto para el impacto como para la probabilidad de ocurrencia. q Se emplean a veces modelos más sofisticados, que tienen en cuenta el periodo de exposición al riesgo o el número de ocasiones en que se puede producir una situación de riesgos. Servicio de Auditoría Interna 21
üLos riesgos deben definirse en términos precisos y se debe analizar su posible gestión, por los órganos proponentes. üLos riesgos deben vincularse a procesos pero no pueden ser excesivamente puntuales. La selección debe incluir riesgos de diversa naturaleza: 1 Coordinación General Servicio de Auditoría Interna 2 • Procesos Operativos • Procesos Estructurales • Procesos Institucionales 22
Como referencias, a título de ejemplo, pueden considerarse: - Riesgos vinculados a los procesos y procedimientos específicos de cada área. - A dificultades en el cumplimiento del Plan de objetivos de primer nivel. - A la inexistencia de recursos en áreas clave. - A la necesidad de cambios normativos y de instrucciones de funcionamiento y a cuestiones organizativas y de coordinación inter-áreas. No se debe obviar y en consecuencia hay que incluir riesgos en los procesos operativos tales como: Prescripciones, Control Conductas, Insuficientes Resultados. Servicio de Auditoría Interna 23
2. MAPA DE RIESGOS AEAT (ESPAÑA) Servicio de Auditoría Interna 24
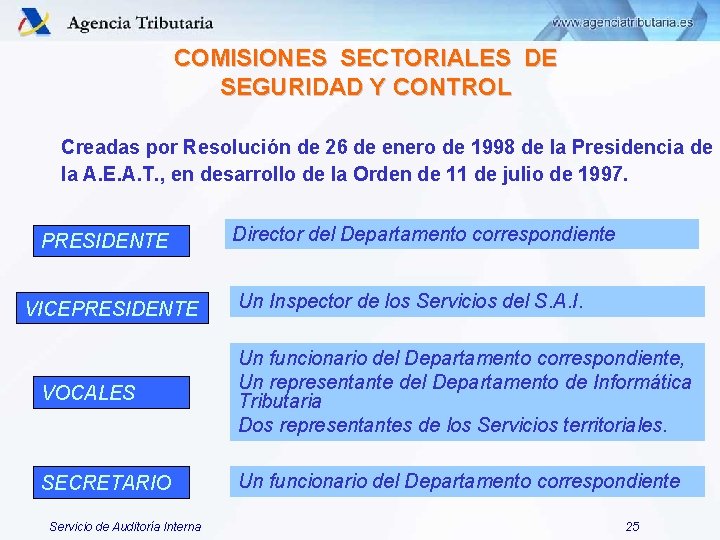
COMISIONES SECTORIALES DE SEGURIDAD Y CONTROL Creadas por Resolución de 26 de enero de 1998 de la Presidencia de la A. E. A. T. , en desarrollo de la Orden de 11 de julio de 1997. PRESIDENTE VICEPRESIDENTE Director del Departamento correspondiente Un Inspector de los Servicios del S. A. I. VOCALES Un funcionario del Departamento correspondiente, Un representante del Departamento de Informática Tributaria Dos representantes de los Servicios territoriales. SECRETARIO Un funcionario del Departamento correspondiente Servicio de Auditoría Interna 25
COMISIONES SECTORIALES DE SEGURIDAD Y CONTROL: FUNCIONES ØAnalizar y evaluar los riesgos de funcionamiento de los servicios a fin de establecer las correspondientes medidas preventivas. ØEstablecer y mantener actualizados de forma permanente los criterios y directrices generales sobre seguridad en el ámbito de la Comisión. ØElaborar propuestas para mejorar y reforzar los sistemas de seguridad y control. ØElevar a la Comisión de Seguridad y Control propuestas. Servicio de Auditoría Interna 26
COMISIONES SECTORIALES DE SEGURIDAD Y CONTROL: PRESTARÁ ESPECIAL ATENCIÓN ØDetectar e inventariar las áreas y puntos de riesgo más relevantes en su ámbito. ØAnalizar y evaluar, para cada una de las áreas de riesgo delimitadas, las deficiencias y debilidades de control existentes. ØAcordar y hacer operativas las medidas encaminadas a corregir las deficiencias observadas y a reforzar los sistemas de control y seguridad. ØElaborar, en su caso, las propuestas de normas e instrucciones que requiera la ejecución de las medidas acordadas. Servicio de Auditoría Interna 27
MAPA DE RIESGOS DE LA AEAT A finales de 2005, el Comité de Dirección de la AEAT decidió, a propuesta del SAI, la elaboración de un primer Mapa de Riesgos de la Agencia Tributaria, para el periodo 2006 -2008. Por resolución del Director de la AEAT de 4 de diciembre de 2009, se ha aprobado el Mapa de Riesgos de la AEAT para el periodo 2009 -2011. Servicio de Auditoría Interna 28
MAPA DE RIESGOS Es una representación de los principales riesgos que afectan a la consecución de los objetivos de la AEAT, categorizados en función de su probabilidad de ocurrencia y su impacto en dichos objetivos. Es un instrumento de ayuda a la Dirección en la toma de decisiones, que le permite orientar sus esfuerzos hacia aquellas áreas, procesos o aspectos de la actividad que puedan comprometer más gravemente la consecución de sus objetivos. Servicio de Auditoría Interna 29
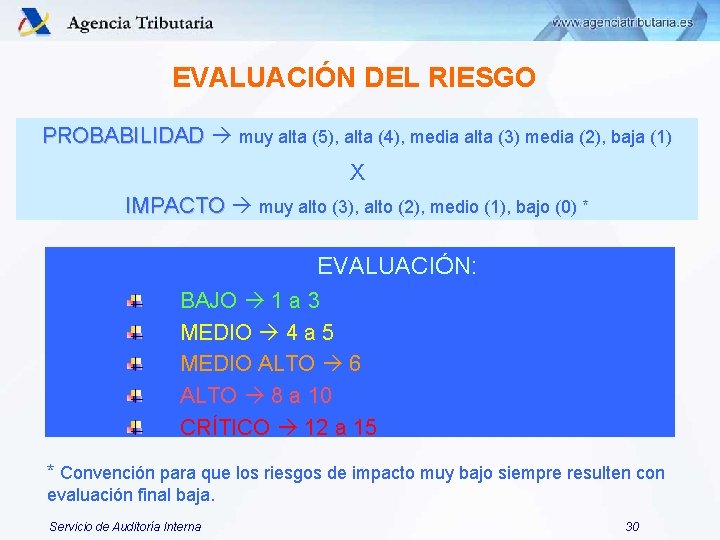
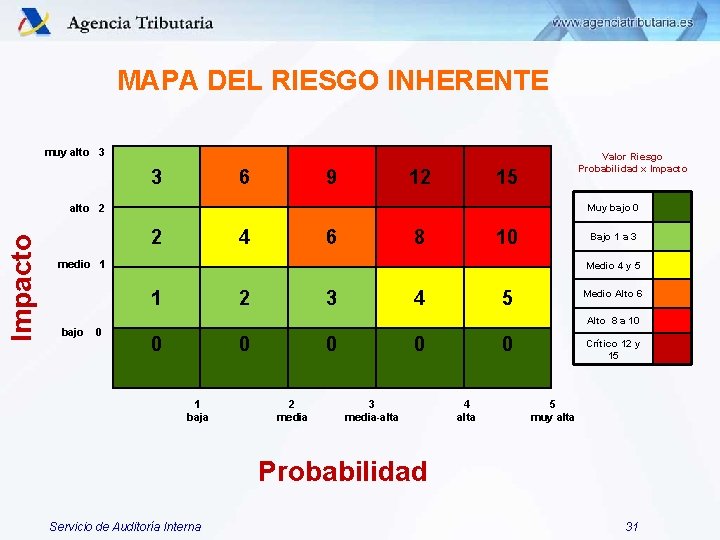
EVALUACIÓN DEL RIESGO PROBABILIDAD muy alta (5), alta (4), media alta (3) media (2), baja (1) X IMPACTO muy alto (3), alto (2), medio (1), bajo (0) * EVALUACIÓN: BAJO 1 a 3 MEDIO 4 a 5 MEDIO ALTO 6 ALTO 8 a 10 CRÍTICO 12 a 15 * Convención para que los riesgos de impacto muy bajo siempre resulten con evaluación final baja. Servicio de Auditoría Interna 30
MAPA DEL RIESGO INHERENTE muy alto 3 3 6 9 12 Valor Riesgo Probabilidad x Impacto 15 Muy bajo 0 Impacto alto 2 2 4 6 8 10 Bajo 1 a 3 medio 1 Medio 4 y 5 1 bajo 0 2 3 4 5 Medio Alto 6 Alto 8 a 10 0 0 1 baja 0 2 media 0 3 media-alta 0 4 alta Crítico 12 y 15 5 muy alta Probabilidad Servicio de Auditoría Interna 31
OBJETIVOS DEL MAPA DE RIESGOS Dotar de estructura, método y coordinación a los instrumentos de gestión de riesgos que ya posee la Agencia, especialmente a las Comisiones Sectoriales de Seguridad y Control. Orientar la atención preferente de dichos instrumentos de gestión hacia los riesgos más relevantes para la AEAT, y en general también la de los órganos y personal que desarrollan las actividades de control Servicio de Auditoría Interna 32
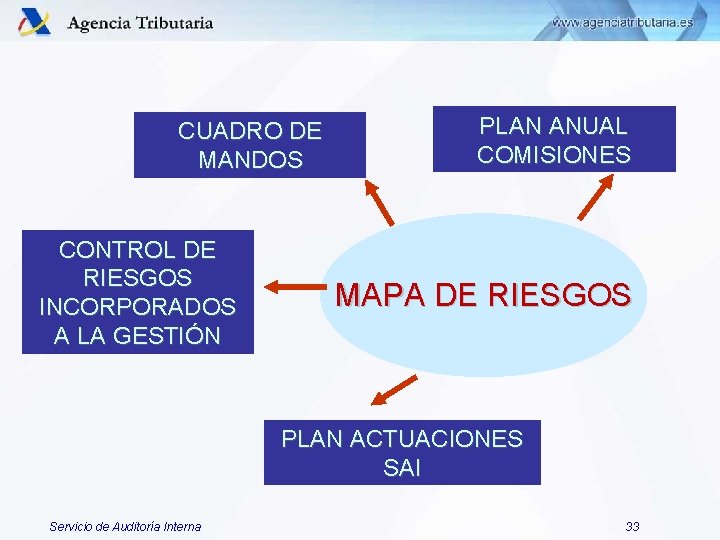
CUADRO DE MANDOS CONTROL DE RIESGOS INCORPORADOS A LA GESTIÓN PLAN ANUAL COMISIONES MAPA DE RIESGOS PLAN ACTUACIONES SAI Servicio de Auditoría Interna 33
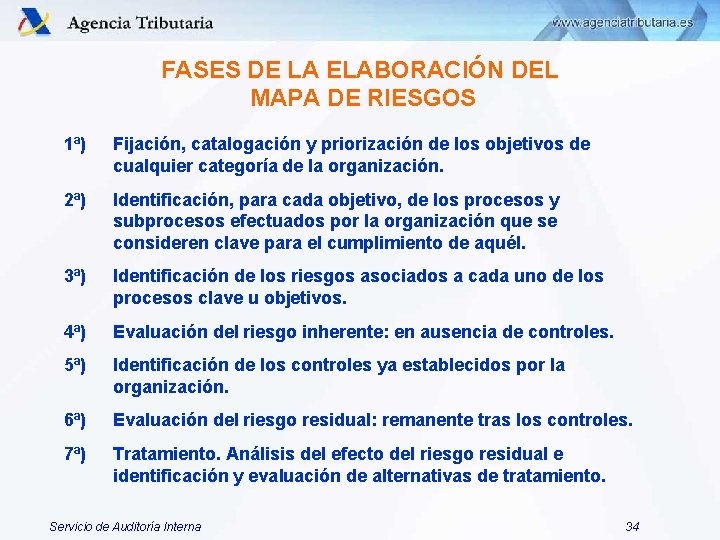
FASES DE LA ELABORACIÓN DEL MAPA DE RIESGOS 1ª) Fijación, catalogación y priorización de los objetivos de cualquier categoría de la organización. 2ª) Identificación, para cada objetivo, de los procesos y subprocesos efectuados por la organización que se consideren clave para el cumplimiento de aquél. 3ª) Identificación de los riesgos asociados a cada uno de los procesos clave u objetivos. 4ª) Evaluación del riesgo inherente: en ausencia de controles. 5ª) Identificación de los controles ya establecidos por la organización. 6ª) Evaluación del riesgo residual: remanente tras los controles. 7ª) Tratamiento. Análisis del efecto del riesgo residual e identificación y evaluación de alternativas de tratamiento. Servicio de Auditoría Interna 34
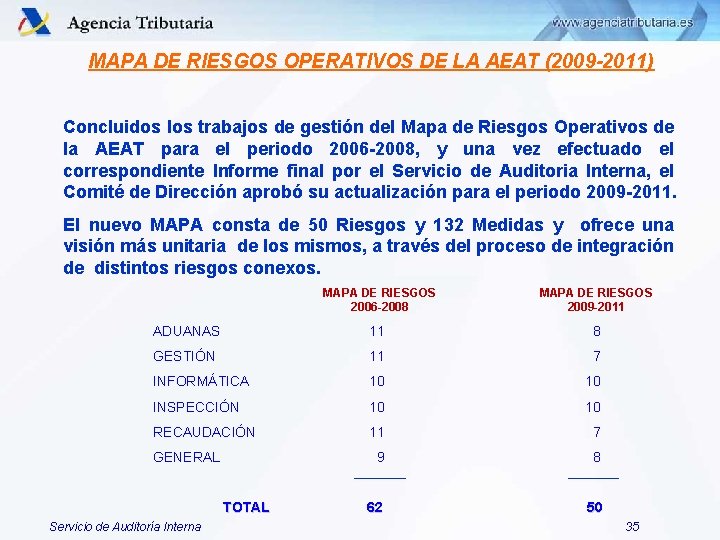
MAPA DE RIESGOS OPERATIVOS DE LA AEAT (2009 -2011) Concluidos los trabajos de gestión del Mapa de Riesgos Operativos de la AEAT para el periodo 2006 -2008, y una vez efectuado el correspondiente Informe final por el Servicio de Auditoria Interna, el Comité de Dirección aprobó su actualización para el periodo 2009 -2011. El nuevo MAPA consta de 50 Riesgos y 132 Medidas y ofrece una visión más unitaria de los mismos, a través del proceso de integración de distintos riesgos conexos. MAPA DE RIESGOS 2006 -2008 MAPA DE RIESGOS 2009 -2011 ADUANAS 11 8 GESTIÓN 11 7 INFORMÁTICA 10 10 INSPECCIÓN 10 10 RECAUDACIÓN 11 7 9 8 62 50 GENERAL TOTAL Servicio de Auditoría Interna 35
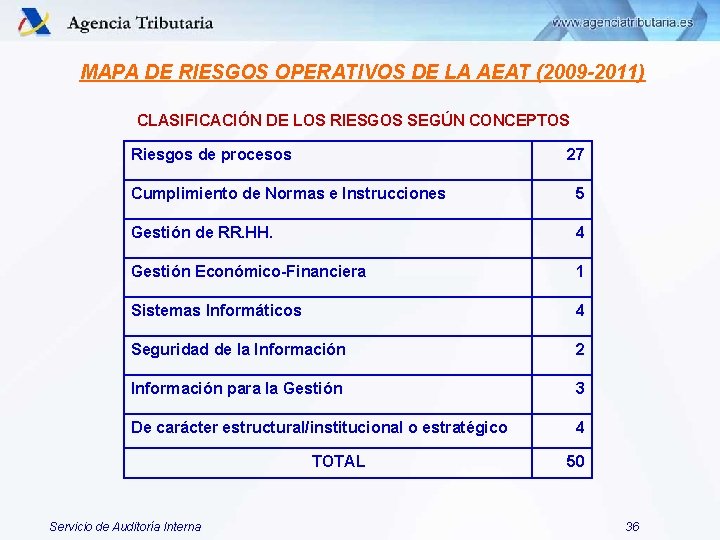
MAPA DE RIESGOS OPERATIVOS DE LA AEAT (2009 -2011) CLASIFICACIÓN DE LOS RIESGOS SEGÚN CONCEPTOS Riesgos de procesos 27 Cumplimiento de Normas e Instrucciones 5 Gestión de RR. HH. 4 Gestión Económico-Financiera 1 Sistemas Informáticos 4 Seguridad de la Información 2 Información para la Gestión 3 De carácter estructural/institucional o estratégico 4 TOTAL Servicio de Auditoría Interna 50 36
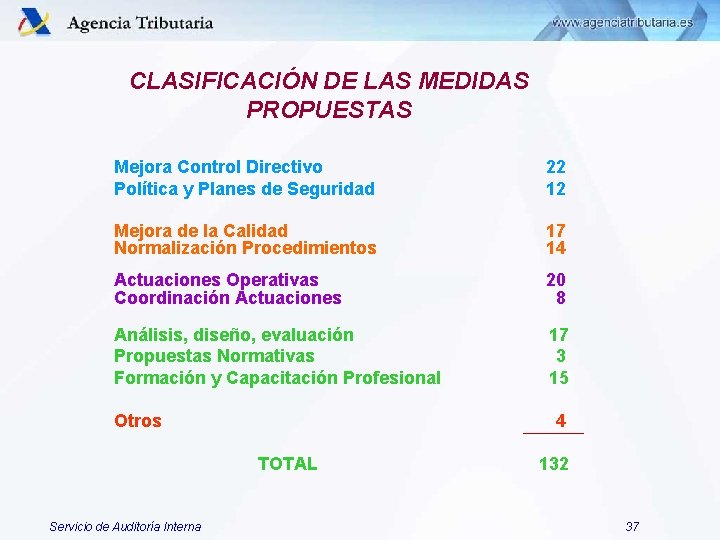
CLASIFICACIÓN DE LAS MEDIDAS PROPUESTAS Mejora Control Directivo Política y Planes de Seguridad 22 12 Mejora de la Calidad Normalización Procedimientos 17 14 Actuaciones Operativas Coordinación Actuaciones 20 8 Análisis, diseño, evaluación Propuestas Normativas Formación y Capacitación Profesional 17 3 15 Otros 4 TOTAL Servicio de Auditoría Interna 132 37
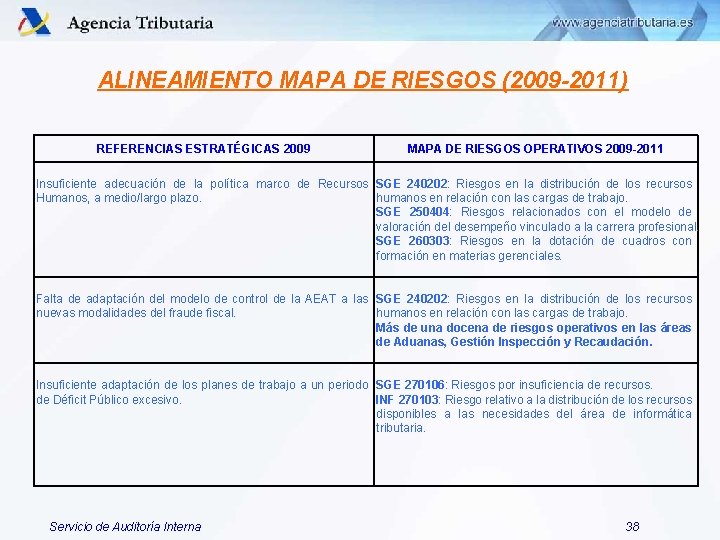
ALINEAMIENTO MAPA DE RIESGOS (2009 -2011) REFERENCIAS ESTRATÉGICAS 2009 MAPA DE RIESGOS OPERATIVOS 2009 -2011 Insuficiente adecuación de la política marco de Recursos SGE 240202: Riesgos en la distribución de los recursos Humanos, a medio/largo plazo. humanos en relación con las cargas de trabajo. SGE 250404: Riesgos relacionados con el modelo de valoración del desempeño vinculado a la carrera profesional. SGE 260303: Riesgos en la dotación de cuadros con formación en materias gerenciales. Falta de adaptación del modelo de control de la AEAT a las SGE 240202: Riesgos en la distribución de los recursos nuevas modalidades del fraude fiscal. humanos en relación con las cargas de trabajo. Más de una docena de riesgos operativos en las áreas de Aduanas, Gestión Inspección y Recaudación. Insuficiente adaptación de los planes de trabajo a un periodo SGE 270106: Riesgos por insuficiencia de recursos. de Déficit Público excesivo. INF 270103: Riesgo relativo a la distribución de los recursos disponibles a las necesidades del área de informática tributaria. Servicio de Auditoría Interna 38
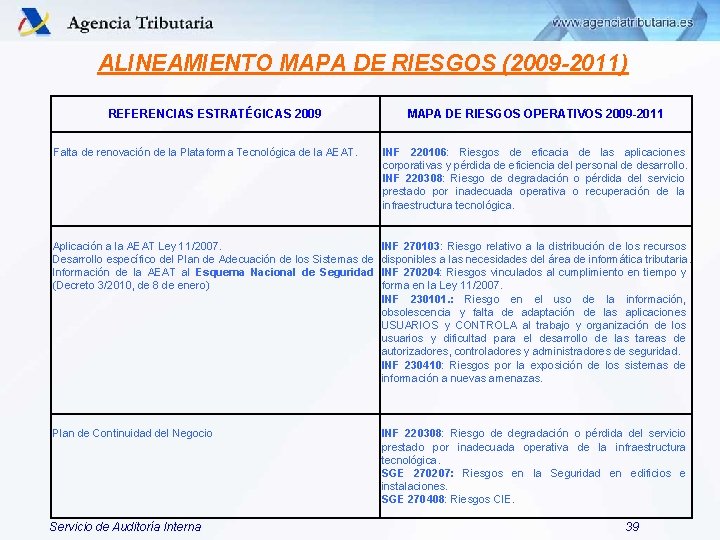
ALINEAMIENTO MAPA DE RIESGOS (2009 -2011) REFERENCIAS ESTRATÉGICAS 2009 MAPA DE RIESGOS OPERATIVOS 2009 -2011 Falta de renovación de la Plataforma Tecnológica de la AEAT. INF 220106: Riesgos de eficacia de las aplicaciones corporativas y pérdida de eficiencia del personal de desarrollo. INF 220308: Riesgo de degradación o pérdida del servicio prestado por inadecuada operativa o recuperación de la infraestructura tecnológica. Aplicación a la AEAT Ley 11/2007. Desarrollo específico del Plan de Adecuación de los Sistemas de Información de la AEAT al Esquema Nacional de Seguridad (Decreto 3/2010, de 8 de enero) INF 270103: Riesgo relativo a la distribución de los recursos disponibles a las necesidades del área de informática tributaria. INF 270204: Riesgos vinculados al cumplimiento en tiempo y forma en la Ley 11/2007. INF 230101. : Riesgo en el uso de la información, obsolescencia y falta de adaptación de las aplicaciones USUARIOS y CONTROLA al trabajo y organización de los usuarios y dificultad para el desarrollo de las tareas de autorizadores, controladores y administradores de seguridad. INF 230410: Riesgos por la exposición de los sistemas de información a nuevas amenazas. Plan de Continuidad del Negocio INF 220308: Riesgo de degradación o pérdida del servicio prestado por inadecuada operativa de la infraestructura tecnológica. SGE 270207: Riesgos en la Seguridad en edificios e instalaciones. SGE 270408: Riesgos CIE. Servicio de Auditoría Interna 39
3. PROCEDIMIENTO DE GESTIÓN Servicio de Auditoría Interna 40
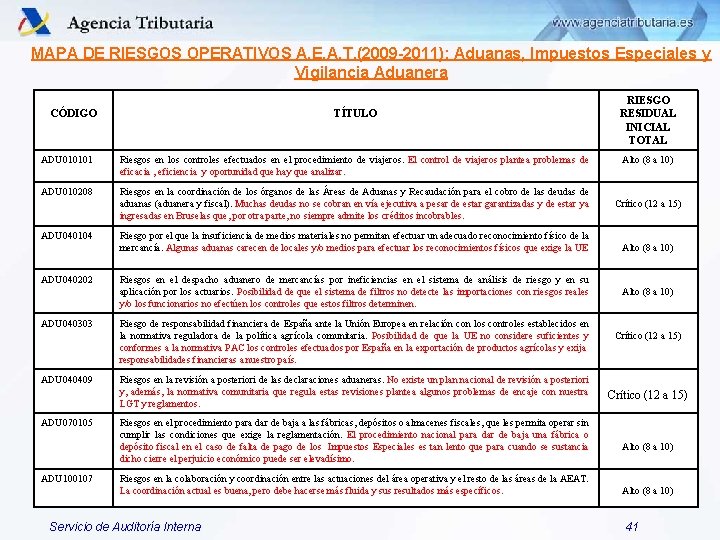
MAPA DE RIESGOS OPERATIVOS A. E. A. T. (2009 -2011): Aduanas, Impuestos Especiales y Vigilancia Aduanera CÓDIGO TÍTULO ADU 010101 Riesgos en los controles efectuados en el procedimiento de viajeros. El control de viajeros plantea problemas de eficacia , eficiencia y oportunidad que hay que analizar. ADU 010208 Riesgos en la coordinación de los órganos de las Áreas de Aduanas y Recaudación para el cobro de las deudas de aduanas (aduanera y fiscal). Muchas deudas no se cobran en vía ejecutiva a pesar de estar garantizadas y de estar ya ingresadas en Bruselas que, por otra parte, no siempre admite los créditos incobrables. ADU 040104 ADU 040202 ADU 040303 ADU 040409 ADU 070105 ADU 100107 Riesgo por el que la insuficiencia de medios materiales no permitan efectuar un adecuado reconocimiento físico de la mercancía. Algunas aduanas carecen de locales y/o medios para efectuar los reconocimientos físicos que exige la UE Riesgos en el despacho aduanero de mercancías por ineficiencias en el sistema de análisis de riesgo y en su aplicación por los actuarios. Posibilidad de que el sistema de filtros no detecte las importaciones con riesgos reales y/o los funcionarios no efectúen los controles que estos filtros determinen. Riesgo de responsabilidad financiera de España ante la Unión Europea en relación con los controles establecidos en la normativa reguladora de la política agrícola comunitaria. Posibilidad de que la UE no considere suficientes y conformes a la normativa PAC los controles efectuados por España en la exportación de productos agrícolas y exija responsabilidades financieras a nuestro país. Riesgos en la revisión a posteriori de las declaraciones aduaneras. No existe un plan nacional de revisión a posteriori y, además, la normativa comunitaria que regula estas revisiones plantea algunos problemas de encaje con nuestra LGT y reglamentos. Riesgos en el procedimiento para dar de baja a las fábricas, depósitos o almacenes fiscales, que les permita operar sin cumplir las condiciones que exige la reglamentación. El procedimiento nacional para dar de baja una fábrica o depósito fiscal en el caso de falta de pago de los Impuestos Especiales es tan lento que para cuando se sustancia dicho cierre el perjuicio económico puede ser elevadísimo. Riesgos en la colaboración y coordinación entre las actuaciones del área operativa y el resto de las áreas de la AEAT. La coordinación actual es buena, pero debe hacerse más fluida y sus resultados más específicos. Servicio de Auditoría Interna RIESGO RESIDUAL INICIAL TOTAL Alto (8 a 10) Crítico (12 a 15) Alto (8 a 10) 41
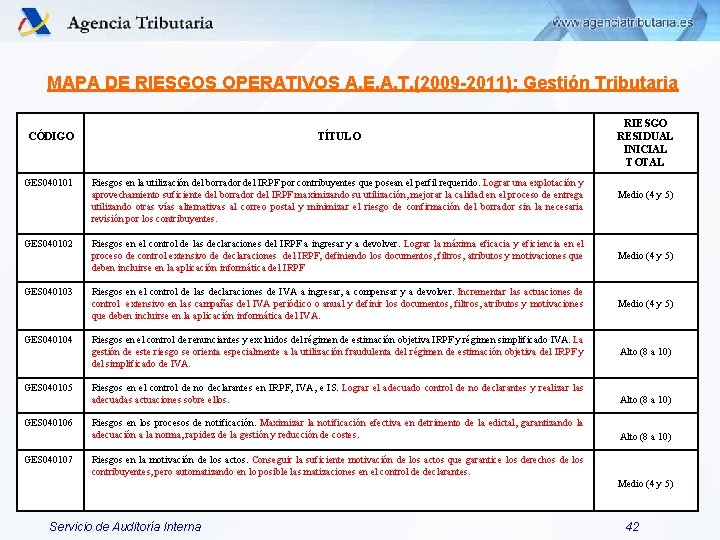
MAPA DE RIESGOS OPERATIVOS A. E. A. T. (2009 -2011): Gestión Tributaria CÓDIGO TÍTULO GES 040101 Riesgos en la utilización del borrador del IRPF por contribuyentes que posean el perfil requerido. Lograr una explotación y aprovechamiento suficiente del borrador del IRPF maximizando su utilización, mejorar la calidad en el proceso de entrega utilizando otras vías alternativas al correo postal y minimizar el riesgo de confirmación del borrador sin la necesaria revisión por los contribuyentes. GES 040102 GES 040103 GES 040104 GES 040105 GES 040106 GES 040107 RIESGO RESIDUAL INICIAL TOTAL Medio (4 y 5) Riesgos en el control de las declaraciones del IRPF a ingresar y a devolver. Lograr la máxima eficacia y eficiencia en el proceso de control extensivo de declaraciones del IRPF, definiendo los documentos, filtros, atributos y motivaciones que deben incluirse en la aplicación informática del IRPF Medio (4 y 5) Riesgos en el control de las declaraciones de IVA a ingresar, a compensar y a devolver. Incrementar las actuaciones de control extensivo en las campañas del IVA periódico o anual y definir los documentos, filtros, atributos y motivaciones que deben incluirse en la aplicación informática del IVA. Medio (4 y 5) Riesgos en el control de renunciantes y excluidos del régimen de estimación objetiva IRPF y régimen simplificado IVA. La gestión de este riesgo se orienta especialmente a la utilización fraudulenta del régimen de estimación objetiva del IRPF y del simplificado de IVA. Alto (8 a 10) Riesgos en el control de no declarantes en IRPF, IVA, e IS. Lograr el adecuado control de no declarantes y realizar las adecuadas actuaciones sobre ellos. Alto (8 a 10) Riesgos en los procesos de notificación. Maximizar la notificación efectiva en detrimento de la edictal, garantizando la adecuación a la norma, rapidez de la gestión y reducción de costes. Alto (8 a 10) Riesgos en la motivación de los actos. Conseguir la suficiente motivación de los actos que garantice los derechos de los contribuyentes, pero automatizando en lo posible las matizaciones en el control de declarantes. Medio (4 y 5) Servicio de Auditoría Interna 42
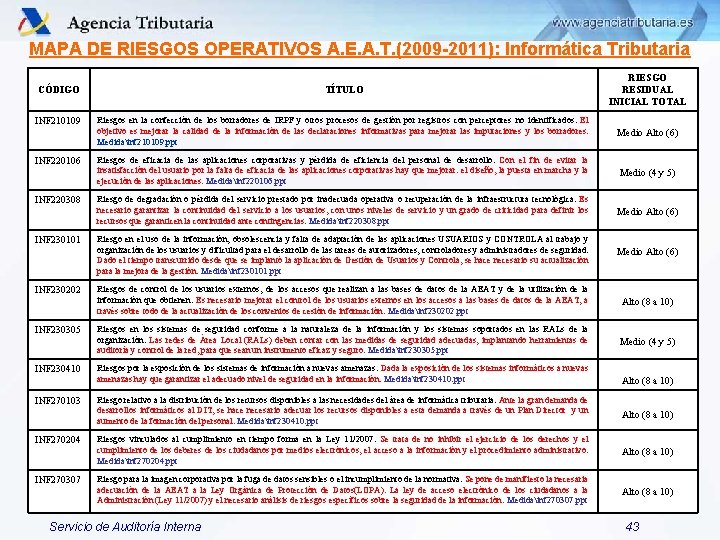
MAPA DE RIESGOS OPERATIVOS A. E. A. T. (2009 -2011): Informática Tributaria CÓDIGO TÍTULO RIESGO RESIDUAL INICIAL TOTAL INF 210109 Riesgos en la confección de los borradores de IRPF y otros procesos de gestión por registros con perceptores no identificados. El objetivo es mejorar la calidad de la información de las declaraciones informativas para mejorar las imputaciones y los borradores. Medidainf 210109. ppt Medio Alto (6) Riesgos de eficacia de las aplicaciones corporativas y pérdida de eficiencia del personal de desarrollo. Con el fin de evitar la insatisfacción del usuario por la falta de eficacia de las aplicaciones corporativas hay que mejorar: el diseño, la puesta en marcha y la ejecución de las aplicaciones. Medidainf 220106. ppt Medio (4 y 5) Riesgo de degradación o pérdida del servicio prestado por inadecuada operativa o recuperación de la infraestructura tecnológica. Es necesario garantizar la continuidad del servicio a los usuarios, con unos niveles de servicio y un grado de criticidad para definir los recursos que garanticen la continuidad ante contingencias. Medidainf 220308. ppt Medio Alto (6) Riesgo en el uso de la información, obsolescencia y falta de adaptación de las aplicaciones USUARIOS y CONTROLA al trabajo y organización de los usuarios y dificultad para el desarrollo de las tareas de autorizadores, controladores y administradores de seguridad. Dado el tiempo transcurrido desde que se implantó la aplicación de Gestión de Usuarios y Controla, se hace necesario su actualización para la mejora de la gestión. Medidainf 230101. ppt Medio Alto (6) Riesgos de control de los usuarios externos, de los accesos que realizan a las bases de datos de la AEAT y de la utilización de la información que obtienen. Es necesario mejorar el control de los usuarios externos en los accesos a las bases de datos de la AEAT, a través sobre todo de la actualización de los convenios de cesión de información. Medidainf 230202. ppt Alto (8 a 10) Riesgos en los sistemas de seguridad conforme a la naturaleza de la información y los sistemas soportados en las RALs de la organización. Las redes de Área Local (RALs) deben contar con las medidas de seguridad adecuadas, implantando herramientas de auditoría y control de la red, para que sean un instrumento eficaz y seguro. Medidainf 230305. ppt Medio (4 y 5) INF 220106 INF 220308 INF 230101 INF 230202 INF 230305 INF 230410 INF 270103 INF 270204 INF 270307 Riesgos por la exposición de los sistemas de información a nuevas amenazas. Dada la exposición de los sistemas informáticos a nuevas amenazas hay que garantizar el adecuado nivel de seguridad en la información. Medidainf 230410. ppt Alto (8 a 10) Riesgo relativo a la distribución de los recursos disponibles a las necesidades del área de informática tributaria. Ante la gran demanda de desarrollos informáticos al DIT, se hace necesario adecuar los recursos disponibles a esta demanda a través de un Plan Director y un aumento de la formación del personal. Medidainf 230410. ppt Alto (8 a 10) Riesgos vinculados al cumplimiento en tiempo forma en la Ley 11/2007. Se trata de no inhibir el ejercicio de los derechos y el cumplimiento de los deberes de los ciudadanos por medios electrónicos, el acceso a la información y el procedimiento administrativo. Medidainf 270204. ppt Alto (8 a 10) Riesgo para la imagen corporativa por la fuga de datos sensibles o el incumplimiento de la normativa. Se pone de manifiesto la necesaria adecuación de la AEAT a la Ley Orgánica de Protección de Datos(LOPA). La ley de acceso electrónico de los ciudadanos a la Administración (Ley 11/2007) y el necesario análisis de riesgos específicos sobre la seguridad de la información. Medidainf 270307. ppt Alto (8 a 10) Servicio de Auditoría Interna 43
FIN DE LA PRESENTACIÓN www. agenciatributaria. es Servicio de Auditoría Interna 44