Administracin del Riesgo Departamento Administrativo de la Funcin
- Slides: 58
Administración del Riesgo Departamento Administrativo de la Función Pública. Fecha: Junio 9 de 2017
Agenda 1 Objetivos de la Sesión 2 Referente Normativo 3 Pasos para el desarrollo de la Metodología 4 Armonización con otras políticas de Gobierno 5 Roles y Responsabilidades 6
1 Objetivos de la Sesión
1. Objetivos de la Sesión Dar a conocer las actualizaciones sobre la metodología de Administración del Riesgo. Transferir los conceptos y metodología necesarios para el fortalecimiento del Componente Administración del Riesgo y sus Elementos, acorde con la actualización MECI. Suministrar orientaciones clave que permitan intervenir los mapas de riesgos de las entidades.
2 Referente Normativo
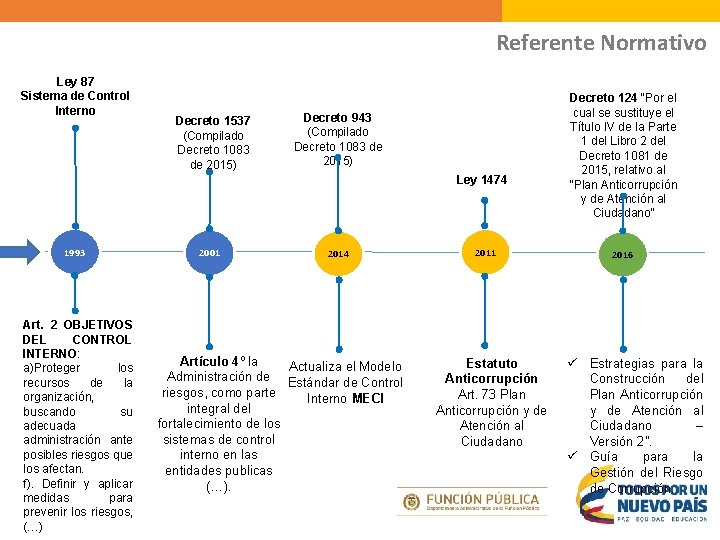
Referente Normativo Ley 87 Sistema de Control Interno Decreto 1537 (Compilado Decreto 1083 de 2015) Decreto 943 (Compilado Decreto 1083 de 2015) Ley 1474 1993 Art. 2 OBJETIVOS DEL CONTROL INTERNO: a)Proteger los recursos de la organización, buscando su adecuada administración ante posibles riesgos que los afectan. f). Definir y aplicar medidas para prevenir los riesgos, (…) 2001 2014 Artículo 4º la Actualiza el Modelo Administración de Estándar de Control riesgos, como parte Interno MECI integral del fortalecimiento de los sistemas de control interno en las entidades publicas (…). 2011 Estatuto Anticorrupción Art. 73 Plan Anticorrupción y de Atención al Ciudadano Decreto 124 “Por el cual se sustituye el Título IV de la Parte 1 del Libro 2 del Decreto 1081 de 2015, relativo al “Plan Anticorrupción y de Atención al Ciudadano” 2016 ü Estrategias para la Construcción del Plan Anticorrupción y de Atención al Ciudadano – Versión 2”. ü Guía para la Gestión del Riesgo de Corrupción.
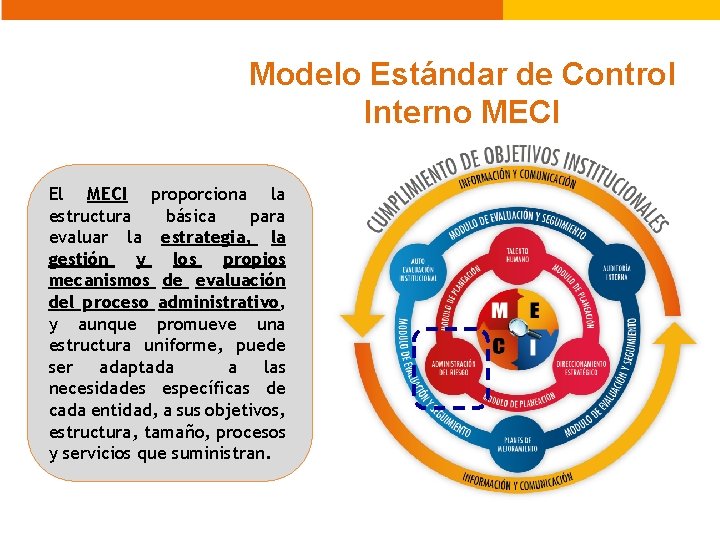
Modelo Estándar de Control Interno MECI El MECI proporciona la estructura básica para evaluar la estrategia, la gestión y los propios mecanismos de evaluación del proceso administrativo, y aunque promueve una estructura uniforme, puede ser adaptada a las necesidades específicas de cada entidad, a sus objetivos, estructura, tamaño, procesos y servicios que suministran.
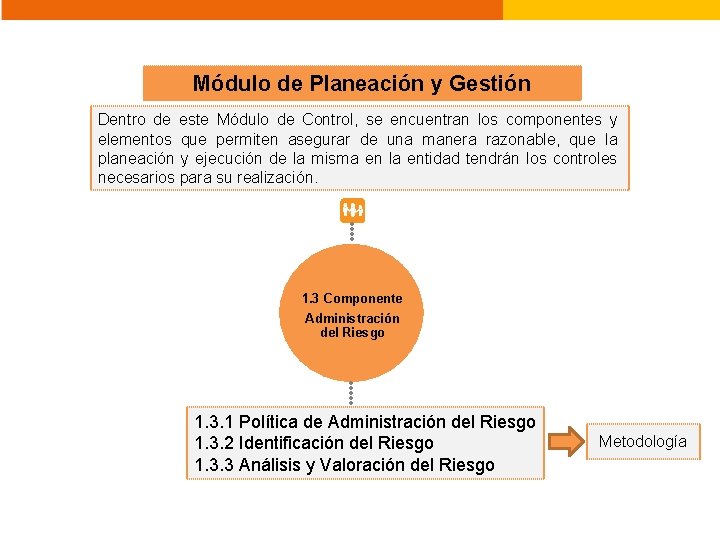
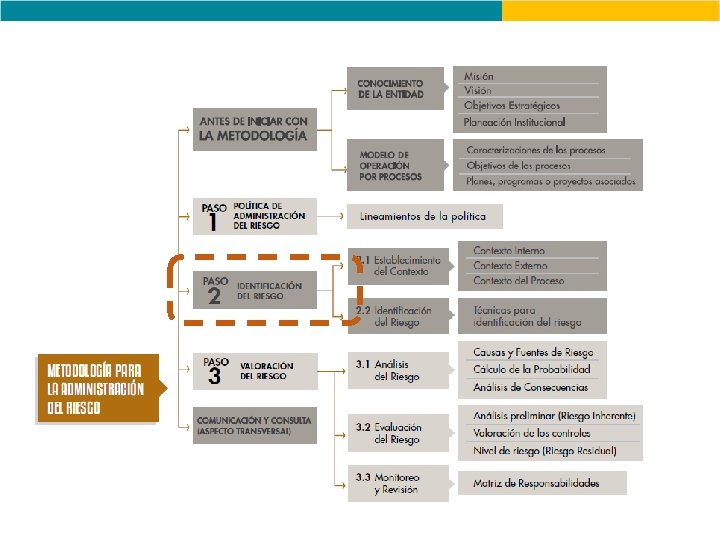
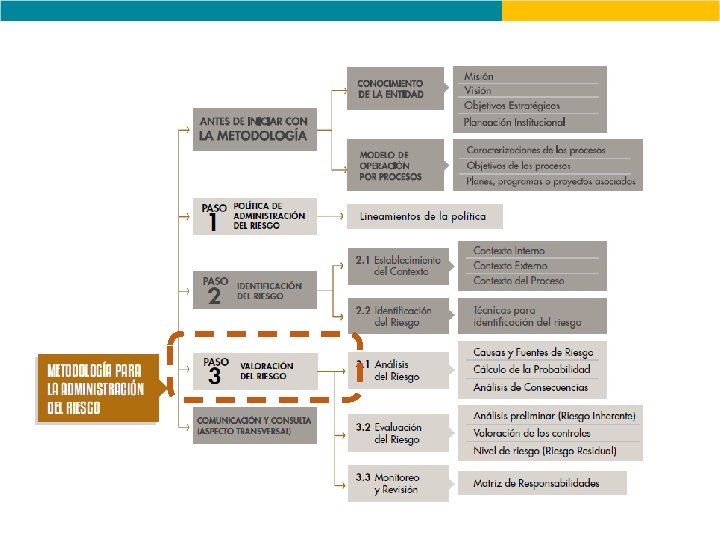
Módulo de Planeación y Gestión Dentro de este Módulo de Control, se encuentran los componentes y elementos que permiten asegurar de una manera razonable, que la planeación y ejecución de la misma en la entidad tendrán los controles necesarios para su realización. 1. 3 Componente Administración del Riesgo 1. 3. 1 Política de Administración del Riesgo 1. 3. 2 Identificación del Riesgo 1. 3. 3 Análisis y Valoración del Riesgo Metodología
3 Pasos para el desarrollo de la Metodología
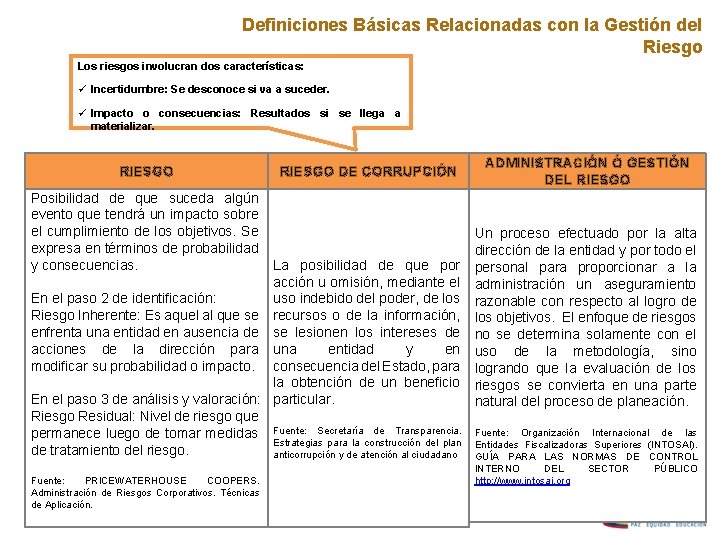
Definiciones Básicas Relacionadas con la Gestión del Riesgo Los riesgos involucran dos características: ü Incertidumbre: Se desconoce si va a suceder. ü Impacto o consecuencias: Resultados si se llega a materializar. RIESGO Posibilidad de que suceda algún evento que tendrá un impacto sobre el cumplimiento de los objetivos. Se expresa en términos de probabilidad y consecuencias. RIESGO DE CORRUPCIÓN La posibilidad de que por acción u omisión, mediante el uso indebido del poder, de los En el paso 2 de identificación: Riesgo Inherente: Es aquel al que se recursos o de la información, enfrenta una entidad en ausencia de se lesionen los intereses de acciones de la dirección para una entidad y en modificar su probabilidad o impacto. consecuencia del Estado, para la obtención de un beneficio En el paso 3 de análisis y valoración: particular. Riesgo Residual: Nivel de riesgo que permanece luego de tomar medidas Fuente: Secretaría de Transparencia. Estrategias para la construcción del plan de tratamiento del riesgo. anticorrupción y de atención al ciudadano Fuente: PRICEWATERHOUSE COOPERS. Administración de Riesgos Corporativos. Técnicas de Aplicación. ADMINISTRACIÓN Ó GESTIÓN DEL RIESGO Un proceso efectuado por la alta dirección de la entidad y por todo el personal para proporcionar a la administración un aseguramiento razonable con respecto al logro de los objetivos. El enfoque de riesgos no se determina solamente con el uso de la metodología, sino logrando que la evaluación de los riesgos se convierta en una parte natural del proceso de planeación. Fuente: Organización Internacional de las Entidades Fiscalizadoras Superiores (INTOSAI). GUÍA PARA LAS NORMAS DE CONTROL INTERNO DEL SECTOR PÚBLICO http: //www. intosai. org
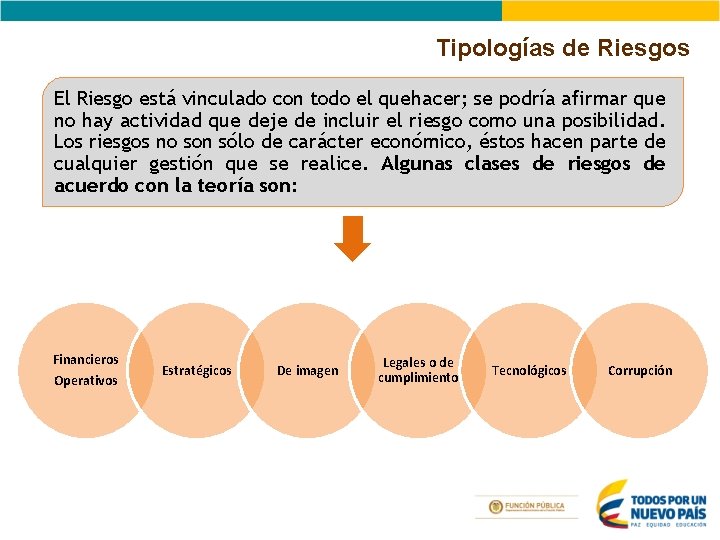
Tipologías de Riesgos El Riesgo está vinculado con todo el quehacer; se podría afirmar que no hay actividad que deje de incluir el riesgo como una posibilidad. Los riesgos no son sólo de carácter económico, éstos hacen parte de cualquier gestión que se realice. Algunas clases de riesgos de acuerdo con la teoría son: Financieros Operativos Estratégicos De imagen Legales o de cumplimiento Tecnológicos Corrupción
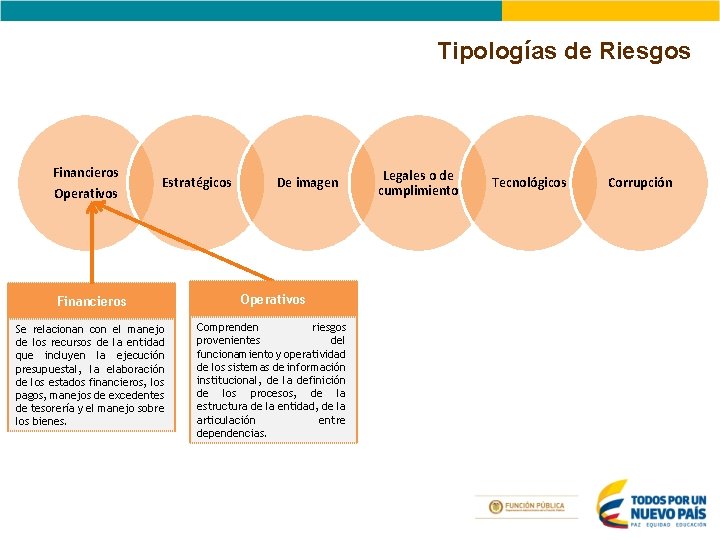
Tipologías de Riesgos Financieros Operativos Estratégicos De imagen Financieros Operativos Se relacionan con el manejo de los recursos de la entidad que incluyen la ejecución presupuestal, la elaboración de los estados financieros, los pagos, manejos de excedentes de tesorería y el manejo sobre los bienes. Comprenden riesgos provenientes del funcionamiento y operatividad de los sistemas de información institucional, de la definición de los procesos, de la estructura de la entidad, de la articulación entre dependencias. Legales o de cumplimiento Tecnológicos Corrupción
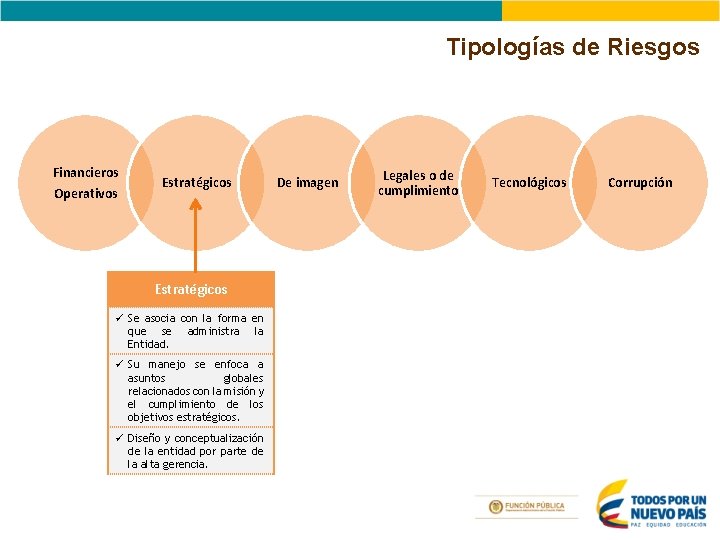
Tipologías de Riesgos Financieros Operativos Estratégicos ü Se asocia con la forma en que se administra la Entidad. ü Su manejo se enfoca a asuntos globales relacionados con la misión y el cumplimiento de los objetivos estratégicos. ü Diseño y conceptualización de la entidad por parte de la alta gerencia. De imagen Legales o de cumplimiento Tecnológicos Corrupción
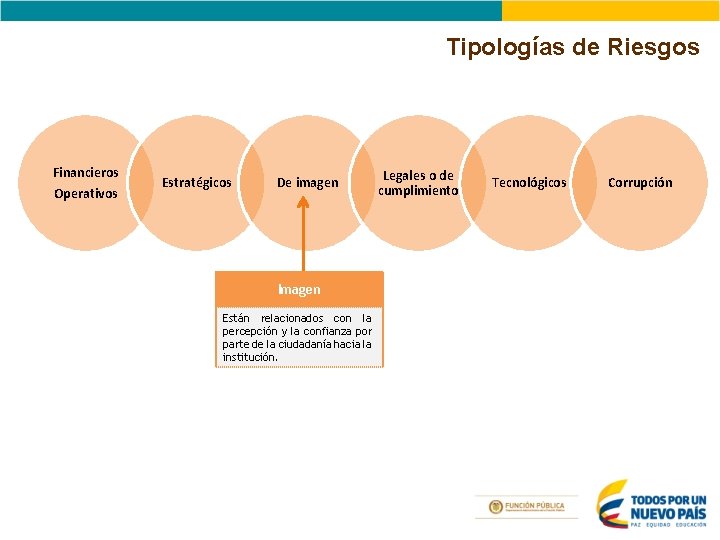
Tipologías de Riesgos Financieros Operativos Estratégicos De imagen Imagen Están relacionados con la percepción y la confianza por parte de la ciudadanía hacia la institución. Legales o de cumplimiento Tecnológicos Corrupción
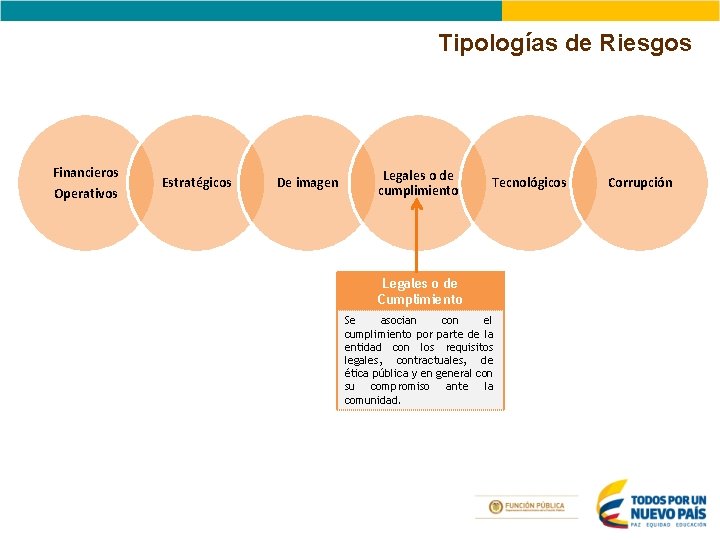
Tipologías de Riesgos Financieros Operativos Estratégicos De imagen Legales o de cumplimiento Tecnológicos Legales o de Cumplimiento Se asocian con el cumplimiento por parte de la entidad con los requisitos legales, contractuales, de ética pública y en general con su compromiso ante la comunidad. Corrupción
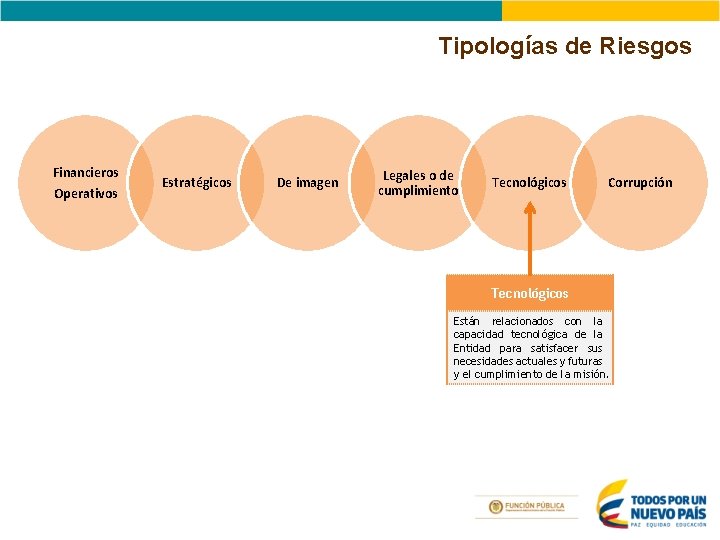
Tipologías de Riesgos Financieros Operativos Estratégicos De imagen Legales o de cumplimiento Tecnológicos Corrupción Tecnológicos Están relacionados con la capacidad tecnológica de la Entidad para satisfacer sus necesidades actuales y futuras y el cumplimiento de la misión.
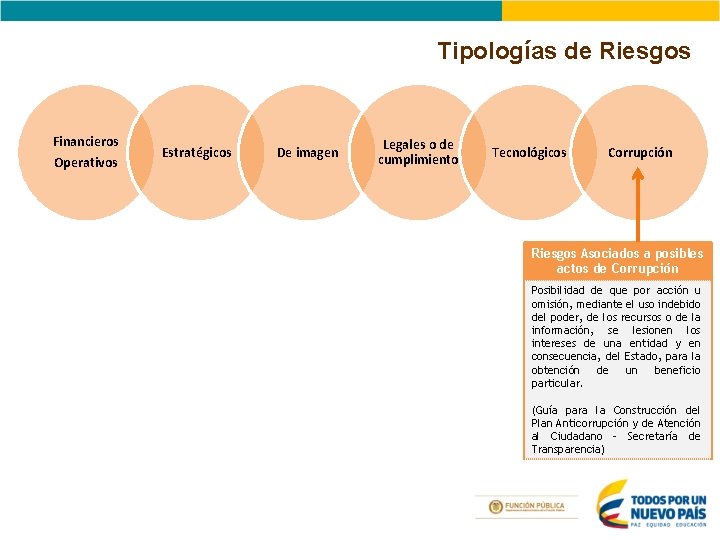
Tipologías de Riesgos Financieros Operativos Estratégicos De imagen Legales o de cumplimiento Tecnológicos Corrupción Riesgos Asociados a posibles actos de Corrupción Posibilidad de que por acción u omisión, mediante el uso indebido del poder, de los recursos o de la información, se lesionen los intereses de una entidad y en consecuencia, del Estado, para la obtención de un beneficio particular. (Guía para la Construcción del Plan Anticorrupción y de Atención al Ciudadano - Secretaría de Transparencia)
El porque de los controles….
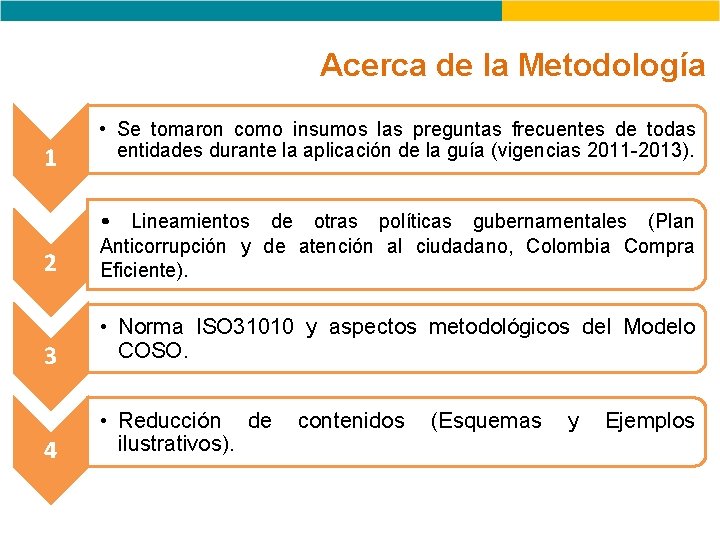
Acerca de la Metodología 1 • Se tomaron como insumos las preguntas frecuentes de todas entidades durante la aplicación de la guía (vigencias 2011 -2013). • Lineamientos de otras políticas gubernamentales (Plan 2 Anticorrupción y de atención al ciudadano, Colombia Compra Eficiente). 3 • Norma ISO 31010 y aspectos metodológicos del Modelo COSO. 4 • Reducción de ilustrativos). contenidos (Esquemas y Ejemplos
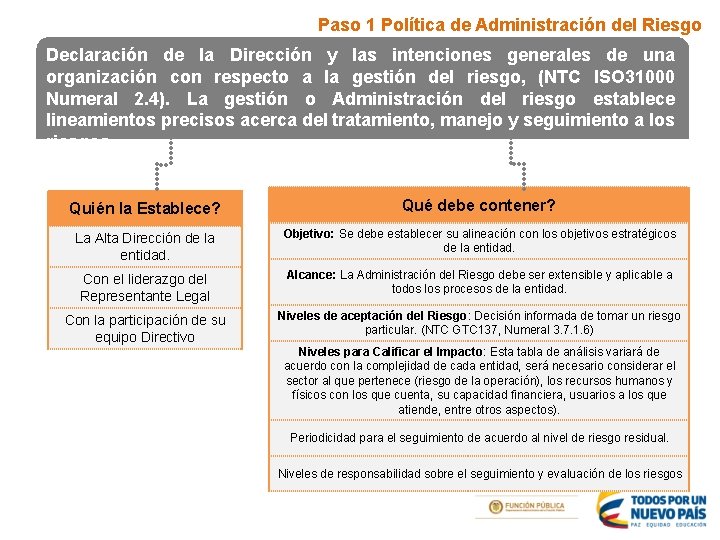
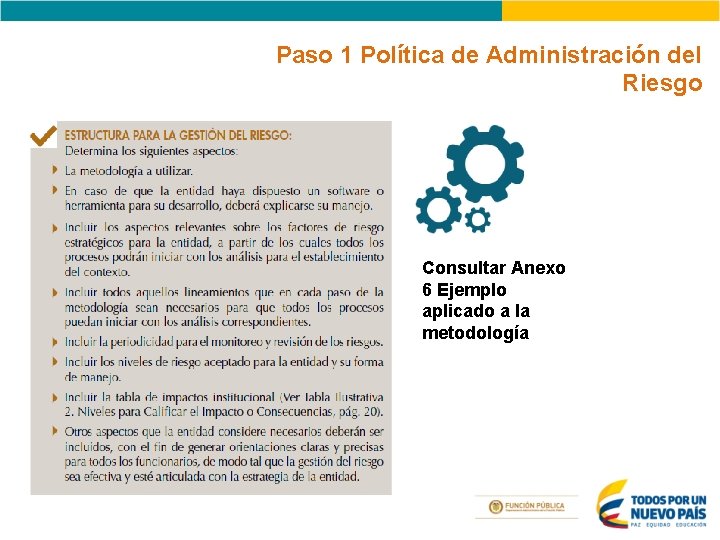
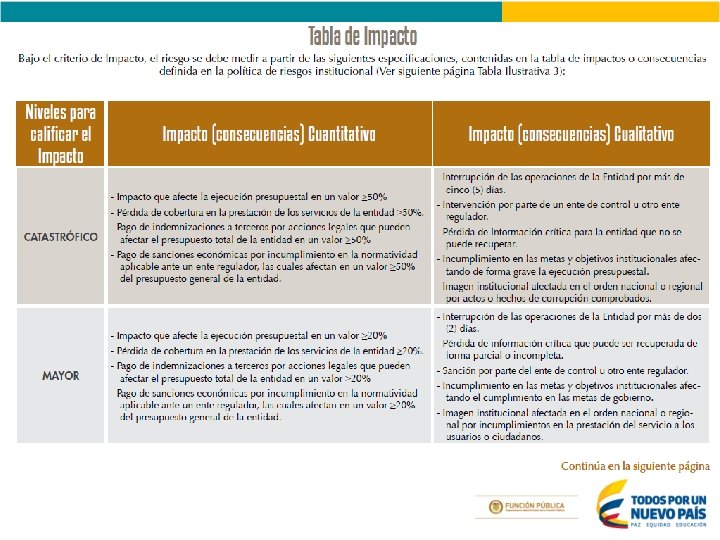
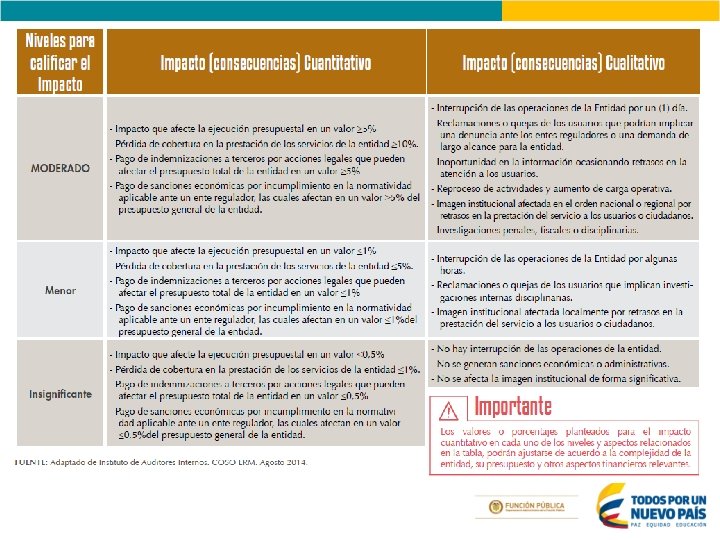
Paso 1 Política de Administración del Riesgo Declaración de la Dirección y las intenciones generales de una organización con respecto a la gestión del riesgo, (NTC ISO 31000 Numeral 2. 4). La gestión o Administración del riesgo establece lineamientos precisos acerca del tratamiento, manejo y seguimiento a los riesgos. Quién la Establece? Qué debe contener? La Alta Dirección de la entidad. Objetivo: Se debe establecer su alineación con los objetivos estratégicos de la entidad. Con el liderazgo del Representante Legal Alcance: La Administración del Riesgo debe ser extensible y aplicable a todos los procesos de la entidad. Con la participación de su equipo Directivo Niveles de aceptación del Riesgo: Decisión informada de tomar un riesgo particular. (NTC GTC 137, Numeral 3. 7. 1. 6) Niveles para Calificar el Impacto: Esta tabla de análisis variará de acuerdo con la complejidad de cada entidad, será necesario considerar el sector al que pertenece (riesgo de la operación), los recursos humanos y físicos con los que cuenta, su capacidad financiera, usuarios a los que atiende, entre otros aspectos). Periodicidad para el seguimiento de acuerdo al nivel de riesgo residual. Niveles de responsabilidad sobre el seguimiento y evaluación de los riesgos
Paso 1 Política de Administración del Riesgo Consultar Anexo 6 Ejemplo aplicado a la metodología
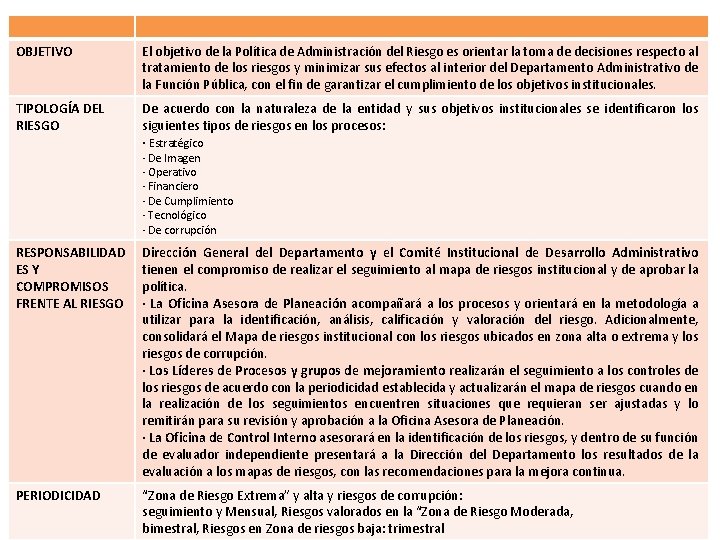
OBJETIVO El objetivo de la Política de Administración del Riesgo es orientar la toma de decisiones respecto al tratamiento de los riesgos y minimizar sus efectos al interior del Departamento Administrativo de la Función Pública, con el fin de garantizar el cumplimiento de los objetivos institucionales. TIPOLOGÍA DEL RIESGO De acuerdo con la naturaleza de la entidad y sus objetivos institucionales se identificaron los siguientes tipos de riesgos en los procesos: · Estratégico · De Imagen · Operativo · Financiero · De Cumplimiento · Tecnológico · De corrupción RESPONSABILIDAD ES Y COMPROMISOS FRENTE AL RIESGO Dirección General del Departamento y el Comité Institucional de Desarrollo Administrativo tienen el compromiso de realizar el seguimiento al mapa de riesgos institucional y de aprobar la política. · La Oficina Asesora de Planeación acompañará a los procesos y orientará en la metodología a utilizar para la identificación, análisis, calificación y valoración del riesgo. Adicionalmente, consolidará el Mapa de riesgos institucional con los riesgos ubicados en zona alta o extrema y los riesgos de corrupción. · Los Líderes de Procesos y grupos de mejoramiento realizarán el seguimiento a los controles de los riesgos de acuerdo con la periodicidad establecida y actualizarán el mapa de riesgos cuando en la realización de los seguimientos encuentren situaciones que requieran ser ajustadas y lo remitirán para su revisión y aprobación a la Oficina Asesora de Planeación. · La Oficina de Control Interno asesorará en la identificación de los riesgos, y dentro de su función de evaluador independiente presentará a la Dirección del Departamento los resultados de la evaluación a los mapas de riesgos, con las recomendaciones para la mejora continua. PERIODICIDAD “Zona de Riesgo Extrema” y alta y riesgos de corrupción: seguimiento y Mensual, Riesgos valorados en la “Zona de Riesgo Moderada, bimestral, Riesgos en Zona de riesgos baja: trimestral
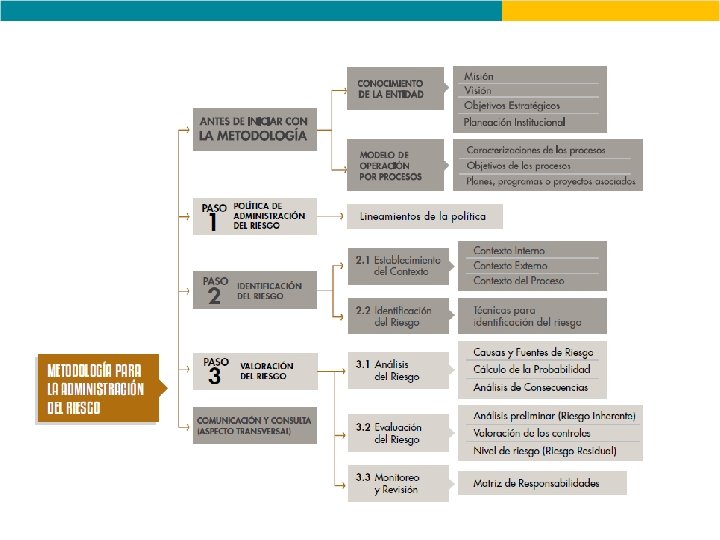
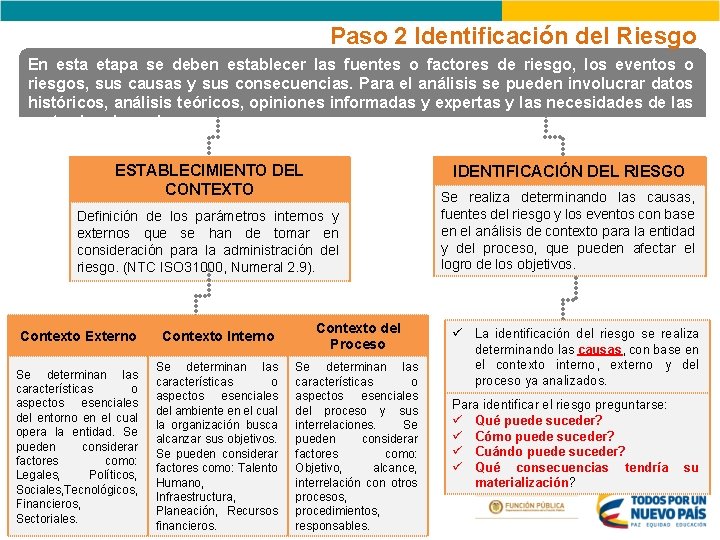
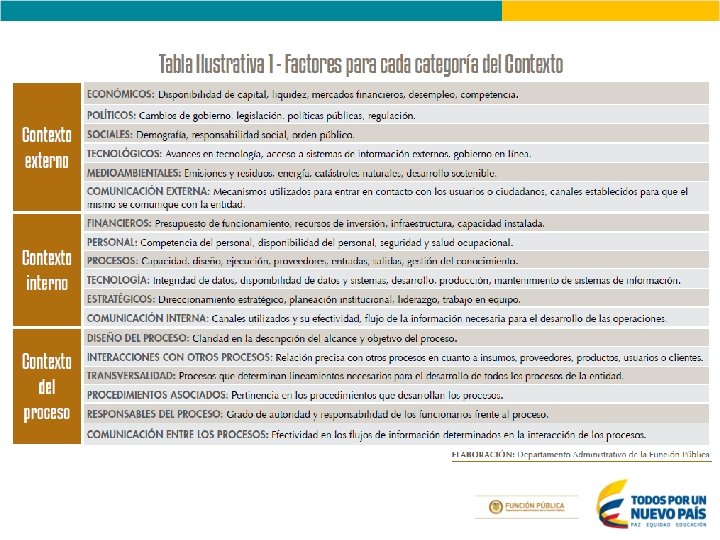
Paso 2 Identificación del Riesgo En esta etapa se deben establecer las fuentes o factores de riesgo, los eventos o riesgos, sus causas y sus consecuencias. Para el análisis se pueden involucrar datos históricos, análisis teóricos, opiniones informadas y expertas y las necesidades de las partes involucradas. ESTABLECIMIENTO DEL CONTEXTO IDENTIFICACIÓN DEL RIESGO Definición de los parámetros internos y externos que se han de tomar en consideración para la administración del riesgo. (NTC ISO 31000, Numeral 2. 9). Contexto Externo Contexto Interno Contexto del Proceso Se determinan las características o aspectos esenciales del entorno en el cual opera la entidad. Se pueden considerar factores como: Legales, Políticos, Sociales, Tecnológicos, Financieros, Sectoriales. Se determinan las características o aspectos esenciales del ambiente en el cual la organización busca alcanzar sus objetivos. Se pueden considerar factores como: Talento Humano, Infraestructura, Planeación, Recursos financieros. Se determinan las características o aspectos esenciales del proceso y sus interrelaciones. Se pueden considerar factores como: Objetivo, alcance, interrelación con otros procesos, procedimientos, responsables. Se realiza determinando las causas, fuentes del riesgo y los eventos con base en el análisis de contexto para la entidad y del proceso, que pueden afectar el logro de los objetivos. ü La identificación del riesgo se realiza determinando las causas, con base en el contexto interno, externo y del proceso ya analizados. Para identificar el riesgo preguntarse: ü Qué puede suceder? ü Cómo puede suceder? ü Cuándo puede suceder? ü Qué consecuencias tendría materialización? su
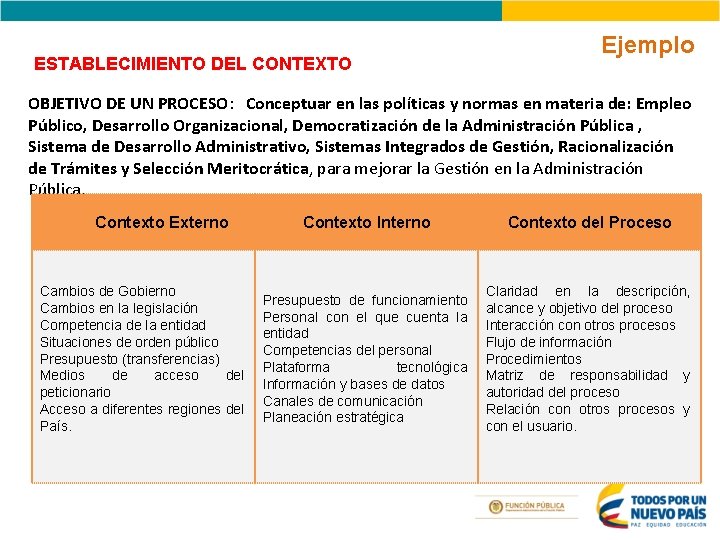
ESTABLECIMIENTO DEL CONTEXTO Ejemplo OBJETIVO DE UN PROCESO: Conceptuar en las políticas y normas en materia de: Empleo Público, Desarrollo Organizacional, Democratización de la Administración Pública , Sistema de Desarrollo Administrativo, Sistemas Integrados de Gestión, Racionalización de Trámites y Selección Meritocrática, para mejorar la Gestión en la Administración Pública. Contexto Externo Cambios de Gobierno Cambios en la legislación Competencia de la entidad Situaciones de orden público Presupuesto (transferencias) Medios de acceso del peticionario Acceso a diferentes regiones del País. Contexto Interno Contexto del Proceso Presupuesto de funcionamiento Personal con el que cuenta la entidad Competencias del personal Plataforma tecnológica Información y bases de datos Canales de comunicación Planeación estratégica Claridad en la descripción, alcance y objetivo del proceso Interacción con otros procesos Flujo de información Procedimientos Matriz de responsabilidad y autoridad del proceso Relación con otros procesos y con el usuario.
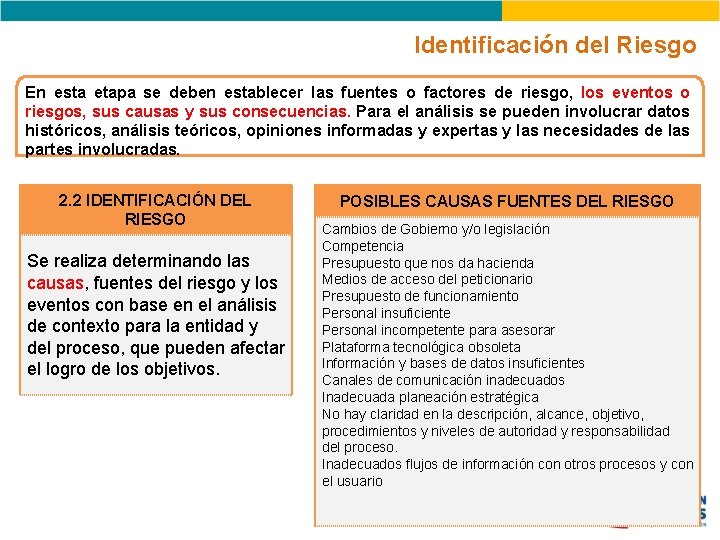
Identificación del Riesgo En esta etapa se deben establecer las fuentes o factores de riesgo, los eventos o riesgos, sus causas y sus consecuencias. Para el análisis se pueden involucrar datos históricos, análisis teóricos, opiniones informadas y expertas y las necesidades de las partes involucradas. 2. 2 IDENTIFICACIÓN DEL RIESGO Se realiza determinando las causas, fuentes del riesgo y los eventos con base en el análisis de contexto para la entidad y del proceso, que pueden afectar el logro de los objetivos. POSIBLES CAUSAS FUENTES DEL RIESGO Cambios de Gobierno y/o legislación Competencia Presupuesto que nos da hacienda Medios de acceso del peticionario Presupuesto de funcionamiento Personal insuficiente Personal incompetente para asesorar Plataforma tecnológica obsoleta Información y bases de datos insuficientes Canales de comunicación inadecuados Inadecuada planeación estratégica No hay claridad en la descripción, alcance, objetivo, procedimientos y niveles de autoridad y responsabilidad del proceso. Inadecuados flujos de información con otros procesos y con el usuario
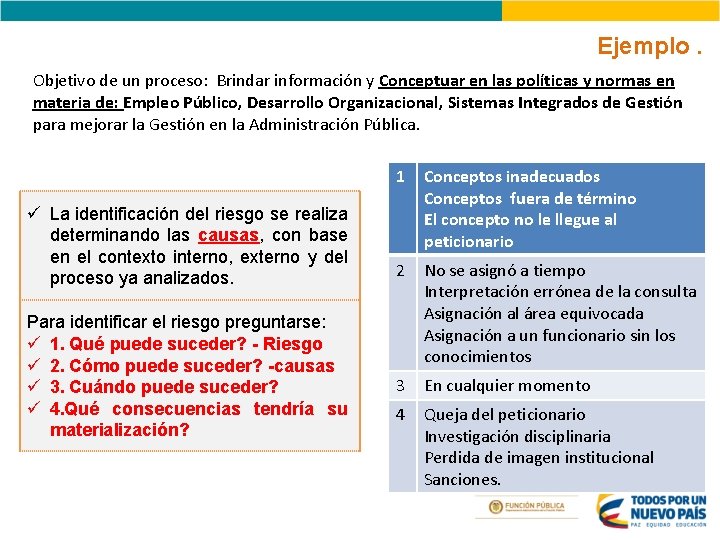
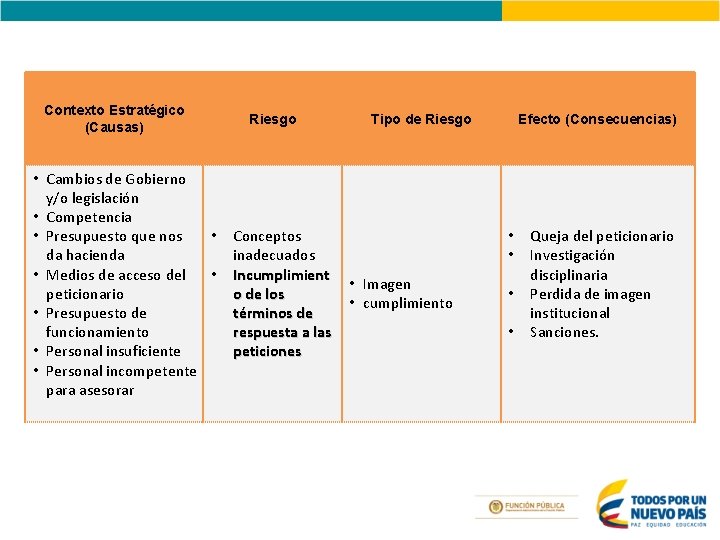
Ejemplo. Objetivo de un proceso: Brindar información y Conceptuar en las políticas y normas en materia de: Empleo Público, Desarrollo Organizacional, Sistemas Integrados de Gestión para mejorar la Gestión en la Administración Pública. ü La identificación del riesgo se realiza determinando las causas, con base en el contexto interno, externo y del proceso ya analizados. Para identificar el riesgo preguntarse: ü 1. Qué puede suceder? - Riesgo ü 2. Cómo puede suceder? -causas ü 3. Cuándo puede suceder? ü 4. Qué consecuencias tendría su materialización? 1 Conceptos inadecuados Conceptos fuera de término El concepto no le llegue al peticionario 2 No se asignó a tiempo Interpretación errónea de la consulta Asignación al área equivocada Asignación a un funcionario sin los conocimientos 3 En cualquier momento 4 Queja del peticionario Investigación disciplinaria Perdida de imagen institucional Sanciones.
Contexto Estratégico (Causas) • Cambios de Gobierno y/o legislación • Competencia • Presupuesto que nos • da hacienda • Medios de acceso del • peticionario • Presupuesto de funcionamiento • Personal insuficiente • Personal incompetente para asesorar Riesgo Conceptos inadecuados Incumplimient o de los términos de respuesta a las peticiones Tipo de Riesgo Efecto (Consecuencias) • • • Imagen • cumplimiento • • Queja del peticionario Investigación disciplinaria Perdida de imagen institucional Sanciones.
Taller No. 1 Identificación adecuada de Riesgos - Conformar grupos de 5 o 6 personas - Leer el enunciado - Determinar si es causa, riesgo o consecuencia
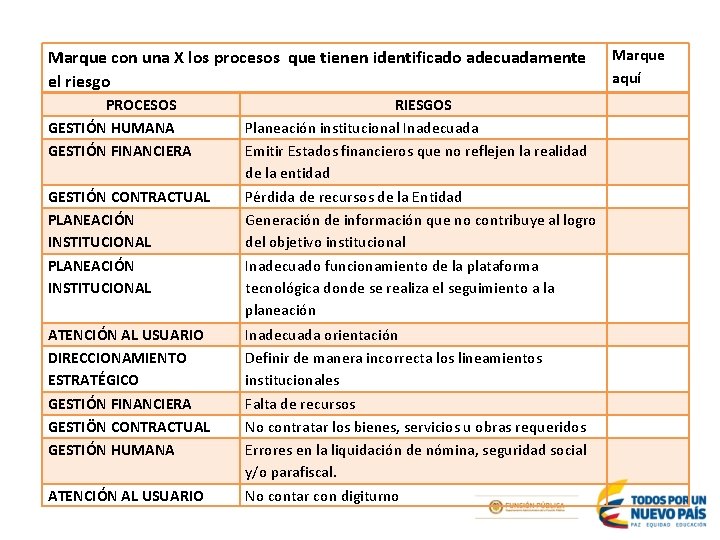
Marque con una X los procesos que tienen identificado adecuadamente el riesgo PROCESOS GESTIÓN HUMANA GESTIÓN FINANCIERA GESTIÓN CONTRACTUAL PLANEACIÓN INSTITUCIONAL ATENCIÓN AL USUARIO DIRECCIONAMIENTO ESTRATÉGICO GESTIÓN FINANCIERA GESTIÖN CONTRACTUAL GESTIÓN HUMANA ATENCIÓN AL USUARIO Marque aquí RIESGOS Planeación institucional Inadecuada Emitir Estados financieros que no reflejen la realidad de la entidad Pérdida de recursos de la Entidad Generación de información que no contribuye al logro del objetivo institucional Inadecuado funcionamiento de la plataforma tecnológica donde se realiza el seguimiento a la planeación Inadecuada orientación Definir de manera incorrecta los lineamientos institucionales Falta de recursos No contratar los bienes, servicios u obras requeridos Errores en la liquidación de nómina, seguridad social y/o parafiscal. No contar con digiturno
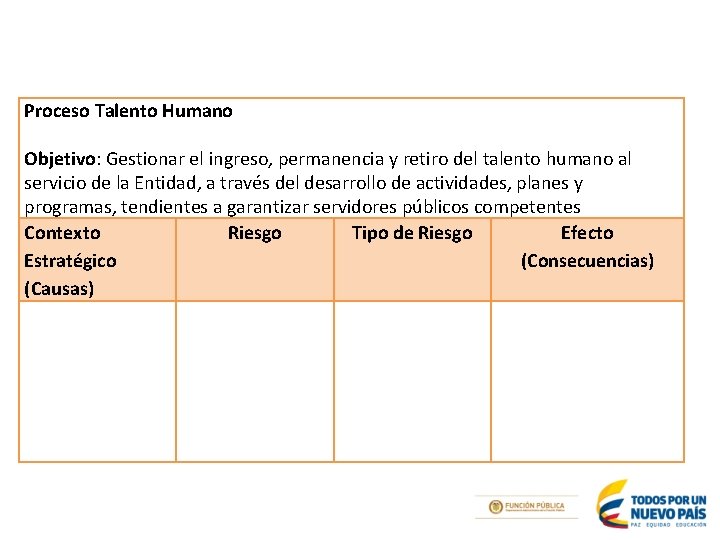
TALLER 2. IDENTIFICACIÓN Teniendo en cuenta el objetivo del proceso determine el contexto estratégico, sus causas, un riesgo asociado a éstas, la tipología y consecuencias del mismo. Taller No. 2 Identificación de Riesgos - En los grupos conformados - Leer el objetivo del proceso - Establecer el contexto estratégico - Identificar (2 riesgos), sus causas tipo y consecuencias.
Proceso Talento Humano Objetivo: Gestionar el ingreso, permanencia y retiro del talento humano al servicio de la Entidad, a través del desarrollo de actividades, planes y programas, tendientes a garantizar servidores públicos competentes Contexto Riesgo Tipo de Riesgo Efecto Estratégico (Consecuencias) (Causas)
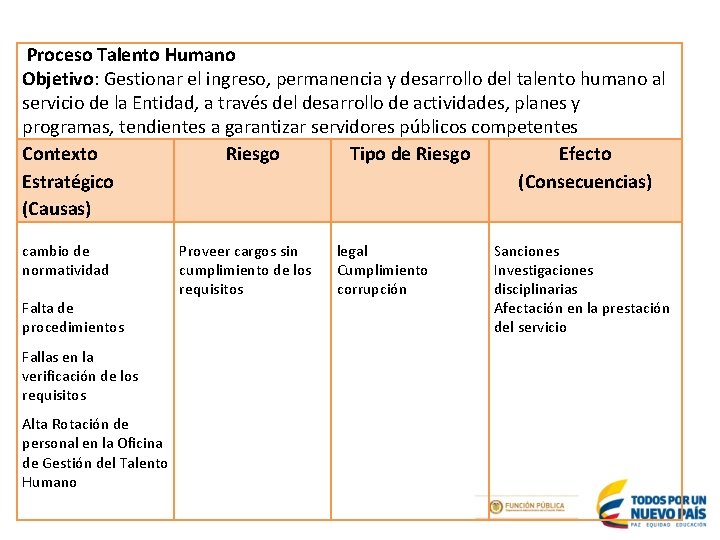
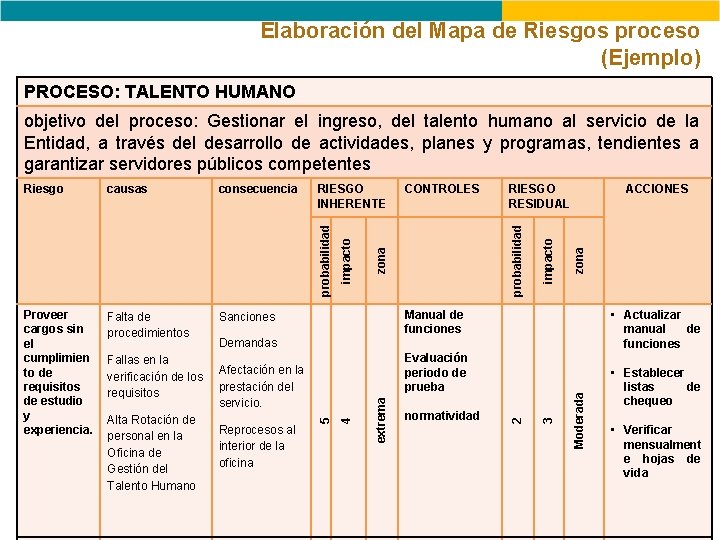
Proceso Talento Humano Objetivo: Gestionar el ingreso, permanencia y desarrollo del talento humano al servicio de la Entidad, a través del desarrollo de actividades, planes y programas, tendientes a garantizar servidores públicos competentes Contexto Riesgo Tipo de Riesgo Efecto Estratégico (Consecuencias) (Causas) cambio de normatividad Falta de procedimientos Fallas en la verificación de los requisitos Alta Rotación de personal en la Oficina de Gestión del Talento Humano Proveer cargos sin cumplimiento de los requisitos legal Cumplimiento corrupción Sanciones Investigaciones disciplinarias Afectación en la prestación del servicio
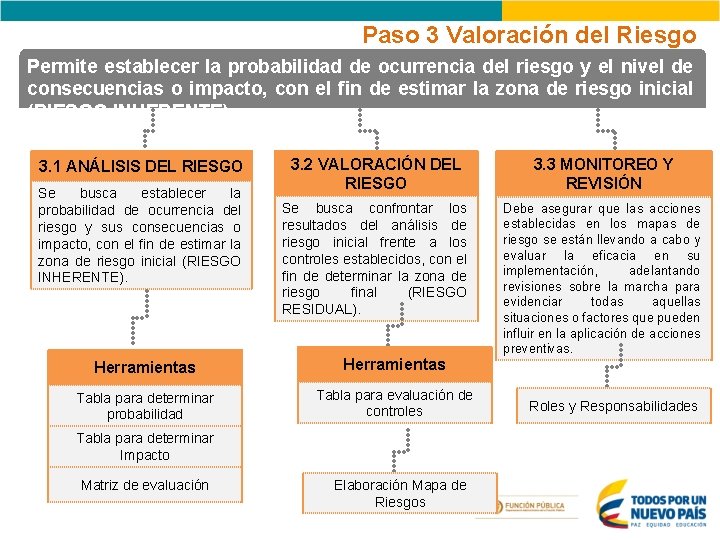
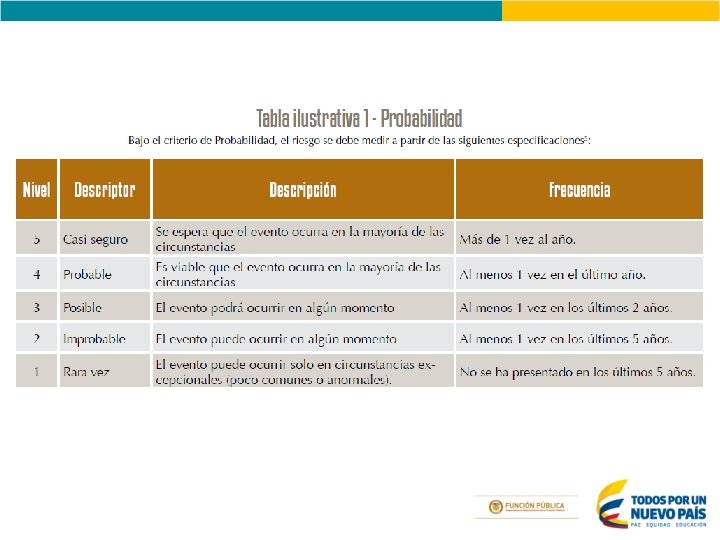
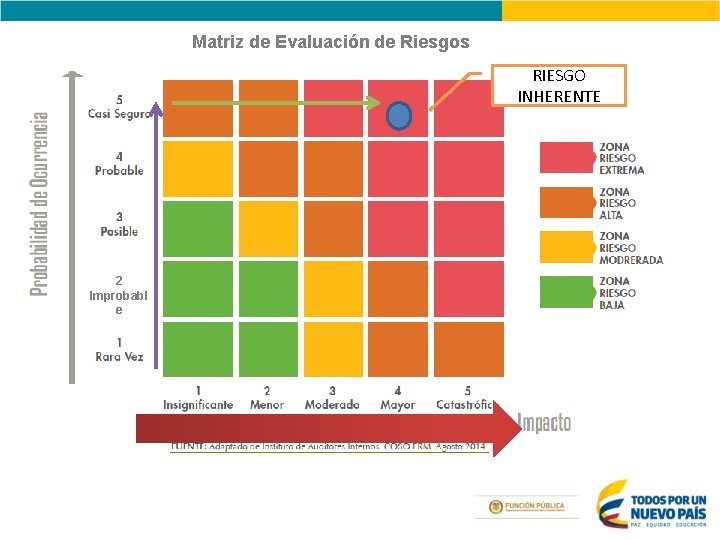
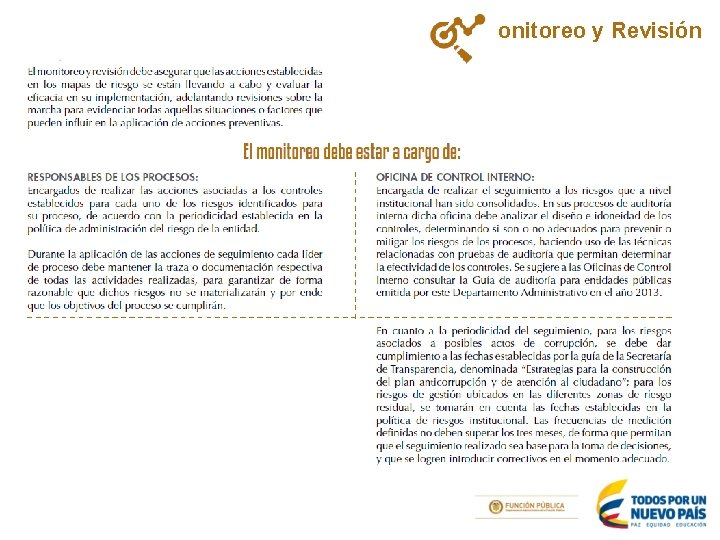
Paso 3 Valoración del Riesgo Permite establecer la probabilidad de ocurrencia del riesgo y el nivel de consecuencias o impacto, con el fin de estimar la zona de riesgo inicial (RIESGO INHERENTE). 3. 1 ANÁLISIS DEL RIESGO Se busca establecer la probabilidad de ocurrencia del riesgo y sus consecuencias o impacto, con el fin de estimar la zona de riesgo inicial (RIESGO INHERENTE). 3. 2 VALORACIÓN DEL RIESGO 3. 3 MONITOREO Y REVISIÓN Se busca confrontar los resultados del análisis de riesgo inicial frente a los controles establecidos, con el fin de determinar la zona de riesgo final (RIESGO RESIDUAL). Debe asegurar que las acciones establecidas en los mapas de riesgo se están llevando a cabo y evaluar la eficacia en su implementación, adelantando revisiones sobre la marcha para evidenciar todas aquellas situaciones o factores que pueden influir en la aplicación de acciones preventivas. Herramientas Tabla para determinar probabilidad Tabla para evaluación de controles Tabla para determinar Impacto Matriz de evaluación Elaboración Mapa de Riesgos Roles y Responsabilidades
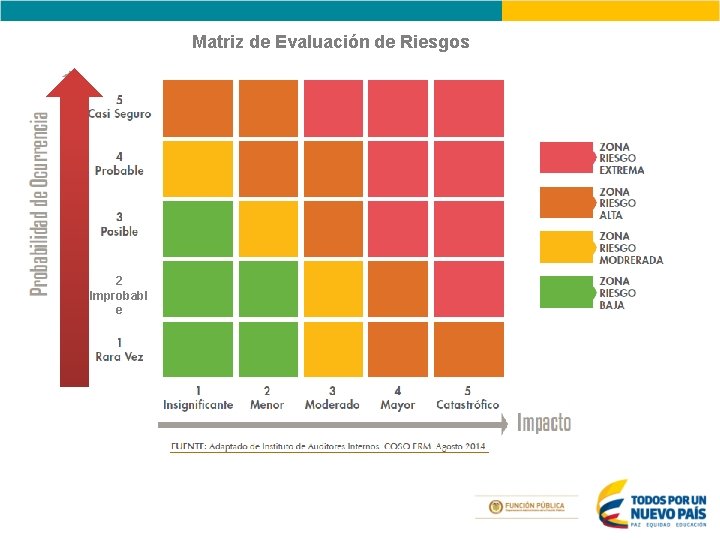
Matriz de Evaluación de Riesgos 2 Improbabl e
Matriz de Evaluación de Riesgos RIESGO INHERENTE 2 Improbabl e
TALLER 3. Análisis y Valoración del Riesgo Para el riesgo identificado determine la probabilidad y el impacto utilizando la descripción y las tablas adjuntas.
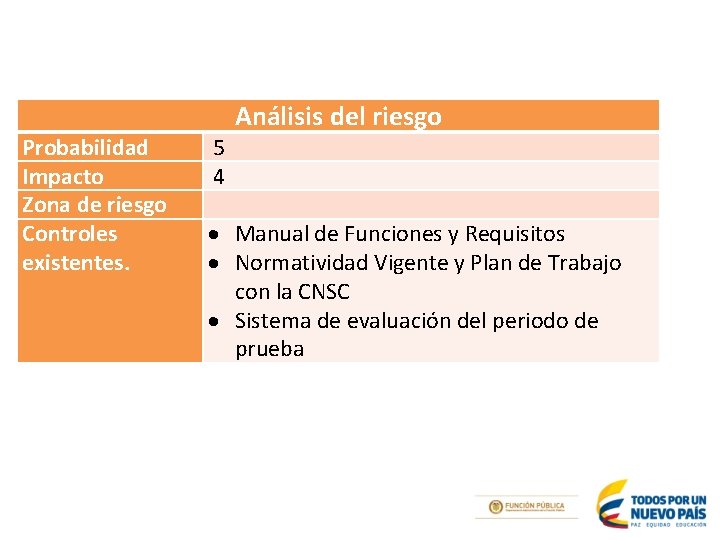
Probabilidad Impacto Zona de riesgo Controles existentes. Análisis del riesgo 5 4 Manual de Funciones y Requisitos Normatividad Vigente y Plan de Trabajo con la CNSC Sistema de evaluación del periodo de prueba
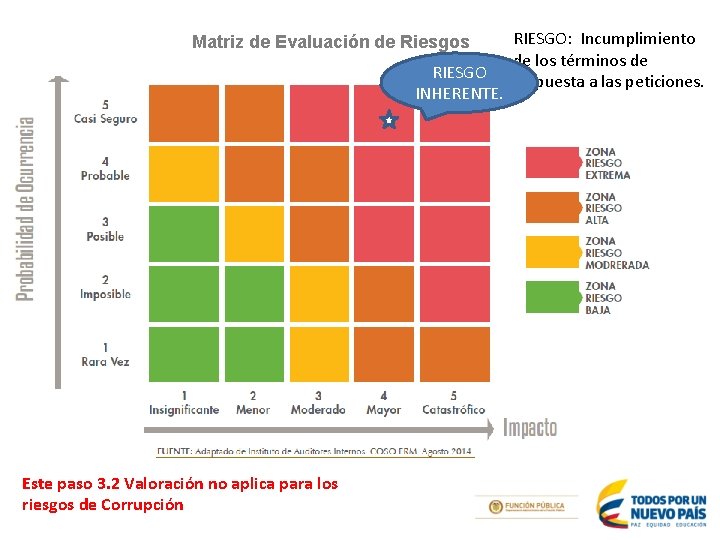
Matriz de Evaluación de Riesgos RIESGO INHERENTE. Este paso 3. 2 Valoración no aplica para los riesgos de Corrupción RIESGO: Incumplimiento de los términos de respuesta a las peticiones.
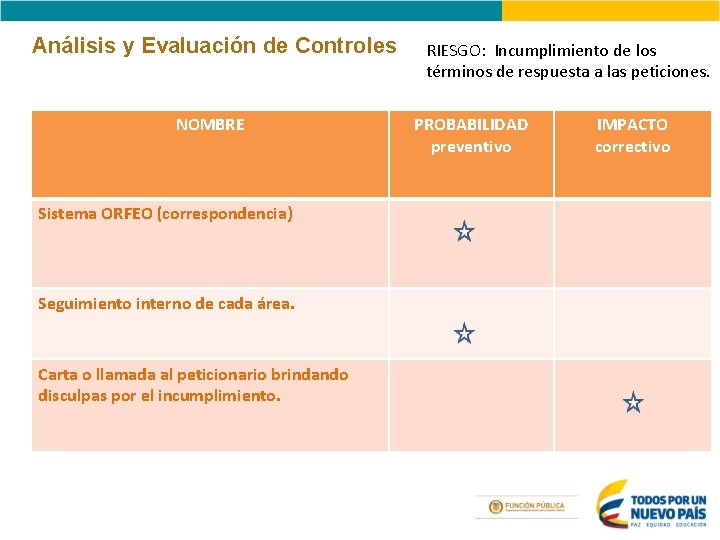
Análisis y Evaluación de Controles NOMBRE Sistema ORFEO (correspondencia) Seguimiento interno de cada área. Carta o llamada al peticionario brindando disculpas por el incumplimiento. RIESGO: Incumplimiento de los términos de respuesta a las peticiones. PROBABILIDAD preventivo IMPACTO correctivo
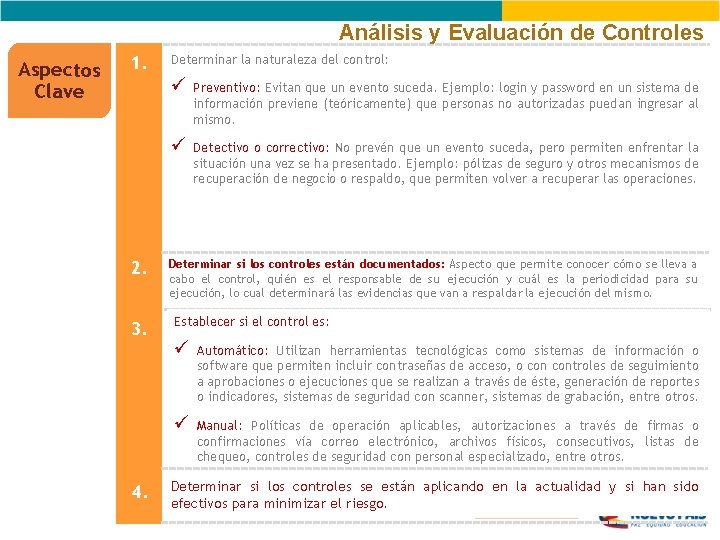
Análisis y Evaluación de Controles Aspectos Clave 1. 2. 3. 4. Determinar la naturaleza del control: ü Preventivo: Evitan que un evento suceda. Ejemplo: login y password en un sistema de información previene (teóricamente) que personas no autorizadas puedan ingresar al mismo. ü Detectivo o correctivo: No prevén que un evento suceda, pero permiten enfrentar la situación una vez se ha presentado. Ejemplo: pólizas de seguro y otros mecanismos de recuperación de negocio o respaldo, que permiten volver a recuperar las operaciones. Determinar si los controles están documentados: Aspecto que permite conocer cómo se lleva a cabo el control, quién es el responsable de su ejecución y cuál es la periodicidad para su ejecución, lo cual determinará las evidencias que van a respaldar la ejecución del mismo. Establecer si el control es: ü Automático: Utilizan herramientas tecnológicas como sistemas de información o software que permiten incluir contraseñas de acceso, o controles de seguimiento a aprobaciones o ejecuciones que se realizan a través de éste, generación de reportes o indicadores, sistemas de seguridad con scanner, sistemas de grabación, entre otros. ü Manual: Políticas de operación aplicables, autorizaciones a través de firmas o confirmaciones vía correo electrónico, archivos físicos, consecutivos, listas de chequeo, controles de seguridad con personal especializado, entre otros. Determinar si los controles se están aplicando en la actualidad y si han sido efectivos para minimizar el riesgo.
TALLER 4. Análisis y Valoración del Riesgo Determine la zona de riesgo residual de acuerdo con el ejercicio que se presenta en el taller.
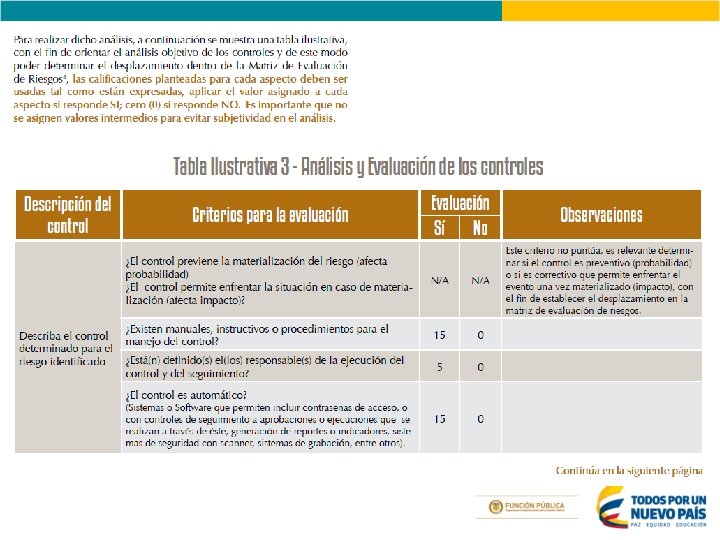
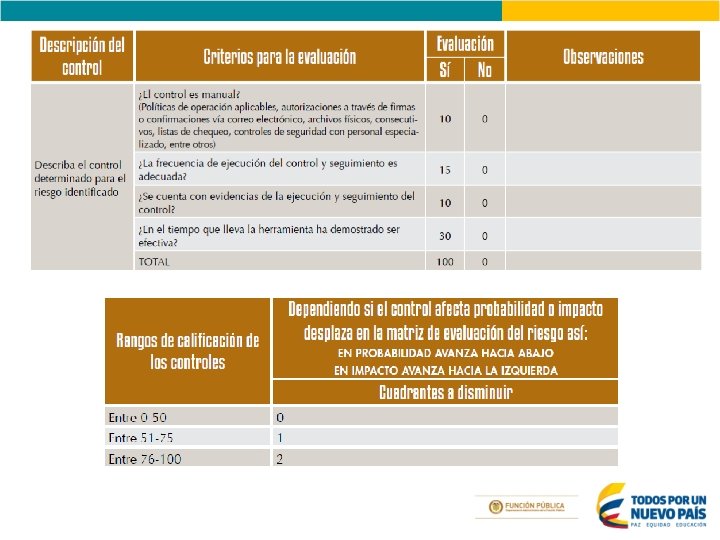
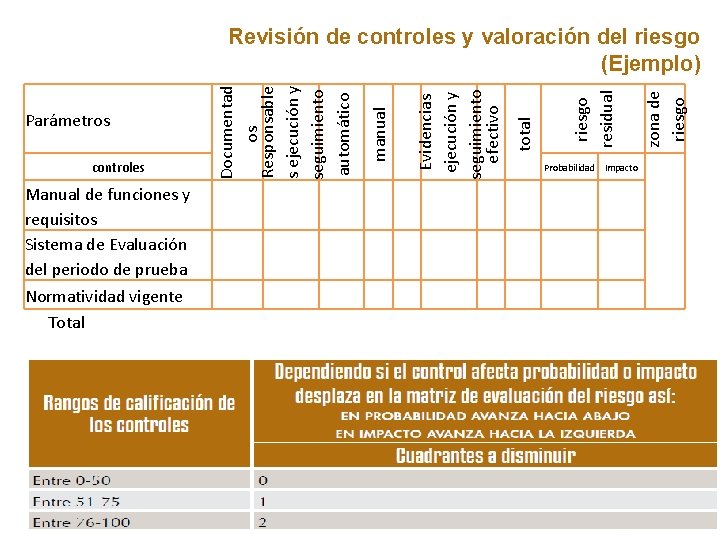
Manual de funciones y requisitos Sistema de Evaluación del periodo de prueba Normatividad vigente Total Probabilidad Impacto zona de riesgo residual total Evidencias ejecución y seguimiento efectivo controles manual Parámetros Documentad os Responsable s ejecución y seguimiento automático Revisión de controles y valoración del riesgo (Ejemplo)
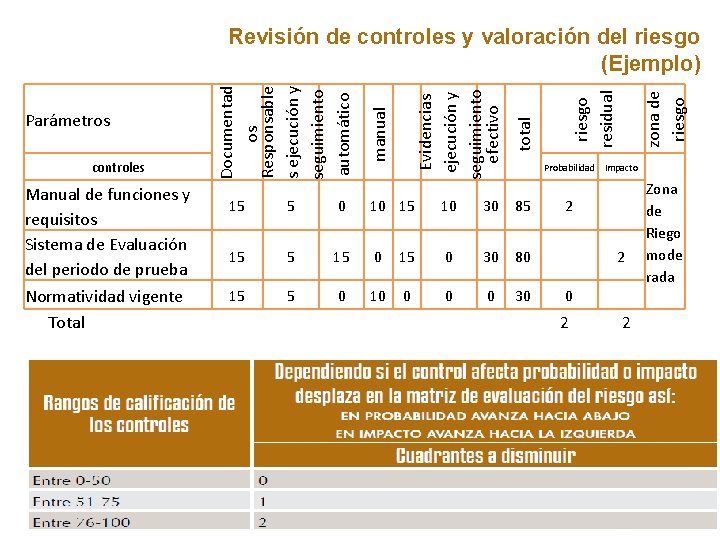
Manual de funciones y requisitos Sistema de Evaluación del periodo de prueba Normatividad vigente Total zona de riesgo residual total Evidencias ejecución y seguimiento efectivo controles manual Parámetros Documentad os Responsable s ejecución y seguimiento automático Revisión de controles y valoración del riesgo (Ejemplo) Probabilidad Impacto 15 5 0 10 15 10 30 85 15 0 30 80 15 5 0 10 0 30 2 2 0 2 Zona de Riego mode rada
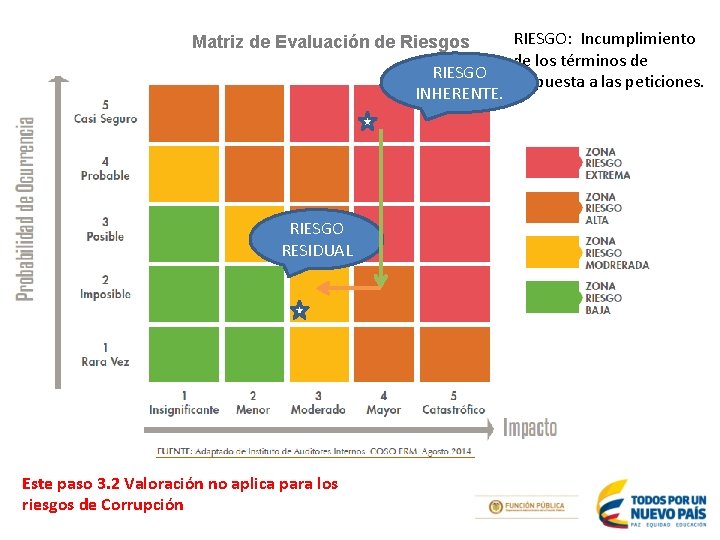
Matriz de Evaluación de Riesgos RIESGO INHERENTE. RIESGO RESIDUAL Este paso 3. 2 Valoración no aplica para los riesgos de Corrupción RIESGO: Incumplimiento de los términos de respuesta a las peticiones.
Elaboración del Mapa de Riesgos proceso (Ejemplo) PROCESO: TALENTO HUMANO Conceptuar en las políticas y. Gestionar normas en materia de: Empleo objetivo del proceso: el ingreso, del Público, talento Desarrollo humano. Organizacional, al servicio de la Democratización de la del Administración , Sistema de Desarrollo Entidad, a través desarrollo. Pública de actividades, planes y. Administrativo, programas, Sistemas tendientes a Integrados de Gestión, Racionalización de Trámites y Selección Meritocrática, para mejorar la Gestión garantizar servidores públicos competentes zona ACCIONES moderado Moderada impacto Seguimiento Evaluación del Areade periodo prueba Proceso disciplinario normatividad 3 3 Ausencia de Alta Rotación de mecanismos de personal en la seguimiento Oficina de Gestión del Talento Humano 5 5 Fallas en la Personal sin verificación de los competencias requisitos Manual de Orfeo funciones probabilidad Sanciones Demandas Queja del Afectación peticionarioen la prestación del Afectación servicio. en la prestación del Reprocesos al servicio. interior de la Reprocesos al oficina interior de la oficina RIESGO RESIDUAL 2 2 Falta de Demanda de procedimientos conceptos CONTROLES zona Proveer Incumplimi cargos sin ento el términos de cumplimien respuesta to de requisitos de estudio y experiencia. RIESGO INHERENTE extrema consecuencia impacto causas probabilidad Riesgo 4 4 en la Administración Pública. • Actualizar • Establecer manual de tiempos funciones internos para respuesta • la Establecer listas de • Hacer analisis chequeo d ecargas laborales • Verificar mensualment e hojas de vida
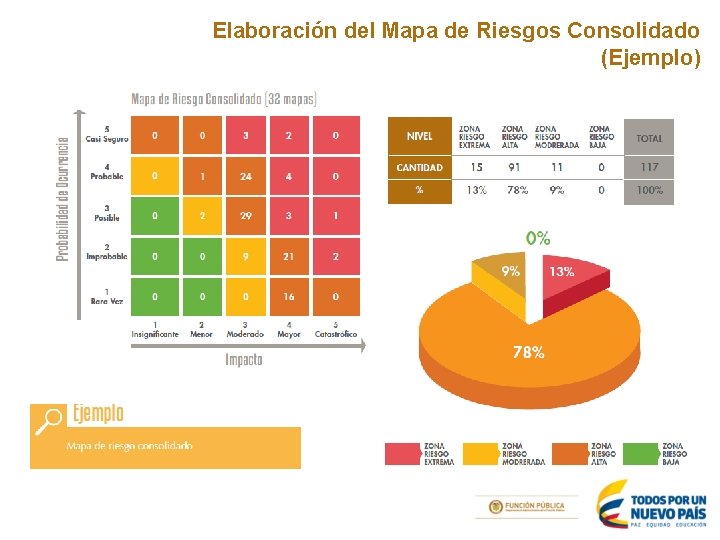
Elaboración del Mapa de Riesgos Consolidado (Ejemplo)
Monitoreo y Revisión
6. Panel de Preguntas
www. funcionpublica. gov. co eva@funcionpublica. gov. co Dirección de Gestión y Desempeño Institucional Teléfono: 7395656 ext. 611 -619