Workshop Privacyrecht Rence Damming Geert Jan Koning Programma
- Slides: 58
Workshop Privacyrecht Rence Damming Geert Jan Koning
Programma 1. Recap privacy regelgeving 2. Doornemen casus 3. Rollenspel 4. Reflectie & Learnings
Recap Privacy regelgeving Algemene verordening gegevensbescherming (AVG) General data protection regulation (GDPR)
Toepasselijkheid AVG De AVG is van toepassing op de verwerking van persoonsgegevens
Wat is een persoonsgegeven? alle informatie over een geïdentificeerde of identificeerbare natuurlijke persoon („de betrokkene”); (Artikel 4 lid 1 AVG)
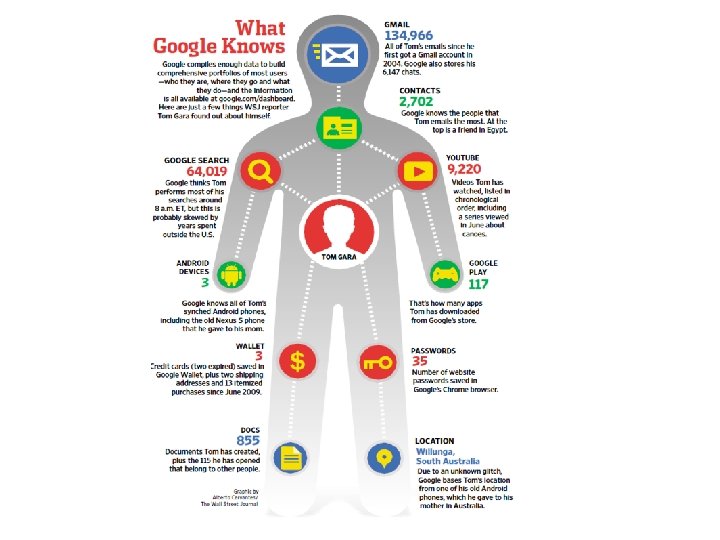
Wat is een persoonsgegeven Dus zodra iemand geïdentificeerd of identificeerbaar is zijn alle die persoon betreffende gegevens persoonsgegevens
Bijzondere persoonsgegevens
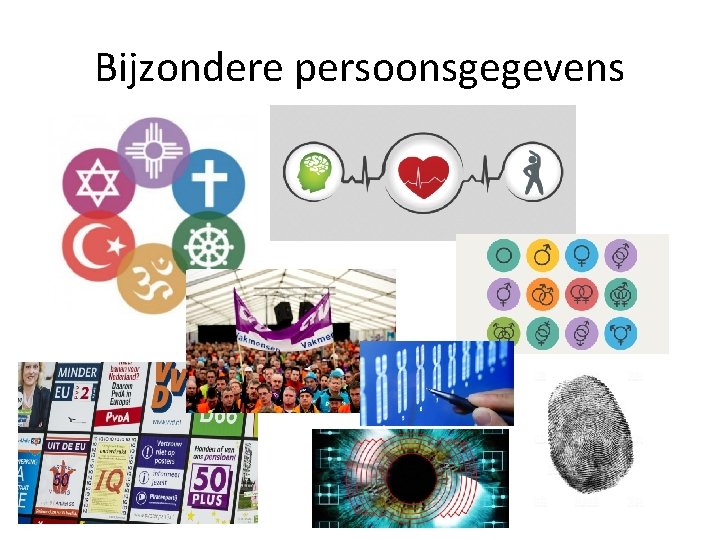
Bijzondere persoonsgegevens Verboden zijn verwerking van bijzondere categorieën van persoonsgegevens zoals betreffende: - ras of etnische afkomst politieke opvattingen religieuze of levensbeschouwelijke overtuigingen lidmaatschap van een vakbond genetische gegevens biometrische gegevens met het oog op de unieke identificatie van een persoon, gezondheid seksueel gedrag of seksuele gerichtheid TENZIJ met uitdrukkelijke toestemming betrokkene
Wat is verwerking? Verwerking heeft betrekking op het gehele proces dat een persoonsgegeven kan doormaken, van verkrijging tot en met vernietiging. Er is eigenlijk geen actie met betrekking tot een persoonsgegeven mogelijk dat geen verwerking inhoudt.
Wie is verantwoordelijk? Twee rollen: - Verantwoordelijke - Verwerker
Verwerkingsverantwoordelijke Beslist: - of er persoonsgegevens worden verwerkt - welke persoonsgegevens - en hoe
Verwerker Werkt uitsluitend in opdracht van de verantwoordelijke Neemt geen beslissingen over het gebruik van de persoonsgegevens. Denk aan hostingpartij, clouddienstverlener, handelsinformatiebureau (tenzij. . ), administratiekantoren
Wie is verantwoordelijk De Verwerkingsverantwoordelijke is (hoofd)verantwoordelijk naleving van de AVG Maar ook de Verwerker heeft onder de AVG een aantal zelfstandige eigen verplichtingen, zoals, beveiliging, melden datalek.
Beginselen verwerking persoonsgegevens • • Rechtmatigheid (geldige grondslag en doelbinding) transparantie minimale gegevensverwerking juistheid opslagbeperking (in duur) integriteit en vertrouwelijkheid verantwoordingsplicht
Er moet sprake zijn van een geldige wettelijke grondslag om persoonsgegevens te mogen verwerken. Grondslagen staan limitatief in de wet. Voorbeelden: - Toestemming betrokkene - Nodig voor uitvoering van een contract
Rechtmatigheid verwerking: doelbinding Persoonsgegeven worden verzameld voor een bepaald doel of bepaalde doeleinden. Deze doeleinden moeten door de Verwerkingsverantwoordelijke uitdrukkelijk worden omschreven. Onder omstandigheden mogen de gegevens later ook voor een ander doel dan waarvoor ze zijn verzameld worden gebruikt. Voorwaarde is dat dit alleen gebeurt op een wijze die niet onverenigbaar is met het doel waarvoor de gegevens zijn verzameld.
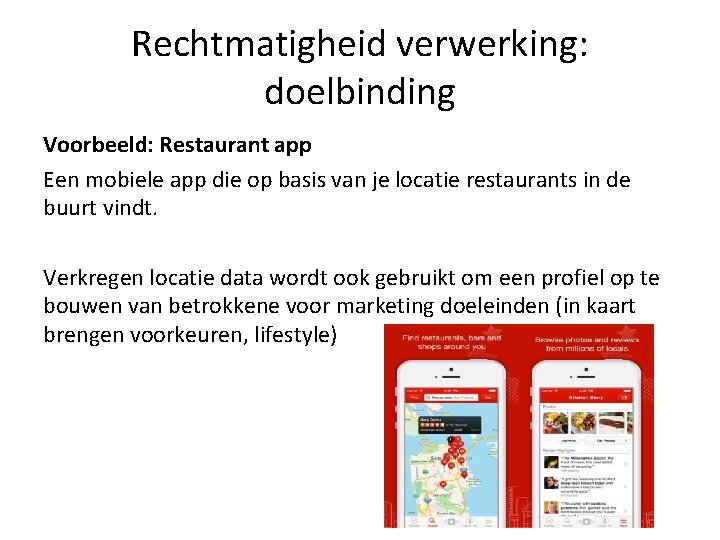
Rechtmatigheid verwerking: doelbinding Voorbeeld: Restaurant app Een mobiele app die op basis van je locatie restaurants in de buurt vindt. Verkregen locatie data wordt ook gebruikt om een profiel op te bouwen van betrokkene voor marketing doeleinden (in kaart brengen voorkeuren, lifestyle)
Beginselen verwerking persoonsgegevens • • Rechtmatigheid (geldige grondslag en doelbinding) transparantie minimale gegevensverwerking juistheid opslagbeperking (in duur) integriteit en vertrouwelijkheid verantwoordingsplicht
Rechtmatigheid verwerking: transparantiebeginsel: informatieverplichtingen verwerkingsverantwoordelijke moet betrokkene verplicht van bepaalde informatie voorzien: - Identiteit verantwoordelijke Welke wettelijke grondslag er is Doeleinden van de verwerking Rechten van betrokkene Privacy policy
Beginselen verwerking persoonsgegevens • • Rechtmatigheid (geldige grondslag en doelbinding) Transparantie minimale gegevensverwerking juistheid opslagbeperking (in duur) integriteit en vertrouwelijkheid verantwoordingsplicht
Integriteit en vertrouwelijkheid • Persoonsgegevens moeten beschermd zijn tegen onder meer ongeoorloofde of onrechtmatige verwerking, onopzettelijk verlies, vernietiging of beschadiging • De verantwoordelijke en eventuele verwerker moeten passende technische en organisatorische maatregelen treft om het door de AVG vereiste beschermingsniveau te bewerkstelligen.
Integriteit en vertrouwelijkheid Voorbeelden technische beveiligingsmaatregelen: logische en fysieke maatregelen, encryptie, PET, toegangscontroles, logging, pseudonimiseren Voorbeelden organisatorische beveiligingsmaatregelen: toekennen verantwoordelijkheden, bevoeghedeninstructies, trainingen, calamiteitenplannen, privacy audits (procedures voor testen en evalueren beveiligingsmaatregelen), pseudonimiseren
Integriteit en vertrouwelijkheid Wat is passend? Afhankelijk van - soort verwerking de verwerkingsdoeleinden risico van de verwerking voor betrokkene wat technisch mogelijk is de kosten
Integriteit en vertrouwelijkheid De verantwoordelijke mag alleen verwerker inschakelen indien zeker is dat deze passende beveiligingsmaatregelen neemt.
Integriteit en vertrouwelijkheid Geregeld in verwerkingsovereenkomst: • persoonsgegevens mogen uitsluitend worden verwerkt in opdracht van verantwoordelijke • verwerker moet passende beveiligingsmaatregelen nemen
PIA Wat is het? Een aan een verwerking met een hoog privacyrisico voorafgaande beoordeling door de verantwoordelijke, waarin de risico’s worden beoordeeld en beoogde maatregelen om deze risico’s te adresseren.
Datalek
Datalek Bij een datalek gaat het om toegang tot of vernietiging, wijziging of vrijkomen van persoonsgegevens bij een organisatie zonder dat dit de bedoeling is van deze organisatie. Onder een datalek valt dus niet alleen het vrijkomen (lekken) van gegevens, maar ook onrechtmatige verwerking van gegevens. Voorbeelden datalekken kwijtgeraakte USB-stick met persoonsgegevens, gestolen laptop, een inbraak in een dataserver door een hacker.
Datalek Meldplicht datalek: Wanneer: Alleen indien een datalek een risico inhoudt voor de betrokkene Aan wie: de autoriteit persoonsgegevens (AP), en indien het lek een hoog risico inhoudt: ook melding aan betrokken (tenzij onevenredige inspanning) Termijn: binnen 72 uur aan AP (onverwijld aan betrokkende indien toepasselijk) Inhoud melding (voor zover mogelijk): aard van de inbreuk , categorieën van betrokkenen en persoonsgegevensregisters, aantal betrokkenen en persoonsgegevensregisters, naam en de contactgegevens van de functionaris voor gegevensbescherming of een ander contactpunt, waarschijnlijke gevolgen van de inbreuk in verband met persoonsgegevens, genomen beperkingsmaatregelen Documentatieplicht met betrekking tot de feiten omtrent de inbreuk, de gevolgen daarvan en de genomen corrigerende maatregelen.
Datalek Meldplicht datalek: Inhoud melding (voor zover mogelijk): soort inbreuk , welke betrokkenen, aantal betrokkenen, waarschijnlijke gevolgen van het lek, genomen beperkingsmaatregelen Documentatieplicht met betrekking tot de feiten omtrent de inbreuk, de gevolgen daarvan en de genomen corrigerende maatregelen.
Datalek Verantwoordelijken dienen gedetailleerde regels vast te stellen betreffende de methode en de procedures voor het melden van inbreuken in verband met persoonsgegevens.
CASUS
Fieldberg BV is een IT bedrijf werkzaam op het gebied van datadriven business acceleration tools. Een van Fieldbergs belangrijkste producten is een chatbot, de i. Know. U-bot, Fieldberg levert de bot aan klanten in onder meer de energie- financiële en onderwijssector en aan instellingen in de gezondheidszorg.
Het deep learning algoritme achter de i. Know. Ubot wordt door Fieldberg per klant apart ingeleerd op basis van die klant afkomstige data, in het bijzonder (eind)klantdata en (eind)klantprofielen. Hoe uitgebreider en relevanter de data hoe beter de bot kan worden getraind en hoe beter deze uiteindelijk werkt.
Een datadump van alle klantenservice communicatie vormt belangrijke trainingsinput voor het algoritme. (zoals e-mail correspondentie en chatgeschiedenis tussen klanten en de klantenservice en ook voicelogs van klantenservicegesprekken). Fieldberg krijgt zo de beschikking over enorme hoeveelheden gevoelige en minder gevoelige persoonsgegevens betreffende miljoenen (eind)klanten.
Ook na het inleren en de implementatie van de bot bij de klant kan het algoritme zich “on the job” verbeteren. Door een ingebouwde feedbackloop gebruikt de i. Know. U-bot de antwoorden van en conversaties met de eindklant als input om zichzelf verder te ontwikkelen. Deze data wordt ook weer door Fieldberg zelf opgeslagen.
Zowel de klantspecifieke trainingsdata als de na implementatie gegenereerde chatdata door Fieldberg om redenen van veiligheid en vertrouwelijkheid, wordt opgeslagen op een klantspecifieke dedicated database server. Zo is voor iedere klant van Fieldberg een eigen database server ingericht. Deze servers worden voor Fieldberg gehost en beheerd door Cloudy BV, een derde partij.
Hoewel de i. Know. U-bot op zich state of the art is op het gebied van natural language processing (NLP) en sentimentsanalyse, blijft de bot voor eindgebruikers toch vaak herkenbaar als zijnde een bot. Het komt zelfs af en toe voor dat de i. Know. U-bot negatief taalgebruik van gebruikers overneemt en ontevreden klanten (terug) beledigt. Een belangrijke klant van Fieldberg heeft is na een dergelijk incident per direct gestopt met het gebruiken van de i. Know. U-bot.
Een en ander is begin december 2017 aanleiding voor het bestuur van Fieldberg om het product team, verantwoordelijk voor de doorontwikkeling van de i. Know. U-bot, aan te sporen om zo snel mogelijk met een ingrijpende update daarvan te komen, waarin deze problemen zijn verholpen.
Het product team komt al gauw tot de conclusie dat de beste manier om de i. Know. U-bot fundamenteel beter te maken is door het onderliggende algoritme opnieuw in te leren met uitgebreidere en relevantere trainingsdata. Een van de meest belovende opties die door het product team wordt overwogen is om de trainings- en chatdata, opgeslagen op de verschillende klantspecifieke databases, tijdelijk aan elkaar te koppelen en bijeen te brengen in één verzameldatabase. Dit zou een enorme verrijking van de trainingsdata met zich mee brengen waardoor het algoritme significant verbeterd zou kunnen worden.
De AI-specialist van het product team schat in dat hij maar 2 weken nodig heeft om het algoritme opnieuw te trainen op basis van de nieuwe gecombineerde databestanden. Daarna heeft hij deze data(base) niet meer nodig en kan deze dus worden gewist.
Bij het product team staat de optie om het algoritme aldus opnieuw te trainen bekend als de MIB-optie (Meer Is Beter).
Medio december 2017 heeft het i. Know. U product team aan het bestuur van Fieldberg een presentatie gegeven over de verschillende opties om het algoritme te verbeteren, waaronder de MIB -optie. Het bestuur is onder de indruk. Het inleren op basis van gecombineerde databases zou het algoritme dusdanig kunnen verbeteren dat er in potentie een enorme voorsprong op de concurrentie kan worden behaald.
In de daarop volgende bestuursvergadering, eind december 2017, wordt door het bestuur besloten om het product team de opdracht te geven om de MIB-optie nader uit te werken en daarbij de afdeling Legal & Compliance te betrekken. Indien zij verder geen bezwaren zien dan ziet het bestuur die ook niet en kan dit project (onder de werknaam MIB) worden uitgevoerd.
Op 18 januari 2018 krijgt de IT afdeling van Fieldberg een melding van hostingpartij Cloudy dat waarschijnlijk sprake is geweest van ongeautoriseerde toegang tot een database server van Fieldberg. Cloudy is nog bezig de oorzaak en gevolgen van het lek in kaart te brengen.
De IT afdeling van Fieldberg meldt dit lek conform procedure aan de afdeling Legal & Compliance, die vervolgens het bestuur op de hoogte stelt.
Op 20 januari 2018 bericht RTL nieuws in het journaal van 19. 30 uur dat zij informatie in handen heeft waaruit blijkt dat mogelijk miljoenen klantgegevens door hackers zijn buitgemaakt bij een hack bij Cloudy BV en dat de gegevens afkomstig lijken van een of meer servers die worden geleased door Fieldberg BV. Het is volgens RTL nog onduidelijk hoe de hack heeft kunnen gebeuren en hoeveel informatie er precies is gelekt. Wel is volgens RTL bekend dat het mogelijk zou gaan om bijzonder gevoelige persoonsgegevens die een bijna compleet beeld kunnen geven van mensen hun gedrag, gezondheid en financiële situatie. Volgens RTL heeft de Autoriteit Persoonsgegevens aangeven onderzoek te zullen doen naar het lek.
Opdracht Rollen: -Crisis manager -Raad van Bestuur -Product Team -Legal & Compliance -IT
Opdracht Bereid het bedrijf voor op een inval van de Autoriteit Persoonsgegevens (AP): 1. Stel onder leiding van de crisismanager vast wat er precies is gebeurd 2. Maak een kort overzicht van: - de relevante feiten - mogelijke schendingen van privacywetgeving 3. Bereid je voor op mogelijke vragen en verzoeken van de AP.
Reflectie & Learnings
Reflectie & Learnings 1. 2. 3. 4. 5. 6. Geen passende beveiligingsmaatregelen Geen verwerkersovereenkomst met Cloudy Schending verwerkersovereenkomst Geen PIA gedaan Geen wettelijke grondslag Geen melding gedaan lek
Dos & Don’ts inval Aankomst van de ambtenaren bij de receptie • Begeleid ambtenaren naar een aparte ruimte, zonder relevante informatie • Vraag om identificatie en vraag wat het doel en de grondslag van het onderzoek is. • Neem direct contact op met de Raad van Bestuur en met de advocaat en vraag de ambtenaren te wachten tot de komst van de externe advocaat.
Dos & Don’ts inval Doorzoeken pand • De ambtenaren hebben in beginsel de bevoegdheid bedrijfspanden, vervoersmiddelen en terreinen te betreden. • Zorg dat iedere ambtenaar te allen tijde wordt vergezeld; voorkom dat ambtenaren alleen gaan rondlopen.
Dos & Don’ts inval Inzage en kopieën • De ambtenaren hebben de bevoegdheid om gevraagde informatie in te zien. • De ambtenaren mogen kopieën te (laten) maken. Noteer van welke informatie kopieën worden meegenomen en maak ook eigen kopieën. • Verstop geen documenten/informatie en misleid de ambtenaren hierover niet. Hier staan hoge boetes op.
Dos & Don’ts inval Verhoor • De ambtenaren kunnen tijdens het bedrijfsbezoek om inlichtingen vragen. Zoals het horen van personen die betrokken zijn bij de onderneming. • Zorg dat het verhoor alleen plaatsvindt in aanwezigheid van de advocaat. • Controleer of de ambtenaren de te horen personen wijzen op het recht te zwijgen (‘cautie’). • Beantwoord géén vragen waarbij men de onderneming of zichzelf zou beschuldigen (van het overtreden van wet- en regelgeving). • Beantwoord geen onduidelijke vragen, verzoek dan de vraag anders te formuleren en zo nodig, schriftelijk te stellen. • Beantwoord slechts de gestelde vraag en geef dus niet vrijwillig extra informatie. • Als geen volledig of juist antwoord gegeven kan worden, verzoek de ambtenaar dan het antwoord op een later moment schriftelijk te mogen verstrekken. • Geef nooit opzettelijk een onvolledig of onjuist antwoord. • Onderteken geen verklaringen die niet juist zijn.
Dos & Don’ts inval Na afloop van het onderzoek • Vraag de contactgegevens van de behandelende ambtenaar van de toezichthouder. • Vraag om een kopie van het verslag dat tijdens het bezoek is gemaakt, en een kopie van een eventueel overzicht van de documenten die de ambtenaren hebben gezien en gekopieerd. • Begeleid de ambtenaren naar de uitgang van het gebouw (laat ze niet alleen). • Organiseer een meeting met alle betrokken personen en de advocaat om een nader actieplan op te stellen • Zorg dat een beleid wordt vastgesteld voor externe communicatie (zoals persberichten).