Kurumsal Risk Ynetimi 25 Eyll 2012 Emir etinkaya
- Slides: 76
Kurumsal Risk Yönetimi 25 Eylül 2012 Emir Çetinkaya VOB Sözleşme, Araştırma ve İstatistik Müdürü ecetinkaya@vob. org. tr
BANKA & BANKA KURULUM İŞLEMLERİ 2
AJANDA ØRisk nedir? ØRisk türleri nelerdir? ØRisk Ölçme ve önceliklendirme ØKurumsal Risk yönetimi nedir? ØKurumsal risk yönetim süreci nedir? ØTürkiye’deki Örnekleri ØKurumsal Risk yönetiminle ilgili Kurumlar Ø Eğtimler ØSonuç ØKaynakça
Risk tanımı “Amaca ulaşmayı engelleyebilecek bir olayın ortaya çıkma olasılığı; tehlike” Risk “etki” ve “olasılık” kullanılarak ölçülebilir
Riske yabancı değiliz • Değişen, belirsiz, karmaşık ve istikrarsız bir dünyada yaşıyoruz • Çevresel riskler (küresel ısınma, doğal felaketler) • Sağlık riski (domuz gribi, AIDS) • Güvenlik riski (Yol kazaları, iş kazaları) • Kişisel riskler (sokak suçları, fakirlik) • İş riski (İflas) • İtibar riski (güven sarsıcı davranışlar) • Problemleri gün be gün takip edip çözüm önerileri geliştirerek risklerden kaçınılabilir.
Risk günlük hayatın bir parçasıdır • Her sabah işe zamanında gitmek için hangi riskleri yönetiyoruz? Zamanında uyanamama Otobüsü kaçırma Trafik sıkışıklığı Yol yapımı Çocuğumuzun hastalanması ………. .
Risk yönetimi nedir? Risklerin kurum için tehlikeye dönüşmeden belirlenmesini ve en düşük düzeye çekilmesini amaçlayan bir sistematiktir. Risk yönetiminin temel hedefi, karar verme mekanizmaları için riskleri görünür ve ölçülebilir hale getirmek, sübjektifligi azaltmaktır. • Risklerinizi tanımlayın • Risklerinizi değerlendirin • Risklerinizi önceliklendirin • Risklerinizi yönetin
Riskleri tanımlama • Korumaya çalıştığımız şey ne? • Kendimiz? • Yöneticimiz? • Çalışanlarımız? • İtibarımız? • Bütçemiz? • Paydaşlarımız? ? Risklerimiz perspektifimize bağlıdır
Risk kategorileri • Kuruma uygun olarak riskleri belli kategorilere ayırmak riskin tespiti ve analizini kolaylaştırır. • Örneğin; • • Stratejik Operasyonel İtibar Finansal Yasal/Uygunluk Bilgi Sistemleri Raporlamalar Sağlık ve güvenlik
Risk kategorileri • Stratejik yönetim denetimde odaklanılması gereken en önemli alanlardan biridir. Bu nedenle kurumun yönetim yapısının, karar alma süreçlerinin denetçilerce çok iyi anlaşılması gerekir. “Eğer kurum içinde aşağılarda bir şey yanlış gidiyorsa bunun sebebi yukarıda birşeylerin yanlış gitmesidir. ”
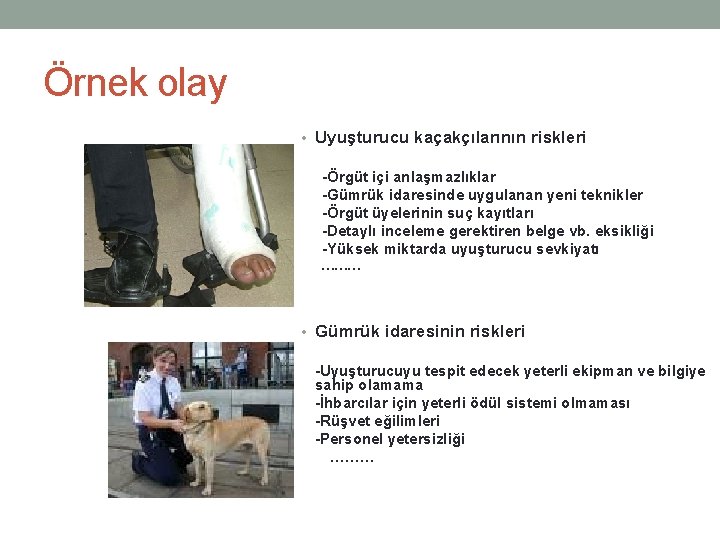
Örnek olay • Uyuşturucu kaçakçılarının riskleri -Örgüt içi anlaşmazlıklar -Gümrük idaresinde uygulanan yeni teknikler -Örgüt üyelerinin suç kayıtları -Detaylı inceleme gerektiren belge vb. eksikliği -Yüksek miktarda uyuşturucu sevkiyatı ……… • Gümrük idaresinin riskleri -Uyuşturucuyu tespit edecek yeterli ekipman ve bilgiye sahip olamama -İhbarcılar için yeterli ödül sistemi olmaması -Rüşvet eğilimleri -Personel yetersizliği ………
Risk değerlendirme Riski nasıl ölçeriz? • Olasılık • Etki
Riskin Temel Özellikleri (1) ü Riskin iki temel özelliği vardır. Bunlar; • (1) Belirli bir sonuca ulaşamama olasılığı ya da istenmeyen bir olayın oluşma olasılığı Possibility of Occurence (Meydana Gelme İhtimali) • (2) Riskin oluşması durumunda, bu durumların sonuca etkisinden oluşur. Severity of Loss (Kaybın Büyüklüğü) 13
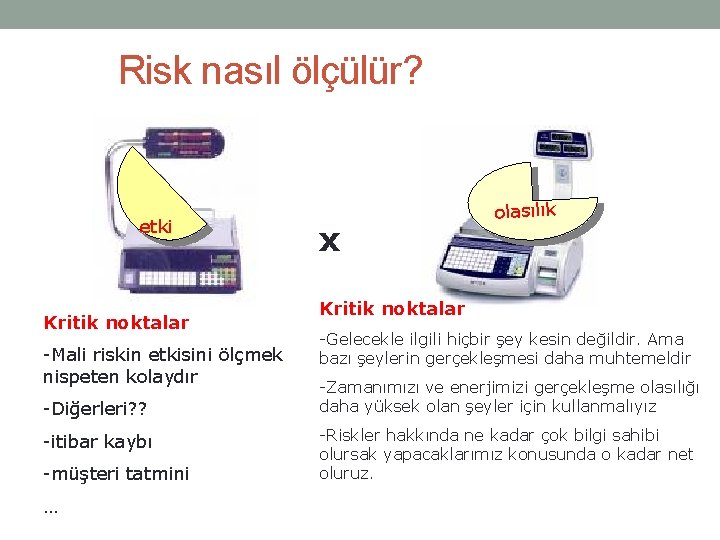
Risk nasıl ölçülür? etki Kritik noktalar -Mali riskin etkisini ölçmek nispeten kolaydır -Diğerleri? ? -itibar kaybı -müşteri tatmini … x olasılık Kritik noktalar -Gelecekle ilgili hiçbir şey kesin değildir. Ama bazı şeylerin gerçekleşmesi daha muhtemeldir -Zamanımızı ve enerjimizi gerçekleşme olasılığı daha yüksek olan şeyler için kullanmalıyız -Riskler hakkında ne kadar çok bilgi sahibi olursak yapacaklarımız konusunda o kadar net oluruz.
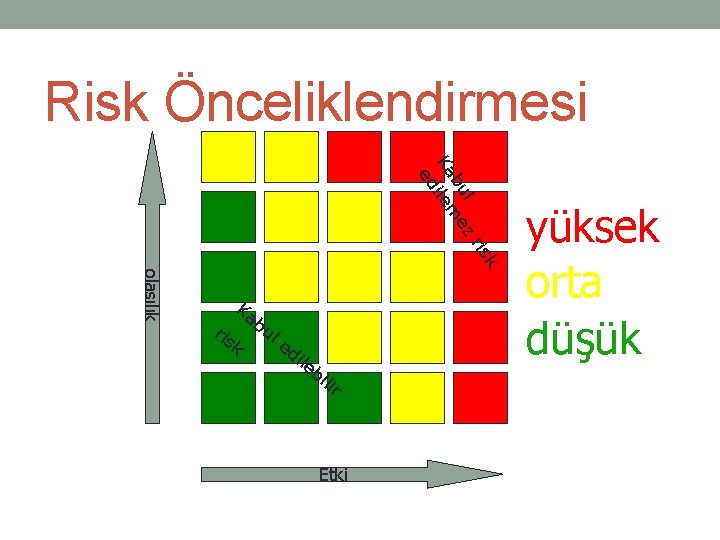
Risk Önceliklendirmesi isk r l z bu e Ka ilem ed olasılık ris Ka k bu le di le bi lir Etki yüksek orta düşük
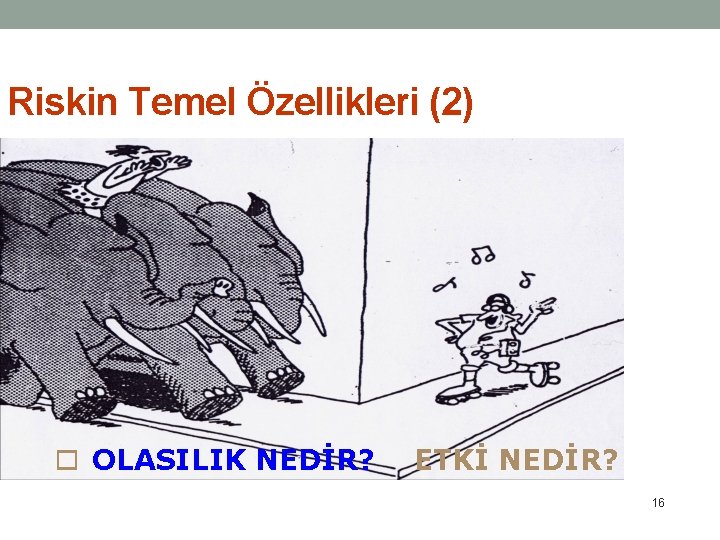
Riskin Temel Özellikleri (2) o OLASILIK NEDİR? ETKİ NEDİR? 16
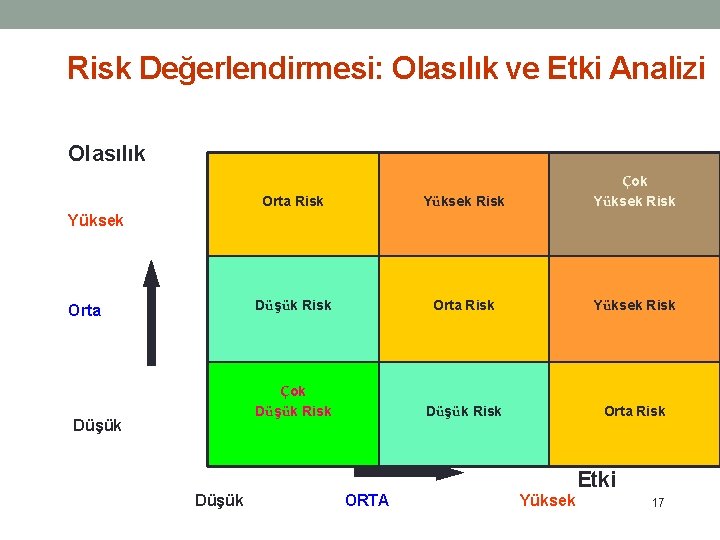
Risk Değerlendirmesi: Olasılık ve Etki Analizi Olasılık Orta Risk Yüksek Risk Çok Yüksek Risk Düşük Risk Orta Risk Yüksek Risk Çok Düşük Risk Orta Risk Yüksek Orta Düşük Etki Düşük ORTA Yüksek 17
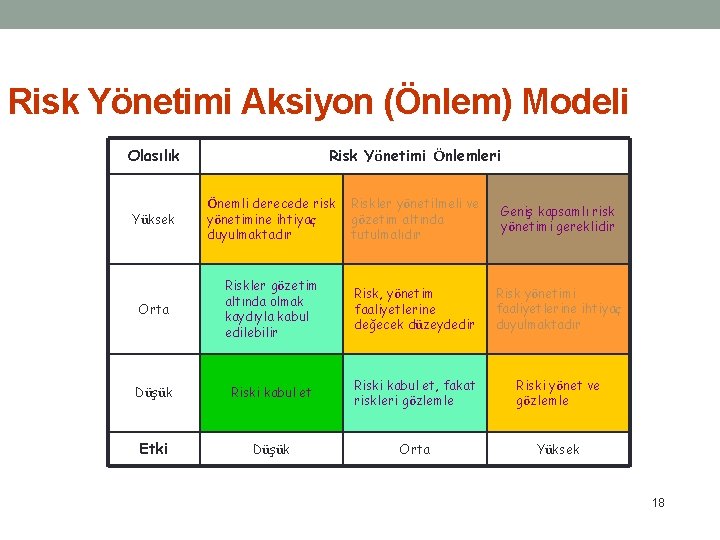
Risk Yönetimi Aksiyon (Önlem) Modeli Risk Yönetimi Önlemleri Olasılık Yüksek Önemli derecede risk yönetimine ihtiyaç duyulmaktadır Riskler yönetilmeli ve gözetim altında tutulmalıdır Geniş kapsamlı risk yönetimi gereklidir Orta Riskler gözetim altında olmak kaydıyla kabul edilebilir Risk, yönetim faaliyetlerine değecek düzeydedir Risk yönetimi faaliyetlerine ihtiyaç duyulmaktadır Düşük Riski kabul et, fakat riskleri gözlemle Riski yönet ve gözlemle Etki Düşük Orta Yüksek 18
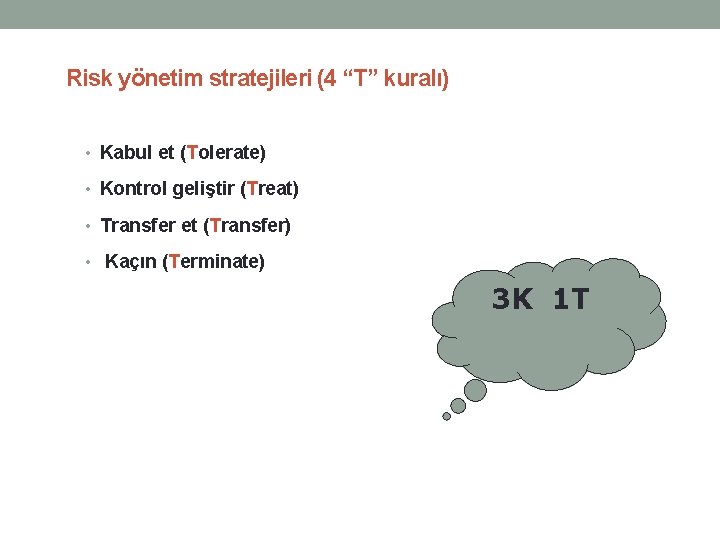
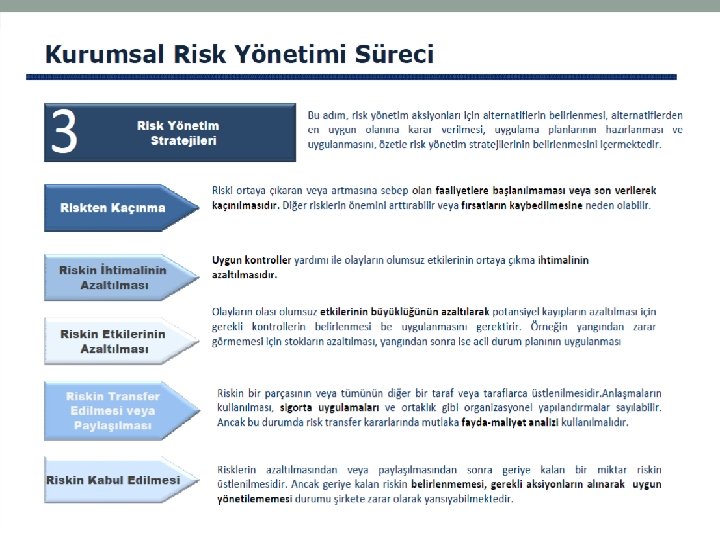
Risk yönetim stratejileri (4 “T” kuralı) • Kabul et (Tolerate) • Kontrol geliştir (Treat) • Transfer et (Transfer) • Kaçın (Terminate) 3 K 1 T
Kontrol faaliyetleri • Önleyici kontroller • İşlemden önce/işlem sırasında esnasında uygulanan kontroller (Risk oluşmadan engellenir) • Saptayıcı kontroller • İşlemler tamamlandıktan sonra uygulanan kontroller. (Risk saptanır. ) • Yönlendirici kontroller • İşlemden önce oluşturulan daha ziyade iş yapma tarzı ve hedeflere yönelik kontroller. (etik kurallar, kar hedefleri)
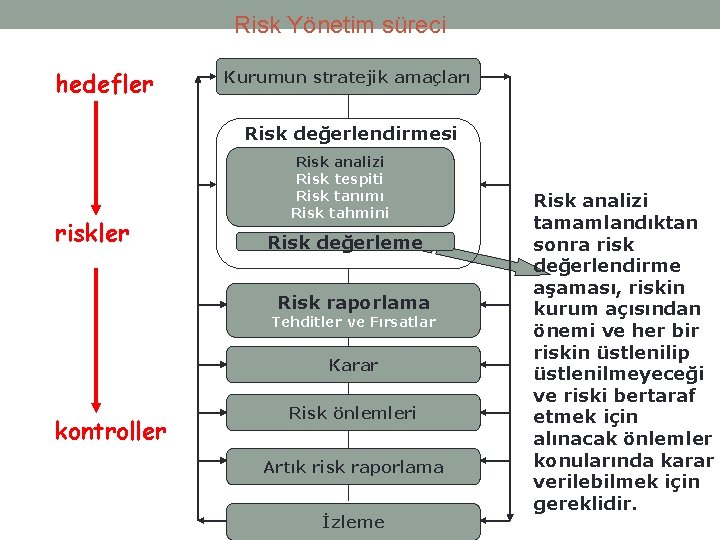
Risk Yönetim süreci hedefler Kurumun stratejik amaçları Risk değerlendirmesi riskler Risk analizi Risk tespiti Risk tanımı Risk tahmini Risk değerleme Risk raporlama Tehditler ve Fırsatlar Karar kontroller Risk önlemleri Artık risk raporlama İzleme Risk analizi tamamlandıktan sonra risk değerlendirme aşaması, riskin kurum açısından önemi ve her bir riskin üstlenilip üstlenilmeyeceği ve riski bertaraf etmek için alınacak önlemler konularında karar verilebilmek için gereklidir.
Risk tipleri • Yapısal risk Riski azaltmak için herhangi bir girişimin olmadığı durumdaki doğal risk • Artık risk Riskin azaltılması için gerekli önlemlerin alındığı durumda kaçınılmaz olarak kalan risk • Kontrol riski İç kontrol sisteminin etkin olmamasından kaynaklanan risk
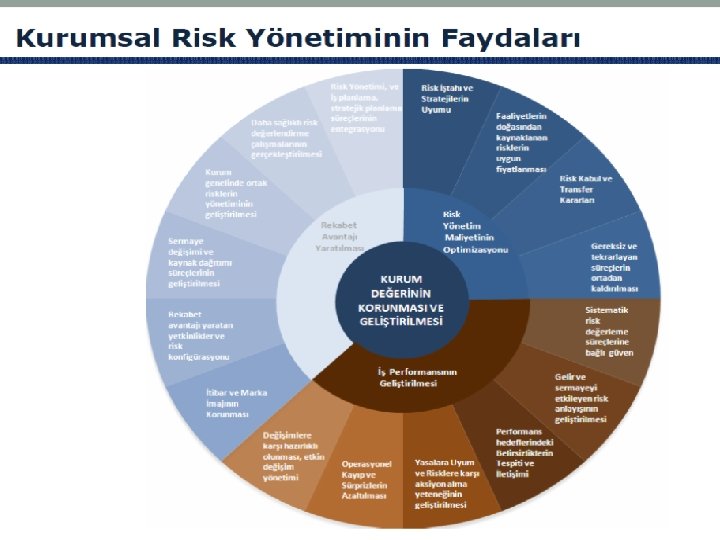
Etkili risk yönetiminin faydaları • Yönetimin gerçekten önemli işlere odaklanmasını sağlar • Krizlere karşı daha kısa zamanda müdahale edilmesini sağlar • Daha az sürprizle karşılaşılmasını sağlar • Doğru işlerin doğru yoldan yapılmasını sağlar • Kurumsal amaçlara ulaşılmasında büyük etkisi vardır • Genel düzeyde kontrol maliyetlerini düşürür • Risk alma, karar alma süreçlerinde yönetime önemli bilgiler sağlar • ……
KURUMSAL RISK YÖNETIMI
Nereye Gittiğinizi Biliyor musunuz? Belirsizlik Kurumunuzu Nelerin Beklediğini Biliyor musunuz?
Zor Şartlara Hazır mısınız?
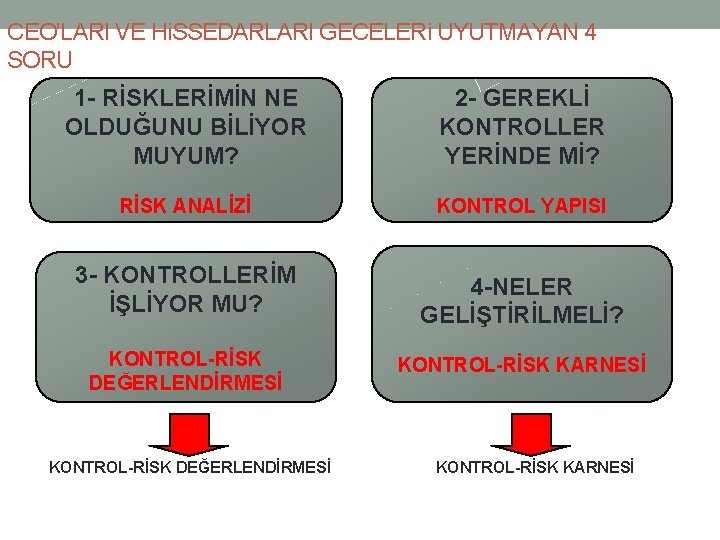
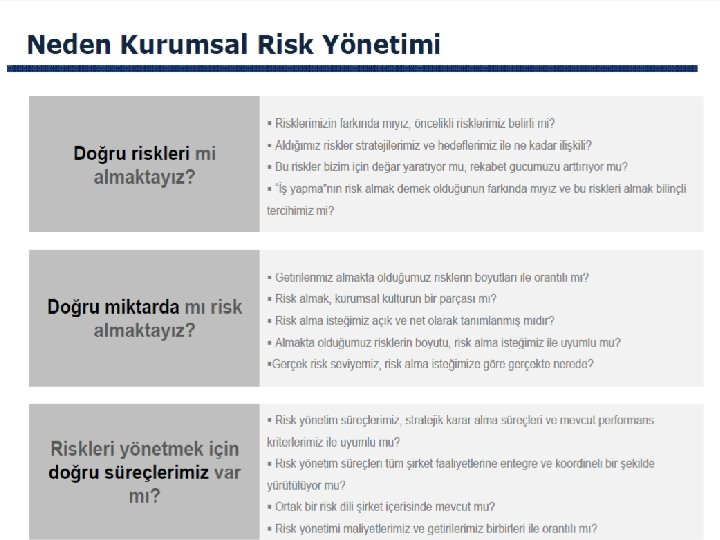
CEO’LARI VE Hi. SSEDARLARI GECELERi UYUTMAYAN 4 SORU 1 - RİSKLERİMİN NE OLDUĞUNU BİLİYOR MUYUM? 2 - GEREKLİ KONTROLLER YERİNDE Mİ? RİSK ANALİZİ KONTROL YAPISI 3 - KONTROLLERİM İŞLİYOR MU? KONTROL-RİSK DEĞERLENDİRMESİ 4 -NELER GELİŞTİRİLMELİ? KONTROL-RİSK KARNESİ
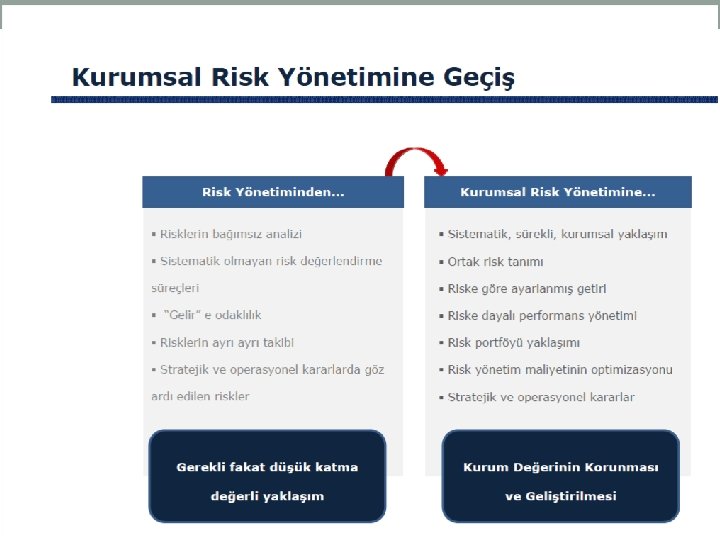
Kurumsal Risk Yönetimi, şirketi etkileyebilecek potansiyel olayları tanımlamak, riskleri şirketin kurumsal risk alma profiline uygun olarak yönetmek ve şirketin hedeflerine ulaşılması ile ilgili olarak makul bir derecede güvence sağlamak amacı ile oluşturulmuş; şirketin yönetim kurulu, üst yönetimi ve tüm diğer çalışanları tarafından etkilenen ve stratejilerin belirlenmesinde kullanılan, kurumun tümünde uygulanan sistematik bir süreçtir.
Kurumsal Risk Yönetimin Unsurları • Bütün kurumda süregelen ve devam eden bir süreçtir. • Kurumun her seviyesindeki insanlar tarafından etkilenir. • Kurumun iş stratejilerinin belirlenmesinde kullanılır. • Tüm kurumu ilgilendiren riskler dâhil olmak üzere kurumun her seviye ve bölümünü kapsar. • Şirketi etkileyebilecek potansiyel olaylar› tanımlamak ve risklerin şirketin kurumsal risk alma profiline uygun olarak yönetilmesi için tasarlanmıştır. Şirketin hedeflerine ulaşması ile ilgili olarak kurumun yöneticilerine ve yönetim kuruluna makul bir derecede güvence sağlar. • Bir veya daha fazla fakat birbiri ile kesişen kategoriler içindeki hedeflerin başarılmasına yönelmiştir. Kendisi bir sonuç değildir, sadece sonuca ulaşmak için bir araçtır.
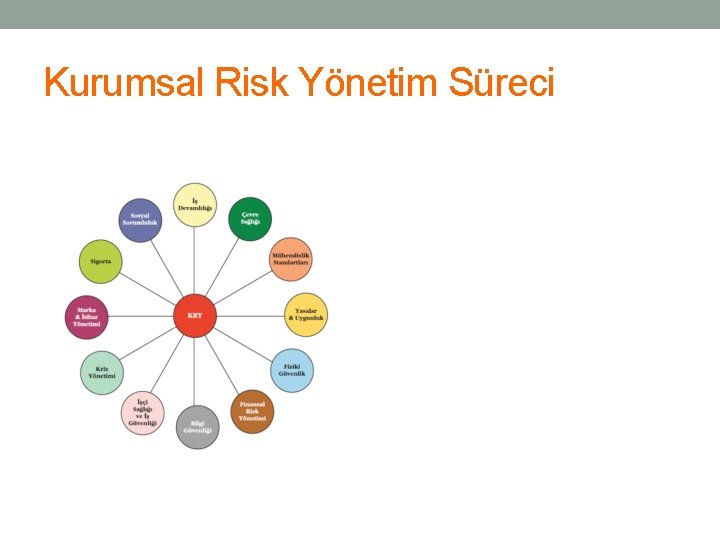
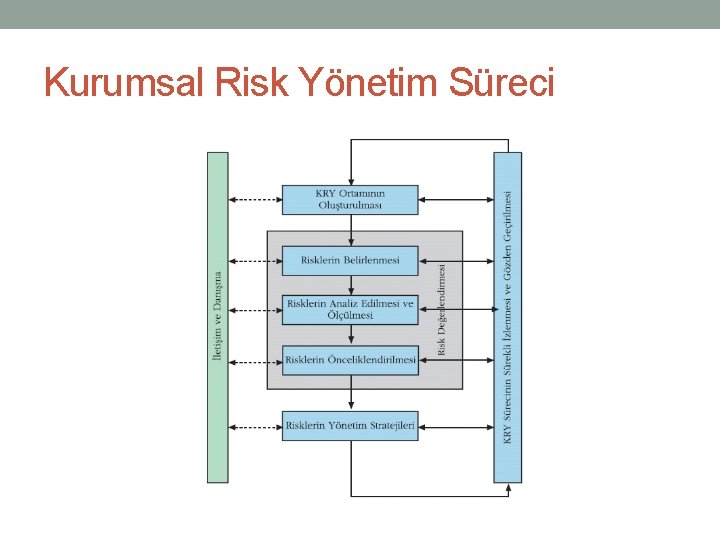
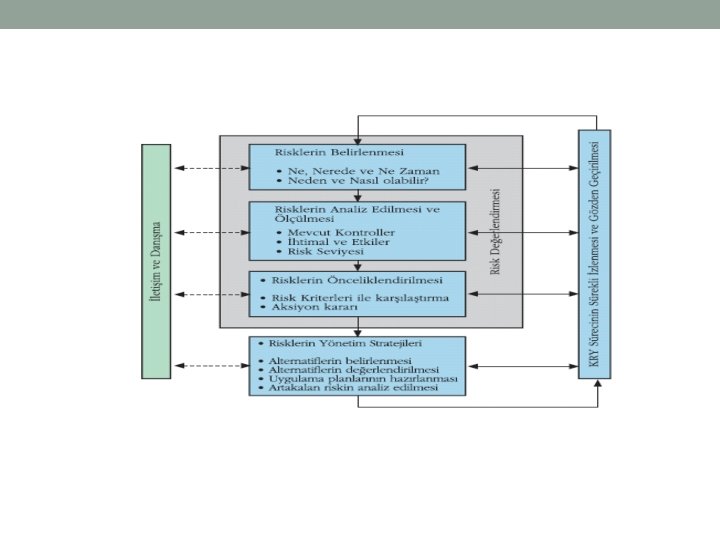
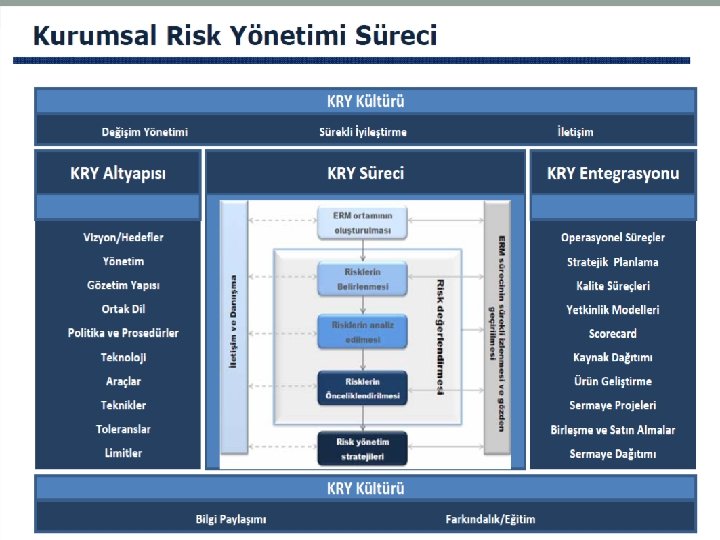
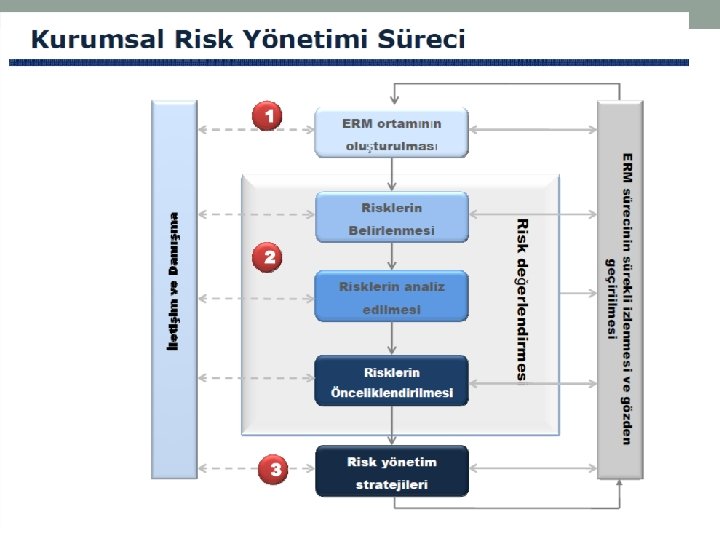
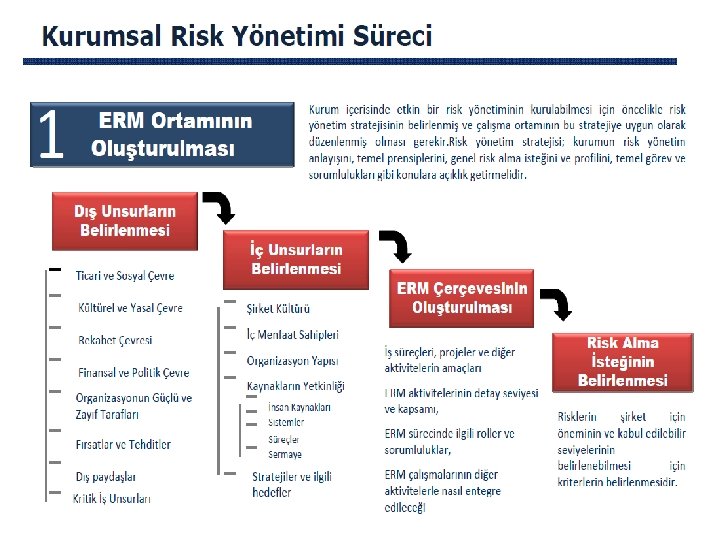
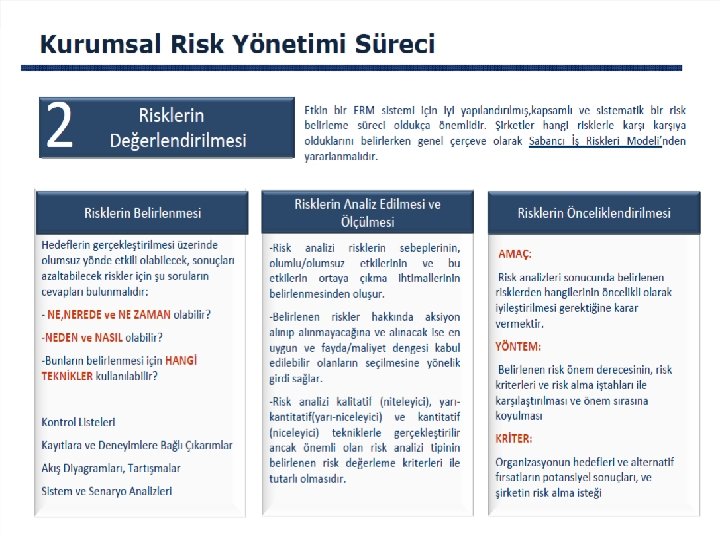
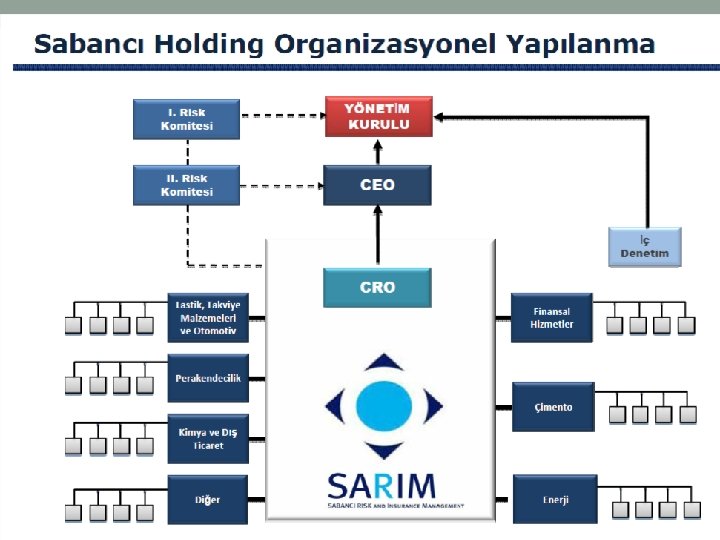
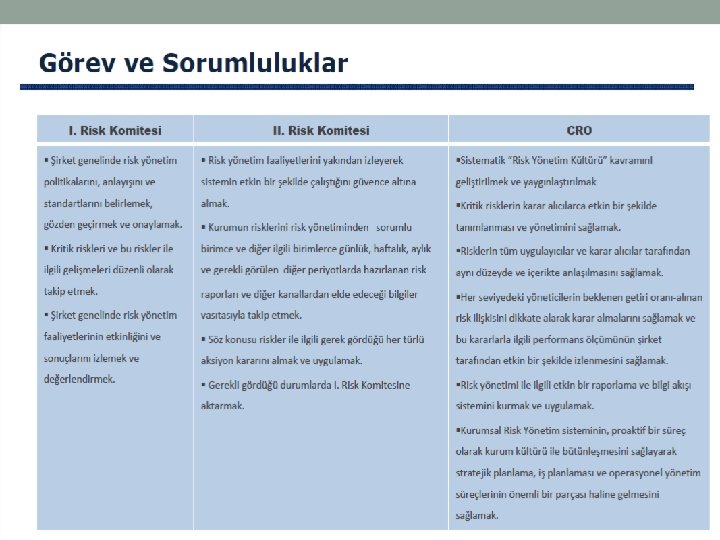
Kurumsal Risk Yönetim Süreci
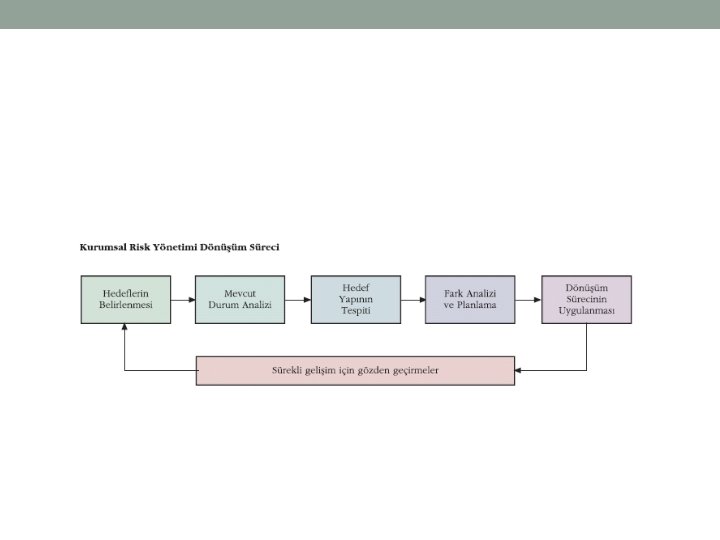
KURUMSAL RISK YÖNETIM DÖNÜŞÜM SÜRECI
Dönüşüm Süreci • Hedeflerin Belirlenmesi • Mevcut Durum Analizi • Hedef Yapının Tespiti • Fark Analizi ve Planlama • Dönüşüm Sürecinin Uygulanması o Görev ve Sorumluluklar o Temel Dokümanlar o Yöntem o Eğitim o İyileştirme Faaliyetleri • Sürekli Gelişim İçin Gözden Geçirmeler
Dönüşüm Sürecinin Uygulanması • Görev ve Sorumluluklar: (Yönetim Kurulunun Sorumluluğu, CEO/Genel Müdür’ün Sorumluluğu, Kurum Yönetimlerinin Sorumluluğu Tüm Çalışanların Sorumluluğu, İç Denetim Bölümlerinin Sorumluluğu, Risk Yönetim Bölümünün Sorumluluğu) • Temel Dokümanlar: (KRY Politika Belgesi, KRY Risk Modeli, KRY Standardı, Risk Değerleme Rehberi) • Yöntem • Eğitim • İyileştirme Faaliyetleri
Kurumsal Risk Yönetim Süreci
BANKA & BANKA KURULUM İŞLEMLERİ 38
BANKA & BANKA KURULUM İŞLEMLERİ 39
BANKA & BANKA KURULUM İŞLEMLERİ 40
BANKA & BANKA KURULUM İŞLEMLERİ 41
BANKA & BANKA KURULUM İŞLEMLERİ 42
BANKA & BANKA KURULUM İŞLEMLERİ 43
BANKA & BANKA KURULUM İŞLEMLERİ 44
BANKA & BANKA KURULUM İŞLEMLERİ 45
BANKA & BANKA KURULUM İŞLEMLERİ 46
BANKA & BANKA KURULUM İŞLEMLERİ 47
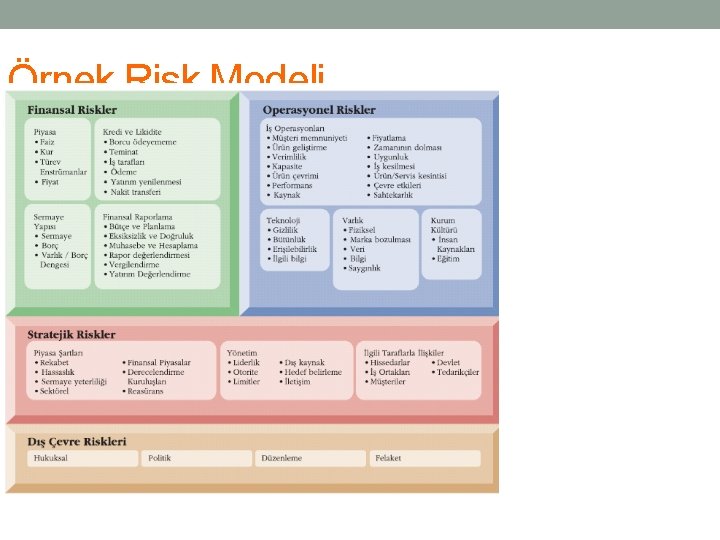
Örnek Risk Modeli
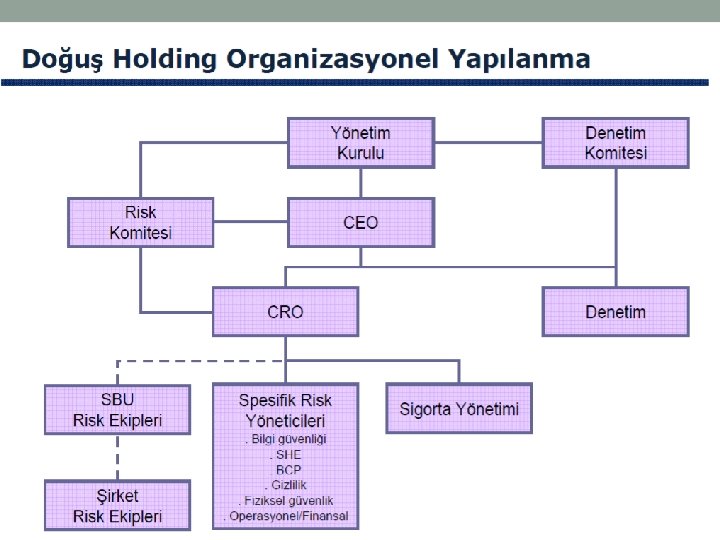
BANKA & BANKA KURULUM İŞLEMLERİ 49
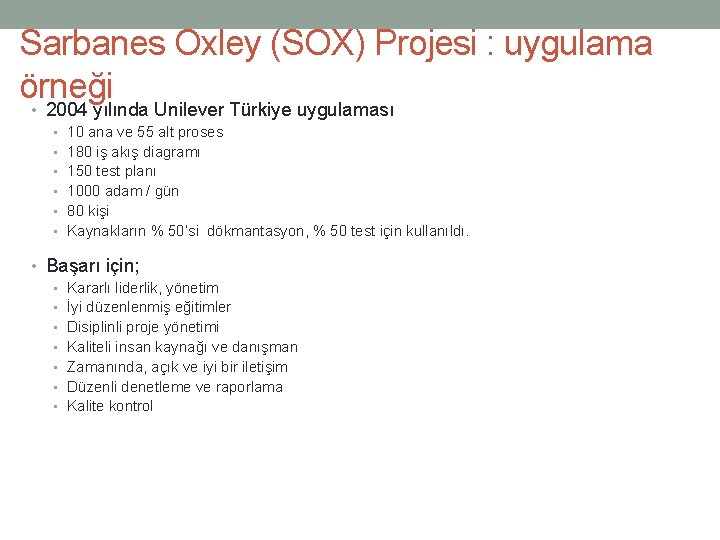
Sarbanes Oxley (SOX) Projesi : uygulama örneği • 2004 yılında Unilever Türkiye uygulaması • • • 10 ana ve 55 alt proses 180 iş akış diagramı 150 test planı 1000 adam / gün 80 kişi Kaynakların % 50’si dökmantasyon, % 50 test için kullanıldı. • Başarı için; • • Kararlı liderlik, yönetim İyi düzenlenmiş eğitimler Disiplinli proje yönetimi Kaliteli insan kaynağı ve danışman Zamanında, açık ve iyi bir iletişim Düzenli denetleme ve raporlama Kalite kontrol
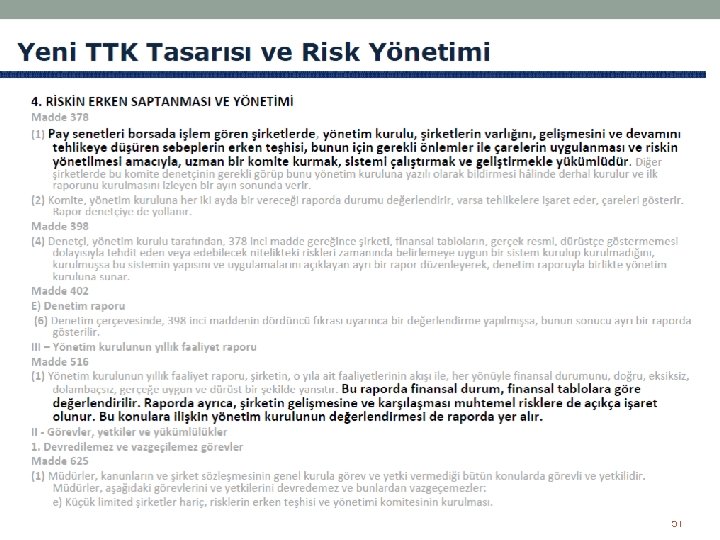
BANKA & BANKA KURULUM İŞLEMLERİ 51
BANKA & BANKA KURULUM İŞLEMLERİ 52
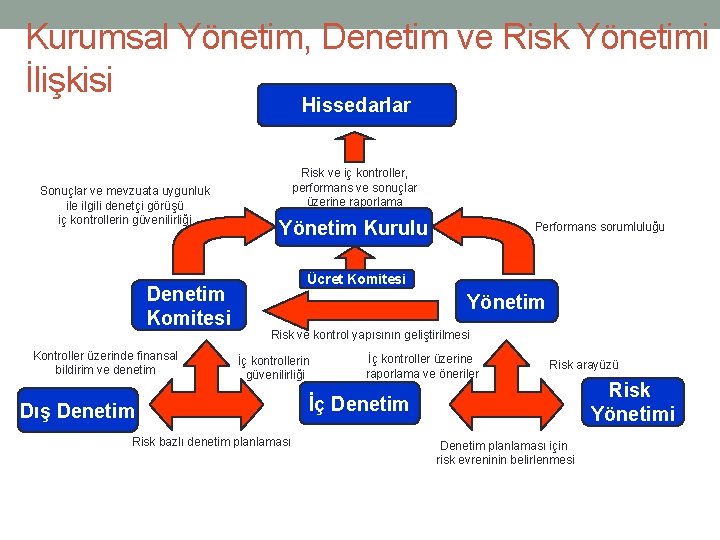
Kurumsal Yönetim, Denetim ve Risk Yönetimi İlişkisi Hissedarlar Sonuçlar ve mevzuata uygunluk ile ilgili denetçi görüşü iç kontrollerin güvenilirliği Denetim Komitesi Kontroller üzerinde finansal bildirim ve denetim Risk ve iç kontroller, performans ve sonuçlar üzerine raporlama Yönetim Kurulu Performans sorumluluğu Ücret Komitesi Yönetim Risk ve kontrol yapısının geliştirilmesi İç kontrollerin güvenilirliği Dış Denetim Risk bazlı denetim planlaması İç kontroller üzerine raporlama ve öneriler Risk arayüzü İç Denetim planlaması için risk evreninin belirlenmesi Risk Yönetimi
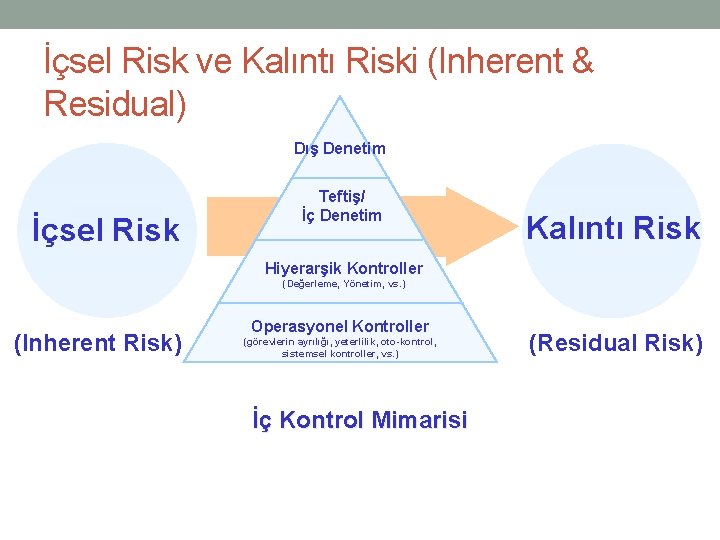
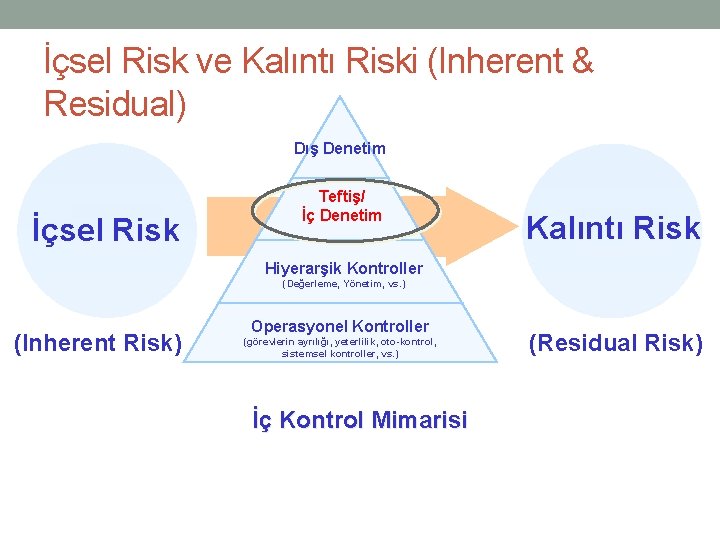
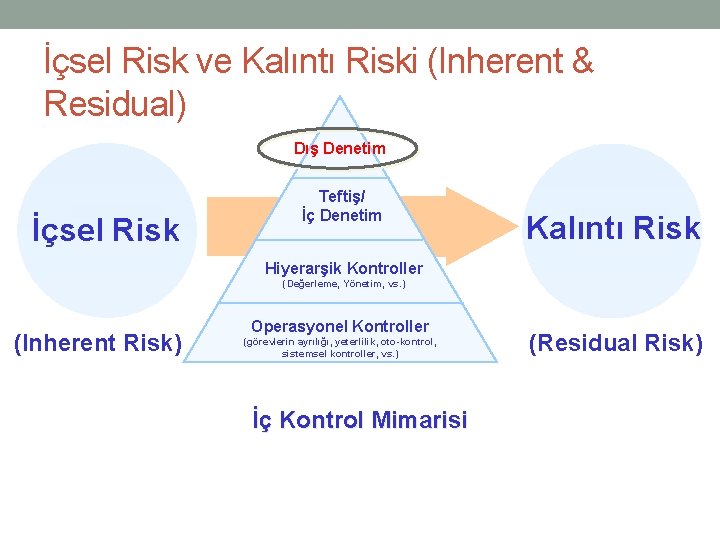
İçsel Risk ve Kalıntı Riski (Inherent & Residual) Dış Denetim İçsel Risk Teftiş/ İç Denetim Kalıntı Risk Hiyerarşik Kontroller (Değerleme, Yönetim, vs. ) (Inherent Risk) Operasyonel Kontroller (görevlerin ayrılığı, yeterlilik, oto-kontrol, sistemsel kontroller, vs. ) İç Kontrol Mimarisi (Residual Risk)
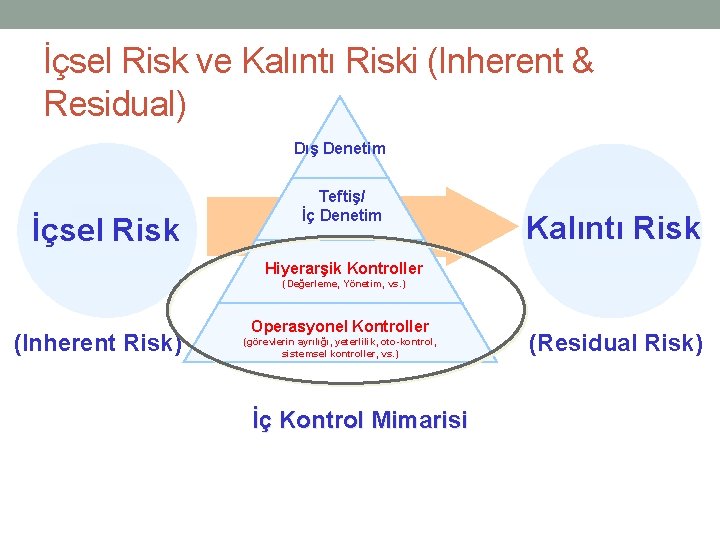
İçsel Risk ve Kalıntı Riski (Inherent & Residual) Dış Denetim İçsel Risk Teftiş/ İç Denetim Kalıntı Risk Hiyerarşik Kontroller (Değerleme, Yönetim, vs. ) (Inherent Risk) Operasyonel Kontroller (görevlerin ayrılığı, yeterlilik, oto-kontrol, sistemsel kontroller, vs. ) İç Kontrol Mimarisi (Residual Risk)
Hiyerarşik & Operasyonel kontroller • Önleyici kontroller (prevent controls) • İşlem esnasında uygulanan kontroller • Sisteme girilmeden önce mahsup fişlerinin amir tarafından incelenmesi • Bilgisayar giriş—çıkış şifreleri • Risk oluşmadan önlenir • Saptayıcı kontroller (detect controls) • İşlemler bittikten sonra uygulanan kontroller • Banka-müşteri mutabakatları • Kasa-stok sayımları • Risk oluşmuş ise saptanır
İçsel Risk ve Kalıntı Riski (Inherent & Residual) Dış Denetim İçsel Risk Teftiş/ İç Denetim Kalıntı Risk Hiyerarşik Kontroller (Değerleme, Yönetim, vs. ) (Inherent Risk) Operasyonel Kontroller (görevlerin ayrılığı, yeterlilik, oto-kontrol, sistemsel kontroller, vs. ) İç Kontrol Mimarisi (Residual Risk)
İç denetim • Bağımsızlık • Doğrudan denetim komitesi ya da CEO’ya raporlama • Fulltime personel • Şirket politika ve prosedürlerinin eksiksizliği • Şirketin operasyonlarında uyulması gereken tüm kuralların ve takip edilecek prosedürlerin açık ve detaylı dökümantasyonu
İç Denetim (devam) • Risk analizleri ve hareket planı • Yüksek/Düşük risk analizi • Denetim zamanlaması ve tekrarlaması • Denetim prosedürleri • Risk odaklı • Kanaat sağlayıcı nitelikli
İç Denetim (devam) • Tam dokümantasyon • Test uygulamalarının tekrarlanabilir ve sorgulanabilir biçimde tevsik edilmesi • Bulguların ve kanaatlerin açık ve net olması • Standard risk ölçümü uygulanması ve raporlaması • Bulguların ve risk ölçümlerinin fonksiyon/birim yönetimi tarafından kabullenilmesi/sahiplenilmesi • “denetçi riski” • Kapanış toplantısının önemi
İç Denetim (devam) • Standart Risk Ölçümü – Örnek: • Risk Faktörü 3: (düşük) İşletmenin günlük işleyişine önemli etki yapmayacak ve birim yönetimi tarafından bir dahaki denetime kadar düzeltilmesi uygun olan bulgular • Risk Faktörü 2: (orta) İşletmenin günlük işleyişini etkileyebilecek önemde olup ilgili birim yönetiminin, denetçinin kabul ettiği bir zamanlama çerçevesinde bir plan ile düzeltilecek bulgular • Risk Faktörü 1 (yüksek) İşletme için hayati önem arzeden bir alanda hemen üst yönetimin de dikkatinin çekilip en kısa zamanda düzeltme yapılmasını üstlenmesi gereken bulgu.
İç Denetim • Uygulama planı • İlgili birim yönetimi ve üst yönetim ile (bulgu’nun önemine bağlı olarak) düzeltici eylem planının detaylı olarak hazırlanması ve denetçi tarafından daha sonra bu plan uygulamasının da incelenmesi (follow-up)
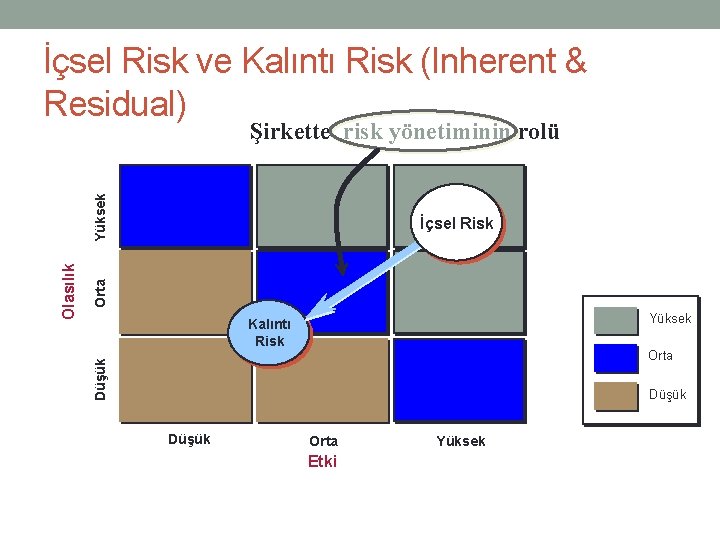
İçsel Risk ve Kalıntı Risk (Inherent & Residual) Orta İçsel Risk Yüksek Kalıntı Risk Orta Düşük Olasılık Yüksek Şirkette risk yönetiminin rolü Düşük Orta Etki Yüksek
İçsel Risk ve Kalıntı Riski (Inherent & Residual) Dış Denetim İçsel Risk Teftiş/ İç Denetim Kalıntı Risk Hiyerarşik Kontroller (Değerleme, Yönetim, vs. ) (Inherent Risk) Operasyonel Kontroller (görevlerin ayrılığı, yeterlilik, oto-kontrol, sistemsel kontroller, vs. ) İç Kontrol Mimarisi (Residual Risk)
Dış Denetim • Bağımsızlık • Yönetim Kurulu ya da Denetim Komitesine raporlama • Muhasebe dahili kontrollerinin detaylı incelenmesi • İç denetim ile ortak çalışma
Sonuç: • Kurumsal Yönetim ilkeleri doğrultusunda etkin bir Risk Yönetimi için; • Etkin bir İç Kontrol Yapısı • Net ve yaptırım gücü olan Politika ve Prosedürler • Objektif ve yeterli İç Denetim Fonksiyonu • Bağımsız ve etkin Dış Denetim • Bildirimlerin Şeffaflığı, etkin Komünikasyon, Hesap Verebilirliği ve Ölçülebilirliği sağlayacak sistemler
Yasal Düzenlemeler • OECD Kurumsal Yönetim İlkeleri • Sarbanes Oxley Act of 2002 • 1998 Blue Ribbon • 1 Mayıs 1998’de Almanya “İşletmecilik Alanında Şeffaflık ve Kontrol Yasası” • 20 Aralık 2001 (BIS) “Sound Practice for Management and Supervision or Operasyonel Risk” • AB 8. Direktifi • Diğer Düzenlemeler (BDDK, SPK, SEC, BASEL II. . vb) © www. niyazikurnaz. net
Risk Odaklı İç Denetim • Kurumun karşıya olduğu tüm risklerin tanımlanması, önem sırasına konulması ve kabul edilebilir bir risk seviyesinin belirlenmesi • Saptanan risklerin azaltılması için gereken önlemlerin belirlenmesi ve uygulanması • Risk yönetim süreçlerinin denetim sonuçları hakkında üst yönetime düzenli rapor sunulması • Risk yönetim süreçlerinin kurumun yapısına, kültürüne , büyüklüğüne, yönetim şekline ve hedeflerine uygun olması © www. niyazikurnaz. net
Risk Odaklı İç Denetim • Risk yönetiminde kullanılan metotların faaliyet konusuna uygun olması • Risk izleme faaliyetlerinin ve raporlamasının yeterliliğinin ve zamanlamasının uygun olması • Kurumun risk yönetim çalışmalarının etkinliğinin sürekli izlenmesi ve değerlendirilmesi gerekir. © www. niyazikurnaz. net
Risk Odaklı İç Denetim Ne Sağlar? • Stratejik faydalar: - Risk yönetiminde tutarlı ve kapsamlı bir yaklaşım geliştirerek değişmekte olan koşullara daha kolay uyum sağlanması - Risklerin daha iyi anlaşılması ve yönetimi - İşletme stratejilerinin ön plana alınması ve uygulanmasına hız kazandırması büyümek be riskleri fırsatlara çevirmek etkin bir iç denetim grubunun işletmenin risk yönetim yeteneğini optimize etmesine bağlıdır. • Performans : Negatif riskler azaltılarak fırsat risklerinin artırılması sağlanır. Risklerin doru tanımlanması, mevcut yönetimin ve iç kontrol amacının en iyi performansa ulaşmasını sağlayacaktır. © www. niyazikurnaz. net
Risk Odaklı İç Denetim Ne Sağlar? • Kaynakların Optimizasyonu: - Kaynakların en verimli şekilde kullanılabilecek ve gereksiz maliyetlerden kurtulabilme olanağı doğacaktır. - Önceliklerle kaynaklar arasındaki uyum sağlanmış olacaktır. • Beklenmeyenin Yönetimi: - Beklenmeyen talepler ve zorluklar karşısında hedeflerden şaşmadan en doğru cevabı verebilme olanağı doğacaktır. - İşletmeyi bekleyen riskleri ve onların işletmeye olan gerçek etkilerini bilmek mümkün olacaktır © www. niyazikurnaz. net
Özet (1) • Risk, kamu idarelerinin kuruluş amaçları ile stratejik hedeflerine ulaşmasına ve görevlerinin ifasına engel olabilecek veya beklenmeyen zararlara yol açabilecek durum ya da olaylardır. üSağlam bir risk analizinde, sadece risk seviyesi değil, oluşabilecek hatanın türü de değerlendirilir. üRisklerin sınıflandırılması süreci standart bir süreç olmayıp kurumun faaliyetlerine özgü bir nitelik taşımaktadır. üHer kurum, risk yönetimi sürecini uygulamak için kendisine özgü bir yöntem seçebilir. üRisk yönetimi süreçleri, bir kurumun faaliyetlerinin niteliğine uygun tasarlanmalı ve uygulanmalıdır.
Özet (2) • Risk yönetiminin şeffaf, koordineli, kamu önünde güvenilir ve etkili • • olması gerekmektedir. Yöneticilerin risklere dair rollerini ve sorumluluklarını bilmeleri ve anlamaları gerekmektedir En azından risklerin teşhis edilmesi ve değerlendirilmesinde herkese düşen bir görev vardır Riskle karşıya olanların sorumluluklarını kabul edip uygun önlemleri alması gerekmektedir İç Denetimin risk yönetimini incelemede ve risk yönetimi kültürünün kazandırılmasında rolü vardır. Ancak riski yönetme görevi iç denetimin değildir!
İç kontrol, Risk ve Risk Yönetimi ile İlgili Kaynaklar • • • http: //www. coso. org/Publications/ERM/COSO_ERM_Executive. Summary. pdf TÜSİAD – Risk ve Değer Yönetimi Çalışma Grubu 59 / 61 Australian Standard 4360 Risk Management Standard: http: //airmic. com/Downloads/Pubs/AIRMIC_Risk. Management-Standard. pdf The Combined Code on Corporate Governance: http: //www. frc. org. uk/corporate/internalcontrol. cfm Basel II: International Convergence of Capital Measurement and Capital Standards: a Revised Framework http: //www. bis. org/publ/bcbs 118. htm Sarbanes-Oxley: http: //www. sec. gov/rules/proposed/33 -8138. htm
• • • • AIRMIC - Association of Insurance & Risk Managers http: //www. airmic. com EIRM – European Institute of Risk Management http: //. EIRM. com GARP - Global Association of Risk Professionals http: //www. garp. com GARP Turkey Chapter IIA - Institute of Internal Auditors http: //www. theiia. org IRM - Institute of Risk Management http: //www. theirm. org PRIMA - Public Risk Management Association http: //www. primacentral. org PRMIA - Professional Risk Managers’ International Association http: //www. prmia. org RMA - Risk Management Association http: //www. rmahq. org RIMS - Risk & Insurance Management Society http: //www. rims. org SRA - Society for Risk Analysis http: //www. sra. org TIDE – Türkiye iç Denetim Enstitüsü: http: //www. tide. org. tr TKYD – Türkiye Kurumsal Yönetim Derneği: http: //www. tkyd. org
• Center for Risk Management – http: //www. rff. org • Georgia State University – Center for Enterprise Risk Management and Assurance • Services http: //www. cermas. gsu. edu • Harvard University – Center for Risk Analysis http: //www. hcra. harvard. edu • London School of Economics – Centre on Risk & Regulation http: //www. lse. ac. uk