Zagroenia klasy Advanced Persistent Threat a nowoczesne mechanizmy
- Slides: 17
Zagrożenia klasy „Advanced Persistent Threat”, a nowoczesne mechanizmy ochrony Grzegorz Wróbel Trecom
Agenda • Ataki na usługi serwerowe vs ataki na oprogramowanie klienckie i systemy operacyjne • • Wprowadzenie do tematyki Przykłady ataków na usługi serwerowe Przykłady ataków na oprogramowanie klienckie Przykłady ataków na system operacyjny • Ataki zautomatyzowane vs ataki profilowane • • Mechanizm działania struktur typu „exploit pack”. Skąd biorą się botnety? Fazy ataku profilowanego Demo – Atak oczyma atakującego. Prezentacja 0 day na popularny polski program do odtwarzania plików multimedialnych • Punkt w którym kończy się tradycyjny FW i IPS, a zaczyna Next Generation IPS Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
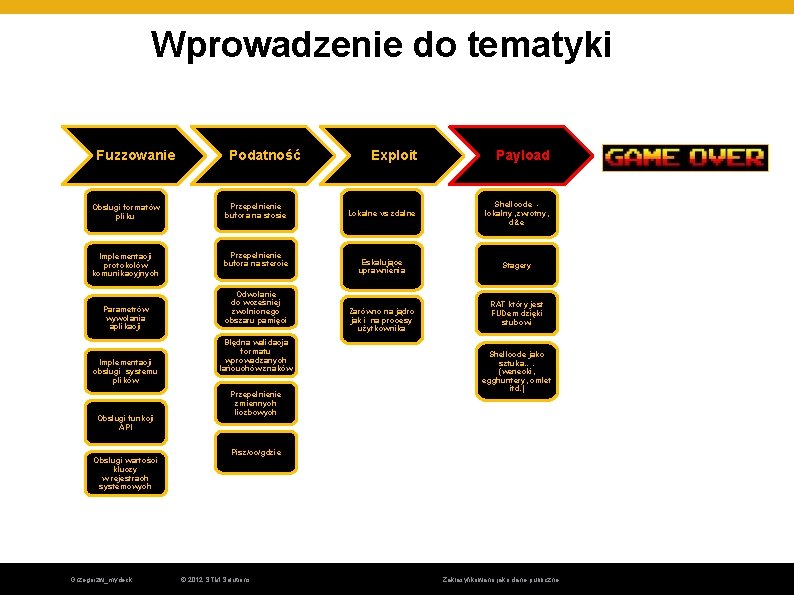
Wprowadzenie do tematyki Fuzzowanie Podatność Obsługi formatów pliku Przepełnienie bufora na stosie Implementacji protokołów komunikacyjnych Przepełnienie bufora na stercie Parametrów wywołania aplikacji Implementacji obsługi systemu plików Obsługi funkcji API Obsługi wartości kluczy w rejestrach systemowych Grzegorzw_mydeck Odwołanie do wcześniej zwolnionego obszaru pamięci Błędna walidacja formatu wprowadzanych łańcuchów znaków Przepełnienie zmiennych liczbowych Exploit Payload Lokalne vs zdalne Shellcode lokalny , zwrotny, d&e Eskalujące uprawnienia Stagery Zarówno na jądro jak i na procesy użytkownika RAT który jest FUDem dzięki stubowi Shellcode jako sztuka…. (wenecki, egghuntery, omlet itd. ) Pisz/co/gdzie © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
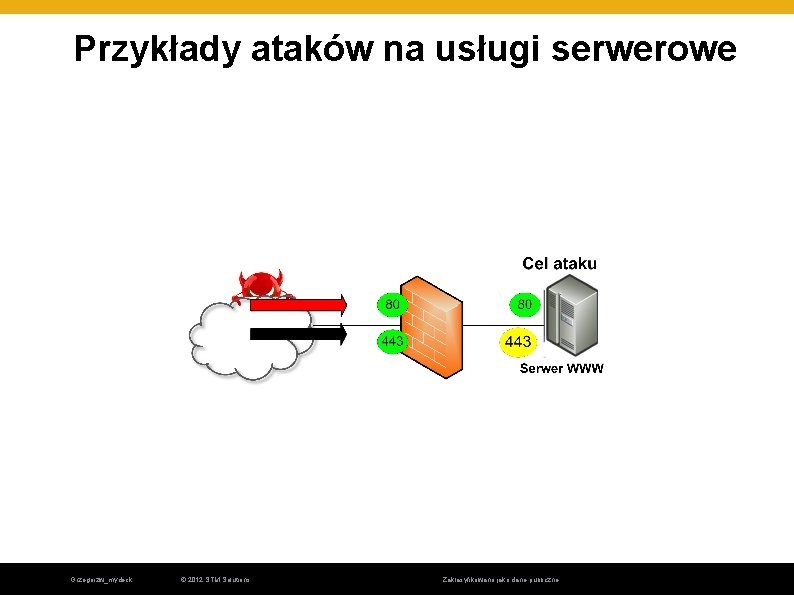
Przykłady ataków na usługi serwerowe Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
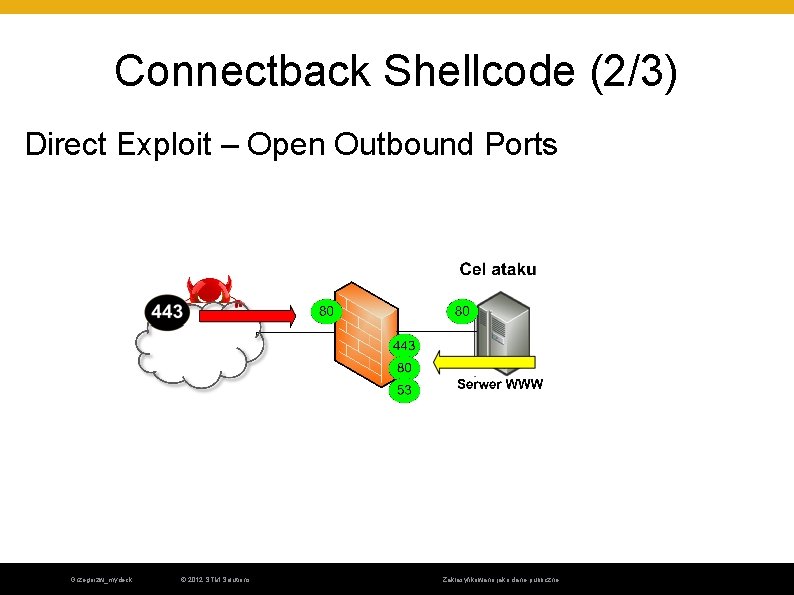
Connectback Shellcode (2/3) Direct Exploit – Open Outbound Ports Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
Przykłady ataków na oprogramowanie klienckie Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
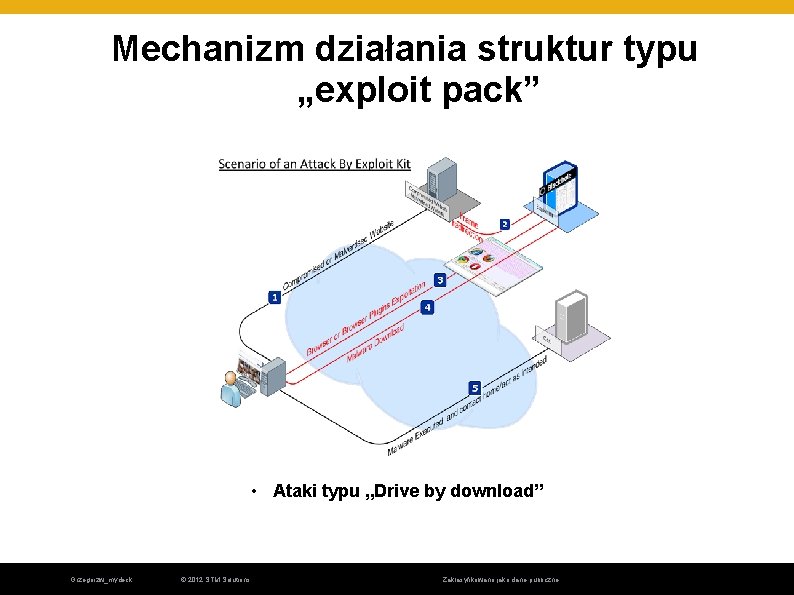
Mechanizm działania struktur typu „exploit pack” • Ataki typu „Drive by download” Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
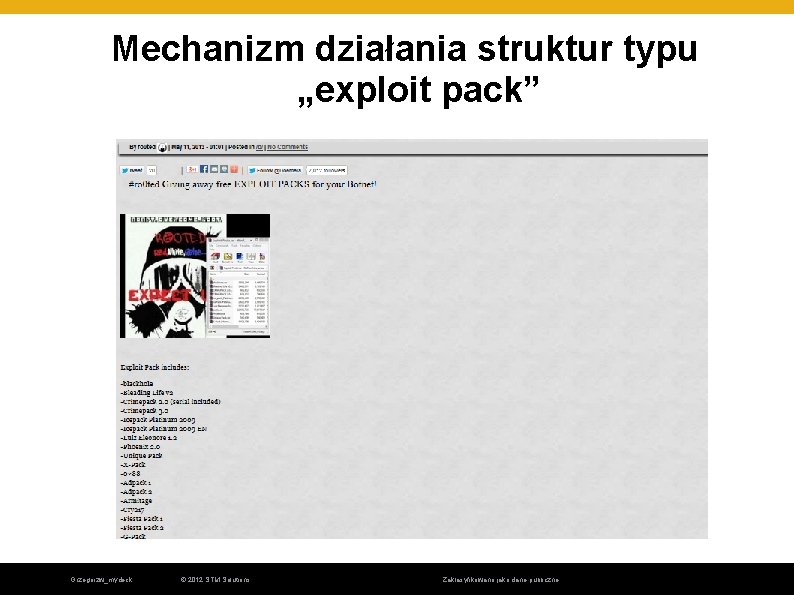
Mechanizm działania struktur typu „exploit pack” Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
Fazy ataku profilowanego • Ataki typu „Water hole” • Ataki typu „Spear phishing” • Socjotechnika Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
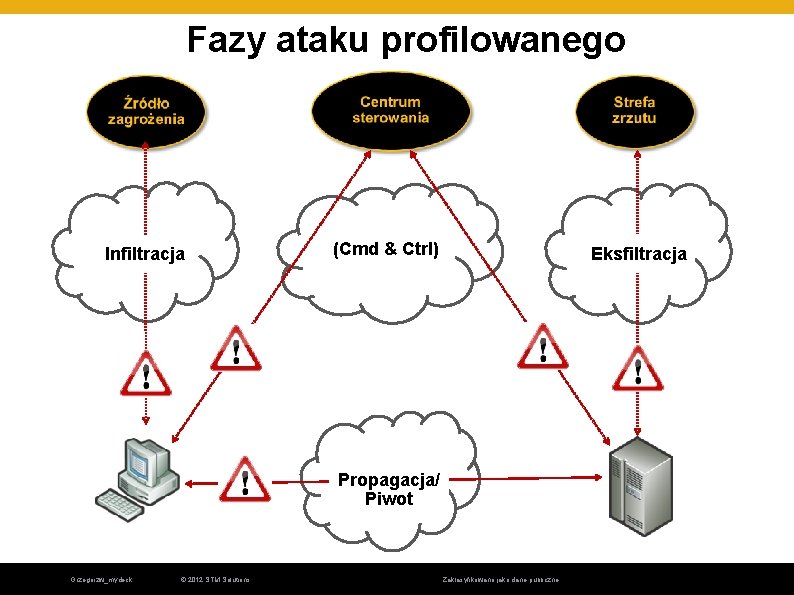
Fazy ataku profilowanego Infiltracja (Cmd & Ctrl) Eksfiltracja Propagacja/ Piwot Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
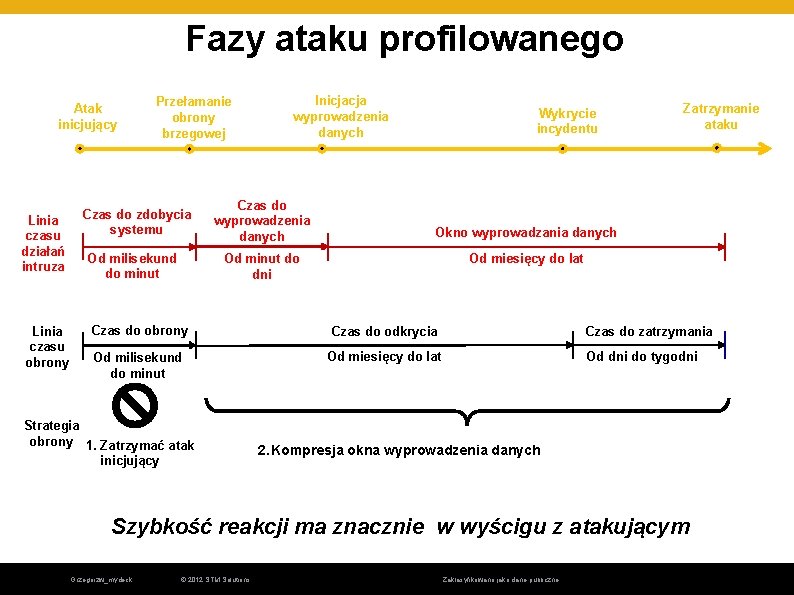
Fazy ataku profilowanego Atak inicjujący Linia czasu działań intruza Linia czasu obrony Przełamanie obrony brzegowej Czas do zdobycia systemu Od milisekund do minut Inicjacja wyprowadzenia danych Czas do wyprowadzenia danych Wykrycie incydentu Okno wyprowadzania danych Od minut do dni Od miesięcy do lat Czas do obrony Czas do odkrycia Od milisekund do minut Od miesięcy do lat Strategia obrony 1. Zatrzymać atak inicjujący Zatrzymanie ataku Czas do zatrzymania Od dni do tygodni 2. Kompresja okna wyprowadzenia danych Szybkość reakcji ma znacznie w wyścigu z atakującym Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne 11
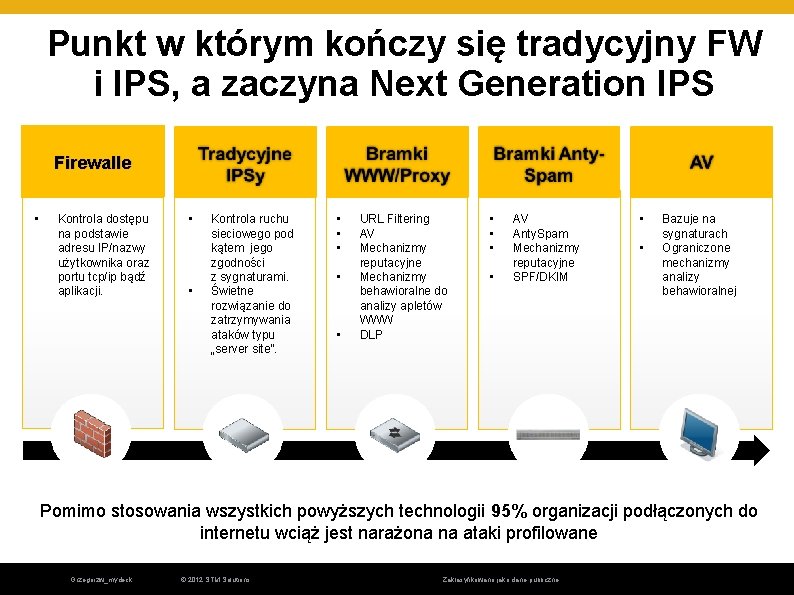
Punkt w którym kończy się tradycyjny FW i IPS, a zaczyna Next Generation IPS Firewalle • Kontrola dostępu na podstawie adresu IP/nazwy użytkownika oraz portu tcp/ip bądź aplikacji. • • Kontrola ruchu sieciowego pod kątem jego zgodności z sygnaturami. Świetne rozwiązanie do zatrzymywania ataków typu „server site”. • • • URL Filtering AV Mechanizmy reputacyjne Mechanizmy behawioralne do analizy apletów WWW DLP • • AV Anty. Spam Mechanizmy reputacyjne SPF/DKIM • • Bazuje na sygnaturach Ograniczone mechanizmy analizy behawioralnej Pomimo stosowania wszystkich powyższych technologii 95% organizacji podłączonych do internetu wciąż jest narażona na ataki profilowane Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
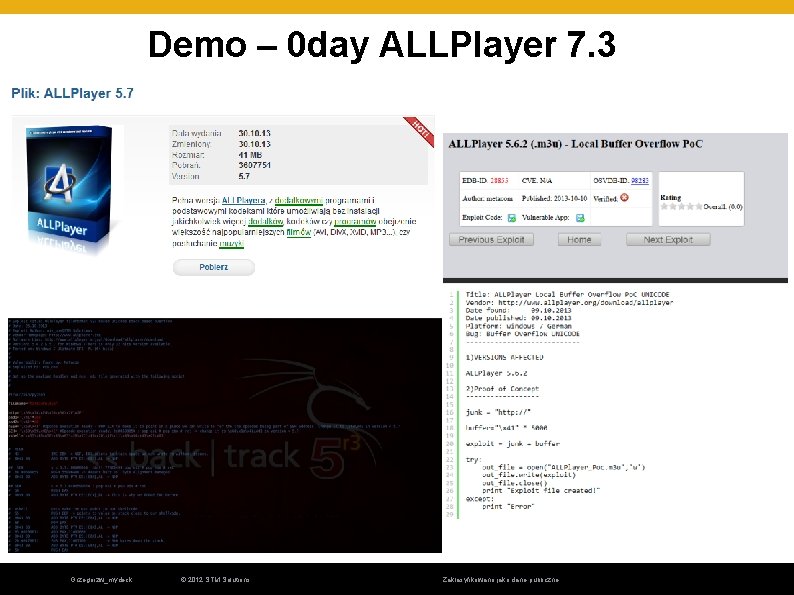
Demo – 0 day ALLPlayer 7. 3 Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
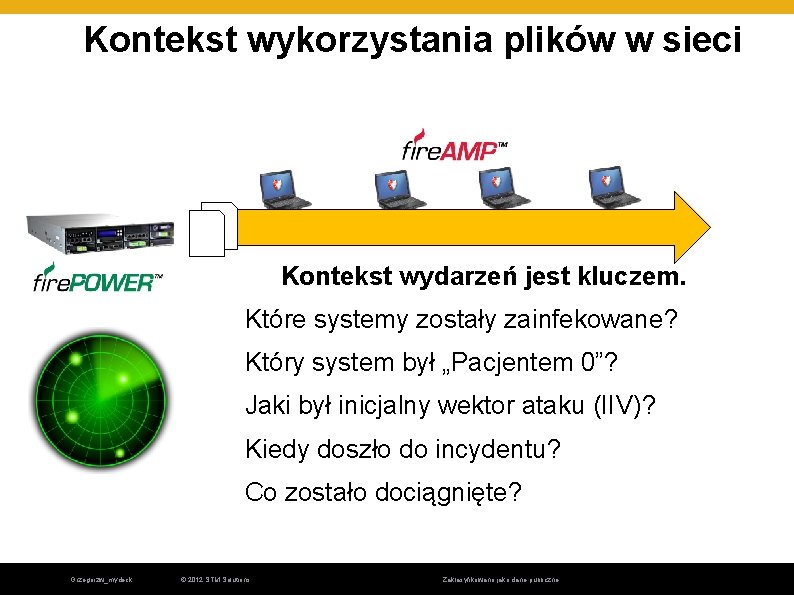
Kontekst wykorzystania plików w sieci Looks. Kontekst wydarzeń jest kluczem. Które systemy zostały zainfekowane? Który system był „Pacjentem 0”? Jaki był inicjalny wektor ataku (IIV)? Kiedy doszło do incydentu? Co zostało dociągnięte? Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
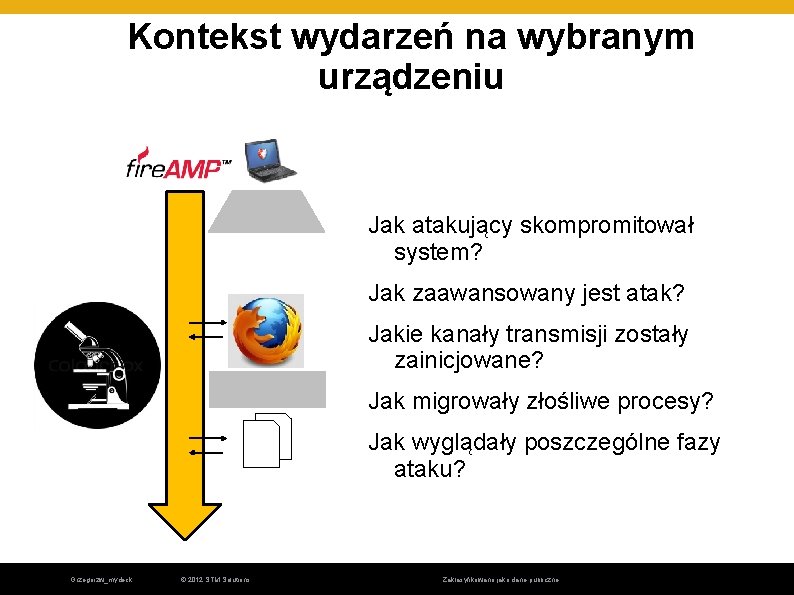
Kontekst wydarzeń na wybranym urządzeniu Jak atakujący skompromitował system? Jak zaawansowany jest atak? Jakie kanały transmisji zostały zainicjowane? Jak migrowały złośliwe procesy? Jak wyglądały poszczególne fazy ataku? Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne
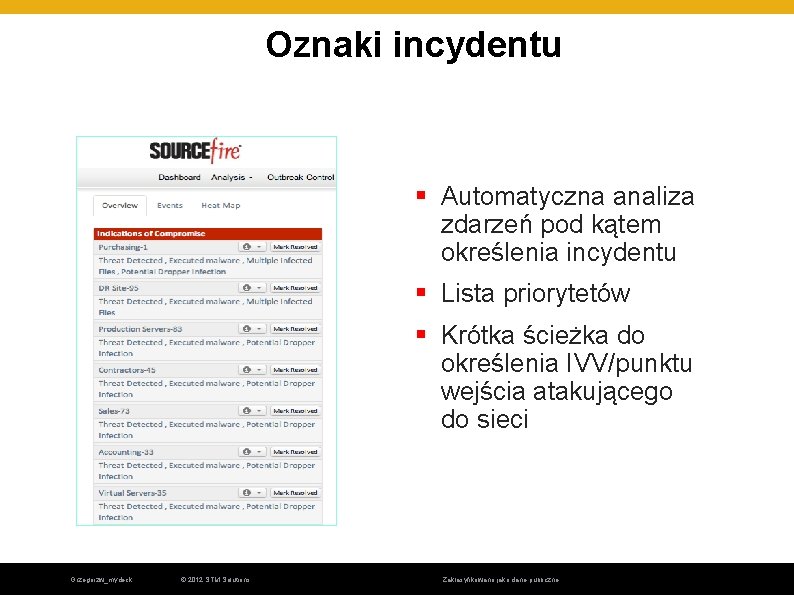
Oznaki incydentu § Automatyczna analiza zdarzeń pod kątem określenia incydentu § Lista priorytetów § Krótka ścieżka do określenia IVV/punktu wejścia atakującego do sieci Grzegorzw_mydeck © 2012 STM Solutions Zaklasyfikowano jako dane publiczne