Autentic A Optimizando la gestin de usuarios Secretara
- Slides: 21
Autentic. A Optimizando la gestión de usuarios Secretaría General de Administración Digital Federico Castejón
Servicio Autentic. A • Servicio de autenticación, autorización y SSO para aplicaciones internas de las AA. PP. • Orientado a empleados públicos, altos cargos y personal relacionado • Más de cuatro años en producción • Todas las aplicaciones de la SGAD deben migrar para uso de Autentic. A
Objetivos • Constituirse como el servicio común compartido de autenticación de referencia dentro de las AA. PP. para aplicaciones internas. – Servicios de autenticación, autorización y SSO de empleados públicos, altos cargos y usuarios relacionados – Repositorio de usuarios cada vez más completo – Proveedor de atributos
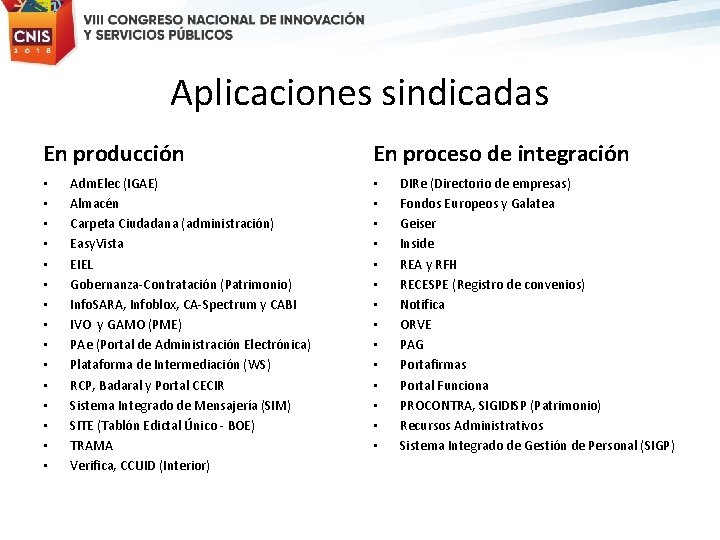
Aplicaciones sindicadas En producción • • • • Adm. Elec (IGAE) Almacén Carpeta Ciudadana (administración) Easy. Vista EIEL Gobernanza-Contratación (Patrimonio) Info. SARA, Infoblox, CA-Spectrum y CABI IVO y GAMO (PME) PAe (Portal de Administración Electrónica) Plataforma de Intermediación (WS) RCP, Badaral y Portal CECIR Sistema Integrado de Mensajería (SIM) SITE (Tablón Edictal Único - BOE) TRAMA Verifica, CCUID (Interior) En proceso de integración • • • • DIRe (Directorio de empresas) Fondos Europeos y Galatea Geiser Inside REA y RFH RECESPE (Registro de convenios) Notifica ORVE PAG Portafirmas Portal Funciona PROCONTRA, SIGIDISP (Patrimonio) Recursos Administrativos Sistema Integrado de Gestión de Personal (SIGP)
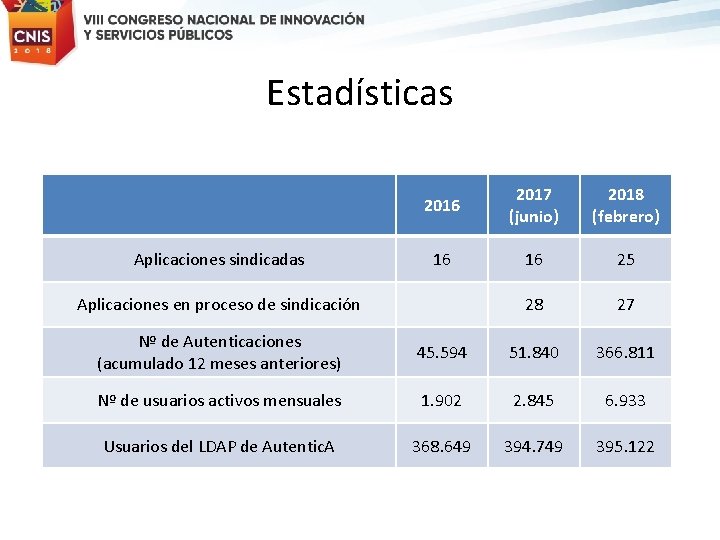
Estadísticas Aplicaciones sindicadas 2016 2017 (junio) 2018 (febrero) 16 16 25 28 27 Aplicaciones en proceso de sindicación Nº de Autenticaciones (acumulado 12 meses anteriores) 45. 594 51. 840 366. 811 Nº de usuarios activos mensuales 1. 902 2. 845 6. 933 Usuarios del LDAP de Autentic. A 368. 649 394. 749 395. 122
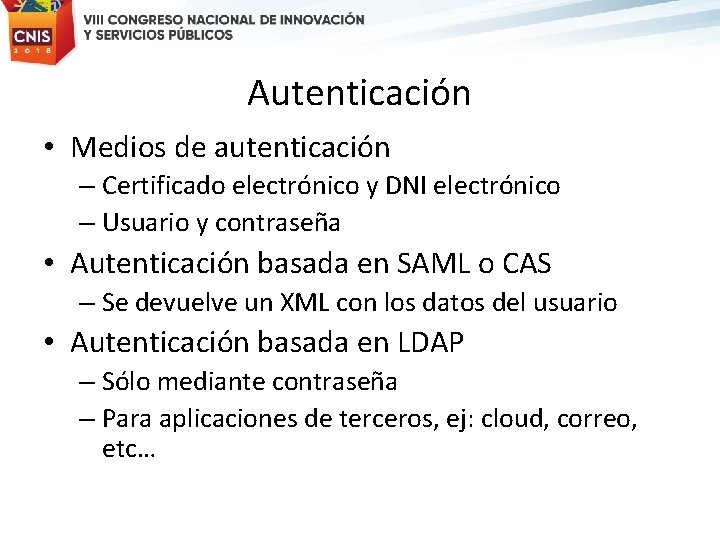
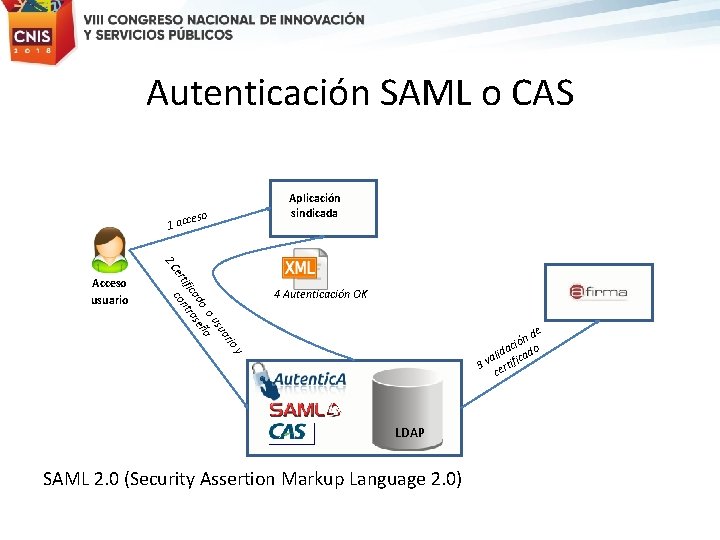
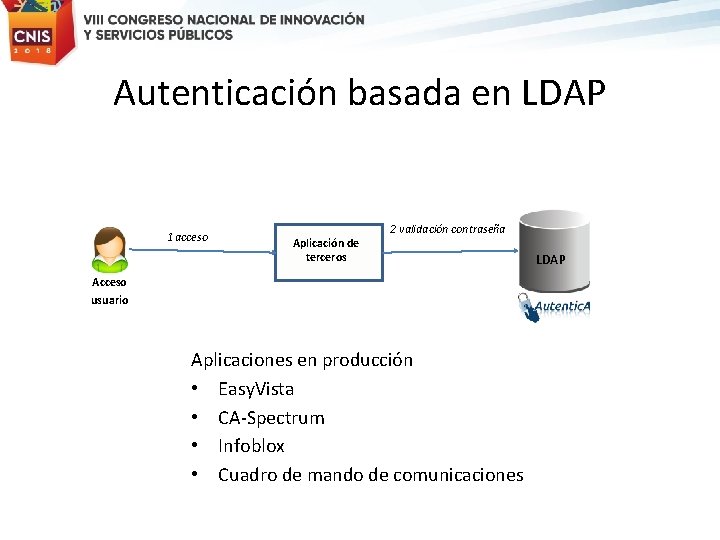
Autenticación • Medios de autenticación – Certificado electrónico y DNI electrónico – Usuario y contraseña • Autenticación basada en SAML o CAS – Se devuelve un XML con los datos del usuario • Autenticación basada en LDAP – Sólo mediante contraseña – Para aplicaciones de terceros, ej: cloud, correo, etc…
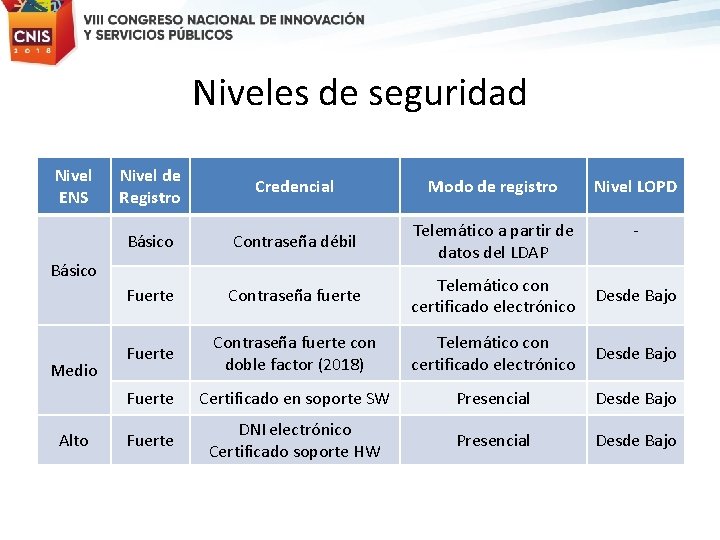
Niveles de seguridad Nivel ENS Nivel de Registro Credencial Modo de registro Nivel LOPD Básico Contraseña débil Telemático a partir de datos del LDAP - Fuerte Contraseña fuerte Telemático con certificado electrónico Desde Bajo Fuerte Contraseña fuerte con doble factor (2018) Telemático con certificado electrónico Desde Bajo Fuerte Certificado en soporte SW Presencial Desde Bajo Fuerte DNI electrónico Certificado soporte HW Presencial Desde Bajo Básico Medio Alto
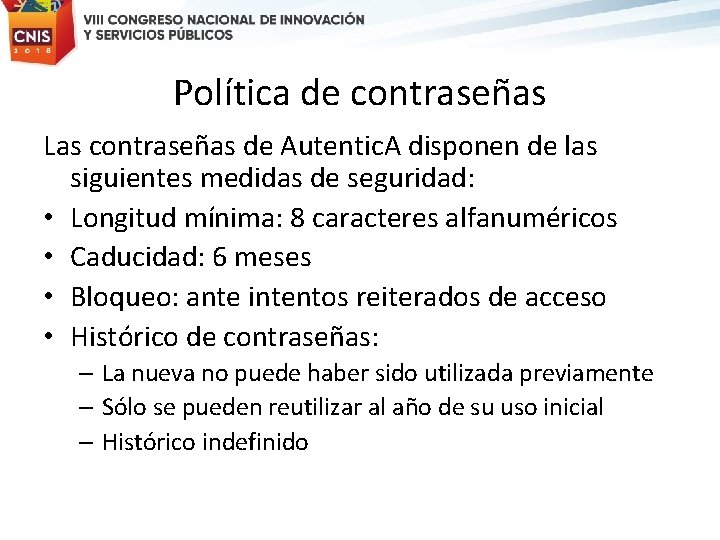
Política de contraseñas Las contraseñas de Autentic. A disponen de las siguientes medidas de seguridad: • Longitud mínima: 8 caracteres alfanuméricos • Caducidad: 6 meses • Bloqueo: ante intentos reiterados de acceso • Histórico de contraseñas: – La nueva no puede haber sido utilizada previamente – Sólo se pueden reutilizar al año de su uso inicial – Histórico indefinido
Autenticación SAML o CAS Aplicación sindicada eso 1 acc 2 C 4 Autenticación OK e nd ó i c ida icado l a 3 v ertif c io ar su ou a ñ o ad ase ific ntr ert co Acceso usuario y LDAP SAML 2. 0 (Security Assertion Markup Language 2. 0)
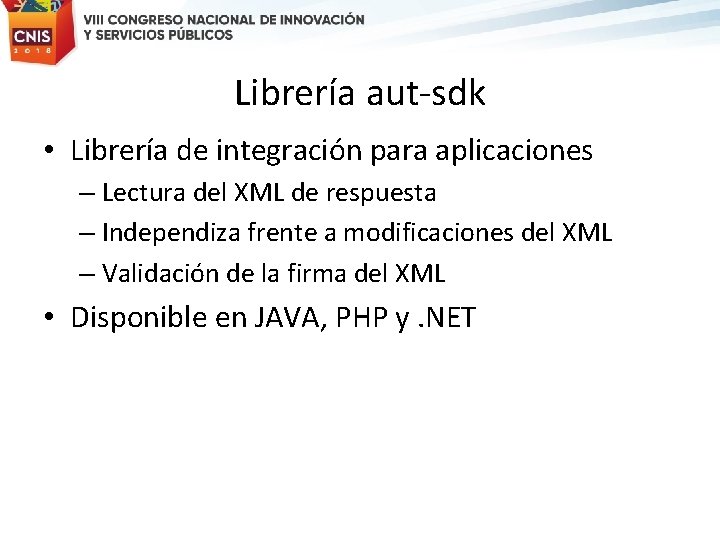
Librería aut-sdk • Librería de integración para aplicaciones – Lectura del XML de respuesta – Independiza frente a modificaciones del XML – Validación de la firma del XML • Disponible en JAVA, PHP y. NET
Autenticación basada en LDAP 1 acceso Aplicación de terceros 2 validación contraseña Acceso usuario Aplicaciones en producción • Easy. Vista • CA-Spectrum • Infoblox • Cuadro de mando de comunicaciones LDAP
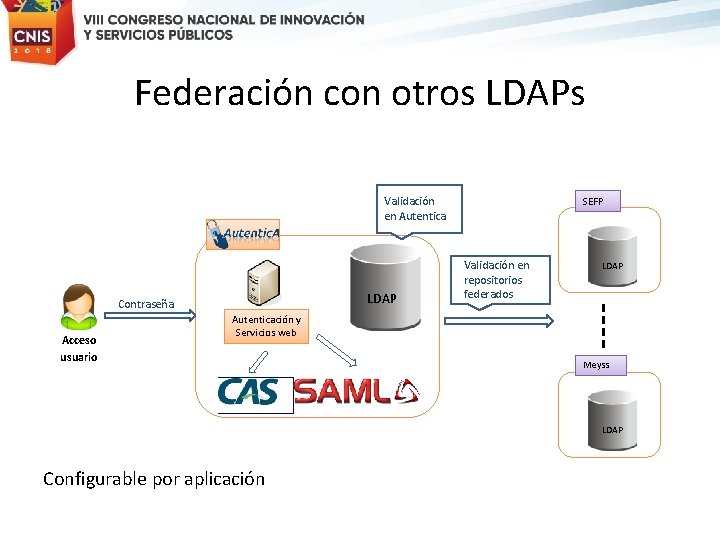
Federación con otros LDAPs Validación en Autentica LDAP Contraseña Acceso usuario SEFP Validación en repositorios federados LDAP Autenticación y Servicios web Meyss LDAP Configurable por aplicación
Autorización • Autorización: – Autentic. A almacena los permisos de las aplicaciones – Se entregan a la aplicación con el XML de respuesta – Opcional para las aplicaciones • Permite delegar completamente la gestión de usuarios a Autentic. A • Administración delegada y por aplicaciones
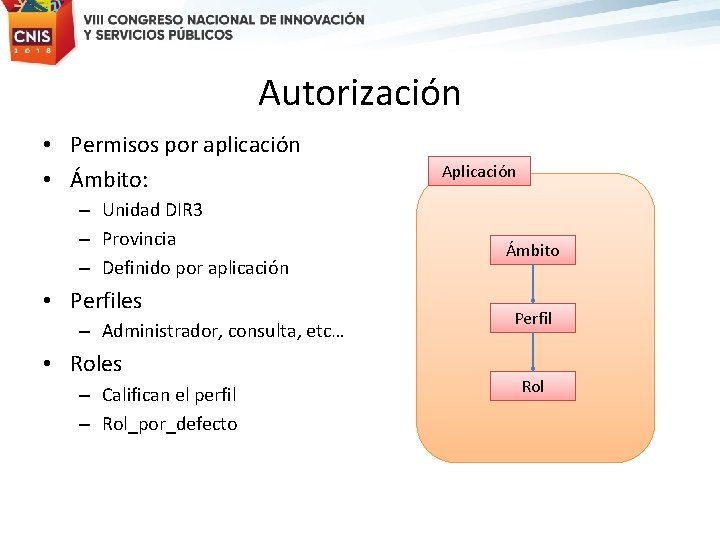
Autorización • Permisos por aplicación • Ámbito: – Unidad DIR 3 – Provincia – Definido por aplicación • Perfiles – Administrador, consulta, etc… • Roles – Califican el perfil – Rol_por_defecto Aplicación Ámbito Perfil Rol
Provisión de usuarios (I) • Fuentes primarias – – – Registro Central de Personal Registro de funcionarios locales con habilitación nacional Portal de EE. LL. Cargos representativos Altos cargos (en desarrollo) • Altas manuales – Requiere firma electrónica del administrador • Autoregistro – Requiere firma electrónica del solicitante • Se almacena el origen de cada usuario
Provisión de usuarios (II) • Datos básicos – Se obtienen de las fuentes primarias en su caso – Nombre y apellidos, cargo, centro de destino, etc. . . • Datos de contacto – Los mantiene el usuario de forma voluntaria – Correo-e, de dominios oficiales – Teléfono • Atributos de los usuarios con codificación de DIR 3 – Unidad de destino – País, provincia y localidad de destino
Servicios web • Securizados con WS-Security y certificados • Aprovisionamiento – Solicitud de alta y modificación de usuario • Autenticación de usuario – Autenticación a través de usuario y contraseña • Autorización – Alta y baja de permisos • Obtención de datos – Cargo y unidad – Perfil completo
Solicitud de alta • Petición a través del formulario de incidencias • Plantilla excel para el alta ACL_Autentica. v 1_3. xlsx – Nombre de la aplicación – Responsable y correo – Forma de acceso: SAML, CAS o WS – Url de respuesta (caso de CAS o SAML) – Nivel de seguridad – Certificado de acceso (caso de WS) – IP’s de los servidores de la aplicación – Entorno (servicios estables o producción)
Más información • Autentic. A – https: //autentica. redsara. es • PAE/CTT – http: //administracionelectronica. gob. es/ctt/autentica • Consultas/incidencias – https: //ssweb. seap. minhap. es/ayuda/consulta/Auten tica
Muchas gracias