De nieuwe privacyverordening GDPR Meet Greet 12 10
- Slides: 23
De nieuwe privacyverordening GDPR Meet & Greet 12 -10 -2018 Liesbeth Goethals Ann Mertens
• Gepubliceerd mei 2016 General Data Protection Regulation (GDPR) Algemene Verordening Gegevensbescherming (AVG) • Voluit: Verordening EU 2016/679 van het Europees Parlement en de Raad van 27 april 2016 betreffende de bescherming van natuurlijke personen in verband met de verwerking van persoonsgegevens en betreffende het vrij verkeer van die gegevens en tot intrekking van richtlijn 96/46/EG “Recht op privacy” verwerking van gegevens” • Sinds 25 mei 2018 van toepassing Þ Tweejarige overgangsperiode Þ Voor bijna iedere onderneming (groot of klein)
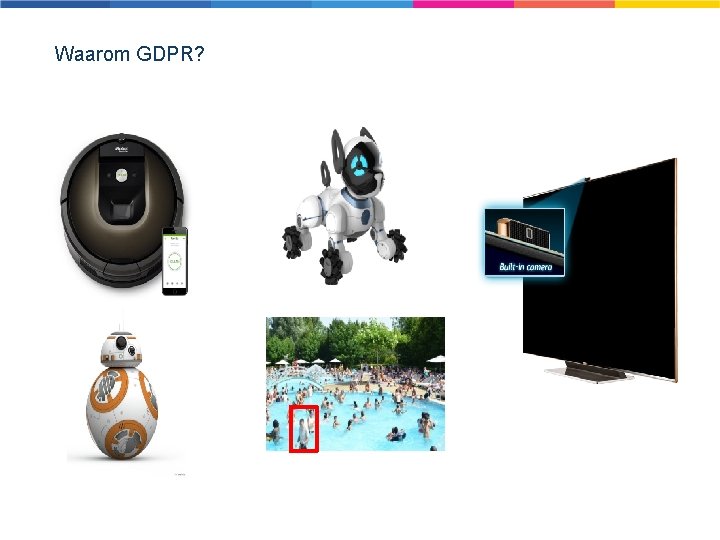
Waarom GDPR?
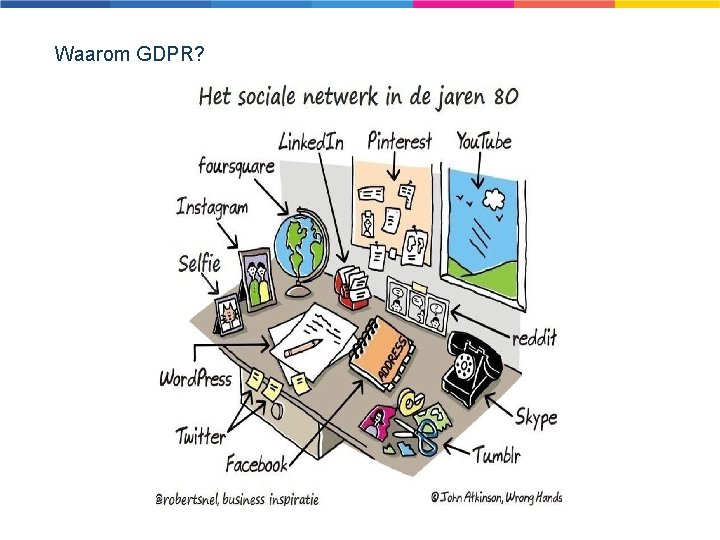
Waarom GDPR?
Toepassingsgebied Raakvlakken Werkgever- werknemersrelatie • sollicitaties, evaluaties, medische attesten • tijdsregistratie, camera’s, track and trace • foto’s op een intranet, CV voor klanten, • personeelsdossier, loongegevens, • e-mail en internet, …. Browser history, profiling, cookies Direct marketing
Algemene beginselen Finaliteitsprincipe De gegevens moeten voor welbepaalde uitdrukkelijk omschreven en gerechtvaardigde doeleinden worden verkregen Proportionaliteitsbeginsel Toereikend, terzake dienend en niet overmatig Juistheid De gegevens moeten juist zijn en desnoods aangepast worden Opslagbeperking Veilig en niet langer bewaren dan nodig Transparantie
De betrokkene heeft het recht Op inzage Om data te laten verbeteren Op bezwaar Op overdraagbaarheid van gegevens Om de gegevens te laten verwijderen (vergetelheid)
Verwerkingsverantwoordelijke en verwerker : verplichtingen Meldingsplicht • Inbreuken met risico dienen gemeld te worden uiterlijk 72 uren na kennisneming aan de privacy commissie • Inbreuken met een hoog risico dienen tevens vermeld te worden aan de betrokkenen (tenzij passende technische maatregelen genomen of achteraf, of onevenredige inspanningen) Informatieverplichting Contracten • Uitsluitend beroep doen op verwerkers die afdoende garanties bieden Verwerkingsregister
Verwerkingsverantwoordelijke en verwerker : verplichtingen DPO (data protection officer) • De functionaris is een persoon die toeziet op de omgang met persoonsgegevens binnen een onderneming en controleert of de onderneming voldoet aan de wet en toepasselijke regelgeving Verplicht bij • Overheidsinstanties • Organisaties die stelselmatig op grote schaal personene observeren • Organisaties die op grote schaal gevoelige gegevens verwerken • In de gevallen bepaald door een lidstaat of facultatief
Toezichthoudende autoriteit Commissie privacy • Niet enkel adviseren maar ook controleren • Waarschuwen, inwilligen verzoek van de betrokkene • Een tijdelijke of definitieve verwerkingsbeperking, verwerkingsverbod • Het verwijderen van gegevens op te leggen • Sancties tot 10, 000 EUR of tot 2% van de titale wereldwijze omzet in het voorgaande boekjaar • Sancties tot 20, 000 EUR of tot 4% van de totale wereldwijze omzet in het voorgaande boekjaar • Schadevergoeding • NIEUW : boetes van 250 EUR tot 15, 000 EUR
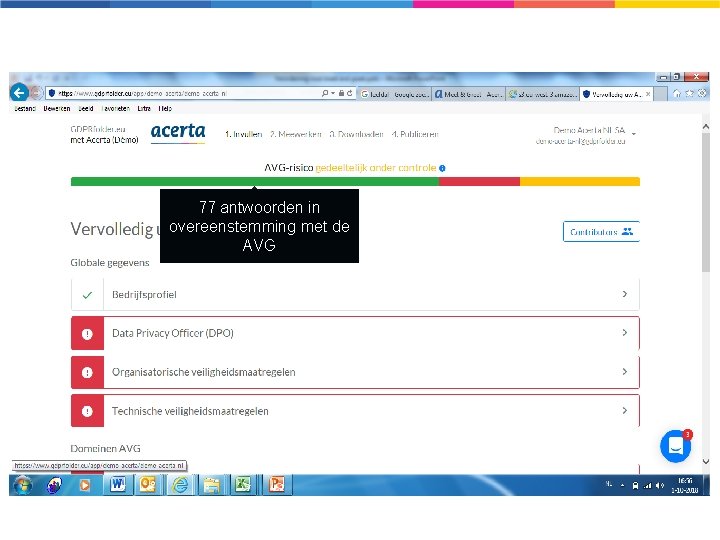
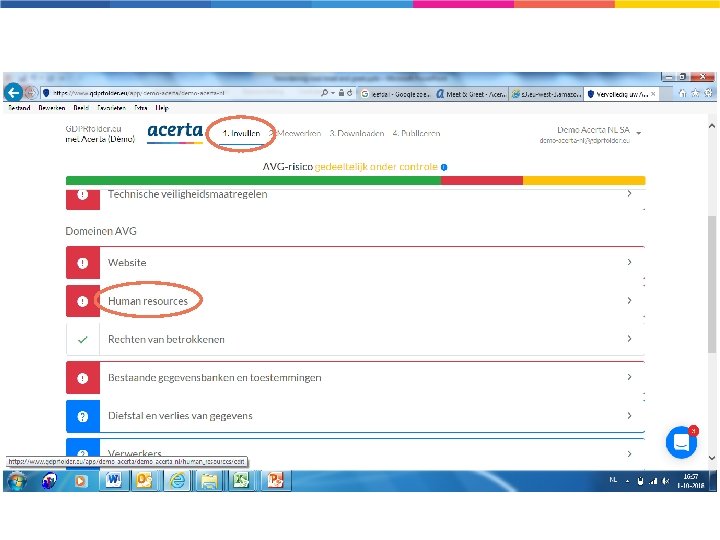
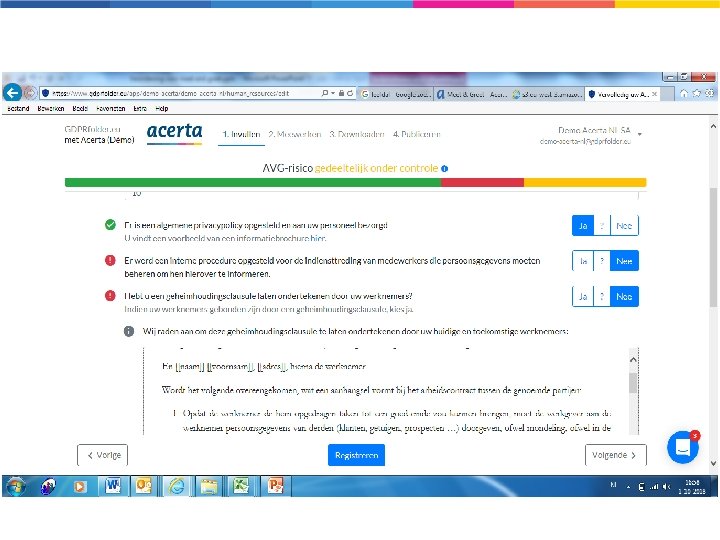
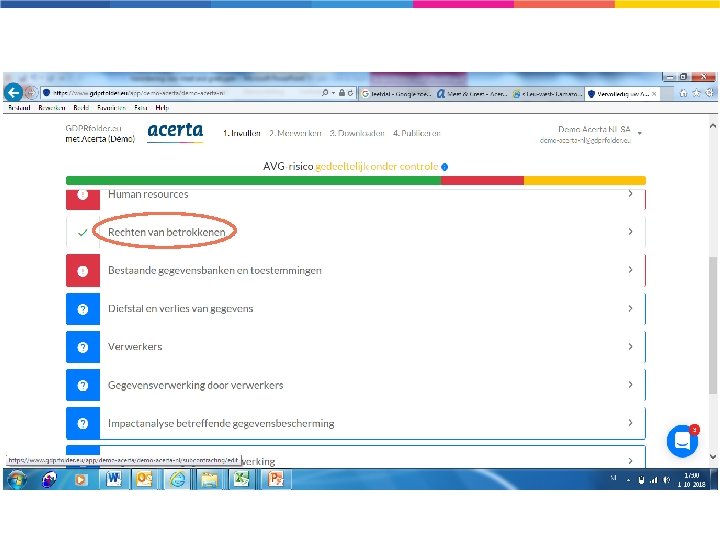
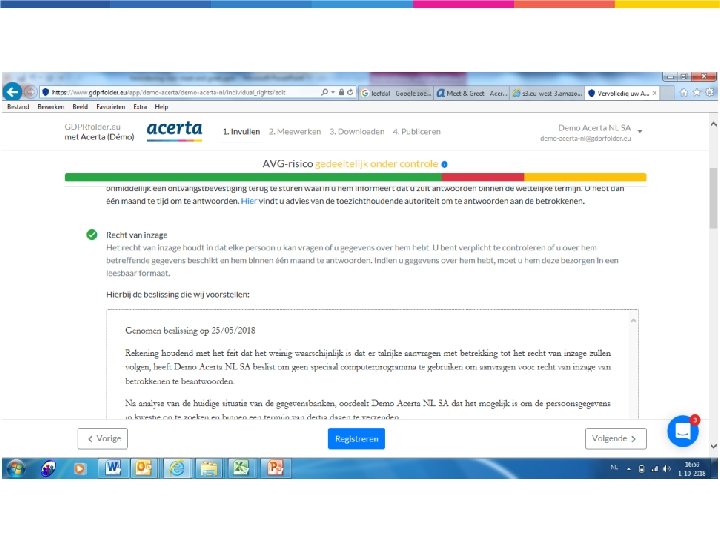
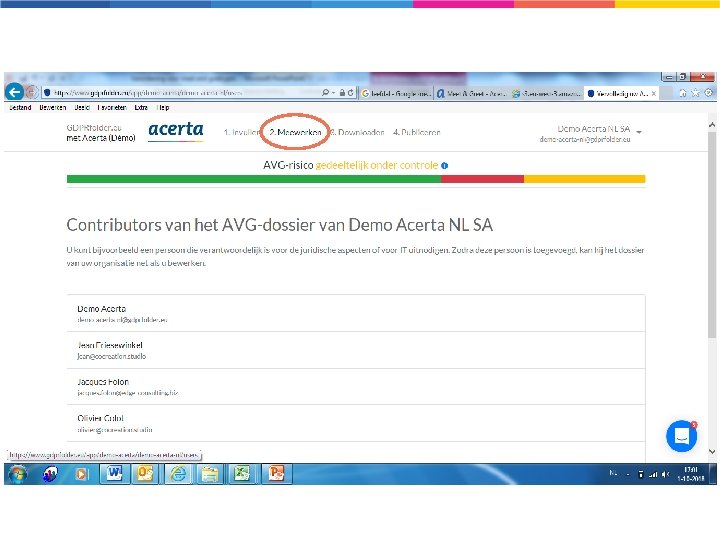
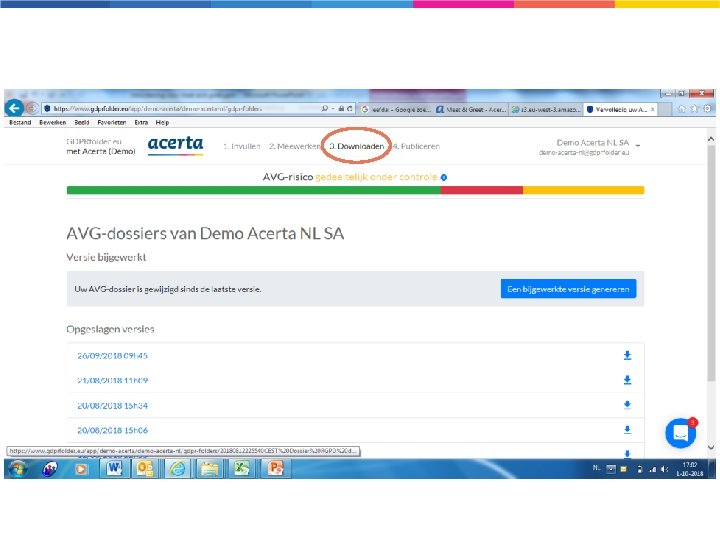
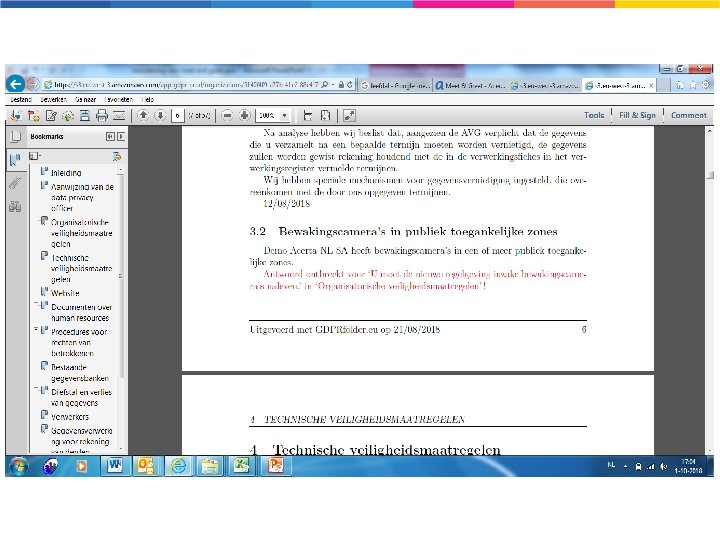
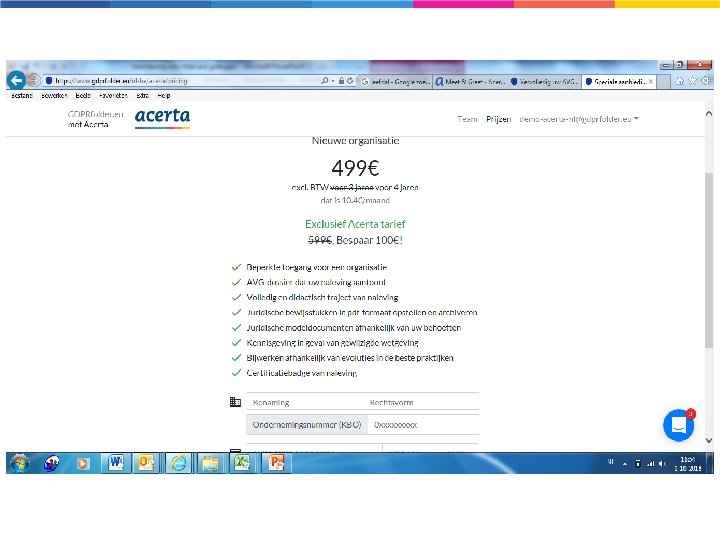
GDPR tool voor de KMO • GDPR audit • Juridische documenten • Adviseert bij te nemen beslissingen en ( slimme aanbevelingen) • Genereert een GDPR rapport ( vorige versies worden behouden) • Beheer van verwerkers • Meldingsplicht (link en informatie) • Kennisgeving in geval van gewijzigde wetgeving • Toegang voor meerdere gebruikers • …. • En dit aan de hand van een vragenlijst
77 antwoorden in overeenstemming met de AVG
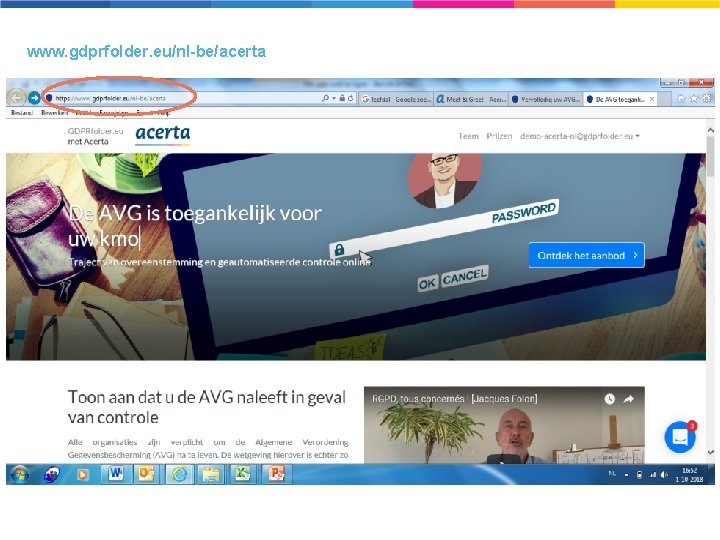
www. gdprfolder. eu/nl-be/acerta
Aanbod Acerta Consult • Opleidingen (www. acerta. pro/nl) • GDPR audit ter plaatse (HR) • Policies op maat • Vragen m. b. t. ons consultancy aanbod liesbeth. goethals@acerta. be ann. mertens@acerta. be 22
Vragen?