Leimakytkentisten virtuaaliverkkojen yhteenliittmistapojen vertailu Sampsamatti Tanner Telia Sonera
- Slides: 19
Leimakytkentäisten virtuaaliverkkojen yhteenliittämistapojen vertailu Sampsamatti Tanner, Telia. Sonera Työn valvoja: Prof. Raimo Kantola Työn ohjaaja: DI Johan Laxén
Esitelmän sisältö • Tutkimuksen taustaa • Tutkimusongelma ja menetelmä • Toimintaympäristö – MPLS-VPN-palveluiden esittely – Yhteenliittämistapojen esittely • Vertailun tuloksista • Johtopäätökset – Jatkotutkittavaa
Tutkimuksen taustaa • Verkkoteknologian kehitys – Konvergenssi: monesta verkosta yhteen – Pakettiverkkoteknologioiden kustannustehokkuus – Leimakytkennän tarjoamat mahdollisuudet • MPLS: n mahdollistamat virtuaaliverkkopalvelut • Toimialan kehitys – Operaattorien yhdistyessä yhdellä operaattorilla monta verkkoa – Dataliikenteen merkityksen ja käytön kasvu heijastuu myös MPLS-VPN-palveluihin • Kattavuusalueen laajentaminen kumppanien avulla • Regulaatio (verkkojen yhteiskäyttö)
Tutkimusongelma Millä tavoin operaattorin kannattaa liittää eri verkoissa toteutetut leimakytkentäiset virtuaaliverkkopalvelut toisiinsa tietoturvan näkökulmasta?
Tutkimusmenetelmä • Vertailu • Teoreettinen lähestyminen • Käytännön kokemus taustalla
Työssä tehdyt rajaukset 1. Operaattorin hallinnoimat 2. Leimakytkentää hyödyntävät 3. Virtuaaliverkkopalvelut. • Kolme palvelua 4. Yhteenliittämistavat • Neljä tapaa 5. Fokus: tietoturva 6. Näkökulma: operaattorin
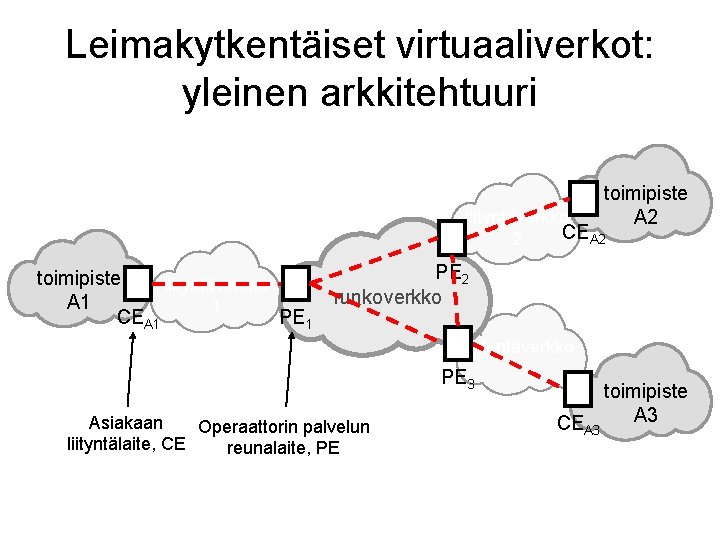
Leimakytkentäiset virtuaaliverkot: yleinen arkkitehtuuri toimipiste A 2 liityntäverkko CEA 2 2 toimipiste liityntäverkko A 1 1 CEA 1 PE 2 runkoverkko liityntäverkko 3 PE 3 Asiakaan Operaattorin palvelun liityntälaite, CE reunalaite, PE toimipiste A 3 CEA 3
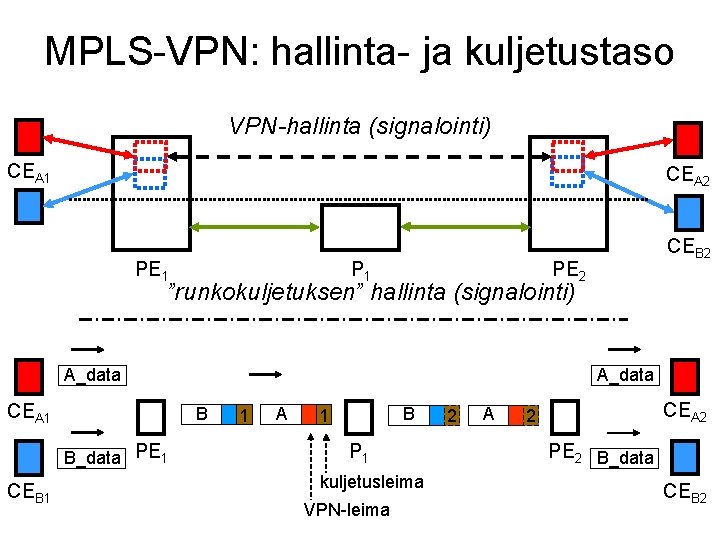
MPLS-VPN: hallinta- ja kuljetustaso VPN-hallinta (signalointi) CEA 1 CEA 2 PE 1 P 1 CEB 2 PE 2 ”runkokuljetuksen” hallinta (signalointi) A_data CEA 1 B B_data PE 1 CEB 1 A_data 1 A B 1 P 1 kuljetusleima VPN-leima 2 A CEA 2 2 PE 2 B_data CEB 2
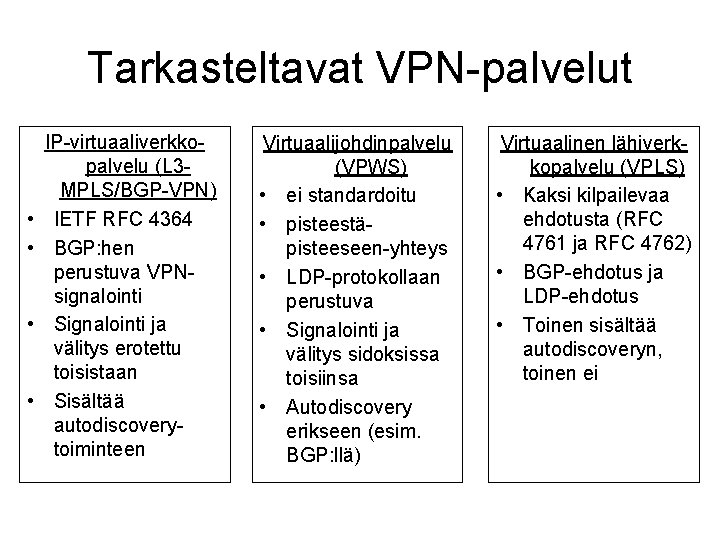
Tarkasteltavat VPN-palvelut • • IP-virtuaaliverkkopalvelu (L 3 MPLS/BGP-VPN) IETF RFC 4364 BGP: hen perustuva VPNsignalointi Signalointi ja välitys erotettu toisistaan Sisältää autodiscoverytoiminteen Virtuaalijohdinpalvelu (VPWS) • ei standardoitu • pisteestäpisteeseen-yhteys • LDP-protokollaan perustuva • Signalointi ja välitys sidoksissa toisiinsa • Autodiscovery erikseen (esim. BGP: llä) Virtuaalinen lähiverkkopalvelu (VPLS) • Kaksi kilpailevaa ehdotusta (RFC 4761 ja RFC 4762) • BGP-ehdotus ja LDP-ehdotus • Toinen sisältää autodiscoveryn, toinen ei
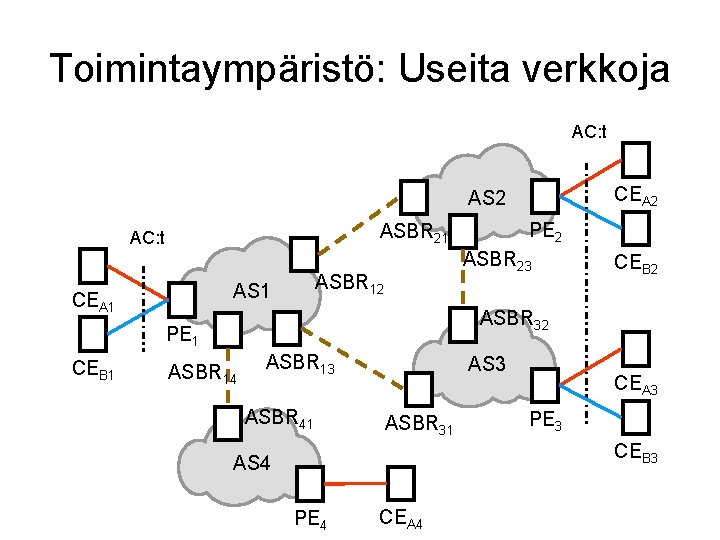
Toimintaympäristö: Useita verkkoja AC: t CEA 2 ASBR 23 ASBR 12 AS 1 CEA 1 CEB 2 ASBR 32 PE 1 CEB 1 PE 2 ASBR 21 AC: t ASBR 14 ASBR 13 ASBR 41 AS 3 ASBR 31 CEA 3 PE 3 CEB 3 AS 4 PE 4 CEA 4
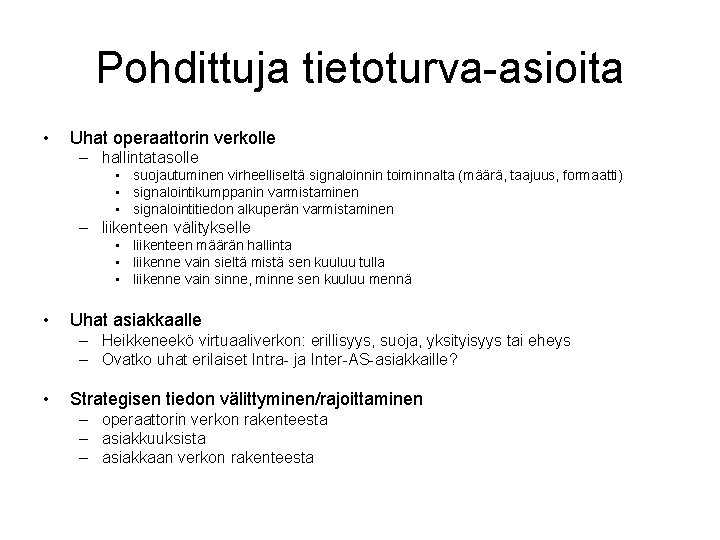
Pohdittuja tietoturva-asioita • Uhat operaattorin verkolle – hallintatasolle • suojautuminen virheelliseltä signaloinnin toiminnalta (määrä, taajuus, formaatti) • signalointikumppanin varmistaminen • signalointitiedon alkuperän varmistaminen – liikenteen välitykselle • liikenteen määrän hallinta • liikenne vain sieltä mistä sen kuuluu tulla • liikenne vain sinne, minne sen kuuluu mennä • Uhat asiakkaalle – Heikkeneekö virtuaaliverkon: erillisyys, suoja, yksityisyys tai eheys – Ovatko uhat erilaiset Intra- ja Inter-AS-asiakkaille? • Strategisen tiedon välittyminen/rajoittaminen – operaattorin verkon rakenteesta – asiakkuuksista – asiakkaan verkon rakenteesta
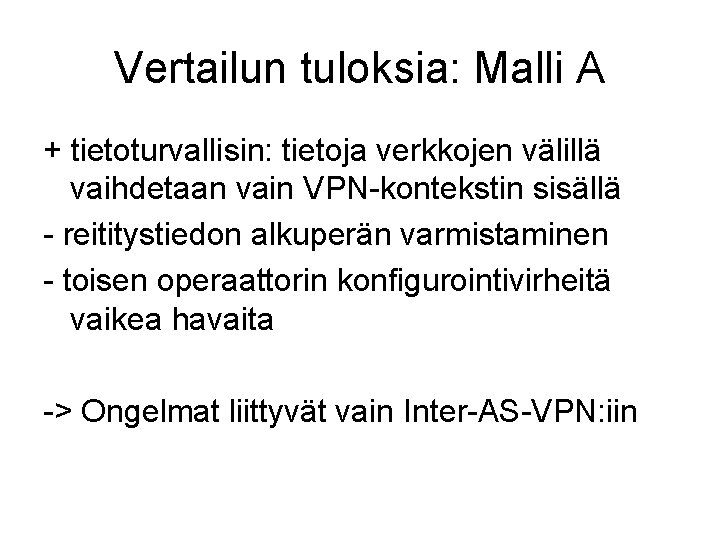
Vertailun tuloksia: Malli A + tietoturvallisin: tietoja verkkojen välillä vaihdetaan vain VPN-kontekstin sisällä - reititystiedon alkuperän varmistaminen - toisen operaattorin konfigurointivirheitä vaikea havaita -> Ongelmat liittyvät vain Inter-AS-VPN: iin
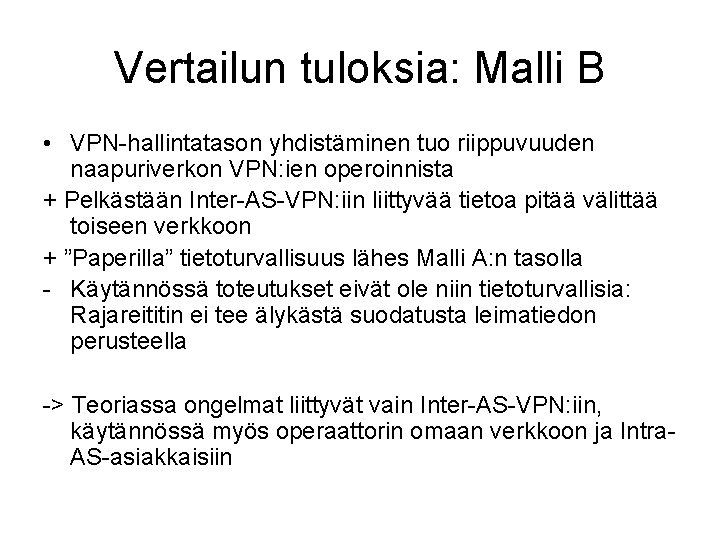
Vertailun tuloksia: Malli B • VPN-hallintatason yhdistäminen tuo riippuvuuden naapuriverkon VPN: ien operoinnista + Pelkästään Inter-AS-VPN: iin liittyvää tietoa pitää välittää toiseen verkkoon + ”Paperilla” tietoturvallisuus lähes Malli A: n tasolla - Käytännössä toteutukset eivät ole niin tietoturvallisia: Rajareititin ei tee älykästä suodatusta leimatiedon perusteella -> Teoriassa ongelmat liittyvät vain Inter-AS-VPN: iin, käytännössä myös operaattorin omaan verkkoon ja Intra. AS-asiakkaisiin
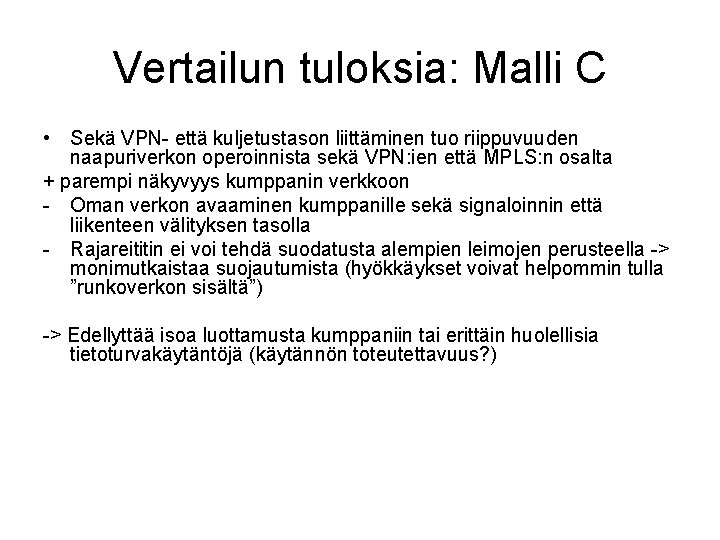
Vertailun tuloksia: Malli C • Sekä VPN- että kuljetustason liittäminen tuo riippuvuuden naapuriverkon operoinnista sekä VPN: ien että MPLS: n osalta + parempi näkyvyys kumppanin verkkoon - Oman verkon avaaminen kumppanille sekä signaloinnin että liikenteen välityksen tasolla - Rajareititin ei voi tehdä suodatusta alempien leimojen perusteella -> monimutkaistaa suojautumista (hyökkäykset voivat helpommin tulla ”runkoverkon sisältä”) -> Edellyttää isoa luottamusta kumppaniin tai erittäin huolellisia tietoturvakäytäntöjä (käytännön toteutettavuus? )
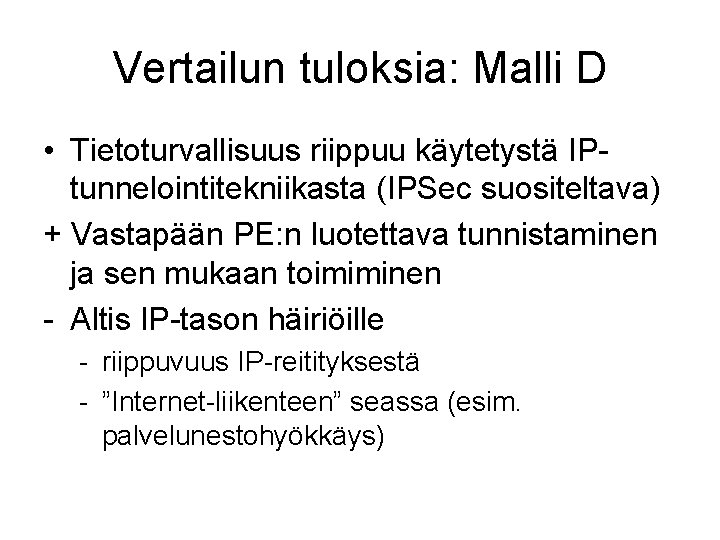
Vertailun tuloksia: Malli D • Tietoturvallisuus riippuu käytetystä IPtunnelointitekniikasta (IPSec suositeltava) + Vastapään PE: n luotettava tunnistaminen ja sen mukaan toimiminen - Altis IP-tason häiriöille - riippuvuus IP-reitityksestä - ”Internet-liikenteen” seassa (esim. palvelunestohyökkäys)
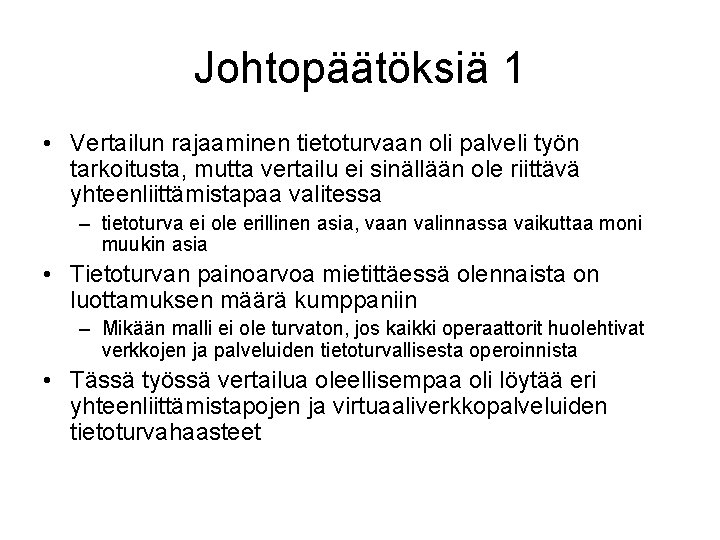
Johtopäätöksiä 1 • Vertailun rajaaminen tietoturvaan oli palveli työn tarkoitusta, mutta vertailu ei sinällään ole riittävä yhteenliittämistapaa valitessa – tietoturva ei ole erillinen asia, vaan valinnassa vaikuttaa moni muukin asia • Tietoturvan painoarvoa mietittäessä olennaista on luottamuksen määrä kumppaniin – Mikään malli ei ole turvaton, jos kaikki operaattorit huolehtivat verkkojen ja palveluiden tietoturvallisesta operoinnista • Tässä työssä vertailua oleellisempaa oli löytää eri yhteenliittämistapojen ja virtuaaliverkkopalveluiden tietoturvahaasteet
Johtopäätöksiä 2 • Eri virtuaaliverkkopalvelut toimivat varsin eri tavoin – ero tulee selkeästi esiin liitettäessä autonomisia alueita yhteen – erot tulevat valtaosin VPN: lle käytetystä signalointiprotokollasta (LDP vs. BGP) • Virtuaaliverkkopalveluiden toimiminen yli ASrajojen on standardoinnin osalta kesken – Erityisesti pätee LDP: tä käyttäviin palveluihin
Jatkokehitettävää ja -tutkittavaa • Implementointi (reititinvalmistajat): – • Standardointi – • leimakytketyn liikenteen suodattaminen AS-rajalla erityisesti LDP: n (tai jonkin korvaavan protokollan) käyttö yli AS-rajan Tietoturvan ohella tulisi tarkastella – – – palvelun laadun varmista palvelun hallintaa skaalautuvuutta
Kysyttävää / mietteitä