Intranet VPN Internet ISP IP ATMFR www h
- Slides: 30
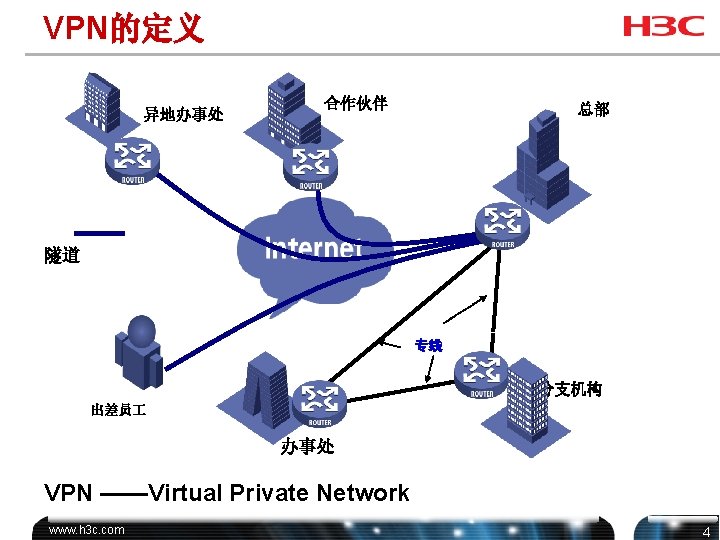
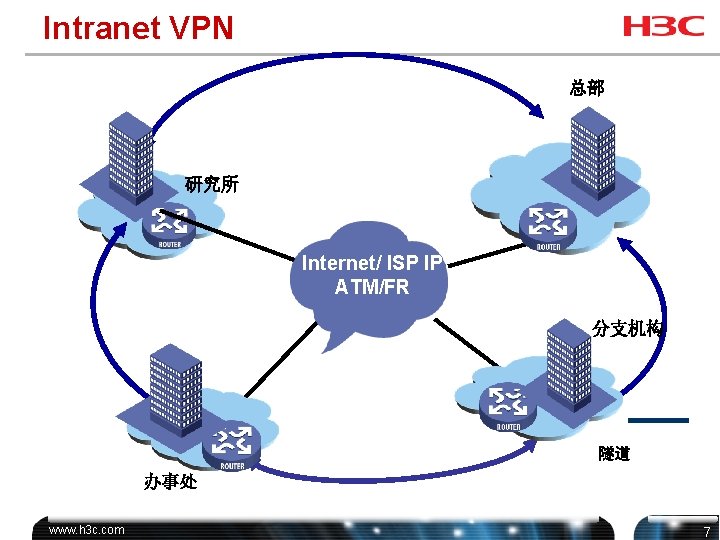
Intranet VPN 总部 研究所 Internet/ ISP IP ATM/FR 分支机构 隧道 办事处 www. h 3 c. com 7
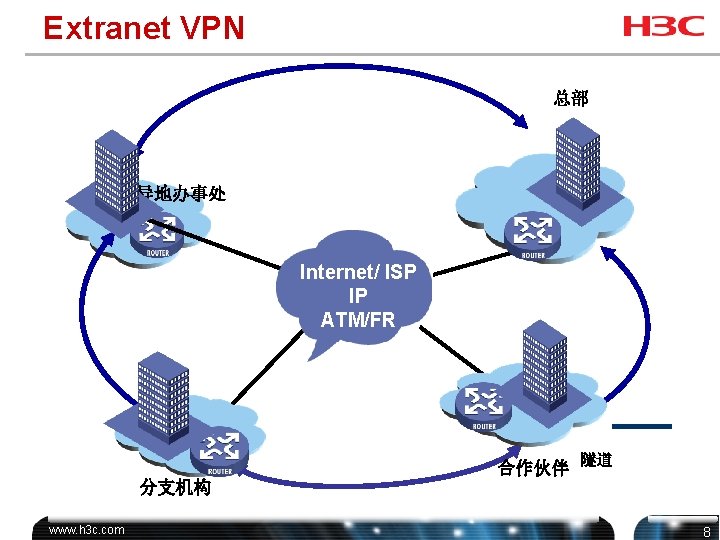
Extranet VPN 总部 异地办事处 Internet/ ISP IP ATM/FR 合作伙伴 隧道 分支机构 www. h 3 c. com 8
按实现的层次分类 l 二层隧道VPN àL 2 TP: Layer 2 Tunnel Protocol (RFC 2661) àPPTP: Point To Point Tunnel Protocol àL 2 F: Layer 2 Forwarding l 三层隧道VPN à GRE : General Routing Encapsulation à IPSEC : IP Security Protocol www. h 3 c. com 9
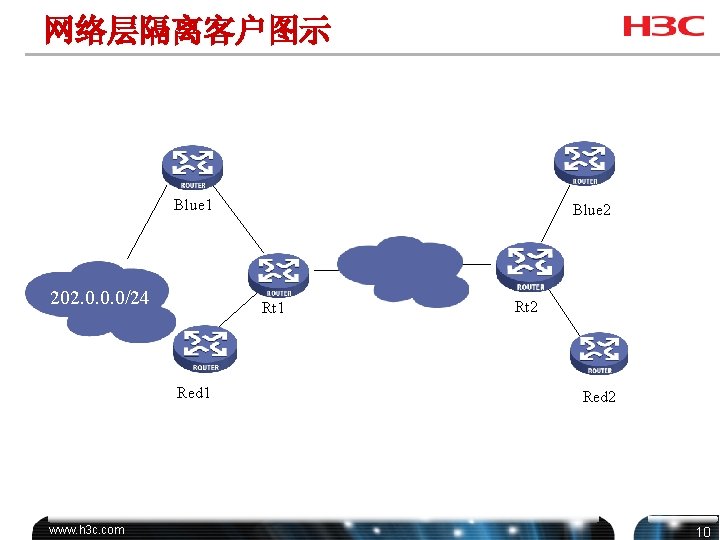
网络层隔离客户图示 Blue 1 202. 0. 0. 0/24 Rt 1 Red 1 www. h 3 c. com Blue 2 Rt 2 Red 2 10
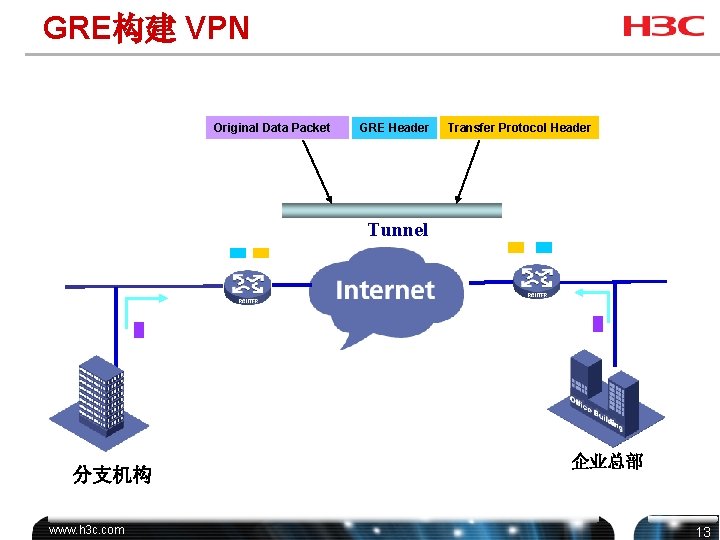
GRE构建 VPN Original Data Packet GRE Header Transfer Protocol Header Tunnel 分支机构 www. h 3 c. com 企业总部 13
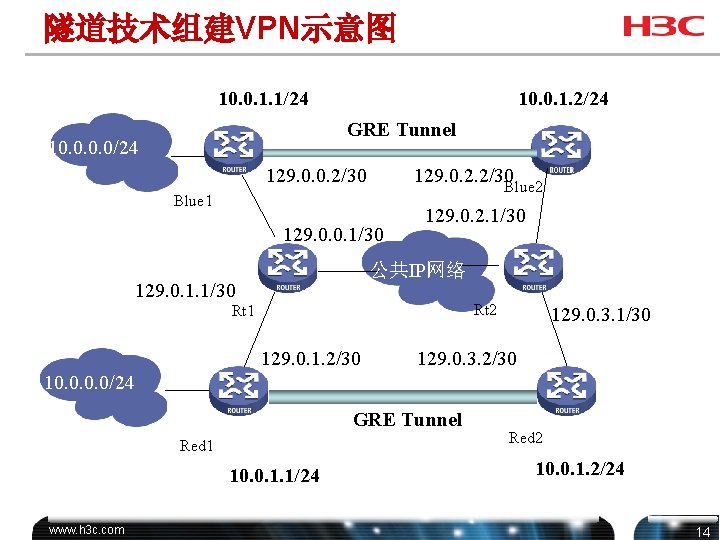
隧道技术组建VPN示意图 10. 0. 1. 1/24 10. 0. 1. 2/24 GRE Tunnel 10. 0/24 129. 0. 0. 2/30 129. 0. 2. 2/30 Blue 2 Blue 1 129. 0. 0. 1/30 129. 0. 2. 1/30 公共IP网络 129. 0. 1. 1/30 Rt 2 Rt 1 129. 0. 1. 2/30 129. 0. 3. 1/30 129. 0. 3. 2/30 10. 0/24 GRE Tunnel Red 1 10. 0. 1. 1/24 www. h 3 c. com Red 2 10. 0. 1. 2/24 14
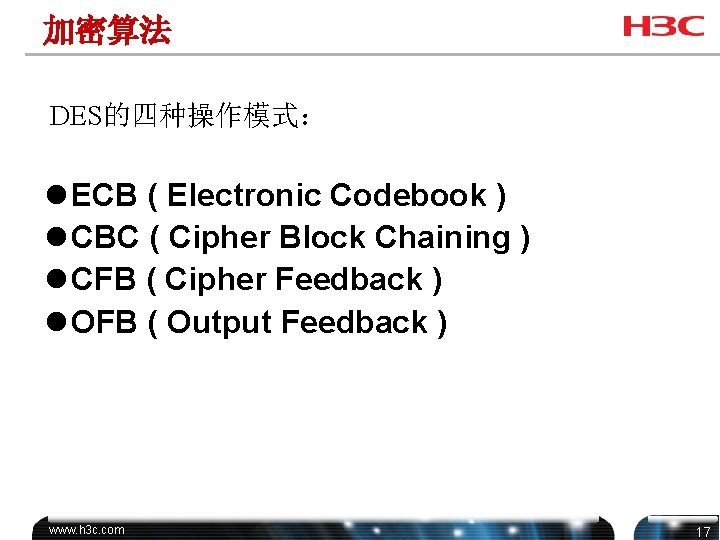
加密算法 DES的四种操作模式: l ECB ( Electronic Codebook ) l CBC ( Cipher Block Chaining ) l CFB ( Cipher Feedback ) l OFB ( Output Feedback ) www. h 3 c. com 17
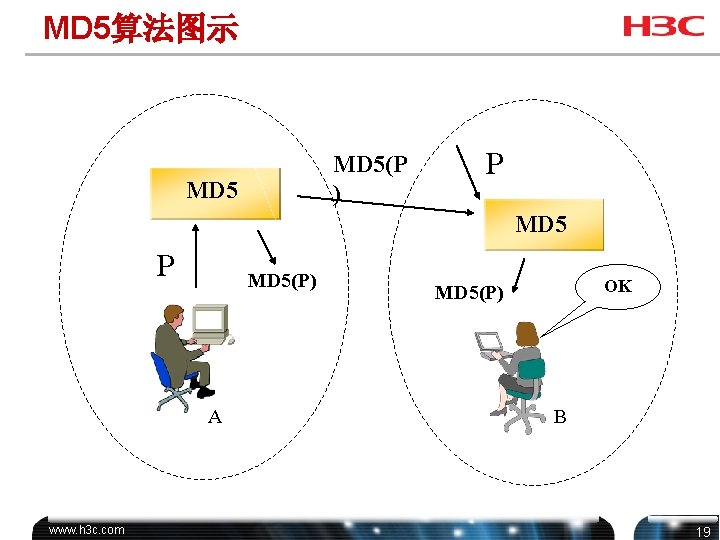
MD 5算法图示 MD 5(P ) MD 5 P MD 5(P) A www. h 3 c. com OK MD 5(P) B 19
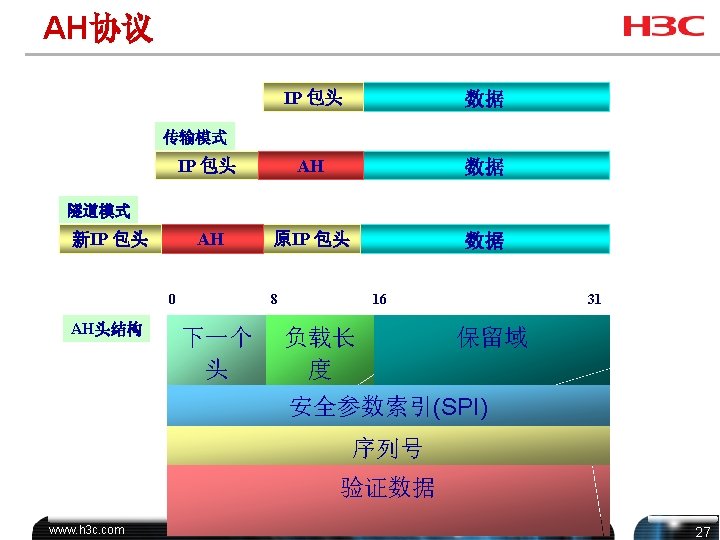
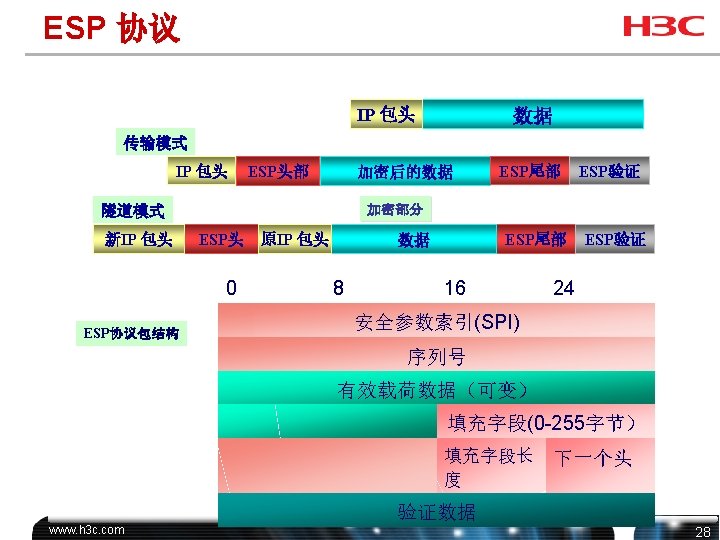
IPSec 的组成 l IPSec 提供两个安全协议 àAH (Authentication Header)报文认证头协议 Ø MD 5(Message Digest 5) Ø SHA 1(Secure Hash Algorithm) àESP (Encapsulation Security Payload)封装安 全载荷协议 Ø DES (Data Encryption Standard) Ø 3 DES Ø 其他的加密算法:Blowfish ,blowfish、cast … www. h 3 c. com 21
IPSec 的安全特点 l 数据机密性(Confidentiality) l 数据完整性( Data Integrity) l 数据来源认证( Data Authentication) l 反重放(Anti-Replay) www. h 3 c. com 22
IPSec 基本概念 l 数据流 (Data Flow) l 安全联盟 (Security Association) l 安全参数索引 (Security Parameter Index) l 安全联盟生存时间 (Life Time) l 安全策略 (Crypto Map) l 转换方式(Transform Mode) www. h 3 c. com 23
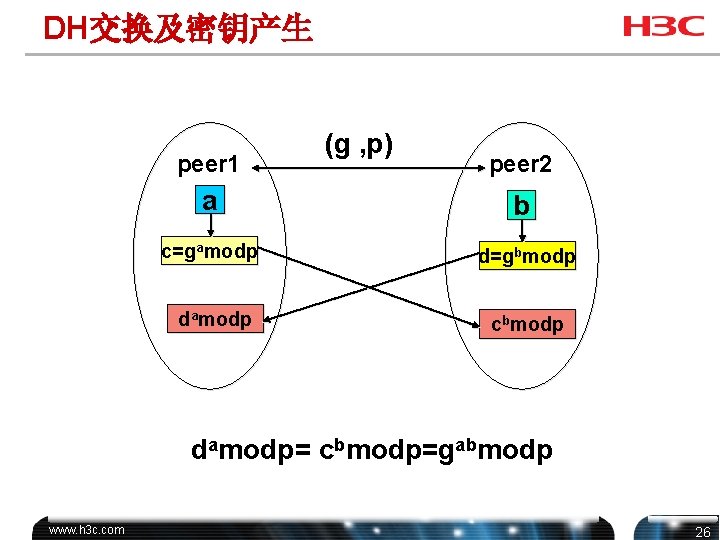
DH交换及密钥产生 peer 1 (g , p) peer 2 a b c=gamodp d=gbmodp damodp cbmodp damodp= cbmodp=gabmodp www. h 3 c. com 26