Udfasning af Unisync samlet prsentation 19 August 2019
- Slides: 50
Udfasning af Unisync - samlet præsentation 19. August 2019 (Bedre sikkerhed på ID-løsninger målrettet børn og unge) Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
Baggrund for analysen § § § I forbindelse med udvikling og idriftsættelse af nyt Unilogin har Undervisningsministeriet besluttet at udfase Unisync, dvs. den del af løsningen, der understøtter udveksling af passwords mellem lokale systemer, typisk AD og det centrale Unilogin. Unisync udfases som følge af manglende sikkerhed, idet passwords udveksles over det åbne net, og kan opsnappes samt udveksles i klar tekst. Dertil udfordrer udvekslingen af passwords mellem lokale løsninger og det centrale Unilogin en samlet password politik, hvorfor brugerne frem til nu, typisk ikke har ændret i deres password. Med det nye Unilogin strammes praksis op, og der indføres en ny password-politik, hvor passwords gøres helt personligt for den enkelte bruger, og der skal gennemføres løbende ændringer af passwords afhængig af brugerens aldersgruppe. Strand og Donslund har på vegne af Styrelsen for It og Læring, og i samarbejde med KL, foretaget en analyse af konsekvenser og løsningsmuligheder, når Unisync udfases. © 2019, Strand & Donslund A/S
Formål med analysen § § § § Formålet med analysen er at give kommunerne og skolerne inspiration til valg af strategi for håndtering af login for brugere på skoleområdet, når Unisync udfases. Fokus er rettet mod hhv. ansatte (lærer og medarbejdere) og elever. Forældre er ikke medtaget i denne analyse, da de formodes at anvende et Nem. ID. Analysens første del opsummerer tre centrale overordnede strategiske løsningsscenarier, som skolerne skal forholde sig til, givet deres nuværende tekniske arkitektur. På baggrund af de tre løsningsscenarier gennemgås anbefalinger og observationer, som kommuner og skoler kan benytte sig af, i forbindelse med valg af strategi for autentificering af brugerne. Analysens andel indeholder brugerflows, hvor login til enten følsomme eller ikke-følsomme data gennemgås for alle brugergrupper. Disse brugerflows har dannet udgangspunkt for løsningsscenarierne, der gennemgås i den første del. Analysen er baseret på møder og interviews med kommuner og leverandører Den videre proces: – Kommunen afklarer eget teknisk udgangspunkt med inspiration fra analysen og fastlægger egen strategi for autentificering af brugere – Kommunen tager dialog med relevante leverandører mhp. at gennemføre tilpasninger © 2019, Strand & Donslund A/S 3
Indhold § Løsningsscenarier – 3 hovedscenarier til autentificering i lokale og nationale tjenester – Anbefalinger § Observationer – Observationer i forbindelse med interview af kommuner og leverandører § Opsummering af anbefalinger § Brugerflows – Relevante brugerflows efter udfasningen af Unisync § Appendix – Begrebsliste – Grundlag for analysen – Dataopsamling fra Kommuner og Leverandører © 2019, Strand & Donslund A/S
Løsningsscenarier 3 hovedscenarier til autentificering i lokale og nationale tjenester Anbefalinger Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
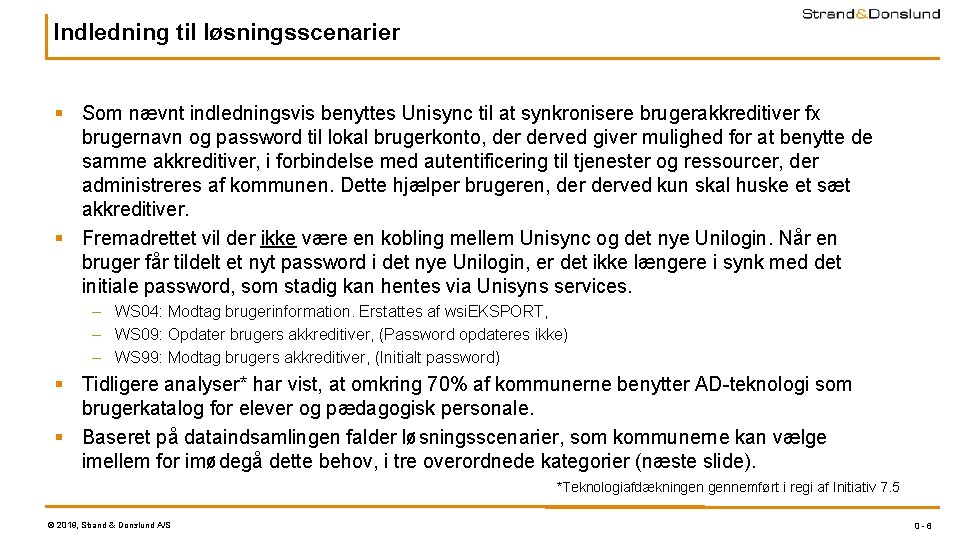
Indledning til løsningsscenarier § Som nævnt indledningsvis benyttes Unisync til at synkronisere brugerakkreditiver fx brugernavn og password til lokal brugerkonto, derved giver mulighed for at benytte de samme akkreditiver, i forbindelse med autentificering til tjenester og ressourcer, der administreres af kommunen. Dette hjælper brugeren, derved kun skal huske et sæt akkreditiver. § Fremadrettet vil der ikke være en kobling mellem Unisync og det nye Unilogin. Når en bruger får tildelt et nyt password i det nye Unilogin, er det ikke længere i synk med det initiale password, som stadig kan hentes via Unisyns services. – WS 04: Modtag brugerinformation. Erstattes af wsi. EKSPORT, – WS 09: Opdater brugers akkreditiver, (Password opdateres ikke) – WS 99: Modtag brugers akkreditiver, (Initialt password) § Tidligere analyser* har vist, at omkring 70% af kommunerne benytter AD-teknologi som brugerkatalog for elever og pædagogisk personale. § Baseret på dataindsamlingen falder løsningsscenarier, som kommunerne kan vælge imellem for imødegå dette behov, i tre overordnede kategorier (næste slide). *Teknologiafdækningen gennemført i regi af Initiativ 7. 5 © 2019, Strand & Donslund A/S 0 -6
© 2019, Strand & Donslund A/S
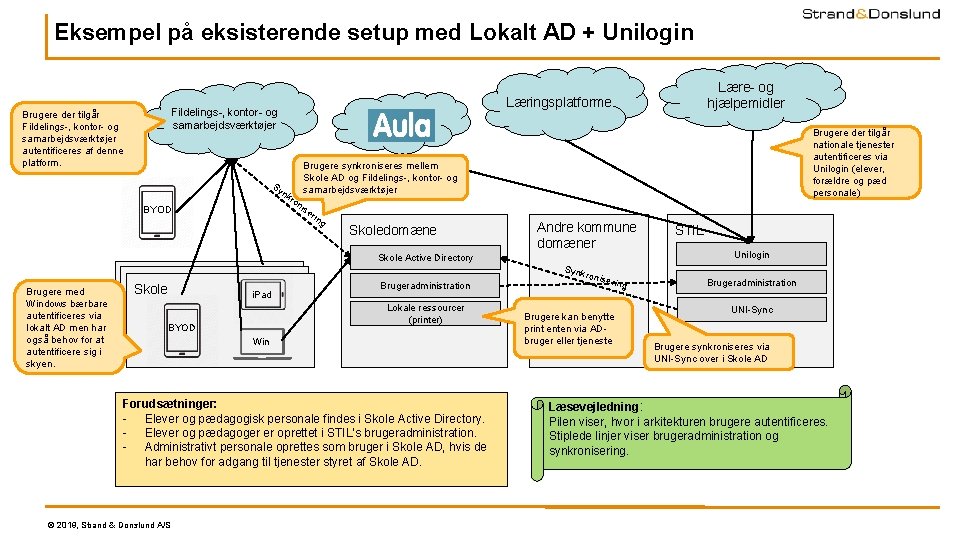
Eksempel på eksisterende setup med Lokalt AD + Unilogin Læringsplatforme Fildelings-, kontor- og samarbejdsværktøjer Brugere der tilgår Fildelings-, kontor- og samarbejdsværktøjer autentificeres af denne platform. Sy nk BYOD Skole i. Pad ro nis er ing Skoledomæne Brugeradministration Lokale ressourcer (printer) BYOD Win Forudsætninger: - Elever og pædagogisk personale findes i Skole Active Directory. - Elever og pædagoger er oprettet i STIL’s brugeradministration. - Administrativt personale oprettes som bruger i Skole AD, hvis de har behov for adgang til tjenester styret af Skole AD. © 2019, Strand & Donslund A/S Brugere der tilgår nationale tjenester autentificeres via Unilogin (elever, forældre og pæd personale) Brugere synkroniseres mellem Skole AD og Fildelings-, kontor- og samarbejdsværktøjer Skole Active Directory Brugere med Windows bærbare autentificeres via lokalt AD men har også behov for at autentificere sig i skyen. Lære- og hjælpemidler Andre kommune domæner Synk ronis ering Brugere kan benytte print enten via ADbruger eller tjeneste STIL Unilogin Brugeradministration UNI-Sync Brugere synkroniseres via UNI-Sync over i Skole AD Læsevejledning: Pilen viser, hvor i arkitekturen brugere autentificeres. Stiplede linjer viser brugeradministration og synkronisering.
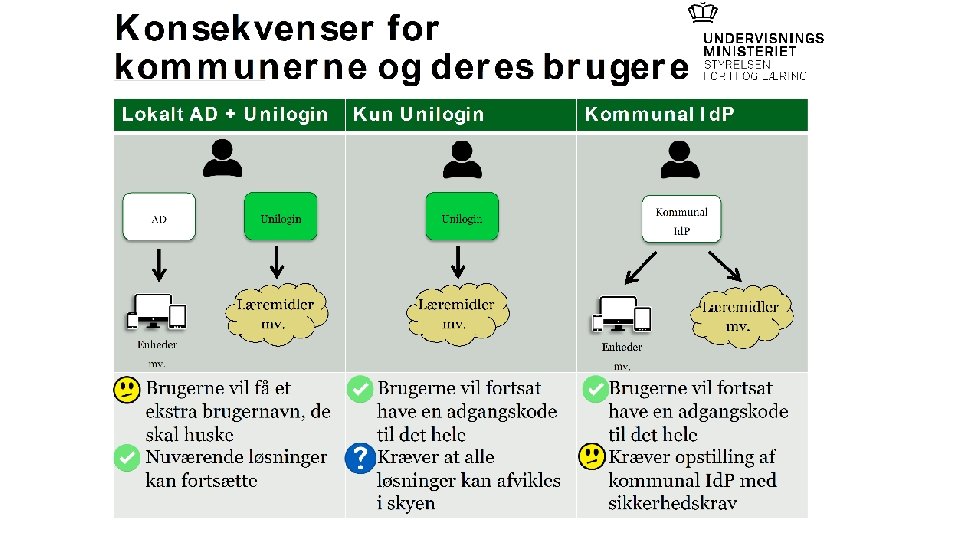
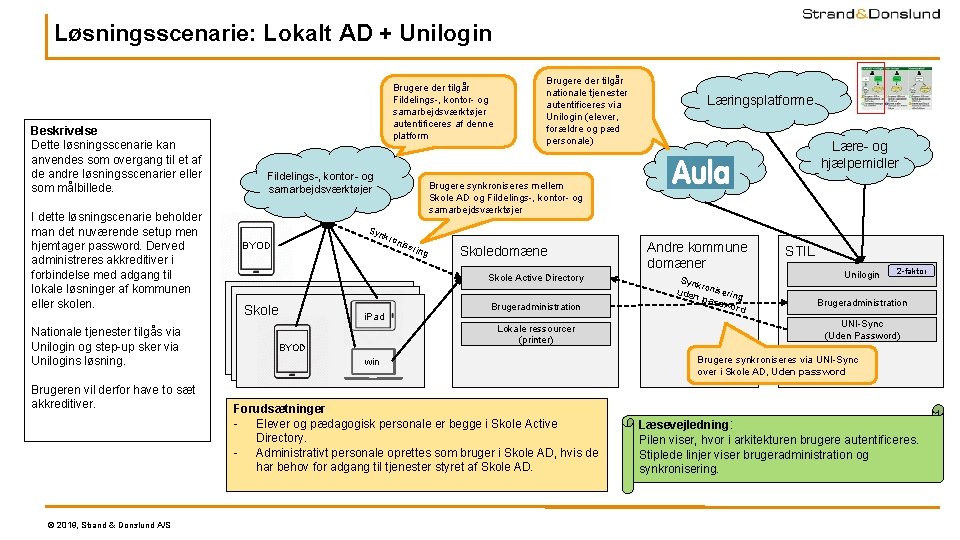
Løsningsscenarie: Lokalt AD + Unilogin Beskrivelse Dette løsningsscenarie kan anvendes som overgang til et af de andre løsningsscenarier eller som målbillede. I dette løsningscenarie beholder man det nuværende setup men hjemtager password. Derved administreres akkreditiver i forbindelse med adgang til lokale løsninger af kommunen eller skolen. Nationale tjenester tilgås via Unilogin og step-up sker via Unilogins løsning. Brugeren vil derfor have to sæt akkreditiver. © 2019, Strand & Donslund A/S Brugere der tilgår Fildelings-, kontor- og samarbejdsværktøjer autentificeres af denne platform Fildelings-, kontor- og samarbejdsværktøjer kro nise ring Skoledomæne Skole Active Directory Skole i. Pad Brugeradministration Lokale ressourcer (printer) BYOD Læringsplatforme Lære- og hjælpemidler Brugere synkroniseres mellem Skole AD og Fildelings-, kontor- og samarbejdsværktøjer Syn BYOD Brugere der tilgår nationale tjenester autentificeres via Unilogin (elever, forældre og pæd personale) win Forudsætninger - Elever og pædagogisk personale er begge i Skole Active Directory. - Administrativt personale oprettes som bruger i Skole AD, hvis de har behov for adgang til tjenester styret af Skole AD. Andre kommune domæner Synk r uden onisering pass word STIL Unilogin 2 -faktor Brugeradministration UNI-Sync (Uden Password) Brugere synkroniseres via UNI-Sync over i Skole AD, Uden password Læsevejledning: Pilen viser, hvor i arkitekturen brugere autentificeres. Stiplede linjer viser brugeradministration og synkronisering.
Anbefalinger til løsningsscenarie ”Lokalt AD + Unilogin” § I dette løsningsscenarie anbefales det, at der etableres en løsning til nulstilling af password – Skal kunne supportere elever, der ønsker at nulstille sit password – Skal kunne supportere lærer og forældre, der skal kunne assistere elev med at nulstille password § Elever skal udstyres med brugernavn og et initialt password – Det anbefales, at skolen udsteder et initialt password, som sidenhen kan ændres, og at læreren indkørings- eller overgangsperiode til andet scenarie, nemt har adgang til at se passwords – Det anbefales, at akkreditiver er forskelligt fra Unilogin for at undgå sammenblanding – Det anbefales, at der etableres informationsmateriale, der viser hvilke tjenester, der henholdsvis tilgås med AD-akkreditiver, og hvor unilogin benyttes – Det anbefales, at akkreditiver kan caches (gemmes) på device og derved ikke skal tastes ind hver gang – Det anbefales, at password-struktur ikke er sværere, end at det kan huskes af børn i indskolingen © 2019, Strand & Donslund A/S
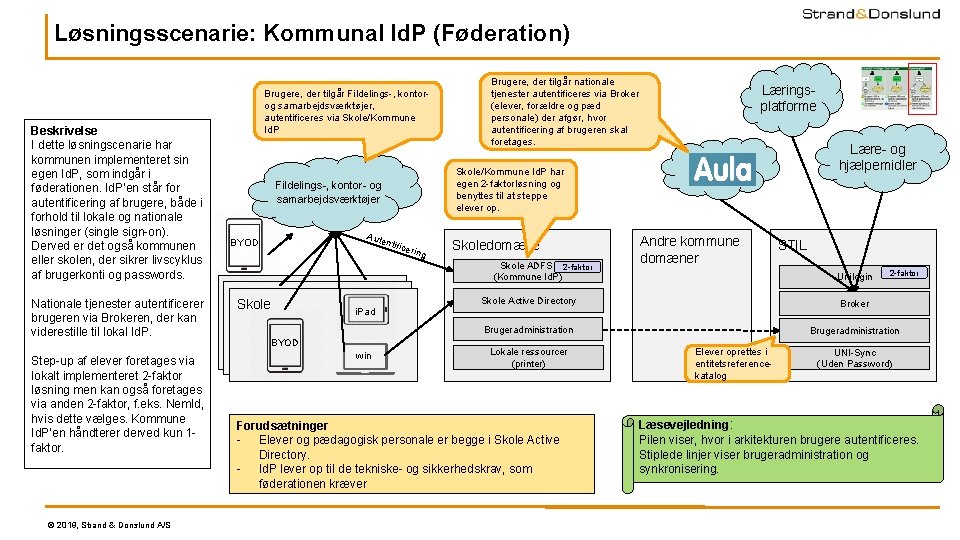
Løsningsscenarie: Kommunal Id. P (Føderation) Beskrivelse I dette løsningscenarie har kommunen implementeret sin egen Id. P, som indgår i føderationen. Id. P’en står for autentificering af brugere, både i forhold til lokale og nationale løsninger (single sign-on). Derved er det også kommunen eller skolen, der sikrer livscyklus af brugerkonti og passwords. Nationale tjenester autentificerer brugeren via Brokeren, der kan viderestille til lokal Id. P. Step-up af elever foretages via lokalt implementeret 2 -faktor løsning men kan også foretages via anden 2 -faktor, f. eks. Nem. Id, hvis dette vælges. Kommune Id. P’en håndterer derved kun 1 faktor. © 2019, Strand & Donslund A/S Brugere, der tilgår Fildelings-, kontorog samarbejdsværktøjer, autentificeres via Skole/Kommune Id. P Aute ntific erin g Skoledomæne Skole ADFS 2 -faktor (Kommune Id. P) Skole i. Pad BYOD win Læringsplatforme Lære- og hjælpemidler Skole/Kommune Id. P har egen 2 -faktorløsning og benyttes til at steppe elever op. Fildelings-, kontor- og samarbejdsværktøjer BYOD Brugere, der tilgår nationale tjenester autentificeres via Broker (elever, forældre og pæd personale) der afgør, hvor autentificering af brugeren skal foretages. Andre kommune domæner STIL Unilogin 2 -faktor Skole Active Directory Broker Brugeradministration Lokale ressourcer (printer) Forudsætninger - Elever og pædagogisk personale er begge i Skole Active Directory. - Id. P lever op til de tekniske- og sikkerhedskrav, som føderationen kræver Elever oprettes i entitetsreferencekatalog UNI-Sync (Uden Password) Læsevejledning: Pilen viser, hvor i arkitekturen brugere autentificeres. Stiplede linjer viser brugeradministration og synkronisering.
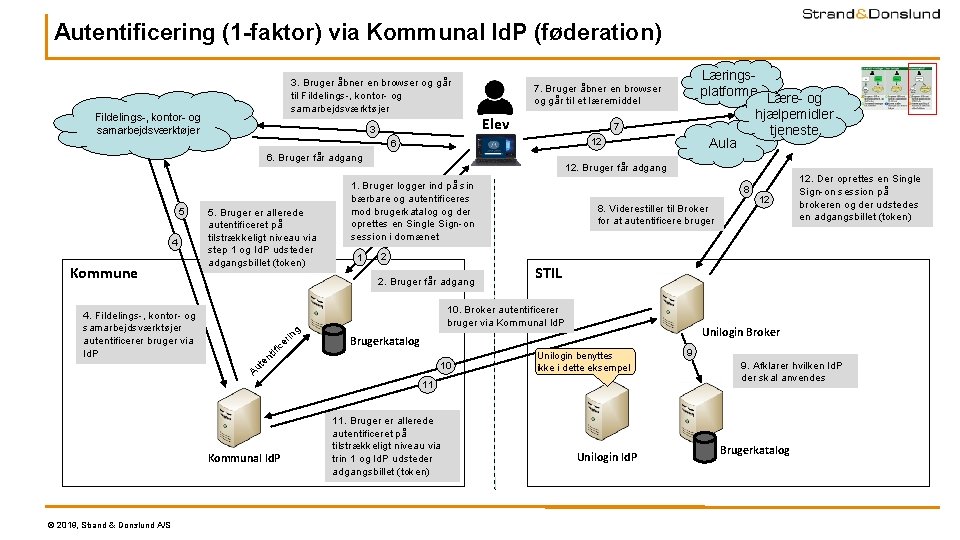
Autentificering (1 -faktor) via Kommunal Id. P (føderation) 3. Bruger åbner en browser og går til Fildelings-, kontor- og samarbejdsværktøjer 3 Elev 7 12 6 6. Bruger får adgang 5 4 Kommune 5. Bruger er allerede autentificeret på tilstrækkeligt niveau via step 1 og Id. P udsteder adgangsbillet (token) 12. Bruger får adgang 1. Bruger logger ind på sin bærbare og autentificeres mod brugerkatalog og der oprettes en Single Sign-on session i domænet 1 r ce ifi ut A t en g in 8 8. Viderestiller til Broker for at autentificere bruger STIL 10. Broker autentificerer bruger via Kommunal Id. P Unilogin Broker Brugerkatalog 10 Unilogin benyttes ikke i dette eksempel 11 Kommunal Id. P © 2019, Strand & Donslund A/S 12 12. Der oprettes en Single Sign-on session på brokeren og der udstedes en adgangsbillet (token) 2 2. Bruger får adgang 4. Fildelings-, kontor- og samarbejdsværktøjer autentificerer bruger via Id. P Læringsplatforme Lære- og hjælpemidler tjeneste Aula 7. Bruger åbner en browser og går til et læremiddel 11. Bruger er allerede autentificeret på tilstrækkeligt niveau via trin 1 og Id. P udsteder adgangsbillet (token) Unilogin Id. P 9 9. Afklarer hvilken Id. P der skal anvendes Brugerkatalog
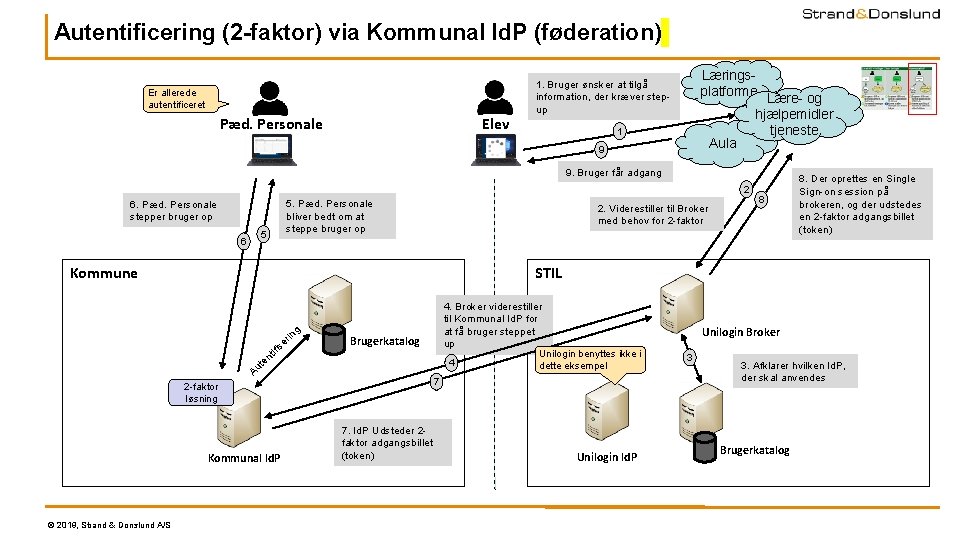
Autentificering (2 -faktor) via Kommunal Id. P (føderation) Er allerede autentificeret Elev Pæd. Personale Læringsplatforme Lære- og hjælpemidler tjeneste Aula 1. Bruger ønsker at tilgå information, der kræver stepup 1 9 9. Bruger får adgang 2 5. Pæd. Personale bliver bedt om at steppe bruger op 6. Pæd. Personale stepper bruger op 6 5 2. Viderestiller til Broker med behov for 2 -faktor Kommune STIL r se ifi t Au t en g in Kommunal Id. P 4. Broker viderestiller til Kommunal Id. P for at få bruger steppet up Unilogin benyttes ikke i 4 dette eksempel Brugerkatalog 7 2 -faktor løsning © 2019, Strand & Donslund A/S 8 8. Der oprettes en Single Sign-on session på brokeren, og der udstedes en 2 -faktor adgangsbillet (token) 7. Id. P Udsteder 2 faktor adgangsbillet (token) Unilogin Id. P Unilogin Broker 3 3. Afklarer hvilken Id. P, der skal anvendes Brugerkatalog
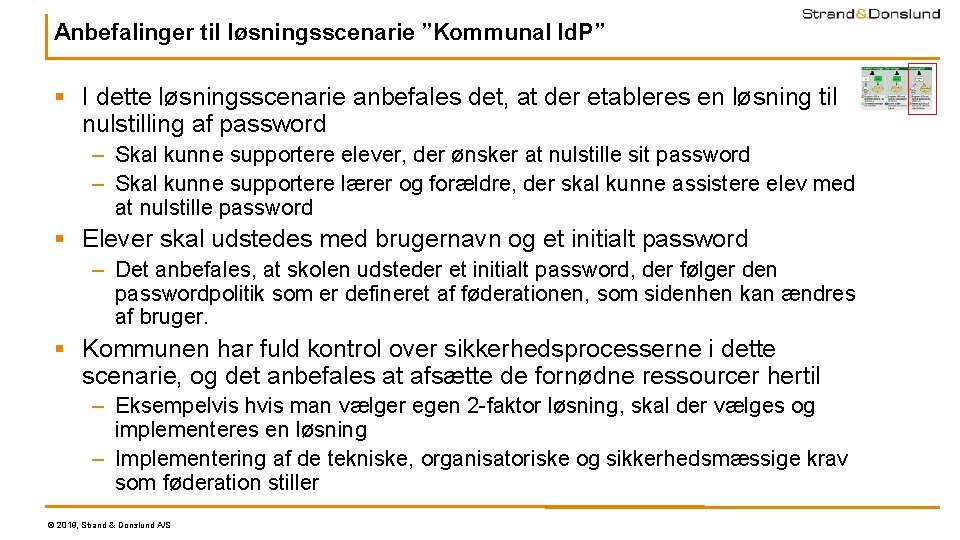
Anbefalinger til løsningsscenarie ”Kommunal Id. P” § I dette løsningsscenarie anbefales det, at der etableres en løsning til nulstilling af password – Skal kunne supportere elever, der ønsker at nulstille sit password – Skal kunne supportere lærer og forældre, der skal kunne assistere elev med at nulstille password § Elever skal udstedes med brugernavn og et initialt password – Det anbefales, at skolen udsteder et initialt password, der følger den passwordpolitik som er defineret af føderationen, som sidenhen kan ændres af bruger. § Kommunen har fuld kontrol over sikkerhedsprocesserne i dette scenarie, og det anbefales at afsætte de fornødne ressourcer hertil – Eksempelvis hvis man vælger egen 2 -faktor løsning, skal der vælges og implementeres en løsning – Implementering af de tekniske, organisatoriske og sikkerhedsmæssige krav som føderation stiller © 2019, Strand & Donslund A/S
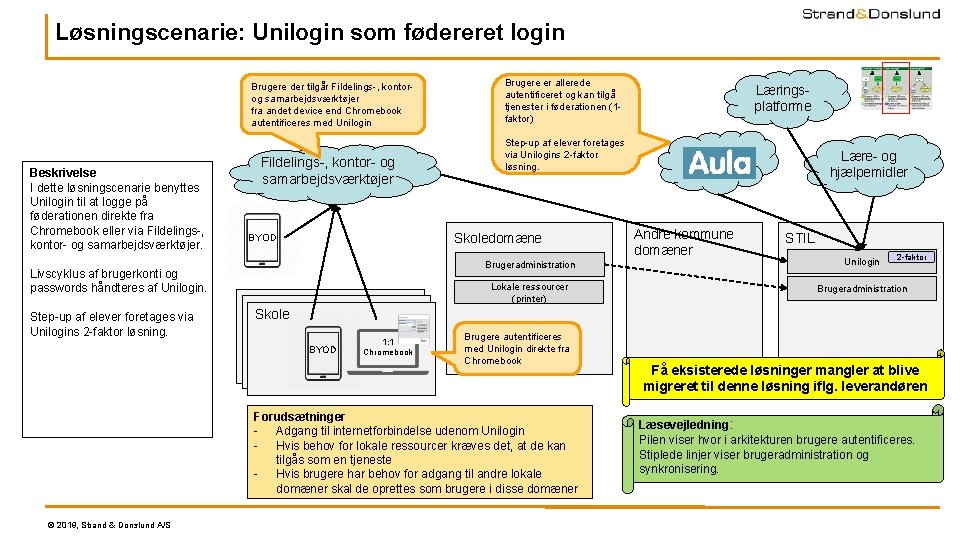
Løsningscenarie: Unilogin som fødereret login Brugere der tilgår Fildelings-, kontorog samarbejdsværktøjer fra andet device end Chromebook autentificeres med Unilogin Beskrivelse I dette løsningscenarie benyttes Unilogin til at logge på føderationen direkte fra Chromebook eller via Fildelings-, kontor- og samarbejdsværktøjer Lære- og hjælpemidler Andre kommune domæner STIL 2 -faktor Brugeradministration Unilogin Lokale ressourcer (printer) Brugeradministration Skole BYOD 1: 1 Chromebook Brugere autentificeres med Unilogin direkte fra Chromebook Forudsætninger - Adgang til internetforbindelse udenom Unilogin - Hvis behov for lokale ressourcer kræves det, at de kan tilgås som en tjeneste - Hvis brugere har behov for adgang til andre lokale domæner skal de oprettes som brugere i disse domæner © 2019, Strand & Donslund A/S Læringsplatforme Step-up af elever foretages via Unilogins 2 -faktor løsning. Skoledomæne BYOD Livscyklus af brugerkonti og passwords håndteres af Unilogin. Step-up af elever foretages via Unilogins 2 -faktor løsning. Brugere er allerede autentificeret og kan tilgå tjenester i føderationen (1 faktor) Få eksisterede løsninger mangler at blive migreret til denne løsning iflg. leverandøren Læsevejledning: Pilen viser hvor i arkitekturen brugere autentificeres. Stiplede linjer viser brugeradministration og synkronisering.
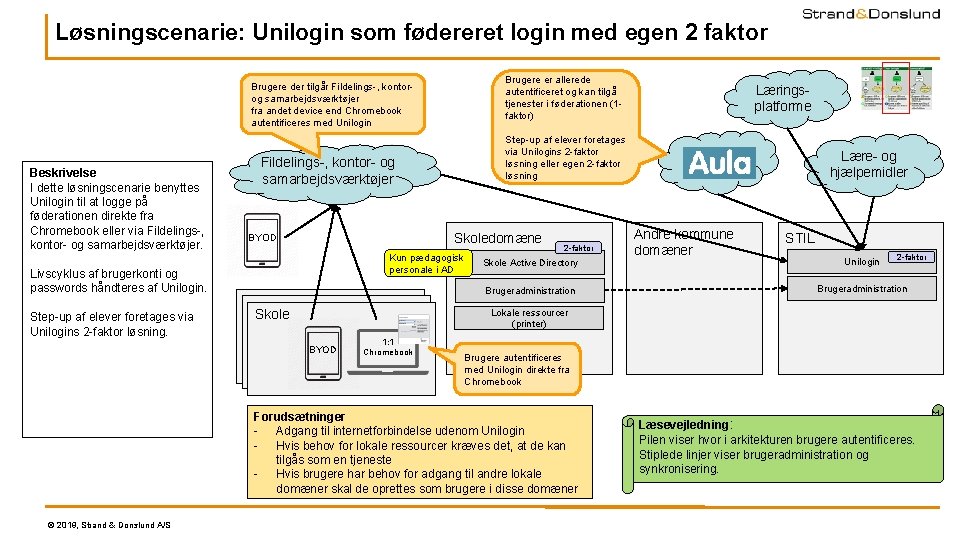
Løsningscenarie: Unilogin som fødereret login med egen 2 faktor Brugere er allerede autentificeret og kan tilgå tjenester i føderationen (1 faktor) Brugere der tilgår Fildelings-, kontorog samarbejdsværktøjer fra andet device end Chromebook autentificeres med Unilogin Beskrivelse I dette løsningscenarie benyttes Unilogin til at logge på føderationen direkte fra Chromebook eller via Fildelings-, kontor- og samarbejdsværktøjer. Skoledomæne Kun pædagogisk personale i AD Livscyklus af brugerkonti og passwords håndteres af Unilogin. Step-up af elever foretages via Unilogins 2 -faktor løsning eller egen 2 -faktor løsning Fildelings-, kontor- og samarbejdsværktøjer BYOD 2 -faktor Skole Active Directory Brugeradministration Lære- og hjælpemidler Andre kommune domæner STIL Unilogin 2 -faktor Brugeradministration Lokale ressourcer (printer) Skole BYOD 1: 1 Chromebook Brugere autentificeres med Unilogin direkte fra Chromebook Forudsætninger - Adgang til internetforbindelse udenom Unilogin - Hvis behov for lokale ressourcer kræves det, at de kan tilgås som en tjeneste - Hvis brugere har behov for adgang til andre lokale domæner skal de oprettes som brugere i disse domæner © 2019, Strand & Donslund A/S Læringsplatforme Læsevejledning: Pilen viser hvor i arkitekturen brugere autentificeres. Stiplede linjer viser brugeradministration og synkronisering.
Anbefalinger til ”Unilogin som fødereret login” § I dette løsningsscenarie anbefales det, at man benytter Unilogins løsning til 2 -faktor, da man derved fortsat kan håndtere brugeradministrationen direkte i Unilogin § Lokale ressourcer såsom print anbefales at kunne tilgås som webtjenester § Det anbefales i dette scenarie at have et tæt samarbejde med leverandørerne (STIL og partner for Chromebooks), da der er stor afhængighed til disse. Dette løsningsscenarie oplever den mindste konsekvens ved, at Unisync udfases © 2019, Strand & Donslund A/S
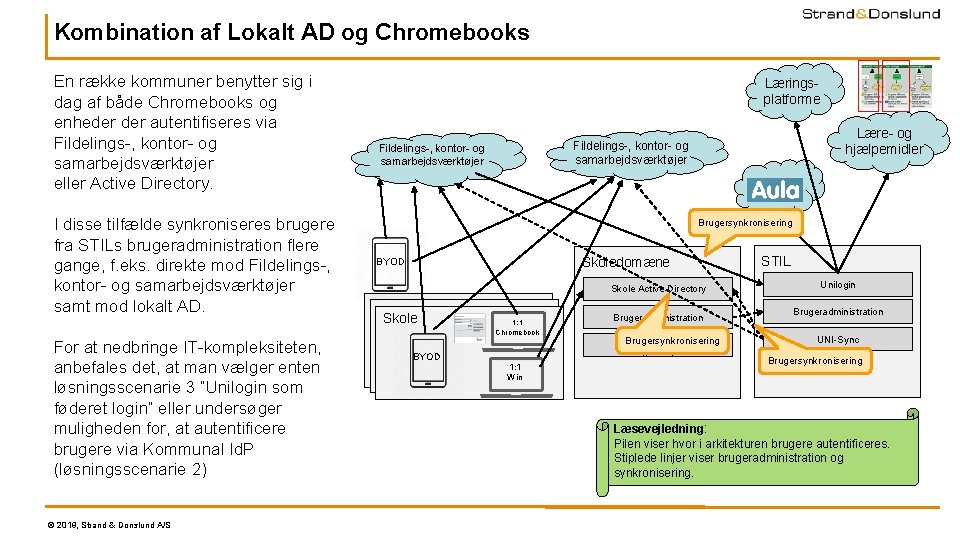
Kombination af Lokalt AD og Chromebooks En række kommuner benytter sig i dag af både Chromebooks og enheder autentifiseres via Fildelings-, kontor- og samarbejdsværktøjer eller Active Directory. I disse tilfælde synkroniseres brugere fra STILs brugeradministration flere gange, f. eks. direkte mod Fildelings-, kontor- og samarbejdsværktøjer samt mod lokalt AD. For at nedbringe IT-kompleksiteten, anbefales det, at man vælger enten løsningsscenarie 3 ”Unilogin som føderet login” eller undersøger muligheden for, at autentificere brugere via Kommunal Id. P (løsningsscenarie 2) © 2019, Strand & Donslund A/S Læringsplatforme Lære- og hjælpemidler Fildelings-, kontor- og samarbejdsværktøjer Brugersynkronisering Skoledomæne BYOD Skole Active Directory Skole 1: 1 Chromebook BYOD 1: 1 Win Brugeradministration Lokale ressourcer Brugersynkronisering (printer) STIL Unilogin Brugeradministration UNI-Sync Brugersynkronisering Læsevejledning: Pilen viser hvor i arkitekturen brugere autentificeres. Stiplede linjer viser brugeradministration og synkronisering.
Observationer og anbefalinger Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
Observationer § Med ikrafttrædelse af GDPR og som konsekvens af, at flere og flere informationer udveksles digitalt og dermed også følsomme personinformationer, er der i stigende grad behov for at kunne tilgå oplysninger på et højere sikkerhedsniveau. Både på skoleområdet og på andre kommunale områder. Aula er den første fælleskommunale løsning på skoleområdet, som kræver et højere sikkerhedsniveau for nogle funktionsområder. Dette har ført til, at en stor del af kommunerne har eller er i gang med at implementere ADFS, med henblik på at anvende det på skoleområdet. Flere benytter allerede ADFS i deres administrative domæne. § ADFS supporterer en cloud-strategi, dvs cloud-løsning (tjenester) kan anvende ADFS til at autentificere brugeren § ADFS giver mulighed for at give adgang på tværs af kommunens domæner hvorfor brugeren ikke skal kopieres mellem AD’er § Flere kommuner har besluttet, at medarbejderne skal anvende særlige leverandørløsninger til 2 - faktor login, idet de ikke ønsker, at medarbejderne anvender deres private Nem. ID. © 2019, Strand & Donslund A/S
Observationer fortsat § Der er en tendens til at adgang til lokale ressourcer såsom eksempelvis printer og fildeling flyttes i skyen § Kommuner har funktionalitet til passwordhåndtering enten lokalt eller via leverandørløsning men mangler administrative processer – Behov for let brugeradministration, hvor f. eks. lærer skal kunne assistere med at nulstille passwords, som virker med det samme § Har ikke en passwordpolitik på skoleområdet – Passwordpolitik skal hænge sammen med, at det er børn, hvorfor passwords ikke bør skiftes for ofte § Kommuner ønsker mere information omkring udfasningen af Unisync – – Information som kan videregives direkte til skoler Konsekvenser for brugeradministration Konsekvenser i forhold til leverandører Har hverken ressourcer eller kompetencer til at løfte udfasningen © 2019, Strand & Donslund A/S
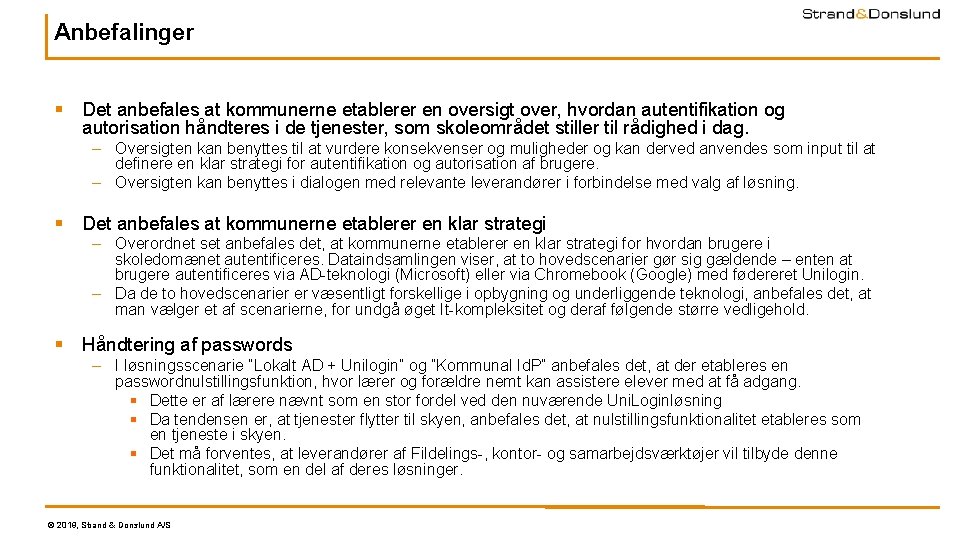
Anbefalinger § Det anbefales at kommunerne etablerer en oversigt over, hvordan autentifikation og autorisation håndteres i de tjenester, som skoleområdet stiller til rådighed i dag. – Oversigten kan benyttes til at vurdere konsekvenser og muligheder og kan derved anvendes som input til at definere en klar strategi for autentifikation og autorisation af brugere. – Oversigten kan benyttes i dialogen med relevante leverandører i forbindelse med valg af løsning. § Det anbefales at kommunerne etablerer en klar strategi – Overordnet set anbefales det, at kommunerne etablerer en klar strategi for hvordan brugere i skoledomænet autentificeres. Dataindsamlingen viser, at to hovedscenarier gør sig gældende – enten at brugere autentificeres via AD-teknologi (Microsoft) eller via Chromebook (Google) med fødereret Unilogin. – Da de to hovedscenarier er væsentligt forskellige i opbygning og underliggende teknologi, anbefales det, at man vælger et af scenarierne, for undgå øget It-kompleksitet og deraf følgende større vedligehold. § Håndtering af passwords – I løsningsscenarie ”Lokalt AD + Unilogin” og ”Kommunal Id. P” anbefales det, at der etableres en passwordnulstillingsfunktion, hvor lærer og forældre nemt kan assistere elever med at få adgang. § Dette er af lærere nævnt som en stor fordel ved den nuværende Uni. Loginløsning § Da tendensen er, at tjenester flytter til skyen, anbefales det, at nulstillingsfunktionalitet etableres som en tjeneste i skyen. § Det må forventes, at leverandører af Fildelings-, kontor- og samarbejdsværktøjer vil tilbyde denne funktionalitet, som en del af deres løsninger. © 2019, Strand & Donslund A/S
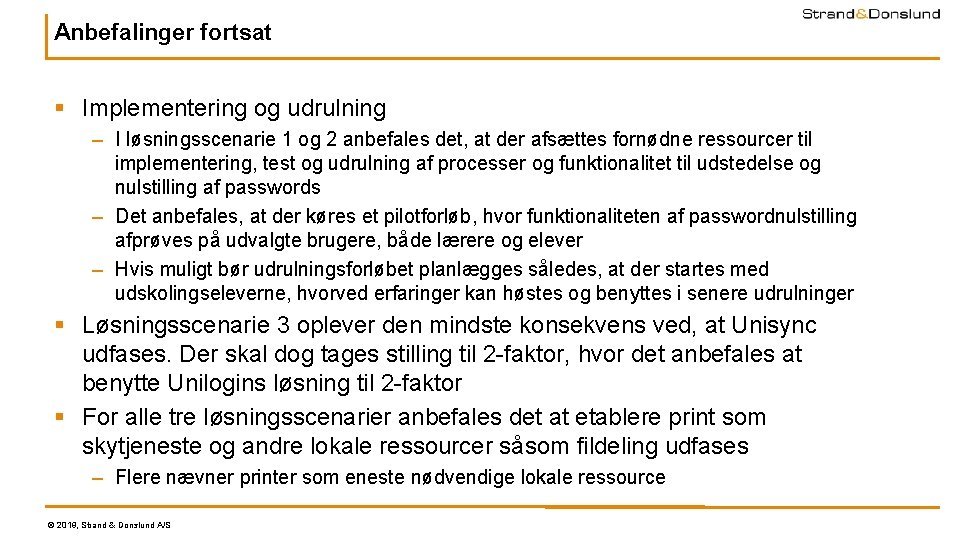
Anbefalinger fortsat § Implementering og udrulning – I løsningsscenarie 1 og 2 anbefales det, at der afsættes fornødne ressourcer til implementering, test og udrulning af processer og funktionalitet til udstedelse og nulstilling af passwords – Det anbefales, at der køres et pilotforløb, hvor funktionaliteten af passwordnulstilling afprøves på udvalgte brugere, både lærere og elever – Hvis muligt bør udrulningsforløbet planlægges således, at der startes med udskolingseleverne, hvorved erfaringer kan høstes og benyttes i senere udrulninger § Løsningsscenarie 3 oplever den mindste konsekvens ved, at Unisync udfases. Der skal dog tages stilling til 2 -faktor, hvor det anbefales at benytte Unilogins løsning til 2 -faktor § For alle tre løsningsscenarier anbefales det at etablere print som skytjeneste og andre lokale ressourcer såsom fildeling udfases – Flere nævner printer som eneste nødvendige lokale ressource © 2019, Strand & Donslund A/S
Brugerflows Relevante brugerflows efter udfasningen af Unisync Primære fokus er elever og pædagogisk personale – sekundært administrativt personale Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
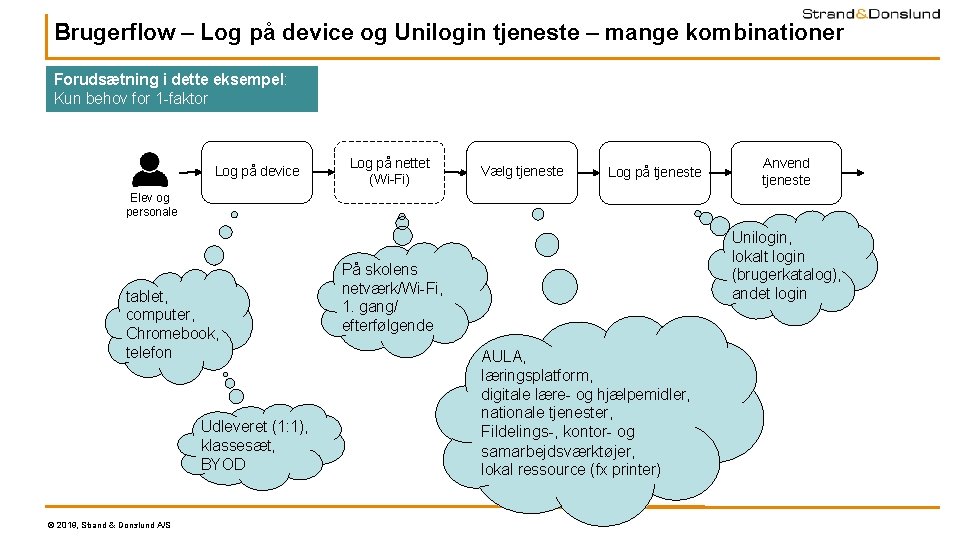
Brugerflow – Log på device og Unilogin tjeneste – mange kombinationer Forudsætning i dette eksempel: Kun behov for 1 -faktor Log på device Log på nettet (Wi-Fi) Vælg tjeneste Log på tjeneste Anvend tjeneste Elev og personale tablet, computer, Chromebook, telefon Udleveret (1: 1), klassesæt, BYOD © 2019, Strand & Donslund A/S Unilogin, lokalt login (brugerkatalog), andet login På skolens netværk/Wi-Fi, 1. gang/ efterfølgende AULA, læringsplatform, digitale lære- og hjælpemidler, nationale tjenester, Fildelings-, kontor- og samarbejdsværktøjer, lokal ressource (fx printer)
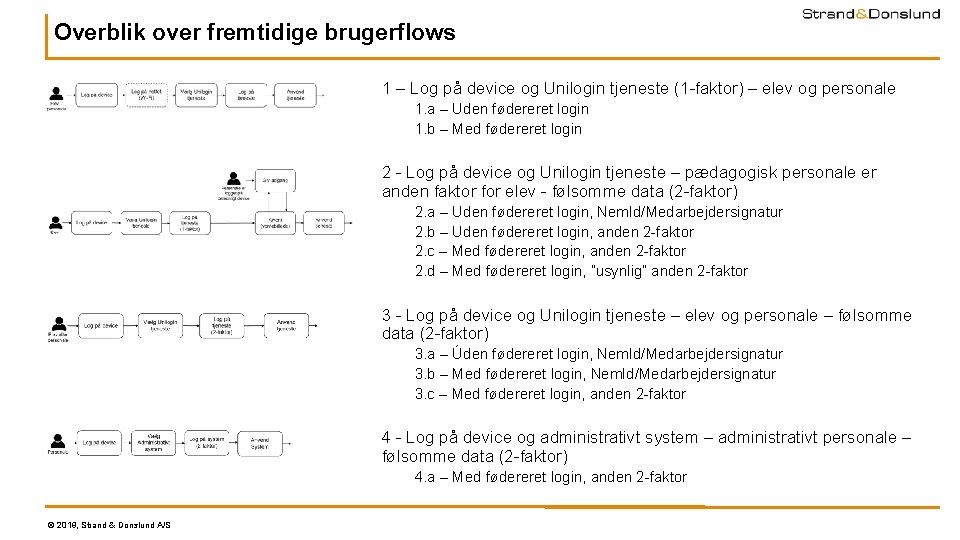
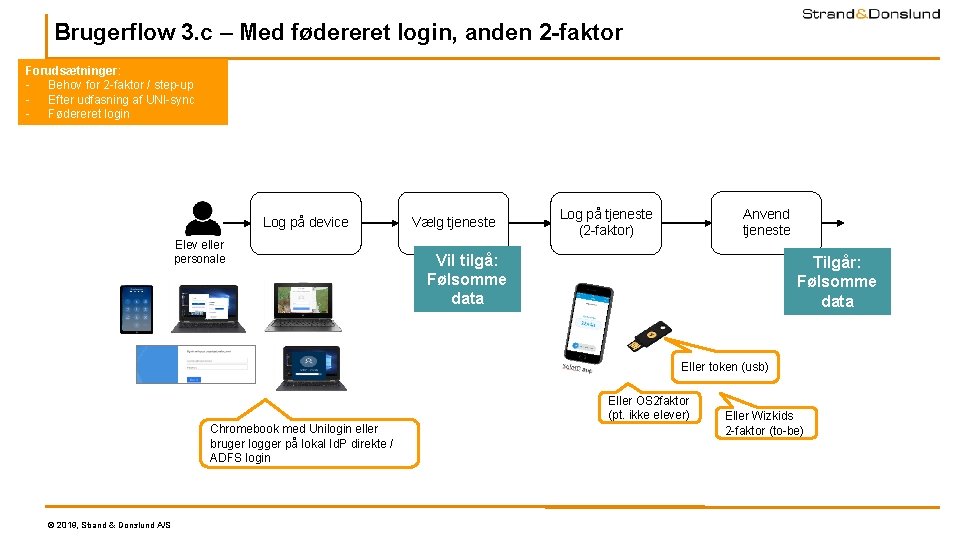
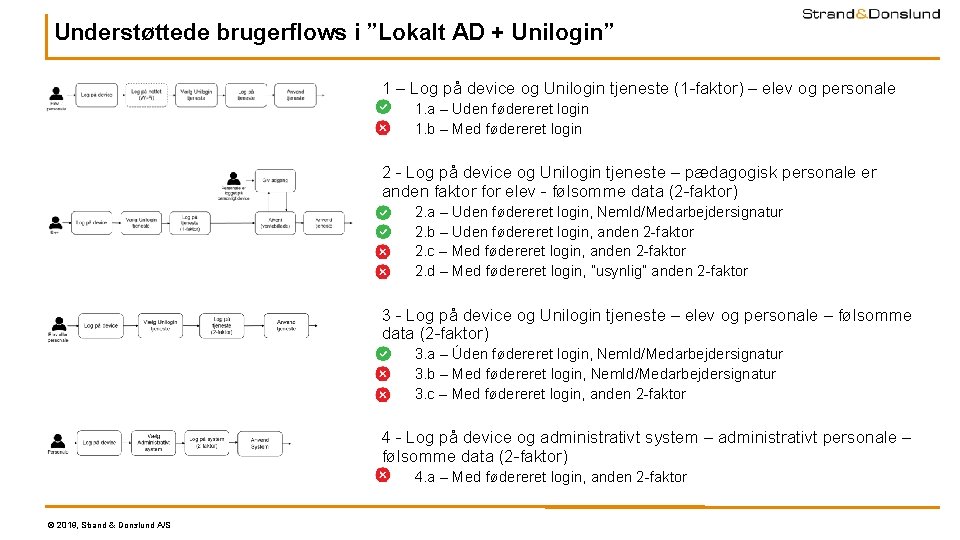
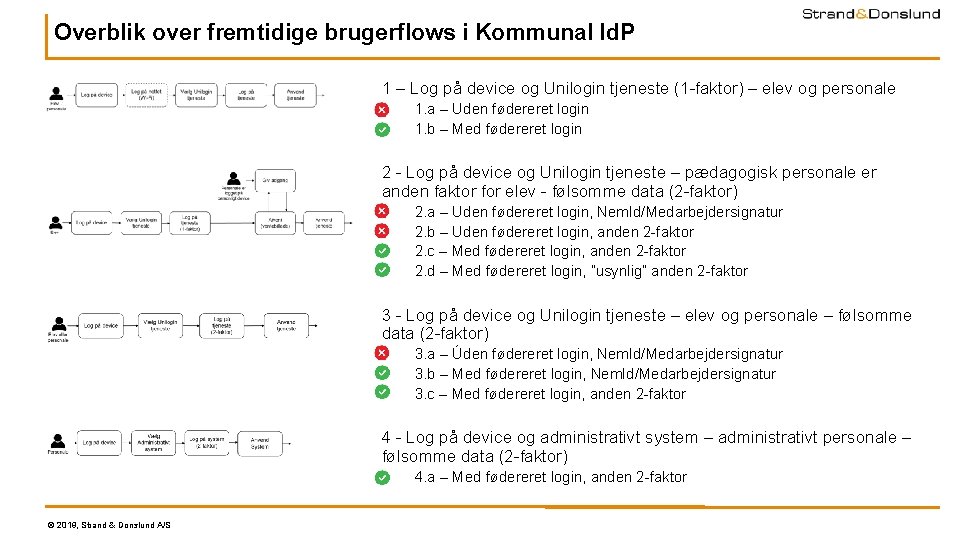
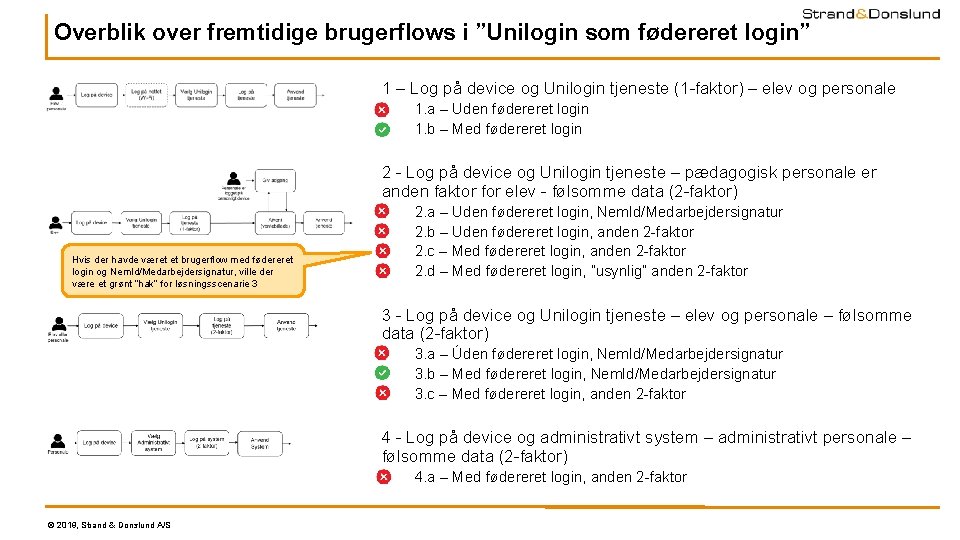
Overblik over fremtidige brugerflows 1 – Log på device og Unilogin tjeneste (1 -faktor) – elev og personale 1. a – Uden fødereret login 1. b – Med fødereret login 2 - Log på device og Unilogin tjeneste – pædagogisk personale er anden faktor for elev - følsomme data (2 -faktor) 2. a – Uden fødereret login, Nem. Id/Medarbejdersignatur 2. b – Uden fødereret login, anden 2 -faktor 2. c – Med fødereret login, anden 2 -faktor 2. d – Med fødereret login, ”usynlig” anden 2 -faktor 3 - Log på device og Unilogin tjeneste – elev og personale – følsomme data (2 -faktor) 3. a – Úden fødereret login, Nem. Id/Medarbejdersignatur 3. b – Med fødereret login, Nem. Id/Medarbejdersignatur 3. c – Med fødereret login, anden 2 -faktor 4 - Log på device og administrativt system – administrativt personale – følsomme data (2 -faktor) 4. a – Med fødereret login, anden 2 -faktor © 2019, Strand & Donslund A/S
1. Log på device og Unilogin tjeneste (1 -faktor) – elev og personale 1. a – Uden fødereret login 1. b – Med fødereret login Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
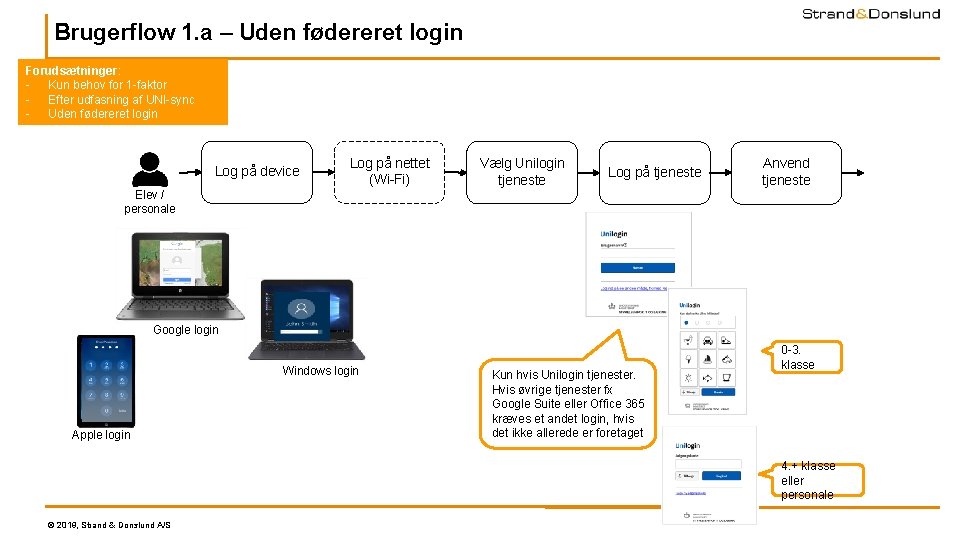
Brugerflow 1. a – Uden fødereret login Forudsætninger: - Kun behov for 1 -faktor - Efter udfasning af UNI-sync - Uden fødereret login Log på device Log på nettet (Wi-Fi) Vælg Unilogin tjeneste Log på tjeneste Anvend tjeneste Elev / personale Google login Windows login Apple login Kun hvis Unilogin tjenester. Hvis øvrige tjenester fx Google Suite eller Office 365 kræves et andet login, hvis det ikke allerede er foretaget 0 -3. klasse 4. + klasse eller personale © 2019, Strand & Donslund A/S
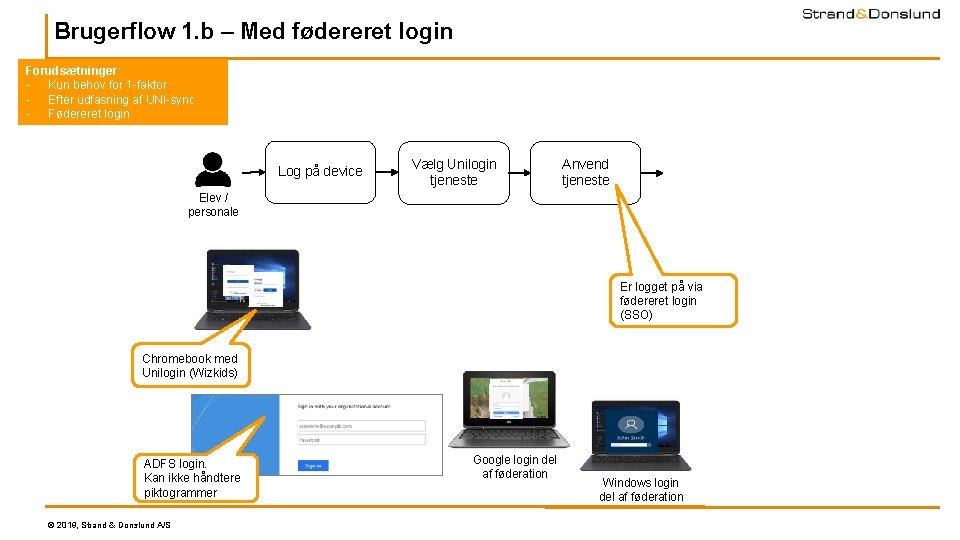
Brugerflow 1. b – Med fødereret login Forudsætninger: - Kun behov for 1 -faktor - Efter udfasning af UNI-sync - Fødereret login Log på device Vælg Unilogin tjeneste Anvend tjeneste Elev / personale Er logget på via fødereret login (SSO) Chromebook med Unilogin (Wizkids) ADFS login. Kan ikke håndtere piktogrammer © 2019, Strand & Donslund A/S Google login del af føderation Windows login del af føderation
2 - Log på device og Unilogin tjeneste - pædagogisk personale er anden faktor for elev - følsomme data (2 -faktor) 2. a – Uden fødereret login, Nem. Id/Medarbejdersignatur 2. b – Uden fødereret login, anden 2 -faktor 2. c – Med fødereret login, anden 2 -faktor 2. d – Med fødereret login, ”usynlig” anden 2 -faktor Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
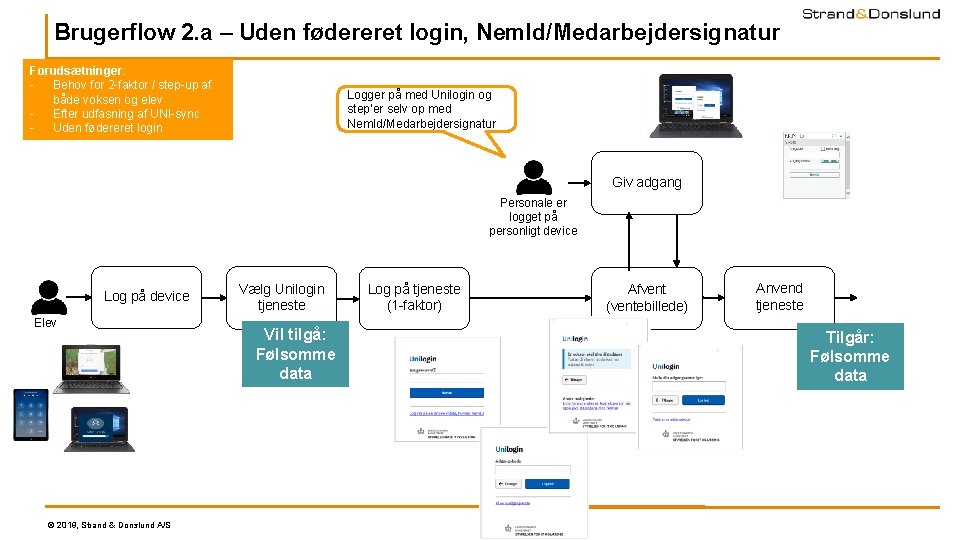
Brugerflow 2. a – Uden fødereret login, Nem. Id/Medarbejdersignatur Forudsætninger: - Behov for 2 -faktor / step-up af både voksen og elev - Efter udfasning af UNI-sync - Uden fødereret login Logger på med Unilogin og step’er selv op med Nem. Id/Medarbejdersignatur Giv adgang Personale er logget på personligt device Log på device Elev © 2019, Strand & Donslund A/S Vælg Unilogin tjeneste Vil tilgå: Følsomme data Log på tjeneste (1 -faktor) Afvent (ventebillede) Anvend tjeneste Tilgår: Følsomme data
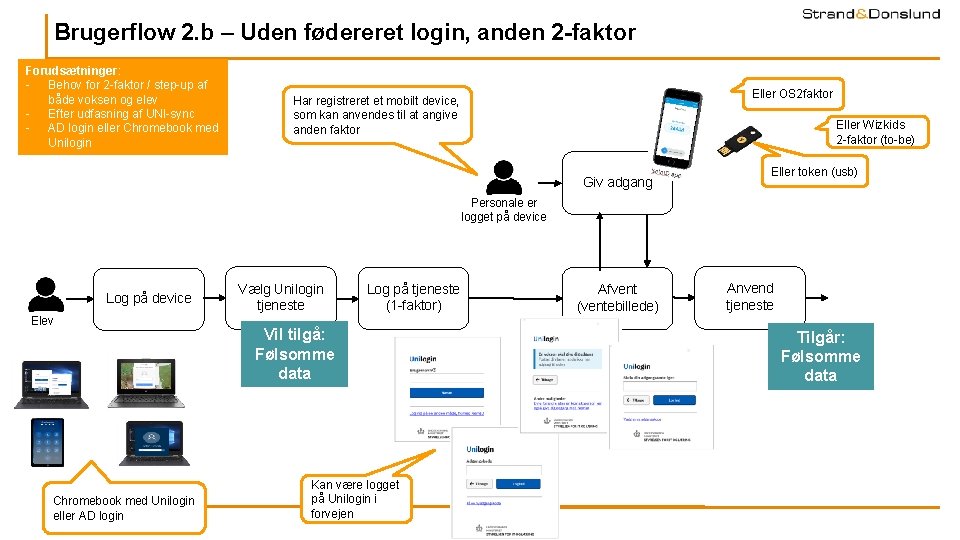
Brugerflow 2. b – Uden fødereret login, anden 2 -faktor Forudsætninger: - Behov for 2 -faktor / step-up af både voksen og elev - Efter udfasning af UNI-sync - AD login eller Chromebook med Unilogin Eller OS 2 faktor Har registreret et mobilt device, som kan anvendes til at angive anden faktor Eller Wizkids 2 -faktor (to-be) Giv adgang Eller token (usb) Personale er logget på device Log på device Elev Chromebook med Unilogin eller AD login © 2019, Strand & Donslund A/S Vælg Unilogin tjeneste Log på tjeneste (1 -faktor) Vil tilgå: Følsomme data Kan være logget på Unilogin i forvejen Afvent (ventebillede) Anvend tjeneste Tilgår: Følsomme data
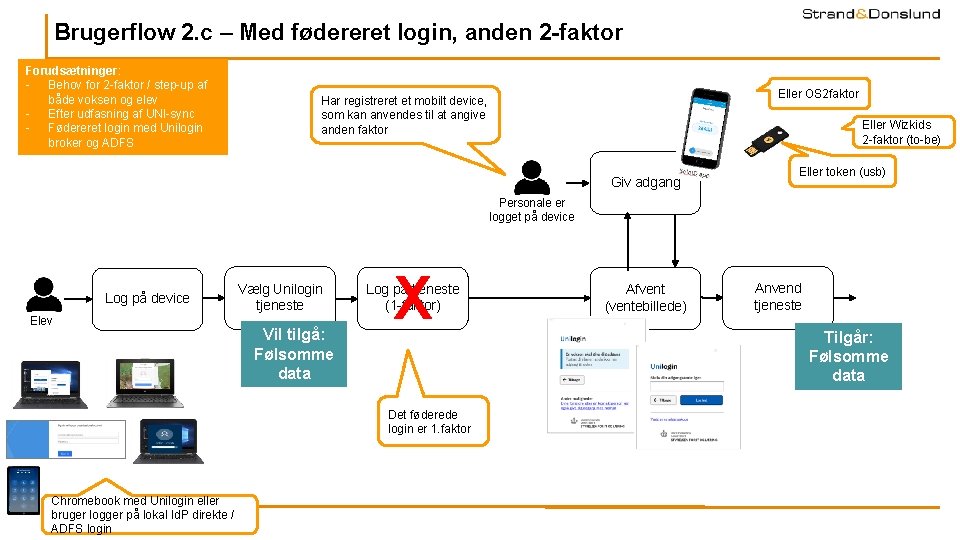
Brugerflow 2. c – Med fødereret login, anden 2 -faktor Forudsætninger: - Behov for 2 -faktor / step-up af både voksen og elev - Efter udfasning af UNI-sync - Fødereret login med Unilogin broker og ADFS Eller OS 2 faktor Har registreret et mobilt device, som kan anvendes til at angive anden faktor Eller Wizkids 2 -faktor (to-be) Giv adgang Eller token (usb) Personale er logget på device Log på device Elev Vælg Unilogin tjeneste Vil tilgå: Følsomme data X Log på tjeneste (1 -faktor) Det føderede login er 1. faktor Chromebook med Unilogin eller bruger logger på lokal Id. P direkte / © 2019, Strand & Donslund A/S ADFS login Afvent (ventebillede) Anvend tjeneste Tilgår: Følsomme data
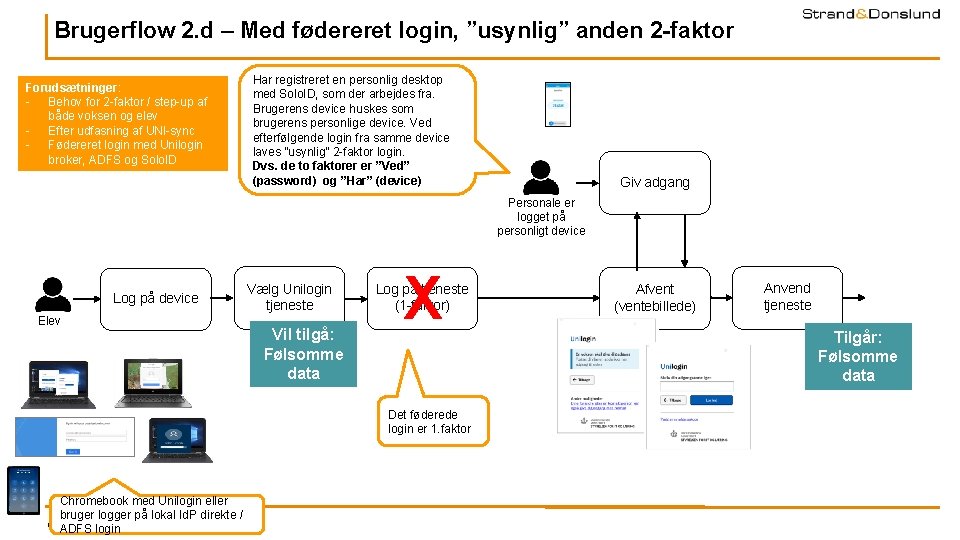
Brugerflow 2. d – Med fødereret login, ”usynlig” anden 2 -faktor Forudsætninger: - Behov for 2 -faktor / step-up af både voksen og elev - Efter udfasning af UNI-sync - Fødereret login med Unilogin broker, ADFS og Solo. ID Har registreret en personlig desktop med Solo. ID, som der arbejdes fra. Brugerens device huskes som brugerens personlige device. Ved efterfølgende login fra samme device laves ”usynlig” 2 -faktor login. Dvs. de to faktorer er ”Ved” (password) og ”Har” (device) Giv adgang Personale er logget på personligt device Log på device Elev Vælg Unilogin tjeneste Vil tilgå: Følsomme data X Log på tjeneste (1 -faktor) Det føderede login er 1. faktor Chromebook med Unilogin eller bruger logger på lokal Id. P direkte / © 2019, Strand & Donslund A/S ADFS login Afvent (ventebillede) Anvend tjeneste Tilgår: Følsomme data
3 - Log på device og Unilogin tjeneste – elev og personale - følsomme data (2 -faktor) 3. a – Uden fødereret login, Nem. Id/Medarbejdersignatur 3. b – Med fødereret login, Nem. Id/Medarbejdersignatur 3. c – Med fødereret login, anden 2 -faktor Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
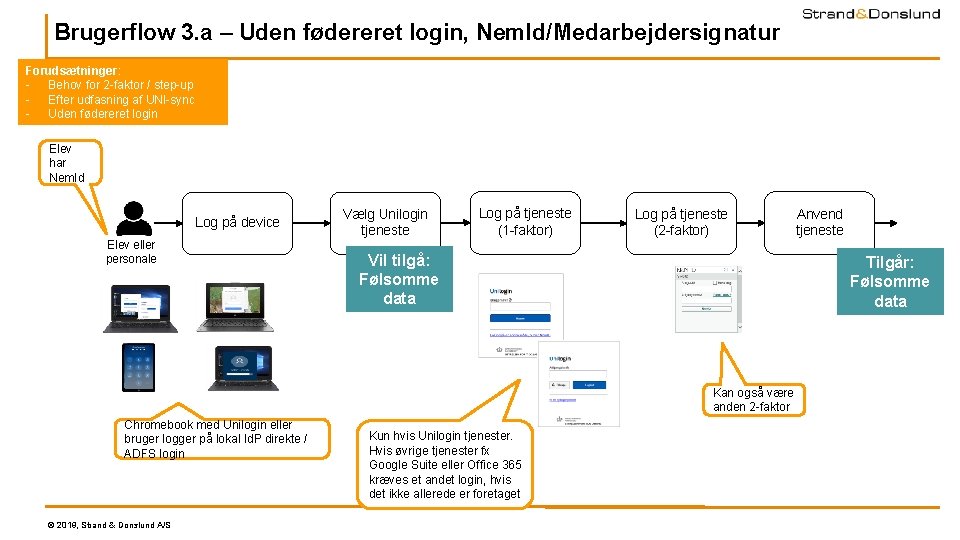
Brugerflow 3. a – Uden fødereret login, Nem. Id/Medarbejdersignatur Forudsætninger: - Behov for 2 -faktor / step-up - Efter udfasning af UNI-sync - Uden fødereret login Elev har Nem. Id Log på device Elev eller personale Vælg Unilogin tjeneste Log på tjeneste (1 -faktor) Log på tjeneste (2 -faktor) Vil tilgå: Følsomme data Tilgår: Følsomme data Kan også være anden 2 -faktor Chromebook med Unilogin eller bruger logger på lokal Id. P direkte / ADFS login © 2019, Strand & Donslund A/S Kun hvis Unilogin tjenester. Hvis øvrige tjenester fx Google Suite eller Office 365 kræves et andet login, hvis det ikke allerede er foretaget Anvend tjeneste
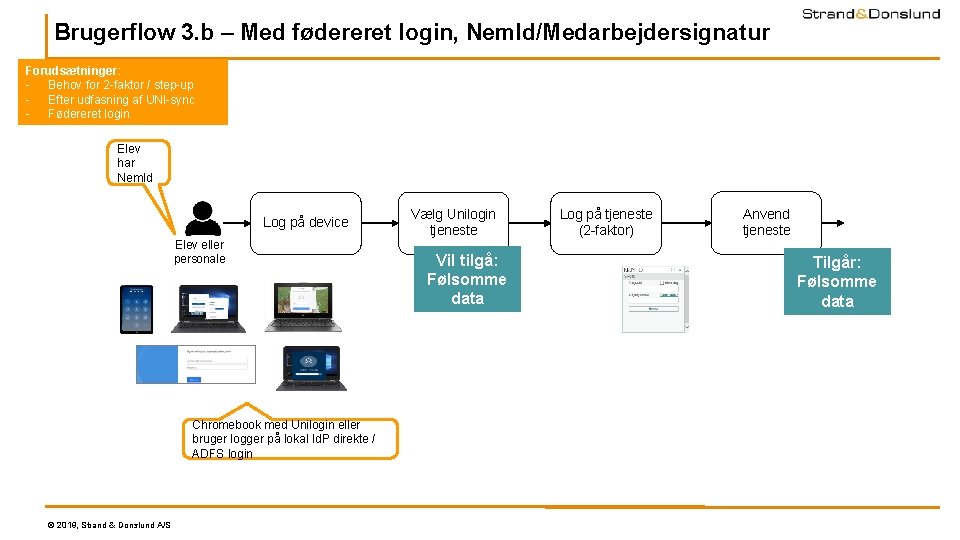
Brugerflow 3. b – Med fødereret login, Nem. Id/Medarbejdersignatur Forudsætninger: - Behov for 2 -faktor / step-up - Efter udfasning af UNI-sync - Fødereret login Elev har Nem. Id Log på device Elev eller personale Chromebook med Unilogin eller bruger logger på lokal Id. P direkte / ADFS login © 2019, Strand & Donslund A/S Vælg Unilogin tjeneste Vil tilgå: Følsomme data Log på tjeneste (2 -faktor) Anvend tjeneste Tilgår: Følsomme data
Brugerflow 3. c – Med fødereret login, anden 2 -faktor Forudsætninger: - Behov for 2 -faktor / step-up - Efter udfasning af UNI-sync - Fødereret login Log på device Elev eller personale Vælg tjeneste Anvend tjeneste Log på tjeneste (2 -faktor) Vil tilgå: Følsomme data Tilgår: Følsomme data Eller token (usb) Eller OS 2 faktor (pt. ikke elever) Chromebook med Unilogin eller bruger logger på lokal Id. P direkte / ADFS login © 2019, Strand & Donslund A/S Eller Wizkids 2 -faktor (to-be)
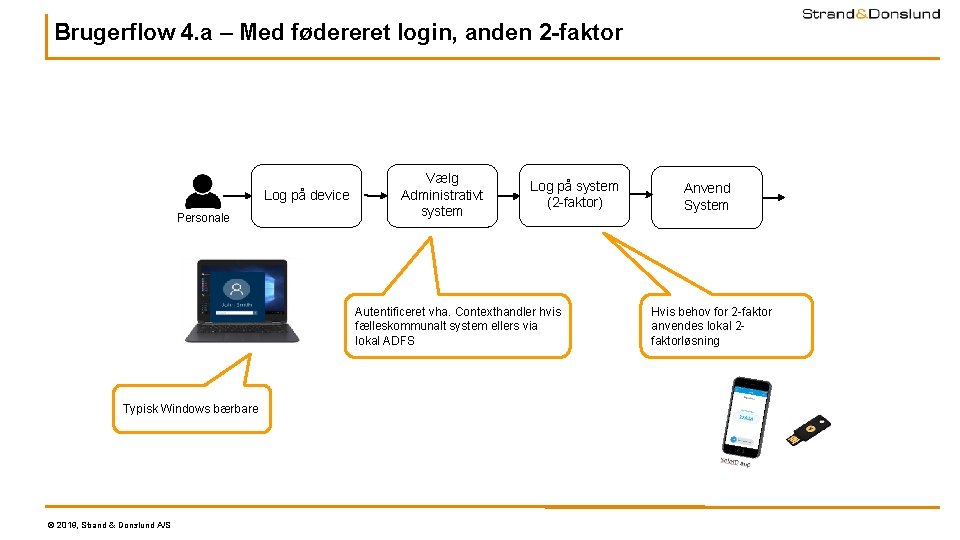
4 - Log på device og administrativt system – administrativt personale - følsomme data (2 -faktor) 4. a – Med fødereret login, anden 2 -faktor Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
Brugerflow 4. a – Med fødereret login, anden 2 -faktor Log på device Personale Vælg Administrativt system Log på system (2 -faktor) Autentificeret vha. Contexthandler hvis fælleskommunalt system ellers via lokal ADFS Typisk Windows bærbare © 2019, Strand & Donslund A/S Anvend System Hvis behov for 2 -faktor anvendes lokal 2 faktorløsning
Understøttede brugerflows i ”Lokalt AD + Unilogin” 1 – Log på device og Unilogin tjeneste (1 -faktor) – elev og personale 1. a – Uden fødereret login 1. b – Med fødereret login 2 - Log på device og Unilogin tjeneste – pædagogisk personale er anden faktor for elev - følsomme data (2 -faktor) 2. a – Uden fødereret login, Nem. Id/Medarbejdersignatur 2. b – Uden fødereret login, anden 2 -faktor 2. c – Med fødereret login, anden 2 -faktor 2. d – Med fødereret login, ”usynlig” anden 2 -faktor 3 - Log på device og Unilogin tjeneste – elev og personale – følsomme data (2 -faktor) 3. a – Úden fødereret login, Nem. Id/Medarbejdersignatur 3. b – Med fødereret login, Nem. Id/Medarbejdersignatur 3. c – Med fødereret login, anden 2 -faktor 4 - Log på device og administrativt system – administrativt personale – følsomme data (2 -faktor) 4. a – Med fødereret login, anden 2 -faktor © 2019, Strand & Donslund A/S
Overblik over fremtidige brugerflows i Kommunal Id. P 1 – Log på device og Unilogin tjeneste (1 -faktor) – elev og personale 1. a – Uden fødereret login 1. b – Med fødereret login 2 - Log på device og Unilogin tjeneste – pædagogisk personale er anden faktor for elev - følsomme data (2 -faktor) 2. a – Uden fødereret login, Nem. Id/Medarbejdersignatur 2. b – Uden fødereret login, anden 2 -faktor 2. c – Med fødereret login, anden 2 -faktor 2. d – Med fødereret login, ”usynlig” anden 2 -faktor 3 - Log på device og Unilogin tjeneste – elev og personale – følsomme data (2 -faktor) 3. a – Úden fødereret login, Nem. Id/Medarbejdersignatur 3. b – Med fødereret login, Nem. Id/Medarbejdersignatur 3. c – Med fødereret login, anden 2 -faktor 4 - Log på device og administrativt system – administrativt personale – følsomme data (2 -faktor) 4. a – Med fødereret login, anden 2 -faktor © 2019, Strand & Donslund A/S
Overblik over fremtidige brugerflows i ”Unilogin som fødereret login” 1 – Log på device og Unilogin tjeneste (1 -faktor) – elev og personale 1. a – Uden fødereret login 1. b – Med fødereret login 2 - Log på device og Unilogin tjeneste – pædagogisk personale er anden faktor for elev - følsomme data (2 -faktor) Hvis der havde været et brugerflow med fødereret login og Nem. Id/Medarbejdersignatur, ville der være et grønt ”hak” for løsningsscenarie 3 2. a – Uden fødereret login, Nem. Id/Medarbejdersignatur 2. b – Uden fødereret login, anden 2 -faktor 2. c – Med fødereret login, anden 2 -faktor 2. d – Med fødereret login, ”usynlig” anden 2 -faktor 3 - Log på device og Unilogin tjeneste – elev og personale – følsomme data (2 -faktor) 3. a – Úden fødereret login, Nem. Id/Medarbejdersignatur 3. b – Med fødereret login, Nem. Id/Medarbejdersignatur 3. c – Med fødereret login, anden 2 -faktor 4 - Log på device og administrativt system – administrativt personale – følsomme data (2 -faktor) 4. a – Med fødereret login, anden 2 -faktor © 2019, Strand & Donslund A/S
Appendix Begrebsliste, Grundlag for analysen, Dataopsamling Kommuner og Leverandører Strand & Donslund A/S ● Vesterbrogade 149 ● DK-1620 København V ● www. s-d. dk
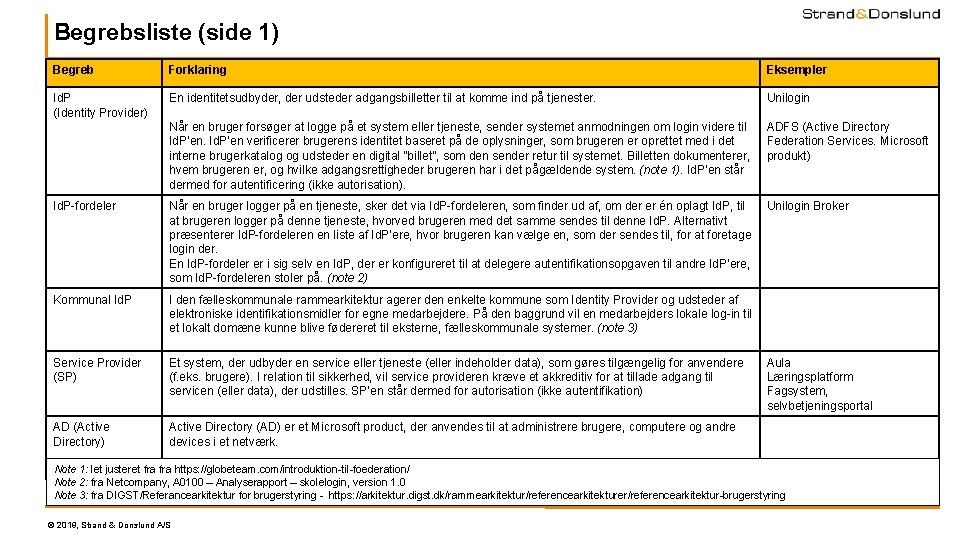
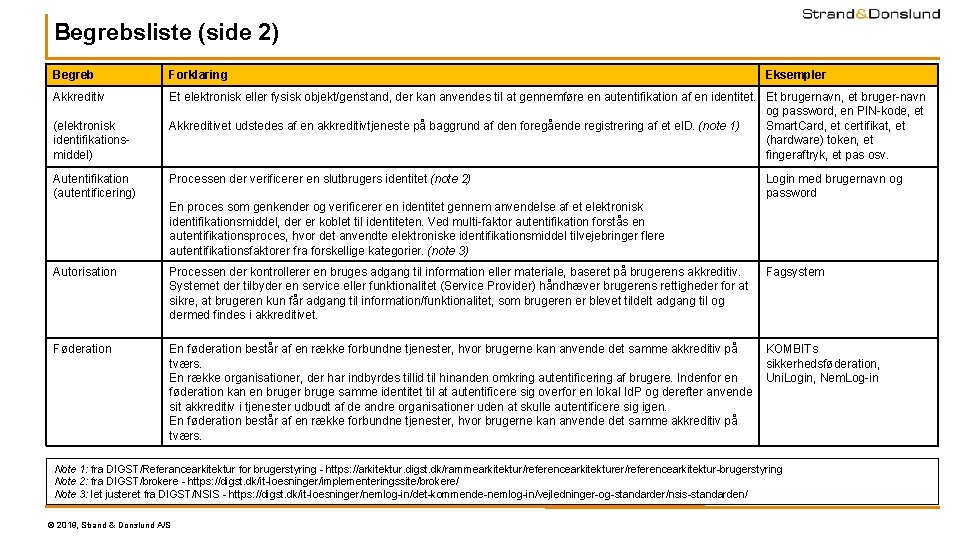
Begrebsliste (side 1) Begreb Forklaring Eksempler Id. P (Identity Provider) En identitetsudbyder, der udsteder adgangsbilletter til at komme ind på tjenester. Unilogin Når en bruger forsøger at logge på et system eller tjeneste, sender systemet anmodningen om login videre til Id. P’en verificerer brugerens identitet baseret på de oplysninger, som brugeren er oprettet med i det interne brugerkatalog og udsteder en digital ”billet”, som den sender retur til systemet. Billetten dokumenterer, hvem brugeren er, og hvilke adgangsrettigheder brugeren har i det pågældende system. (note 1). Id. P’en står dermed for autentificering (ikke autorisation). ADFS (Active Directory Federation Services. Microsoft produkt) Id. P-fordeler Når en bruger logger på en tjeneste, sker det via Id. P-fordeleren, som finder ud af, om der er én oplagt Id. P, til at brugeren logger på denne tjeneste, hvorved brugeren med det samme sendes til denne Id. P. Alternativt præsenterer Id. P-fordeleren en liste af Id. P’ere, hvor brugeren kan vælge en, som der sendes til, for at foretage login der. En Id. P-fordeler er i sig selv en Id. P, der er konfigureret til at delegere autentifikationsopgaven til andre Id. P’ere, som Id. P-fordeleren stoler på. (note 2) Unilogin Broker Kommunal Id. P I den fælleskommunale rammearkitektur agerer den enkelte kommune som Identity Provider og udsteder af elektroniske identifikationsmidler for egne medarbejdere. På den baggrund vil en medarbejders lokale log-in til et lokalt domæne kunne blive fødereret til eksterne, fælleskommunale systemer. (note 3) Service Provider (SP) Et system, der udbyder en service eller tjeneste (eller indeholder data), som gøres tilgængelig for anvendere (f. eks. brugere). I relation til sikkerhed, vil service provideren kræve et akkreditiv for at tillade adgang til servicen (eller data), der udstilles. SP’en står dermed for autorisation (ikke autentifikation) AD (Active Directory) Active Directory (AD) er et Microsoft product, der anvendes til at administrere brugere, computere og andre devices i et netværk. Aula Læringsplatform Fagsystem, selvbetjeningsportal Note 1: let justeret fra https: //globeteam. com/introduktion-til-foederation/ Note 2: fra Netcompany, A 0100 – Analyserapport – skolelogin, version 1. 0 Note 3: fra DIGST/Referancearkitektur for brugerstyring - https: //arkitektur. digst. dk/rammearkitektur/referencearkitekturer/referencearkitektur-brugerstyring © 2019, Strand & Donslund A/S
Begrebsliste (side 2) Begreb Forklaring Akkreditiv Et elektronisk eller fysisk objekt/genstand, der kan anvendes til at gennemføre en autentifikation af en identitet. Et brugernavn, et bruger-navn og password, en PIN-kode, et Akkreditivet udstedes af en akkreditivtjeneste på baggrund af den foregående registrering af et e. ID. (note 1) Smart. Card, et certifikat, et (hardware) token, et fingeraftryk, et pas osv. (elektronisk identifikationsmiddel) Autentifikation (autentificering) Processen der verificerer en slutbrugers identitet (note 2) Eksempler Login med brugernavn og password En proces som genkender og verificerer en identitet gennem anvendelse af et elektronisk identifikationsmiddel, der er koblet til identiteten. Ved multi-faktor autentifikation forstås en autentifikationsproces, hvor det anvendte elektroniske identifikationsmiddel tilvejebringer flere autentifikationsfaktorer fra forskellige kategorier. (note 3) Autorisation Processen der kontrollerer en bruges adgang til information eller materiale, baseret på brugerens akkreditiv. Systemet der tilbyder en service eller funktionalitet (Service Provider) håndhæver brugerens rettigheder for at sikre, at brugeren kun får adgang til information/funktionalitet, som brugeren er blevet tildelt adgang til og dermed findes i akkreditivet. Fagsystem Føderation En føderation består af en række forbundne tjenester, hvor brugerne kan anvende det samme akkreditiv på tværs. En række organisationer, der har indbyrdes tillid til hinanden omkring autentificering af brugere. Indenfor en føderation kan en bruger bruge samme identitet til at autentificere sig overfor en lokal Id. P og derefter anvende sit akkreditiv i tjenester udbudt af de andre organisationer uden at skulle autentificere sig igen. En føderation består af en række forbundne tjenester, hvor brugerne kan anvende det samme akkreditiv på tværs. KOMBITs sikkerhedsføderation, Uni. Login, Nem. Log-in Note 1: fra DIGST/Referancearkitektur for brugerstyring - https: //arkitektur. digst. dk/rammearkitektur/referencearkitekturer/referencearkitektur-brugerstyring Note 2: fra DIGST/brokere - https: //digst. dk/it-loesninger/implementeringssite/brokere/ Note 3: let justeret fra DIGST/NSIS - https: //digst. dk/it-loesninger/nemlog-in/det-kommende-nemlog-in/vejledninger-og-standarder/nsis-standarden/ © 2019, Strand & Donslund A/S
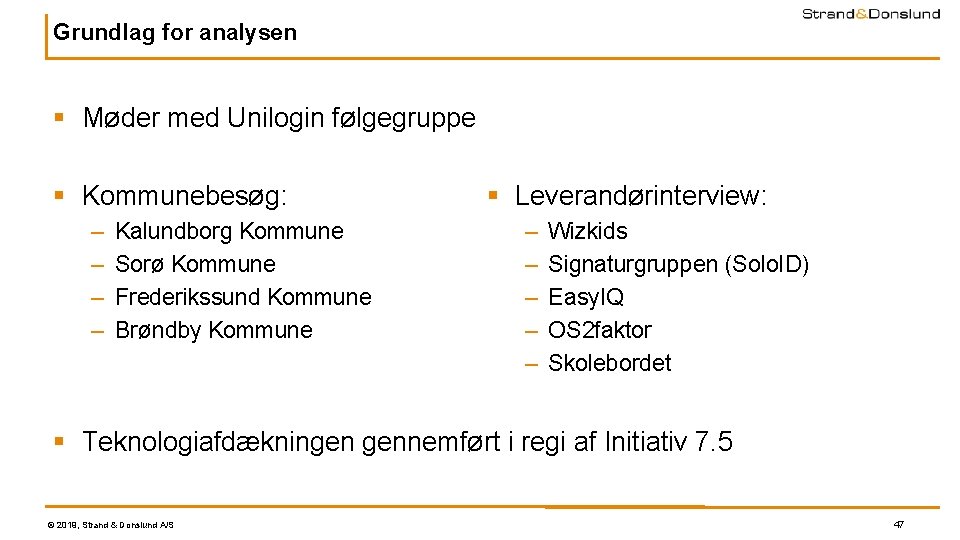
Grundlag for analysen § Møder med Unilogin følgegruppe § Kommunebesøg: – – Kalundborg Kommune Sorø Kommune Frederikssund Kommune Brøndby Kommune § Leverandørinterview: – – – Wizkids Signaturgruppen (Solo. ID) Easy. IQ OS 2 faktor Skolebordet § Teknologiafdækningen gennemført i regi af Initiativ 7. 5 © 2019, Strand & Donslund A/S 47
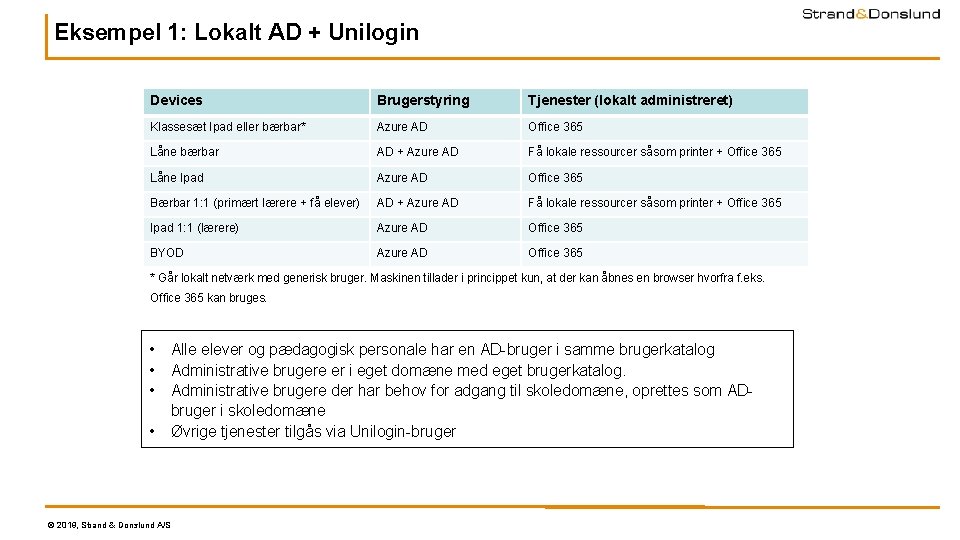
Eksempel 1: Lokalt AD + Unilogin Devices Brugerstyring Tjenester (lokalt administreret) Klassesæt Ipad eller bærbar* Azure AD Office 365 Låne bærbar AD + Azure AD Få lokale ressourcer såsom printer + Office 365 Låne Ipad Azure AD Office 365 Bærbar 1: 1 (primært lærere + få elever) AD + Azure AD Få lokale ressourcer såsom printer + Office 365 Ipad 1: 1 (lærere) Azure AD Office 365 BYOD Azure AD Office 365 * Går lokalt netværk med generisk bruger. Maskinen tillader i princippet kun, at der kan åbnes en browser hvorfra f. eks. Office 365 kan bruges. • • Alle elever og pædagogisk personale har en AD-bruger i samme brugerkatalog Administrative brugere er i eget domæne med eget brugerkatalog. Administrative brugere der har behov for adgang til skoledomæne, oprettes som ADbruger i skoledomæne Øvrige tjenester tilgås via Unilogin-bruger © 2019, Strand & Donslund A/S
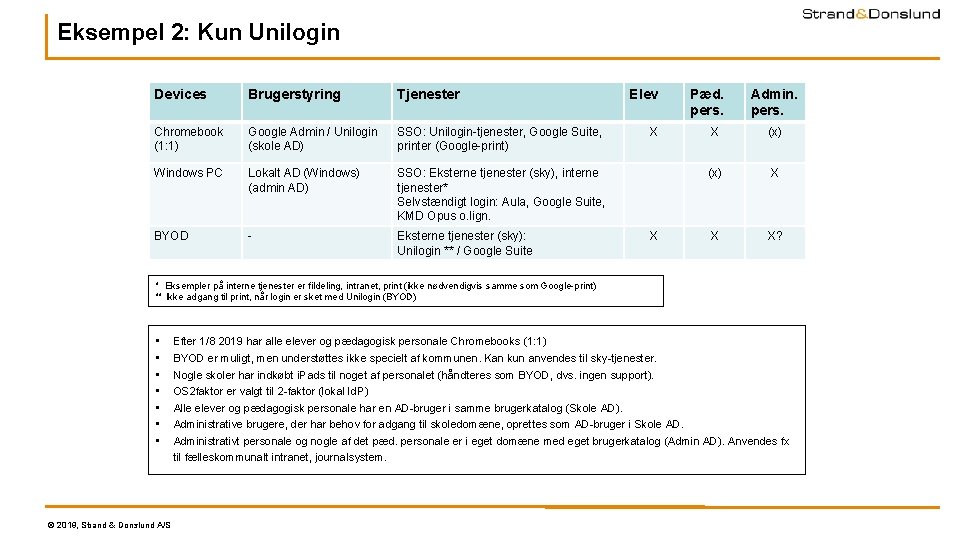
Eksempel 2: Kun Unilogin Devices Brugerstyring Tjenester Chromebook (1: 1) Google Admin / Unilogin (skole AD) SSO: Unilogin-tjenester, Google Suite, printer (Google-print) Windows PC Lokalt AD (Windows) (admin AD) SSO: Eksterne tjenester (sky), interne tjenester* Selvstændigt login: Aula, Google Suite, KMD Opus o. lign. BYOD - Eksterne tjenester (sky): Unilogin ** / Google Suite Elev X X Pæd. pers. Admin. pers. X (x) X X X? * Eksempler på interne tjenester er fildeling, intranet, print (ikke nødvendigvis samme som Google-print) ** Ikke adgang til print, når login er sket med Unilogin (BYOD) • • © 2019, Strand & Donslund A/S Efter 1/8 2019 har alle elever og pædagogisk personale Chromebooks (1: 1) BYOD er muligt, men understøttes ikke specielt af kommunen. Kan kun anvendes til sky-tjenester. Nogle skoler har indkøbt i. Pads til noget af personalet (håndteres som BYOD, dvs. ingen support). OS 2 faktor er valgt til 2 -faktor (lokal Id. P) Alle elever og pædagogisk personale har en AD-bruger i samme brugerkatalog (Skole AD). Administrative brugere, der har behov for adgang til skoledomæne, oprettes som AD-bruger i Skole AD. Administrativt personale og nogle af det pæd. personale er i eget domæne med eget brugerkatalog (Admin AD). Anvendes fx til fælleskommunalt intranet, journalsystem.
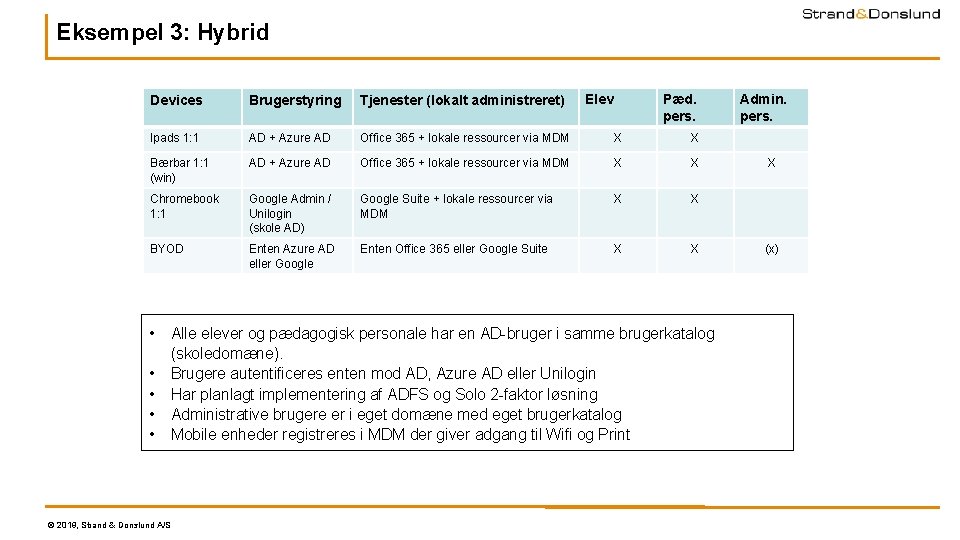
Eksempel 3: Hybrid Elev Pæd. pers. Devices Brugerstyring Tjenester (lokalt administreret) Ipads 1: 1 AD + Azure AD Office 365 + lokale ressourcer via MDM X X Bærbar 1: 1 (win) AD + Azure AD Office 365 + lokale ressourcer via MDM X X Chromebook 1: 1 Google Admin / Unilogin (skole AD) Google Suite + lokale ressourcer via MDM X X BYOD Enten Azure AD eller Google Enten Office 365 eller Google Suite X X • • • Alle elever og pædagogisk personale har en AD-bruger i samme brugerkatalog (skoledomæne). Brugere autentificeres enten mod AD, Azure AD eller Unilogin Har planlagt implementering af ADFS og Solo 2 -faktor løsning Administrative brugere er i eget domæne med eget brugerkatalog Mobile enheder registreres i MDM der giver adgang til Wifi og Print © 2019, Strand & Donslund A/S Admin. pers. X (x)