PROFESSIONISTI SPECIALIZZAZIONE ICT COMPLIANCE GDPR General Data Protection
- Slides: 19
PROFESSIONISTI SPECIALIZZAZIONE ICT & COMPLIANCE GDPR General Data Protection Regulation >>> Percorso per adeguarsi al GDPR
Presentazione 2 Interthree Srl, chi siamo e cosa facciamo: Nasce nel 2003 fondata da un gruppo di professionisti consulenti specialisti del settore finanza, banche e assicurazioni, con ottimi risultati, poi inattiva dal 2006 fino al 2008 Nel 2009 la società cambia la proprietà e la mission Fornitore di Servizi di Consulenza: Consulenza individuale (selezione e fornitura di risorse specialiste) Tecnici Programmatori e Consulenti Senior Consulenza Compliance normative ISO 9001, ISO 27001 Consulenza Progetti POR-FESR Regione Lazio, H 2020, Industry 4. 0 Consulenza Pubblica Amministrazione: Capitolati, Monitoraggio La Società di avvale di un network di Consulenti Professional al fine di soddisfare le esigenze di flessibilità e competenze richieste dai clienti e partnership con i principali Player fornitori di soluzioni ICT Referenze in ambito Privacy e Sicurezza: Lazio Sanità, Autostrade Iscritta a MEPA CONSIP categoria SERVIZI Information & Comunication Technology Pag. 2 Codice Servizio: GDPR-DPO, GDPR
GDPR – cos’è e cosa prevede 3 GDPR (General Data Protection Regulation) è il nuovo regolamento sulla protezione dei dati personali (Reg UE 2016/679) che entrerà in vigore il prossimo 25 maggio 2018 e contemporaneamente verrà abrogata la Direttiva 95/46 EU che ha dato origine al nostro Dlgs 196/2003 e alle altre corrispondenti normative privacy europee L’obiettivo del Regolamento è garantire a tutti i cittadini dell’UE il rispetto dei “diritti e delle libertà fondamentali delle persone fisiche”. Non si parla più di privacy, ma di diritto alla protezione dei dati personali Il Regolamento ha uguali effetti in tutti gli stati dell’UE, unifica i trattamenti dei dati personali e impone nuovi obblighi di conformità Per garantire la compliance al nuovo Regolamento Europeo GDPR, le aziende dovranno definire, gestire, documentare e attuare alcuni processi che si snodano in modo trasversale nell’intera organizzazione Un cambio non da poco, che richiede molta attenzione e poiché i tempi per adeguarsi sono stretti, le cose da fare suggeriscono piuttosto l’urgenza di una rapida decisione Dopo il 25 Maggio le sanzioni amministrative sono pesanti, possono arrivare fino 20 milioni di euro o al 4% del fatturato mondiale annuo Pag. 3
Le novità-1 4 Nomina del Responsabile della Protezione dei Dati personali o Data Protection Officer (DPO) Registro dei Trattamenti e Registro delle Attività dei Trattamenti PIA (Protection Impact Assessment), valutazione di impatto preventiva relativa ai trattamenti dei dati, finalizzata alla mitigazione dei rischi (c. d. risk analysis); Privacy by Design, adozione di metodologia di protezione dei dati sin dalla fase di progettazione; Privacy by Default, adozione di metodologia di tutela delle informazioni più restrittiva possibile; Consenso, rafforzamento del consenso esplicito al trattamento dei dati Pag. 4
Le novità-2 5 Data Breach Notification, comunicazione all’Autorità Garante nel caso di accessi non autorizzati; Portabilità, trasferimento delle informazioni da un fornitore ad un altro; Diritto all’oblio, cancellazione dei dati personali; Accesso, miglioramento del diritto di accesso, maggiore chiarezza e comprensibilità; Sanzioni, in caso di gravi violazioni potranno raggiungere il 4% del fatturato mondiale. Pag. 5
Sistema di Gestione della Privacy 6 Il modello ottimale che suggeriamo e che permette di trattare correttamente la gestione delle problematiche relativamente alla privacy, nasce da modelli già esistenti e normati (c. d. modello Deming: Plan, Do, Check, Act): UNI EN ISO 9001 – Sistema della Qualità UNI EN ISO 27001 – Sistema della Sicurezza UNI EN ISO 31000 – Gestione del Rischio Metodologia che contempla la identificazione requisiti della compliance e la riduzione delle Non Conformità in un ciclo continuo di miglioramento L’esperienza acquisita dal Team d Esperti Interthree srl, in ambito Compliance, permette alle Aziende Clienti di avviare il processo di adeguamento al Regolamento GDPR, di responsabilizzare il Management e tutta la struttura operativa al fine di rispettare i tempi di attuazione del regolamento Ovviamente un primo passo importante, che condividiamo con il Cliente, è proprio la consapevolezza della responsabilizzazione «accountability» Pag. 6
Da dove partiamo? 7 Assessment e Gap Analysis: L’Assessment rappresenta di solito uno strumento preventivo per valutare lo stato dell’arte I metodi sono i medesimi dell’audit E’ l’elemento più importante per valutare quanto si è conformi alle prescrizioni del Regolamento Noi ci avvaliamo di professionisti esperti in modo da inquadrare velocemente la situazione organizzativa e tecnologica in merito ai requisiti del Regolamento e ricevere un primo quadro completo delle Non Conformità rispetto al Regolamento Dai risultati dell’Assessment sviluppiamo un piano operativo per l’implementazione che comprende anche la formazione, le priorità e i costi Pag. 7
Le Responsabilità 8 Seguendo i dettami dei Sistemi Qualità si dovranno definire formalmente i Responsabili della Privacy (come previsto dall’articolo 4 del GDPR): Titolare: è i titolare e determina le finalità e i mezzi Responsabile: colui che tratta per conto del Titolare Si dovrà mappare l’organigramma dell’azienda in modo da poter attribuire funzionalmente ogni risorsa ad una unità operativa, ogni persona che può essere coinvolta in un processo di trattamento privacy Quindi, partendo dal censimento dei dati personali e dei relativi trattamenti, si dovranno responsabilizzare le singole risorse in merito all’incarico di trattare quel particolare dato Si dovrà prevedere per ogni risorsa una lettera di incarico che evidenzi compiti e responsabilità di trattamento e un piano formativo Pag. 8 idoneo a preparare ad una corretta gestione
Analisi e Gestione del Rischio 9 Analisi e valutazione dei rischi per la privacy e le potenziali implicazioni di tali rischi: mappare le possibili situazioni di rischio dal punto di vista del tipo di violazione, delle risorse e delle unità organizzative coinvolte, della probabilità dell’evento e della gravità delle conseguenze adottare in modo preventivo misure atte ad evitare trattamenti non necessari, ridurre la possibilità di accadimento, ridurre le eventuali conseguenze negative istituire, secondo processi di qualità, un sistema di monitoraggio continuo in grado di segnalare tempestivamente eventi legati al rischio privacy predisporre misure correttive adatte in caso di incidente informando gli interessati e l’autorità competente predisporre piani di ripristino della normale operatività Pag. 9
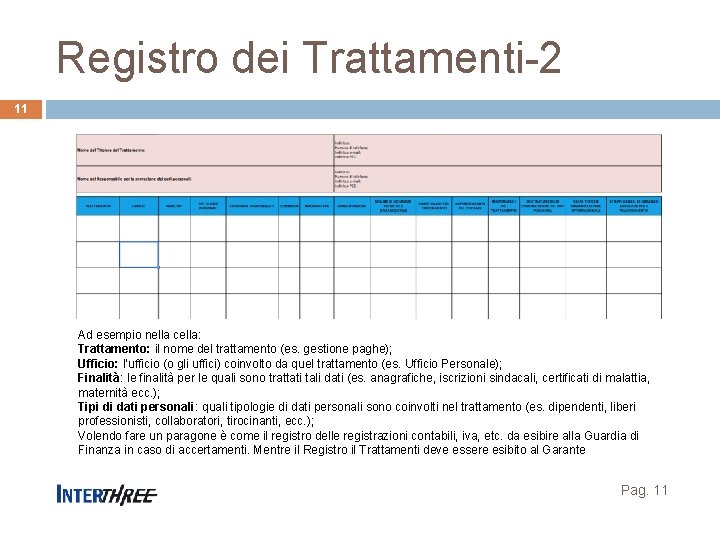
Registro dei Trattamenti-1 10 E’ uno strumento fondamentale quindi deve essere ben strutturato e gestito Questo aspetto porta necessariamente a individuare quali sono i trattamenti e il flusso operativo delle attività svolte per ogni trattamento Quest’analisi può essere affrontata in modo top-down oppure bottom-up, cioè partendo dalla struttura organizzativa fino al dato elementare oppure viceversa partire dal dato elementare fino alla struttura organizzativa Fra le decisioni che una organizzazione deve prendere nell’approcciare la redazione del registro delle attività di trattamento vi è il livello di dettaglio con cui effettuare tale mappatura ed il livello di astrazione che la stessa deve avere La compilazione del registro può essere fatta con vari strumenti; dal Pag. 10 semplice foglio di carta ad un foglio excel ad un vero e proprio database
Registro dei Trattamenti-2 11 Ad esempio nella cella: Trattamento: il nome del trattamento (es. gestione paghe); Ufficio: l’ufficio (o gli uffici) coinvolto da quel trattamento (es. Ufficio Personale); Finalità: le finalità per le quali sono trattati tali dati (es. anagrafiche, iscrizioni sindacali, certificati di malattia, maternità ecc. ); Tipi di dati personali: quali tipologie di dati personali sono coinvolti nel trattamento (es. dipendenti, liberi professionisti, collaboratori, tirocinanti, ecc. ); Volendo fare un paragone è come il registro delle registrazioni contabili, iva, etc. da esibire alla Guardia di Finanza in caso di accertamenti. Mentre il Registro il Trattamenti deve essere esibito al Garante Pag. 11
Strumenti per la Gestione 12 Qual è lo strumento che può aiutare a raggiungere nel modo migliore gli obiettivi previsti dal GDPR? diventa fondamentale avvalersi dei vantaggi che le nuove piattaforme informatiche ci mettono a disposizione Deve essere un software in grado di essere utilizzato su ogni postazione aziendale (i trattamenti sono ovunque!) e deve fornire strumenti correlati con la funzione della risorsa che lo va ad utilizzare Il database centrale su cui si basa l’applicativo deve contenere tutte le informazioni necessarie al Sistema Privacy e deve permetterne la storicizzazione periodica in modo da creare sistemi di reportistica degli avvenimenti e comparata document management che permettono di archiviare, ad esempio, le lettere di incarico legate ai singoli trattamenti, o i report periodici o il materiale documentativo legato agli aspetti privacy l’applicativo deve ovviamente permettere di gestire un PIA nella sua interezza, di storicizzarlo, di generare un piano di interventi con i relativi costi da portare al vaglio della Direzione aziendale Pag. 12
Strumenti per la Gestione 13 Documentazione: Registro dei Trattamenti: Produrre la documentazione e compiere le operazioni necessarie per dimostrare la conformità al GDPR. Redigere e aggiornare i Registri dei Trattamenti in qualità di Titolare del Trattamento e Responsabile del Trattamento Valutazione del rischio: Realizzare un’accurata Valutazione del Rischio, con la redazione del Piano di Trattamento tenendo sotto controllo i Trattamenti più rischiosi e le operazioni per le mitigazioni del Rischio. Pag. 13
Certificazione? 14 Codici di Condotta e Certificazioni a norma GDPR sono le tematiche più discusse e ancora in attesa di pubblicazione Pertanto la certificazione ai sensi del GDPR è per ora solo una previsione non ancora attuata Chi propone di vendere e poter applicare oggi un codice di condotta ai sensi del GDPR non tiene in debita considerazione il contento della normativa e la posizione espressa dall’Autorità Garante Non esiste ancora nessuno strumento certificato e nessun certificatore accreditato ai sensi del GDPR Le certificazioni ai sensi art. 42 UE 2016/679 sono uno strumento volontario, che si affiancano a tutti quelli obbligatori e a quelli consigliati indicati nel regolamento. Pag. 14
Un caso pratico-1 15 Provvedimento su data breach - 21 dicembre 2017 http: //www. garanteprivacy. it/web/guest/home/docweb/-/docwebdisplay/docweb/7400401 Nel primi giorni del mese di agosto 2017 si è avuta notizia di un attacco informatico ai danni della piattaforma tecnologica su cui si basa il c. d. "Sistema operativo 5 stelle « Si lamentava la debolezza delle misure di sicurezza nel frattempo predisposte dai gestori dei sistemi interessati per sanare i problemi sino a quel momento evidenziati Da una verifica effettuata dall'Autorità sono emerse una serie di non conformità quindi non adeguamento al Regolamento 697/2016, che avrebbe comportato sanzioni amministrative pesanti. E’ stata solo notificata una lettera formale di adeguamento cercando di rispettare le scadenze (per alcuni requisiti entro 30 giorni e altri entro 60 giorni) Pag. 15
Conclusioni 16 Adeguarsi al GDPR può essere un compito abbastanza complesso: il Regolamento è corposo 99 articoli e 173 considerando Affidarsi a consulenti esperti che guidano il processo per capire se e come adeguare le procedure aziendali e tecnologiche per ottenere la compliance Noi consigliamo un approccio di adeguamento graduale Il Regolamento chiede un cambio radicale su come gestire le informative, le piccole imprese dovranno fare sforzi considerevoli per adempiere Le multe sono ingenti: fino a 20 milioni di Euro, confrontate ai 36. 000 euro previsti ora in Italia Pag. 16
GDPR la nostra proposta 17 La nostra attività prevede una prima fase di Audit e Gap Analysis relativamente al Regolamento Europeo EU 2016/679, affiancando il personale del cliente e gli uffici che sono preposti all’adeguamento dell’Impianto Privacy L’intervento si articola in 4 Fasi: Fase 1: Assessment e Gap Analisys Fase 2: Adeguamento Processi, Modulistica e Linee. Guida Fase 3: Formazione e Assistenza all’implementazione Fase 4: Assistenza DPO - Data Protection Officer Pag. 17
Il Team dei Professionisti 18 Senior Manager, professionista iscritto all’Albo degli Ingegneri della Provincia di Roma, oltre trentacinque anni di esperienza in ambito ICT, Privacy e Sicurezza. In merito alla Privacy e Sicurezza ICT è stato coinvolto su svariati progetti, in particolare nel 2003 è stato promotore e realizzatore della verifica di conformità del Sistema SICVe (c. d. Tutor) di Autostrade Sp. A, in gestione alla Polizia di Stato, nel rispetto del D. lgs. 196/2003 e nel rispetto dei requisiti minimi per la sicurezza. Senior Consultant, professionista iscritto all’Albo degli Ingegneri della Provincia di Roma, oltre trentotto anni di esperienza in ambito Cyber. Security, Consulenza ICT, Certificato ISO 27001, CISA, CISM, CGEIT, CRISC, attività di consulenza e formazione presso PA, enti pubblici e aziende, coord. Cyber security del Centro Studi Militari Aeronautici, autore e curatore del volume su Hybrid Cyber Warfare and the evolution of Aerospace Power. Consultant, professionista iscritto all’Albo degli Ingegneri della Provincia di Roma, laurea in Ingegneria Elettronica indirizzo Telecomunicazioni e certificazione CCNA / CCDA presso la Scuola CISCO ACADEMY centro ELIS. Esperienza ventennale, sia come libero professionista sia in importanti aziende nazionali e multinazionali di progettazione e servizi IT/TLC. Senior Legal, titolare dello Studio Legale, con esperienza di oltre quindici anni nel settore della protezione dei dati personali anche su progetti realizzati su organizzazioni complesse, come anche su piccole e medie imprese. In particolare, il titolare ha pubblicato volumi in qualità di curatore con i massimi esperti della materia come l’ex presidente dell’Autorità Garante per la protezione dei dati personali e l’ex Capo dell’Unità Data Protection della Commissione europea. Attualmente ricopre l’incarico di docente universitario sulla materia della protezione dei dati personali presso il Corso di Pag. 18 Alta Formazione in Antiriciclaggio e nel Master, Facoltà di Economia, Sapienza Università di Roma.
Dott. Ing. Ciro Fanigliulo (CEO & Partner) cell. 348 56. 72. 543 www. interthree. it ciro. fanigliulo@interthree. it >>> Proposta di Consulenza GDPR