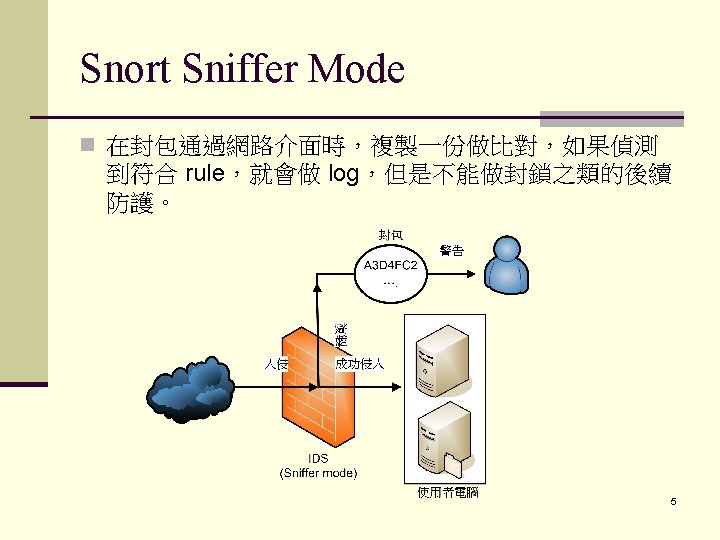
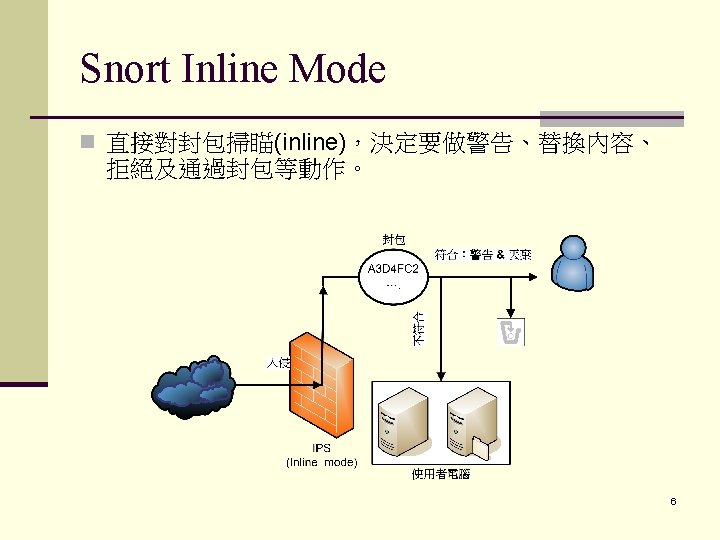
n IDSIPS n Snort n Sniffer mode n
- Slides: 12
大綱 n 入侵偵測防禦系統 (IDS/IPS) n Snort n Sniffer mode n Inline mode n 規則格式 n 實驗環境 n 實驗方法 2
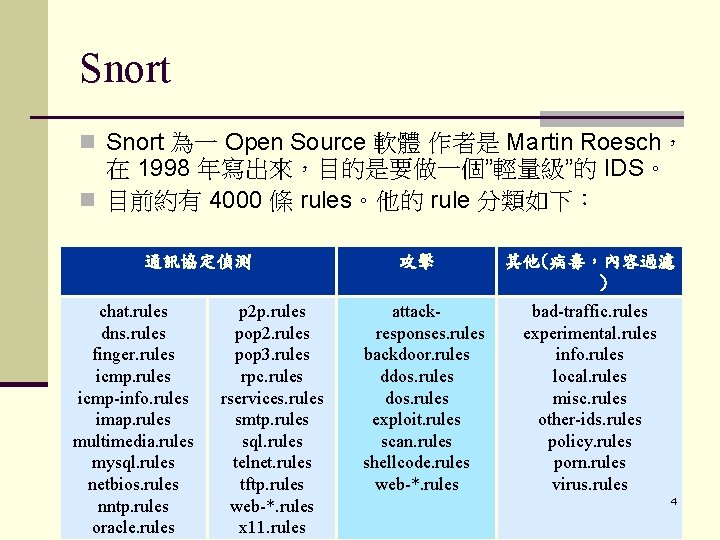
Snort n Snort 為一 Open Source 軟體 作者是 Martin Roesch, 在 1998 年寫出來,目的是要做一個”輕量級”的 IDS。 n 目前約有 4000 條 rules。他的 rule 分類如下: 通訊協定偵測 chat. rules dns. rules finger. rules icmp-info. rules imap. rules multimedia. rules mysql. rules netbios. rules nntp. rules oracle. rules p 2 p. rules pop 2. rules pop 3. rules rpc. rules rservices. rules smtp. rules sql. rules telnet. rules tftp. rules web-*. rules x 11. rules 攻擊 attackresponses. rules backdoor. rules ddos. rules exploit. rules scan. rules shellcode. rules web-*. rules 其他(病毒,內容過濾 ) bad-traffic. rules experimental. rules info. rules local. rules misc. rules other-ids. rules policy. rules porn. rules virus. rules 4
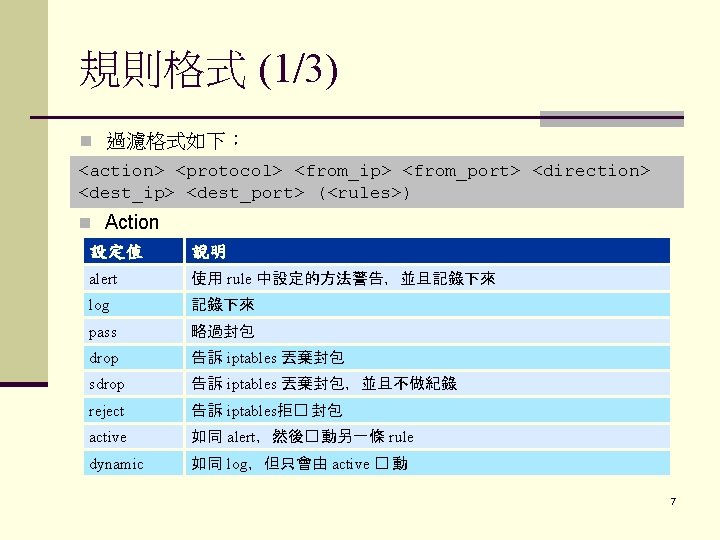
規則格式 (1/3) n 過濾格式如下: <action> <protocol> <from_ip> <from_port> <direction> <dest_ip> <dest_port> (<rules>) n Action 設定值 說明 alert 使用 rule 中設定的方法警告,並且記錄下來 log 記錄下來 pass 略過封包 drop 告訴 iptables 丟棄封包 sdrop 告訴 iptables 丟棄封包,並且不做紀錄 reject 告訴 iptables拒� 封包 active 如同 alert,然後� 動另一條 rule dynamic 如同 log,但只會由 active � 動 7
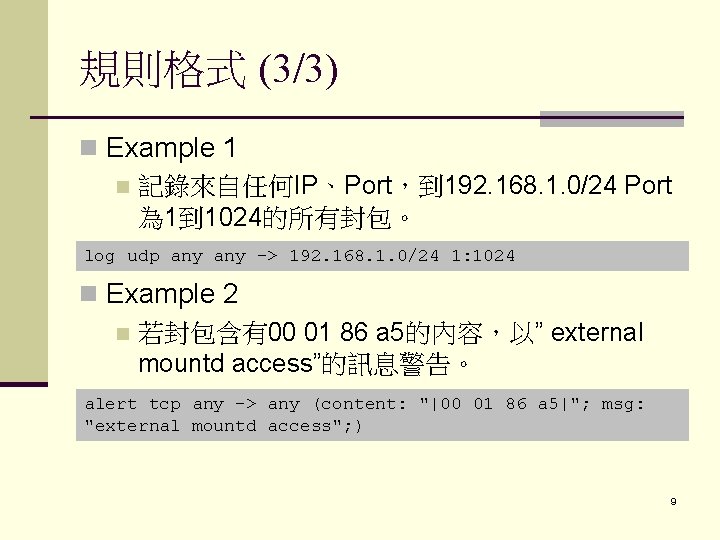
規則格式 (3/3) n Example 1 n 記錄來自任何IP、Port,到 192. 168. 1. 0/24 Port 為 1到 1024的所有封包。 log udp any -> 192. 168. 1. 0/24 1: 1024 n Example 2 n 若封包含有00 01 86 a 5的內容,以” external mountd access”的訊息警告。 alert tcp any -> any (content: "|00 01 86 a 5|"; msg: "external mountd access"; ) 9