Krav til sikring av personopplysninger i hht pol
- Slides: 9
Krav til sikring av personopplysninger i hht pol § 13 og pof kap. 2 Prof. Dag Wiese Schartum, AFIN
Innledende kommentar: “Sikring”, “sikkerhet” (av/for “data”, “informasjon”, “opplysninger”) • “Sikring” og “sikkerhet” (mot hva? ) – Mot brudd på fastsatte normer (rettslige, faglige, sosiale). – Her: Vekt på ivaretakelse av kravene i pol § 13 og pof kapittel 2 (og generelt rettslige normer vedrørende informasjonssikkerhet) • “Sikring” og “sikkerhet” (i relasjon til/hva kan normene gjelde? ) – I utgangspunktet kan enhver norm “sikres” – Spesielt aktuelt: konfidensialitet, tilgjengelighet, integritet – Også aktuelt: identitet, autensitet, kvalitet, rettslig grunnlag, rettigheter og lovmessighet ellers • “Sikring” og “sikkerhet” (hvordan - hva slags tiltak? ) – – Organisatoriske Tekniske/teknologiske Fysiske Rettslige • Forholdet mellom ulike regelverk om informasjonssikkerhet: – Særlig aktuelle: særlov, pol, pof og efvf
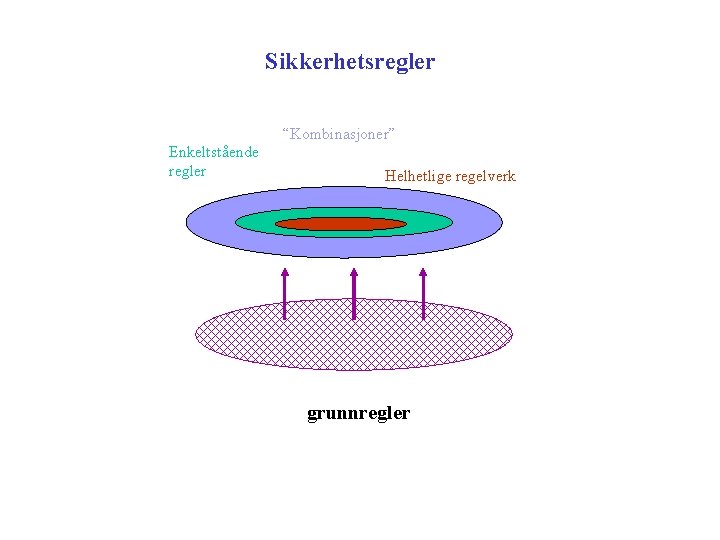
Sikkerhetsregler “Kombinasjoner” Enkeltstående regler Helhetlige regelverk grunnregler
Forholdet mellom kravene i pol til sikring og internkontroll • Felles krav til informasjonssikkerhet og internkontroll, pol §§ 13 og 14 – Tiltak skal være • Planlagte • Systematiske • Dokumenterte – Dokumentasjonen skal være tilgjengelig for • Alle aktuelle medarbeidere • Tilsynsmyndigheter • Mulig å se informasjonssikkerhet som et særskilt område av internkontrollen
Krav til informasjonssikkerhet etter pol § 13 • Bestemmelsen i § 13 gjelder både behandlingansvarlig og databehandler og utgjør ramme for hva som kan bestemmes i forskrift • Arbeidet med informasjonssikkerhet skal omfatte – Konfidensialitet – Integritet – Tilgjengelighet • Informsjonssikkerheten skal være “tilfredsstillende”, jf pol § 13 – Vurderingen gjelder hvor ekstensive (omfattende) tiltakene skal være – og hvor intensive/strenge tiltakene skal være • § 13 innebærer krav om konkret vurdering av hver behandling – – Forskriften stiller opp noen materielle minstkrav mv Forskriften stiller opp krav til organisering mv av sikkerhetsarbeidet Forskriften stiller opp krav til framgangsmåter for sikkerhetsarbeidet Forskriftens krav må vurderes ift hva som konkret er “tilfredsstillende”
Krav til organisering mv av sikkerhetsarbeidet i pof Aktuelle roller: Behandlingsansvarlig, databehandler, daglig leder, daglig ansvarlig person, sikkerhetsrevisor, stedlig representant, personvernombud • Den daglige ledelsen for den behandlingsansvarliges virksomhet skal ha (daglig) ansvar for etterlevelse av sikkerhetsbestemmelsene (§ 2 -3, 1) • Det skal etableres klare ansvars- og myndighetsforhold vedrørende bruk av informasjonssystemet (§ 2 -7, 1) • Bruk av sikkerhetsmessig betydning skal følge faste rutiner (§ 2 -7, 5) • IS skal konfigureres slik at tilfredsstillende sikkerhet oppnås (§ 2 -7, 3) • Ansvar- og myndighetsforhold samt konfigurasjon av systemet skal dokumenteres (§ 2 -7, 2 og 4) • Sikkerhetsdokumentasjonen etter § 2 -7 må bare endres på måter som er autorisert av (sikkerhets)ledelsen. • Personell skal bare utføre pålagte oppgaver de er autoriserte for (§ 2 -8) • Personell skal ha nødvendig kunnskap om bruk i hht autorisasjon og rutiner (§ 2 -8)
Krav til fremgangsmåter i sikkerhetsarbeidet i pof – Stiller krav til etablering av sikkerhetsmål og -strategi (§ 2 -3, 2 flg) • Formål og overordnede føringer for bruk av IKT skal inngå • Valg og prioriteringer i sikkerhetsarbeidet skal beskrives – Stiller krav til gjennomføring av risikovurdering (§ 2 -4) • “Vurdering” og ikke nødvendigvis “analyse” • Vurderingen skal skje ift egne kriterier for akseptabel risiko og/eller ift pålegg som Datatilsynet har gitt, jf § 2 -2 • Skal vurdere hva den antatte risikoen er • Forskriften gir ikke anvisning på spesielle metoder mv for risikovurdering, jf dog NS 5814 “Krav til sikkerhetsanalyser” • Forskjellen mellom antatt og akseptabel risiko skal utlignes ved hjelp av sikkerhetstiltak • Risikovurdering skal gjentas ved relevante endringer • Resultatene av risikovurderingen skal dokumenteres
Materielle krav til informasjonssikkerhet i pof • Krav til sikring forutsetter mulig “personverntap” ! (til tross for § 2 -1, 1) • Tiltakene skal stå i forhold til sannsynligheten for og konsekvenser av “sikkerhetsbrudd” (§ 2 -1, 2), jf krav til risikovurdering (§ 2 -4) • Konkretiserer krav til: – – – – Fysisk sikring (§ 2 -10) Konfidensialitet (§ 2 -11) Tilgjengelighet (§ 2 -12) Integritet (§ 2 -13) Sporbarhet, ikke-manipulering og automatisering (§ 2 -14) Krav til kvalitet ved overføring av personopplysninger (§ 2 -15) Datatilsynet kan gi pålegg om sikring (§ 2 -2, jf pol §§ 46 og 47)
Oversikt over nærmere krav til sikkerhetsdokumentasjon mv i pof • Innholdsmessige elementer i dokumentasjonen • Ansvars- og myndighetsforhold (internt og eksternt) • Sikkerhetsmål og -strategi • Resultatet av risikovurdering • Resultatet av sikkerhetsmessige gjennomganger av IS (2 -3, 4) • Iverksatte sikkerhetstiltak • Resulatet av sikkerhetsrevisjon • Resultatet av avviksbehandling • Krav til fortløpende logging – Forsøk på uautorisert bruk (2 -14, 2) – Autorisert bruk (2 -8, 3)