
Zatita podataka u medicini i zdravstvu Zato treba
Zaštita podataka u medicini i zdravstvu
Zašto treba štititi podatke? Opća deklaracija o ljudskim pravima (prosinac 1948. ) „ Nikoga se ne smije uznemiravati samovoljnim miješanjem u njegov privatni život, njegovu obitelj, stan, njegovo privatno dopisivanje ni napadom na njegovu čast i ugled. ”
Konvencija Vijeća Europe Temeljna načela: Zakonitost-osobni podaci se moraju obraditi na zakonit način Namjena – moraju imati definiranu namjenu Opseg – moraju biti primjereni te odgovarati namjeni i ne biti prekomjerni Točnost – moraju biti točni i istiniti Tajnost – moraju biti pohranjeni u obliku koji omogućuje identifikaciju osobe
Preporuka Ministra Vijeća Europe o zaštiti podataka u sustavu zdravstva: Definira se „javni interes istraživanja” „Uvijek kada je to moguće, osobni podaci za znanstvenoistraživački rad trebaju biti anonimni. ”
Kako zaštititi podatke? Prema Bakkeru postoje tri dimenzije zaštite podataka: Povjerljivost, tajnost ili privatnost (zaštita od neautoriziranog odavanja podataka) Integritet (zaštita od neautorizirane promjene podataka) Dostupnost (zaštita od neautoriziranog dohvata, zadržavanja podataka)
Sigurnost podataka
Zaštita podataka podrazumijeva sljedeće aktivnosti: Sigurnost zapisa u bazi podataka, Sigurnost podataka u umreženim sustavima, Pravna strana zaštite podataka, Proizvodnji i distribuciju pouzdanih programskih sustava, Učenje i razvoj kulture zaštite podataka.
Sigurnost elektroničkog zapisa podrazumijeva pretpostavke koje moraju biti ispunjene prije nego što se ostvari elektronički medicinski zapis. Razvoj umreženih sustava daje velike mogućnosti poboljšanja liječenja, ali i otvara velike opasnosti (povjerljivost, integritet i dostupnost).
Kriptografija i kriptoanaliza Kriptografija je način pisanja tajnog pisma koji je poznat samo određenim osobama. Kriptografija je tajnopis-onaj tko razumije pravila tajnopisa, razumjet će i sadržaj poruke. Svrha kriptografije: Da sakrije sadržaj poruke kriptirajući je tako da ona ostane nerazumljiva svima osim onomu tko ima ili zna tajni ključ s pomoću kojeg poruku može dekriptirati i razumjeti.
Kriptoanaliza je skup metoda za dekriptiranje poruka bez poznavanja tajnog ključa. Ovom metodom se traži tajni ključ koji otkriva skriveni sadržaj. Grana matematike koja se bavi kriptografijom i kriptoanalizom zove se kriptologija.
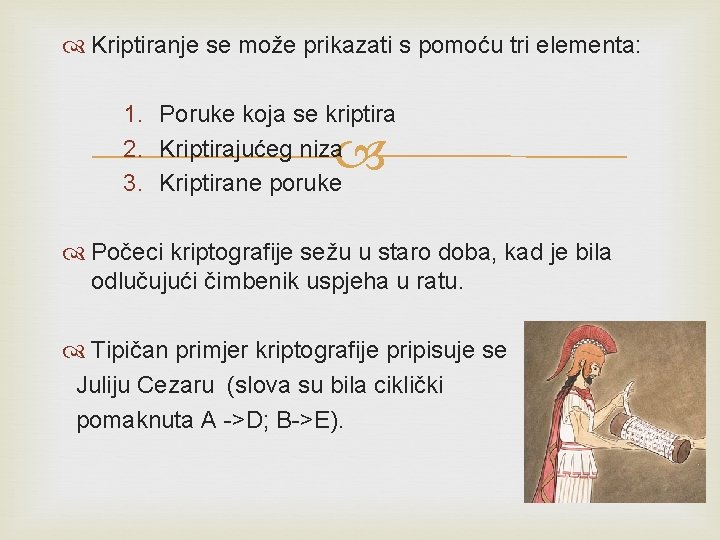
Kriptiranje se može prikazati s pomoću tri elementa: 1. Poruke koja se kriptira 2. Kriptirajućeg niza 3. Kriptirane poruke Počeci kriptografije sežu u staro doba, kad je bila odlučujući čimbenik uspjeha u ratu. Tipičan primjer kriptografije pripisuje se Juliju Cezaru (slova su bila ciklički pomaknuta A ->D; B->E).
Posebnu ulogu u razvoju kriptografskih zapisa imao je Blaise de Vigenere početkom 16 -tog stoljeća. Godine 1977. SAD uvodi normu za kriptiranje DES (data encryption standard), a već 1980. postaje dominantna u komercijalnoj kriptografiji. Danas je pretežito u uporabi RSA sustav. Osnovno načelo se sastoji u upotrebi javnog ključa pri kriptiranju poruke.
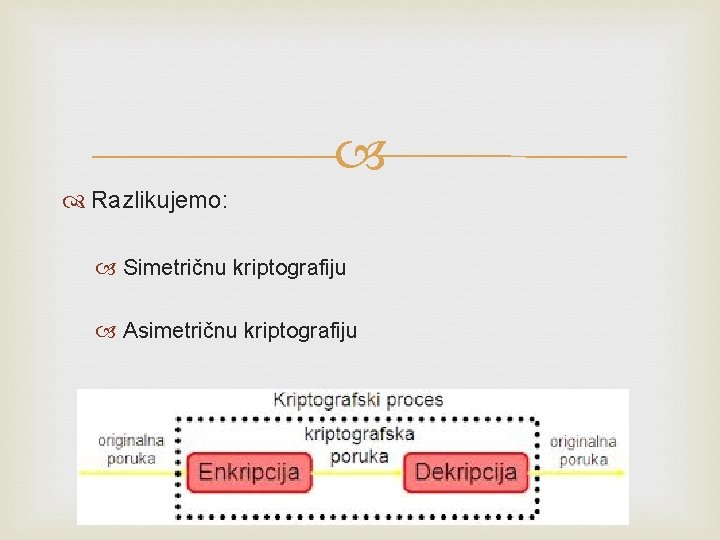
Razlikujemo: Simetričnu kriptografiju Asimetričnu kriptografiju
Simetrična kriptografija zahtijeva jedan ključ, tzv. javni ključ koji služi i za kriptiranje i dekriptiranje poruke. Problem kod simetrične kriptografije je kako da se primalac i pošiljatelj dogovore koji će ključ koristiti bez da netko drugi otkrije ključ. To zahtijeva postupak prema kojem sudionici mogu komunicirati bez straha od prisluškivanja. Prednost - brža od asimetrične kriptografije.
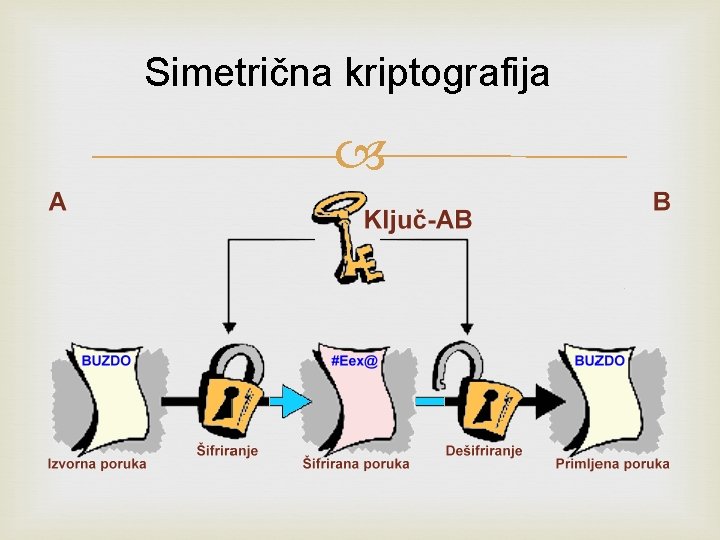
Simetrična kriptografija
Asimetrična kriptografija zahtijeva dva ključa: Javni ključ za kriptiranje Tajni ključ za dekriptiranje Svaki sudionik dobije par ključeva, jedan ključ koji zovemo tajni poznat je samo vlasniku i nikome drugom, dok drugi ključ koji zovemo javni poznat je svim korisnicima. Svatko može poslati tajnu poruku koristeći samo javne informacije, ali poruka može biti dešifrirana samo s privatnim ključem.
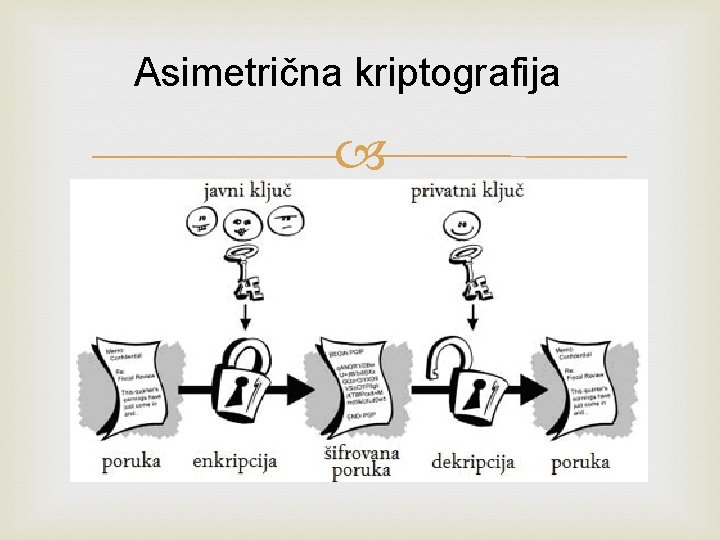
Asimetrična kriptografija
DES je primjer simetrične kriptografije. RSA je primjer asimetrične kriptografije.
Etički kodeks Kultura zaštite podataka zahtijeva jasna pravila o ponašanju osoba kojima su podaci dostupni, koji ih upisuju ili mijenjaju. Nužno je definirati pravila ponašanja i odnosa prema zdravstvenim podacima i informacijama.
Etika u odnosu liječnikbolesnik „što pri svojemu poslu saznam ili vidim, pa i inače u obraćanju ljudima , što se ne smije javno znati, prešutjet ću i zadržati kao tajnu” Hipokratova prisega Sve što liječnik obavljajući svoje dužnosti u liječenju i otkrivanju bolesti sazna, smatra se liječničkom tajnom. Ženevska formulacija Hipokratove prisege – naglasak na čuvanje svega što se dozna o pacijentu
U vrijeme kada se u medicini nije upotrebljavala pisana dokumentacija, jedina zlouporaba povjerljive informacije mogla se dogoditi tako da ju liječnik kome kaže. Uvođenjem pisane dokumentacije- mogućnost zlouporabe dobila je i osoba koja dolazi u doticaj s navedenom dokumentacijom. Uvođenjem informatičke tehnologije, mogućnost zlouporabe postaje sve veća jer je mogućnost pristupa informacijama neograničena.
Teme po grupama 1. Elektronički potpis 2. Digitalna identifikacija 3. Autorizacija i autentifikacija 4. Verifikacija potpisa 5. Certifikat
- Slides: 23