
WILLIAM ALBERTO MERCHAN LPEZ Investigador y Examinador Forense
WILLIAM ALBERTO MERCHAN LÓPEZ Investigador y Examinador Forense Digital. Investigador Criminalístico de la Fiscalía General de la Nación. Examinador en Computación Forense Certificado, Experto en Seguridad informática y Ciberseguridad, EC-Council Certified Ethical Hacking and Certified Hacking Forensic Investigator, CCNA, Guidance Software, En. Case Certified, Access Data FTK Certified, Black Bag - Mac Forensic Certified, Digital Intelligence and Logicube Hardware Certified. 12 años de experiencia en informática forense. 8 años de experiencia como docente en temas de informática forense, seguridad de la información, seguridad informática y primeros respondientes a incidentes informáticos, en universidades como Minuto de Dios, Piloto de Colombia, Javeriana y Sergio Arboleda.
DELITOS INFORMÁTICOS WILLIAM MERCHÁN EXAMINADOR FORENSE DIGITAL
CONCEPTOS BÁSICOS • Delitos Informáticos: Un delito informático o ciberdelito es toda aquella acción antijurídica y culpable, que se da por vías informáticas o que tiene como objetivo destruir y dañar ordenadores, medios electrónicos y redes de Internet. Debido a que la informática se mueve más rápido que la legislación, existen conductas criminales por vías informáticas que no pueden considerarse como delito, según la "Teoría delito", por lo cual se definen como abusos informáticos, y parte de la criminalidad informática. • Atentados contra la confidencialidad, la integridad y la disponibilidad de los datos y de los sistemas informáticos. • Hackers, ciberseguridad, vulnerabilidades, ataques, etc.
Aspectos Legales El 5 de enero de 2009, el Congreso de la República de Colombia promulgó la Ley 1273 “Por medio del cual se modifica el Código Penal, se crea un nuevo bien jurídico tutelado denominado “De la Protección de la información y de los datos” y se preservan integralmente los sistemas que utilicen las tecnologías de la información y las comunicaciones, entre otras disposiciones”. Ley 1581 de 2012: Protección de datos personales Todos los delitos.
Hacker Persona con altos conocimientos sobre un tema relacionado con informática. Por lo general es apasionada por la seguridad informática. Esto concierne principalmente a entradas remotas no autorizadas por medio de redes de comunicación como Internet ("Black hats"). Pero también incluye a aquellos que depuran y arreglan errores en los sistemas ("White hats") y a los de moral ambigua como son los "Grey hats".
Ethical Hacker Un hacker ético mas conocido como de sombrero blanco (del inglés, White hat), en jerga informática, se refiere a una ética hacker que se centra en asegurar y proteger los sistemas de Tecnologías de la Información y comunicación. Estas personas suelen trabajar para empresas de seguridad informática y de la información.
Cracker (Black Hat) Es aquella persona que viola la seguridad de un sistema informático de forma similar a como lo haría un hacker, sólo que a diferencia de este último, el cracker realiza la intrusión con fines delictivos de beneficio personal o para hacer daño. Persona que crea keygens, seriales y cracks por medio de ingeniería inversa sin que esto suponga daño para el usuario.
Elementos básicos de seguridad Seguridad: es un estado de bienestar de la información y las infraestructuras en las que la posibilidad de robo de éxito aún no detectados, la manipulación y alteración de la información y los servicios se mantiene baja o tolerable. La Seguridad se basa en la confidencialidad, autenticidad, integridad y disponibilidad. • Confidencialidad – Datos solo pueden ser legibles y modificados por personas autorizados, tanto en el acceso a datos almacenados como también durante la transferencia de ellos. • Autenticidad - La legitimidad y credibilidad de una persona, servicio o elemento debe ser comprobable. • Integridad - Datos completos, no modificados y todos los cambios son reproducibles (se conoce el autor y el momento del cambio). • Disponibilidad - Acceso a los datos debe ser garantizado en el momento necesario y a quien lo necesite legítimamente.
Cualquier evento de hacking afecta a uno o varios de los elementos esenciales de seguridad.
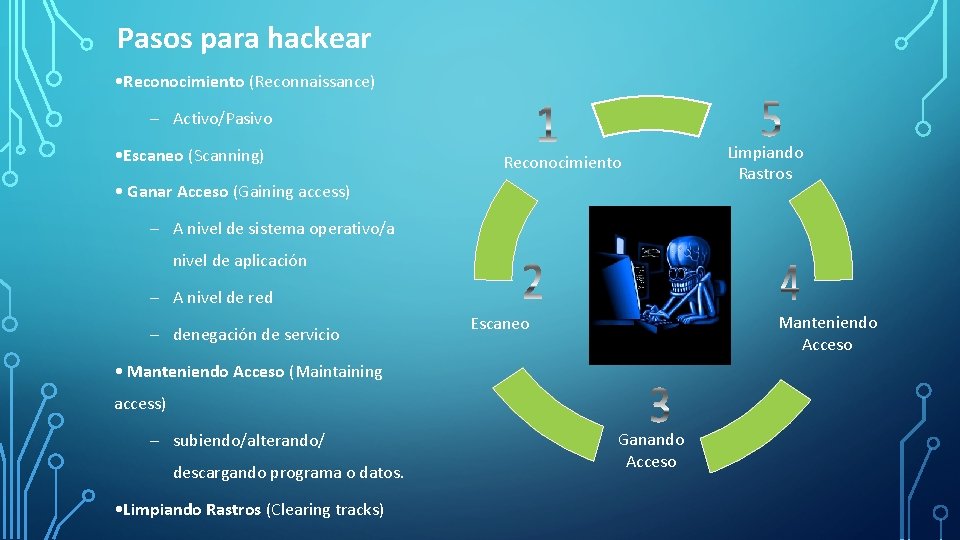
Pasos para hackear • Reconocimiento (Reconnaissance) – Activo/Pasivo • Escaneo (Scanning) Reconocimiento • Ganar Acceso (Gaining access) Limpiando Rastros – A nivel de sistema operativo/a nivel de aplicación – A nivel de red – denegación de servicio Manteniendo Acceso Escaneo • Manteniendo Acceso (Maintaining access) – subiendo/alterando/ descargando programa o datos. • Limpiando Rastros (Clearing tracks) Ganando Acceso
"Si un hacker quiere entrar en su sistema, él lo hará y no hay nada que puedas hacer al respecto. Lo único que puedes hacerle la entrada más difícil"
"Si conoces al enemigo y te conoces a ti mismo, no necesitas temer el resultado de cien batallas" - Sun Tzu, El Arte de la Guerra
INGENIERÍA SOCIAL No hay una solución informática contra la estupidez humana
La ingeniería social es el método de ataque mas antiguo y consiste en aprovechar la ingenuidad, buena fe o desconocimiento de los demás para obtener información. No necesariamente requiere o depende de la tecnología para efectuarlo, sino de la habilidad personal del atacante.
INGENIERÍA SOCIAL Es el lado humano que permite entrar en un sistema o red. La ingeniería social consiste en la manipulación de las personas para que voluntariamente realicen actos que normalmente no harían. Carole Fennelly – The human side of computer security. Un empleado sin saberlo, puede dar información clave en un correo electrónico o responder a las preguntas por teléfono con alguien que no conocen, o incluso al hablar de un proyecto con compañeros de trabajo en un bar mientras bebe una cerveza.
DEBILIDAD HUMANA “Las personas suelen ser el eslabón más débil de la cadena de seguridad” Una defensa exitosa depende de tener buenas políticas, y educar a los empleados a seguir. La ingeniería social es la forma de ataque más difícil para defenderse, porque no puede ser contrarrestada con hardware o software.
INGENIERÍA SOCIAL SUPLANTANDO Esto es cuando el hacker crea un personaje que parece estar en una posición de autoridad, para que los empleados le den información valiosa.
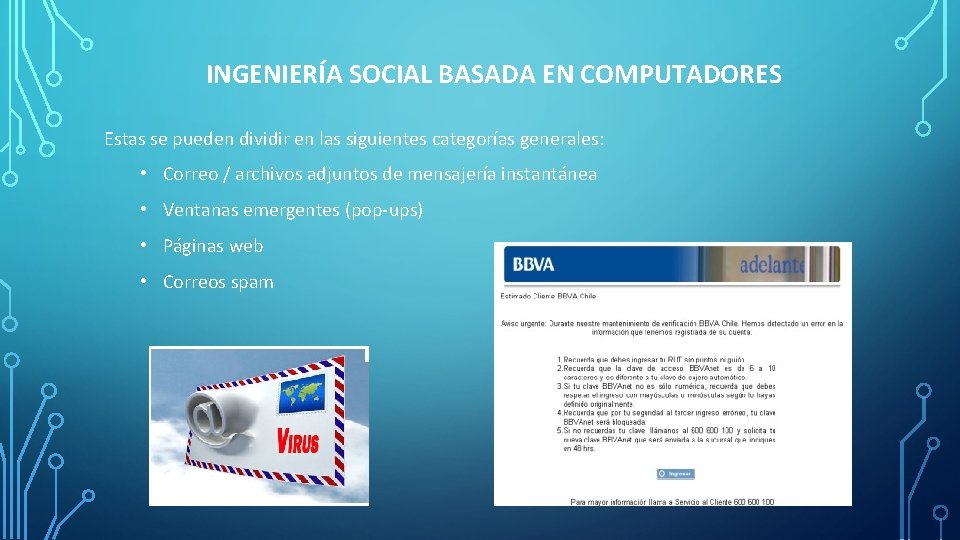
INGENIERÍA SOCIAL BASADA EN COMPUTADORES Estas se pueden dividir en las siguientes categorías generales: • Correo / archivos adjuntos de mensajería instantánea • Ventanas emergentes (pop-ups) • Páginas web • Correos spam
INGENIERÍA SOCIAL BASADA EN COMPUTADORES Ventanas Emergentes o pop-ups • Las ventanas emergentes que de repente aparecen, mientras se navega por Internet y solicitan información de los usuarios, para iniciar sesión o autenticarse. Correos en cadena – HOAX • Los correos engañosos son mensajes de correo electrónico que emiten advertencias al usuario sobre nuevos virus, troyanos o gusanos que pueden dañar el sistema del usuario. • Las cadenas son correos electrónicos que ofrecen regalos como dinero o milagros con la condición de que si el usuario reenvía el correo a dicho número de personas se cumplirá.
Chat • Recolección de información personal por chat con un usuario en línea seleccionado, para tratar de obtener información, como fechas de nacimiento, cédula, nombres, direcciones, mascotas, preferencias, etc. • Los datos adquiridos se utilizan más tarde para el craqueo de las cuentas de usuario. Correo Electrónico Spam • Correo electrónico enviado a varios destinatarios sin autorización previa, con fines comerciales. • Correo electrónico no deseado y no solicitado para recoger la información financiera, números de identificación, y la información de la red.
La conoces? Quieres hablarle? Quieres darle tu información? Quieres ser su amigo?
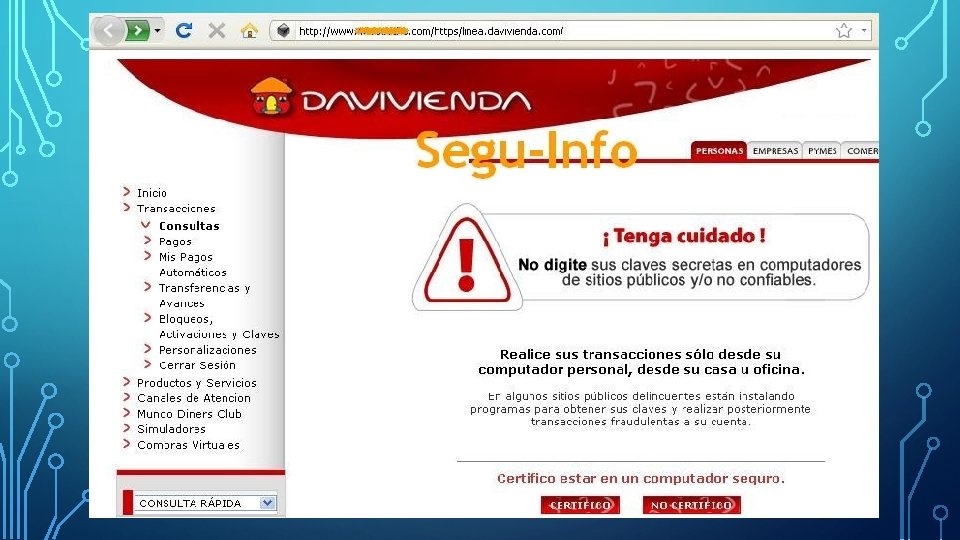
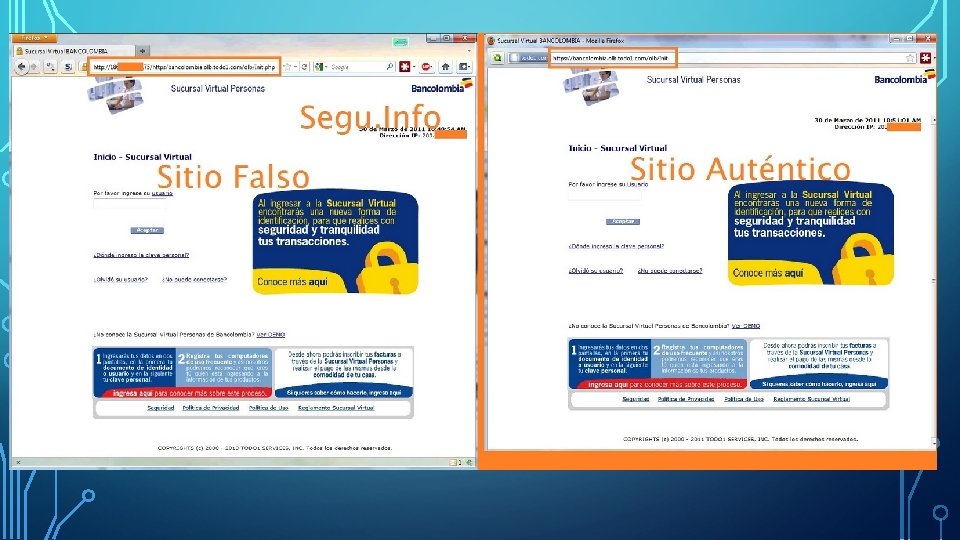
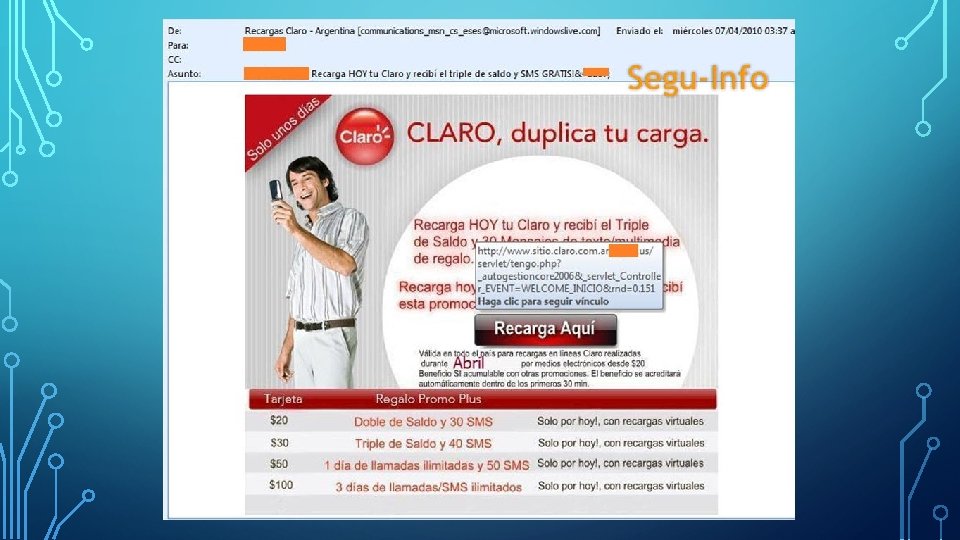
El Phishing es una modalidad de estafa con el objetivo de intentar obtener de un usuario sus datos, claves, cuentas bancarias, números de tarjeta de crédito, identidades, etc. para luego ser usados de forma fraudulenta. Consiste en engañar al posible estafado, "suplantando la imagen de una empresa o entidad publica", de esta manera hacen "creer" a la posible víctima que realmente los datos solicitados proceden del sitio "Oficial" cuando en realidad no lo es.
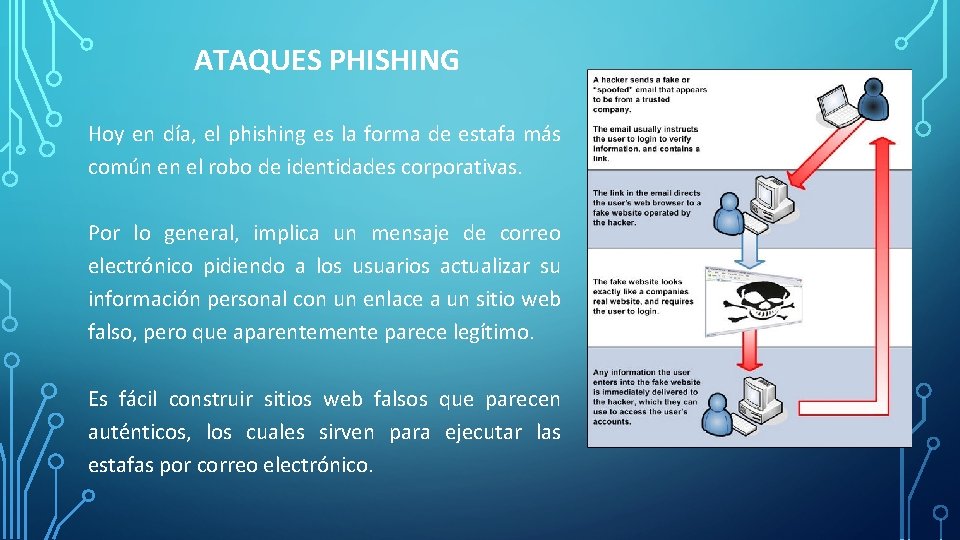
ATAQUES PHISHING Hoy en día, el phishing es la forma de estafa más común en el robo de identidades corporativas. Por lo general, implica un mensaje de correo electrónico pidiendo a los usuarios actualizar su información personal con un enlace a un sitio web falso, pero que aparentemente parece legítimo. Es fácil construir sitios web falsos que parecen auténticos, los cuales sirven para ejecutar las estafas por correo electrónico.
OTROS ATAQUES El SCAM es el intento de estafa a través de un correo electrónico fraudulento (o páginas web fraudulentas). Generalmente, se pretende estafar económicamente por medio del engaño presentando una supuesta donación a recibir o un premio de lotería al que se accede previo envío de dinero. El HOAX es el engaño masivo por medios electrónicos que no necesariamente busca obtener beneficios económicos, su objetivo puede ser solamente para que la víctima revele su contraseña, acepte un archivo de malware o dar una noticia falsa.
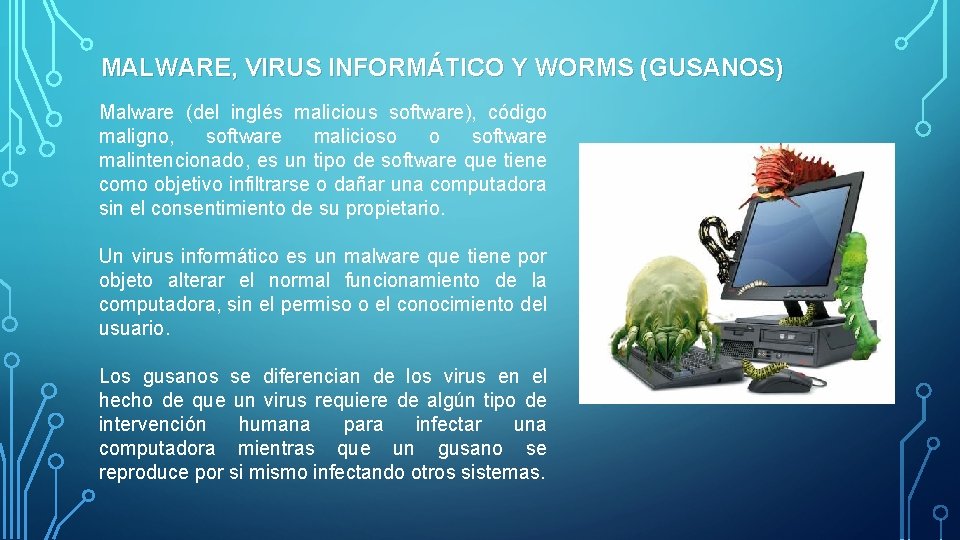
MALWARE, VIRUS INFORMÁTICO Y WORMS (GUSANOS) Malware (del inglés malicious software), código maligno, software malicioso o software malintencionado, es un tipo de software que tiene como objetivo infiltrarse o dañar una computadora sin el consentimiento de su propietario. Un virus informático es un malware que tiene por objeto alterar el normal funcionamiento de la computadora, sin el permiso o el conocimiento del usuario. Los gusanos se diferencian de los virus en el hecho de que un virus requiere de algún tipo de intervención humana para infectar una computadora mientras que un gusano se reproduce por si mismo infectando otros sistemas.
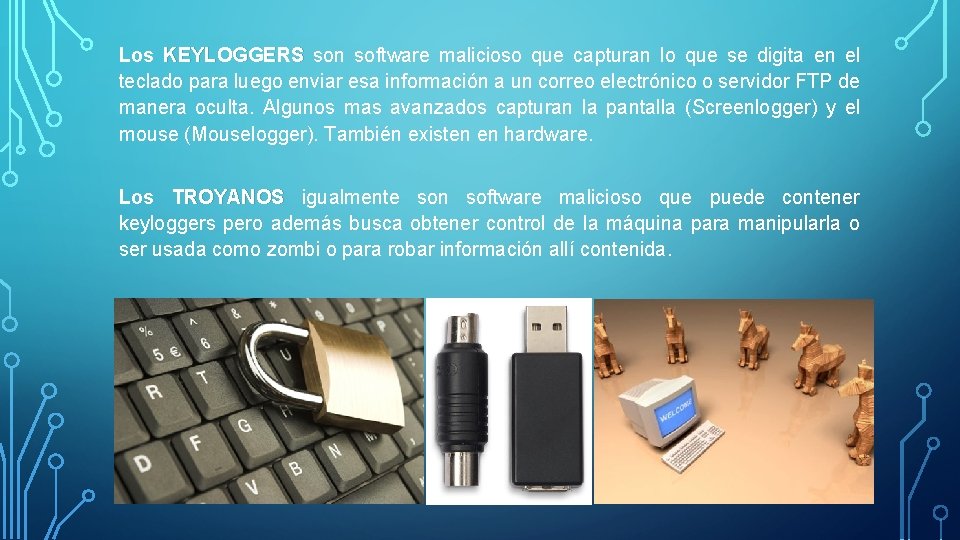
Los KEYLOGGERS son software malicioso que capturan lo que se digita en el teclado para luego enviar esa información a un correo electrónico o servidor FTP de manera oculta. Algunos mas avanzados capturan la pantalla (Screenlogger) y el mouse (Mouselogger). También existen en hardware. Los TROYANOS igualmente son software malicioso que puede contener keyloggers pero además busca obtener control de la máquina para manipularla o ser usada como zombi o para robar información allí contenida.
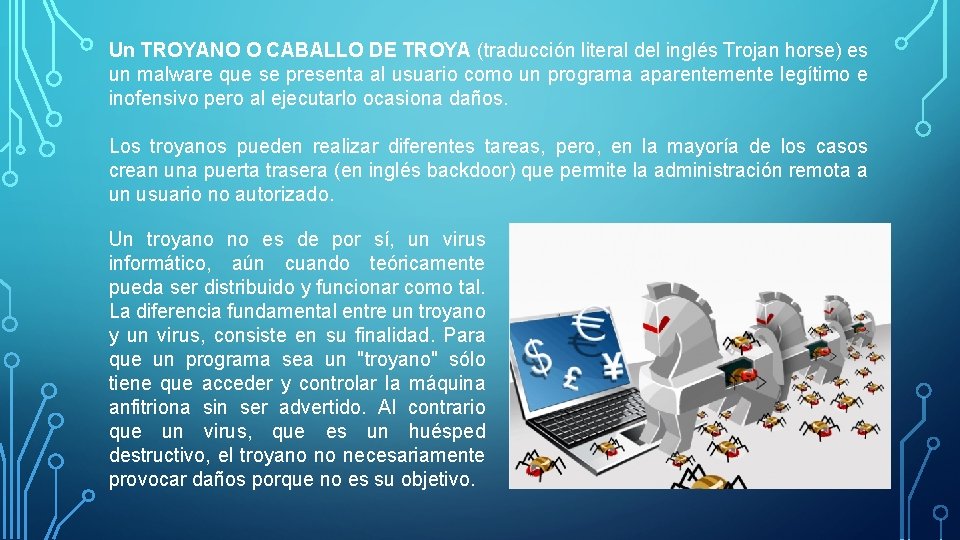
Un TROYANO O CABALLO DE TROYA (traducción literal del inglés Trojan horse) es un malware que se presenta al usuario como un programa aparentemente legítimo e inofensivo pero al ejecutarlo ocasiona daños. Los troyanos pueden realizar diferentes tareas, pero, en la mayoría de los casos crean una puerta trasera (en inglés backdoor) que permite la administración remota a un usuario no autorizado. Un troyano no es de por sí, un virus informático, aún cuando teóricamente pueda ser distribuido y funcionar como tal. La diferencia fundamental entre un troyano y un virus, consiste en su finalidad. Para que un programa sea un "troyano" sólo tiene que acceder y controlar la máquina anfitriona sin ser advertido. Al contrario que un virus, que es un huésped destructivo, el troyano no necesariamente provocar daños porque no es su objetivo.
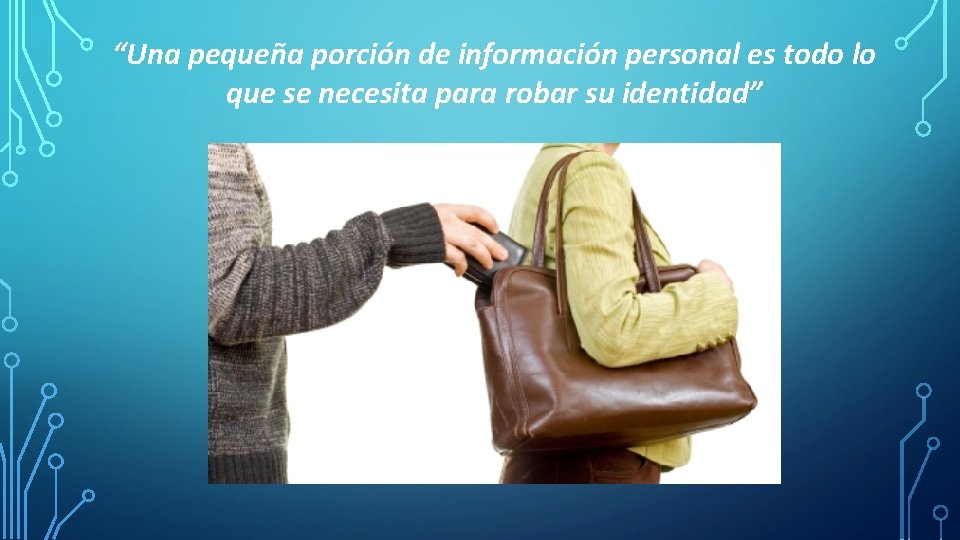
“Una pequeña porción de información personal es todo lo que se necesita para robar su identidad”
¿PREGUNTAS?
¡GRACIAS!
- Slides: 35