
Welke maatregelen moet ik nemen bij nieuwe verwerkingen
Welke maatregelen moet ik nemen bij nieuwe verwerkingen? Het is toegestaan om voor eigen gebruik foto’s te maken tijdens deze bijeenkomst. Foto’s mogen niet zonder toestemming van de afgebeelde deelnemers gepubliceerd worden. IBD Regiobijeenkomsten Privacy - Najaar 2019
Doelen bijeenkomst: • Na afloop zijn jullie in staat de juiste wegen in de AVG te volgen bij nieuwe verwerkingen. • Ideeën en commitment ophalen voor een integraal hulpmiddel voor de praktische ondersteuning van dit proces • Stimuleren van het delen en samen organiseren • Een lijstje van mensen die willen meedenken
Agenda Wettelijk kader • De vragen bij nieuwe verwerkingen in volgorde: • 1. 2. 3. 4. 5. 6. 7. Heeft iemand anders dit al eens gedaan? Moet ik dit eigenlijk wel willen? Mag ik dit wel? Wat zijn dan de risico’s voor de organisatie Wat zijn dan de risico’s voor betrokkenen Hoe beperk ik de risico’s Zijn de restrisico’s aanvaardbaar en wie bepaalt dat?
Wettelijk kader bij nieuwe verwerking(1) • Factsheet AVG basisregels: (1) Is de AVG van toepassing? (4. 1, 4. 1 AVG) (2) Bent u Verantwoordelijke of Verwerker? (4. 7, 4. 8 AVG) (3) Is er een grondslag en geldig doel? (5. 1 a, 5. 1 b, 6 AVG) (4) DPIA en/of voorafgaande raadpleging nodig? (35, 36 AVG) (5) Voldaan andere vereisten uit AVG? (25 AVG) (6) Respecteer de rechten van betrokkenen (H. 3 AVG)
Wettelijk kader bij nieuwe verwerking(2) • Privacy by Design (Pb. D): privacyregels toepassen bij het (door)ontwikkelen van processen en systemen waar persoonsgegevens in/mee worden verwerkt • ‘Waar mogelijk’ toepassen, d. w. z rekening houdend met: (1) beschikbare technische mogelijkheden (2) kosten (3) aard, omvang, context en doel van de verwerking (4) risico’s. • EDPS: Pb. D richt zich op gehele levenscyclus van een verwerking • Pb. D expertgroep van IBD: samenwerking, kennisdeling en ontwikkeling producten
Vraag 1: Heeft iemand anders dit al eens gedaan? • De kans dat iemand dit al eens eerder heeft gedaan is heel groot! • Maak gebruik van wat er al wordt gedeeld • • • Standaard register van verwerkingen DPIA’s BIO-BBN’s IBD dreigingsbeeld Maatregelenoverzicht • Gebruik wat er is maar vergeet het gesprek met de proceseigenaar niet! • In samenhang:
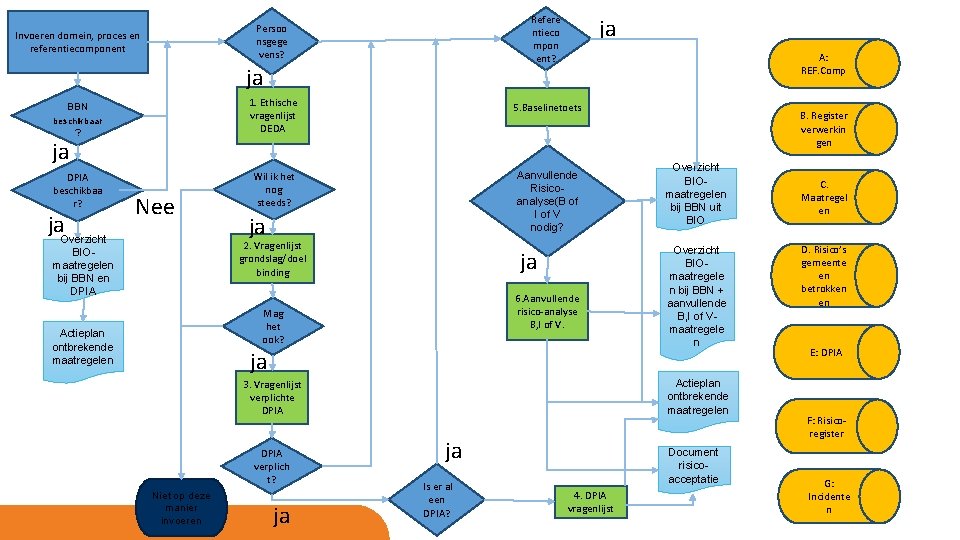
Refere ntieco mpon ent? Persoo nsgege vens? Invoeren domein, proces en referentiecomponent ja A: REF. Comp 5. Baselinetoets ? 1. Ethische vragenlijst DEDA DPIA beschikbaa r? Wil ik het nog steeds? Aanvullende Risicoanalyse(B of I of V nodig? BBN beschikbaar ja ja. Overzicht Nee ja 2. Vragenlijst grondslag/doel binding BIOmaatregelen bij BBN en DPIA ja 6. Aanvullende risico-analyse B, I of V. Mag het ook? Actieplan ontbrekende maatregelen ja Niet op deze manier invoeren ja Overzicht BIOmaatregelen bij BBN uit BIO Overzicht BIOmaatregele n bij BBN + aanvullende B, I of Vmaatregele n Actieplan ontbrekende maatregelen 3. Vragenlijst verplichte DPIA verplich t? B. Register verwerkin gen ja Is er al een DPIA? Document risicoacceptatie 4. DPIA vragenlijst C. Maatregel en D. Risico’s gemeente en betrokken en E: DPIA F: Risicoregister G: Incidente n
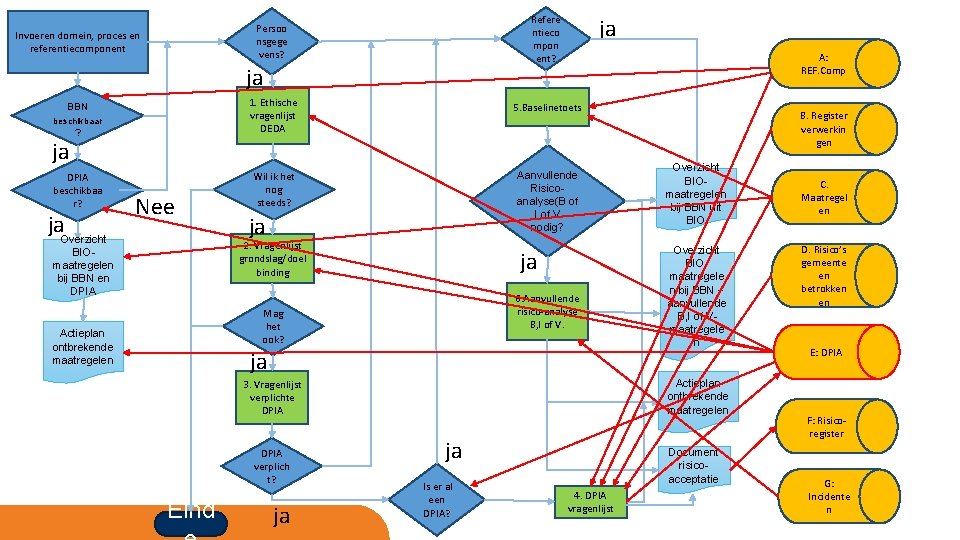
Refere ntieco mpon ent? Persoo nsgege vens? Invoeren domein, proces en referentiecomponent ja A: REF. Comp 5. Baselinetoets ? 1. Ethische vragenlijst DEDA DPIA beschikbaa r? Wil ik het nog steeds? Aanvullende Risicoanalyse(B of I of V nodig? BBN beschikbaar ja ja. Overzicht Nee ja 2. Vragenlijst grondslag/doel binding BIOmaatregelen bij BBN en DPIA ja 6. Aanvullende risico-analyse B, I of V. Mag het ook? Actieplan ontbrekende maatregelen ja Eind ja Overzicht BIOmaatregelen bij BBN uit BIO Overzicht BIOmaatregele n bij BBN + aanvullende B, I of Vmaatregele n Actieplan ontbrekende maatregelen 3. Vragenlijst verplichte DPIA verplich t? B. Register verwerkin gen ja Is er al een DPIA? Document risicoacceptatie 4. DPIA vragenlijst C. Maatregel en D. Risico’s gemeente en betrokken en E: DPIA F: Risicoregister G: Incidente n
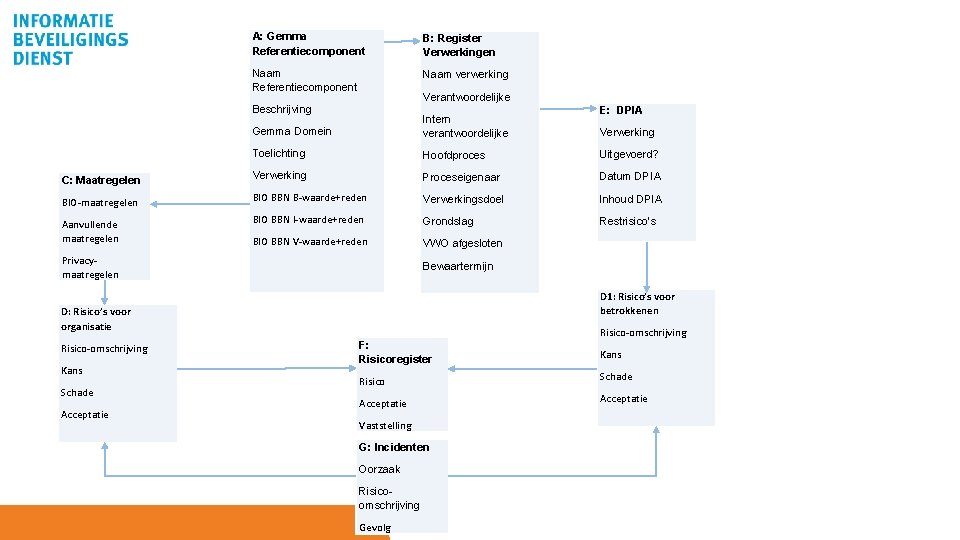
A: Gemma Referentiecomponent B: Register Verwerkingen Naam Referentiecomponent Naam verwerking Verantwoordelijke Beschrijving E: DPIA Gemma Domein Intern verantwoordelijke Toelichting Hoofdproces Uitgevoerd? C: Maatregelen Verwerking Proceseigenaar Datum DPIA BIO-maatregelen BIO BBN B-waarde+reden Verwerkingsdoel Inhoud DPIA Aanvullende maatregelen BIO BBN I-waarde+reden Grondslag Restrisico’s BIO BBN V-waarde+reden VWO afgesloten Privacymaatregelen Bewaartermijn D: Risico’s voor organisatie Risico-omschrijving Kans Schade Acceptatie Verwerking F: Risicoregister D 1: Risico’s voor betrokkenen Risico-omschrijving Kans Risico Schade Acceptatie Vaststelling G: Incidenten Oorzaak Risicoomschrijving Gevolg
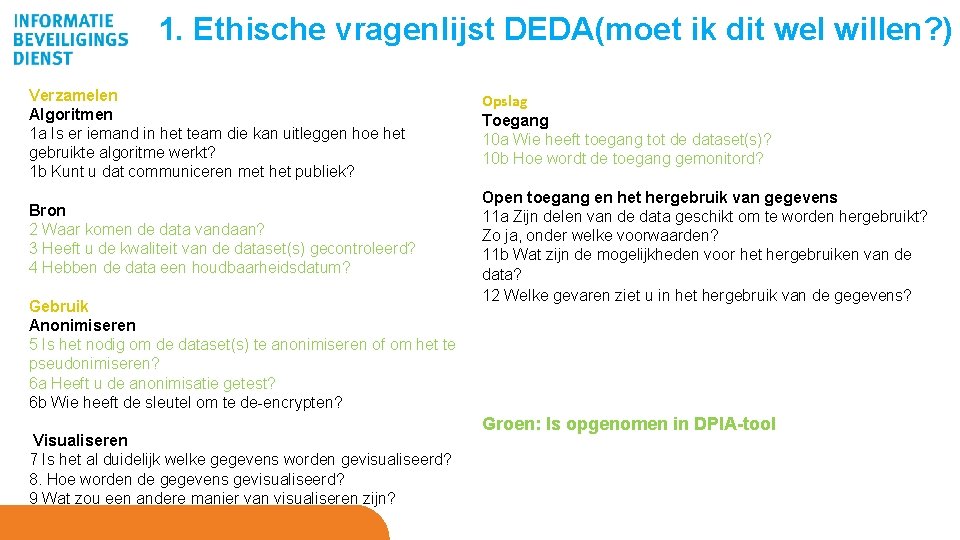
1. Ethische vragenlijst DEDA(moet ik dit wel willen? ) Verzamelen Algoritmen 1 a Is er iemand in het team die kan uitleggen hoe het gebruikte algoritme werkt? 1 b Kunt u dat communiceren met het publiek? Opslag Toegang 10 a Wie heeft toegang tot de dataset(s)? 10 b Hoe wordt de toegang gemonitord? Bron 2 Waar komen de data vandaan? 3 Heeft u de kwaliteit van de dataset(s) gecontroleerd? 4 Hebben de data een houdbaarheidsdatum? Open toegang en het hergebruik van gegevens 11 a Zijn delen van de data geschikt om te worden hergebruikt? Zo ja, onder welke voorwaarden? 11 b Wat zijn de mogelijkheden voor het hergebruiken van de data? 12 Welke gevaren ziet u in het hergebruik van de gegevens? Gebruik Anonimiseren 5 Is het nodig om de dataset(s) te anonimiseren of om het te pseudonimiseren? 6 a Heeft u de anonimisatie getest? 6 b Wie heeft de sleutel om te de-encrypten? Visualiseren 7 Is het al duidelijk welke gegevens worden gevisualiseerd? 8. Hoe worden de gegevens gevisualiseerd? 9 Wat zou een andere manier van visualiseren zijn? Groen: Is opgenomen in DPIA-tool
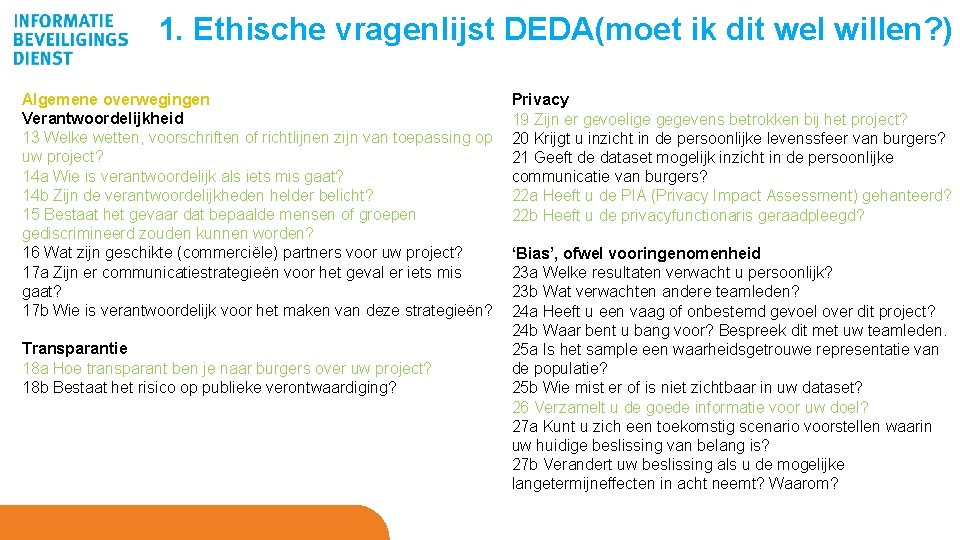
1. Ethische vragenlijst DEDA(moet ik dit wel willen? ) Algemene overwegingen Verantwoordelijkheid 13 Welke wetten, voorschriften of richtlijnen zijn van toepassing op uw project? 14 a Wie is verantwoordelijk als iets mis gaat? 14 b Zijn de verantwoordelijkheden helder belicht? 15 Bestaat het gevaar dat bepaalde mensen of groepen gediscrimineerd zouden kunnen worden? 16 Wat zijn geschikte (commerciële) partners voor uw project? 17 a Zijn er communicatiestrategieën voor het geval er iets mis gaat? 17 b Wie is verantwoordelijk voor het maken van deze strategieën? Transparantie 18 a Hoe transparant ben je naar burgers over uw project? 18 b Bestaat het risico op publieke verontwaardiging? Privacy 19 Zijn er gevoelige gegevens betrokken bij het project? 20 Krijgt u inzicht in de persoonlijke levenssfeer van burgers? 21 Geeft de dataset mogelijk inzicht in de persoonlijke communicatie van burgers? 22 a Heeft u de PIA (Privacy Impact Assessment) gehanteerd? 22 b Heeft u de privacyfunctionaris geraadpleegd? ‘Bias’, ofwel vooringenomenheid 23 a Welke resultaten verwacht u persoonlijk? 23 b Wat verwachten andere teamleden? 24 a Heeft u een vaag of onbestemd gevoel over dit project? 24 b Waar bent u bang voor? Bespreek dit met uw teamleden. 25 a Is het sample een waarheidsgetrouwe representatie van de populatie? 25 b Wie mist er of is niet zichtbaar in uw dataset? 26 Verzamelt u de goede informatie voor uw doel? 27 a Kunt u zich een toekomstig scenario voorstellen waarin uw huidige beslissing van belang is? 27 b Verandert uw beslissing als u de mogelijke langetermijneffecten in acht neemt? Waarom?
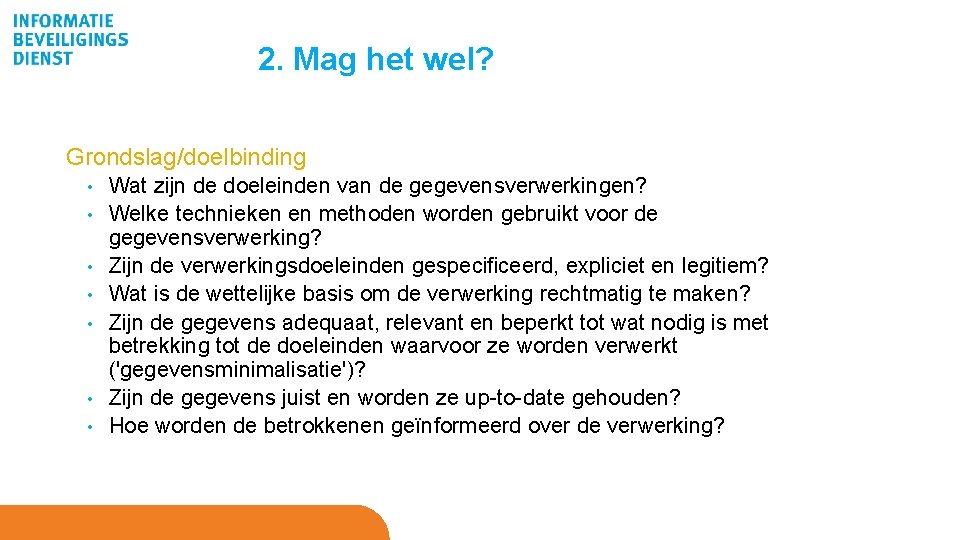
2. Mag het wel? Grondslag/doelbinding • • Wat zijn de doeleinden van de gegevensverwerkingen? Welke technieken en methoden worden gebruikt voor de gegevensverwerking? Zijn de verwerkingsdoeleinden gespecificeerd, expliciet en legitiem? Wat is de wettelijke basis om de verwerking rechtmatig te maken? Zijn de gegevens adequaat, relevant en beperkt tot wat nodig is met betrekking tot de doeleinden waarvoor ze worden verwerkt ('gegevensminimalisatie')? Zijn de gegevens juist en worden ze up-to-date gehouden? Hoe worden de betrokkenen geïnformeerd over de verwerking?
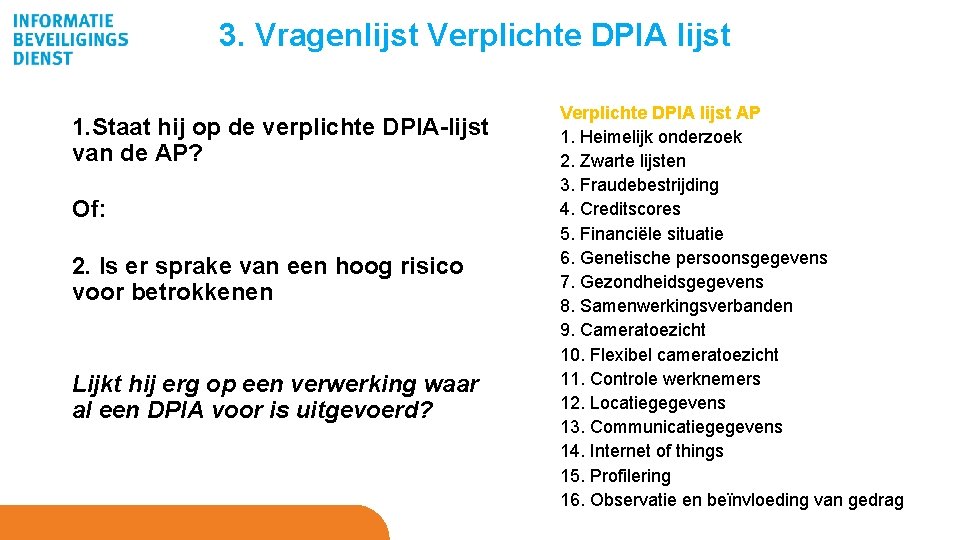
3. Vragenlijst Verplichte DPIA lijst 1. Staat hij op de verplichte DPIA-lijst van de AP? Of: 2. Is er sprake van een hoog risico voor betrokkenen Lijkt hij erg op een verwerking waar al een DPIA voor is uitgevoerd? Verplichte DPIA lijst AP 1. Heimelijk onderzoek 2. Zwarte lijsten 3. Fraudebestrijding 4. Creditscores 5. Financiële situatie 6. Genetische persoonsgegevens 7. Gezondheidsgegevens 8. Samenwerkingsverbanden 9. Cameratoezicht 10. Flexibel cameratoezicht 11. Controle werknemers 12. Locatiegegevens 13. Communicatiegegevens 14. Internet of things 15. Profilering 16. Observatie en beïnvloeding van gedrag
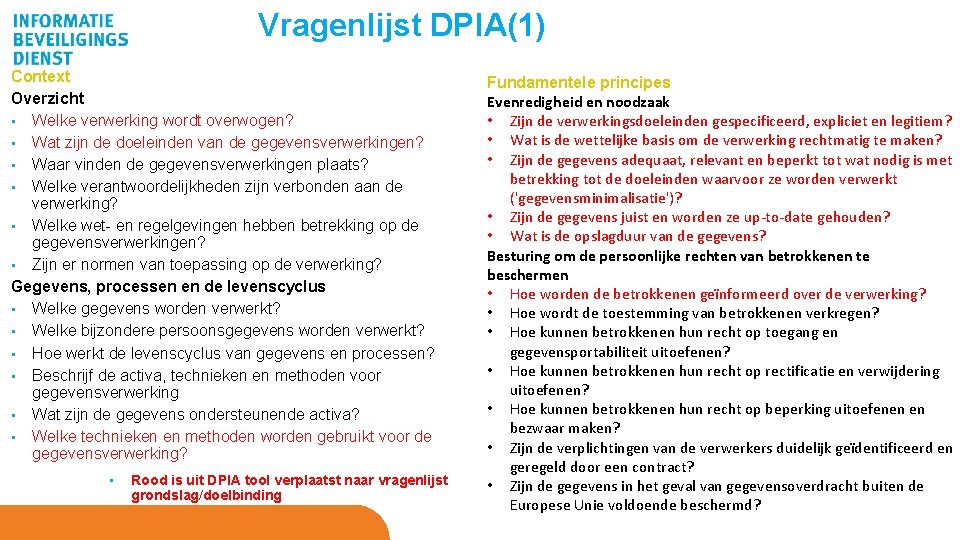
Vragenlijst DPIA(1) Context Overzicht • Welke verwerking wordt overwogen? • Wat zijn de doeleinden van de gegevensverwerkingen? • Waar vinden de gegevensverwerkingen plaats? • Welke verantwoordelijkheden zijn verbonden aan de verwerking? • Welke wet- en regelgevingen hebben betrekking op de gegevensverwerkingen? • Zijn er normen van toepassing op de verwerking? Gegevens, processen en de levenscyclus • Welke gegevens worden verwerkt? • Welke bijzondere persoonsgegevens worden verwerkt? • Hoe werkt de levenscyclus van gegevens en processen? • Beschrijf de activa, technieken en methoden voor gegevensverwerking • Wat zijn de gegevens ondersteunende activa? • Welke technieken en methoden worden gebruikt voor de gegevensverwerking? • Rood is uit DPIA tool verplaatst naar vragenlijst grondslag/doelbinding Fundamentele principes Evenredigheid en noodzaak • Zijn de verwerkingsdoeleinden gespecificeerd, expliciet en legitiem? • Wat is de wettelijke basis om de verwerking rechtmatig te maken? • Zijn de gegevens adequaat, relevant en beperkt tot wat nodig is met betrekking tot de doeleinden waarvoor ze worden verwerkt ('gegevensminimalisatie')? • Zijn de gegevens juist en worden ze up-to-date gehouden? • Wat is de opslagduur van de gegevens? Besturing om de persoonlijke rechten van betrokkenen te beschermen • Hoe worden de betrokkenen geïnformeerd over de verwerking? • Hoe wordt de toestemming van betrokkenen verkregen? • Hoe kunnen betrokkenen hun recht op toegang en gegevensportabiliteit uitoefenen? • Hoe kunnen betrokkenen hun recht op rectificatie en verwijdering uitoefenen? • Hoe kunnen betrokkenen hun recht op beperking uitoefenen en bezwaar maken? • Zijn de verplichtingen van de verwerkers duidelijk geïdentificeerd en geregeld door een contract? • Zijn de gegevens in het geval van gegevensoverdracht buiten de Europese Unie voldoende beschermd?
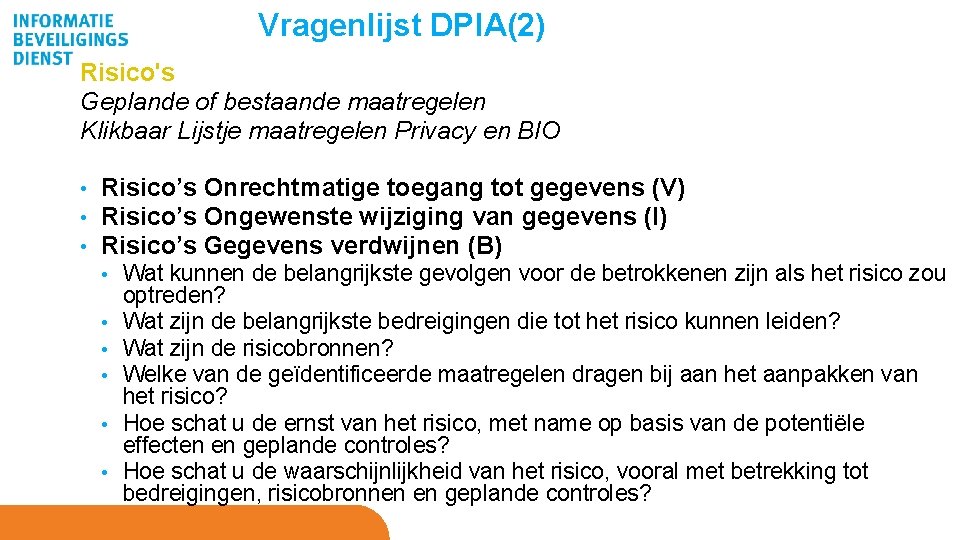
Vragenlijst DPIA(2) Risico's Geplande of bestaande maatregelen Klikbaar Lijstje maatregelen Privacy en BIO • • • Risico’s Onrechtmatige toegang tot gegevens (V) Risico’s Ongewenste wijziging van gegevens (I) Risico’s Gegevens verdwijnen (B) • • • Wat kunnen de belangrijkste gevolgen voor de betrokkenen zijn als het risico zou optreden? Wat zijn de belangrijkste bedreigingen die tot het risico kunnen leiden? Wat zijn de risicobronnen? Welke van de geïdentificeerde maatregelen dragen bij aan het aanpakken van het risico? Hoe schat u de ernst van het risico, met name op basis van de potentiële effecten en geplande controles? Hoe schat u de waarschijnlijkheid van het risico, vooral met betrekking tot bedreigingen, risicobronnen en geplande controles?
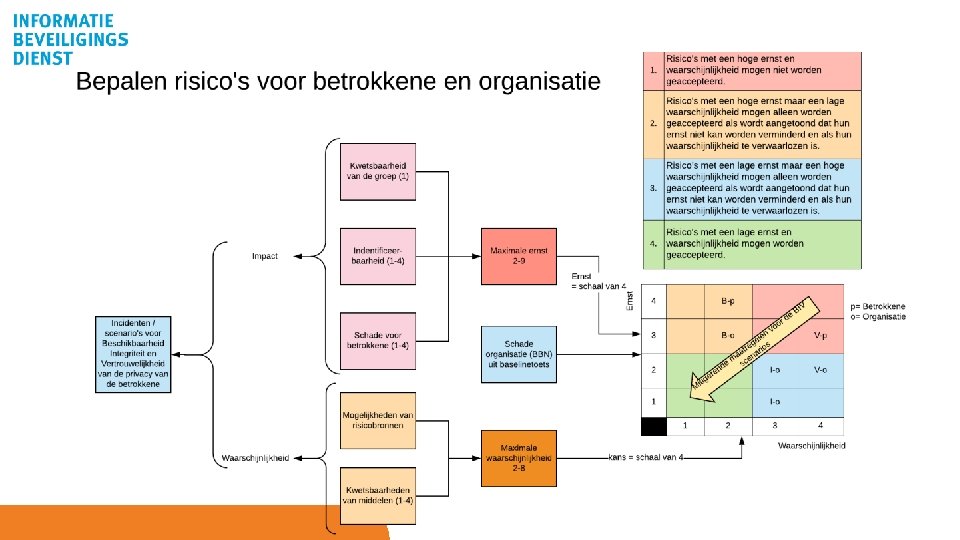
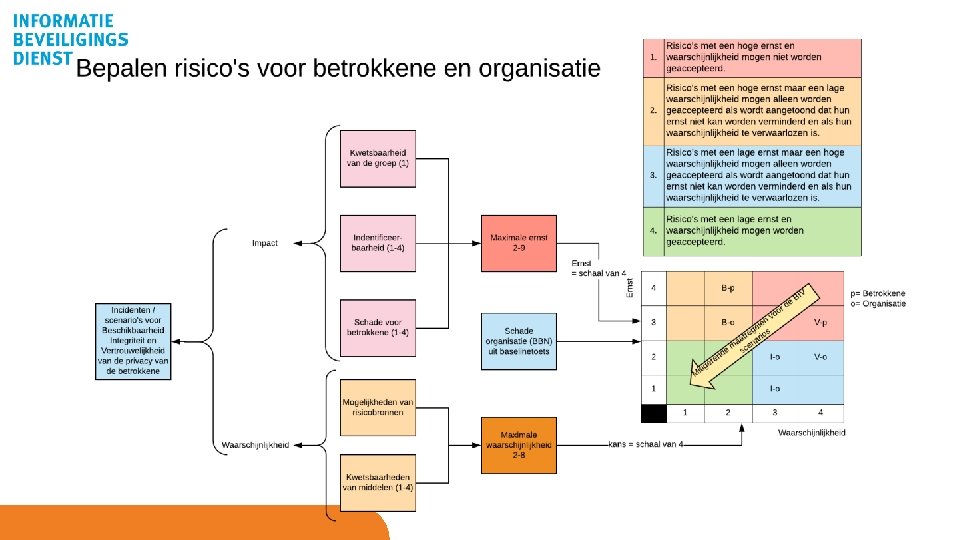
4. Wat zijn de risico’s voor organisatie en betrokkenen? • Ongewenste situaties: Gegevens niet meer beschikbaar(B) • Ongewenste wijziging van gegevens(I) • Ongewenste toegang tot gegevens(V) • • Schade bijvoorbeeld datalek anders voor betrokkenen dan voor de organisatie
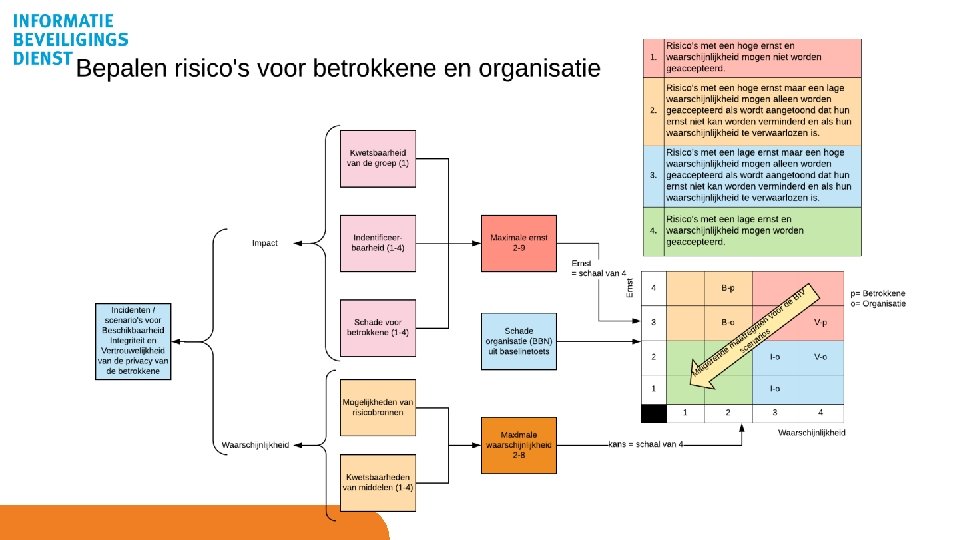
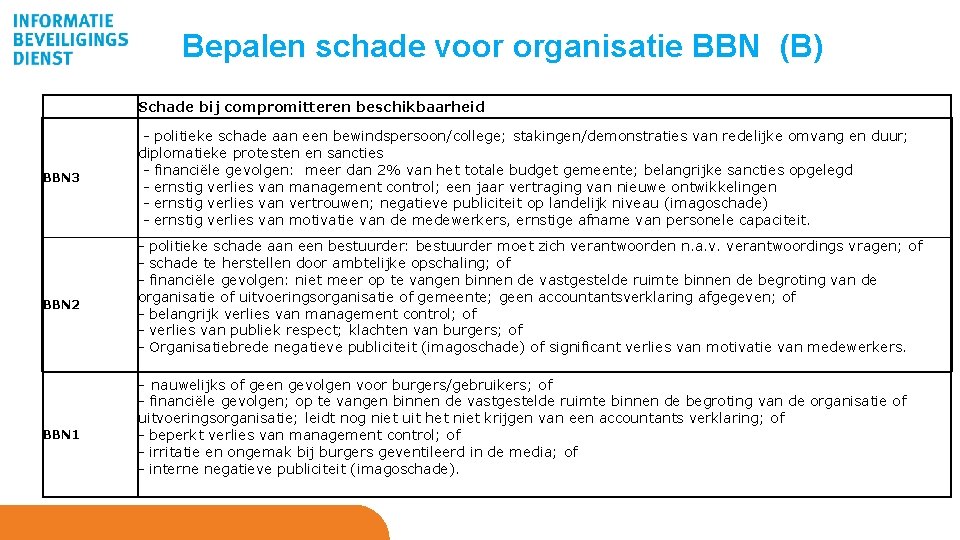
Bepalen schade voor organisatie BBN (B) Schade bij compromitteren beschikbaarheid BBN 3 BBN 2 BBN 1 - politieke schade aan een bewindspersoon/college; stakingen/demonstraties van redelijke omvang en duur; diplomatieke protesten en sancties - financiële gevolgen: meer dan 2% van het totale budget gemeente; belangrijke sancties opgelegd - ernstig verlies van management control; een jaar vertraging van nieuwe ontwikkelingen - ernstig verlies van vertrouwen; negatieve publiciteit op landelijk niveau (imagoschade) - ernstig verlies van motivatie van de medewerkers, ernstige afname van personele capaciteit. - politieke schade aan een bestuurder: bestuurder moet zich verantwoorden n. a. v. verantwoordings vragen; of - schade te herstellen door ambtelijke opschaling; of - financiële gevolgen: niet meer op te vangen binnen de vastgestelde ruimte binnen de begroting van de organisatie of uitvoeringsorganisatie of gemeente; geen accountantsverklaring afgegeven; of - belangrijk verlies van management control; of - verlies van publiek respect; klachten van burgers; of - Organisatiebrede negatieve publiciteit (imagoschade) of significant verlies van motivatie van medewerkers. - nauwelijks of geen gevolgen voor burgers/gebruikers; of - financiële gevolgen; op te vangen binnen de vastgestelde ruimte binnen de begroting van de organisatie of uitvoeringsorganisatie; leidt nog niet uit het niet krijgen van een accountants verklaring; of - beperkt verlies van management control; of - irritatie en ongemak bij burgers geventileerd in de media; of - interne negatieve publiciteit (imagoschade).
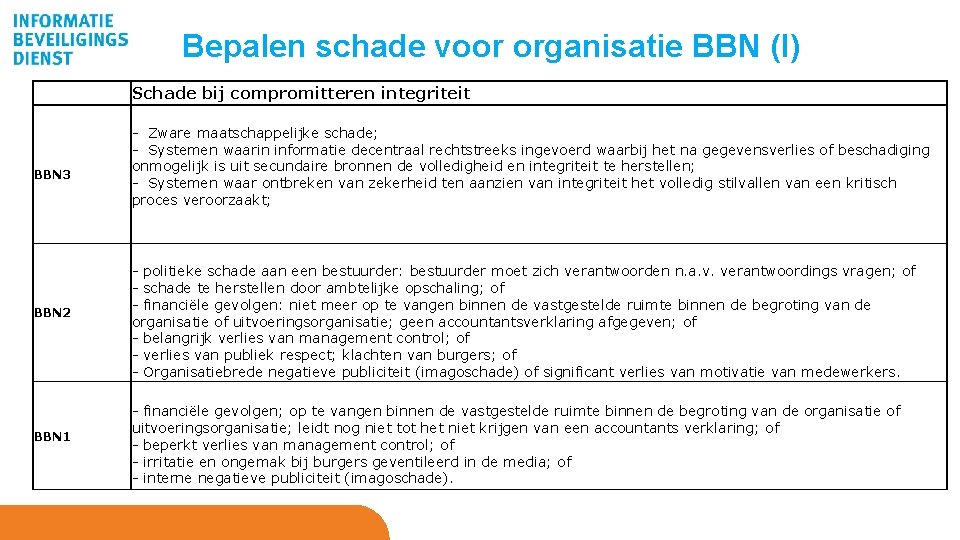
Bepalen schade voor organisatie BBN (I) Schade bij compromitteren integriteit BBN 3 BBN 2 BBN 1 - Zware maatschappelijke schade; - Systemen waarin informatie decentraal rechtstreeks ingevoerd waarbij het na gegevensverlies of beschadiging onmogelijk is uit secundaire bronnen de volledigheid en integriteit te herstellen; - Systemen waar ontbreken van zekerheid ten aanzien van integriteit het volledig stilvallen van een kritisch proces veroorzaakt; - politieke schade aan een bestuurder: bestuurder moet zich verantwoorden n. a. v. verantwoordings vragen; of - schade te herstellen door ambtelijke opschaling; of - financiële gevolgen: niet meer op te vangen binnen de vastgestelde ruimte binnen de begroting van de organisatie of uitvoeringsorganisatie; geen accountantsverklaring afgegeven; of - belangrijk verlies van management control; of - verlies van publiek respect; klachten van burgers; of - Organisatiebrede negatieve publiciteit (imagoschade) of significant verlies van motivatie van medewerkers. - financiële gevolgen; op te vangen binnen de vastgestelde ruimte binnen de begroting van de organisatie of uitvoeringsorganisatie; leidt nog niet tot het niet krijgen van een accountants verklaring; of - beperkt verlies van management control; of - irritatie en ongemak bij burgers geventileerd in de media; of - interne negatieve publiciteit (imagoschade).
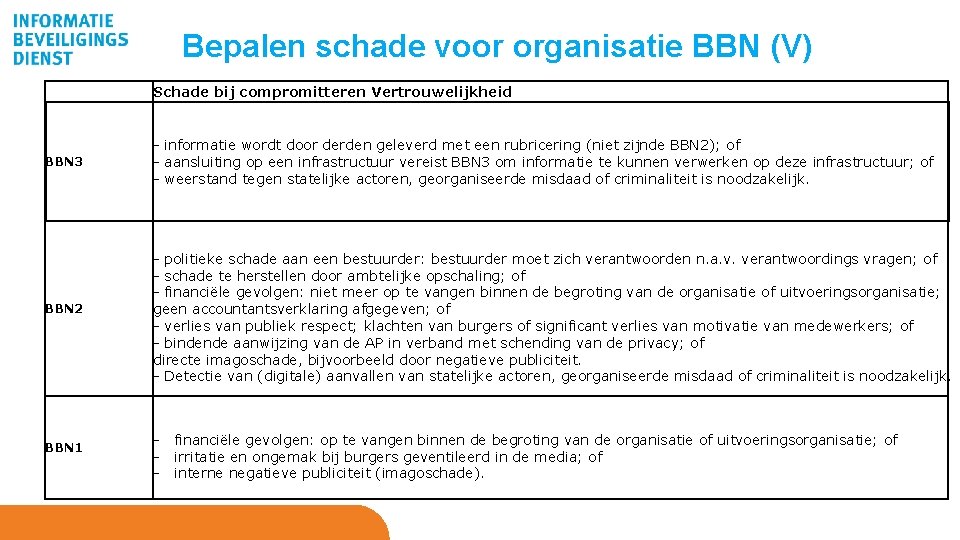
Bepalen schade voor organisatie BBN (V) Schade bij compromitteren Vertrouwelijkheid BBN 3 BBN 2 BBN 1 - informatie wordt door derden geleverd met een rubricering (niet zijnde BBN 2); of - aansluiting op een infrastructuur vereist BBN 3 om informatie te kunnen verwerken op deze infrastructuur; of - weerstand tegen statelijke actoren, georganiseerde misdaad of criminaliteit is noodzakelijk. - politieke schade aan een bestuurder: bestuurder moet zich verantwoorden n. a. v. verantwoordings vragen; of - schade te herstellen door ambtelijke opschaling; of - financiële gevolgen: niet meer op te vangen binnen de begroting van de organisatie of uitvoeringsorganisatie; geen accountantsverklaring afgegeven; of - verlies van publiek respect; klachten van burgers of significant verlies van motivatie van medewerkers; of - bindende aanwijzing van de AP in verband met schending van de privacy; of directe imagoschade, bijvoorbeeld door negatieve publiciteit. - Detectie van (digitale) aanvallen van statelijke actoren, georganiseerde misdaad of criminaliteit is noodzakelijk. - financiële gevolgen: op te vangen binnen de begroting van de organisatie of uitvoeringsorganisatie; of - irritatie en ongemak bij burgers geventileerd in de media; of - interne negatieve publiciteit (imagoschade).
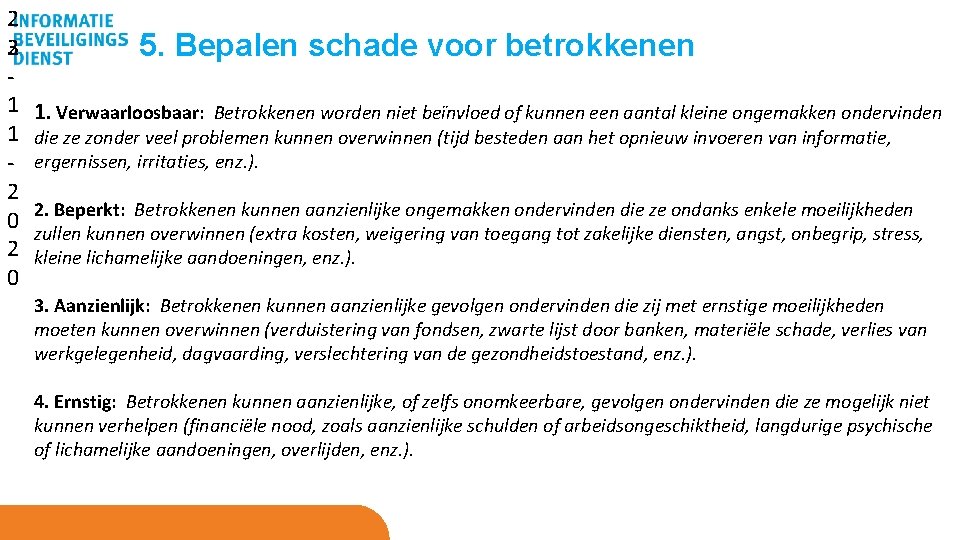
2 2 3 1 1 2 0 5. Bepalen schade voor betrokkenen 1. Verwaarloosbaar: Betrokkenen worden niet beïnvloed of kunnen een aantal kleine ongemakken ondervinden die ze zonder veel problemen kunnen overwinnen (tijd besteden aan het opnieuw invoeren van informatie, ergernissen, irritaties, enz. ). 2. Beperkt: Betrokkenen kunnen aanzienlijke ongemakken ondervinden die ze ondanks enkele moeilijkheden zullen kunnen overwinnen (extra kosten, weigering van toegang tot zakelijke diensten, angst, onbegrip, stress, kleine lichamelijke aandoeningen, enz. ). 3. Aanzienlijk: Betrokkenen kunnen aanzienlijke gevolgen ondervinden die zij met ernstige moeilijkheden moeten kunnen overwinnen (verduistering van fondsen, zwarte lijst door banken, materiële schade, verlies van werkgelegenheid, dagvaarding, verslechtering van de gezondheidstoestand, enz. ). 4. Ernstig: Betrokkenen kunnen aanzienlijke, of zelfs onomkeerbare, gevolgen ondervinden die ze mogelijk niet kunnen verhelpen (financiële nood, zoals aanzienlijke schulden of arbeidsongeschiktheid, langdurige psychische of lichamelijke aandoeningen, overlijden, enz. ).
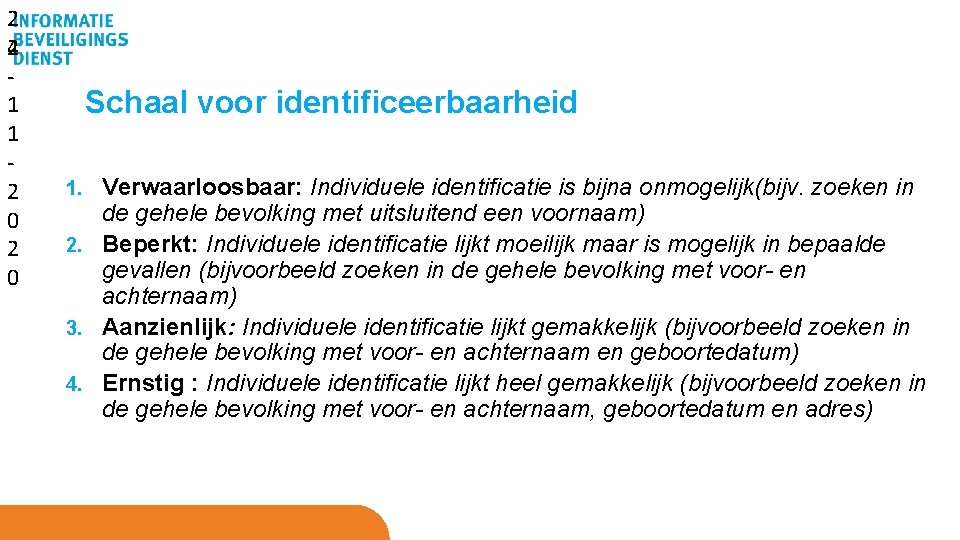
2 2 4 1 1 2 0 Schaal voor identificeerbaarheid Verwaarloosbaar: Individuele identificatie is bijna onmogelijk(bijv. zoeken in de gehele bevolking met uitsluitend een voornaam) 2. Beperkt: Individuele identificatie lijkt moeilijk maar is mogelijk in bepaalde gevallen (bijvoorbeeld zoeken in de gehele bevolking met voor- en achternaam) 3. Aanzienlijk: Individuele identificatie lijkt gemakkelijk (bijvoorbeeld zoeken in de gehele bevolking met voor- en achternaam en geboortedatum) 4. Ernstig : Individuele identificatie lijkt heel gemakkelijk (bijvoorbeeld zoeken in de gehele bevolking met voor- en achternaam, geboortedatum en adres) 1.
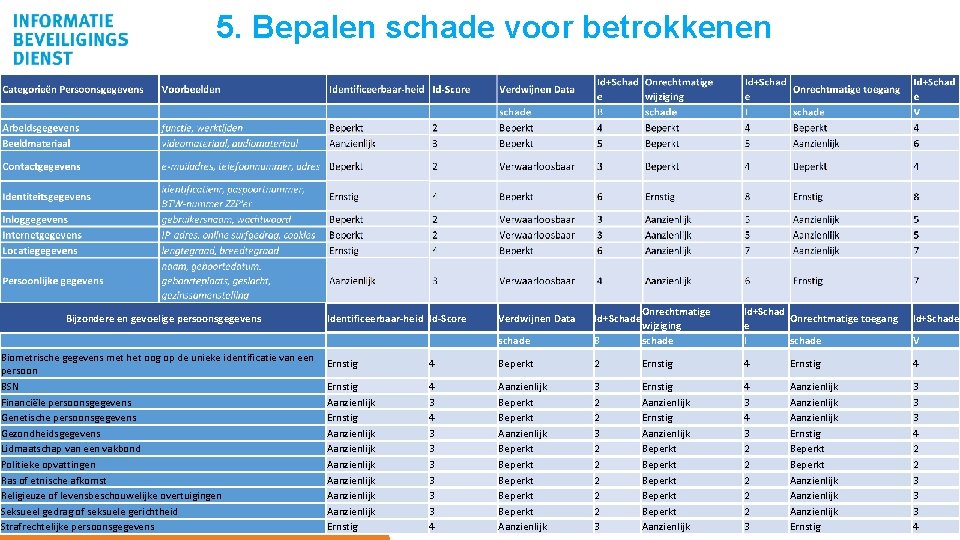
5. Bepalen schade voor betrokkenen Bijzondere en gevoelige persoonsgegevens Biometrische gegevens met het oog op de unieke identificatie van een persoon BSN Financiële persoonsgegevens Genetische persoonsgegevens Gezondheidsgegevens Lidmaatschap van een vakbond Politieke opvattingen Ras of etnische afkomst Religieuze of levensbeschouwelijke overtuigingen Seksueel gedrag of seksuele gerichtheid Strafrechtelijke persoonsgegevens B Onrechtmatige wijziging schade Id+Schad Onrechtmatige toegang e I schade Beperkt 2 Ernstig 4 Aanzienlijk Beperkt Beperkt Aanzienlijk 3 2 2 2 2 2 3 Ernstig Aanzienlijk Beperkt Beperkt Aanzienlijk 4 3 2 2 2 3 Aanzienlijk Ernstig Beperkt Aanzienlijk Ernstig 3 3 3 4 2 2 3 3 3 4 Identificeerbaar-heid Id-Score Verdwijnen Data Id+Schade schade Ernstig 4 Ernstig Aanzienlijk Aanzienlijk Ernstig 4 3 3 3 3 4 Id+Schade V
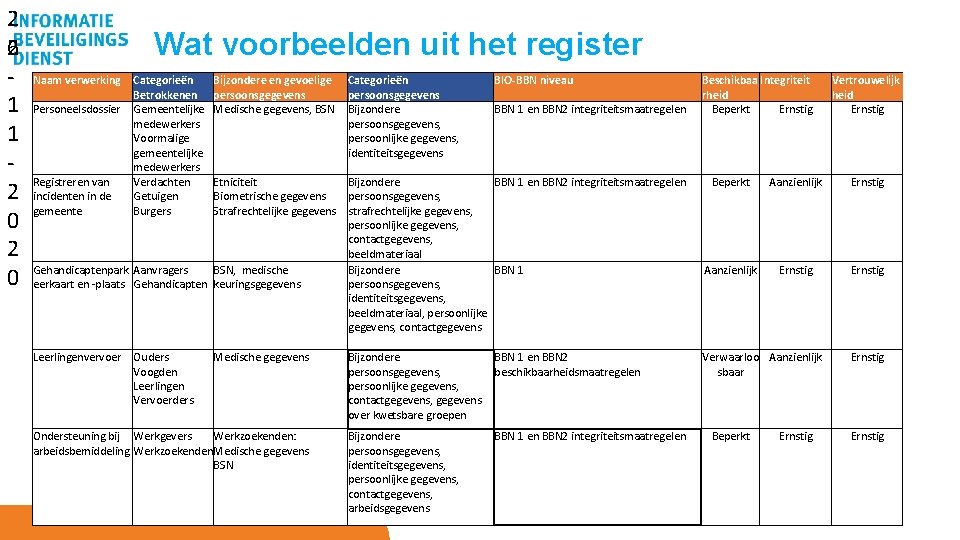
2 2 6 1 1 2 0 Wat voorbeelden uit het register Naam verwerking Personeelsdossier Registreren van incidenten in de gemeente Categorieën Betrokkenen Gemeentelijke medewerkers Voormalige gemeentelijke medewerkers Verdachten Getuigen Burgers Bijzondere en gevoelige persoonsgegevens Medische gegevens, BSN Categorieën persoonsgegevens Bijzondere persoonsgegevens, persoonlijke gegevens, identiteitsgegevens BIO-BBN niveau BBN 1 en BBN 2 integriteitsmaatregelen Etniciteit Bijzondere BBN 1 en BBN 2 integriteitsmaatregelen Biometrische gegevens persoonsgegevens, Strafrechtelijke gegevens strafrechtelijke gegevens, persoonlijke gegevens, contactgegevens, beeldmateriaal Gehandicaptenpark Aanvragers BSN, medische Bijzondere BBN 1 eerkaart en -plaats Gehandicapten keuringsgegevens persoonsgegevens, identiteitsgegevens, beeldmateriaal, persoonlijke gegevens, contactgegevens Leerlingenvervoer Ouders Voogden Leerlingen Vervoerders Medische gegevens Ondersteuning bij Werkgevers Werkzoekenden: arbeidsbemiddeling Werkzoekenden Medische gegevens BSN Bijzondere BBN 1 en BBN 2 persoonsgegevens, beschikbaarheidsmaatregelen persoonlijke gegevens, contactgegevens, gegevens over kwetsbare groepen Bijzondere persoonsgegevens, identiteitsgegevens, persoonlijke gegevens, contactgegevens, arbeidsgegevens BBN 1 en BBN 2 integriteitsmaatregelen Beschikbaa Integriteit rheid Beperkt Ernstig Vertrouwelijk heid Ernstig Beperkt Aanzienlijk Ernstig Verwaarloo Aanzienlijk sbaar Beperkt Ernstig
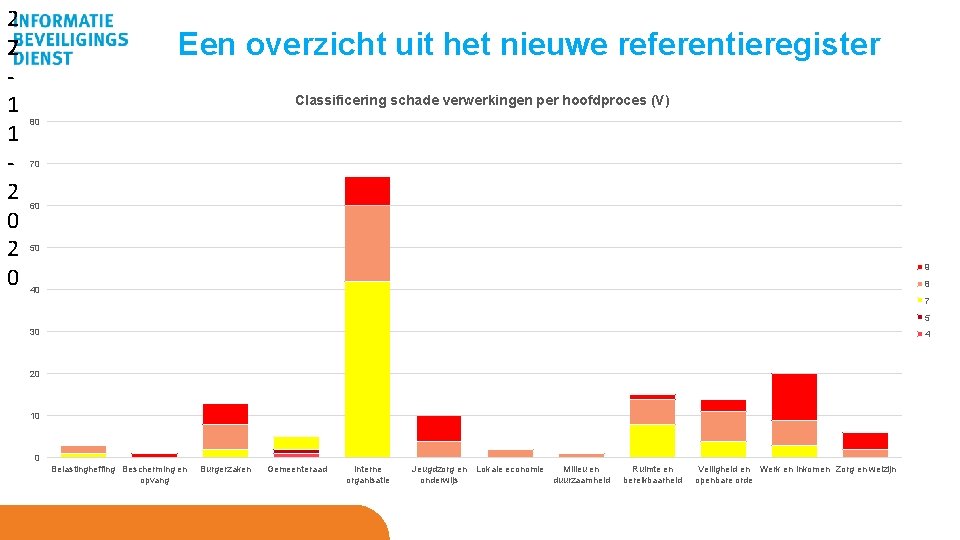
2 2 7 1 1 2 0 Een overzicht uit het nieuwe referentieregister Classificering schade verwerkingen per hoofdproces (V) 80 70 60 50 9 8 40 7 5 30 4 20 10 0 Belastingheffing Bescherming en opvang Burgerzaken Gemeenteraad Interne organisatie Jeugdzorg en Lokale economie Milieu en onderwijs duurzaamheid Ruimte en bereikbaarheid Veiligheid en Werk en inkomen Zorg en welzijn openbare orde
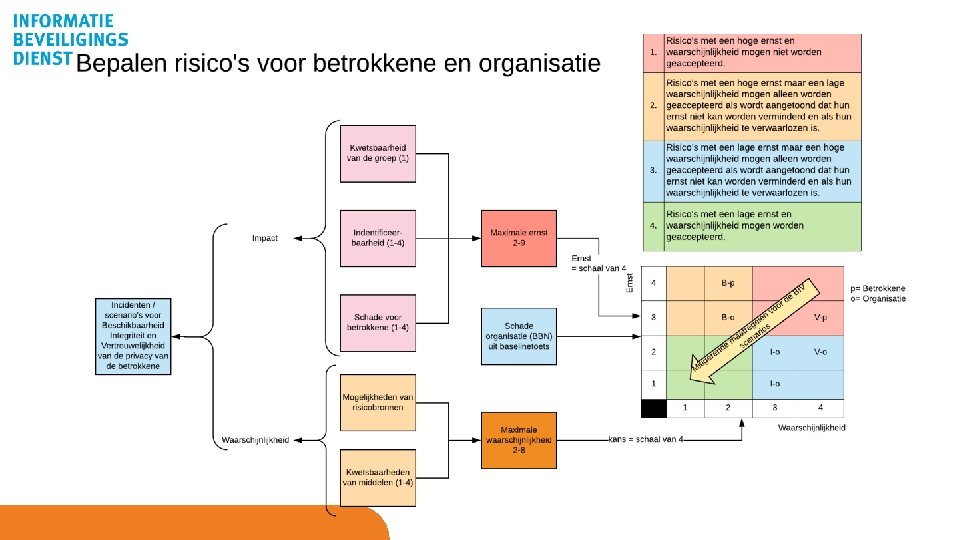
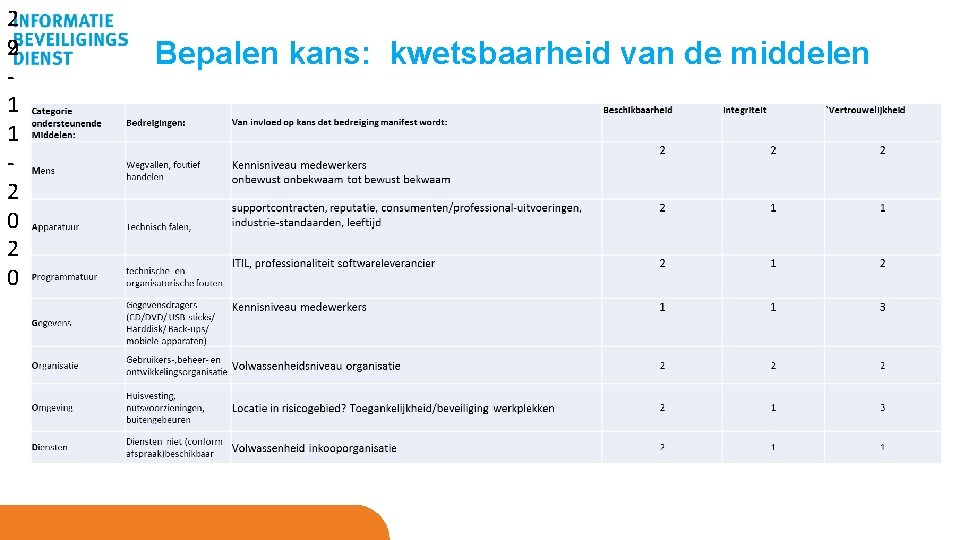
2 2 9 1 1 2 0 Bepalen kans: kwetsbaarheid van de middelen
3 2 2 0 1 1 2 0 Bepalen kans: Mogelijkheden risicobronnen 1. Verwaarloosbaar: risicobronnen lijken geen speciale mogelijkheden te hebben om een bedreiging uit te voeren 2. Beperkt: de mogelijkheden van risicobronnen om Bedreiging uit te voeren zijn beperkt 3. Aanzienlijk: de mogelijkheden van risicobronnen om Bedreiging uit te voeren zijn reëel en aanzienlijk 4. Maximum: de mogelijkheden van risicobronnen om Bedreiging uit te voeren zijn gedefinieerd en onbeperkt (bijv. function creep door een kwaadwillende persoon met onbeperkte beheerdersrechten).
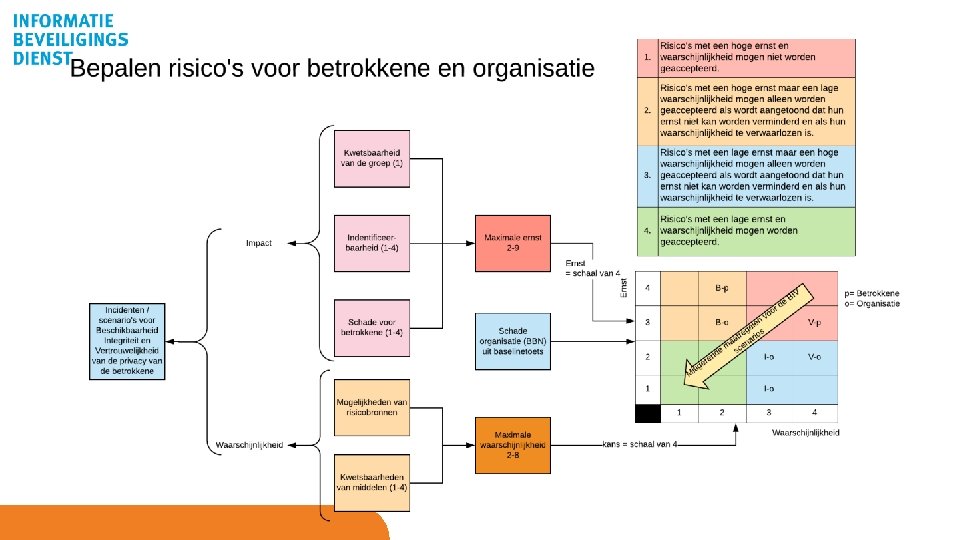
6. Hoe beperk ik de risico’s? • Risico=kans x schade Kans is de kans dat de ongewenste situatie zich voordoet Kans is niet veel anders voor de organisatie. Sluit aan bij wat je CISO op dit gebied doet BIO maatregelen zijn genomen, is dat ook genoeg voor de AVG? BIO kent geen specifieke privacymaatregelen
7. Wie bepaalt de aanvaardbaarheid van risico’s • Raadplegen betrokkenen? • Bij hoog risico voor betrokkenen voorafgaande raadpleging AP • Proceseigenaar bepaalt en legt vast in risicoregister
Tooling BIO/DEDA/DPIA/Baselinetoets/risico-analyses Uitgangspunten: • Centrale opslag • Delen is default • Gemeente moet hulpverzoeken kunnen uitzetten intern/extern/IBD • Vragenlijsten en intelligentie binnen afzonderlijke vragenlijsten gemakkelijk onderhoudbaar door IBD • Daadwerkelijke incidenten worden gebruikt om risico’s te schatten
Vervolg Is hier behoefte aan? • Wie wil er meedenken? •
Evaluatie doelen Doelen bijeenkomst: • Na afloop zijn jullie in staat de juiste wegen in de AVG te volgen bij nieuwe verwerkingen. • Ideeën en commitment ophalen voor een integraal hulpmiddel voor de praktische ondersteuning van dit proces • Stimuleren van het delen en samen organiseren • Een lijstje van mensen die willen meedenken
Nassaulaan 12 2514 JS Den Haag CERT: 070 373 80 11 (9: 00 – 17: 00 ma – vr) CERT 24 x 7: Piketnummer (instructies via voicemail) info@IBDGemeenten. nl / incident@IBDGemeenten. nl
- Slides: 38