
Uvod u informacijsku sigurnost Mario agalj mario cagaljfesb
Uvod u informacijsku sigurnost Mario Čagalj mario. cagalj@fesb. hr Sveučilište u Splitu Sveučilišni studijski centar za stručne studije 13/3/2012.
Osnovni koncepti o Računalna sigurnost počiva na slijedećim aspektima o Povjerljivost (Confidentiality) o Integritet (Integrity) o Dostupnost (Availability) o Točna interpretacija ovih aspekata ovisi o kontekstu u kojem ih koristimo : : 2: :
Povjerljivost (Confidentiality) o Skrivanje povjerljivih informacija ili resursa o Povjerljivost se realizira mehanizmima kontrole pristupa (Access Control Mechanisms): o Primjer 1: Kontrola pristupa putem lozinki o Primjer 2: Kontrola pristupa enkripcijom (npr. , tajnim ključem) o Q: Je li možete navesti razliku između dvije navedene kontrole pristupa? : : 3: :
Integritet (Integrity) o Aspekt integriteta se odnosi na vjerodostojnost informacija ili resursa i uključuje o Integritet podataka (data integrity) o Integritet izvora podataka (origin integrity, authentication) o Primjer: Novine objave informaciju dobivenu od “pouzdanog izvora” iz Banskih dvora ali kao izvor objave “izmišljeno” ime. Integritet podataka očuvan, ali ne i integritet izvora. o Mehanizmi za zaštitu integriteta o Prevencijski o Zaštita integriteta podataka na način da se blokira bilo kakav neautoriziran pokušaj promjene podataka o Detekcijski o Ne štite integritet, već ukazuju na činjenicu da podatak više nije vjerodostojan (da je promjenjen) o Q: Je li “confidentiality” osigurava “integrity”? : : 4: :
Dostupnost (Availability) o Odnosi se na mogućnost korištenja željene informacije ili resursa o Aspekt dostupnosti koji je relevantan za sigurnost je da netko može namjerno onemogućit pristup informaciji ili usluzi o Pokušaji da se blokira (onemogući) dostupnost se nazivaju Denial-of-Service (Do. S) napadi o Kod dizajna sustava, ovaj aspekt se često zanemaruje o Kao rezultat sustav postaje podložan Do. S napadima o Q: Je li možete dati primjer Do. S napada u kontekstu bežičnih pristupnih mreža? : : 5: :
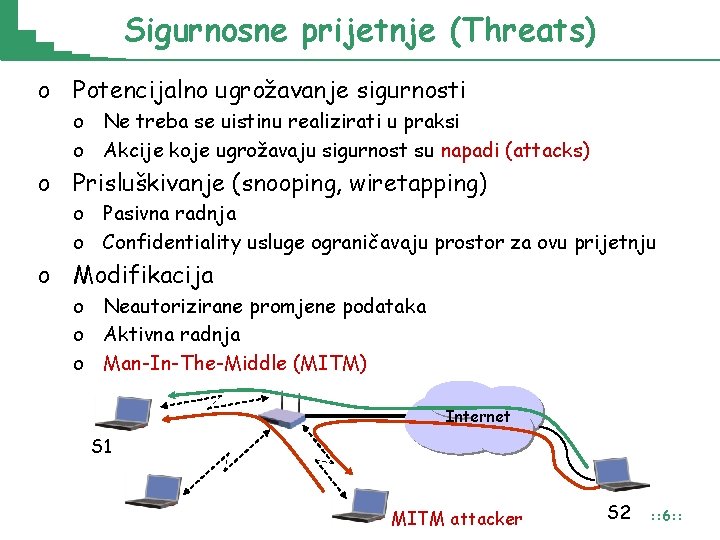
Sigurnosne prijetnje (Threats) o Potencijalno ugrožavanje sigurnosti o Ne treba se uistinu realizirati u praksi o Akcije koje ugrožavaju sigurnost su napadi (attacks) o Prisluškivanje (snooping, wiretapping) o Pasivna radnja o Confidentiality usluge ograničavaju prostor za ovu prijetnju o Modifikacija o Neautorizirane promjene podataka o Aktivna radnja o Man-In-The-Middle (MITM) Internet S 1 MITM attacker S 2 : : 6: :
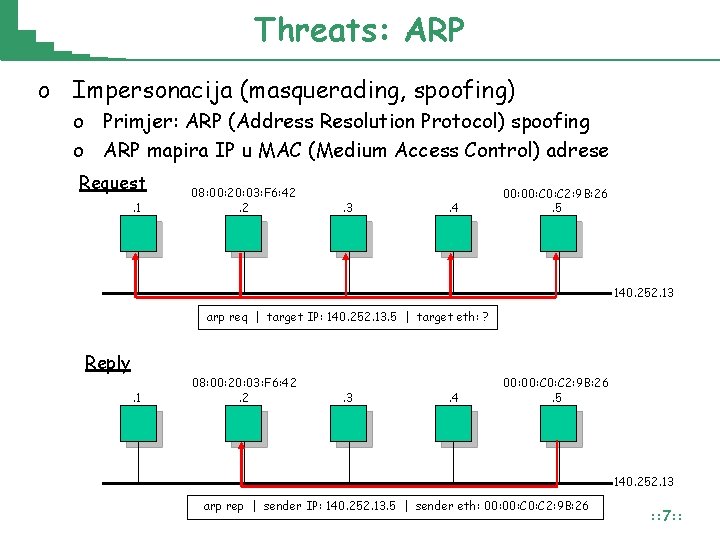
Threats: ARP o Impersonacija (masquerading, spoofing) o Primjer: ARP (Address Resolution Protocol) spoofing o ARP mapira IP u MAC (Medium Access Control) adrese Request. 1 08: 00: 20: 03: F 6: 42. 2 . 3 . 4 00: C 2: 9 B: 26. 5 140. 252. 13 arp req | target IP: 140. 252. 13. 5 | target eth: ? Reply. 1 08: 00: 20: 03: F 6: 42. 2 . 3 . 4 00: C 2: 9 B: 26. 5 140. 252. 13 arp rep | sender IP: 140. 252. 13. 5 | sender eth: 00: C 2: 9 B: 26 : : 7: :
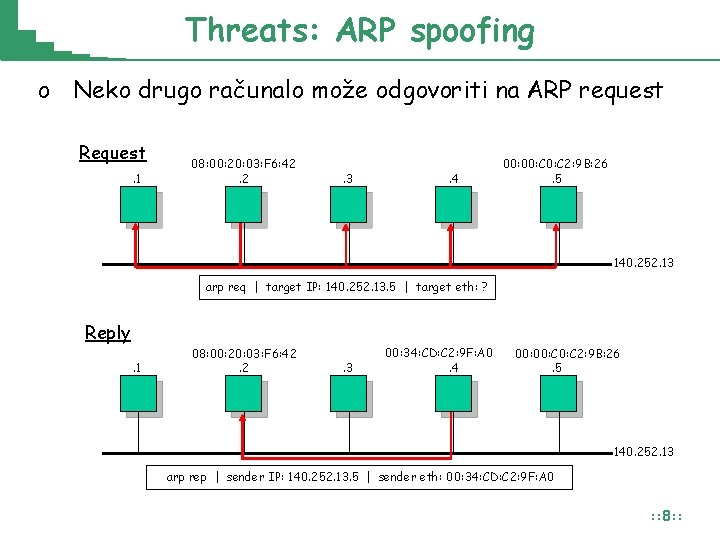
Threats: ARP spoofing o Neko drugo računalo može odgovoriti na ARP request Request. 1 08: 00: 20: 03: F 6: 42. 2 . 3 . 4 00: C 2: 9 B: 26. 5 140. 252. 13 arp req | target IP: 140. 252. 13. 5 | target eth: ? Reply. 1 08: 00: 20: 03: F 6: 42. 2 . 3 00: 34: CD: C 2: 9 F: A 0. 4 00: C 2: 9 B: 26. 5 140. 252. 13 arp rep | sender IP: 140. 252. 13. 5 | sender eth: 00: 34: CD: C 2: 9 F: A 0 : : 8: :
Threats: Examples o Repudiation of origin (hr. ver. Nijekanje? ) o o Kašnjenje (Delay) o o Nijekanje entiteta koji je poslao ili kreirao nešto, da je to on/ona/ono kreirao Primjer: tipično, isporuka poruke se događa unutar vremena T; napadač presretne poruku i isporuči je u vremenu T 1 >> T. MITM napad Q: Primjer iz bežičnih pristupnih mreža? Denial-of-Service (Do. S) o o o Onemogućavanje pristupa ili korištenja usluge ili resursa na duže vrijeme Ovaj problem je nemoguće rješiti (pomoću sigurnosnih mehanizama); obično se nastoji umanjiti negativne konzekvence Do. S napada (npr. kroz redundacije) Primjer: MITM napad, Distributed Do. S (DDo. S) : : 9: :
Sigurnosna politika i mehanizmi (1/2) o Sigurnosna politika (security policy) o o o Izjava o tome sto je dozvoljeno a sto nije Matematickim rjecnikom: Sigurnosna politika je izjava koja dijeli stanja promatranog sustava u skup autoriziranih (sigurnih) stanja i skup neautoroziranih (nesigurnih) stanja. Siguran sustav je onaj koji se inicijalno nalazi u autoroziranom (sigurnom) stanju i ne moze uci i neautorizirano stanje. o Q: Je li slijedeci sustav siguran za A={s 1, s 2}, NA={s 3, s 4}? t 1 s 1 t 2 s 2 t 4 s 3 t 5 s 4 t 3 o Sigurnosni mehanizam o Entitet, metoda, alat ili procedura koja osigurava da se sigurnosna politika (njen dio) provede. : : 10: :
Sigurnosna politika i mehanizmi (2/2) o Primjer 1: o o o Sveuciliste ne dozvoljava prepisivanje domacih radovima. Studenti su duzni pohraniti rjesenje na isto (zavodsko) racunalo. Politika: Izjava da nijedan student ne smije prepisati (kopirati) rjesenja drugog studenta. Mehanizam 1: Kontrola pristupa datotekama na zavodskom racunalu; svaki student zastiti svoj rad nekakvom sifrom. Mehanizam 2: Oba studenta dobivaju negativnu ocjenu. Primjer 2: University E-Mail Policy o Opisuje sto je dozvoljeno a sto ne kod pristupa i koristenja elektronicke poste: o o o Korisnik ne smije interferirati sa ostalim korisnicima e-poste Promisli dvaput prije slanja poste, privatna posta nije dozvoljena, … Posjetilac je takodjer vezan ovom sigurnosnom politikom E-mail se moze prosljediti (forwarding), e-mail nije zasticen (ne osigurava povjerljivost ni integritet)… Sigurnosna politika se tice svih relevantnih sigurnosnih aspekata o Povjerljivosti, integriteta i dostupnosti (confidentiality, integrity and availability) : : 11: :
Ostali čimbenici relevantni za sigurnost o Povjerenje (trust) i pretpostavke (assumptions) o o “Cost-Benefit” analiza o o o Bez povjerenja i pretpostavki nemoguće definirati sigurna ili autorizirana stanja sustava (prilikom definiranja sigurnosne politike) Prepostavka: Microsoft-ova implementacija datog enkripcijskog algoritama štiti povjerljivost Povjerenje: Microsoft je pouzdan (trustworthy) Prednosti računalne sigurnosti se uvijek uspoređuju (važu) sa ukupnim troškovima sigurnosnog rješenja Npr. ako je nekakav resurs jeftin, onda ga nije vrijedno stititi Čovjek o o Social engineering (npr. Phishing napadi) Redovito najslabija “karika” sigurnosnog sustava Sustav je siguran sam onoliko koliko je siguran njegov najslabiji element “User-friendliness” izuzetno važan aspekt : : 12: :
- Slides: 12