
T E M A ISRAEL BARRAGN INGRID GNGORA
T E M A
Ø ISRAEL BARRAGÁN Ø INGRID GÓNGORA Ø ERICKA MARTÍNEZ
#1 ? ¿POR QUÉ ? POLITICAS DE ? SEGURIDAD? ? ? ?
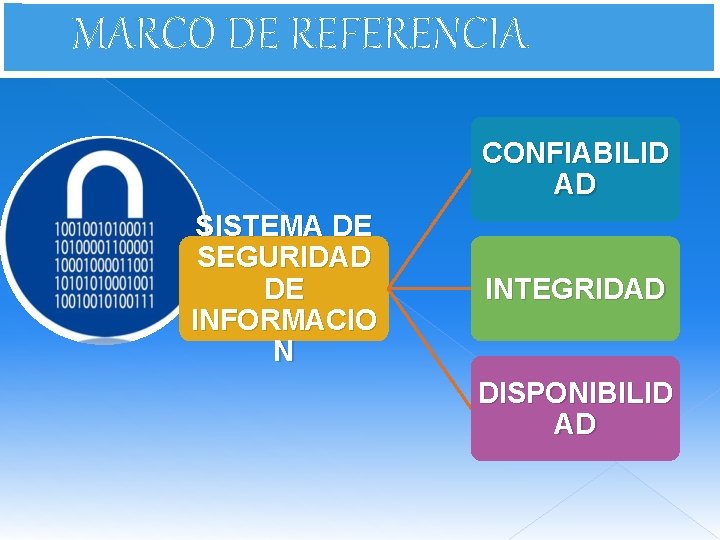
MARCO DE REFERENCIA CONFIABILID AD SISTEMA DE SEGURIDAD DE INFORMACIO N INTEGRIDAD DISPONIBILID AD
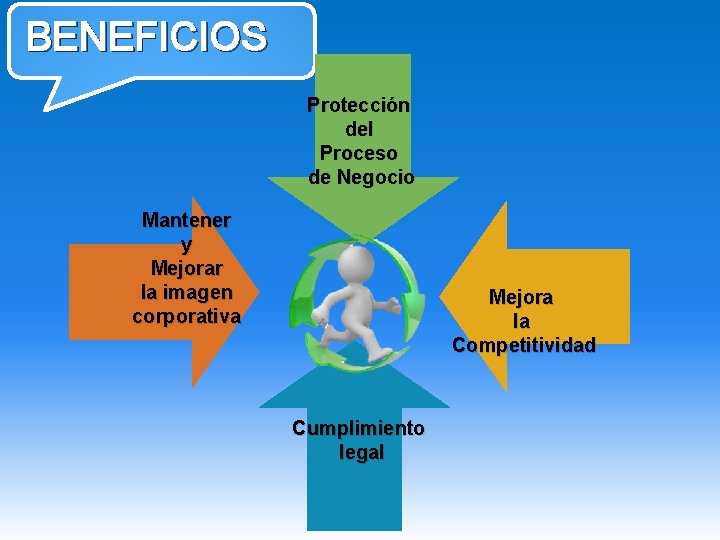
BENEFICIOS Protección del Proceso de Negocio Mantener y Mejorar la imagen corporativa Mejora la Competitividad Cumplimiento legal
#2
M. I. MUNICIPALIDAD DE GUAYAQUIL
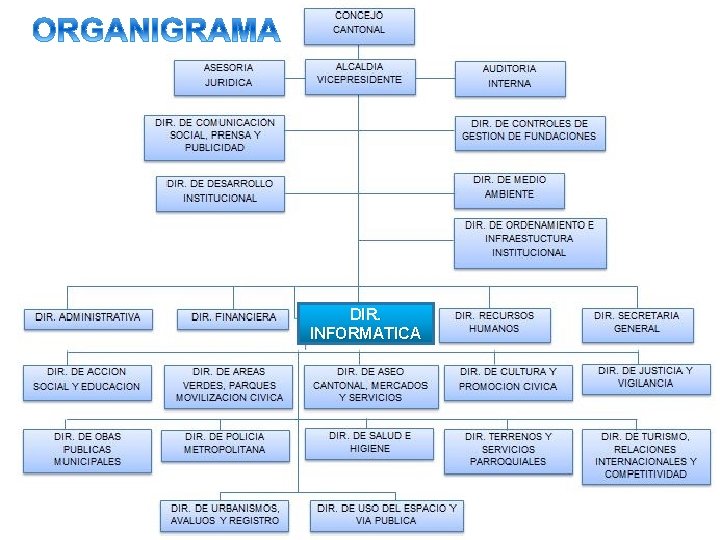
DIR. INFORMATICA
#3
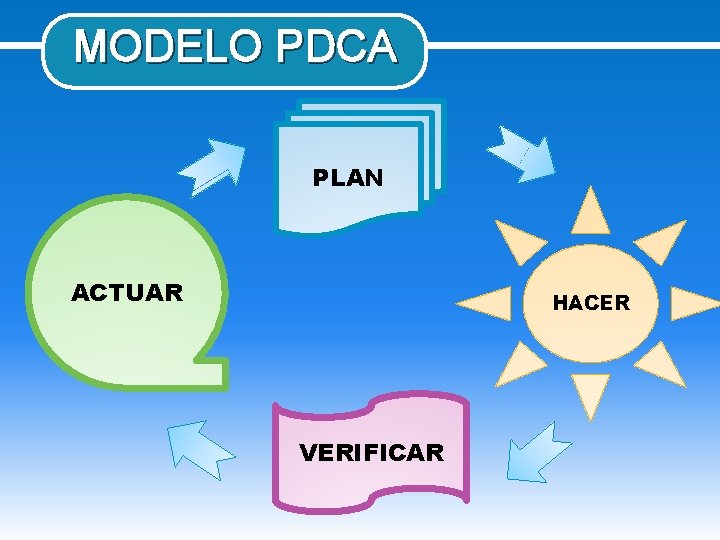
MODELO PDCA PLAN ACTUAR HACER VERIFICAR
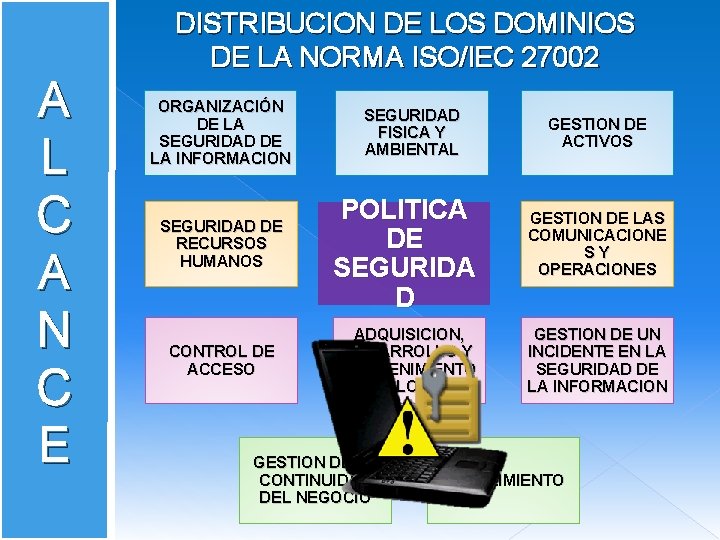
A L C A N C E DISTRIBUCION DE LOS DOMINIOS DE LA NORMA ISO/IEC 27002 ORGANIZACIÓN DE LA SEGURIDAD DE LA INFORMACION SEGURIDAD DE RECURSOS HUMANOS CONTROL DE ACCESO SEGURIDAD FISICA Y AMBIENTAL POLITICA DE SEGURIDA D ADQUISICION, DESARROLLO Y MANTENIMIENTO DE LOS SI GESTION DE LA CONTINUIDAD DEL NEGOCIO GESTION DE ACTIVOS GESTION DE LAS COMUNICACIONE SY OPERACIONES GESTION DE UN INCIDENTE EN LA SEGURIDAD DE LA INFORMACION CUMPLIMIENTO
Documento de Política de Seguridad de la Información Revisión de la política de seguridad de la Información
#4
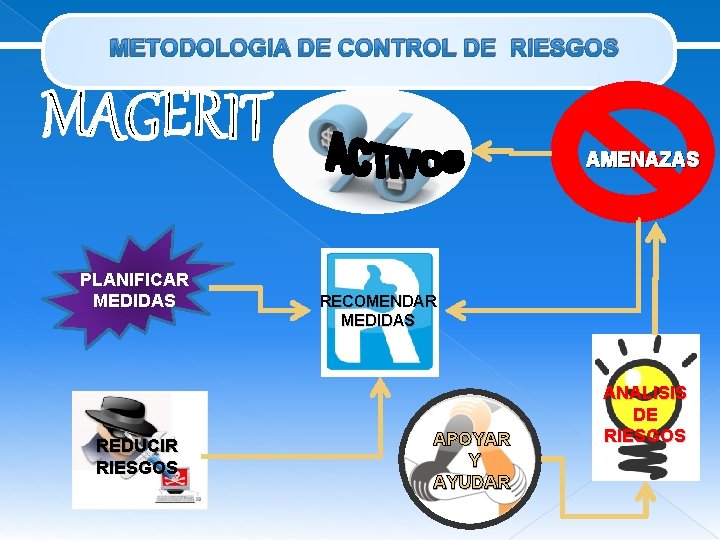
METODOLOGIA DE CONTROL DE RIESGOS AMENAZAS PLANIFICAR MEDIDAS REDUCIR RIESGOS RECOMENDAR MEDIDAS APOYAR Y AYUDAR ANALISIS DE RIESGOS
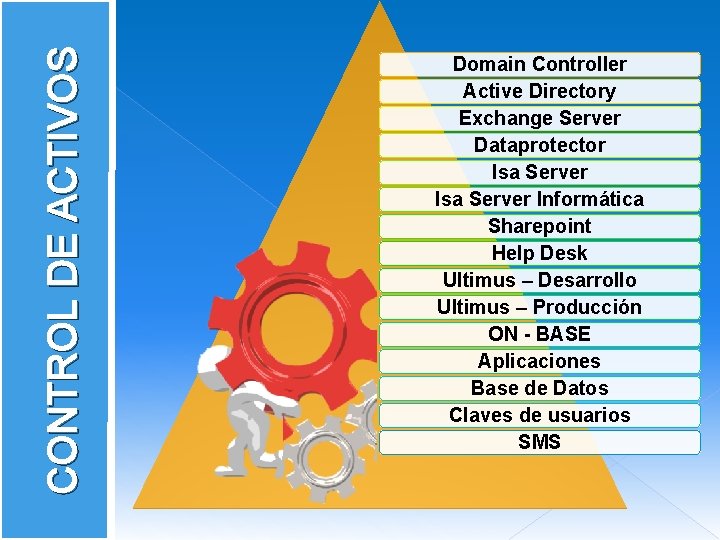
CONTROL DE ACTIVOS Domain Controller Active Directory Exchange Server Dataprotector Isa Server Informática Sharepoint Help Desk Ultimus – Desarrollo Ultimus – Producción ON - BASE Aplicaciones Base de Datos Claves de usuarios SMS
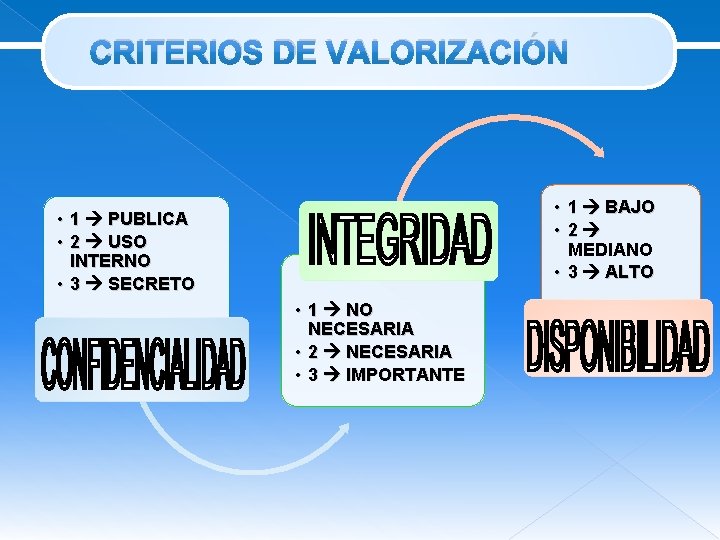
CRITERIOS DE VALORIZACIÓN • 1 BAJO • 2 MEDIANO • 3 ALTO • 1 PUBLICA • 2 USO INTERNO • 3 SECRETO • 1 NO NECESARIA • 2 NECESARIA • 3 IMPORTANTE
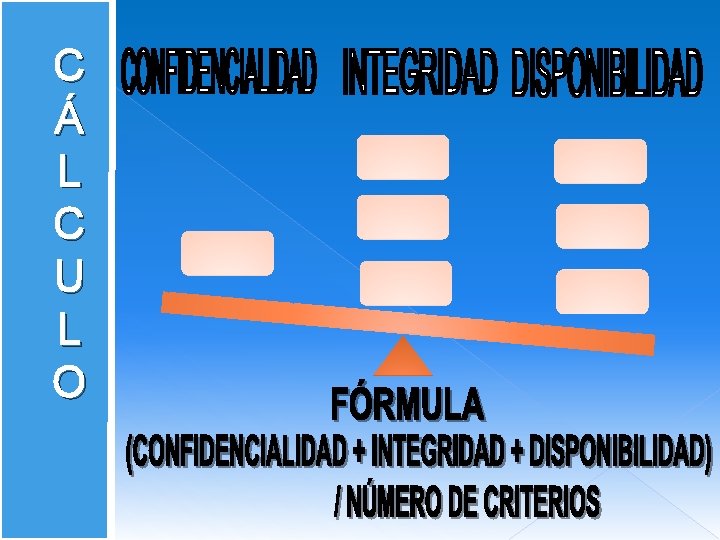
C Á L C U L O
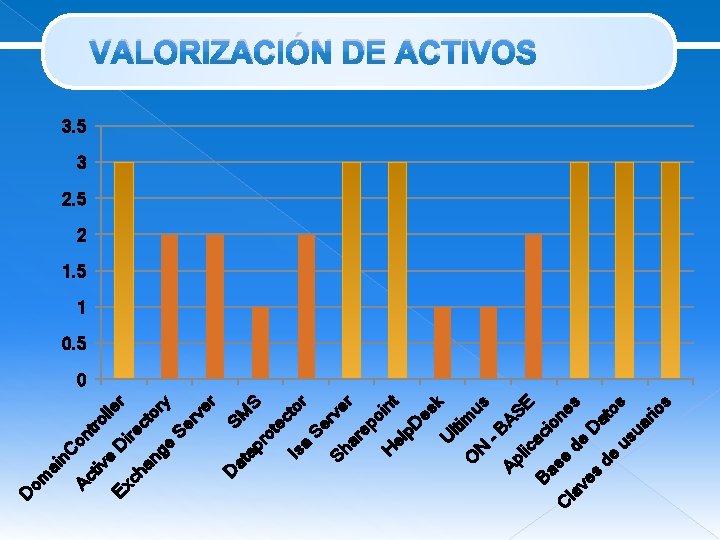
ai n Ac C on tro tiv lle e Ex D ire r ch ct an ge ory Se rv er D SM at ap S ro te Is ctor a Se Sh rve r ar ep oi nt H el p. D es k U lti m O us N –B Ap AS lic E a Ba ci on s C e es la d e ve D s at de os us ua rio s om D VALORIZACIÓN DE ACTIVOS 3. 5 3 2. 5 2 1. 5 1 0. 5 0
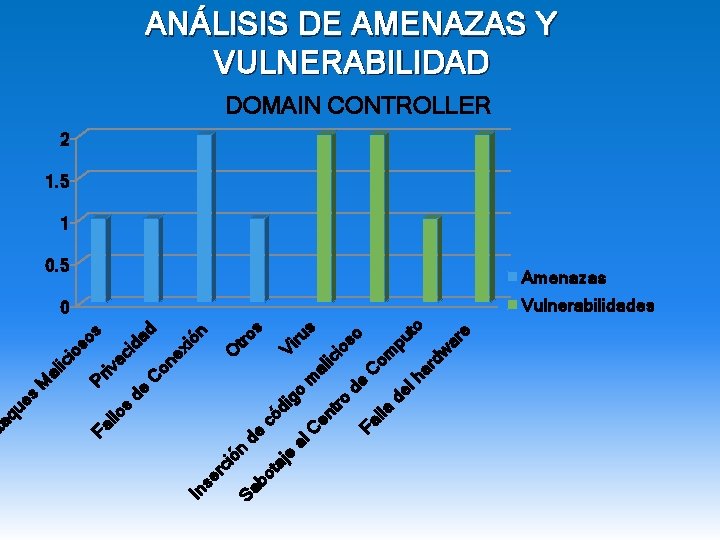
ta je Sa bo Fa lla s ru o ha rd w ar e pu t so ic io al C om m de de l ro o Vi s tro O n on ex ió C da d ac i iv Pr so s io ic al M de ig có d C en t de al ci ón se r In s Fa llo es aq u At ANÁLISIS DE AMENAZAS Y VULNERABILIDAD DOMAIN CONTROLLER 2 1. 5 1 0. 5 Amenazas 0 Vulnerabilidades
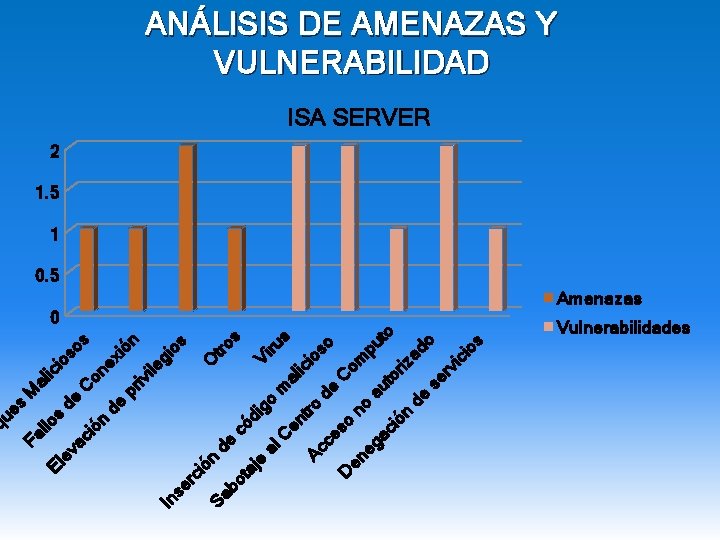
M Fa al llo ic El s io ev de so ac s C ió o ne n de xi ón pr iv ile gi In os se rc ió O n Sa tro de bo s có ta di je Vi go al ru m C s al en ic tro io Ac so de ce so C D om en no eg pu au ac to to ió riz n ad de o se rv ic io s es qu ANÁLISIS DE AMENAZAS Y VULNERABILIDAD ISA SERVER 2 1. 5 1 0. 5 0 Amenazas Vulnerabilidades
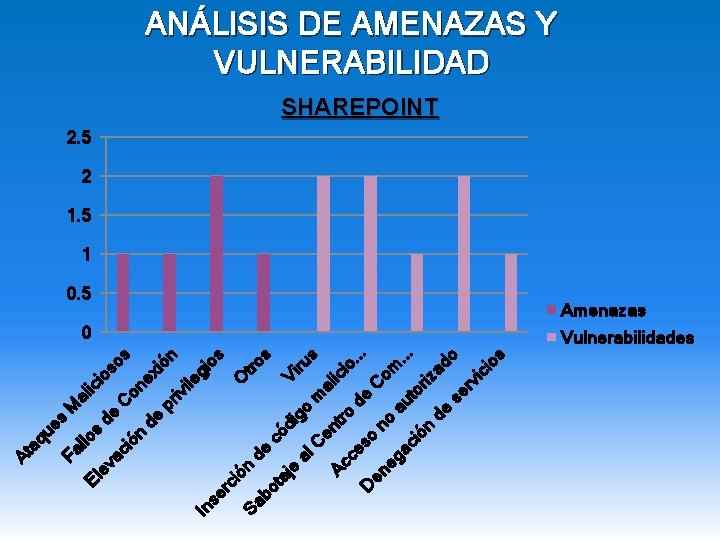
aq ue Fa s M al llo El ic s io ev de so ac C s ió o n ne de xi ón pr iv ile gi In os se rc ió O n Sa tro d e s bo c ta ód Vi je i g ru al o s m C en al Ac ic tro io ce. . . d so e D C en eg no a om. . . ac ut or ió n i de zad o se rv ic io s At ANÁLISIS DE AMENAZAS Y VULNERABILIDAD SHAREPOINT 2. 5 2 1. 5 1 0. 5 0 Amenazas Vulnerabilidades
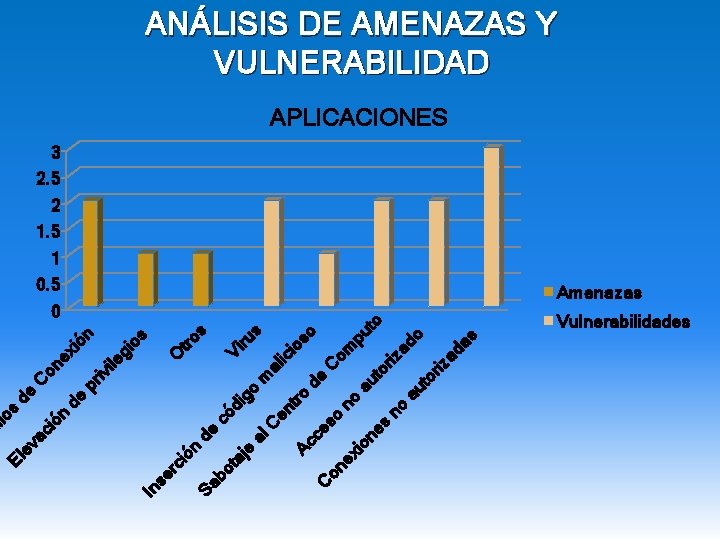
so ro C en t io so ic ru s Vi C om al m de o có di g s tro O 3 2. 5 2 1. 5 1 0. 5 0 no xi pu on au to es to riz no ad au o to riz ad as on e C al de Ac ce ta je Sa bo ci ón se r In de C on ex de ió n pr iv ile gi os s ió n ev ac El al lo ANÁLISIS DE AMENAZAS Y VULNERABILIDAD APLICACIONES Amenazas Vulnerabilidades
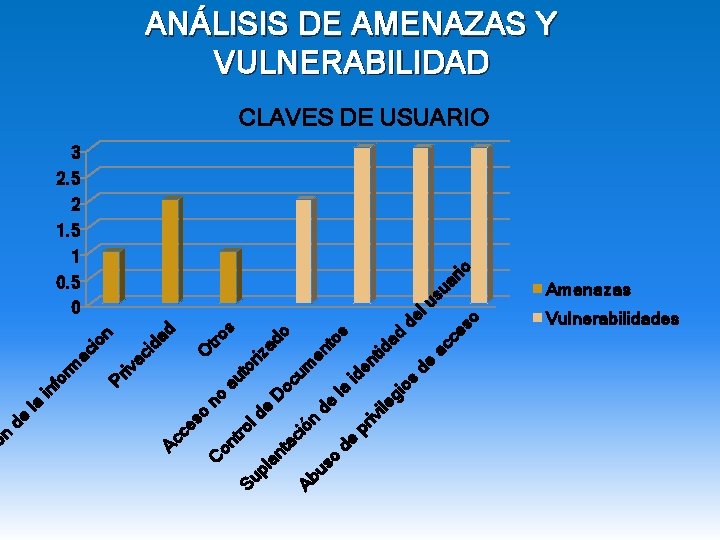
o Ab us de la ad o de de lu 3 2. 5 2 1. 5 1 0. 5 0 su ac ar ce io so ad id en to s en t id os gi ile iv pr de oc um D s tro O riz au to n da d ac i iv Pr ac io rm in fo no de n ió ta c an Su pl ro l on t C la so de Ac ce ón ANÁLISIS DE AMENAZAS Y VULNERABILIDAD CLAVES DE USUARIO Amenazas Vulnerabilidades
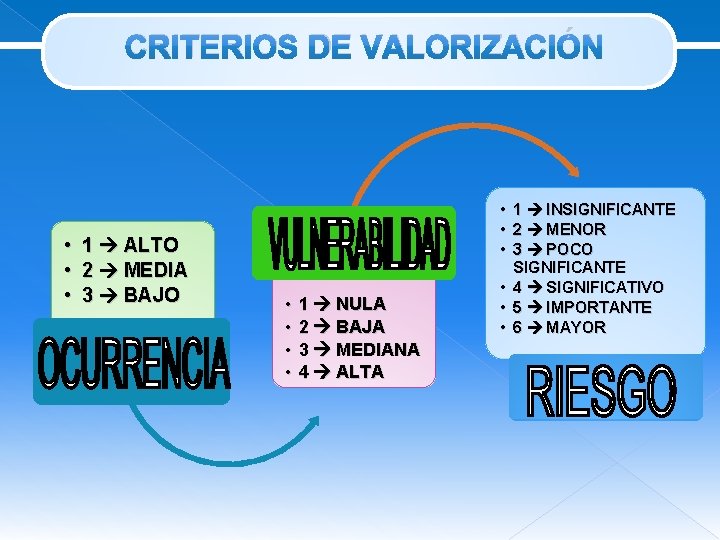
CRITERIOS DE VALORIZACIÓN • • • 1 ALTO 2 MEDIA 3 BAJO • • 1 NULA 2 BAJA 3 MEDIANA 4 ALTA • 1 INSIGNIFICANTE • 2 MENOR • 3 POCO SIGNIFICANTE • 4 SIGNIFICATIVO • 5 IMPORTANTE • 6 MAYOR
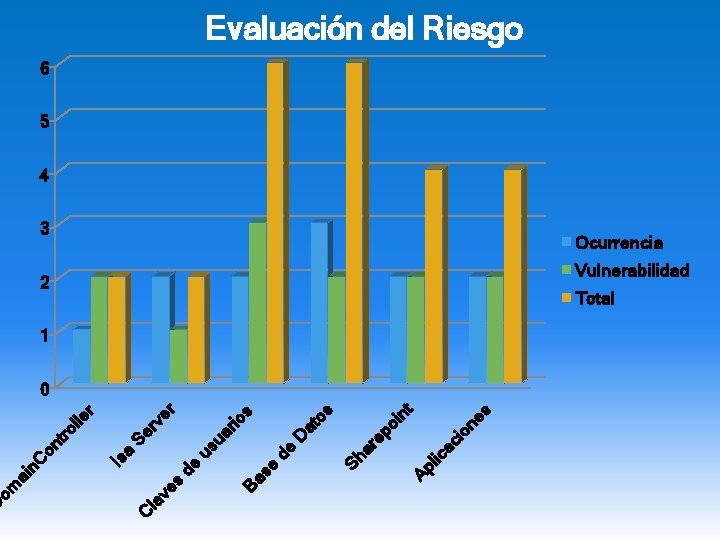
de on es ac i Ap lic in t ep o os D at io s us ua r er Se rv Sh ar Ba se de a Is ro lle r on t ai n. C ve s C la om D Evaluación del Riesgo 6 5 4 3 Ocurrencia 2 Vulnerabilidad Total 1 0
#5
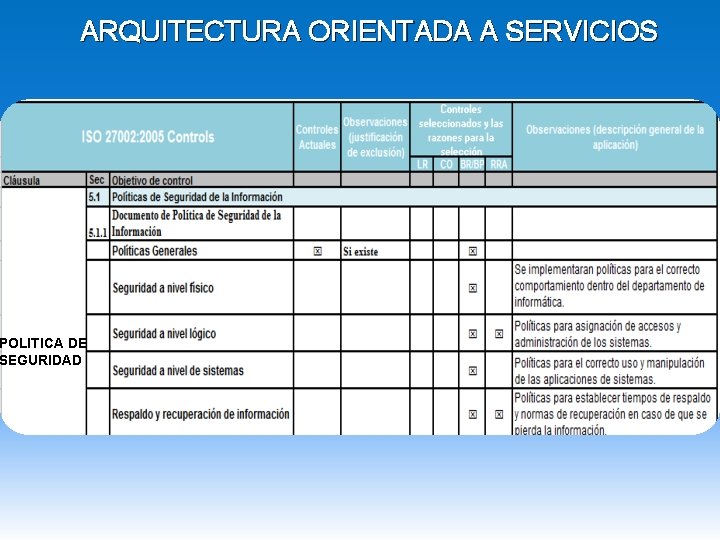
ARQUITECTURA ORIENTADA A SERVICIOS POLITICA DE SEGURIDAD
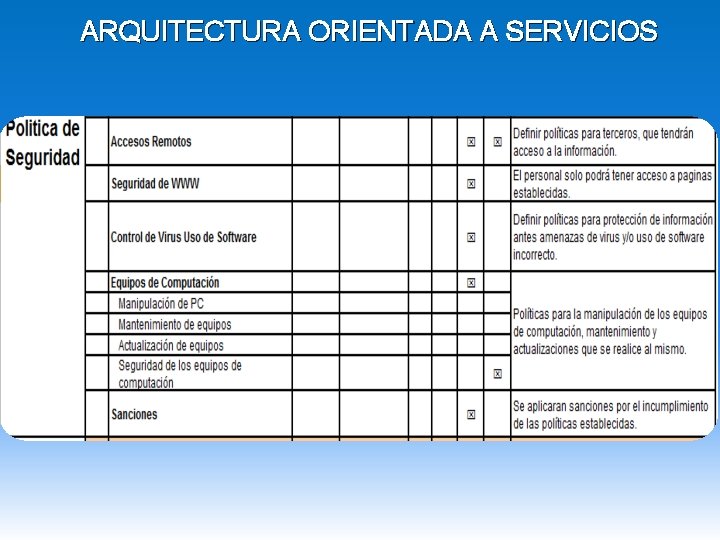
ARQUITECTURA ORIENTADA A SERVICIOS
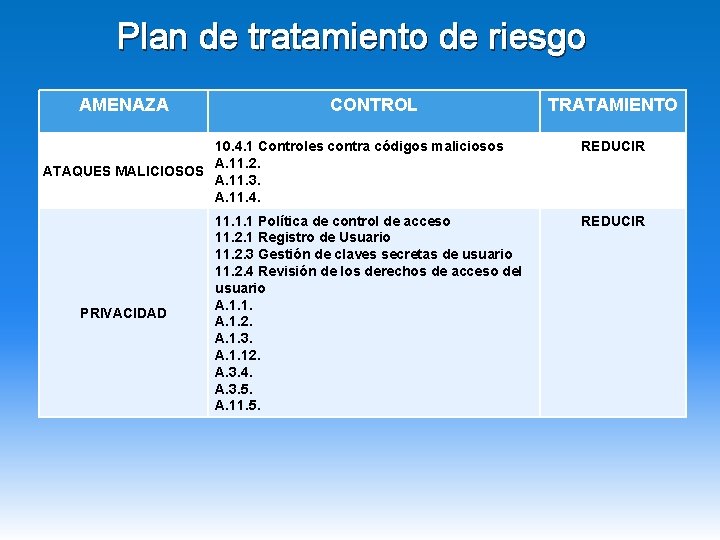
Plan de tratamiento de riesgo AMENAZA CONTROL 10. 4. 1 Controles contra códigos maliciosos A. 11. 2. ATAQUES MALICIOSOS A. 11. 3. A. 11. 4. PRIVACIDAD 11. 1. 1 Política de control de acceso 11. 2. 1 Registro de Usuario 11. 2. 3 Gestión de claves secretas de usuario 11. 2. 4 Revisión de los derechos de acceso del usuario A. 1. 1. A. 1. 2. A. 1. 3. A. 1. 12. A. 3. 4. A. 3. 5. A. 11. 5. TRATAMIENTO REDUCIR
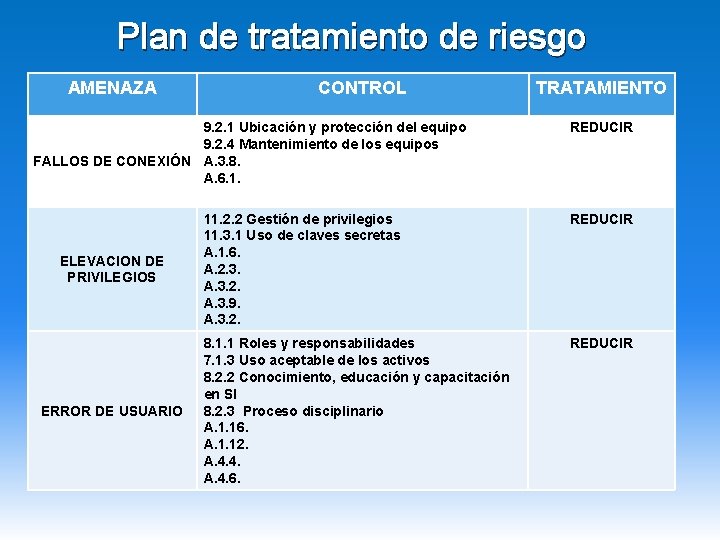
Plan de tratamiento de riesgo AMENAZA CONTROL 9. 2. 1 Ubicación y protección del equipo 9. 2. 4 Mantenimiento de los equipos FALLOS DE CONEXIÓN A. 3. 8. A. 6. 1. ELEVACION DE PRIVILEGIOS ERROR DE USUARIO TRATAMIENTO REDUCIR 11. 2. 2 Gestión de privilegios 11. 3. 1 Uso de claves secretas A. 1. 6. A. 2. 3. A. 3. 2. A. 3. 9. A. 3. 2. REDUCIR 8. 1. 1 Roles y responsabilidades 7. 1. 3 Uso aceptable de los activos 8. 2. 2 Conocimiento, educación y capacitación en SI 8. 2. 3 Proceso disciplinario A. 1. 16. A. 1. 12. A. 4. 4. A. 4. 6. REDUCIR
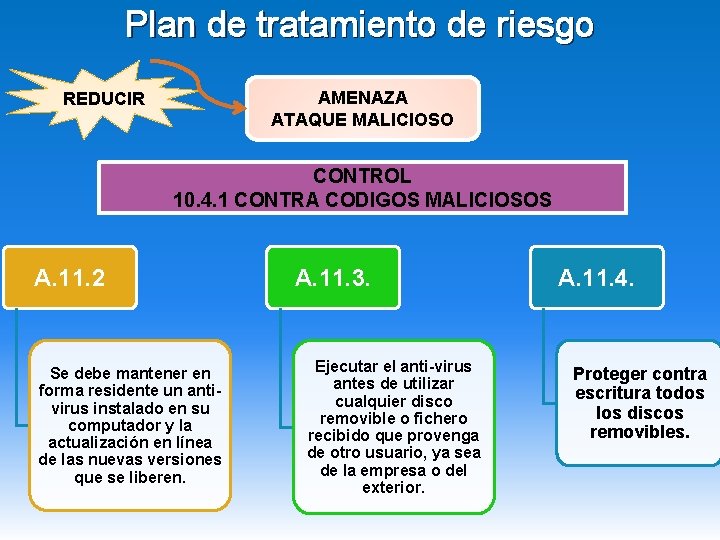
Plan de tratamiento de riesgo AMENAZA ATAQUE MALICIOSO REDUCIR CONTROL 10. 4. 1 CONTRA CODIGOS MALICIOSOS A. 11. 2 Se debe mantener en forma residente un antivirus instalado en su computador y la actualización en línea de las nuevas versiones que se liberen. A. 11. 3. Ejecutar el anti-virus antes de utilizar cualquier disco removible o fichero recibido que provenga de otro usuario, ya sea de la empresa o del exterior. A. 11. 4. Proteger contra escritura todos los discos removibles.
#6
ESTRATEGIAS DE DIFUSIÓN q COMUNICACIONES q COMUNICACIÓN q REUNIONES q COMUNICACIÓN ESCRITAS ELECTRÓNICA INFORMALES q BOLETÍN INFORMATIVO
RECOMENDACIONES Centro de Cómputo alterno Comité de Seguridad Equipos con reconocimiento de Huellas digitales Capacitación al personal Planificar simulacros
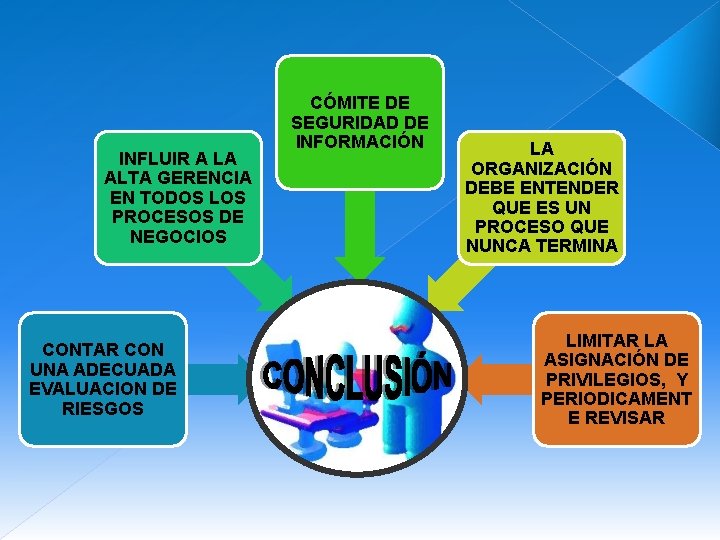
INFLUIR A LA ALTA GERENCIA EN TODOS LOS PROCESOS DE NEGOCIOS CONTAR CON UNA ADECUADA EVALUACION DE RIESGOS CÓMITE DE SEGURIDAD DE INFORMACIÓN LA ORGANIZACIÓN DEBE ENTENDER QUE ES UN PROCESO QUE NUNCA TERMINA LIMITAR LA ASIGNACIÓN DE PRIVILEGIOS, Y PERIODICAMENT E REVISAR
- Slides: 36