
Studi Kasus Sistem Manajemen Keamanan Informasi di CV
- Slides: 12
Studi Kasus Sistem Manajemen Keamanan Informasi di CV. Graha Mesin Globalindo Nama kelompok: Fachrul Elsa Septian Febi Dwi Ainiyah Febilia Yusrika Putri Fifi Arifiyati Agustin 140412606548 160412607127 160412607058 160412607016
Sistem Manajemen Keamanan Informasi SMKI adalah sistem manajemen yang di terapkan perusahaan untuk mengamankan aset informasi terhadap ancaman yang mungkin terjadi untuk menjamin kelangsungan bisnis perusahaan
Tujuan dan Manfaat 1 • Memastikan bahwa organisasi memiliki control yang memadai terkait keamanan informasi 2 • Menunjukkan tata kelola yang baik dalam penanganan dan pengamanan informasi 3 • Sebagai mekanisme untuk mengukur berhasil atau tidaknya control keamanan informasi 4 • Meminimalkan resiko
Profil CV. Graha Mesin Globalindo • CV. Graha Mesin Globalindo merupakan perusahaan yang bergerak dalam bidang produksi alat dan mesin teknologi yang tepat guna, serta penjualan mesin impor yang bersertifikasi dan bergaransi. • CV. Graha Mesin Globalindo spesialis untuk memproduksi mesin teknologi tepat guna pertanian, alat , mesin pengolah makanan serta supplier mesin pengemasan (Agriculture equipment food processor dan packing machiner) • Letak lookasi CV. Graha Mesin Globalindo berpusat di Malang , Jawa timur , Indonesia
Implementasi PDCA (Plan, Do, Check, Act ) • Plan Tahap perencanaan terdapat beberapa aktivitas yang perlu dilakukan, yaitu: 1. Pemetaan proses bisnis, fungsi yang berjalan dalam sistem informasi dan aspek teknologi yang diterapkan 2. Pendekatan metedologi berbasis resiko 3. Analisis resiko 4. Risk mitigation 5. Risk evaluation and monitoring 6. Penentuan kebijakan SMKI 7. SOA (statement of aplicability)
• DO Pada tahap ini terdapat kumpulan aktivitas – aktivitas hasil implementasi dari plan yang sudah di rancang 1. Mengelola semua pengoperasian resource 2. Pengawasan implementasi dari keamanan perusahaan 3. Pengembangan kebijakan yang disesuaikan dengan kerangka yang dihasilkan dalam tahap plan
• Check Keamanan sistem informasi perusahaan memerlukan adanya pengukuran dalam tahap perencanaan dengan implememntasi dan dalam rangka menuju langkah keamanan perusahaan 1. Mengukur hasil kinerja dari keseluruhan keamanan perusahaan 2. Pengukuran efektifitas dari transaksi data pada setiap departemen 3. Melakukan audit internal pada keamanan pada setiap departemennya
• Act Seluruh kontrol yang ditetapkan dan telah diterapkan dalam perusahaan tidak akan memberikan hasil yang efektif tanpa adanya improvement atau semua itu hanya tumpukan dokumen 1. Menerapkan perbaikan yang diidentifikasikan 2. Memastikan kegagalan tidak terulang kembali 3. Tahap penanggulangan perbaikan saat ancaman dan serangan terdeteksi 4. Mengkomunikasikan hasilnya kepada pihak yang terkait
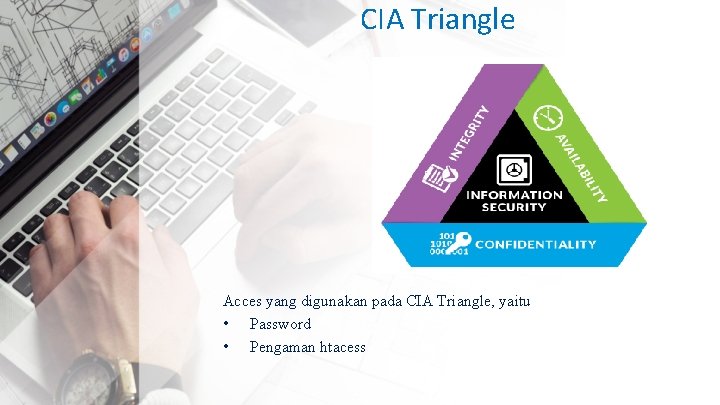
CIA Triangle Acces yang digunakan pada CIA Triangle, yaitu • Password • Pengaman htacess
Aspek Keamanan Informasi Confidentiality • Merahasiakan informasi penting yang merupakan aset untuk perusahaan • Strategy Plan • Data User Integrity • Menjaga kevalidan data saat proses transmisi • Modifikasi sumber daya sistem komputer Availability • Adanya sistem komputerisasi • Adanya control security • Adanya jaringan informasi • Backup data secara berkala • Adanya server cadangan atau schema proteksi
Privacy • Email dan Password karyawan dan user • Data penting User • Data hasil penjualan, hasil produksi dan data penggunaan bahan Identification • mengenali email/username dan Password user (pembeli) • mengenali email/username dan password karyawan saat login menggunakan komputer kantor laptop Authentication • penggunaan pin atau password • nomor mobile jika melakukan login menggunakan mobile • Akses untuk pihak admin, karyawan dan pembeli Authorization • memberi hak akses yang berbeda untuk tiap golongan pengguna (admin, karyawan sesuai dengan departmentnya dan pembeli) Accountability