
SECURITY MANAGEMENT PRACTICES Overview Domain Security Management Practices
- Slides: 39
SECURITY MANAGEMENT PRACTICES
Overview Domain Security Management Practices menjabarkan tentang : • proses identifikasi aset perusahaan • proses identifikasi aset informasi perusahaan • pengembangan dan implementasi dari kebijakan, standar, panduan dan prosedur untuk menentukan tingkat pengamanannya
Overview Domain Security. . . • Insiden keamanan informasi adalah satu atau serangkaian kejadian keamanan informasi yang memiliki peluang signifikan bagi pelemahan operasi bisnis dan peningkatan ancaman keamanan informasi. • Keamanan Informasi adalah terjaganya kerahasiaan (confidentiality), keutuhan (integrity) dan ketersediaan (availability) informasi. • Catatan: Sifat- sifat informasi yang lain seperti keaslian (authenticity), akuntabilitas (accountability), non penyangkalan (non-repudiation) dan keandalan(reliability) dapat juga dimasukkan sebagai keamanan informasi.
Company Asset Identification • Aset adalah sesuatu yang bernilai bagi organisasi. • Terdapat beberapa jenis aset, meliputi: • Informasi. • Perangkat Lunak (Software), seperti program komputer. • Perangkat Keras (Hardware). • Layanan. • Orang beserta kualifikasi, ketrampilan dan pengalamannya • Barang tak berwujud (intangible), seperti reputasi dan citra.
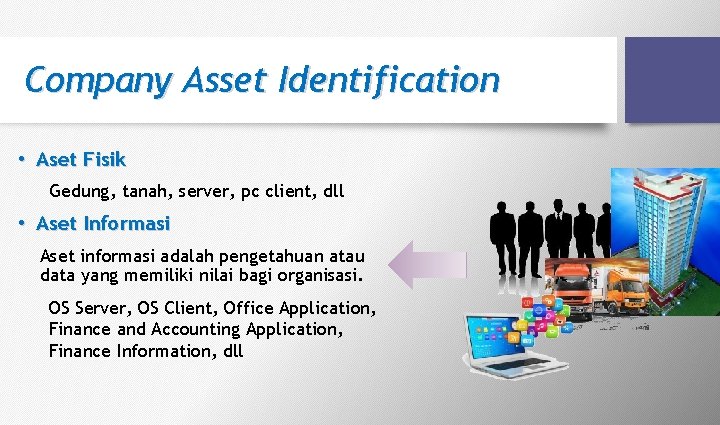
Company Asset Identification • Aset Fisik Gedung, tanah, server, pc client, dll • Aset Informasi Aset informasi adalah pengetahuan atau data yang memiliki nilai bagi organisasi. OS Server, OS Client, Office Application, Finance and Accounting Application, Finance Information, dll
Asset Threat Ancaman (threat) adalah penyebab potensial suatu insiden yang tidak dikehendaki, yang dapat membahayakan suatu sistem atau organisasi. • Pencurian (fisik dan non fisik) • Data loss kegagalan hardware, malfungsi dari aplikasi, human error, virus dll • Pengubahan yang tidak diinginkan • Penggunaan yang tidak diinginkan • Serangan dari luar
Asset Threat • Ancaman Internal dan Eksternal • Kecelakaan dan Tindakan disengaja • Sumber ancaman : • • Orang Organisasi Mekanisme Peristiwa yang memiliki potensi untuk membahayakan sumber daya informasi perusahaan.
Implementation of Security Policy • Kebijakan • Standard • Panduan • Prosedur
Kebijakan Keamanan Informasi • Kebijakan adalah ketentuan atau prinsip-prinsip yang menggambarkan tekad, komitmen atau rencana manajemen terhadap suatu masalah tertentu yang dinyatakan secara formal oleh manajemen dan menjadi landasan kerja organisasi. • Pernyataan dan sarana umum yang disediakan suatu organisasi untuk mencapai tujuannya yang terkait dengan perlindungan terhadap aset organisasi. • Ringkas, tingkat tinggi, dan tidak pernah menyatakan “bagaimana” mengerjakan tujuan tersebut.
Kebijakan Keamanan Informasi TUJUAN Provide a framework for the management of security across the enterprise Menyediakan kerangka kerja Bagi manajemen keamanan di seluruh perusahaan
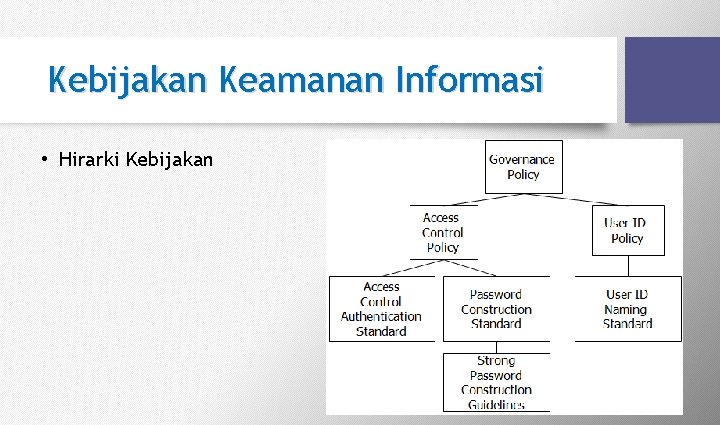
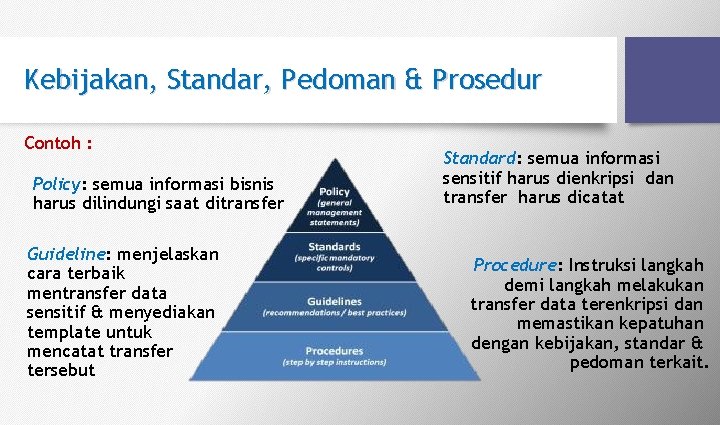
Kebijakan Keamanan Informasi • Hirarki Kebijakan
Kebijakan Keamanan Informasi Prinsip dasar pembuatan kebijakan Keamanan Informasi : 1. Kebijakan keamanan informasi sejalan dengan visi dan misi organisasi. 2. Keamanan informasi harus menjadi bagian yang tidak terpisahkan dalam operasional manajemen. 3. Penerapan keamanan informasi harus memperhatikan kelayakan biaya yang dibelanjakan dibandingkan dengan hasil yang ingin dicapai. 4. Tugas pokok dan fungsi manajer keamanan informasi harus jelas dan tertuang dalam dokumen resmi. 5. Tanggung jawab dan wewenang penggunaan sistem keamanan informasi oleh pihak di luar organisasi harus dituangkan secara jelas.
Kebijakan Keamanan Informasi 6. Diperlukan pendekatan menyeluruh dan terintegrasi untuk menerapkan keamanan informasi. 7. Melakukan evaluasi keamanan informasi secara periodik. 8. Sosialisasi kebijakan keamanan informasi
Contoh Kebijakan • Access Control Policy • Contingency Planning Policy • Data Classification Policy • Change Control Policy • Wireless Policy • Incident Response Policy • Termination of Access Policy • Backup Policy • • • Virus Policy Retention Policy Physical Access Policy Computer Security Policy Security Awareness Policy Audit Trail Policy Firewall Policy Network Security Policy Encryption Policy
Standar Keamanan Informasi • Standar adalah seperangkat aturan teknis yang harus dipatuhi suatu organisasi dalam rangka menerapkan suatu kerangka kerja tata kelola TIK. • Kegiatan, tindakan, aturan yang dirancang untuk menghadirkan kebijakan dengan struktur dukungan dan arahan spesifik yang diperlukan agar bermakna dan efektif • Standar menentukan penggunaan teknologi secara seragam. • Standar bersifat wajib dan diterapkan secara keseluruhan pada organisasi.
Standar Keamanan Informasi • Standar dapat berasal dari internal atau eksternal. • Standar internal misalnya: Standar Aplikasi Desktop, Standar Konfigurasi Komputer, Standar penomoran dokumen, dsb. • Standar eksternal misalnya: ISO 27001, ISO 20000, dsb. • Dengan adanya standar maka dapat memudahkan penanganan perangkat keras dan lunak dalam perawatannya karena prosedur untuk penanganannya dapat diseragamkan juga
Panduan Keamanan Informasi • Panduan adalah rekomendasi tindakan yang dianjurkan dapat dilakukan untuk mencapai suatu sasaran. • Pernyataan lebih umum yang dirancang untuk mencapai tujuan kebijakan dengan menyediakan suatu framework untuk diimplementasikan dalam prosedur. • Panduan hampir mirip dengan standar, tetapi tidak bersifat wajib dan hanya berupa rekomendasi untuk melakukan suatu tindakan.
Prosedur Keamanan Informasi • Prosedur adalah urutan kegiatan dari suatu proses yang melibatkan satu atau beberapa unit kerja dalam suatu organisasi. • Menguraikan secara spesifik bagaimana kebijakan, standar dan pedoman yang mendukung secara aktual akan diimplementasikan dalam lingkungan operasional. • Prosedur merupakan langkah-langkah detail yang harus diikuti dalam melakukan tugas tertentu. • Tujuan dari prosedur adalah memberikan langkah-langkah spesifik untuk menerapkan kebijakan, standar, dan panduan yang sebelumnya sudah dibuat
Contoh Prosedur scanning komputer terhadap virus. Prosedur backup data pada server. Prosedur pemasangan perangkat keras baru. Prosedur instalasi aplikasi. Prosedur menghadapi bencana kebakaran, banjir, huru hara dll. • Prosedur pembuatan password. • Prosedur penggantian perangkat keras yang rusak. • Prosedur penyimpanan file. • • •
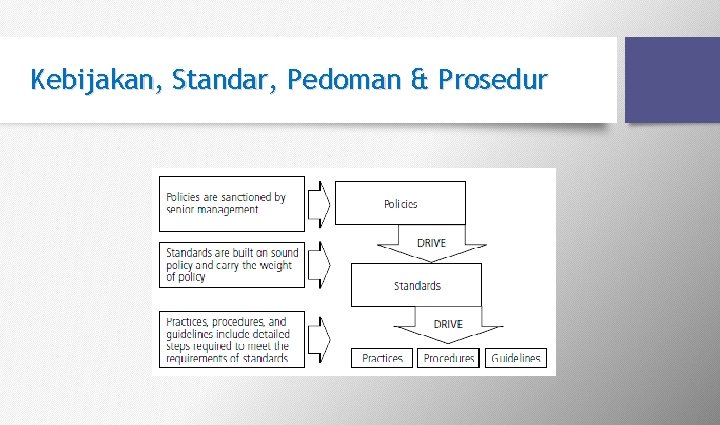
Kebijakan, Standar, Pedoman & Prosedur
Kebijakan, Standar, Pedoman & Prosedur Contoh : Policy: semua informasi bisnis harus dilindungi saat ditransfer Guideline: menjelaskan cara terbaik mentransfer data sensitif & menyediakan template untuk mencatat transfer tersebut Standard: semua informasi sensitif harus dienkripsi dan transfer harus dicatat Procedure: Instruksi langkah demi langkah melakukan transfer data terenkripsi dan memastikan kepatuhan dengan kebijakan, standar & pedoman terkait.
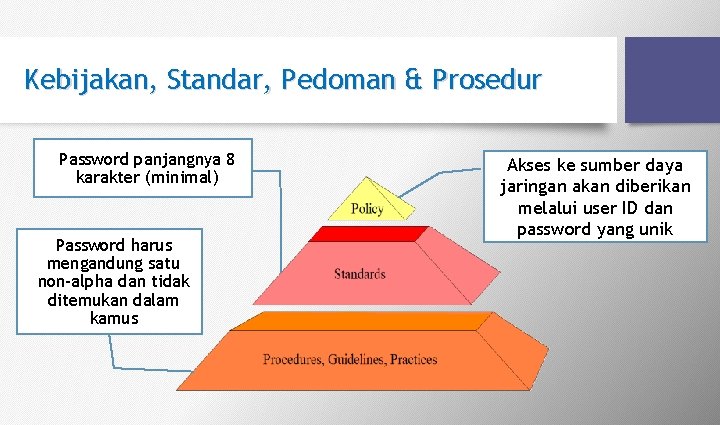
Kebijakan, Standar, Pedoman & Prosedur Password panjangnya 8 karakter (minimal) Password harus mengandung satu non-alpha dan tidak ditemukan dalam kamus Akses ke sumber daya jaringan akan diberikan melalui user ID dan password yang unik
CONTOH KEBIJAKAN Contoh : Kebijakan Keamanan Informasi di Universitas Tujuan • Memastikan pemanfaatan yang efektif dari sumber daya Teknologi Informasi (TI) Universitas dan meminimalkan terjadinya kerugian karena penyalahgunaan terhadap peralatan atau sistem yang tersedia baik secara sengaja maupun tidak disengaja.
CONTOH KEBIJAKAN Maksud Contoh : Kebijakan Keamanan Informasi di Universitas • Memastikan bahwa semua penggunaan fasilitas TI Universitas sesuai dengan undang-undang yang berlaku. • Memastikan bahwa aktifitas setiap individu dalam pemanfaatan fasilitas TI adalah sesuai wewenangnya masing-masing dan sejalan dengan kebutuhan untuk mewujudkan program Universitas; dan • Menyadarkan pengguna TI Universitas bahwa akses mereka ke fasilitas TI tersebut dapat ditolak atau dikenakan tindakan lebih lanjut jika dalam pemanfaatannya tidak sesuai dengan kebijakan yang ditetapkan.
CONTOH KEBIJAKAN Manfaat Contoh : Kebijakan Keamanan Informasi di Universitas • Kerahasiaan (confidentiality) -Data dan informasi hanya dapat dilihat oleh orang yang berhak dan hanya dapat diubah oleh orang-orang yang diperbolehkan untuk mengubahnya. • Integritas (integrity) -Data lengkap, akurat, terkini, jelas sumbernya dan relevan serta sistem beroperasi sesuai dengan spesifikasi yang ditetapkan. • Ketersediaan (availability) -Informasi dan layanan selalu tersedia bagi orang yang tepat pada saat dibutuhkan. • Akuntabilitas (accountability) -Semua aktivitas dapat ditelusuri kembali sampai ke sumber informasinya.
CONTOH KEBIJAKAN Contoh : Kebijakan Keamanan Informasi di Universitas Cakupan • Pemanfaatan TI Secara Umum • Akses Jaringan Universitas • Akun Pengguna (User Account) dan Password • Keamanan Fisik • Komputer Portable (Mobile) • Server Universitas (Data Center) • Perlindungan Virus • Backupdan Pemeliharaan • E-Mail • Akses Internet • Akses Sistem Informasi Kampus
CONTOH KEBIJAKAN Contoh : Kebijakan Keamanan Informasi di Universitas Diharuskan • Memastikan bahwa Anda telah memahami dan mematuhi kebijakan Perlindungan Data Universitas, jika ragu maka pastikan Anda tidak menyimpan rincian identitas Anda pada komputer manapun di dalam Universitas. • Menggunakan fasilitas TI sesuai dengan wewenang yang diberikan Universitas, baik sebagai Mahasiwa maupun staf. Pemanfaatannya harus sejalan dengan bisnis Universitasdan tidak melanggar Undang-undangyang berlaku.
CONTOH KEBIJAKAN Tidak Diperbolehkan Contoh : Kebijakan Keamanan Informasi di Universitas • Menyalin atau mendistribusikan perangkat lunak atau data Universitas dengan cara apapun. Pengguna harus tunduk pada Kebijakan Hak Cipta Universitas. • Makan atau minum saat menggunakan perangkat TI atau berada didalam laboratorium atau ruangan lain yang menyediakan perangkat TI.
access control policy
Access Control System & Methodology • Kontrol adalah alat untuk mencegah terjadinya risiko, meliputi kebijakan, prosedur, panduan, tindakan atau struktur organisasi yang dapat bersifat administratif, teknis, manajemen atau legal. • Kontrol akses merupakan mekanisme dan metode untuk mengendalikan akses terhadap sistem informasi perusahaan, sehingga kerahasiaan, integritas, dan ketersediaan informasi dapat dilindungi dari pihak-pihak yang tidak berwenang
Control Administrative Controls • Melakukan pemeriksaan latar belakang calon karyawan • Melakukan pelatihan pemahaman akan pentingnya keamanan • Penjadwalan cuti • Rotasi pekerjaan dan pembagian tanggung jawab pekerjaan • Penandaan dokumen sensitif/rahasia.
Control Technical Controls • Pembatasan kesalahan pada login. • Misal, apabila user salah memasukkan user name atau password selama lima kali berturut-turut pada kurun waktu 1 jam, maka user tersebut akan diblokir tidak dapat masuk ke dalam sistem selama 24 jam berikutnya. • Aktivitas ini akan dicatat pada log untuk keperluan audit.
Control Physical Controls • Penggunaan CCTV untuk memantau aktivitas pada tempat yang sensitif keamanannya, misalnya: pada ruang server • Penggunaan magnetic ID card untuk dapat memasuki ruang server.
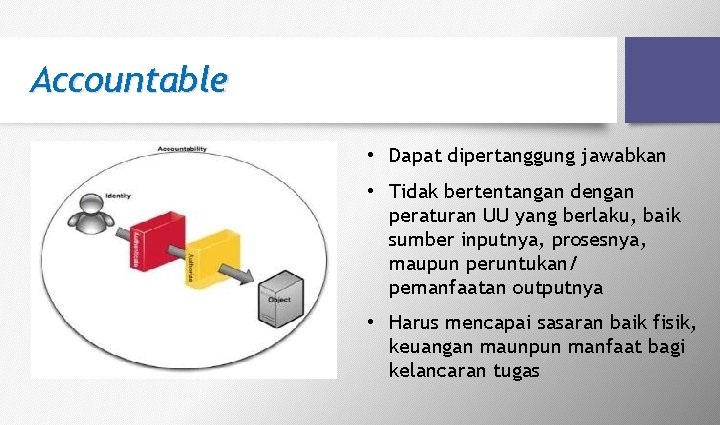
Accountable • Dapat dipertanggung jawabkan • Tidak bertentangan dengan peraturan UU yang berlaku, baik sumber inputnya, prosesnya, maupun peruntukan/ pemanfaatan outputnya • Harus mencapai sasaran baik fisik, keuangan maunpun manfaat bagi kelancaran tugas
Identification Identifikasi merupakan mekanisme untuk mengenali subyek (pengguna, sistem) sebelum memperoleh akses ke sistem informasi.
Authentification • Otentifikasi merupakan mekanisme verifikasi untuk membuktikan bahwa identitas yang di klaim oleh subyek untuk masuk ke dalam sistem informasi adalah benar. • Otentikasi melakukan verifikasi berdasarkan tiga tipe faktor, yaitu: • Something you know • Something you have • Personal identity (fingerprint, bioretina, face, etc)
Otorization • Otorisasi merupakan proses pemberian hak kepada subyek untuk melakukan akses terhadap sistem informasi sesuai dengan level akses yang telah ditentukan sebelumnya. • Proses otorisasi dilakukan dengan mengacu pada access control matrix yang merupakan suatu tabel yang menerangkan tindakan yang dapat dilakukan oleh subyek terhadap sistem informasi.
Accountability • Akuntabilitas merupakan mekanisme untuk mencatat setiap aktivitas yang dilakukan oleh pengguna. • Pencatatan ini dapat mempermudah proses audit terhadap sistem informasi dimana semua aktivitas dari setiap pengguna dapat dipertanggungjawabkan.
Risk Management Bentuk paling dasar dari manajemen keamanan informasi terdiri atas empat tahap yakni: a. Mengidentifikasi ancaman yang dapat menyerang sumber daya informasi perusahaan b. Mendefenisikan risiko yang dapat disebabkan oleh ancaman-ancaman tersebut c. Menentukan kebijakan keamanan informasi d. Mengimplementasikan pengendalian untuk mengatasi risiko-risiko tersebut.