
RFC 3315 DYNAMIC HOST CONFIGURATION PROTOCOL FOR IPV
- Slides: 60
RFC 3315 DYNAMIC HOST CONFIGURATION PROTOCOL FOR IPV 6 (DHCPV 6) 組員: 蔡承翰 陳鈺璋 翁菘㠙 1 A 1015503 A 1015521 A 1015537 指導老師 吳俊興
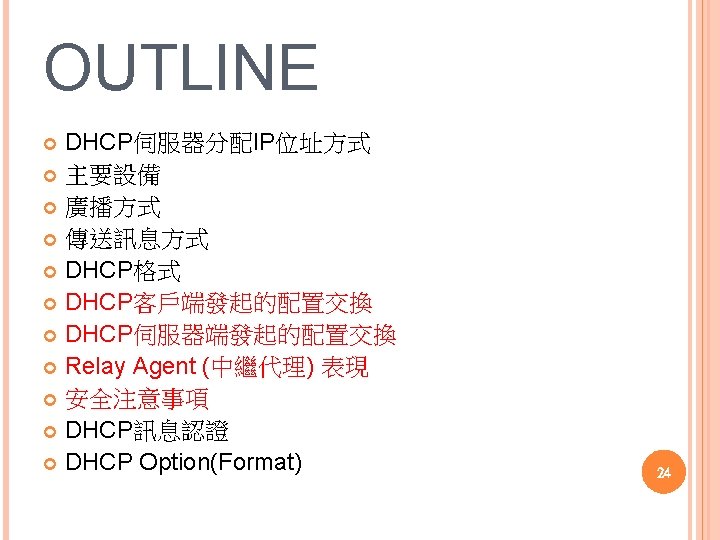
廣播方式 Unicast Multicast Anycast 5
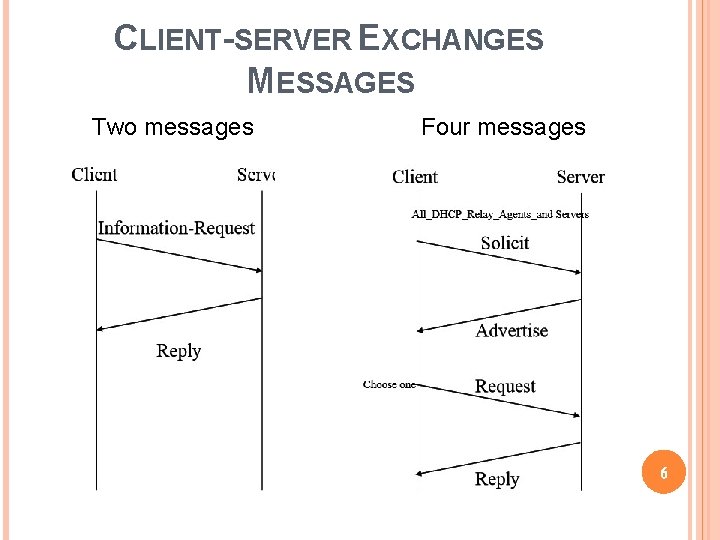
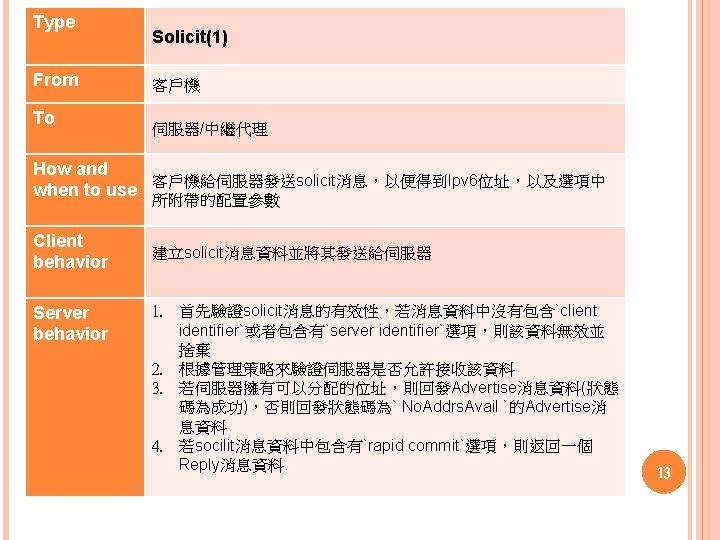
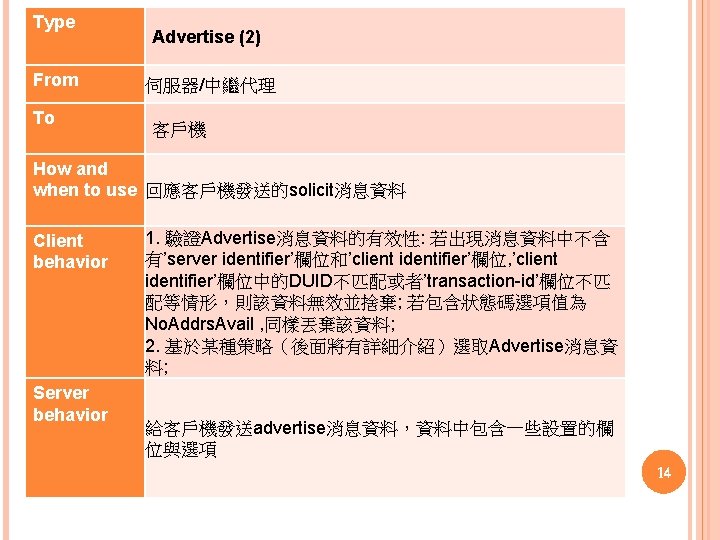
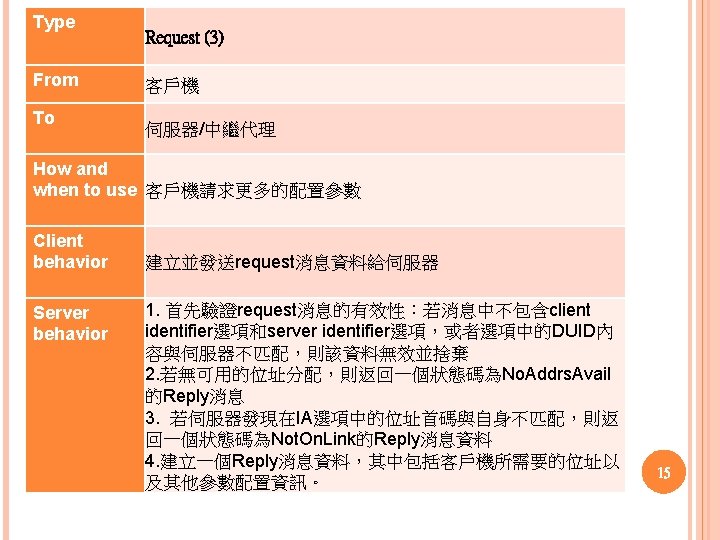
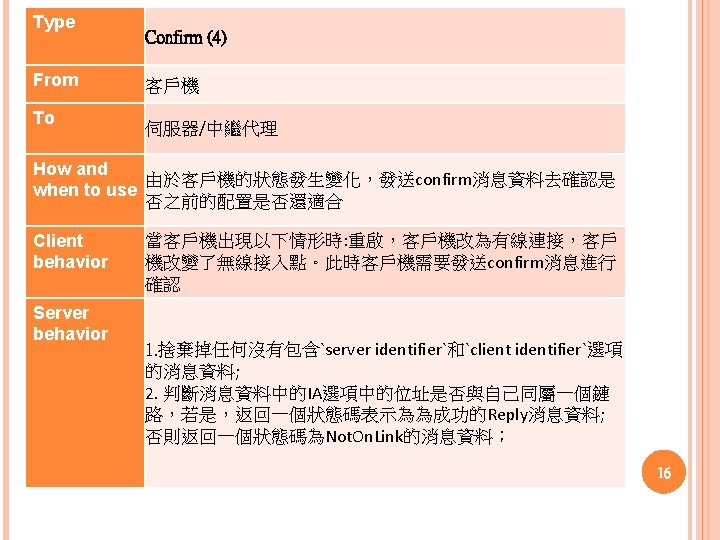
CLIENT-SERVER EXCHANGES MESSAGES Two messages Four messages 6
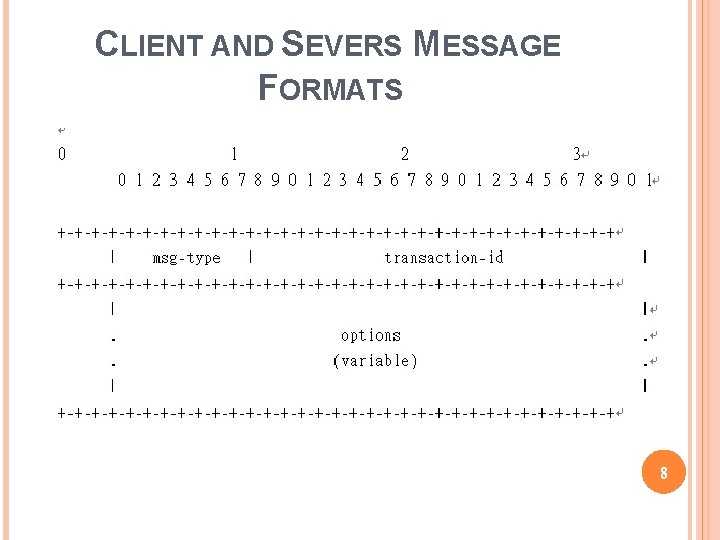
CLIENT AND SEVERS MESSAGE FORMATS 8
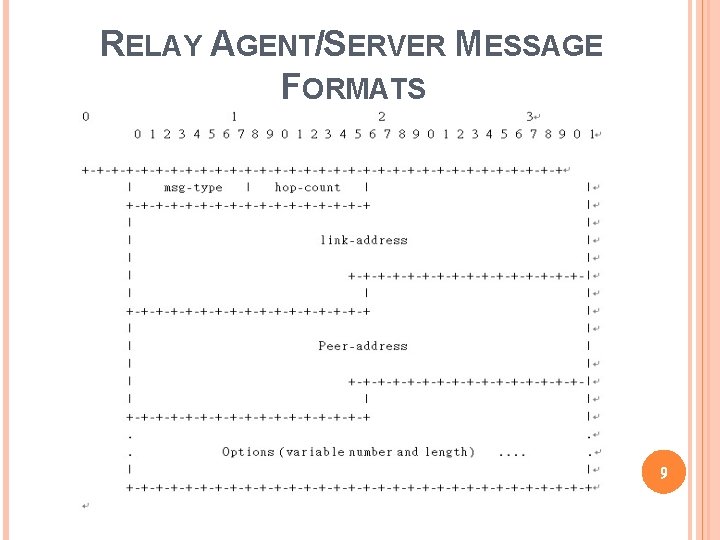
RELAY AGENT/SERVER MESSAGE FORMATS 9
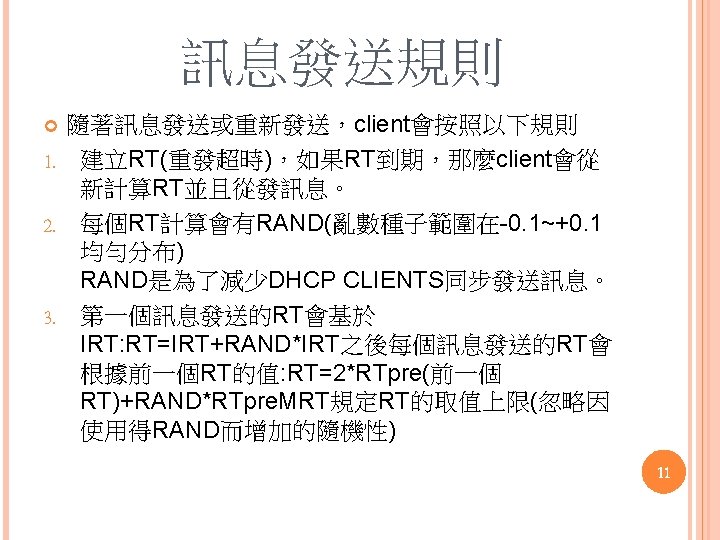
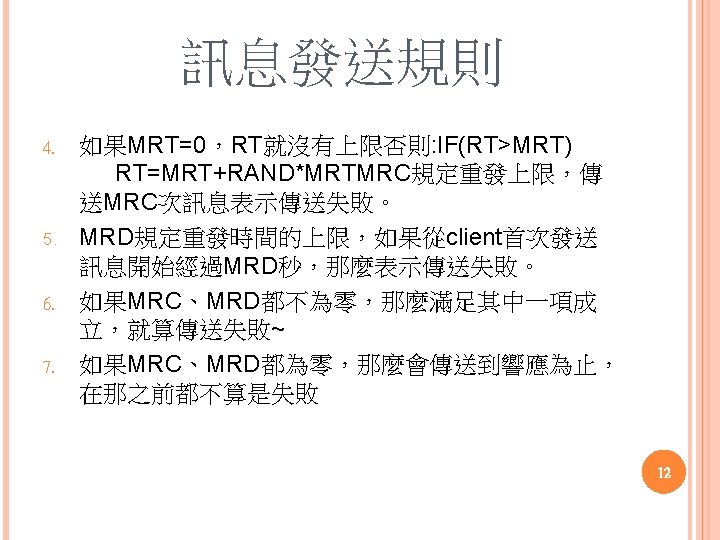
RELIABILITY OF CLIENT INITIATED MESSAGE EXCHANGES RT Retransmission timeout IRT Initial retransmission time MRC Maximum retransmission count MRT Maximum retransmission time MRD Maximum retransmission duration RAND Randomization factor 10
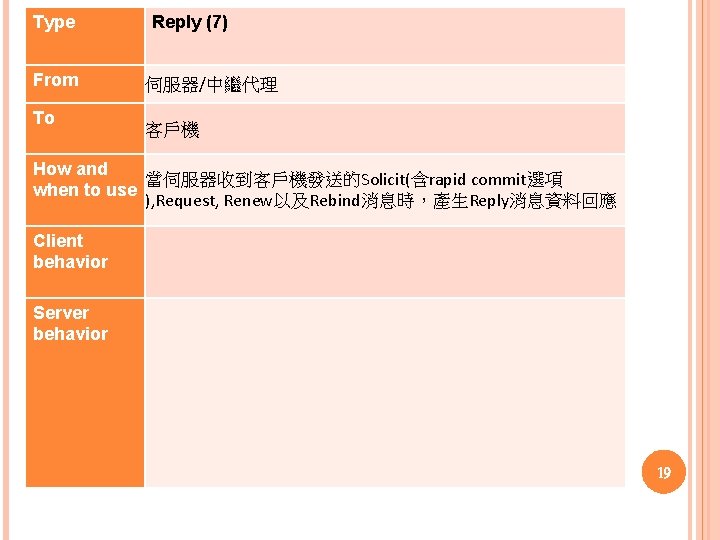
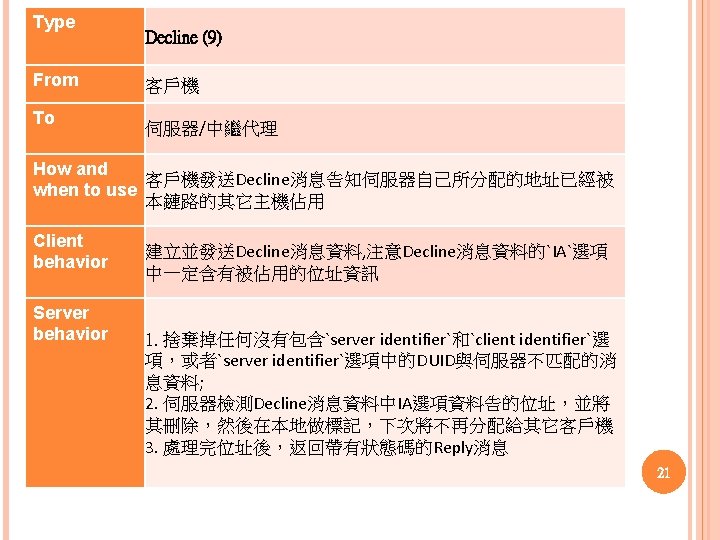
Type From To Reply (7) 伺服器/中繼代理 客戶機 How and 當伺服器收到客戶機發送的Solicit(含rapid commit選項 when to use ), Request, Renew以及Rebind消息時,產生Reply消息資料回應 Client behavior Server behavior 19
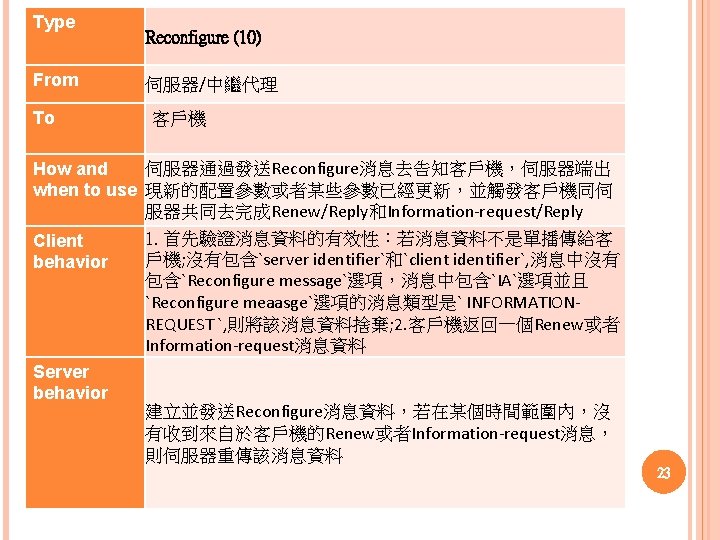
SERVER BEHAVIOR Creation and Transmission of Reconfigure Messages server可能包含一個Option Request來確定client更改了 什麼資訊或新增了什麼資訊。 Ø server在RECONFIGURE設了msg type,server將 transaction id設為0。在重新配置信息裡,server包含 server標識選項(DUID)和client標識選項(client的 DUID)。 Ø 為了避免client受到拒絕服務攻擊,在Reconfigure message裡server必須使用DHCP authentication(認證)。 Ø Server不能在Reconfigure裡包含其他選項(除非在 individual options裡有特別允許) Ø 25
SERVER BEHAVIOR Time Out and Retransmission of Reconfigure Message 如果server沒有在REC_TIMEOUT milliseconds裡從 client那收到Renew或Information request message, server就會重發message然後把REC_TIMEOUT的 值設成兩倍在等一次,server會持續這個動作直到 REC_MAX_RC unsuccessful attempts被made,然 後server就會放棄對這個client的處理。 26
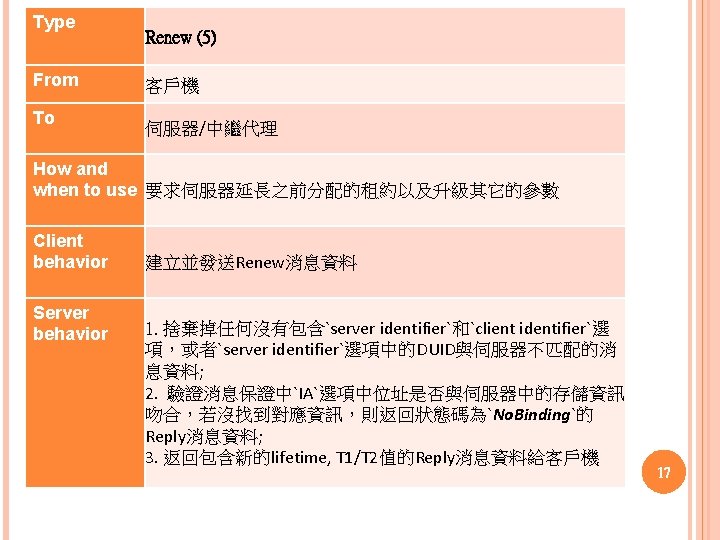
RECEIPT OF RENEW MESSAGES Server發送一個Reply message給client ,就算client 沒有要求,server也會在Reply message裡包含IAs 和其他參數的新值。 RECEIPT OF INFORMATION-REQUEST MESSAGES Server發送一個Reply message給client ,就算client 沒有要求,server也會在Reply message裡包含其他 參數的新值。 27
CLIENT BEHAVIOR Receipt of Reconfigure Messages Ø 收到有效的Reconfigure messages後,client會用Renew message 或 Information request message來回應,client 會忽略在Reconfigure Message裡的transaction id字段, 在處理交易的過程中,client會默默的丟棄任何收到的 Reconfigure Message。 28
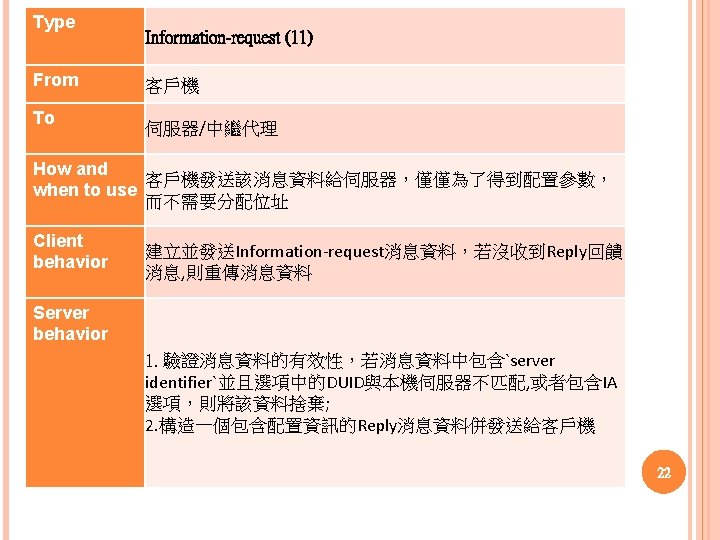
CLIENT BEHAVIOR Creation and Transmission of Renew Messages Ø 當回應給Reconfigure時,client會產生然後發送Renew message 。 Creation and Transmission of Informationrequest Messages Ø 當回應給Reconfigure時,client會產生然後發送 Information request message。 29
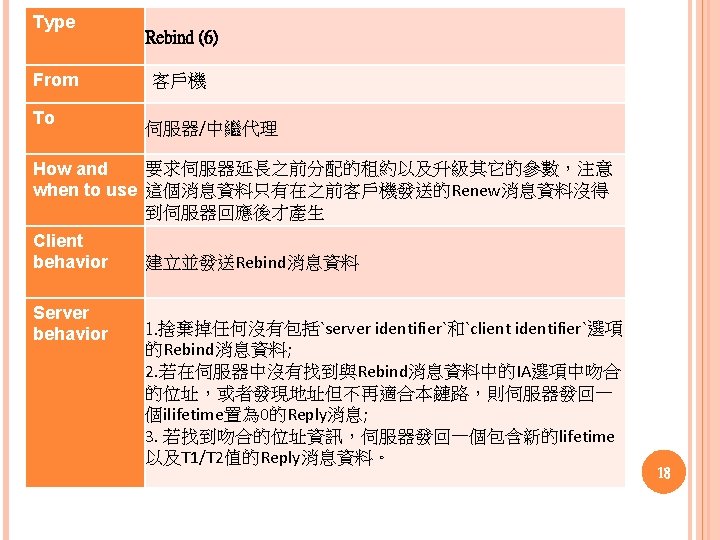
CLIENT BEHAVIOR Time Out and Retransmission of Renew or Information-request Messages Ø Client在做client initiated configuration exchange(客戶端 發起的配置交換)時也使用相同的variables和 retransmission algorithm(重發算法),如果client沒有從 server那收到回應,client就會忽略然後丟棄那個 Reconfigure message。 30
RELAY AGENT (中繼代理) BEHAVIOR Relay Agent被用於配置目的地址的清單,其中包含 unicast address、ALL_DHCP_Servers multicast address或其他被網路管理員選到的address。 如果Relay Agent沒有明確的被配置,就會使用 ALL_DHCP_Servers multicast address做為預設。 如果Relay Agent傳播messages給 ALL_DHCP_Servers multicast address或其他 multicast address,它就會把Hop field設為 32。 31
RELAY AGENT (中繼代理) BEHAVIOR Relaying a Message from a Client Ø 如果relay agent收到來自client的message,relay agent 會放global或site scoped address給link (client需要被分 配一個address),這個address被server用來確定link是哪 個client要被配置address和其他組態資訊,然後將 message的hop count被設為 0。 32
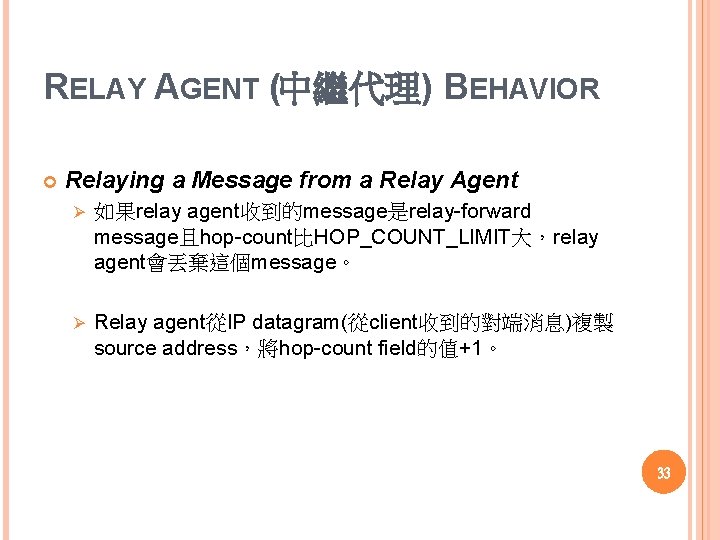
RELAY AGENT (中繼代理) BEHAVIOR Relaying a Message from a Relay Agent Ø 如果relay agent收到的message是relay forward message且hop count比HOP_COUNT_LIMIT大,relay agent會丟棄這個message。 Ø Relay agent從IP datagram(從client收到的對端消息)複製 source address,將hop count field的值+1。 33
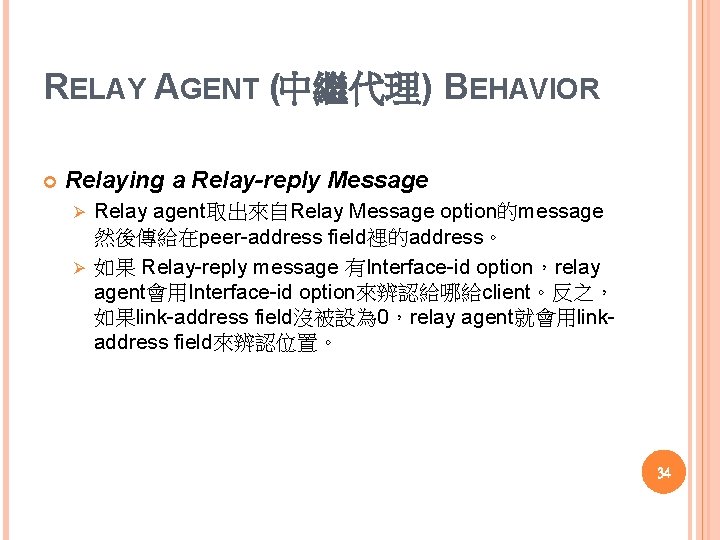
RELAY AGENT (中繼代理) BEHAVIOR Relaying a Relay-reply Message Relay agent取出來自Relay Message option的message 然後傳給在peer address field裡的address。 Ø 如果 Relay reply message 有Interface id option,relay agent會用Interface id option來辨認給哪給client。反之, 如果link address field沒被設為 0,relay agent就會用link address field來辨認位置。 Ø 34
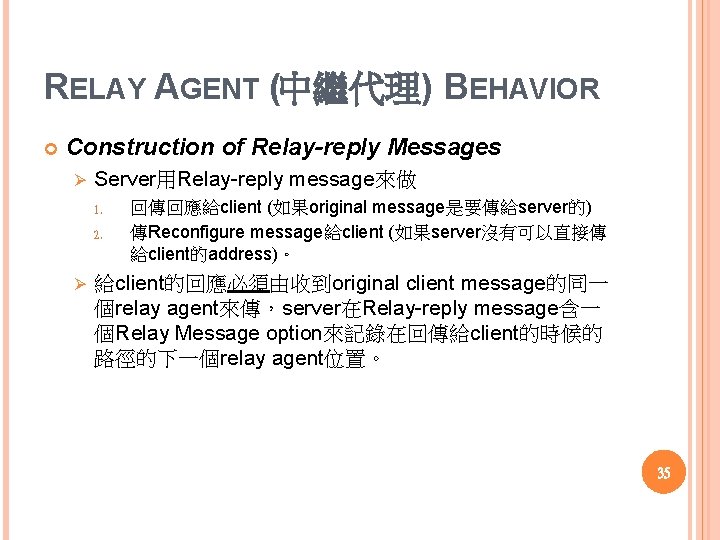
RELAY AGENT (中繼代理) BEHAVIOR Construction of Relay-reply Messages Ø Server用Relay reply message來做 1. 2. Ø 回傳回應給client (如果original message是要傳給server的) 傳Reconfigure message給client (如果server沒有可以直接傳 給client的address)。 給client的回應必須由收到original client message的同一 個relay agent來傳,server在Relay reply message含一 個Relay Message option來記錄在回傳給client的時候的 路徑的下一個relay agent位置。 35
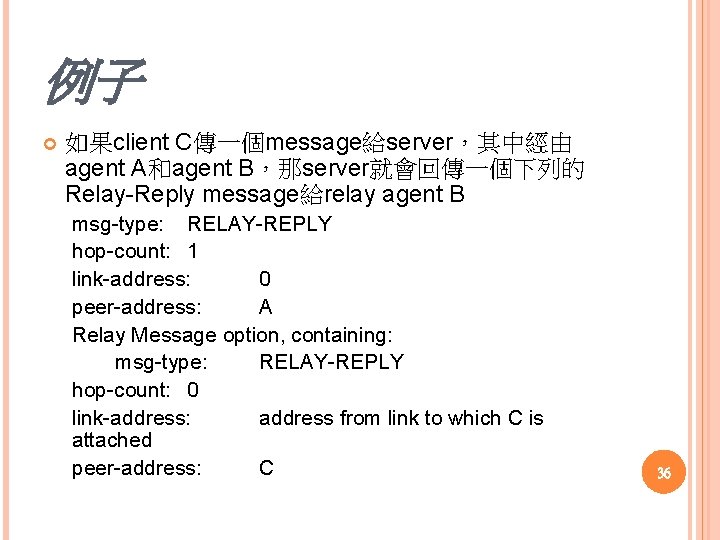
例子 如果client C傳一個message給server,其中經由 agent A和agent B,那server就會回傳一個下列的 Relay Reply message給relay agent B msg type: RELAY REPLY hop count: 1 link address: 0 peer address: A Relay Message option, containing: msg type: RELAY REPLY hop count: 0 link address: address from link to which C is attached peer address: C 36
SECURITY CONSIDERATIONS 針對client和server的威脅是”denial of service”(Dos 攻擊),在存在共享資源情況下這些攻擊可以在任何 時候出現,這些攻擊包含 1. 2. The exhaustion of available addresses (資源耗盡) The exhaustion of CPU or network bandwidth (CPU或 網寬耗盡) 38
DHCP OPTION(FORMAT) 46
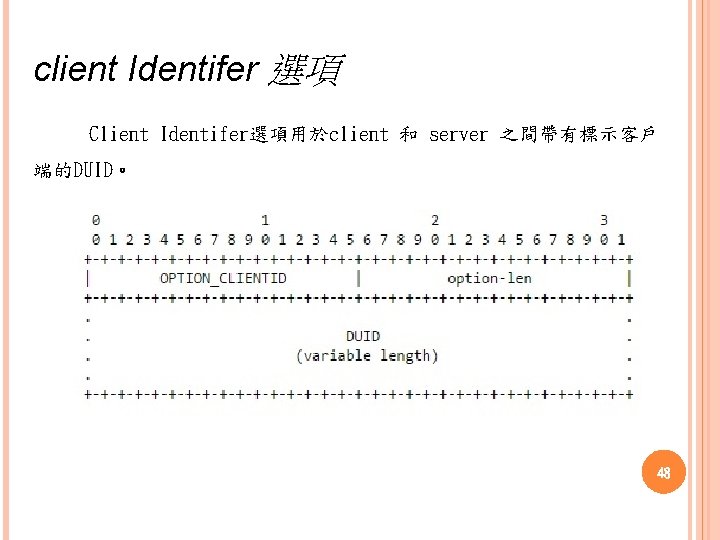
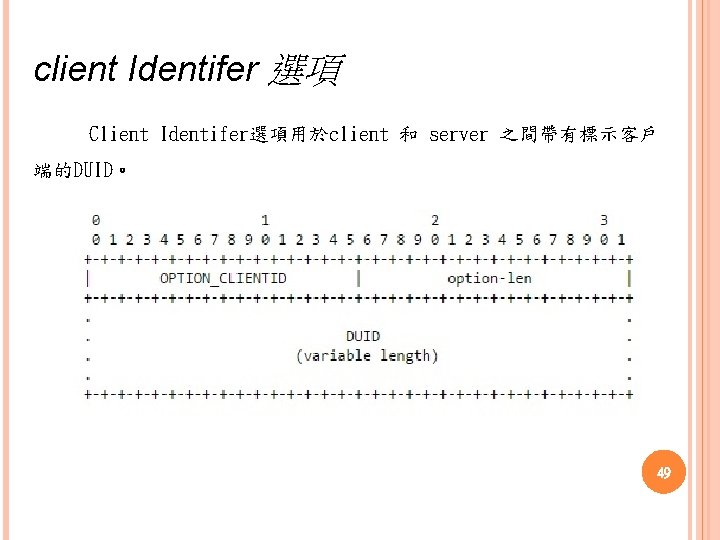
client Identifer 選項 Client Identifer選項用於client 和 server 之間帶有標示客戶 端的DUID。 48
client Identifer 選項 Client Identifer選項用於client 和 server 之間帶有標示客戶 端的DUID。 49
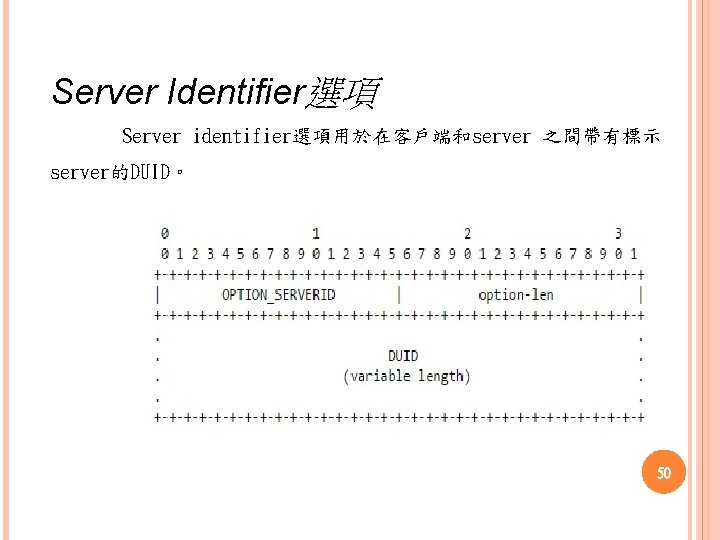
Server Identifier選項 Server identifier選項用於在客戶端和server 之間帶有標示 server的DUID。 50
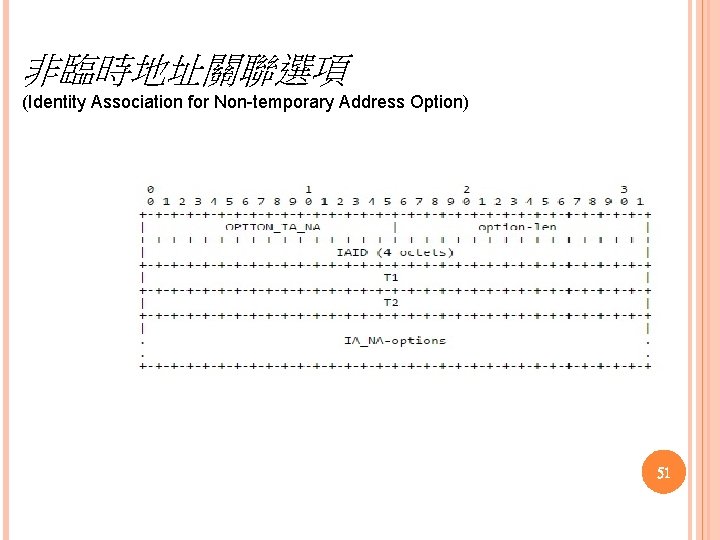
非臨時地址關聯選項 (Identity Association for Non temporary Address Option) 51
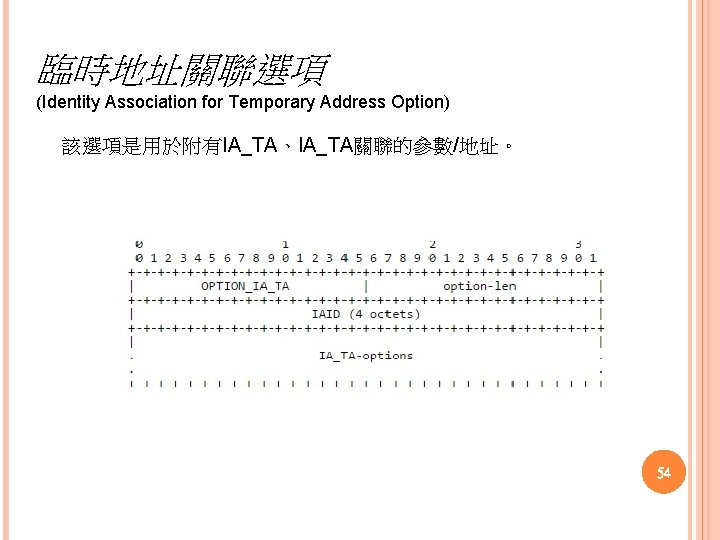
臨時地址關聯選項 (Identity Association for Temporary Address Option) 該選項是用於附有IA_TA、IA_TA關聯的參數/地址。 54
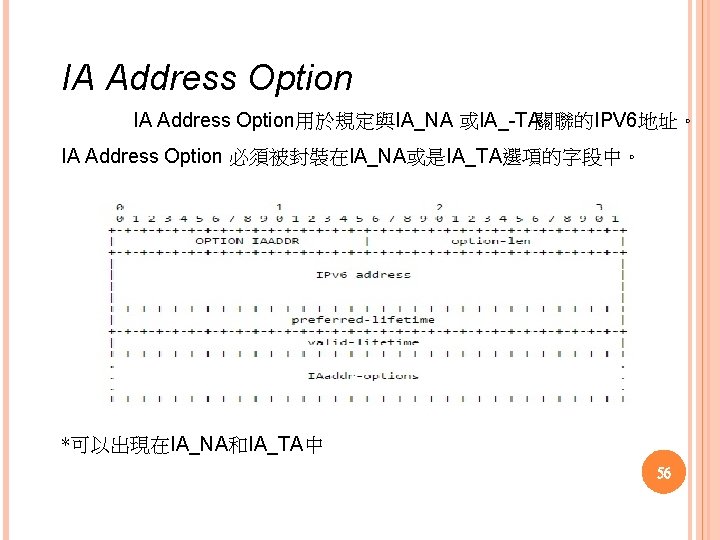
IA Address Option用於規定與IA_NA 或IA_ TA關聯的IPV 6地址。 IA Address Option 必須被封裝在IA_NA或是IA_TA選項的字段中。 *可以出現在IA_NA和IA_TA中 56
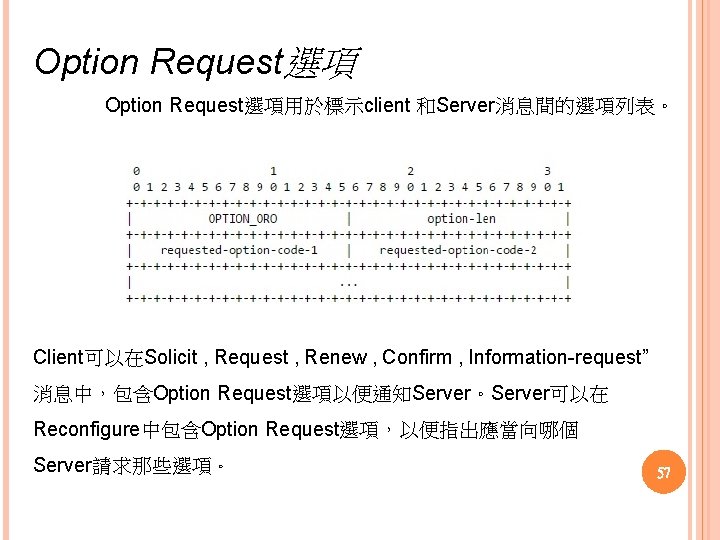
Option Request選項用於標示client 和Server消息間的選項列表。 Client可以在Solicit , Request , Renew , Confirm , Information request” 消息中,包含Option Request選項以便通知Server。Server可以在 Reconfigure中包含Option Request選項,以便指出應當向哪個 Server請求那些選項。 57
DHCPV 6與DHCPV 4的差異 不再只是 DORA 模式(Discover, Offer, Request, Acknowledgement),改成前面提到的13種封包。 DHCPv 6 並不會給 prefix length,而是將Prefix length (subnet mask) 的訊息放在 RA 中 “prefix information” 內的 “prefix length” 欄位。 58
DHCPV 6與DHCPV 4的差異 DHCPv 6 並不會給 default gateway 位址,IPv 6 hosts 的 default router 位址並不是由 RA 訊息或 DHCPv 6 訊息提供的。當收到 RA 訊息時,IPv 6 hosts 會取得封包的來源地 IPv 6 位址。 由於 RA 訊息的來源地位址一定是 link local 位址, 所以 IPv 6 hosts 的 default router 位址就會是 link local 位址。 59
END 60