
REDES DE COMPUTADORES Prof Davis Alves Tecnlogo em
- Slides: 37
REDES DE COMPUTADORES Prof. Davis Alves Tecnólogo em Redes especializado Gerenciamento de Projetos TI SEGURANÇA FÍSICA & LÓGICA DE REDES 1
Prof. Davis Alves § Especializado em Gestão Tecnologia da Informação (FGV – Fundação Getúlio Vargas) q Pós-graduado em Gerenciamento de Projetos TI q Tecnólogo em Redes de Computadores e Internet q Administrador de Redes especializado em Microsoft Títulos oficiais: ü Certificação ISO® 27002 (Segurança da Informação) ü Certificação ISO® 20000 (Padrão de Gestão TI) ü Certificação ITIL® Intermediate (Gerenciamento Serviços TI) ü Certificações COBIT® e ITMP® (Governança de TI) ü Certificação GREEN IT Citzen (Sustentabilidade de TI) ü Certificação ICS MCSA® System Administrator ü Certificação DAC® in Wireless Technology 2 ü Certificação C|EH® - Certified Ethical Hacker www. e-davis. net
Prof. Davis Alves Ocupações ü Instrutor oficial de certificações: ITIL® e ISO® ü Professor universitário Redes e Tecnologias ü Professor na pós-graduação em Governança de TI ü Gerente de infra-estrutura grupo Millennium Network® Administrador das Redes atualmente: Residência e estudos * Boston e Nova York (Estados Unidos) – Dez. /Janeiro 2013 * Auckland (Nova Zelândia) – Janeiro/Fevereiro 2012 3 www. e-davis. net
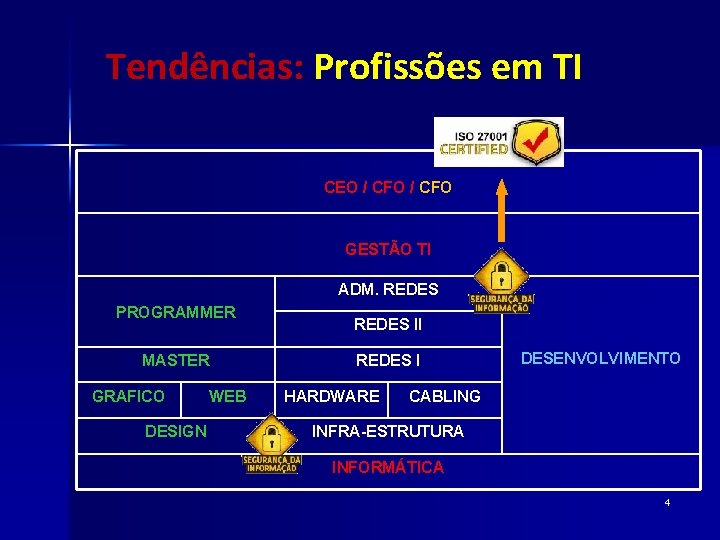
Tendências: Profissões em TI CEO / CFO GESTÃO TI ADM. REDES PROGRAMMER MASTER GRAFICO DESIGN WEB REDES II REDES I HARDWARE DESENVOLVIMENTO CABLING INFRA-ESTRUTURA INFORMÁTICA 4
“Qualquer um pode ser um HACKER, só basta ter um motivo!. ” Davis Alves 5
Apresentação da Disciplina: OVERVIEW: Segurança Física e SEGURANÇA Lógica de Redes Período Letivo: 3º e 4º semestres Carga Horária: 120 horas – (2ª e 3ª feira – Campus MARQUES – Prof. Davis Alves) Objetivo: Conceito de ameaças, vulnerabilidades, risco, impacto, contingência e processos de negócios dentro da ótica da Segurança da Informação. Conceito das propriedades da informação. Conceito do ciclo de vida da informação. Análise das principais ameaças e vulnerabilidades a que estão sujeitas as redes. Analise de Risco em Processos de TI. Ementa Oficial - UNIP 6
Apresentação Metas: da Disciplina: SEGURANÇA • Planejar, gerenciar e implementar técnicas de gestão de risco. • Integrar as visões técnicas e de negócios através do uso de metodologias. • Conhecer os principais aspectos da segurança da informação para construir o conceito de ambiente seguro a partir da necessidade de cada rede. – “O que é bom para um cliente pode não ser bom para outro. . . ” • Conhecer as principais ferramentas de software e hardware orientadas à segurança das redes. “Incluindo algumas ferramentas de ataques. . ” • Aplicar os conhecimentos novos afim de minimizar riscos em processos críticos de negócio. Definir plano de contingência para situações de emergência. Medidas PDCR – Preventivas, Detectivas, Corretivas e Restauradoras MESMO COM TUDO ISSO. . 7
“. . . não existe SEGURANÇA 100%” Prof. Davis Alves 8
INÍCIO > 1ª aula 9
Capítulo I Princípios e Conceitos em Segurança da Informação 10
Glossário Conceitos ISO/IEC-27001 (ISO 27001) É um padrão para sistema de gestão da segurança da informação (ISMS Information Security Management System) publicado em outubro de 2005 pelo International Organization for Standardization e pelo International Electrotechnical Commision. Foi originada do padrão britânico BS-7799 e atualmente seu nome completo é ISO/IEC 27001: 2005 - Tecnologia da informação - técnicas de segurança - sistemas de gerência da segurança da informação - requisitos mas conhecido como ISO 27001 Outros nomes: - ISO-27 k 1 - ISO/IEC-27 k 1 - ISO-27001 11
Por que falar de Informação e Segurança? Conceitos Informação 1 Ato ou efeito de informar. 2 Transmissão de notícias. 3 Instrução, ensinamento. 4 Transmissão de conhecimentos. 5 Opinião sobre o procedimento de alguém. 6 Investigação. 7 Inquérito. Fonte: Dicionário Michaelis Seguro (Segurança) 1 Livre de inquietações. 2 Sossegado. 3 Confiado. 4 Livre de perigo ou não exposto a ele. 5 Que oferece segurança contra ataques, acidentes, desastres ou danos de qualquer outra natureza. . . Fonte: Dicionário Michaelis 12
Por que falar de Informação e Segurança? Conceitos Segurança da Informação é adotar controles físicos, tecnológicos e humanos personalizados, que viabilizem a redução e administração dos riscos, levando a empresa a atingir o nível de segurança adequado ao seu negócio. NÃO EXISTE SEGURANÇA 100%, e SIM SEGURANÇA ACEITÁVEL PARA CADA NEGÓCIO! 13
Por que falar de Informação e Segurança? • • Heterogeneidade tecnológica Volume de informações disponibilizadas Volume de relacionamentos com terceiros Volume de ativos físicos, tecnológicos e humanos Altos índices de conectividade e compartilhamento Pressão por competitividade e lucratividade Manutenção da credibilidade da imagem. . . 14
A INFORMAÇÃO É UM ATIVO VALIOSO! Pois… 15
Informação Possuir Informação é ganhar agilidade, competitividade, previsibilidade, dinamismo. Informação é um diferencial! EIS ALGUMAS INFORMAÇÕES QUE TALVES VOCE GOSTARIA DE SABER ANTES DOS OUTROS… Eis alguns fatores onde existe a Dependência da informação • • • aumento da gasolina aumento da inflação precipitação de chuvas promoção da passagem aérea limite salarial para um cargo queda da Bovespa planos do seu chefe para você abandono da sua empregada mudança no Código Civil. . . • • • discurso do presidente Lula conflito no Oriente Médio valorização do Petróleo tendências tecnológicas planos do concorrente oscilação da taxa de juros plano de greve funcionários falência de uma parceira resultados do último exercício. . . 16
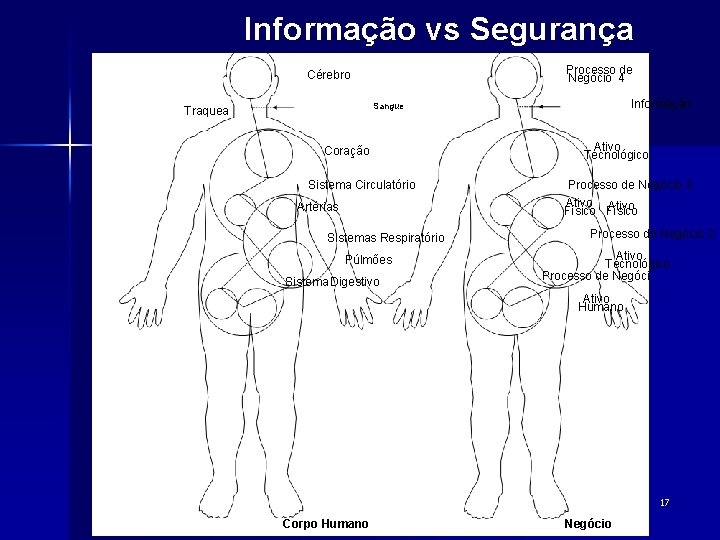
Informação vs Segurança Processo de Negócio 4 Cérebro Informação Sangue Traquea Coração Sistema Circulatório Artérias Sistemas Respiratório Púlmões Sistema Digestivo Ativo Tecnológico Processo de Negócio 3 Ativo Físico Processo de Negócio 2 Ativo Tecnológico Processo de Negóci Ativo Humano 17 Corpo Humano Negócio
Informação vs Segurança QUE informações precisam de segurança? • • • • Identidade CPF Endereço residencial Telefone celular Código da maleta Senha da agenda eletrônica Informações bancárias e senhas Senhas de acesso da empresa Número do Cartão de Crédito $ espécie na carteira $ patrimônio $ saldo bancário $ prêmio do seguro de vida e beneficiários Rotina e horários de trabalho • ONDE DEIXA A CHAVE RESERVA PARA A EMPREGADA!18
Informação vs Segurança POR QUE proteger as informações? • • • Por seu valor Pelo impacto de sua ausência Pelo impacto resultante de seu uso por terceiros Pela importância de sua existência Pela relação de dependência com a sua atividade. . . $ $ INFORMAÇÕES $ 19
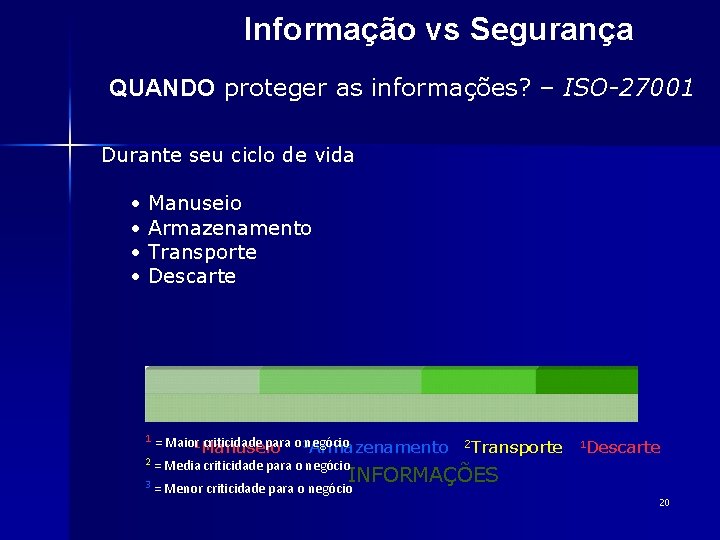
Informação vs Segurança QUANDO proteger as informações? – ISO-27001 Durante seu ciclo de vida • • Manuseio Armazenamento Transporte Descarte 1 = Maior 1 Manuseio criticidade para o 3 negócio Armazenamento 2 = Media criticidade para o negócio 3 = Menor criticidade para o negócio 2 Transporte 1 Descarte INFORMAÇÕES 20
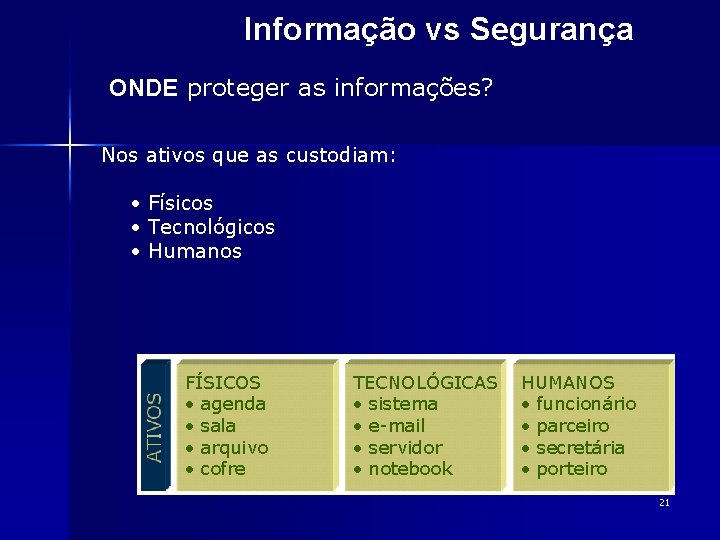
Informação vs Segurança ONDE proteger as informações? Nos ativos que as custodiam: • Físicos • Tecnológicos • Humanos FÍSICOS • agenda • sala • arquivo • cofre TECNOLÓGICAS • sistema • e-mail • servidor • notebook HUMANOS • funcionário • parceiro • secretária • porteiro 21
INÍCIO > 2ª aula 22
Miopia do Iceberg 23
Miopia do Iceberg 24
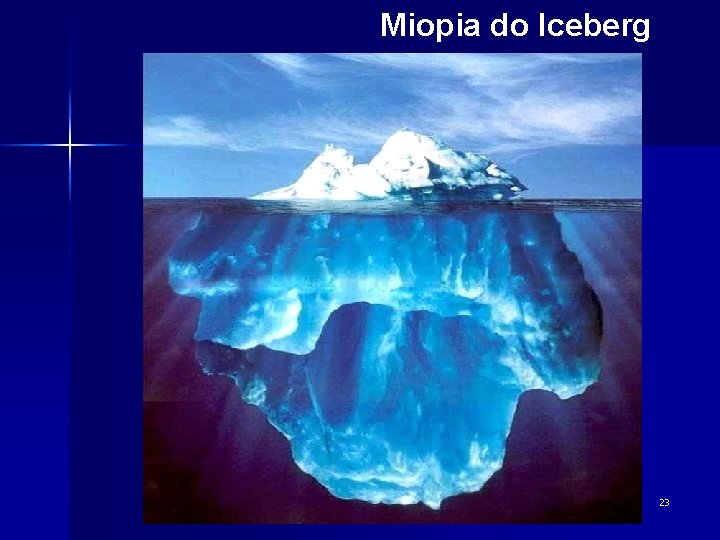
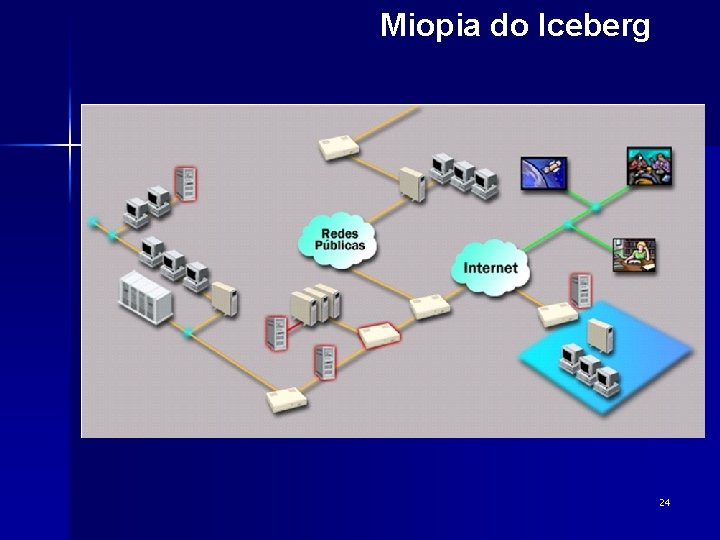
Miopia do Iceberg Bug de software Serviço crítico FTP habilitado Desatualização do sistema operacional Firewall sem configuração Alarme e tranca de porta frágil Sistema de combate a incêndio inoperante Cabeamento desestruturado Ausência de controle de acesso físico Email enviado à pessoa errada Relatório crítico descartado sem cuidado Segredo de negócio falado no elevador Arquivo eletrônico apagado distraidamente 25
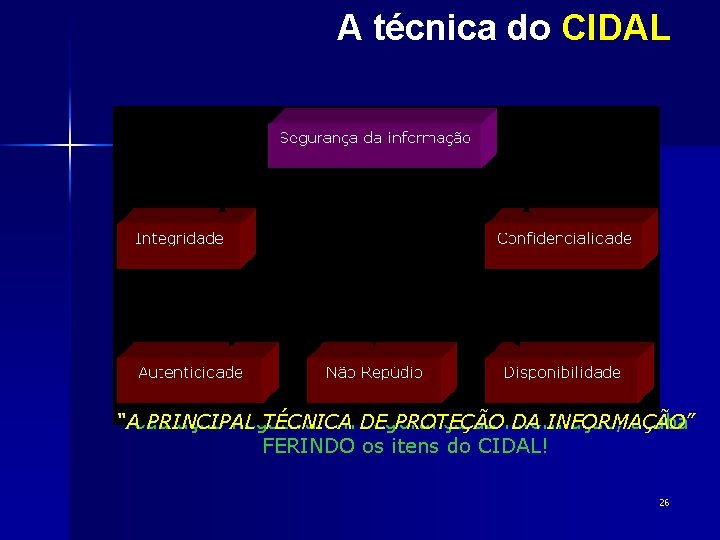
A técnica do CIDAL “A Toda PRINCIPAL ação negativa TÉCNICA em DE segurança PROTEÇÃO da informação, DA INFORMAÇÃO” acaba FERINDO os itens do CIDAL! 26
A técnica do CIDAL O QUE proteger nas informações? Os conceitos principais: • Confidencialidade • Integridade • Disponibilidade Os aspectos que enfatisa: • Legalidade • Autenticidade 27
CONFIDENCIALIDADE A técnica do CIDAL • Def. I - Garantia de que os dados sejam acessados por quem realmente PODE ter acesso. • Def. I - A informação somente pode ser acessada por pessoas explicitamente autorizadas; É a proteção de sistemas de informação para impedir que pessoas não autorizadas tenham acesso ao mesmo. O aspecto mais importante deste item é garantir a identificação e autenticação das partes envolvidas. Exemplos: - Lista dos clientes que gastam acima de R$ 1000, 00 ao mês - Qual computador da rede é responsável pelos backups - Qual é a senha wireless Um princípio de segurança que requer que dados devam somente ser acessados por pessoas autorizadas. ITIL v 3 28
A técnica do CIDAL INTEGRIDADE • Def. I - Define se o conteúdo/informação está da mesma forma da última modificação autorizada. • Def. II - A informação deve ser retornada em sua forma original no momento em que foi armazenada; É a proteção dos dados ou informações contra modificações intencionais ou acidentais não-autorizadas Exemplos: - HD corrompido - Ação que pode ser ocasionada por vírus Um princípio de segurança que garante que dados (informações) e Itens de Configuração somente sejam modificados por pessoas e Atividades autorizadas. Integridade considera todas as possíveis causas de modificação, incluindo Falhas de hardware e software, Eventos ambientais e intervenção humana. ITIL v 3 29
A técnica do CIDAL DISPONIBILIDADE • Def. I - Define quanto tempo um ativo fica “no ar” pronto para uso quando solicitado, dentro de um desempenho aceitável. • Def. II - A informação ou sistema de computador deve estar disponível no momento em que a mesma for necessária. Exemplos: (Quando há falta de Disponibilidade) - O site dos bancos não acessam entre 0 -1 h diariamente - Esgotado o POOL válido do Servidor DHCP Habilidade de um Item de Configuração ou Serviço de TI de desempenhar a sua Função acordada quando necessário. Disponibilidade é determinada pela Confiabilidade, Sustentabilidade, Funcionalidade do Serviço, Desempenho e Segurança. Disponibilidade é normalmente calculada em porcentagens. Tal cálculo freqüentemente se baseia no Tempo de Serviço Acordado e na Indisponibilidade. É considerado Melhor Prática no cálculo da Disponibilidade o uso de medições baseadas em transações de Negócio geradas a partir de um Serviço de TI. 30 ITIL v 3
A técnica do CIDAL AUTENTICIDADE • Def. I - Autenticidade a certeza de que um objeto (em análise) provém das fontes anunciadas e que não foi alvo de mutações ao longo de um processo. Na telecomunicação, uma mensagem será autêntica se for, de fato, recebida na íntegra, diretamente do emissor. Portanto, autenticidade é algo nunca encontrado em algo como blogs, por exemplo. • Def. II - Autenticidade – Garante que a informação ou o usuário da mesma é autêntico; Atesta com exatidão, a origem do dado ou informação. Exemplos: (carência de Autenticidade) - Informações extraídas da WIKIPÉDIA - Consultas a Blogs - Referencias subjetivas não comprovadas por fabricantes/proprietários 31
A técnica do CIDAL LEGALIDADE • Def. Garante a legalidade (jurídica) da informação; Aderência de um sistema à legislação; Característica das informações que possuem valor legal dentro de um processo de comunicação, onde todos os ativos estão de acordo com as cláusulas contratuais pactuadas, normas internas de uma corporação ou a legislação política institucional, nacional ou internacional Exemplos: (carência da Legalidade) - Exigência para funcionários cumprirem além da carga horária - Motorista sem CNH 32
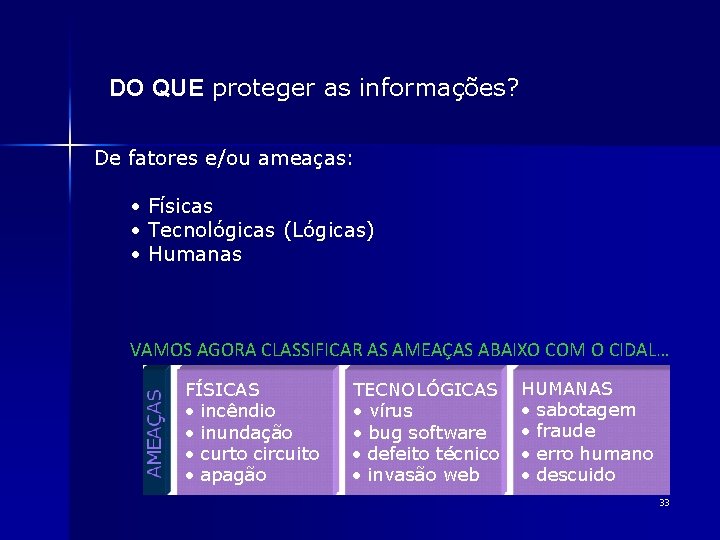
DO QUE proteger as informações? De fatores e/ou ameaças: • Físicas • Tecnológicas (Lógicas) • Humanas VAMOS AGORA CLASSIFICAR AS AMEAÇAS ABAIXO COM O CIDAL… FÍSICAS • incêndio • inundação • curto circuito • apagão TECNOLÓGICAS • vírus • bug software • defeito técnico • invasão web HUMANAS • sabotagem • fraude • erro humano • descuido 33
Exercício: 1)Escreva numa folha de caderno 5 processo itens (1 linha) para cada item do CIDAL, porém não classifique-os. 2)Troque sua lista com os processos escritos com algum colega, e vice-versa. 3) Procure identificar os processos que o colega listou e classifique-os com os itens do CIDAL. 34
INÍCIO > 3ª aula 35
Ø Aguarde os próximos SLIDES. . . 36
REDES E GOVERNANÇA TI Prof. Davis Alves professor@e-davis. net SUCESSO ! UNIP – Universidade Paulista - 2012 37