
Protocolli per la sicurezza Le tre AAA Ai
- Slides: 17
Protocolli per la sicurezza
Le tre AAA • Ai livelli più bassi del protocollo ISO/OSI i meccanismi di sicurezza garantiscono le tre AAA Autenticazione Autorità Accounting • Le tre AAA vengono verificate a livello due ISO/OSI dove si ha l’accesso diretto al canale • Ai livelli superiori bisogna garantire la segretezza dei dati
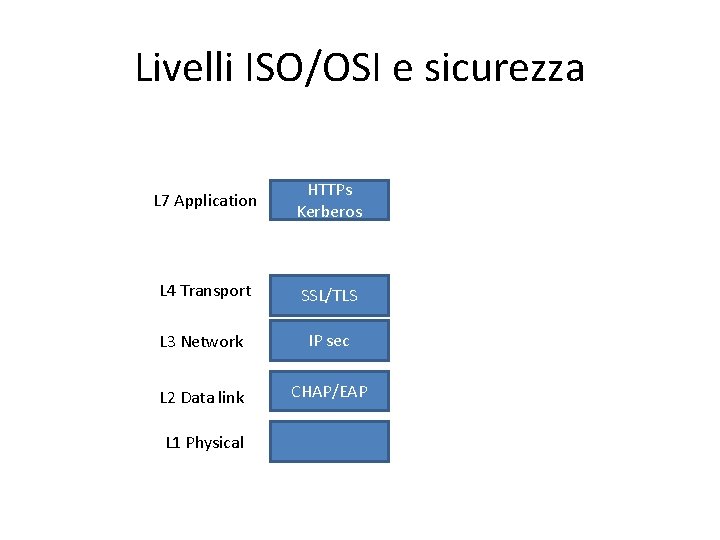
Livelli ISO/OSI e sicurezza L 7 Application HTTPs Kerberos L 4 Transport SSL/TLS L 3 Network IP sec L 2 Data link CHAP/EAP L 1 Physical
Un po’ di vocaboli e acronimi • NAS= Network Access Server • Nonce= numero casuale o pseudo casuale utilizzato in crittografia • PMK= Primary Master Key • PSK= Pre_Shared Key • KDC = Key Distribution Center • AS = Authenticator System • TGS= Ticket Granted Service • RID=Riservatezza Integrità Disponibilità
CHAP/EAP • Challenge-Handshake Authentication Protocol • È usato nelle connessioni punto (PPP) per esempio nelle connessioni per i sottoscrittori di contratti • Il client e il server condividono un account segreto • Un host richiede l’accesso alla rete pubblica connettendosi ad un ISP • I processi e i dispositivi che concedono l’accesso alla rete sono detti NAS • Il protocollo CHAP viene attivato prima di uno scambio dati • È un protocollo sfida/risposta dove il client viene autenticato dal server
CHAP/EAP • Il client CHAP si presenta al NAS con il proprio username • Il NAS invia il pacchetto di challenge contente un ID e un nonce • Il client risponde con un pacchetto ed un codice di Hash • Il NAS calcola il suo codice di Hash sulla base dei dati ricevuti e lo confronta con l’Hash del client • Si può avere successo o fallimento
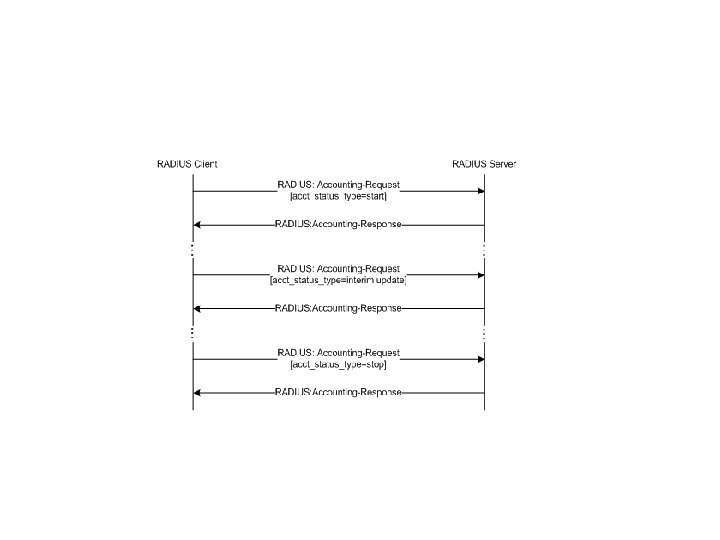
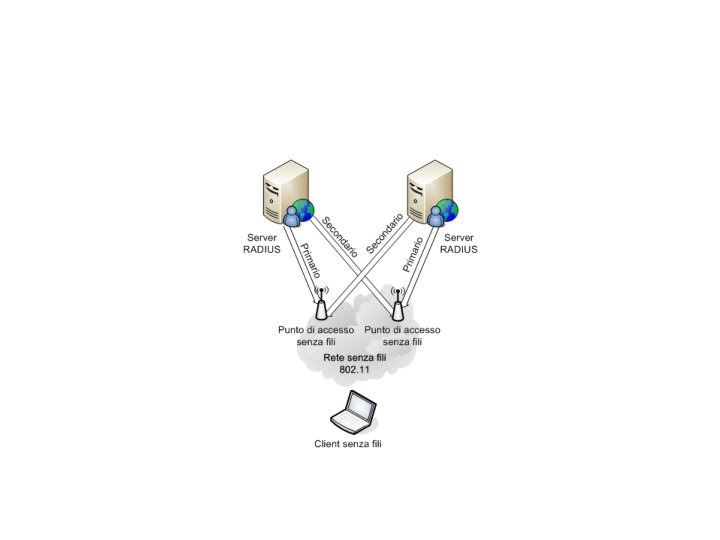
RADIUS Radius Authentication Dial In User Service • In molti casi gli apparati NAS si trovano ad autenticare dei grandi archivi • È spesso necessario delegare l’autenticazione a un server fidato che opera come centro di distribuzione delle chiavi KDC • Il protocollo RADIUS è uno dei più diffusi per l’autenticazione basato su un account con centro di distribuzione delle chiavi • RADIUS è un protocollo client/server di livello 7 trasportato da UDP sulle porte 1812 e 1823 • Nello schema Radius agiscono le tre entità: – L’host che richiede – Il client Radius che è cliente rispetto al server Radius – Il server Radius che gestisce l’archivio segreto degli account
Kerberos • • • Protocollo basato su un centro di distribuzione delle chiavi, è un applicativo del livello 7 Proposto dal MIT Massachussets Institute Technology Garantisce l’autenticazione su reti aperte e insicure Utilizza crittografia simmetrica con lo schema sfida/risposta Il nome del protocollo fa riferimento alla figura della mitologia greca Cèrbero, un cane a tre teste. Il protocollo infatti prevede tre soggetti principali: – 1. Il KDC (Key Distribution Center) – 2. L’utente – 3. Il server • La novità di kerberos è l’introduzione di una terza parte Authenticator System AS – L’host richiedente si accredita presso l’AS che gli dà gli strumenti per autenticarsi presso il TGS – Il TGS restituisce un ticket per accreditarsi verso l’interlocutore – Si accredita presso il server dell’interlocutore che dovrà concedere i servizi richiesti
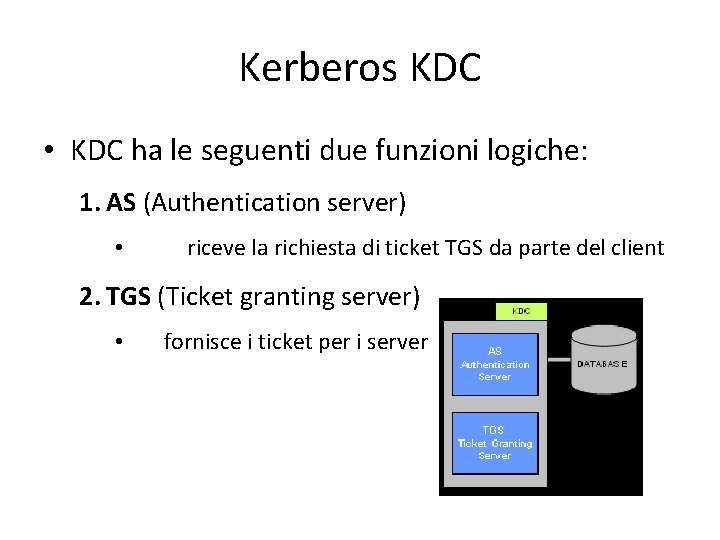
Kerberos KDC • KDC ha le seguenti due funzioni logiche: 1. AS (Authentication server) • riceve la richiesta di ticket TGS da parte del client 2. TGS (Ticket granting server) • fornisce i ticket per i server
• Nel processo non c’è mai la comunicazione tra il KDC e l’Application Server. • Le fasi presentate sono semplificate, ma lo scambio di informazioni viene sempre crittografato con chiavi simmetriche diverse. • La password di autenticazione viene crittografata con un algoritmo di hash.
IPsec Insieme di protocolli che garantiscono il RID Garantisce la comunicazione sicura end-to-end Può agire in modo Transport o Tunnel mode Ipsec è completamente trasparente alle applicazioni • Una volta installato e avviato su un sistema, le applicazioni non si accorgono che Ipsec agisce • •
SSL/TLS • Transport Layer Security Secure Socket Layer • Ha lo scopo di garantire l’autenticazione, la riservatezza e l’integrità dei dati inviati da una applicazione • Agisce sia con chiave simmetrica che asimmetrica • TLS è un insieme di protocolli che si collocano tra il livello 4 e il livello 7 • TLS agisce sulla porta TCP con la quale si sta lavorando • I sottoprotocolli fondamentali di TLS sono: – Handashake – opera a livello 7 preliminare , negozia i parametri della sicurezza e li stabilisce – Record – opera a livello 4, crea pacchetti dati dell’applicazione con cifratura simmetrica e ne garantisce l’ integrità • Porta 465
SSL/TLS • TLS è trasparente alle applicazioni • La fase di Handshake è la più critica; gli interlocutori devono autenticarsi tramite chiavi asimmetriche. Al termine dell’handshake si crea una connessione definitiva; si possono aprire successivamente più sessioni senza negoziare da capo
Raspbian e la sicurezza • Secondo un articolo su Io programmo N° 203 pag 82, il raspbian ha una vulnerabilità che coinvolge le chiavi SSH utilizzate per identificare raspberry sul server. L’SSH viene normalmente utilizzato per accedere alle linee di comando di raspberry da un altro pc sulla stessa rete. Una sequenza di boot non corretti può generare una chiave debole facilmente scopribile per una errata abilitazione del generatore hardware di numeri casuali. Il problema è ben spiegato sul sito www. computerbild. it/links? m=280
https • Hyper Text Transfer Protocol over Secure Socket Layer • Seleziona l’uso di TLS se il protocollo è HTTPS • Scatta il TLS handshake • Non sempre si ha esigenza di adottare tanta sicurezza • La porta è 443