
PROTECIA DATELOR CU CARACTER PERSONAL NOI REGLEMENTRI EUROPENE
- Slides: 10
PROTECȚIA DATELOR CU CARACTER PERSONAL NOI REGLEMENTĂRI EUROPENE Virgil Șoncutean, Membru in Comitetul de Direcție UNSAR
Regulamentul Global privind Protecția Datelor (GDPR) 25 mai 2018 ØSe va aplica Regulamentul (UE) 2016/679 care a intrat în vigoare pe 24 mai 2016. ØSe abrogă Directiva 95/46/CE care reprezintă la acest moment cadrul legal aplicabil protecției datelor cu caracter personal. Datele personale reprezintă orice informații de identificare personală care: (a)pot fi folosite pentru a identifica individul căruia îi sunt atribuite acestea sau (b)sunt sau pot fi în legatură directă sau indirectă cu individul în
Schimbări de reglementare Schimbari de reglementare ü Reglementează prelucrarea și transferul datelor personale § se aplică tuturor organizațiilor care interacționează cu clienți și angajații din UE; § impune un regim de confidențialitate mai strict și mai exigent; § are un impact extrateritorial. Riscuri de neconformitate Ø Regulamentul European de Protecție a Datelor impune o sarcina mai mare de reglementare, amenzi mari și putere de executare mai amplificată. Ø Intensificarea daunelor reputaționale și un impact asupra acționarilor.
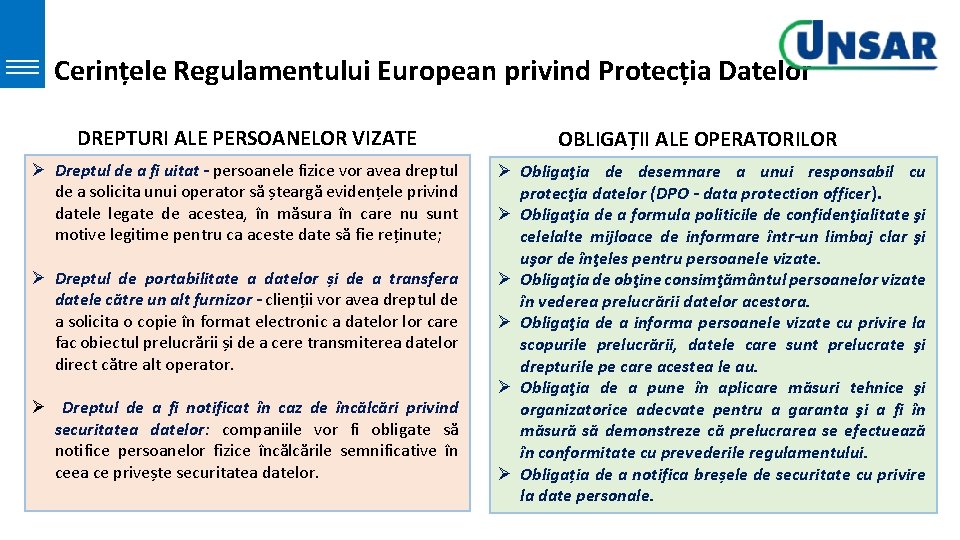
Cerințele Regulamentului European privind Protecția Datelor DREPTURI ALE PERSOANELOR VIZATE Ø Dreptul de a fi uitat - persoanele fizice vor avea dreptul de a solicita unui operator să șteargă evidențele privind datele legate de acestea, în măsura în care nu sunt motive legitime pentru ca aceste date să fie reținute; Ø Dreptul de portabilitate a datelor și de a transfera datele către un alt furnizor - clienții vor avea dreptul de a solicita o copie în format electronic a datelor care fac obiectul prelucrării și de a cere transmiterea datelor direct către alt operator. Ø Dreptul de a fi notificat în caz de încălcări privind securitatea datelor: companiile vor fi obligate să notifice persoanelor fizice încălcările semnificative în ceea ce privește securitatea datelor. OBLIGAȚII ALE OPERATORILOR Ø Obligaţia de desemnare a unui responsabil cu protecţia datelor (DPO - data protection officer). Ø Obligaţia de a formula politicile de confidenţialitate şi celelalte mijloace de informare într-un limbaj clar şi uşor de înţeles pentru persoanele vizate. Ø Obligaţia de obţine consimţământul persoanelor vizate în vederea prelucrării datelor acestora. Ø Obligaţia de a informa persoanele vizate cu privire la scopurile prelucrării, datele care sunt prelucrate şi drepturile pe care acestea le au. Ø Obligaţia de a pune în aplicare măsuri tehnice şi organizatorice adecvate pentru a garanta şi a fi în măsură să demonstreze că prelucrarea se efectuează în conformitate cu prevederile regulamentului. Ø Obligația de a notifica breșele de securitate cu privire la date personale.
Implicațiile GDPR Ø Impact operațional și administrativ semnificativ pentru companii. Activitatea operațională va trebui să fie pregatită pentru a implementa schimbările ce vor afecta sistemul și procesele IT. Ø Un nou organ al Uniunii Europene Comitetul european pentru protecția datelor. Are personalitate juridică, emite avize, orientări, recomandări și bune practici, se asigură de aplicarea coerentă a Regulamentului. Ø Transferurile internaționale de date - Reguli corporatiste cu caracter obligatoriu (BCR = Binding Corporate Rules) UE va restricţiona fluxurile de date în afara Ariei Economice Europene (EEA). Acestea vor face obiectul unor prevederi contractuale, derogări, precum şi aprobări din partea autorităţii de reglementare. Ø Armonizarea pe întreg teritoriul UE Nivelul de protecţie a datelor, precum şi a drepturilor şi libertăţilor persoanelor fizice ar trebui să fie echivalente în toate statele membre. Ø Domeniul de aplicare teritorială GDPR se aplică atât datelor cu caracter personal prelucrate în UE, cât şi în afara UE în anumite circumstanţe (dacă prelucrările se referă la persoane care locuiesc în UE).
Sancțiuni prevăzute în GDPR SANCȚIUNI MAI SEVERE DEC T SUNT PREVĂZUTE ÎN PREZENT Ø Pentru încălcări ale obligațiilor privind protecția datelor: 10 (zece) milioane euro sau până la 2% din cifra de afaceri globală; Ø Pentru încălcări ale principiilor de bază privind prelucrarea datelor (proporționalitate, legitimitate, consimțământ etc), drepturile persoanelor vizate (acces, dreptul de a fi uitat etc), transferuri internaționale de date sau nerespectarea unei măsuri a unei autorități privind protecția datelor: 20 (douăzeci) milioane de euro sau până la 4% din cifra de afaceri globală.
Pași importanți pentru companii: Audit și Implementare Ø Identificarea datelor cu caracter personal prelucrate local Ø Fluxurile de date transferate de societate către terţi sau în cadrul grupului şi a temeiului legal în baza căruia datele sunt transferate. Ø Dacă prelucrarea şi/sau transferul datelor respectă principiile şi regulile impuse de Regulament. Ø Evaluarea măsurilor de securitate implementate pentru a verifica dacă societatea asigura un nivel adecvat de securitate a datelor. Ø Existenţa unui sistem de notificare/informare a persoanelor vizate, precum şi de preluare a consimţământului acestora. Ø Sesiuni de pregătire pentru angajaţii care au atribuţii relevante în acest domeniu. Ø Proceduri la nivelul societăţii pentru cazurile în care securitatea datelor cu caracter personal ar putea fi compromisă. Ø Măsuri organizatorice (cadrul legal pentru funcţionarea DPO). Ø Implementarea procedurilor în cazul în care securitatea datele cu caracter personal ar putea fi compromisă. Ø Asigurarea de măsuri tehnice (IT) de implementare a prevederilor impuse de regulament.
DPO – Data protection oficer ü ü Ø Ø Ø Posibil o nouă ocupație în COR - Data protection officer (DPO) Responsabilitate cu protectia datelor cu caracter personal in cadrul companiei, inclusiv informarea corespunzatoare a departamentelor interne cu privire la legislatia aplicabila și proceduri interne Termenul limita de numire – 28 mai 2018 DPO Dintre angajații entității (contract de muncă) sau din afara organizației (prestator servicii) Să dețină cunoștințe de specialitate (legislație și practică) în materia protecției datelor cu caracter personal Fie angajat sau prestator, DPO va trebui să fie independent. În GPRD se menționează garanțiile privind independența DPO: • Nu poate primi instrucțiuni cu privire la atribuțiile sale specifice (inclusiv atunci când DPO este salariat); • Raportează direct către top management; • Nu poate fi demis și nici sancționat pentru motive ce țin de îndeplinirea atribuțiilor sale, ci doar atunci când se dovedește îndeplinirea defectuoasă a atribuțiilor sale. Sancţiuni - Nerespectarea regulilor privind numirea DPO (inclusiv omisiunea de desemnare a unui DPO, atunci când aceasta este obligatorie) va putea fi sancţionată cu amendă contravenţională de până la 10. 000 euro sau, în cazul unei companii, de până la 2% din cifra de afaceri mondială totală anuală corespunzătoare exerciţiului financiar anterior, luându-se în calcul cea mai mare valoare dintre cele două.
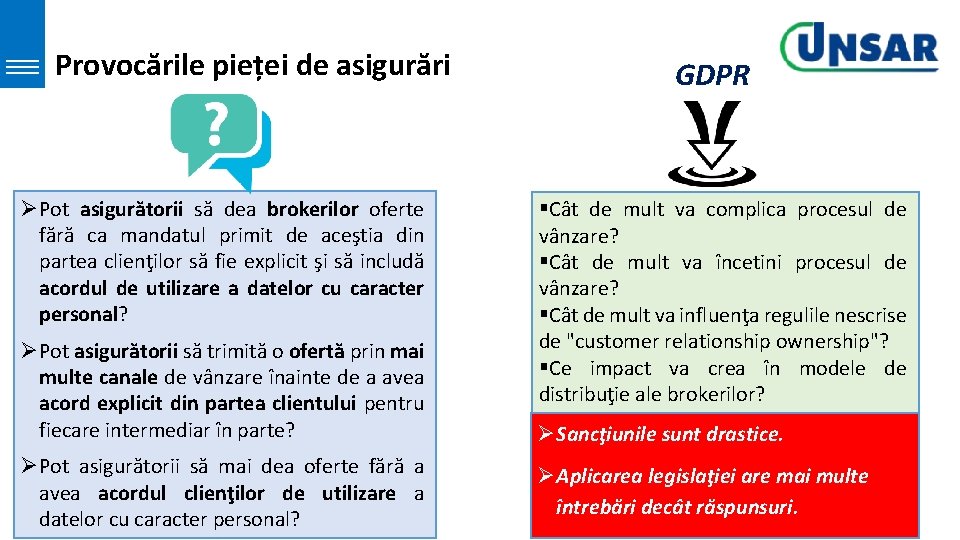
Provocările pieței de asigurări ØPot asigurătorii să dea brokerilor oferte fără ca mandatul primit de aceştia din partea clienţilor să fie explicit şi să includă acordul de utilizare a datelor cu caracter personal? ØPot asigurătorii să trimită o ofertă prin mai multe canale de vânzare înainte de a avea acord explicit din partea clientului pentru fiecare intermediar în parte? ØPot asigurătorii să mai dea oferte fără a avea acordul clienţilor de utilizare a datelor cu caracter personal? GDPR §Cât de mult va complica procesul de vânzare? §Cât de mult va încetini procesul de vânzare? §Cât de mult va influenţa regulile nescrise de "customer relationship ownership"? §Ce impact va crea în modele de distribuţie ale brokerilor? ØSancţiunile sunt drastice. ØAplicarea legislaţiei are mai multe întrebări decât răspunsuri.
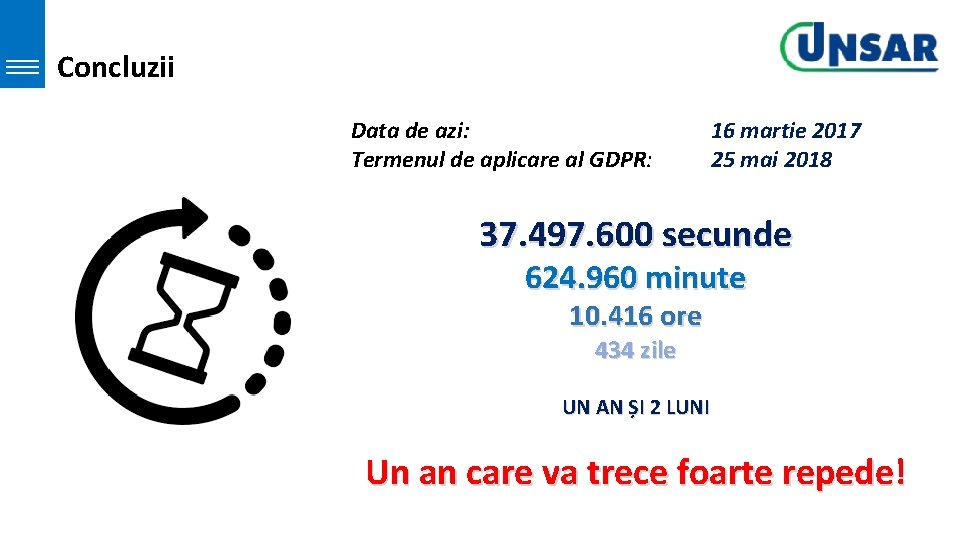
Concluzii Data de azi: Termenul de aplicare al GDPR: 16 martie 2017 25 mai 2018 37. 497. 600 secunde 624. 960 minute 10. 416 ore 434 zile UN AN ȘI 2 LUNI Un an care va trece foarte repede!