
Potaov siete 2 5 Doc Ing Frantiek Jakab
Počítačové siete 2 -5 Doc. Ing. František Jakab, Ph. D. františek. jakab@tuke. sk KPI FEI TU 1
Potreba prenosu informácie • Informačná spoločnosť, znalostná ekonomika, nové IKT • Informačná revolúcia umožnená novými technológiami spracovania, prenosu a ukladania informácií – Internet • Znalostná ekonomika • Konvergencia telekom. a dátových sietí 2
Potreba prenosu informácie • Komunikácia – prostriedok dorozumievania ľudí • Postupným vývojom stále vyššie nároky na komunikáciu – od telefónu až po internet • Príklad komunikácie – telefónny hovor medzi dvoma ľuďmi – jeden je vysielateľ a jeden prijímateľ, navzájom si vymieňajú informácie • Musia hovoriť rovnakým jazykom aby si rozumeli a hovoriť tak rýchlo aby zachytili všetko o čom rozprávajú (tento princíp je aj pri bežnej dátovej komunikácií v sieti) • Potreba štandardizácie komunikácie 3
Taxonometria komunikácie • Taxonometria – klasifikácia, „zaškatuľkovanie“, rozdelenie podľa najrôznejších kritérií • Kritéria: – nemusia by ť exaktne definované, konkretné – klasifikácie môžu mať aj subjektívnu zložku – kritéria nemusia byť vzájomne disjunktné (vzájomné prelínanie) – jedná a ta istá sieť môže patriť do rôzných „škatuliek“ 4
Taxonometria komunikácie • Veľkosť (dosah) siete: – LAN, WAN, MAN, PAN • Úloha uzlov): – siete servroveho typu, peer-to-peer • Architektúra (protokoly, modely): – IP siete, ISO-OSI, ATM, • Použitie prenosových techník: – spojovo a nespojovo orientované – s prepojovaním okruhov, správ, paketov 5
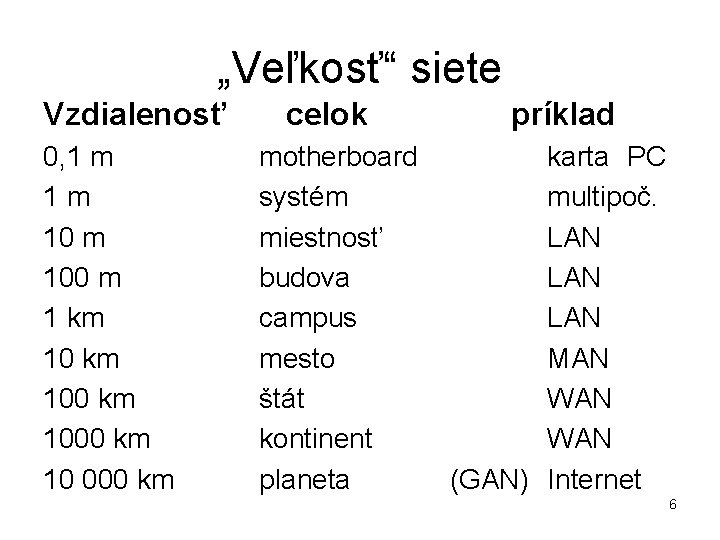
„Veľkosť“ siete Vzdialenosť celok 0, 1 m 100 m 1 km 1000 km 10 000 km príklad motherboard systém miestnosť budova campus mesto štát kontinent planeta (GAN) karta PC multipoč. LAN LAN MAN WAN Internet 6
Porovnanie LAN - WAN • hranica medzi LAN a • WAN nie je ostrá • rozdiely sa stále stierajú: – siete LAN sa zväčšujú – siete WAN se zrýchľujú • trend: rozdiel medzi LAN a WAN sa bude neustále zmenšovať Cieľový stav: používateľovi bude jedno, či pracuje v siet LAN či WAN – všade bude mať rovnaké možnosti – všade bude používať rovnaký štýl práce – nebude si musieť uvedomovať rozdiel medzi LAN a WAN
Úloha úzlov siete • Uzol siete: • def: ak prevažuje súčasne využívánie a ponuka, jedná sa o sieť typu peer-to-peer – Ponúka len svoje vlastné zdroje pre ostatné uzly, formou zdieľania • chová se ako server – Iba využíva zdroje ostatných uzlov, formou zdieľania • • chová se ako klient – Ponuká vlastné zdroje a sučasne využíva zdroje iných uzlov • chová se súčasne ako klient i server – postavenie uzlov je tu symetrické, uzly komunikujú ako „rovný s rovným“ def: pokiaľ existuje ostrá hranica mezi ponukou a využívaním tak sa jedná o sieť serverového typu – postavenie uzlov je asymetrické, niektoré uzly sa chovajú ako klienti, iné ako servery
Taxonometria komunikácií • Spôsobu použitia: - intranet, extranet • Použitie prenosového média: - metalické, optické, bezdrátové • Topológia: - systematická topológia: strom, kruh, zbernica - nesystematická topológia: ad-hoc-siete • Mobilita: - mobilné (GSM, NMT, 4 G. . . ), fixné (FWA) • Vlastnícke vzťahy: - privátne, verejne, virtuálne privatné (VPN). . .
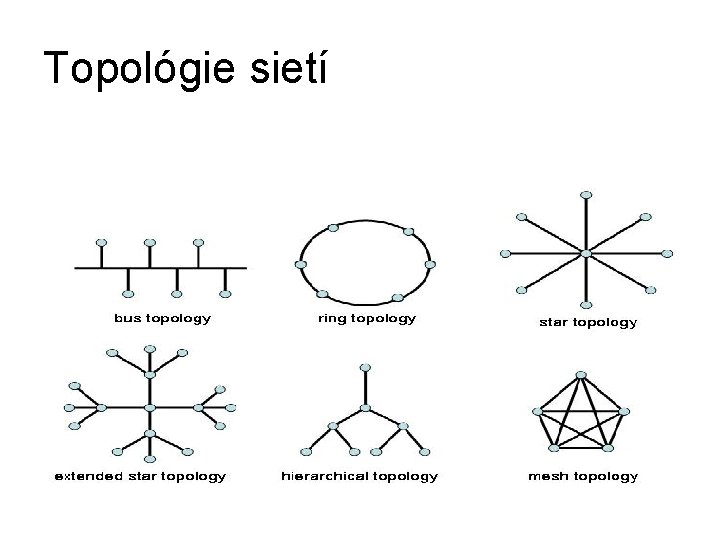
Topológie sietí
Základné pojmy • Vysielač – aktívna časť – osoba alebo zariadenie, ktorá potrebuje komunikovať a od ktorej pochádza žiadosť o vytvorenie spojenia s druhou stranou. Dôvodom pre komunikáciu môže byť nielen odovzdávanie či šírenie dát, ale aj potreba nájdenia nejakej informácie. • Prijímačom sa stáva ten, pre koho je správa určená. Musí byť „po technickej stránke“ schopný správu prijať, porozumieť jej a interpretovať ju. • Správa – väčšinou dôvod komunikácie, je dôležité aby správa bola presne interpretovaná
Základné pojmy • Protokol - rozumieme sériu pravidiel potrebných pre úspešnú výmenu informácií. O aké pravidlá konkrétne ide a čo je určujúce, závisí okrem iného i na prostriedkoch, ktoré sa na komunikáciu používajú. • Komunikácia je vysielanie a prijímanie dát a kontrola ich správnosti. • Komunikácia nastáva medzi dvomi stranami a používa protokol, ktorý bol dohodnutý zúčastnenými stranami • Paket – prenášané súbory a správy, označenie časti prenášanej správy
Prenos informácií • Čo vieme prenášať? • „Dáta“ sú obvykle najprv konvertované do tvaru, ktorý môžu napr. ľudia čítať. . text. • „Text“ môže byť prenášaný ako súbor, takže má niektoré vlastnosti dát. Príkladom textovej komunikácie je elektronická pošta. • „Hlas“ znamená prenos ľudského hlasu. Príkladom tohto typu komunikácie sú štandardné telefónne služby a spojovacie systémy (Vo. IP). • „video“ rozumieme prenos obrazu v reálnom čase. Do tejto kategórie patrí aj videotelefón, videokonferencia atď.
Prenos informácií • Dátová komunikácia je druh komunikácie, ktorá zahŕňa diaľkový prenos a spracovanie dát. • Dátová komunikácia je vysielanie a prijímanie vhodne kódovaných dát s cieľom spracovať ich pomocou počítačov. • Dátová komunikácia môže prebiehať vo všeobecnosti medzi rôznymi tzv. „koncovými zariadeniami“, ktoré sú schopné komunikovať, t. j. prijímať a vysielať dáta. Môžu to byť počítače, ale aj iné zariadenia – telefóny, automatizované systémy, . . . • Uzly siete (pasívne, aktívne)
Prenos informácií • Pod prenosom dát chápeme prenášanie signálov elektrickou, elektromagnetickou alebo optickou cestou. • Všeobecne povedané, pomocou prenosu dát môžeme prenášať alebo vysielať dáta, programy a príkazy. • Prenášaná informácia musí vždy byť pred prenosom konvertovaná na signál – elektrický, elektromagnetický alebo optický.
Metódy spojenia • Metódy spojenia určujú, či spojenie umožňuje prenášať dáta v jednom alebo v oboch smeroch. V prípade spojenia umožňujúceho prenos v oboch smeroch určujeme, či umožňuje prenášať dáta v oboch smeroch súčasne. • Medzi metódy spojenia patria: – Simplexný prenos – Half-duplexný prenos – Full-duplexný prenos
Typy prenosov • Simplexný prenos umožňuje iba jednosmerný prenos dát medzi vysielačom a prijímačom. Príkladom simplexného prenosu je televízne vysielanie. Informácie môžu byť vysielané len z televíznej stanice k televíznym prijímačom. • Half-duplexný prenos dovoľuje výmenu informácií v oboch smeroch, avšak v každom časovom momente iba jedným smerom. Komunikujúce zariadenia sa spravidla musia vedieť dohodnúť, kedy ktoré z nich bude vysielať a kedy prijímať dáta.
Typy prenosov • Full-duplexný prenos, stručne označovaný ako duplexný prenos, je ďalšou metódou na prenos dát oboma smermi. Pretože pre tento typ spojenia sa používa dva alebo viac kanálov, môže prebiehať prenos v rovnakom okamihu oboma smermi. Na duplexné prenosy môžeme pozerať ako na dva simplexné prenosy. • Spojenie dátovej komunikácie sa skladá z niekoľkých častí. Ak sú tieto časti pre spojenie nevyhnutné, nazývame ich funkčnými časťami. Existujú dve dôležité časti: – koncové zariadenie, prenosová linka
Prenosová linka • Prenosová cesta (linka) - prepojenia dvoch staníc (trasa, komunikačné prostredie). Prenosová cesta medzi stanicami sa taktiež nazýva prenosové médium alebo dátový okruh. • Prenosové médium prenáša dáta medzi stanicami, ktoré spolu navzájom komunikujú. • Pretože sa prenosová cesta taktiež nazýva prenosovou linkou, môžeme povedať, že prenosová linka prenáša dáta medzi stanicami.
Realizácia spojenia • Elektrickým spojením • Optickým spojením • Elektromagnetickým spojením Prenosové média: - metalické, optické, bezdrátové Ako príklad optického spojenia si môžeme predstaviť kábel so svetelným vláknom. Informácie prenášané týmto káblom sú prenášané ako svetelné signály. • Zdieľanie médií (prístupové metódy)
Realizácia spojenia • Pod elektromagnetickým spojením si môžeme predstaviť rádiové a satelitné prenosy. Pri rádiových prenosoch je informácia prenášaná pomocou rádiových signálov vysielaných sústredene určitým smerom. • Satelitné prenosy sú takisto realizované pomocou rádiových signálov, ale sú šírené pomocou satelitnej družice nachádzajúcej sa vo vesmíre.
Prenosy • Všetky typy „dát“ musia byť posielané prostredníctvom nejakého prenosovéo média. Médium môže byť tvorené jedným jednoduchým kanálom (napr. drôtom) alebo niekoľkými kanálmi. Od počtu kanálov závisí aj forma prenosu dát – sériový alebo paralelný prenos. • Paralelný prenos - obsahujú dáta, ktoré majú byť prenášané, rôzne znaky: písmená, číslice a znamienka. Tieto znaky sú zaznamenané v ASCII alebo EBCDIC kóde. Každý znak je v danom kóde určený jednou kombináciou 8 bitov. Počítač môže spracovávať tieto 8 bitové kombinácie naraz, pretože má aspoň 8 paralelných dátových liniek – každá linka zodpovedá jednému bitu – s ktorými pracuje súčasne.
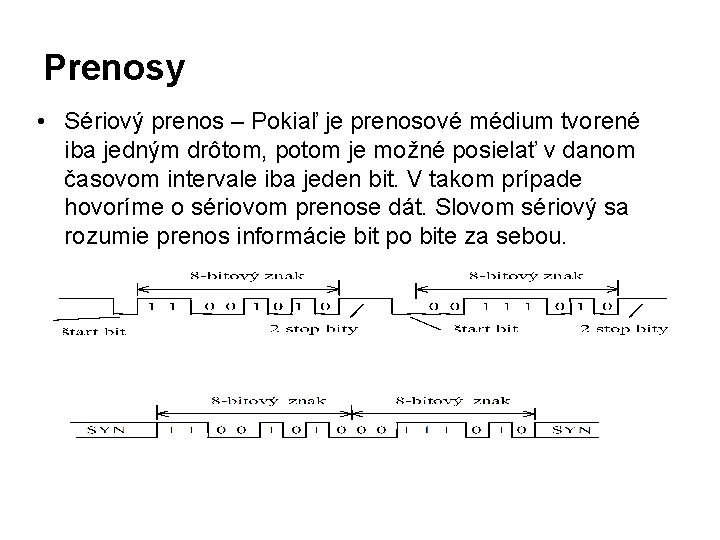
Prenosy • Sériový prenos – Pokiaľ je prenosové médium tvorené iba jedným drôtom, potom je možné posielať v danom časovom intervale iba jeden bit. V takom prípade hovoríme o sériovom prenose dát. Slovom sériový sa rozumie prenos informácie bit po bite za sebou.
Elektronická podoba informácie • Všetky elektronické systémy, ktoré s informáciami (dátami) pracujú, si túto informáciu konvertujú do nejakej elektronickej podoby. • Informácia sa v týchto prístrojoch mení na elektrický signál. Podľa toho, aké stavy (hodnoty napätia a prúdu) môže tento signál nadobúdať, rozdeľujeme ho do dvoch veľkých kategórií – analógový a digitálny.
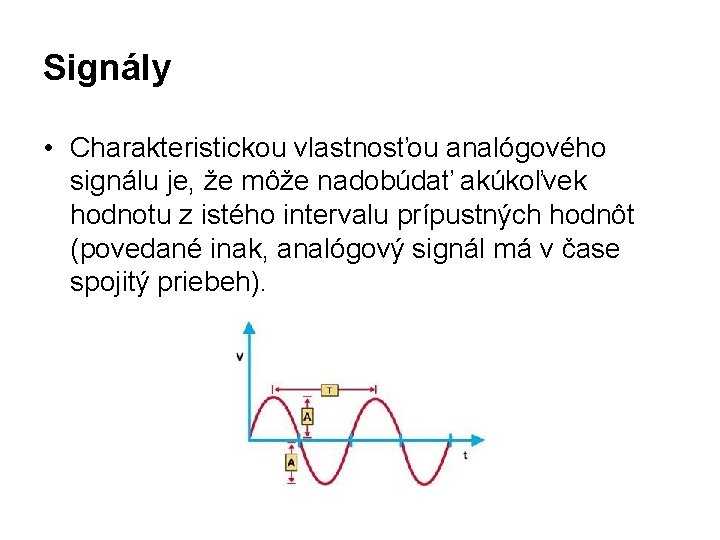
Signály • Charakteristickou vlastnosťou analógového signálu je, že môže nadobúdať akúkoľvek hodnotu z istého intervalu prípustných hodnôt (povedané inak, analógový signál má v čase spojitý priebeh).
Signály • Analógový signál má 2 hlavné charakteristiky - amplitúda (A) a perióda (T). Amplitúda signálu vyjadruje intenzitu signálu – jeho maximálnu hodnotu (rozkmit). Perióda signálu je čas, po ktorom sa priebeh signálu začne opakovať. • Veľmi často sa tiež hovorí o frekvencii signálu. Frekvencia vyjadruje počet takýchto zopakovaní priebehu signálu za 1 sekundu. • S analógovými signálmi sa stretávame bežne: zvuk zosnímaný mikrofónom, teplota v miestnosti meraná termistorom, poloha pera a jeho pohyb na doske tabletu. . .
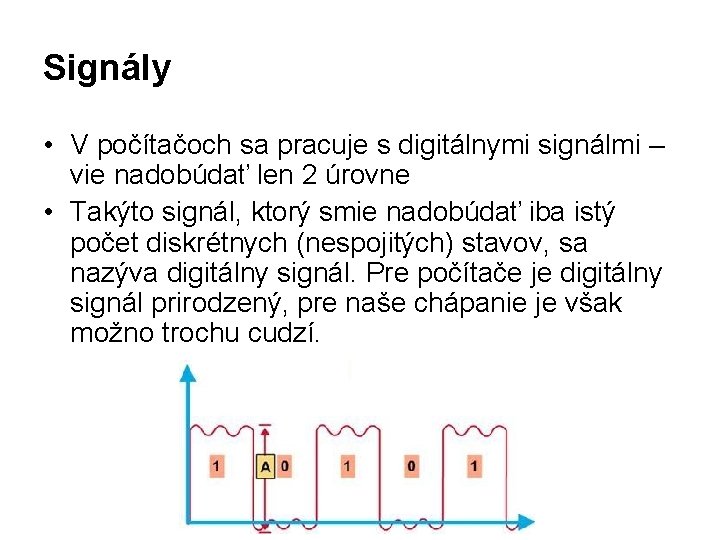
Signály • V počítačoch sa pracuje s digitálnymi signálmi – vie nadobúdať len 2 úrovne • Takýto signál, ktorý smie nadobúdať iba istý počet diskrétnych (nespojitých) stavov, sa nazýva digitálny signál. Pre počítače je digitálny signál prirodzený, pre naše chápanie je však možno trochu cudzí.
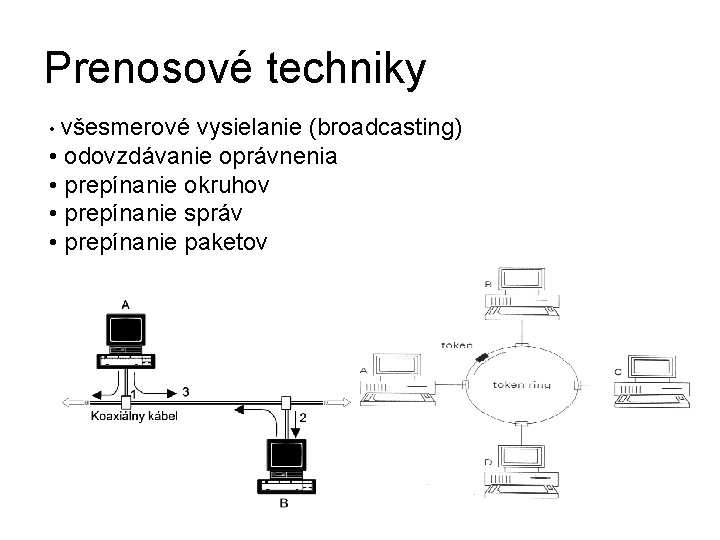
Prenosové techniky • všesmerové vysielanie (broadcasting) • odovzdávanie oprávnenia • prepínanie okruhov • prepínanie správ • prepínanie paketov
Metódy prenosu • Pri používaní dátovej komunikácie nie sme natrvalo pripojení k ďalšiemu používateľovi alebo počítaču. • Na odosielanie správ musí byť vždy vytvorené nové spojenie a keď je správa odoslaná, spojenie je opäť prerušené • Na posielanie správ existujú 3 metódy: – Prepájanie okruhov – Prepájanie správ – Prepájanie paketov
Metódy spojenia • Pri metóde prepajania okruhov je najprv pomocou prepínačov vytvorená fyzická cesta na prenos správy medzi odosielateľom a adresátom, až potom môže byť správa odoslaná. Po jej odoslaní je spojenie opäť zrušené. Typickým príkladom je bežná telefónna sieť. • Prepájania správ - používa sa centrálna ústredňa, v ktorej sa získavajú a ukladajú celé správy. Centrálna ústredňa určí správnu cestu v sieti a odošle po nej správu ďalej. Príkladom takto fungujúcej siete bola verejná telegrafná sieť
Metódy spojenia • Tretia metóda, prepájanie paketov, delí správy do častí – paketov. Tieto pakety sú potom posielané ako nezávislé jednotky. • Existuje logické spojenie medzi zdrojom a jeho cieľom. Týmto spôsobom pracujú počítačové siete.
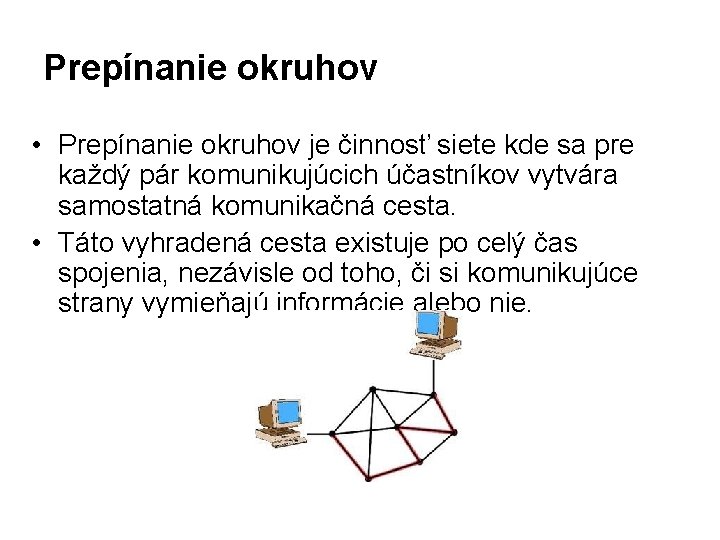
Prepínanie okruhov • Prepínanie okruhov je činnosť siete kde sa pre každý pár komunikujúcich účastníkov vytvára samostatná komunikačná cesta. • Táto vyhradená cesta existuje po celý čas spojenia, nezávisle od toho, či si komunikujúce strany vymieňajú informácie alebo nie.
Prepínanie okruhov • Okruh sa buď zostavuje automaticky tesne pred komunikáciou, alebo je trvalo vytvorený, no v každom prípade musí existovať skôr, ako účastníci začnú navzájom komunikovať. • V moderných komunikačných sieťach je okruh tvorený vyhradenými prostriedkami siete, pričom jeden metalický alebo optický kábel môže prenášať viac komunikačných okruhov. • Okruh sa správa ako vyhradený komunikačný kanál ktorý exisituje od momentu žiadosti o spojenie až po žiadosť o zrušenie spojenia – Telefónna sieť, ISDN • Connection oriented communication
Prepínanie okruhov • Výhodou connection oriented architektúry je existencia nezávislých okruhov (liniek) medzi komunikujúcimi účastnikmi. • Na tejto linke vieme garantovať istú kvalitu prenosu, rýchlosť, isté Qo. S. • Ilúzia priameho spojenia dvoch bodov • Pred každou komunikáciou ide z odosielateľa žiadosť o spojenie, prijímateľ musí túto výzvu potvrdiť poslaním potvrdenia odosielateľovi.
Prepínanie okruhov • Nevýhodou connectio oriented architektúry je jej celková zložitosť a náročnosť samotného prenosu a nadviazania spojenia. • Sieť totiž musí obsahovať okrem prenosového prostriedkov aj súčasti, ktoré vedia podľa potreby zostavovať, riadiť a zrušiť okruhy • Strata rýchlosti prenosu pri vytváraní spojenia a pri uzatváraní spojenia a taktiež pri jednotlivých potvrdeniach – vznik oneskorení
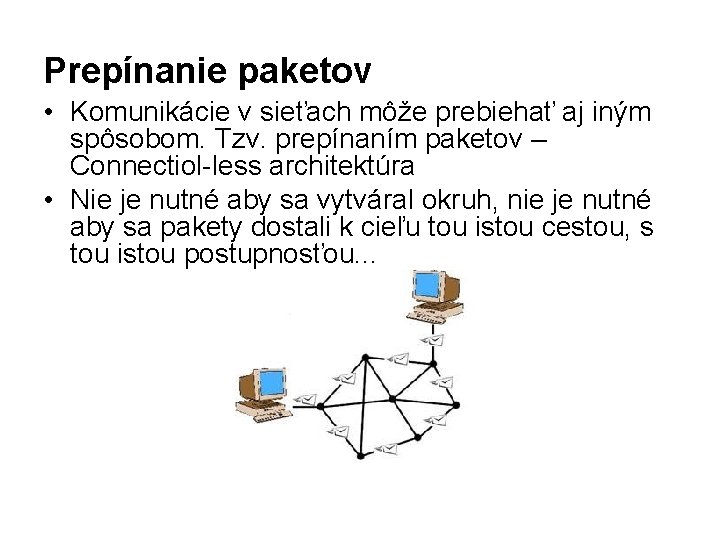
Prepínanie paketov • Komunikácie v sieťach môže prebiehať aj iným spôsobom. Tzv. prepínaním paketov – Connectiol-less architektúra • Nie je nutné aby sa vytváral okruh, nie je nutné aby sa pakety dostali k cieľu tou istou cestou, s tou istou postupnosťou. . .
Prepínanie paketov • Týmto spôsobom funguje bežná sieť, ale napríklad aj bežná poštová služba • Výhodou je relatívne jednoduchšia štruktúra siete, nie sú nutné mechanizmy na vzájomnú signalizáciu – posielanie žiadostí a odpovedí a ďalšiu vzájomnú komunikáciu • Ak účastníci medzi sebou nekomunikujú, sieť nie je rezervovaná ako je to pri spojovo orientovanej architektúre
Prepínanie paketov • Nevýhody - Keďže pakety nemusia putovať tou istou cestou, môžu k príjemcovi doraziť v rôznom poradí a aj s rôznym oneskorením. Príjemca sa s tým musí vedieť vysporiadať. • Taktiež sa môže počas prenosu ľubovoľný paket stratiť a príjemca musí mať mechanizmus na to, aby vedel stratu detekovať a poslať odosielateľovi žiadosť o preposlanie stratených dát • Pri službách ktoré vyžadujú určitý uzavretý okruh je docielenie a garantovanie istej kvality problematické
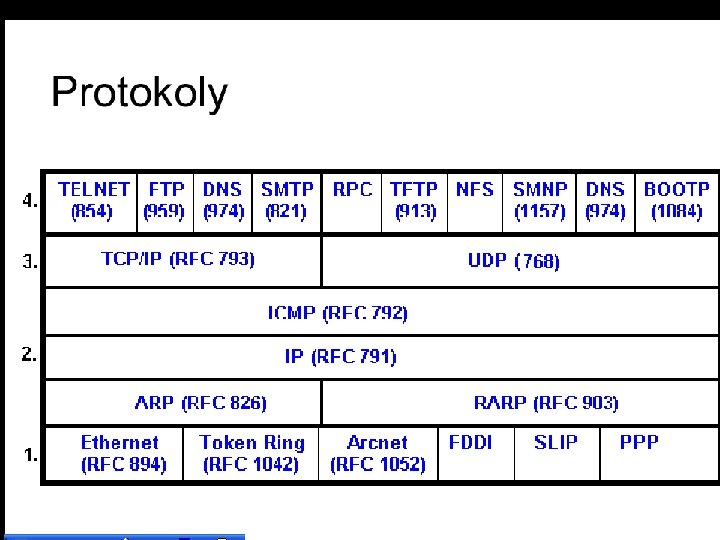
Protokoly • Kým prepájame dve zariadenia toho istého výrobcu, je pravdepodobné, že si zariadenia budú rozumieť. • K väčším problémom ale môže dôjsť, keď prepojíme dve zariadenia od rôznych výrobcov. Pokiaľ sa výrobcovia nedohodnú na spoločnom spôsobe komunikácie svojich zariadení, pravdepodobne nebude možné komunikáciu vôbec realizovať. Preto musia existovať protokoly - pravidlá. • Protokol - Dohoda, ako majú byť realizované dátové komunikácie, sa nazýva dátový komunikačný protokol alebo krátko protokol. Celý svet dátovej komunikácie je plný protokolov.
Protokoly • Organizácie: – CCITT: Comité Consultatif International Téléphonique et Télégraphique (Medzinárodný poradný zbor pre telefóniu a telegrafiu), dnes premenovaná na ITU-T – ISO: International Standards Organization (medzinárodná organizácia pre návrh štandardov) – IEEE: Institute of Electrical and Electronics Engineers, nezisková organizácia so sídlom v USA Množstvo protokolov, ktoré budú preberané neskôr
41
42
Identifikácia zariadení 43
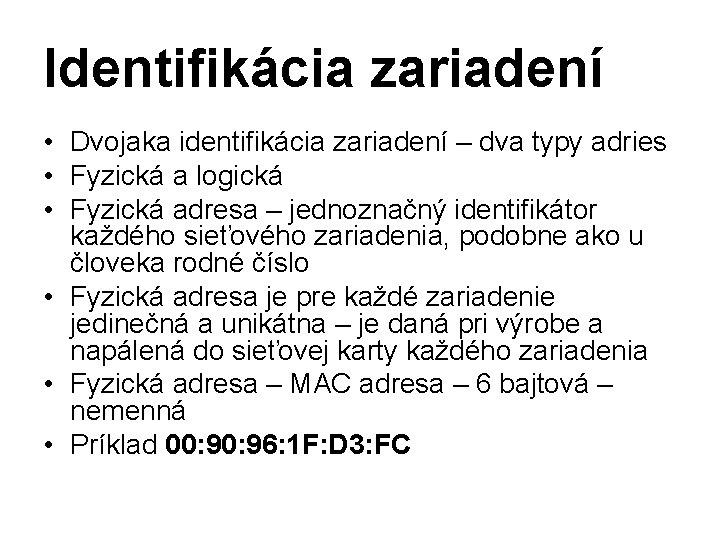
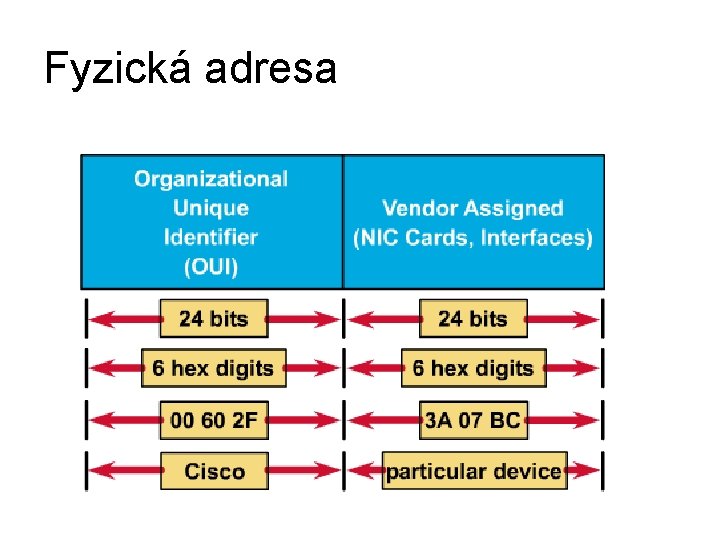
Identifikácia zariadení • Dvojaka identifikácia zariadení – dva typy adries • Fyzická a logická • Fyzická adresa – jednoznačný identifikátor každého sieťového zariadenia, podobne ako u človeka rodné číslo • Fyzická adresa je pre každé zariadenie jedinečná a unikátna – je daná pri výrobe a napálená do sieťovej karty každého zariadenia • Fyzická adresa – MAC adresa – 6 bajtová – nemenná • Príklad 00: 96: 1 F: D 3: FC
Fyzická adresa
Identifikácia zariadení • Každá MAC adresa má dve časti. Prvé tri bajty identifikujú výrobcu sieťovej karty. • Každý producent sieťových kariet dostal od spoločnosti IEEE pridelené jedinečné identifikačné trojbajtové číslo, tzv. OUI – Organizationally Unique Identifier. • Toto číslo tvorí prvú polovicu MAC adresy. • Zostávajúce tri bajty MAC adresy, si prideľuje výrobca sieťových kariet vo vlastnej réžii. • Musí dbať na to aby žiadne dve karty nemali rovnaké MAC adresy
Identifikácia zariadení • Druhým typom adresy je adresa logická – na rozdiel od MAC adresy sa môže meniť. V závislosti na tom ako sa mení sieť v ktorej sa zariadenia nachádza, alebo v závislosti od toho ako mení zariadenie siete. • Logická adresa = IP adresa • Každé zariadenie v sieti je identifikované svojou IP adresou, ktorá je daná buď automaticky – DHCP serverom, alebo manuálne administrátorom siete (používateľom). • IP adresa pozostáva z 32 bitov, používa sa jej členenie na 8 -bitové segmenty nazývané oktety.
Pridelovanie IP adries Adresy uzlov sietí prideluje správca siete. v Európe: v Amerike: v Ázii: Slovensko: RIPE (Résean IP Europénee) ARIN (American Registry for Internet Numbers) APNIC (Asia Pacific Network Information Center). SK-NIC
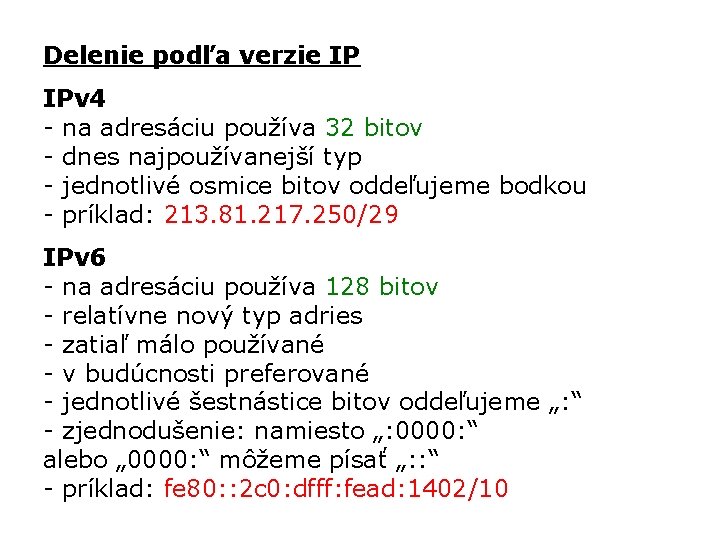
Delenie podľa verzie IP IPv 4 - na adresáciu používa 32 bitov - dnes najpoužívanejší typ - jednotlivé osmice bitov oddeľujeme bodkou - príklad: 213. 81. 217. 250/29 IPv 6 - na adresáciu používa 128 bitov - relatívne nový typ adries - zatiaľ málo používané - v budúcnosti preferované - jednotlivé šestnástice bitov oddeľujeme „: “ - zjednodušenie: namiesto „: 0000: “ alebo „ 0000: “ môžeme písať „: : “ - príklad: fe 80: : 2 c 0: dfff: fead: 1402/10
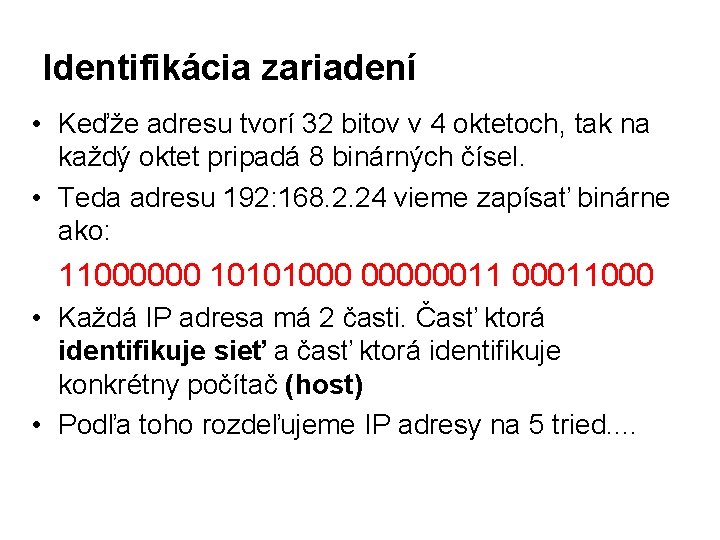
Identifikácia zariadení • Keďže adresu tvorí 32 bitov v 4 oktetoch, tak na každý oktet pripadá 8 binárných čísel. • Teda adresu 192: 168. 2. 24 vieme zapísať binárne ako: 11000000 10101000 00000011000 • Každá IP adresa má 2 časti. Časť ktorá identifikuje sieť a časť ktorá identifikuje konkrétny počítač (host) • Podľa toho rozdeľujeme IP adresy na 5 tried. .
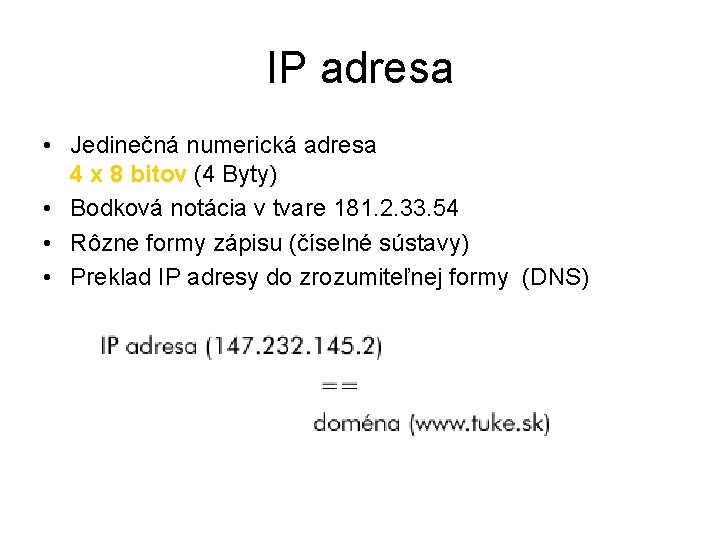
IP adresa • Jedinečná numerická adresa 4 x 8 bitov (4 Byty) • Bodková notácia v tvare 181. 2. 33. 54 • Rôzne formy zápisu (číselné sústavy) • Preklad IP adresy do zrozumiteľnej formy (DNS)
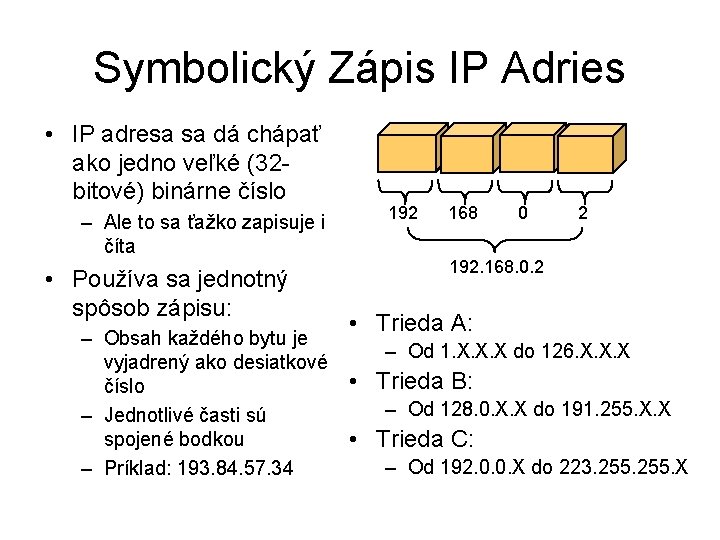
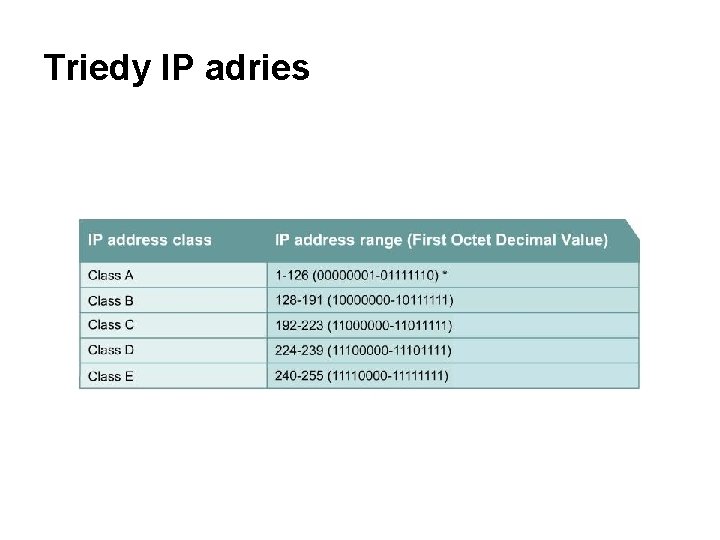
Symbolický Zápis IP Adries • IP adresa sa dá chápať ako jedno veľké (32 bitové) binárne číslo – Ale to sa ťažko zapisuje i číta • Používa sa jednotný spôsob zápisu: 192 168 0 2 192. 168. 0. 2 • Trieda A: – Obsah každého bytu je – Od 1. X. X. X do 126. X. X. X vyjadrený ako desiatkové • Trieda B: číslo – Od 128. 0. X. X do 191. 255. X. X – Jednotlivé časti sú spojené bodkou • Trieda C: – Od 192. 0. 0. X do 223. 255. X – Príklad: 193. 84. 57. 34
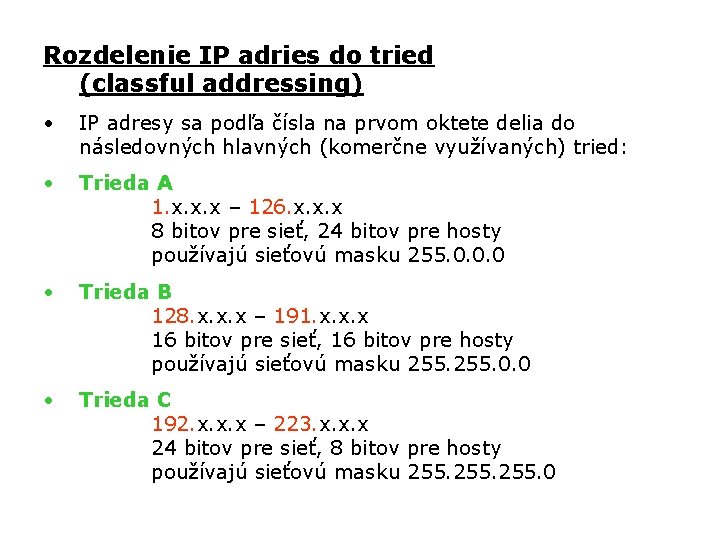
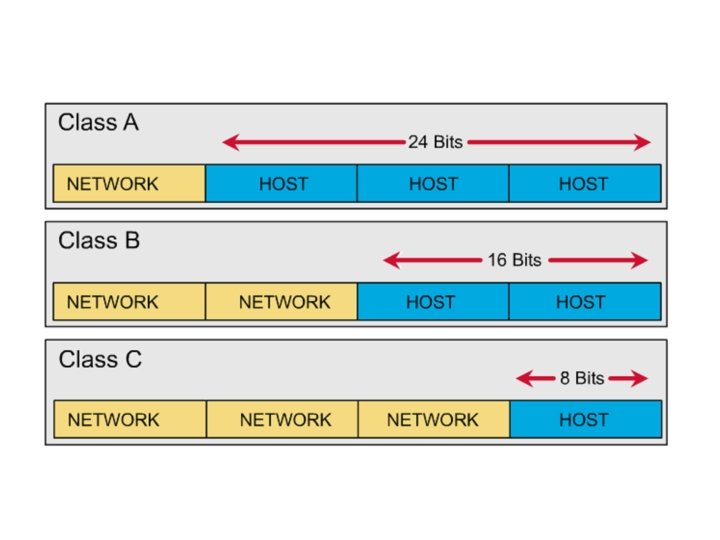
Rozdelenie IP adries do tried (classful addressing) • IP adresy sa podľa čísla na prvom oktete delia do následovných hlavných (komerčne využívaných) tried: • Trieda A 1. x. x. x – 126. x. x. x 8 bitov pre sieť, 24 bitov pre hosty používajú sieťovú masku 255. 0. 0. 0 • Trieda B 128. x. x. x – 191. x. x. x 16 bitov pre sieť, 16 bitov pre hosty používajú sieťovú masku 255. 0. 0 • Trieda C 192. x. x. x – 223. x. x. x 24 bitov pre sieť, 8 bitov pre hosty používajú sieťovú masku 255. 0
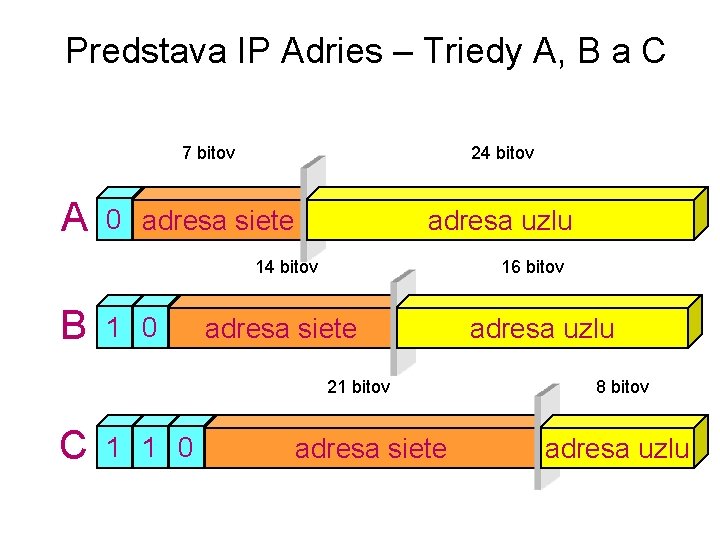
Predstava IP Adries – Triedy A, B a C 7 bitov A 24 bitov 0 adresa siete adresa uzlu 14 bitov B 1 0 16 bitov adresa siete 21 bitov C 1 1 0 adresa siete adresa uzlu 8 bitov adresa uzlu
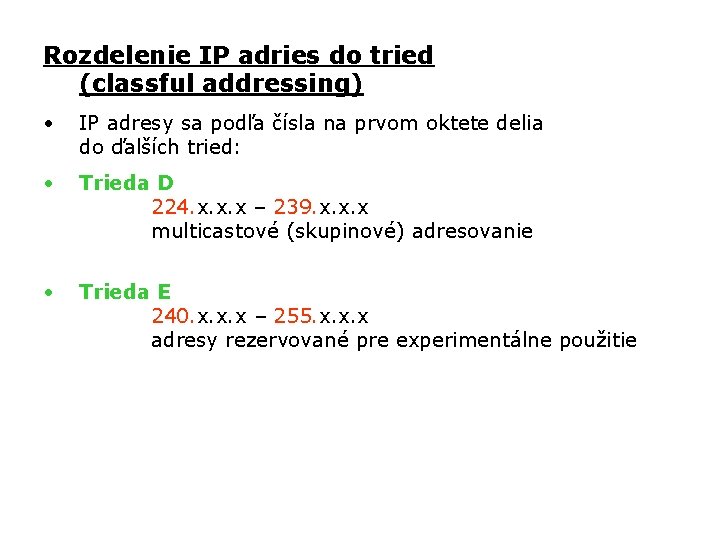
Rozdelenie IP adries do tried (classful addressing) • IP adresy sa podľa čísla na prvom oktete delia do ďalších tried: • Trieda D 224. x. x. x – 239. x. x. x multicastové (skupinové) adresovanie • Trieda E 240. x. x. x – 255. x. x. x adresy rezervované pre experimentálne použitie
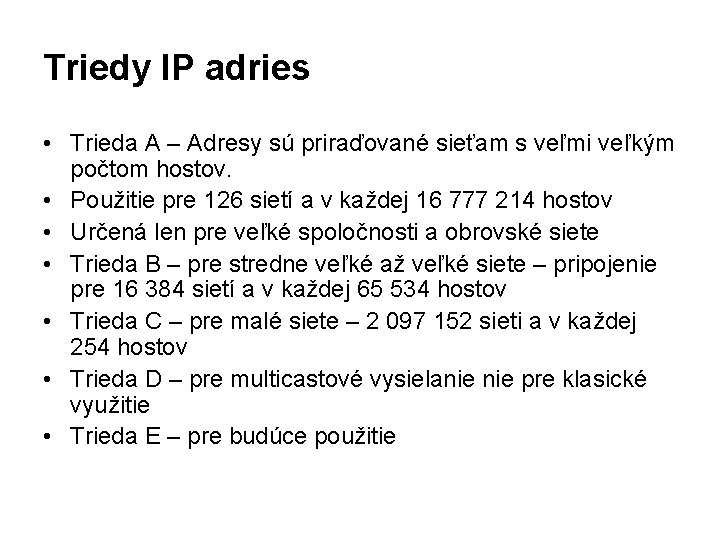
Triedy IP adries • Trieda A – Adresy sú priraďované sieťam s veľmi veľkým počtom hostov. • Použitie pre 126 sietí a v každej 16 777 214 hostov • Určená len pre veľké spoločnosti a obrovské siete • Trieda B – pre stredne veľké až veľké siete – pripojenie pre 16 384 sietí a v každej 65 534 hostov • Trieda C – pre malé siete – 2 097 152 sieti a v každej 254 hostov • Trieda D – pre multicastové vysielanie pre klasické využitie • Trieda E – pre budúce použitie
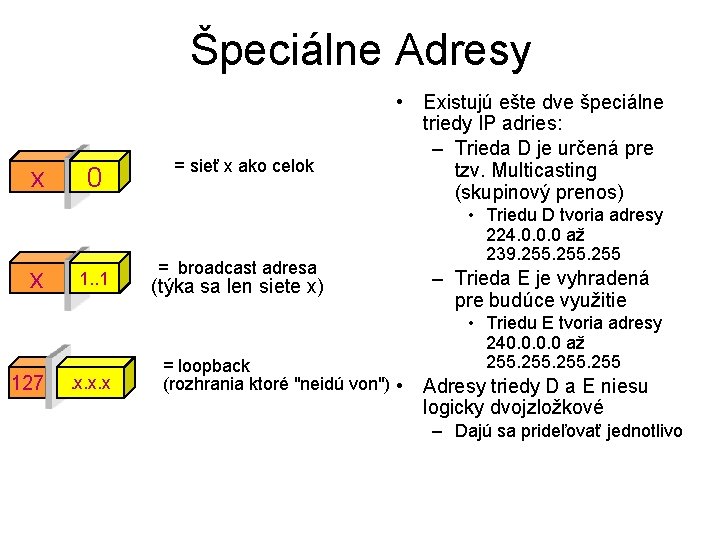
Špeciálne Adresy x x 127 0 1. . 1 . x. x. x = sieť x ako celok • Existujú ešte dve špeciálne triedy IP adries: – Trieda D je určená pre tzv. Multicasting (skupinový prenos) = broadcast adresa (týka sa len siete x) = loopback (rozhrania ktoré "neidú von") • • Triedu D tvoria adresy 224. 0. 0. 0 až 239. 255 – Trieda E je vyhradená pre budúce využitie • Triedu E tvoria adresy 240. 0 až 255 Adresy triedy D a E niesu logicky dvojzložkové – Dajú sa prideľovať jednotlivo
Triedy IP adries
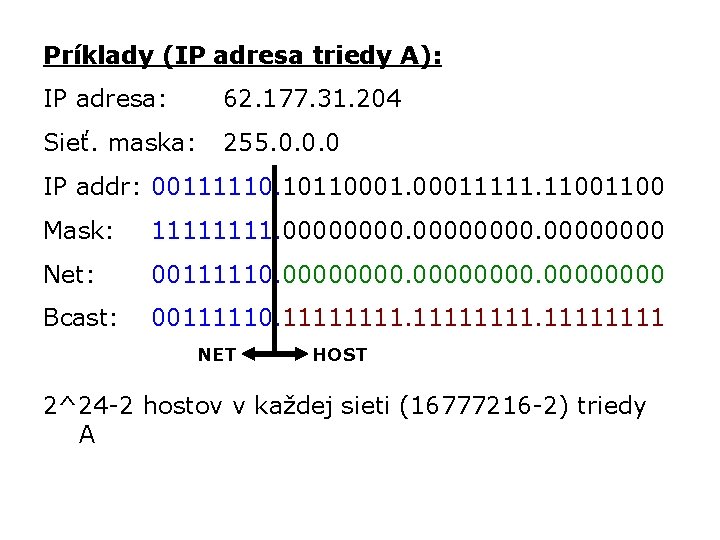
Príklady (IP adresa triedy A): IP adresa: 62. 177. 31. 204 Sieť. maska: 255. 0. 0. 0 IP addr: 00111110. 101100011111. 1100 Mask: 1111. 00000000 Net: 00111110. 00000000 Bcast: 00111110. 11111111 NET HOST 2^24 -2 hostov v každej sieti (16777216 -2) triedy A
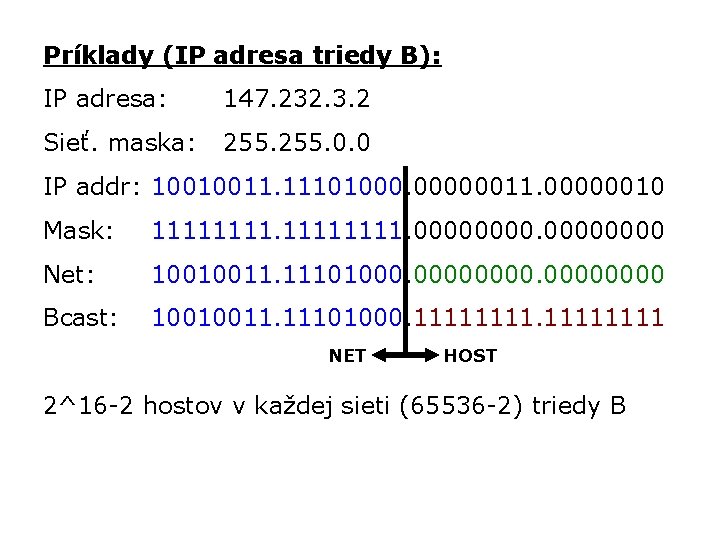
Príklady (IP adresa triedy B): IP adresa: 147. 232. 3. 2 Sieť. maska: 255. 0. 0 IP addr: 10010011. 11101000. 00000011. 00000010 Mask: 11111111. 0000 Net: 10010011. 11101000. 00000000 Bcast: 10010011. 11101000. 11111111 NET HOST 2^16 -2 hostov v každej sieti (65536 -2) triedy B
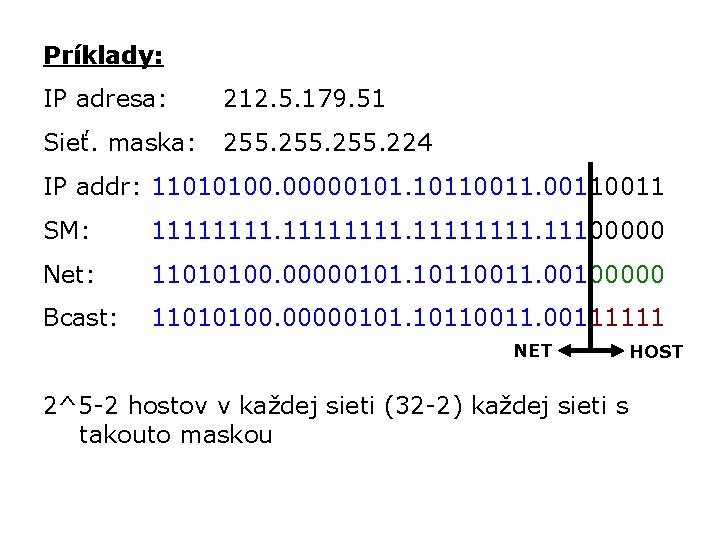
Príklady: IP adresa: 212. 5. 179. 51 Sieť. maska: 255. 224 IP addr: 11010100. 00000101. 10110011 SM: 11111111. 11100000 Net: 11010100. 00000101. 10110011. 00100000 Bcast: 11010100. 00000101. 101100111111 NET 2^5 -2 hostov v každej sieti (32 -2) každej sieti s takouto maskou HOST
Problém S IP Adresami • Prideľovanie IP adries po celých triedach (A, B a C) je vo väčšine prípadov plytvaním • Dá sa to riešiť prideľováním viacerých "menších" adries, napríklad miesto 1 sieťovej adresy B sa pridelí viacero adries C
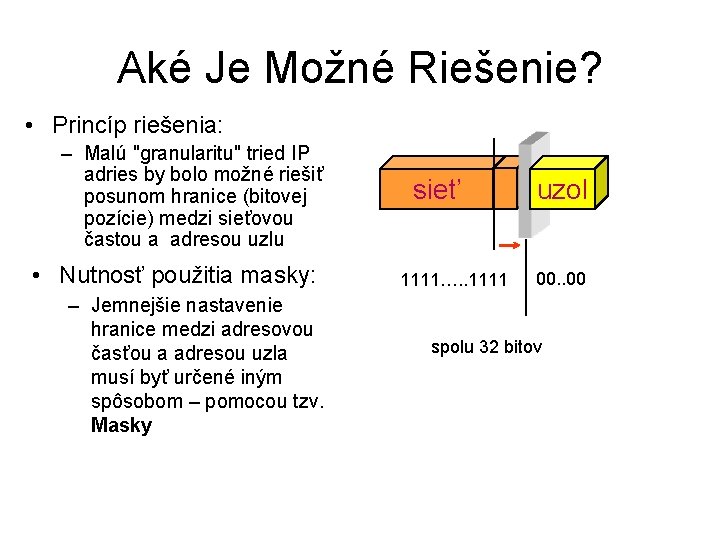
Aké Je Možné Riešenie? • Princíp riešenia: – Malú "granularitu" tried IP adries by bolo možné riešiť posunom hranice (bitovej pozície) medzi sieťovou častou a adresou uzlu • Nutnosť použitia masky: – Jemnejšie nastavenie hranice medzi adresovou časťou a adresou uzla musí byť určené iným spôsobom – pomocou tzv. Masky sieť 1111…. . 1111 uzol 00. . 00 spolu 32 bitov
Subnetting • metóda na organizovanie IP adries • znamená použiť masku na rozdelenie siete na menšie časti • je potrebné vedieť koľko podsietí je potrebné vytvoriť a koľko budú mať podsiete hostov
Výhody Subnettingu • • väčšia flexibilita adresovania broadcast len vrámci podsiete low-level security LAN je zvonku viditeľná ako jednoduchá sieť (routing tables sú malé a efektívne)
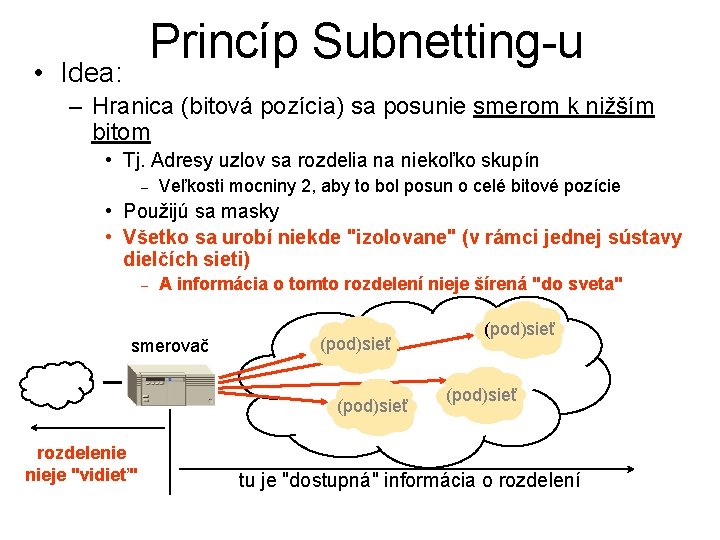
Princíp Subnetting-u • Idea: – Hranica (bitová pozícia) sa posunie smerom k nižším bitom • Tj. Adresy uzlov sa rozdelia na niekoľko skupín – Veľkosti mocniny 2, aby to bol posun o celé bitové pozície • Použijú sa masky • Všetko sa urobí niekde "izolovane" (v rámci jednej sústavy dielčích sieti) – A informácia o tomto rozdelení nieje šírená "do sveta" smerovač (pod)sieť rozdelenie nieje "vidieť" (pod)sieť tu je "dostupná" informácia o rozdelení
Zmysel Subnettingu • Ide o možnosť využiť 1 sieťovú adresu (triedy A, B či C) pre viacero sieti – Inak by to museli byť samostatné sieťové adresy – Príklad: • Použitím subnettingu 4 malé siete vystačia dohromady s 1 adresou triedy C (256 individuálnych adries) • Bez subnettingu by spotrebovali 4 adresy triedy C (4 x 256, tj. 1024 individuálnych IP adries)
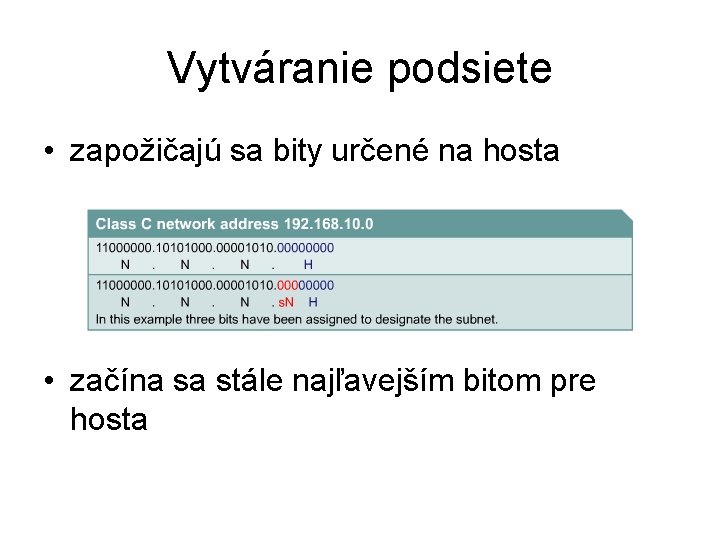
Vytváranie podsiete • zapožičajú sa bity určené na hosta • začína sa stále najľavejším bitom pre hosta
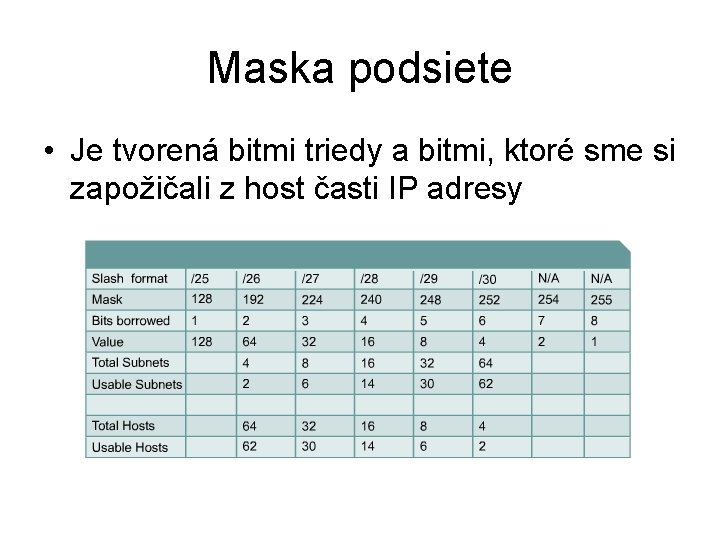
Maska podsiete • Je tvorená bitmi triedy a bitmi, ktoré sme si zapožičali z host časti IP adresy
Maska podsiete (pokr. ) • ak napr. v triede C IP adresy si zapožičiame 3 bity – maska podsiete bude 255. 224 ( možno označiť i /27 ) • počet využiteľných podsietí a hostov v podsieti je o 2 menší ( ID podsiete, broadcast podsiete )
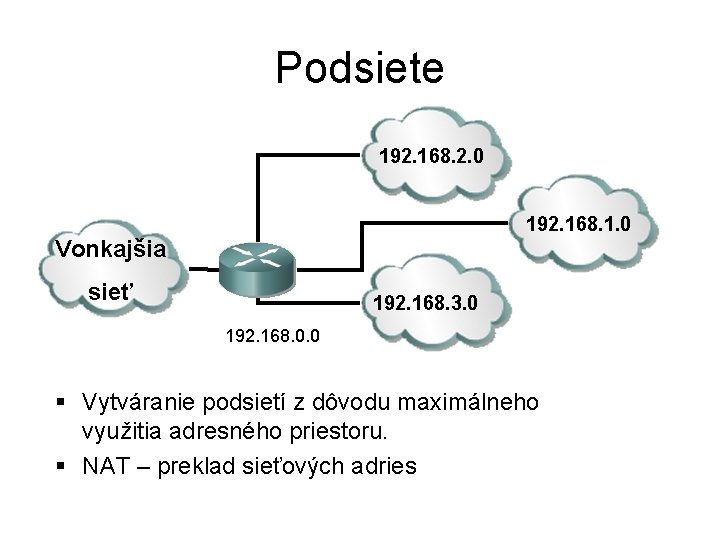
Podsiete 192. 168. 2. 0 192. 168. 1. 0 Vonkajšia sieť 192. 168. 3. 0 192. 168. 0. 0 § Vytváranie podsietí z dôvodu maximálneho využitia adresného priestoru. § NAT – preklad sieťových adries
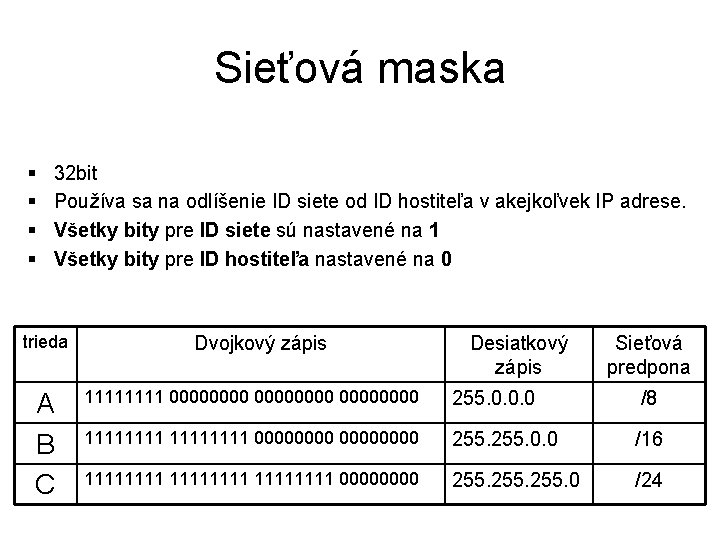
Sieťová maska § § 32 bit Používa sa na odlíšenie ID siete od ID hostiteľa v akejkoľvek IP adrese. Všetky bity pre ID siete sú nastavené na 1 Všetky bity pre ID hostiteľa nastavené na 0 trieda A B C Dvojkový zápis Desiatkový zápis Sieťová predpona 1111 00000000 255. 0. 0. 0 /8 11111111 00000000 255. 0. 0 /16 11111111 0000 255. 0 /24
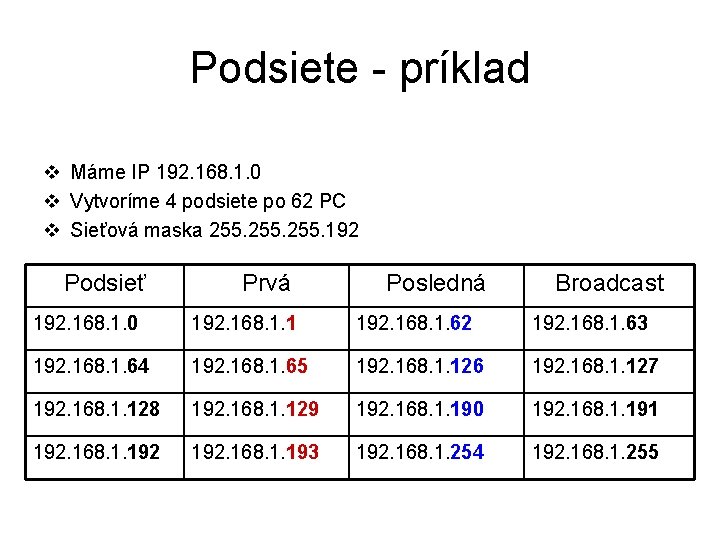
Podsiete - príklad v Máme IP 192. 168. 1. 0 v Vytvoríme 4 podsiete po 62 PC v Sieťová maska 255. 192 Podsieť Prvá Posledná Broadcast 192. 168. 1. 0 192. 168. 1. 1 192. 168. 1. 62 192. 168. 1. 63 192. 168. 1. 64 192. 168. 1. 65 192. 168. 1. 126 192. 168. 1. 127 192. 168. 1. 128 192. 168. 1. 129 192. 168. 1. 190 192. 168. 1. 191 192. 168. 1. 193 192. 168. 1. 254 192. 168. 1. 255
Triedy IP adries • Existujú výnimky IP adries • 127. 0. 0. 1 slúži ako tzv. loopback adresa každej sieťovej karty • Ostatné výnimky sa týkajú privátnych (lokálnych) sietí
Privátne IP Adresy • Viacnásobnému použitiu IP adries bráni to, že smerovacie algoritmy by nevedeli kam majú doručovať IP pakety • Idea: tam, kde nebude existovať priama komunikácia (nutnosť smerovať) by sa adresy mohly opakovať – Tato situácia nastáva v sietiach bez priamej IP konektivity ("privátnych sietiach"), ktoré sú oddelené od "ostatného sveta" vhodnou bránou.
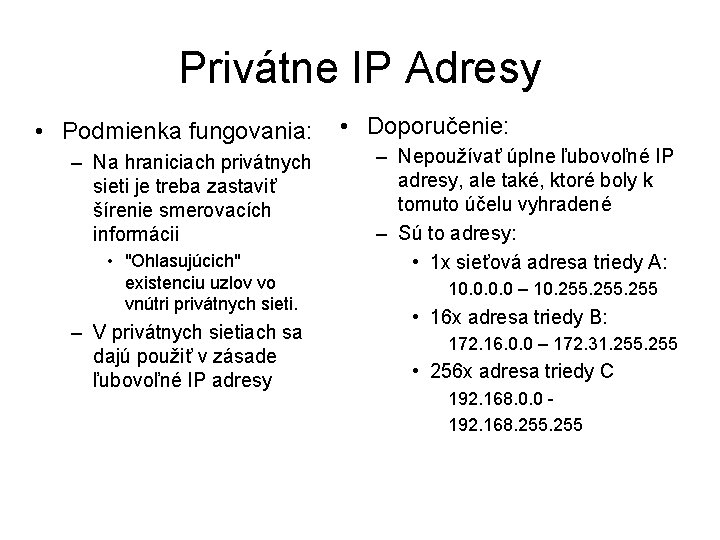
Privátne IP Adresy • Podmienka fungovania: – Na hraniciach privátnych sieti je treba zastaviť šírenie smerovacích informácii • "Ohlasujúcich" existenciu uzlov vo vnútri privátnych sieti. – V privátnych sietiach sa dajú použiť v zásade ľubovoľné IP adresy • Doporučenie: – Nepoužívať úplne ľubovoľné IP adresy, ale také, ktoré boly k tomuto účelu vyhradené – Sú to adresy: • 1 x sieťová adresa triedy A: 10. 0 – 10. 255 • 16 x adresa triedy B: 172. 16. 0. 0 – 172. 31. 255 • 256 x adresa triedy C 192. 168. 0. 0 192. 168. 255
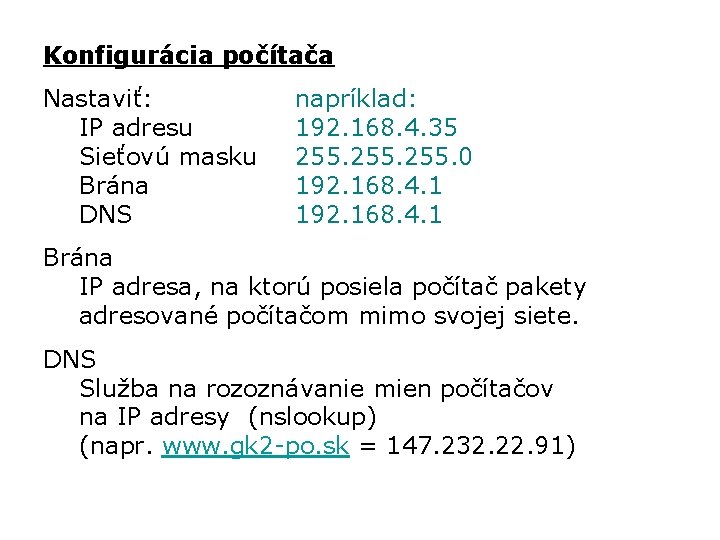
Konfigurácia počítača Nastaviť: IP adresu Sieťovú masku Brána DNS napríklad: 192. 168. 4. 35 255. 0 192. 168. 4. 1 Brána IP adresa, na ktorú posiela počítač pakety adresované počítačom mimo svojej siete. DNS Služba na rozoznávanie mien počítačov na IP adresy (nslookup) (napr. www. gk 2 -po. sk = 147. 232. 22. 91)
79
80
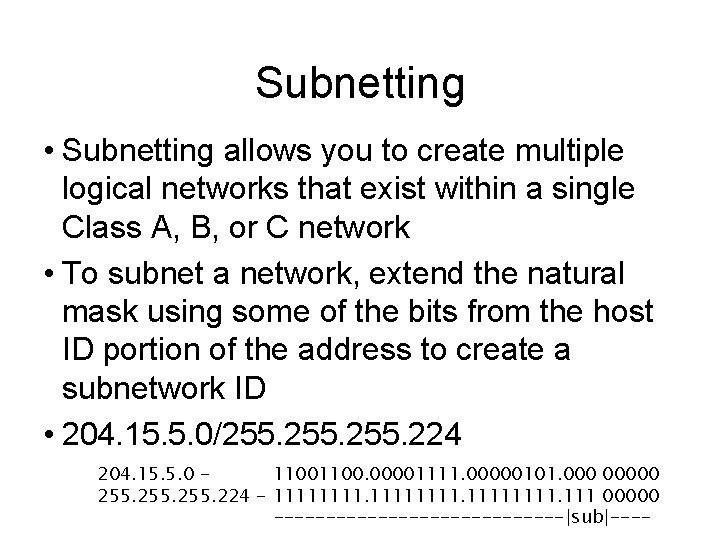
Subnetting • Subnetting allows you to create multiple logical networks that exist within a single Class A, B, or C network • To subnet a network, extend the natural mask using some of the bits from the host ID portion of the address to create a subnetwork ID • 204. 15. 5. 0/255. 224 204. 15. 5. 0 1100. 00001111. 00000101. 00000 255. 224 - 11111111. 111 00000 --------------|sub|----
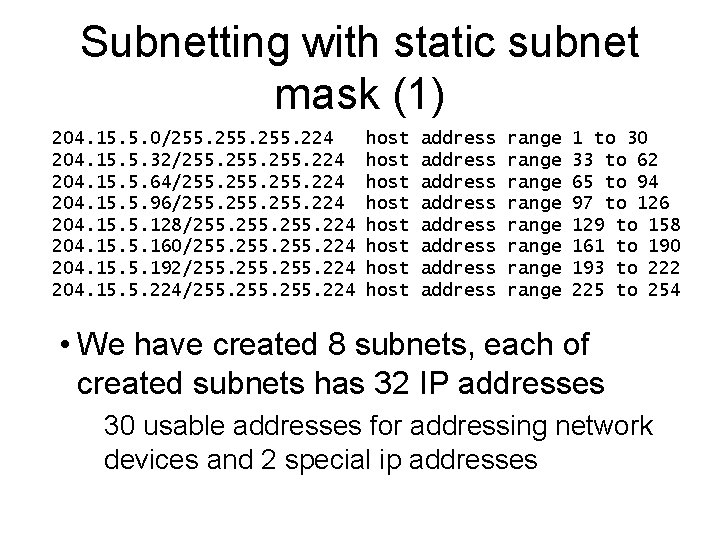
Subnetting with static subnet mask (1) 204. 15. 5. 0/255. 224 204. 15. 5. 32/255. 224 204. 15. 5. 64/255. 224 204. 15. 5. 96/255. 224 204. 15. 5. 128/255. 224 204. 15. 5. 160/255. 224 204. 15. 5. 192/255. 224 204. 15. 5. 224/255. 224 host host address address range range 1 to 30 33 to 62 65 to 94 97 to 126 129 to 158 161 to 190 193 to 222 225 to 254 • We have created 8 subnets, each of created subnets has 32 IP addresses 30 usable addresses for addressing network devices and 2 special ip addresses
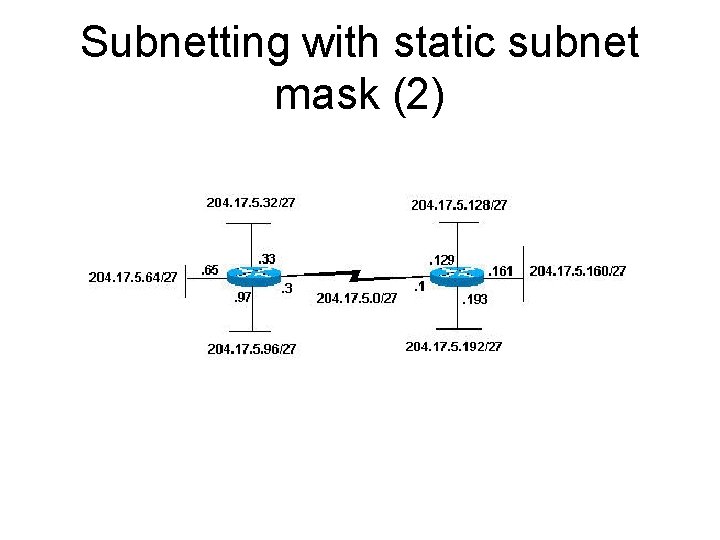
Subnetting with static subnet mask (2)
BUT! • The but ! • What if we don’t need 32 IP addresses in some subnets? Point to point connections WAN links …
Solution: VLSM • Variable Length Subnet Masks • Create subnets with different network masks • How? Square Count in your head
VLSM – Square method (1) • Draw a square • Let’s say that square contains “A” IP addresses A = 2^n (n=32 -netmask in CIRD format) • Now divide the square into 2 halves • You have just created 2 new subnets
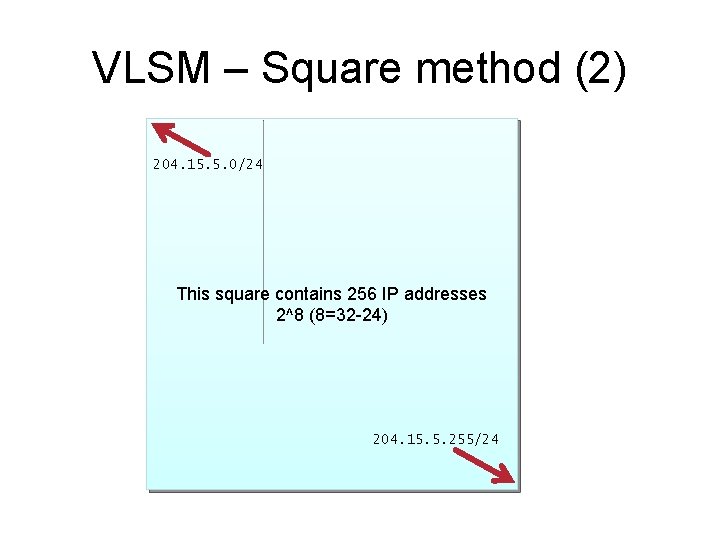
VLSM – Square method (2) 204. 15. 5. 0/24 This square contains 256 IP addresses 2^8 (8=32 -24) 204. 15. 5. 255/24
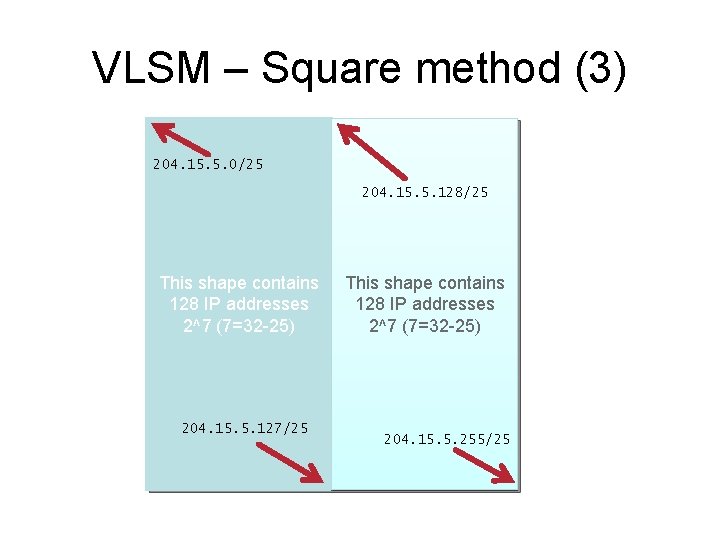
VLSM – Square method (3) 204. 15. 5. 0/25 204. 15. 5. 128/25 This shape contains 128 IP addresses 2^7 (7=32 -25) 204. 15. 5. 127/25 This shape contains 128 IP addresses 2^7 (7=32 -25) 204. 15. 5. 255/25
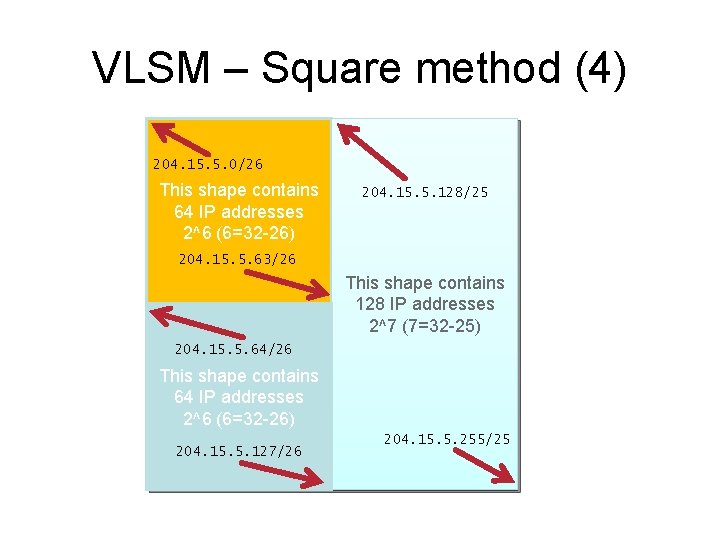
VLSM – Square method (4) 204. 15. 5. 0/26 This shape contains 64 IP addresses 2^6 (6=32 -26) 204. 15. 5. 128/25 204. 15. 5. 63/26 This shape contains 128 IP addresses 2^7 (7=32 -25) 204. 15. 5. 64/26 This shape contains 64 IP addresses 2^6 (6=32 -26) 204. 15. 5. 127/26 204. 15. 5. 255/25
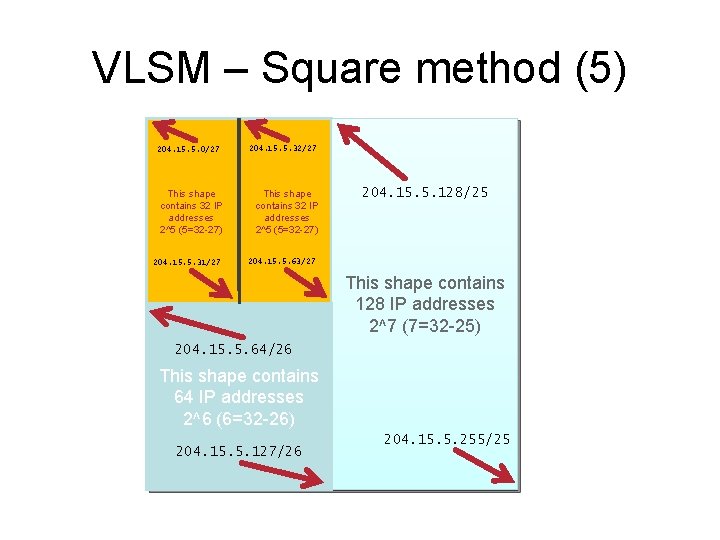
VLSM – Square method (5) 204. 15. 5. 0/27 This shape contains 32 IP addresses 2^5 (5=32 -27) 204. 15. 5. 31/27 204. 15. 5. 32/27 This shape contains 32 IP addresses 2^5 (5=32 -27) 204. 15. 5. 128/25 204. 15. 5. 63/27 This shape contains 128 IP addresses 2^7 (7=32 -25) 204. 15. 5. 64/26 This shape contains 64 IP addresses 2^6 (6=32 -26) 204. 15. 5. 127/26 204. 15. 5. 255/25
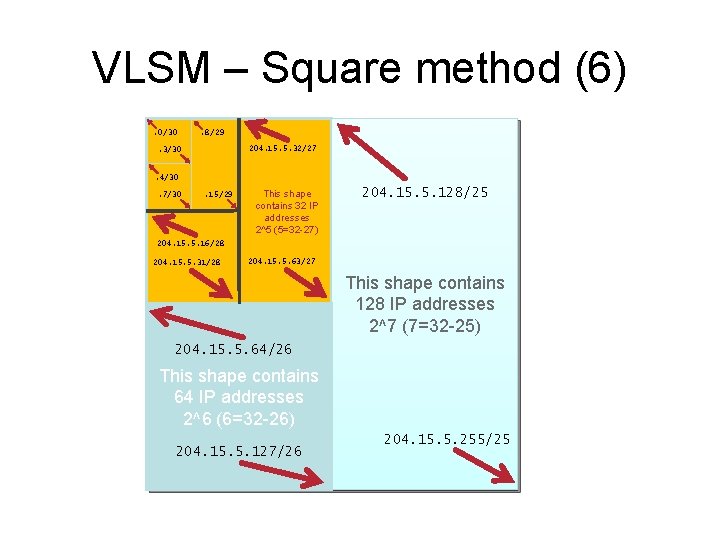
VLSM – Square method (6). 0/30 . 8/29 204. 15. 5. 32/27 . 3/30 . 4/30. 7/30 . 15/29 This shape contains 32 IP addresses 2^5 (5=32 -27) 204. 15. 5. 128/25 204. 15. 5. 16/28 204. 15. 5. 31/28 204. 15. 5. 63/27 This shape contains 128 IP addresses 2^7 (7=32 -25) 204. 15. 5. 64/26 This shape contains 64 IP addresses 2^6 (6=32 -26) 204. 15. 5. 127/26 204. 15. 5. 255/25
VLSM – Square method (7) • Now we have subnets with different subnet masks: 204. 15. 5. 0/30 – use for WAN (2 usable IP addr) 204. 15. 5. 1 – 204. 15. 5. 2 204. 15. 5. 4/30 – use for WAN (2 usable IP addr) 204. 15. 5. 5 – 204. 15. 5. 6 204. 15. 5. 8/29 – use for small department (6 usable IP addr) 204. 15. 5. 9 – 204. 15. 5. 14
VLSM – Count it in your head (1) • You need subnets for: 1 WAN link (1 IP addresses + 1 IP for router’s interf. ) 2 Administrators (2 IP addresses + 1 IP for router’s interf. ) 29 Economists (…) 7 HQ (…) Use network 204. 15. 5. 0/24 • Sort subnets by the needs for IP addresses • WAN, Admin, HQ, Econom
VLSM – Count it in your head (2) • For WAN subnet we need 2 usable IP addresses 2^n-2 = #usable_IP_addresses 2^n-2 = 2 , for WAN n = 2 => we need a /30 subnet (32 -n) Solution: Find the first not used subnet with /30 mask. We can use 204. 15. 5. 0/30 for WAN 204. 15. 5. 0 – 204. 15. 5. 3 • For Admin subnet we need 3 usable IP
VLSM – Count it in your head (3) • For HQ subnet we need 8 usable IP addresses 2^n-2 = 8 , for HQ n = 4 => we need a /28 subnet (32 -n) Solution: We can use 204. 15. 5. 16/28 for HQ 204. 15. 5. 16 – 204. 15. 5. 31 • For Econom subnet we need 30 usable IP addresses 2^n-2 = 30 , for Econom n = 5 => we need a /27 subnet (32 -n)
Conclusion • If we use VLSM in network with dynamic routing protocol, we have to use RIPv 2, OSPF, EIGRP, … or other IRP which supports VLSM • VLSM saves IP address space for future use In the example with WAN, Admin, HQ, Econom subnets we used with VLSM only ¼ of address space of the given network 204. 15. 5. 0/30 – WAN, 204. 15. 5. 8/29 – Admin, 204. 15. 5. 16/28 – HQ, 204. 15. 5. 32/27 – Econom With static subnet (network) masks we would
97
- Slides: 97