
Nieo o mne Rastislav Turek synopsi Nezvisl bezpenostn
Niečo o mne Rastislav Turek [synopsi] Nezávislý bezpečnostný konzultant Člen organizácie OWASP Autor blogu zameraného na bezpečnosť blog. synopsi. com turek@synopsi. com http: //www. linkedin. com/in/synopsi
Typy útokov Plošné - zameriavajú sa na web/server/aplikáciu, ich zásah ovplyvňuje všetkých používateľov (SQL Injection, DDo. S, atď) Cielené - zameriavajú sa na konkrétnych užívateľov, viac sofistikované (XSS, CSRF, Click. Jacking, atď. )
Prečo cieliť útoky ťažká odhaliteľnosť možnosť upravovať parametre útoku za behu zložitá obrana (málo automatizovaných nástrojov, neexistujúce nástroje, atď. ) jednoduchá možnosť využívať sociálne inžinierstvo (Phishing) možnosť vyradiť znalých užívateľov (detekcia No. Scriptu, CSS Hack, atď. )
Staro-nové formy útokov Cross-site Scripting (XSS) - distribúcia malwaru, odcudzovanie dát Cross-request Forgery (CSRF) - užívateľská interakcia bez jeho vedomia CSS Hack Clickjacking - vyvolanie interackie užívateľa bez jeho vedomia
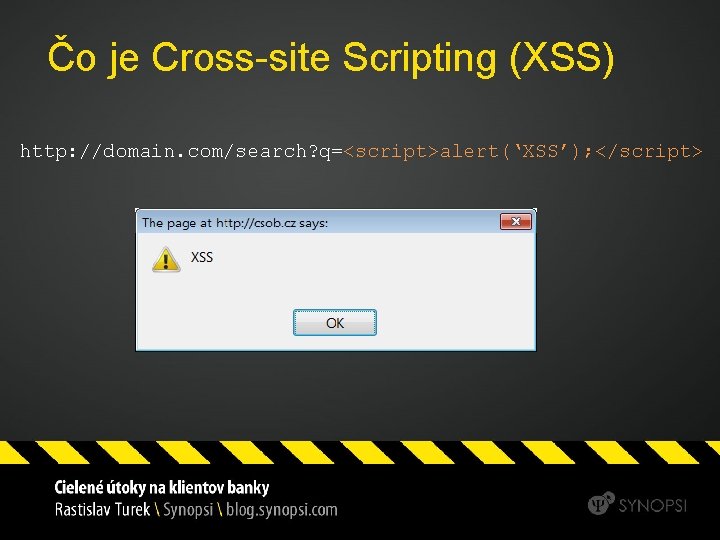
Čo je Cross-site Scripting (XSS) http: //domain. com/search? q=<script>alert(‘XSS’); </script>
Možnosti Cross-site Scripting (XSS) Možnosť získať užívateľove dáta - Cookies, Session, Email, Kreditné karty, atď. Možnosť pracovať s DOM - dokonalý phishing V kombinácii s CSRF - možnosť zmeniť heslo, email a iné dáta Obchádzať bezpečnú komunikáciu (SSL) Možnosť vytvoriť Keylogger
Cross-site Request Forgery (CSRF) Možnosť interakcie bež užívateľovho vedomia - email, registrácia, anketa, reklama, zdieľanie Veľmi zlý spôsob filtrácie - RFC 2616 V kombinácii s XSS - simulovanie správania užívateľa DDo. S - pri veľkej návštevnosti možnosť zaútočiť na menšie weby (slashdot efekt)
Mýty o CSRF a XSS Non-persistant XSS je nutné posielať cez IM/mail - možnosť umiestniť do iframe/src na web Cez XSS je možné získať len Cookies - práca s DOM, odosielanie/načítavanie dát XSS cez post nie je možné vyvolať - nezáleží na metóde posielania dát Proti CSRF je možné bojovať kontrolou referera - referer je možné posielať spoofnutý
Teória v praxi
Video – Redirect (CSRF) Útočník pošle obeti mail, v ktorom je linka na phishingovú stránku http: //web. banky. com/presmeruj? kam=http: //ph ishingovy. web. com Obeť si skontroluje linku ktora smeruje na web jeho banky Otvorí ju a v sekunde je presmerovaný na phishingový web http: //vimeo. com/2227807
Video – Zmena údajov (XSS & CSRF) Útočník vloží nebezpečný skript do skrytého iframu na web (iný, ako je web banky) Obeť sa prihlási do IB Otvorí infikovaný web Ten na pozadí zmení útočníkom vybrané údaje Obeť nemá o vykonanej interakcii ani poňatia V „očiach“ banky vyzerá táto interakcia ako od užívateľa http: //vimeo. com/2227780
Čo je CSS Hack Štandardná vlastnosť prehliadačov označovať užívateľom navštívené odkazy inou farbou a možnosť ich dodatočnej štylyzácie a: visited je využitá za pomoci Java. Scriptu k overeniu, či užívateľ navštívil vybranú stránku.
Možnosti CSS Hacku Možnosť cieliť phishingové útoky - návštevník je vopred overení, či navštívil niekedy v minulosti stránky IB Možnosť zobrazovania cielenej reklamy Možnosť zistiť či užívateľ navštevuje konkurenciu Možnosť odhadnúť pohlavie užívateľa Možnosť cieliť akékoľvek útoky CSRF + XSS
Čo je Clickjacking Využíva interakciu užívateľa a prenáša ju na iný web za pomoci iframe-u. Ten prekryje inou vrstvou, pričom zachová pôvodný interaktívny prvok, alebo ho nahradí vlastným, ktorý naň prensie interakciu užívateľa.
Možnosťi Clickjackingu - využíva sa vrstvenie a skrytý i. Frame - infikovateľný Flash, Java. Script / užívateľská ochrana No. Script Umožňuje zapnúť kameru a jej nahrávanie Umožňuje pridať email do profilu na stránky Umožňuje pracovať s akýmkoľvek webom kde je užívateľ ne/registrovaný
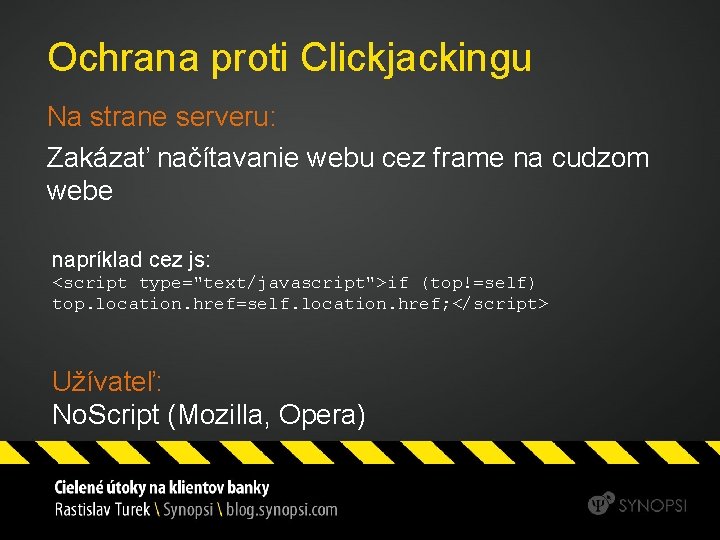
Ochrana proti Clickjackingu Na strane serveru: Zakázať načítavanie webu cez frame na cudzom webe napríklad cez js: <script type="text/javascript">if (top!=self) top. location. href=self. location. href; </script> Užívateľ: No. Script (Mozilla, Opera)
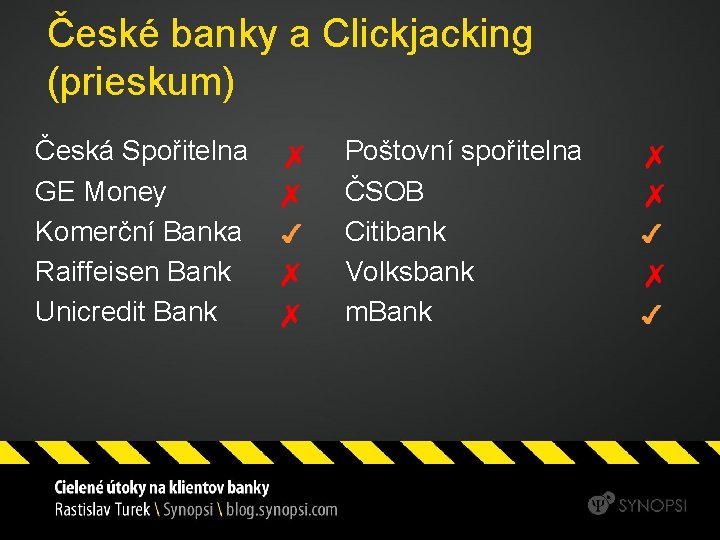
České banky a Clickjacking (prieskum) Česká Spořitelna GE Money Komerční Banka Raiffeisen Bank Unicredit Bank Poštovní spořitelna ČSOB Citibank Volksbank m. Bank
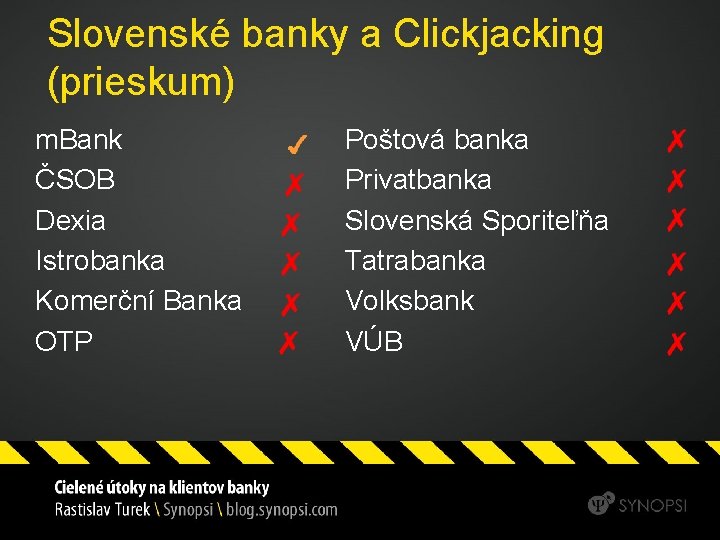
Slovenské banky a Clickjacking (prieskum) m. Bank ČSOB Dexia Istrobanka Komerční Banka OTP Poštová banka Privatbanka Slovenská Sporiteľňa Tatrabanka Volksbank VÚB
Ďakujem za pozornosť Rastislav Turek | Synopsi. com turek@synopsi. com
- Slides: 20