
Modul 159 Directoryservices konfigurieren und in Betrieb nehmen
Modul 159 Directoryservices konfigurieren und in Betrieb nehmen Einführung ins AD (Active Directory) - AD Komponenten - Physische Struktur des AD - Logische Struktur des AD GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 1

• Workgroup vs. Domain • Active Directory im Überblick • Active Directory-Domänendienste GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 2
• Active Directory-Komponenten • Physische Struktur des Active Directory • Logische Struktur des Active Directory GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 3
Fundierte Kenntnisse der physischen Struktur des Verzeichnisdiensts sind wichtig, für eine erfolgreiche Implementierung und Verwaltung der Verzeichnisdienstinfrastruktur ist jedoch das Verständnis der logischen Struktur entscheidend. Denn mit dieser logischen Struktur des Verzeichnisdiensts wird täglich/regelmässig interagiert. GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 4
• Physische Struktur des Active Directory Verzeichnisdatenspeicher Domänencontroller (engl. Domain Controller, DC) Globale Katalogserver (engl. Global Catalog, GC) Schreibgeschützte Domänencontroller (engl. Read Only Domain Controller, RODC) • Betriebsmaster (engl. Flexible Single Master Operations, FSMO) • Schema • • GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 5
• Logische Struktur des Active Directory • • • Active Directory Partitionen Domänen Gesamtstrukturen (Forest) Vertrauensstellungen (Trust) Standorte (Sites) Organisationseinheiten (OU) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 6
Active Directory-Komponenten > Physische Struktur des Active Directory • Active Directory Daten werden in einer einzige Datenbankdatei gespeichert (NTDS. DIT) • Datenbankdatei wird auf jedem Domänencontrollern gespeichert • Eine beliebige Anzahl an Domänencontrollern können einer Domäne hinzugefügt werden • Sämtliche Domänencontroller in einer Domäne bieten im Wesentlichen dieselben Dienste • Es gibt fünf spezifische Rollen, die sich zu einem Zeitpunkt nur auf einem einzigen Domänencontroller befinden können • Diese Rollen werden als FSMO-Rollen (Flexible Single-Master Operations) bezeichnet • AD DS ermöglichen ferner einzigartige Domänencontrollerrollen für globale Katalogserver und schreibgeschützte Domänencontroller (RODC - Read Only Domain Controller) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 7
Active Directory-Komponenten > Physische Struktur des Active Directory > Verzeichnisdatenspeicher • Sämtliche Daten in der AD DS-Datenbank werden in einer Datei NTDS. DIT und in den Transaktionsprotokollen auf dem Domänencontroller gespeichert • Die AD DB ist standardmässig im Ordner %System. Root%NTDS gespeichert (C: WINDOWSNTDS. DIT) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 8
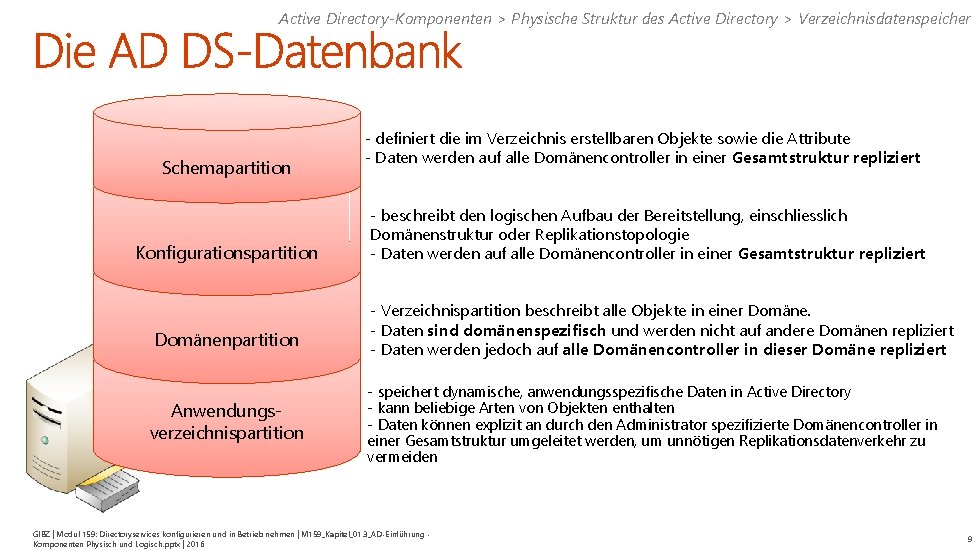
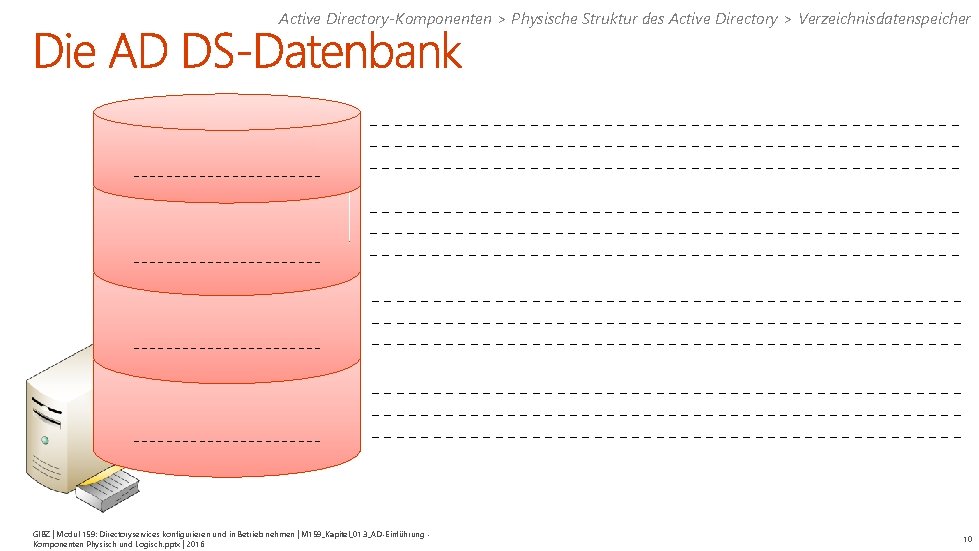
Active Directory-Komponenten > Physische Struktur des Active Directory > Verzeichnisdatenspeicher Schemapartition Konfigurationspartition Domänenpartition Anwendungsverzeichnispartition - definiert die im Verzeichnis erstellbaren Objekte sowie die Attribute - Daten werden auf alle Domänencontroller in einer Gesamtstruktur repliziert - beschreibt den logischen Aufbau der Bereitstellung, einschliesslich Domänenstruktur oder Replikationstopologie - Daten werden auf alle Domänencontroller in einer Gesamtstruktur repliziert - Verzeichnispartition beschreibt alle Objekte in einer Domäne. - Daten sind domänenspezifisch und werden nicht auf andere Domänen repliziert - Daten werden jedoch auf alle Domänencontroller in dieser Domäne repliziert - speichert dynamische, anwendungsspezifische Daten in Active Directory - kann beliebige Arten von Objekten enthalten - Daten können explizit an durch den Administrator spezifizierte Domänencontroller in einer Gesamtstruktur umgeleitet werden, um unnötigen Replikationsdatenverkehr zu vermeiden GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung Komponenten Physisch und Logisch. pptx | 2016 9
Active Directory-Komponenten > Physische Struktur des Active Directory > Verzeichnisdatenspeicher _______________________ ________________________________________________ ________________________________________________ ________________________________________________ GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung Komponenten Physisch und Logisch. pptx | 2016 10
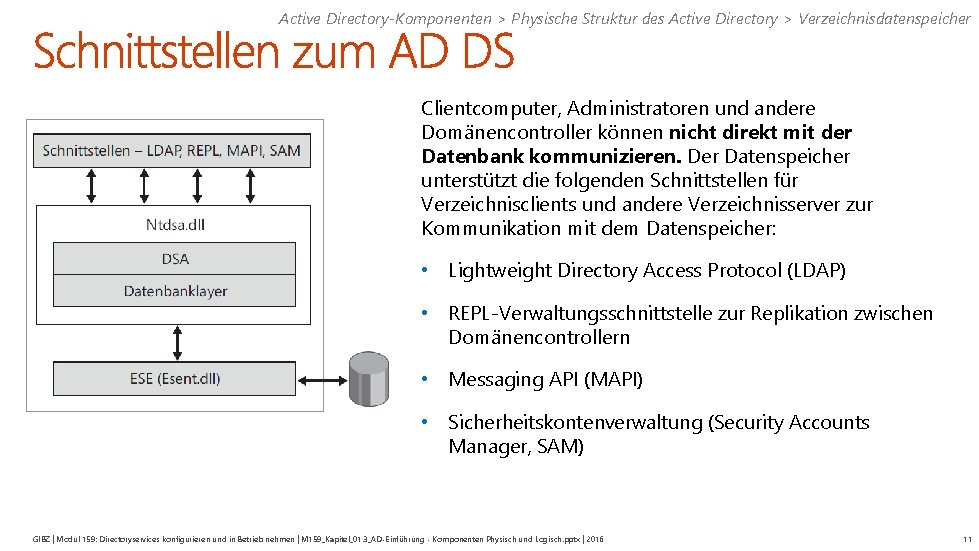
Active Directory-Komponenten > Physische Struktur des Active Directory > Verzeichnisdatenspeicher Clientcomputer, Administratoren und andere Domänencontroller können nicht direkt mit der Datenbank kommunizieren. Der Datenspeicher unterstützt die folgenden Schnittstellen für Verzeichnisclients und andere Verzeichnisserver zur Kommunikation mit dem Datenspeicher: • Lightweight Directory Access Protocol (LDAP) • REPL-Verwaltungsschnittstelle zur Replikation zwischen Domänencontrollern • Messaging API (MAPI) • Sicherheitskontenverwaltung (Security Accounts Manager, SAM) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 11
Active Directory-Komponenten > Physische Struktur des Active Directory > Verzeichnisdatenspeicher • LDAP v 3 ist die von Verzeichnisclients am häufigsten verwendete Schnittstelle, um Informationen im Verzeichnisspeicher zu ermitteln • LDAP v 3 ist abwärtskompatibel mit LDAP v 2 • Für den Zugriff auf die LDAP-Schnittstelle können Clients • • Port 389 (der standardmässige LDAP-Port) Port 636 (über SSL gesichertes LDAP), Port 3268 (für Suchen im globalen Katalog) und Port 3269 (über SSL gesichertes LDAP, für Suchen im globalen Katalog) verwenden. • Clients können auch UDP-Port 389 für LDAP und Netlogon verwenden (diese Schnittstelle wird zum Ermitteln von Domänencontrollern verwendet) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 12
Active Directory-Komponenten > Physische Struktur des Active Directory > Verzeichnisdatenspeicher • REPL-Verwaltungsschnittstelle wird von AD DS-Verwaltungstools und während der Replikation zwischen Domänencontrollern verwendet • bietet Funktionen zum Ermitteln von Informationen zu Domänencontrollern und zum Konvertieren von Netzwerkobjektnamen • Zugriff auf diese Schnittstelle über Remoteprozeduraufrufe (Remote Procedure Call, RPCs) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 13
Active Directory-Komponenten > Physische Struktur des Active Directory > Domänencontroller • ist ein Computer, auf dem Windows Server ausgeführt wird und auf dem ein Replikat des Domänenverzeichnisses gespeichert ist • enthält eine vollständige Kopie der Active Directory-Informationen für die jeweilige Domäne • replizieren gegenseitig und füreinander Verzeichnisinformationen für alle Objekte in der Domäne • authentifiziert Anmeldeversuche und verwaltet die Sicherheitsrichtlinie für eine Domäne • etc GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 14
Active Directory-Komponenten > Physische Struktur des Active Directory > Domänencontroller • Der DC verwendet eine Multimasterreplikation, bei der keiner der Domänencontroller als Masterdomänencontroller fungiert • Ausnahme bilden die Betriebsmasterfunktionen (FSMO) • alle Domänencontroller innerhalb einer Domäne gleichberechtigt • Ausnahme bilden die Betriebsmasterfunktionen (FSMO) • Domänencontroller speichern unter Umständen für kurze Zeiträume unterschiedliche Informationen, solang die Änderungen nicht synchronisiert sind • Domänencontroller erkennen mögliche Konflikte • Konflikte werden durch einen Vergleich der Versionsnummer aller Eigenschaftenattribute ermittelt GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 15
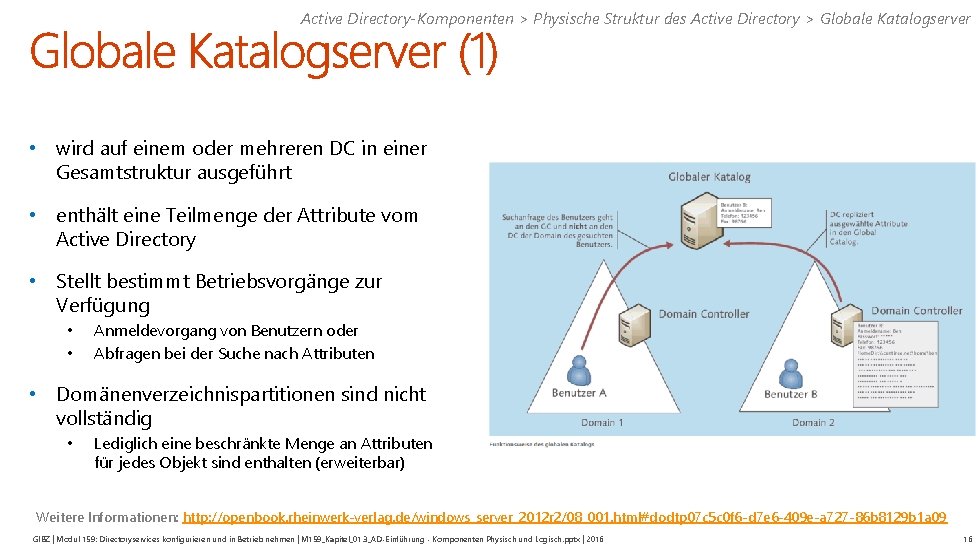
Active Directory-Komponenten > Physische Struktur des Active Directory > Globale Katalogserver • wird auf einem oder mehreren DC in einer Gesamtstruktur ausgeführt • enthält eine Teilmenge der Attribute vom Active Directory • Stellt bestimmt Betriebsvorgänge zur Verfügung • • Anmeldevorgang von Benutzern oder Abfragen bei der Suche nach Attributen • Domänenverzeichnispartitionen sind nicht vollständig • Lediglich eine beschränkte Menge an Attributen für jedes Objekt sind enthalten (erweiterbar) Weitere Informationen: http: //openbook. rheinwerk-verlag. de/windows_server_2012 r 2/08_001. html#dodtp 07 c 5 c 0 f 6 -d 7 e 6 -409 e-a 727 -86 b 8129 b 1 a 09 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 16
Active Directory-Komponenten > Physische Struktur des Active Directory > Globale Katalogserver • Wenn ein Aussenstandort keinen eigenen GC hat, werden die entsprechenden Anfragen über WAN-Strecken abgewickelt. • Da der GC natürlich über die notwendigen Daten verfügen muss, findet ein permanenter Replikationsverkehr zu diesem statt. • Globale Kataloge sollen/müssen redundant vorhanden sein. • • Der Ausfall des einzigen GCs führt zu schweren Einschränkungen der Funktion! Ein Exchange-System ist beispielsweise ohne Global Catalog nicht funktionsfähig! Weitere Informationen: http: //openbook. rheinwerk-verlag. de/windows_server_2012 r 2/08_001. html#dodtp 07 c 5 c 0 f 6 -d 7 e 6 -409 e-a 727 -86 b 8129 b 1 a 09 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 17
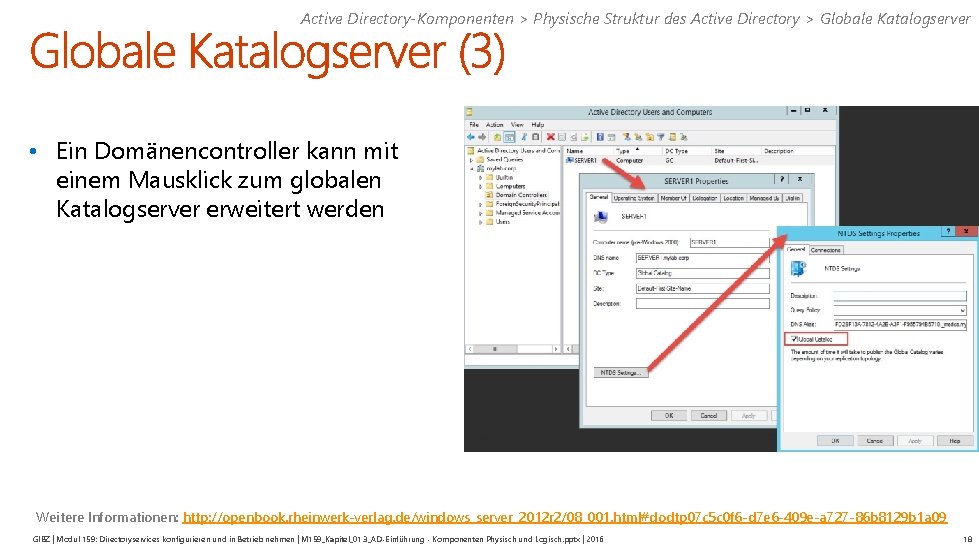
Active Directory-Komponenten > Physische Struktur des Active Directory > Globale Katalogserver • Ein Domänencontroller kann mit einem Mausklick zum globalen Katalogserver erweitert werden Weitere Informationen: http: //openbook. rheinwerk-verlag. de/windows_server_2012 r 2/08_001. html#dodtp 07 c 5 c 0 f 6 -d 7 e 6 -409 e-a 727 -86 b 8129 b 1 a 09 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 18
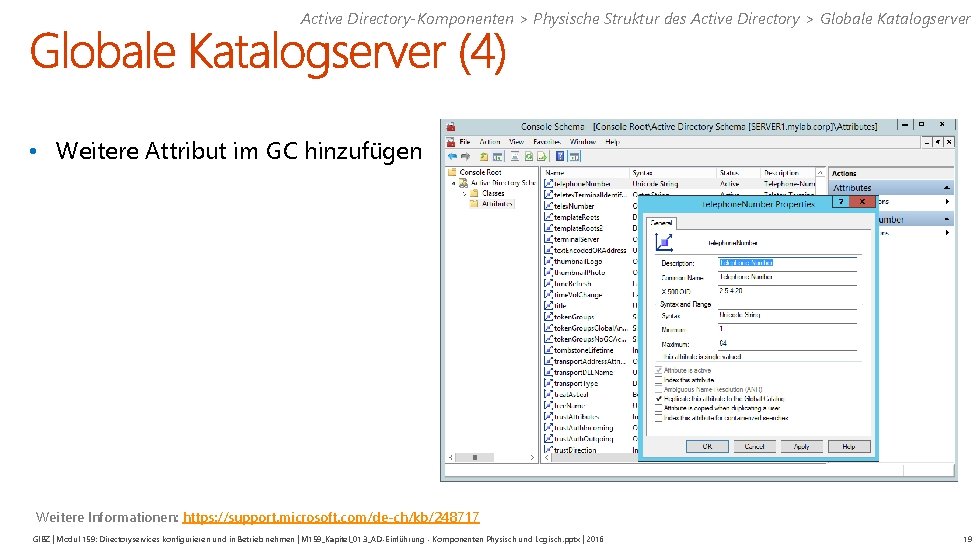
Active Directory-Komponenten > Physische Struktur des Active Directory > Globale Katalogserver • Weitere Attribut im GC hinzufügen Weitere Informationen: https: //support. microsoft. com/de-ch/kb/248717 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 19
Active Directory-Komponenten > Physische Struktur des Active Directory > RODC • RODCs werden zum Hosten von schreibgeschützten Versionen der AD DSDatenbank eingesetzt • bieten sämtliche Authentifizierungs- und Autorisierungsdienste, die über andere Domänencontroller bereitgestellt werden • RODCs sind in erster Linie für die Bereitstellung in Zweigstellenszenarien konzipiert • • z. B. physische Sicherheit des Domänencontrollers kann nicht sichergestellt werden oder das lokale Speichern von Domänenkennwörtern als Sicherheitsrisiko eingestuft wird Weitere Informationen: http: //openbook. rheinwerk-verlag. de/windows_server_2012 r 2/08_001. html#dodtpee 4 da 46 f-6 e 31 -4536 -8 e 11 -4221 ef 431245 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 20
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster • DCs mit spezifischen Rollen werden als Betriebsmaster bezeichnet • DCs mit Betriebsmasterrollen werden zum Ausführen bestimmter Aufgaben eingesetzt, um Konsistenz sicherzustellen und mögliche Konflikte bei Einträgen in der AD DS-Datenbank zu verhindern • In den AD DS gibt es die folgenden fünf Betriebsmasterrollen: • Schemamaster (engl. schema master) • Domänennamenmaster (engl. domain naming master) • RID-Master • PDC-Emulator • Infrastrukturmaster Weitere Informationen: http: //openbook. rheinwerk-verlag. de/windows_server_2012 r 2/08_001. html#dodtp 837 f 06 ce-9 b 70 -4400 -ba 59 -aa 96 fffd 47 f 5 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 21
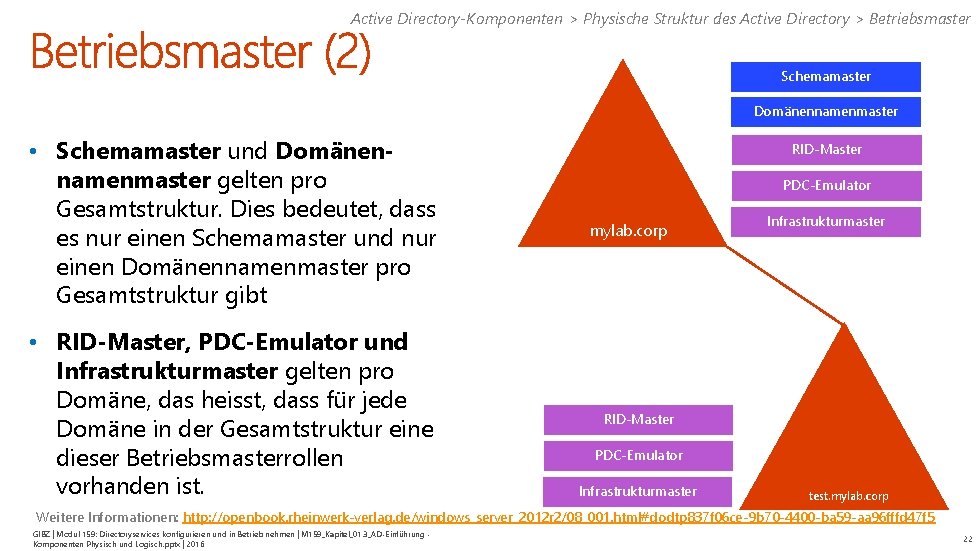
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster Schemamaster Domänennamenmaster • Schemamaster und Domänennamenmaster gelten pro Gesamtstruktur. Dies bedeutet, dass es nur einen Schemamaster und nur einen Domänennamenmaster pro Gesamtstruktur gibt • RID-Master, PDC-Emulator und Infrastrukturmaster gelten pro Domäne, das heisst, dass für jede Domäne in der Gesamtstruktur eine dieser Betriebsmasterrollen vorhanden ist. RID-Master PDC-Emulator mylab. corp Infrastrukturmaster RID-Master PDC-Emulator Infrastrukturmaster test. mylab. corp Weitere Informationen: http: //openbook. rheinwerk-verlag. de/windows_server_2012 r 2/08_001. html#dodtp 837 f 06 ce-9 b 70 -4400 -ba 59 -aa 96 fffd 47 f 5 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung Komponenten Physisch und Logisch. pptx | 2016 22
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster > Schemamaster • Der Domänencontroller, der die FSMO-Rolle Schemamaster ausführt, ist für Änderungen des Schemas zuständig. • Er ist der einzige DC, der Aktualisierungen für das Verzeichnisschema verarbeiten kann. • Wenn die Schemaaktualisierung abgeschlossen ist, wird sie vom Schemamaster aus auf alle anderen Domänencontroller im Verzeichnis repliziert. • Der Schemamaster ist einmal pro Forest/Gesamtstruktur vorhanden. GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 23
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster > Domänennamenmaster • Der DC mit der FSMO-Rolle Domänennamen-Master ist für das Ausführen von Änderungen im gesamtstrukturübergreifenden Domänennamespace des Verzeichnisses zuständig. • Nur dieser Domänencontroller kann eine Domäne zum Verzeichnis hinzufügen oder aus diesem entfernen. • Er stellt beispielsweise die Eindeutigkeit der Namen der Domänen sicher. • Er kann auch Querverweise zu Domänen in externen Verzeichnissen hinzufügen oder aus diesen entfernen. • Der Domain Naming Master ist einmal pro Forest/Gesamtstruktur vorhanden. GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 24
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster > RID-Master • Für jedes Objekt unter Windows ist eine SID (Security Identifier) nötig • um das Objekt bei Sicherheitsanfragen eindeutig identifizieren zu können, muss es in jeder Domäne einen RID-Master (Relative Identifier) geben, der sich immer auf dem FSMO der Domäne befindet • Da die SID innerhalb einer Domäne eindeutig sein muss und auf keinen Fall zweimal vorkommen darf, muss der RID-Master darauf aufpassen, dass eine SID nur einmalig vergeben wird • Der RID-Master verwaltet einen Pool mit RID-Werten. • Wird in einem Netzwerk ein neuer Domänen-Controller hinzugefügt, bekommt er automatisch von RID einen Teilsatz von 512 -SID Werten zugeordnet. Dieser Bereich wird vom RID für diesen neuen Domänen-Controller reserviert und an keinen anderen weitergegeben. Der Domänen-Controller kann nun selbständig SID-Nummern aus diesem Pool von 512 -Werten vergeben. • Hat der Domänen-Controller weniger als 100 freie Nummer übrig, fordert er vom RID-Master einen neuen Pool von Nummern an. • Der RIP-Master ist einmal pro Domäne vorhanden. GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 25
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster > PDC-Emulator • Ist für die Synchronisierung der Uhrzeit innerhalb der Umgebung verantwortlich • Die Uhrzeit ist in Active Directory-Umgebungen ausserordentlich wichtig, weil die von Kerberos erstellten Tickets nur eine relativ kurze Gültigkeitsdauer haben. Wenn ein Server eine Stunde vor- und ein anderer eine halbe Stunde nachgeht und die Clients irgendwo dazwischenliegen, wird die Anmeldung an einer Ressource zu einem Glücksspiel • Kennwortänderungen, die von anderen Domänencontrollern in der Domäne ausgeführt werden, werden bevorzugt auf den PDC-Emulator repliziert • Fehler bei der Authentifizierung, die auf einem bestimmten Domänencontroller in einer Domäne aufgrund eines fehlerhaften Kennwortes auftreten, werden an den PDC-Emulator weitergeleitet, bevor dem Benutzer eine Meldung zu einem Kennwortfehler angezeigt wird • Die Kennwortsperrung wird auf dem PDC-Emulator verarbeitet • Der PDC-Emulator ist einmal pro Domäne vorhanden. • GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 26
Active Directory-Komponenten > Physische Struktur des Active Directory > Betriebsmaster > Infrastrukturmaster • Der Infrastrukturmaster ist verantwortlich, dass die referentielle Integrität zwischen verlinkten Active Directory-Objekten vorhanden sind • Verlinkte Objekte sind Objekte, die in irgendeiner Weise miteinander in Verbindung stehen (ein Beispiel wären die Attribute „Members“ und „Member. Of“ einer Gruppe) • Die Aufgabe des Infrastrukturmaster ist sicherzustellen, dass bei Änderung eines dieser Objekte die Änderung auch auf das jeweils andere Objekt übertragen wird, und zwar domainübergreifend • Der Infrastrukturmaster ist einmal pro Domäne vorhanden • GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 27
Active Directory-Komponenten > Physische Struktur des Active Directory > Schema • Das Schema ist sozusagen die Datenbankstruktur des Active Directory • Das Schema ist für eine Active Directory-Gesamtstruktur einzigartig • Pro Gesamtstruktur ist ein Schema vorhanden • Das Schema definiert sämtliche Klassen und Attribute, die in den AD DS gespeichert werden können • Der Datenspeicher verwendet die vom Schema bereitgestellten Klassen- und Attributdefinitionen, um Datenintegrität zu erzwingen • In Schema ist beispielsweise definiert, dass es beim Benutzerobjekt eine Eigenschaft » E-Mail-Adresse « gibt GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 28
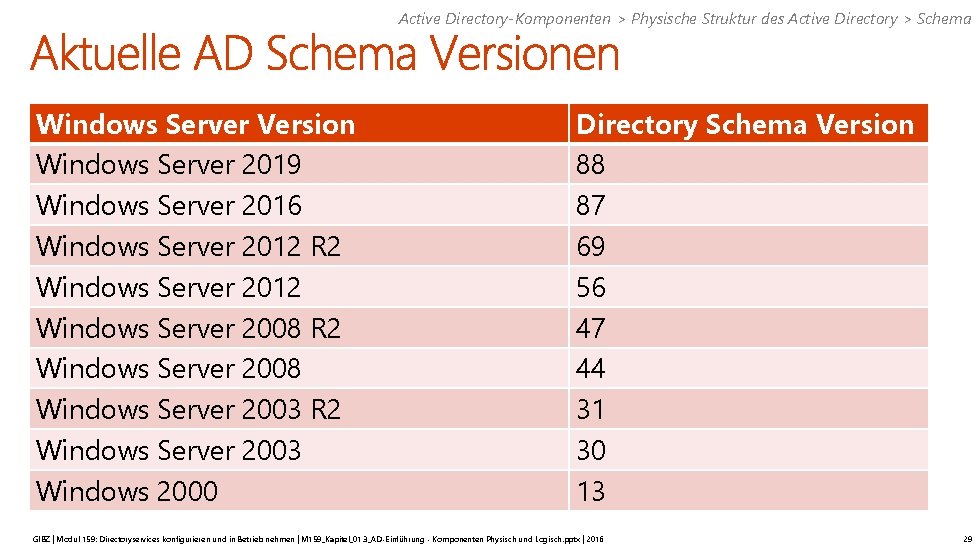
Active Directory-Komponenten > Physische Struktur des Active Directory > Schema Windows Server Version Windows Server 2019 Windows Server 2016 Windows Server 2012 R 2 Windows Server 2012 Windows Server 2008 R 2 Windows Server 2008 Windows Server 2003 R 2 Windows Server 2003 Windows 2000 Directory Schema Version 88 87 69 56 47 44 31 30 13 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 29
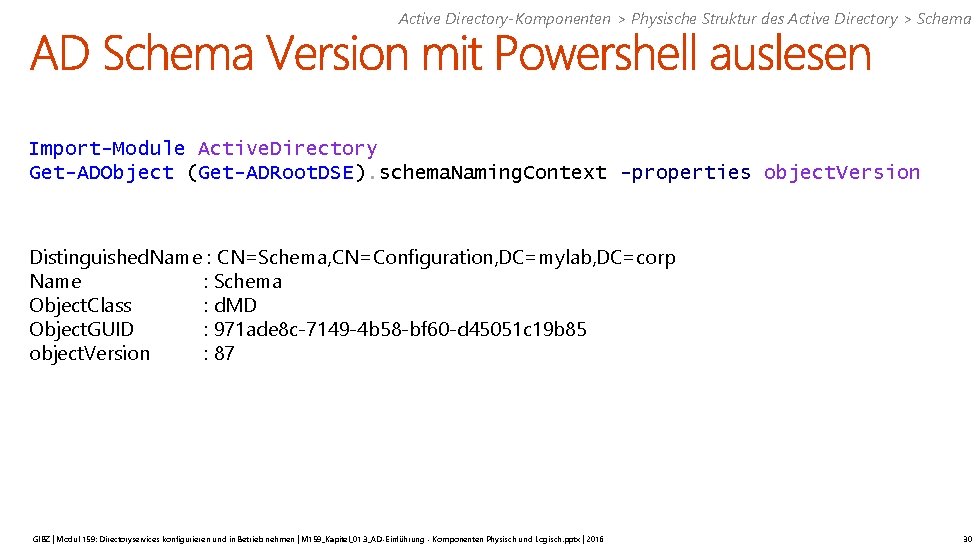
Active Directory-Komponenten > Physische Struktur des Active Directory > Schema Import-Module Active. Directory Get-ADObject (Get-ADRoot. DSE). schema. Naming. Context -properties object. Version Distinguished. Name : CN=Schema, CN=Configuration, DC=mylab, DC=corp Name : Schema Object. Class : d. MD Object. GUID : 971 ade 8 c-7149 -4 b 58 -bf 60 -d 45051 c 19 b 85 object. Version : 87 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 30
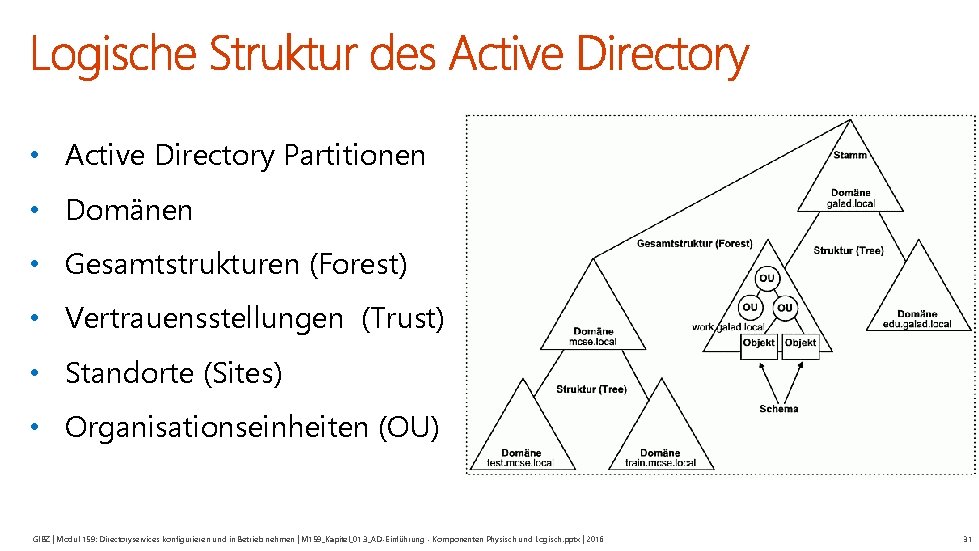
• Active Directory Partitionen • Domänen • Gesamtstrukturen (Forest) • Vertrauensstellungen (Trust) • Standorte (Sites) • Organisationseinheiten (OU) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 31
Active Directory-Komponenten > Logische Struktur des Active Directory • In der logischen Struktur wird die Konfiguration von Domänen, Organisationseinheiten und anderen AD-Objekten unabhängig von den physischen AD Komponenten (z. B. die Domänencontroller oder auf den verschiedenen Domänencontrollern gespeicherte AD DS-Datenspeicher) dargestellt. GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 32
Active Directory-Komponenten > Logische Struktur des Active Directory > Active Directory Partitionen Wie bereits erläutert, ist die AD DS-Datenbank in einer Datenbankdatei auf der Festplatte jedes Domänencontrollers gespeichert. Die in der Verzeichnisdatenbank gespeicherten Informationen werden in mehrere logische Partitionen unterteilt, die jeweils die folgenden unterschiedliche Informationstypen speichern: • Domänenverzeichnispartition • Konfigurationsverzeichnispartition • Schemaverzeichnispartition • Partition des globalen Katalogs • Anwendungsverzeichnispartitionen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 33
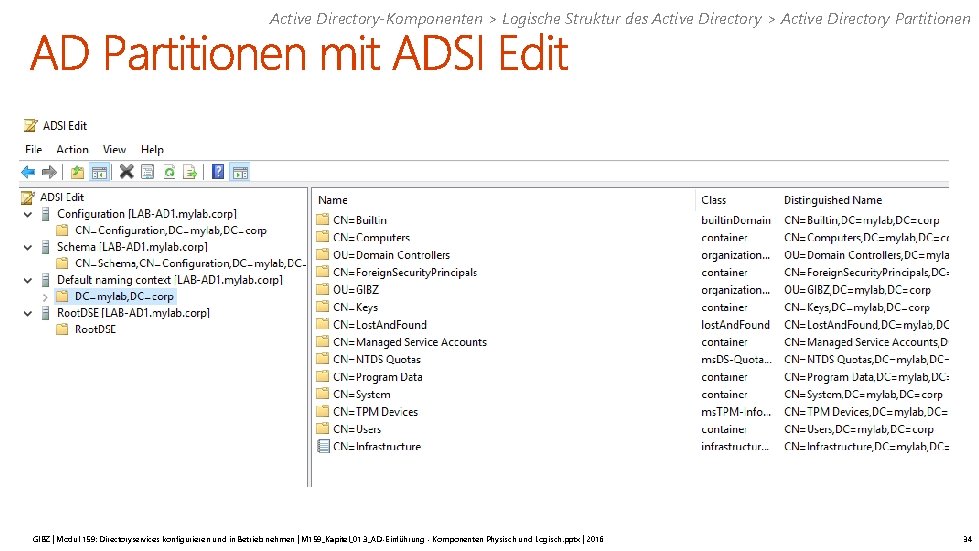
Active Directory-Komponenten > Logische Struktur des Active Directory > Active Directory Partitionen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 34
Active Directory-Komponenten > Logische Struktur des Active Directory > Domänen • Die Domäne ist die grundlegendste Komponente innerhalb des AD DS-Modells • Bei der Installation des AD auf dem ersten Computer unter Windows Server wird die Domäne erstellt • Eine Domäne dient als Verwaltungsgrenze und definiert gleichzeitig die Grenze für bestimmte Sicherheitsrichtlinien • Die Domänenstruktur sollte auf den Verwaltungsanforderungen einer Organisation basieren, wie z. B. der Delegierung von Administratorrechten, sowie auf Betriebsanforderungen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 35
Active Directory-Komponenten > Logische Struktur des Active Directory > Domänen • Replikationsgrenzen • Domänengrenzen sind Replikationsgrenzen für die Domänenverzeichnispartition und für die Domäneninformationen im Ordner Sysvol auf sämtlichen Domänencontrollern • Grenzen für Sicherheitsrichtlinien • Einige Sicherheitsrichtlinien können ausschliesslich auf Domänenebene festgelegt werden. Diese Richtlinien, wie Kennwort-, Kontosperrungs- und Kerberos- Ticketrichtlinien, gelten für alle Domänenkonten • Grenzen für den Ressourcenzugriff • Domänengrenzen sind gleichzeitig Grenzen für Authentifizierungs- und Autorisierungsdienste • Grenzen für Vertrauensstellungen • Eine Domäne ist der kleinste Container innerhalb der AD DS, der in einer Vertrauensstellung verwendet werden kann GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 36
Active Directory-Komponenten > Logische Struktur des Active Directory > Domänen • Unternehmensname verwenden oder nicht? • Ändert etwa das Unternehmen seinen Namen, so ist es schnell politisch erwünscht (wenn nicht gefordert), die Domäne umzubenennen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 37
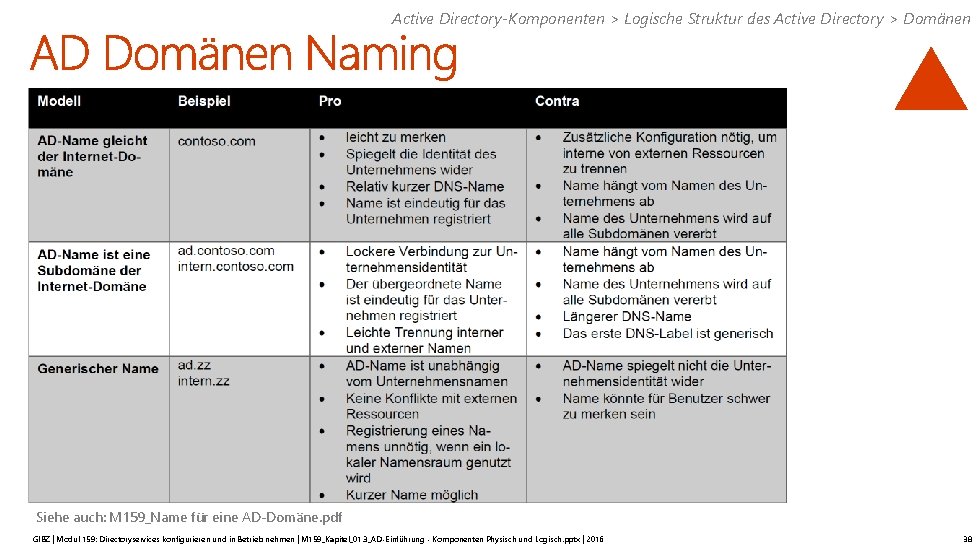
Active Directory-Komponenten > Logische Struktur des Active Directory > Domänen Siehe auch: M 159_Name für eine AD-Domäne. pdf GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 38
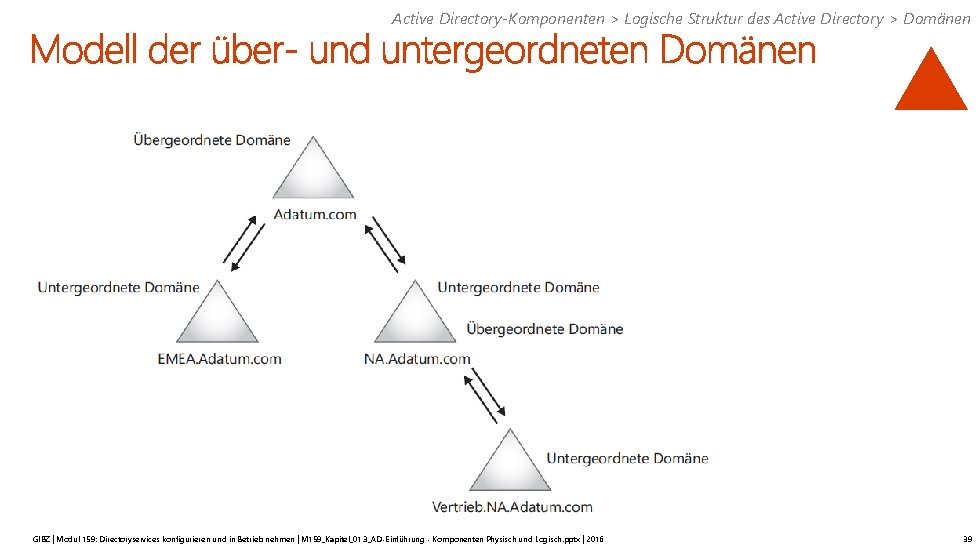
Active Directory-Komponenten > Logische Struktur des Active Directory > Domänen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 39
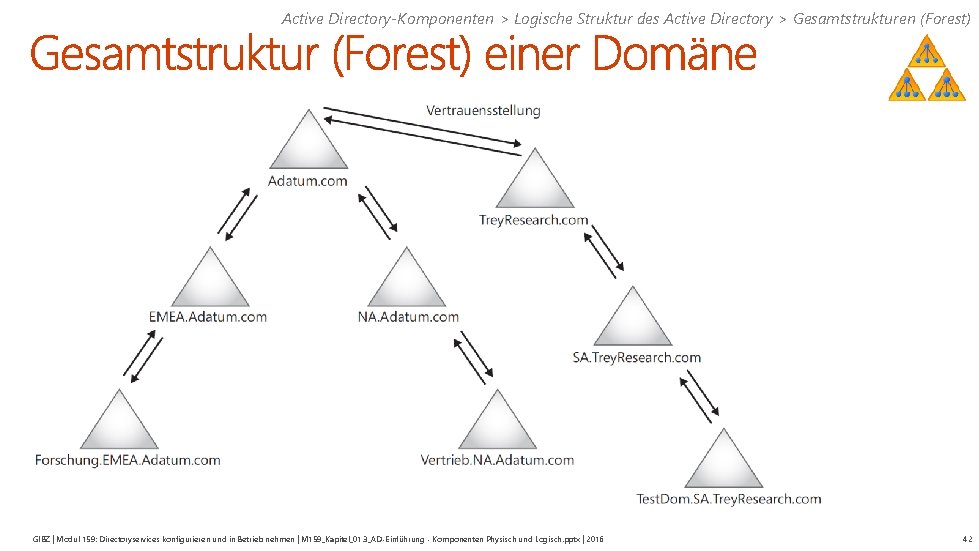
Active Directory-Komponenten > Logische Struktur des Active Directory > Gesamtstrukturen (Forest) • Eine Gesamtstruktur stellt die höchste Ebene der logischen AD DS-Struktur dar • Eine AD DS Gesamtstruktur ist einziges eigenständiges Verzeichnis • Die Gesamtstruktur ist die Replikations- und Sicherheitsgrenze für das Unternehmen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 40
Active Directory-Komponenten > Logische Struktur des Active Directory > Gesamtstrukturen (Forest) • Ein gemeinsames Schema • Alle Domänencontroller in der Gesamtstruktur verfügen über dasselbe Schema • Eine gemeinsame Konfigurationsverzeichnispartition • Alle Domänencontroller in der Gesamtstruktur verwenden denselben Konfigurationscontainer • Ein gemeinsamer globaler Katalog • Der globale Katalog enthält Informationen zu sämtlichen Objekten innerhalb der gesamten Gesamtstruktur • Ein gemeinsamer Satz an gesamtstrukturweiten Betriebsmastern und Administratoren • • Der Domänennamenmaster und der Schemamaster werden auf Gesamtstrukturebene konfiguriert In jeder Gesamtstruktur (Forest) gibt es nur einen Schemamaster und einen Domänennamenmaster • Eine gemeinsame Konfiguration von Vertrauensstellungen • Für alle Domänen in der Gesamtstruktur wird automatisch eine Vertrauensstellung mit allen anderen Domänen innerhalb der Gesamtstruktur konfiguriert GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 41
Active Directory-Komponenten > Logische Struktur des Active Directory > Gesamtstrukturen (Forest) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 42

Active Directory-Komponenten > Logische Struktur des Active Directory > Vertrauensstellungen (Trust) • Unidirektional, nicht transitiv • Wenn Domäne A der Domäne B vertraut, vertraut B nicht automatisch A (unidirektional). • Wenn A B vertraut und B vertraut C, so vertraut A nicht automatisch C (nicht transitiv). • Bidirektional, transitiv • Wenn A B vertraut, dann vertraut B automatisch auch A (bidirektional). • Wenn A B vertraut, und B vertraut C, dann vertraut A automatisch C und umgekehrt (transitiv). GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 43
Active Directory-Komponenten > Logische Struktur des Active Directory > Vertrauensstellungen (Trust) • Wenn keine Vertrauensstellungen konfiguriert werden, ist die Domäne die Grenze für den Ressourcenzugriff in einer Organisation. • Bei einer Vertrauensstellung handelt es sich um eine Authentifizierungsverbindung zwischen zwei Domänen, über die Sicherheitsprinzipale für den Zugriff auf Ressourcen in der anderen Domäne autorisiert werden. • Es gibt verschiedene Typen von Vertrauensstellungen GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 44
Active Directory-Komponenten > Logische Struktur des Active Directory > Standorte (Sites) • Ein Standort ist ein Subnetz oder eine Kombination mehrerer IP-Subnetze • Ein Standort weist üblicherweise die gleichen Grenzen wie ein lokales Netzwerk GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 45
Active Directory-Komponenten > Logische Struktur des Active Directory > Standorte (Sites) • Der Hauptgrund für die Erstellung von Standorten ist, Netzwerkdatenverkehr verwalten zu können, der langsame Netzwerkverbindungen verwenden muss • Standorte werden zur Steuerung des Netzwerkdatenverkehrs innerhalb des Windows Server Netzwerks auf drei unterschiedliche Arten eingesetzt: • Replikation • • Authentifizierung • • Der Replikationszeitplan zwischen Standorten kann so gesteuert werden, dass der Replikationsdatenverkehr seltener oder ausserhalb der Arbeitszeiten erfolgt Authentifizierung innerhalb der gleichen Site Standortabhängige Netzwerkdienste • Standortabhängige Anwendungen und Dienste innerhalb des Standorts einzuschränken GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 46
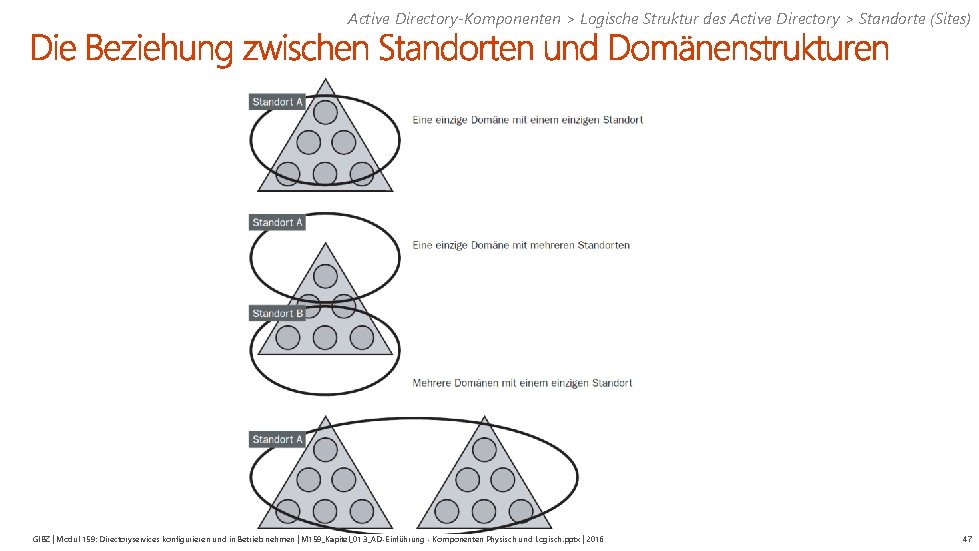
Active Directory-Komponenten > Logische Struktur des Active Directory > Standorte (Sites) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 47
Active Directory-Komponenten > Logische Struktur des Active Directory > Organisationseinheiten (OU) • Der Zweck von Organisationseinheiten (Organizational Units, OUs) ist eine vereinfachte Verwaltung der AD DS in kleineren Strukturen • OUs werden für eine effizientere Verwaltung von einzelnen Domänen eingesetzt • Mithilfe von OUs werden Objekte zu Verwaltungszwecken gruppiert GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 48
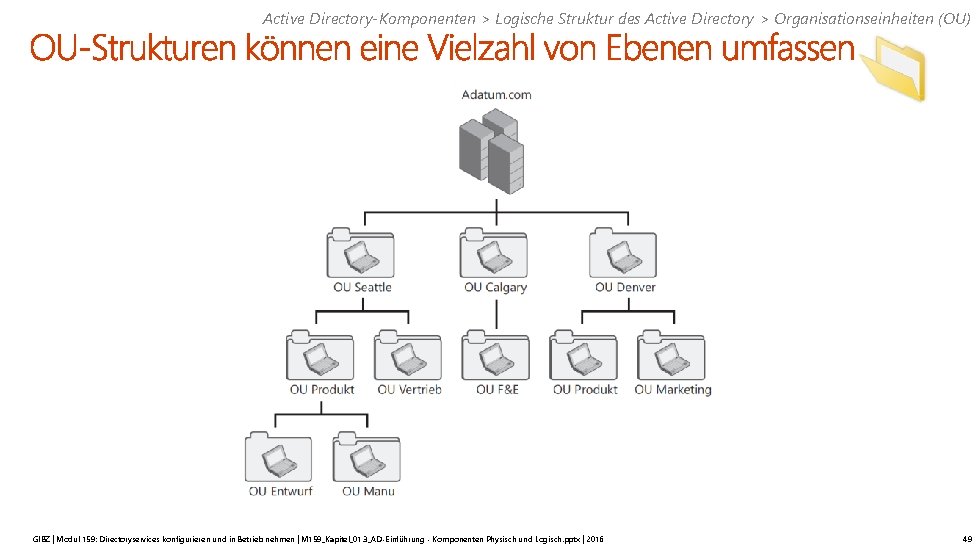
Active Directory-Komponenten > Logische Struktur des Active Directory > Organisationseinheiten (OU) GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 49
Active Directory-Komponenten > Logische Struktur des Active Directory > Organisationseinheiten (OU) • Bei OUs handelt es sich um Containerobjekte, die verschiedene Typen von Verzeichnisdienstobjekten enthalten. Dazu zählen u. a. die folgenden: • Computer • Kontakte • Gruppen • Drucker • Benutzer • Organisationseinheiten GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 50
• Unterlagen (Prüfungsrelevant) • • Diese Präsentation (M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pdf) exkl. Additional information to this topic (Videos) Windows Server 2008 Active Directory – Die technische Referenz - Kap 2. pdf https: //www. dropbox. com/s/qfepbiugxwwwy 82/Windows%20 Server%202008%20 Active%20 Directory%20%E 2%80%93%20 Die%20 technische%20 Referenz%20 -%20 Kap 2. pdf? dl=0 GIBZ | Modul 159: Directoryservices konfigurieren und in Betrieb nehmen | M 159_Kapitel_01. 3_AD-Einführung - Komponenten Physisch und Logisch. pptx | 2016 51
- Slides: 51