
Modles Principaux de contrle daccs ACM DAC MAC

- Slides: 25
Modèles Principaux de contrôle d’accès ACM, DAC, MAC, RBAC, ABAC INF 6153 http: //w 3. uqo. ca/luigi/INF 6153/ind ex. html 1
Dans ce chapitre l Nous donnerons un coup d’œil général sur les principaux modèles de contrôle d’accès l Qui seront étudiés en détail plus tard l Nous discuterons ces modèles dans l’ordre historique de leur évolution, qui est aussi un ordre logique: Historiquement, on a commencé par des modèles simples et on a évolué vers des modèles plus complexes l Cependant toutes les modèles mentionnées sont encore utilisés aujourd’hui, parfois en combinaison. INF 6153 l 2
Modèles de CA l Les modèles de contrôle d’accès sont des systèmes abstraits pour l’implémentation de politiques de contrôles d’accès l Cinq modèles de contrôle d’accès ont été particulièrement développés dans la pratique et dans la théorie l l l Matrices de contrôle d’accès: ACM Contrôle d’accès discrétionnaire: DAC Contrôle d’accès obligatoire: MAC et LAC Contrôle d’accès basé sur les rôles: RBAC Contrôle d’accès basé sur les attributs: ABAC l Chacun de ces modèles connaît nombreuses variations, adaptations et implémentations INF 6153 3
Autres modèles: théorie et pratique l La théorie et la pratique du contrôle d’accès est un sujet très actif de recherche depuis les années 1970 l Un grand nombre de modèles ont été développés en théorie et pratique depuis cette époque l l Le développement des besoins de sécurité Ainsi que le développement des techniques informatiques l Ont motivé cette évolution l Aussi, les compagnies de logiciels ont fourni des produits puissants qui ont parfois anticipé la théorie et fourni des variations à ce que la théorie avait prévu l Dans ce cours, nous étudierons seulement les aspects fondamentaux des modèles principaux l Les pointes des icebergs … INF 6153 4
Contrôle d’accès dans outils spécifiques l Normalement les fichiers d’une organisation sont partitionnés dans ensembles et chaque ensemble est associé à un système de contrôle d’accès approprié l P. ex. à l’UQO les professeurs et les étudiants ont accès à Moodle l Ceux qui peuvent s’identifier par rapport à Moodle (id et mot de passe) ont accès aux fichiers de Moodle – mais seulement selon leurs rôles! l Ces outils, tel que Moodle, contiennent des systèmes de contrôle d’accès qui déterminent qui a accès à quoi l l Qui peut seulement lire, qui peut lire ou écrire, quelles infos … Le centre d’informatique est responsable de la gestion de l’Identification et des permissions d’accès INF 6153 5
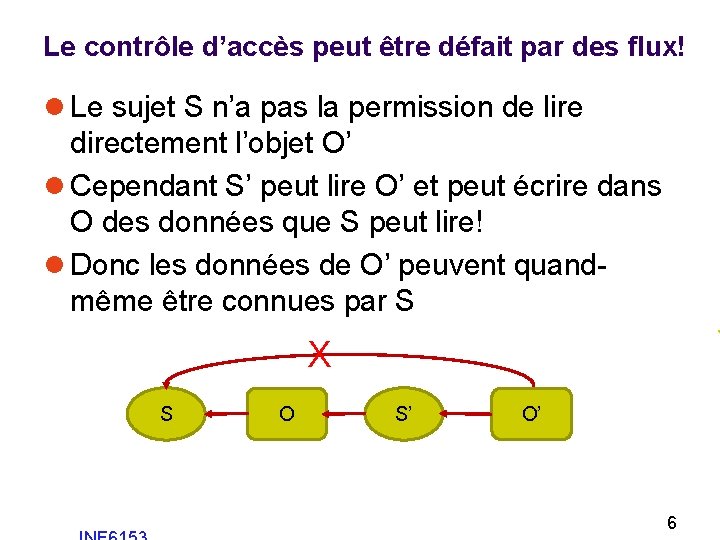
Le contrôle d’accès peut être défait par des flux! l Le sujet S n’a pas la permission de lire directement l’objet O’ l Cependant S’ peut lire O’ et peut écrire dans O des données que S peut lire! l Donc les données de O’ peuvent quandmême être connues par S X S O S’ O’ 6
Contrôle de flux et contrôle d’accès l Les méthodes de contrôle de flux se préoccupent surtout de contrôler le flux des données dans les organisations l l l Flux direct ou indirect Elles visent à contrôler le flux en contrôlant la lecture et l’écriture Dans cette catégorie nous avons les modèles MAC et LAC l Première partie du cours l Les méthodes de contrôle d’accès se préoccupent surtout de contrôler l’accès des sujets aux objets l l l Les objets peuvent être des bases de données, mais aussi des outils, des locaux etc. Elles peuvent aussi contrôler la lecture et l’écriture, mais le contrôle de flux n’est pas évident dans ces méthodes Dans cette catégorie nous avons les modèles RBAC, ABAC, etc. l Deuxième partie du cours INF 6153 7
ACM: Matrices de contrôle d’accès INF 6153 8
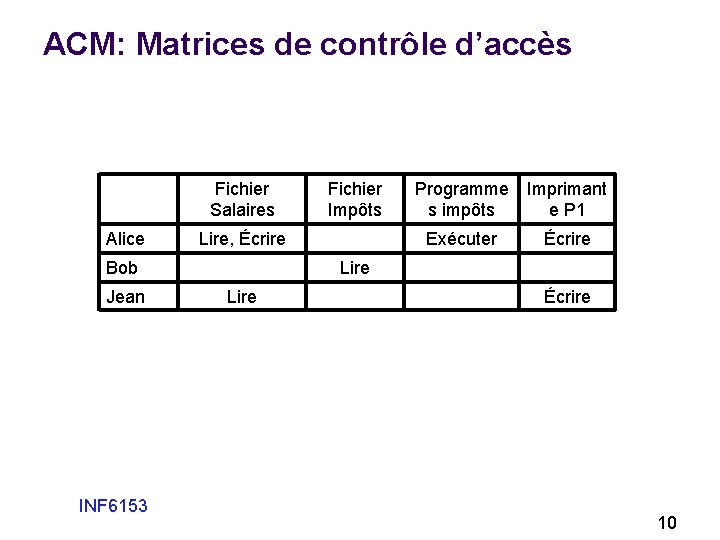
ACM: Matrices de contrôle d’accès l Le modèle le plus traditionnel et encore souvent utilisé l Il utilise simplement des listes d’usagers avec indication de tous les permissions de contrôle d’accès pour chaque usager l Les permissions sont donnés et modifiés par les administrateurs de la sécurité de l’organisation, suivant la politique de l’organisation INF 6153 9
ACM: Matrices de contrôle d’accès Fichier Salaires Alice Lire, Écrire Bob Jean INF 6153 Fichier Impôts Programme s impôts Imprimant e P 1 Exécuter Écrire Lire Écrire 10
Critique d’ACM + Permet de spécifier un contrôle d’accès très détaillé – Difficile à gérer, car les usager et les objets doivent être considérés individuellement l Surtout dans les grandes organisations l l l Milliers d’usagers et objets P. ex. chaque fois qu’un usager change de poste dans l’organisation, il faut s’assurer de lui enlever et ajouter individuellement toute une série de permissions Lesquelles exactement? – Problème de garder cohérentes listes des permissions et d’accès – INF 6153 Ne traite pas directement le contrôle de flux 11
DAC: Discretionary Access Control l DAC est une extension du modèle ACM et il utilise les matrices de contrôle d’accès l Dans DAC, pour chaque objet il y a un ‘propriétaire’ l Le propriétaire détermine qui a quelles permissions par rapport aux objets dont il es propriétaire l Nous pouvons aussi avoir des méthodes de transfert de droits d’accès l P. ex. les droits d’accès ou même la propriété peuvent être transférés INF 6153 12
Critique de DAC + DAC est très flexible du point de vue des propriétaires données – Il ne traite pas le contrôle de flux, mais encore … il ne traite pas les transferts indirects de droits d’accès l Je transfère des droits à Alice qui puis les transfère à Ben, etc. … – Ignore le fait que souvent dans une organisation le propriétaire d’une donnée n’est pas celui qui l’a créée – Il est complexe à gérer dans des organisations où il y a beaucoup de propriétaires et beaucoup INF 6153 13 d’objets à protéger
MAC: Mandatory Access Control l Dans MAC, les usagers ne sont pas propriétaires des objets l L’accès aux objets est sujet à des règles fixes que les usagers ne peuvent pas modifier l Seulement les administrateurs peuvent les modifier l Dans cette définition, la catégorie MAC est vaste et inclut aussi les modèles RBAC et ABAC dont nous parlerons INF 6153 14
MAC – MLS l Contrôle d’accès obligatoire avec systèmes multiniveaux l C’est le type de MAC auquel on pense normalement l On suppose des classifications fixes des usagers et objets l Les permissions des sujets sont déterminés par des règles qui sont en fonction de ces classifications INF 6153 15
Modèle Bell-La Padula l Exemple primaire de MAC-MLS l l Classifier les usagers et les objets dans des classes de confidentialité (Très secret, Secret, Confidentiel …) Fixer la règle qu’un usager à un certain niveau ne peut pas lire un objet classifié à un niveau supérieur l P. ex. un soldat simple, étant au niveau ‘Confidentiel’ ne peut pas lire des informations classifiées ‘Secret’ INF 6153 16
MLS: Multi-Level Systems plus en général l Dans MLS nous avons des classifications hiérarchiques d’usagers et d’objets l l l Fixées et modifiées seulement par l’administrateur Comme dans l’exemple précédent Mais ces classifications peuvent être plus complexes, nous verrons l On parle aussi de LBAC, Lattice-Based Access control, nous verrons l SE-Linux implémente MLS INF 6153 17
Critique de MAC-MLS-LBAC + Très approprié dans les contextes où les classifications fixes par niveaux de sécurité sont possibles + S’occupe non seulement du contrôle d’accès, mais aussi du contrôle de flux – Rigide, appropriée pour les organisations où le besoin de la sécurité est très stricte – Dans la plupart des organisations, nous avons besoin de classifications plus souples INF 6153 18
RBAC: Role-Based Access Control l Dans la plupart des organisations, les usagers sont classés dans des rôles: l P. ex. , rôles à l’UQO: l l l Recteur, vice-recteurs, doyens, directeurs de départements, directeurs de programmes et modules, directeur de services techniciens de services, professeurs, étudiants Les usagers sont affectés à des rôles et les permissions des usagers sont déterminés par le(s) rôles auxquels ils appartiennent On peut avoir héritage de permissions dans la hiérarchie de rôles INF 6153 19
Critique de RBAC + Approprié aux organisations de structure assez fixe et hiérarchiques: Surtout banques, finances et gouvernement + Probablement la méthode la plus largement utilisée dans les grandes entreprises + Peut simuler DAC, MLS (avec difficulté …) ± Nombreuses variations, pour l’adapter à différents besoins – Peu approprié pour les organisations qui suivent des autres modèles, p. ex. réseau – Ne considère pas directement le pb du contrôle INF 6153 de flux 20
ABAC: Attribute-Based Access Control l Dans ABAC, nous avons des entités avec des attributs l Sujets et objets sont des entités possibles l On peut considérer aussi des attributs d’environnement (p. ex. l’heure, le placement dans l’espace …) l Les décisions de contrôle d’accès sont prises en fonction de ces attributs INF 6153 21
Critique de ABAC + Très flexible – Difficile de déterminer en principe qui a droit à quoi – Difficile de bien saisir les implications dérivant des changements d’attributs l l Si un des attributs d’un usager change, quels seront ses nouvelles permissions, quelles permissions perdra-t-il? Difficile à gérer pour l’administrateur de la sécurité – Aussi, ne considère pas directement le pb du INF 6153 contrôle de flux 22
Modèles hybrides l Il est parfois possible de combiner les caractéristiques de différents modèles l Les modèles qui font ceci sont appelés modèles hybrides l Cependant, en faisant ceci, il est important d’éviter que les modèles se ‘cassent’ l’un l’autre l Problème d’interaction de fonctionnalités INF 6153 23
Dans le reste du cours … l Nous donnerons une présentation plus détaillée de chacune des techniques que nous venons de discuter l Plus quelques autres évidemment INF 6153 24
Connaître les différents modèles … l … Nous avons fait de vous des nations et des tribus, afin que vous entreconnaissiez… Coran interprété: 49, 13 l : ﺍﻟ ﻳ ﻳ ]ﺍﻟﺤﺠﺮﺍﺕ 13 INF 6153 ﻧ ﺍﻟ ﺍ ﺍ ﺍ ﺍﻟ ﺍ ﺍ ﺍﻡ ﻥ ﻧﻯ ﺍ ﻭﺍ ﺍ ﺍﻭﺍ 25