
Mhazir4 davam bk hcumlarnn sviyylri bklrin OS modeli
Mühazirə-4 (davamı) Şəbəkə hücumlarının səviyyələri
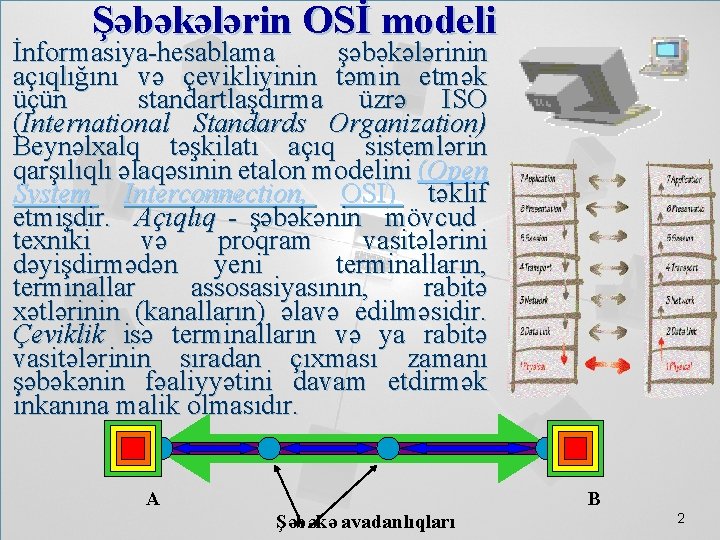
Şəbəkələrin OSİ modeli İnformasiya-hesablama şəbəkələrinin açıqlığını və çevikliyinin təmin etmək üçün standartlaşdırma üzrə ISO (International Standards Organization) Beynəlxalq təşkilatı açıq sistemlərin qarşılıqlı əlaqəsinin etalon modelini (Open System Interconnection, OSI) təklif etmişdir. Açıqlıq - şəbəkənin mövcud texniki və proqram vasitələrini dəyişdirmədən yeni terminalların, terminallar assosasiyasının, rabitə xətlərinin (kanalların) əlavə edilməsidir. Çeviklik isə terminalların və ya rabitə vasitələrinin sıradan çıxması zamanı şəbəkənin fəaliyyətini davam etdirmək inkanına malik olmasıdır. A B Şəbəkə avadanlıqları 2
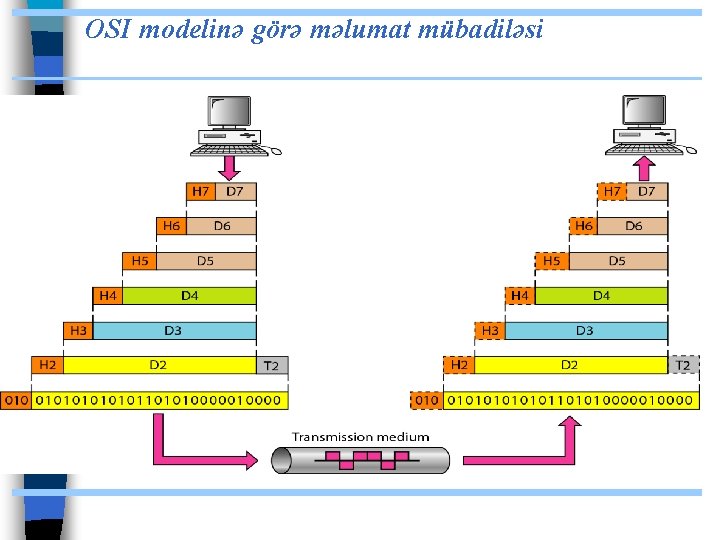
OSI modelinə görə məlumat mübadiləsi
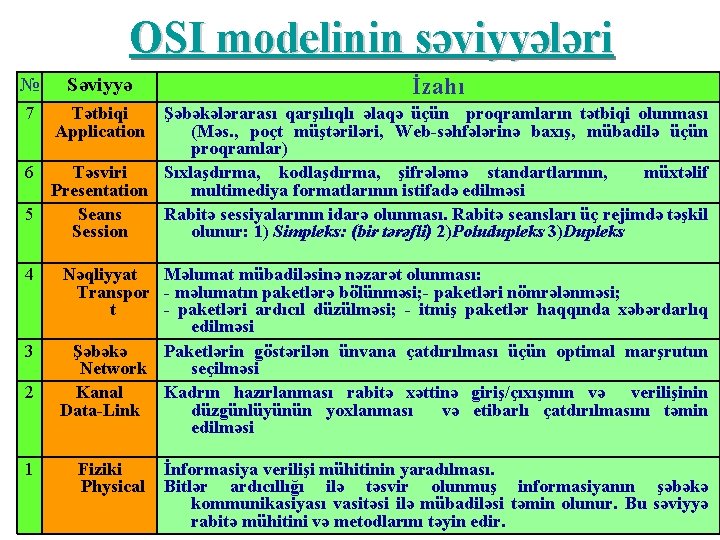
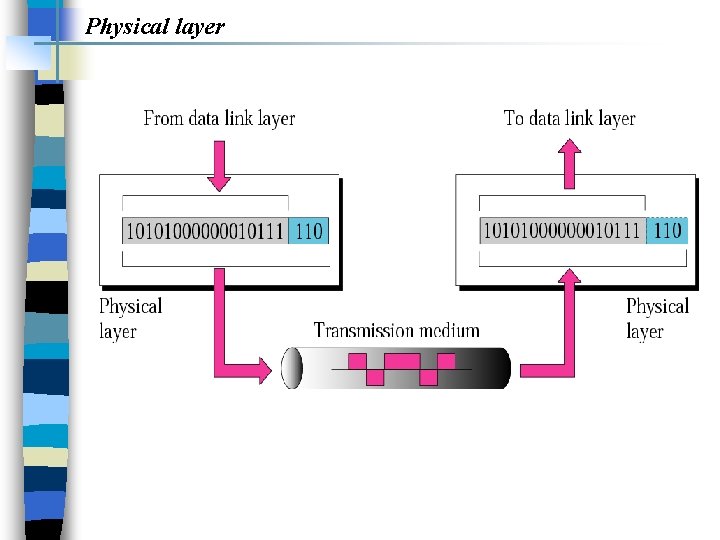
OSI modelinin səviyyələri İzahı № Səviyyə 7 Tətbiqi Application 4 Nəqliyyat Məlumat mübadiləsinə nəzarət olunması: Transpor - məlumatın paketlərə bölünməsi; - paketləri nömrələnməsi; t - paketləri ardıcıl düzülməsi; - itmiş paketlər haqqında xəbərdarlıq edilməsi Şəbəkə Paketlərin göstərilən ünvana çatdırılması üçün optimal marşrutun Network seçilməsi Kanal Kadrın hazırlanması rabitə xəttinə giriş/çıxışının və verilişinin Data-Link düzgünlüyünün yoxlanması və etibarlı çatdırılmasını təmin edilməsi Şəbəkələrarası qarşılıqlı əlaqə üçün proqramların tətbiqi olunması (Məs. , poçt müştəriləri, Web-səhfələrinə baxış, mübadilə üçün proqramlar) 6 Təsviri Sıxlaşdırma, kodlaşdırma, şifrələmə standartlarının, müxtəlif Presentation multimediya formatlarının istifadə edilməsi 5 Seans Rabitə sessiyalarının idarə olunması. Rabitə seansları üç rejimdə təşkil Session olunur: 1) Simpleks: (bir tərəfli) 2)Poludupleks 3)Dupleks 3 2 1 Fiziki Physical İnformasiya verilişi mühitinin yaradılması. Bitlər ardıcıllığı ilə təsvir olunmuş informasiyanın şəbəkə kommunikasiyası vasitəsi ilə mübadiləsi təmin olunur. Bu səviyyə rabitə mühitini və metodlarını təyin edir.
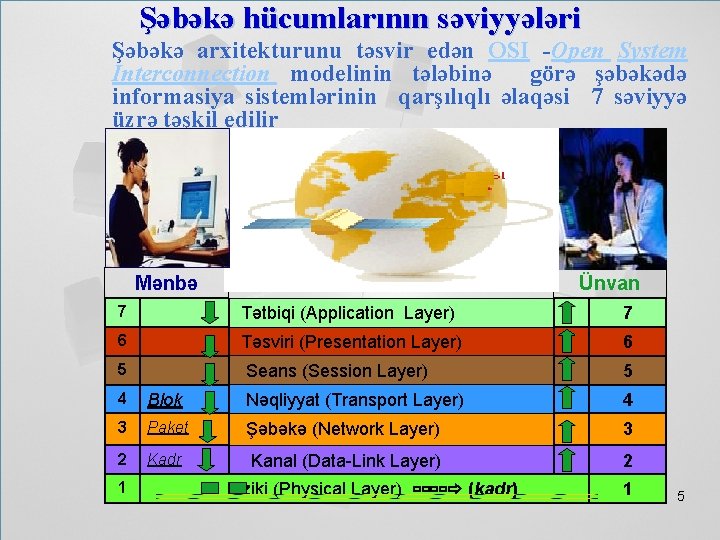
Şəbəkə hücumlarının səviyyələri Şəbəkə arxitekturunu təsvir edən OSI -Open System Interconnection modelinin tələbinə görə şəbəkədə informasiya sistemlərinin qarşılıqlı əlaqəsi 7 səviyyə üzrə təşkil edilir Mənbə Ünvan 7 Tətbiqi (Application Layer) 7 6 Təsviri (Presentation Layer) 6 Seans (Session Layer) 5 5 4 Blok Nəqliyyat (Transport Layer) 4 3 Paket Şəbəkə (Network Layer) 3 2 Kadr Kanal (Data-Link Layer) 2 1 Fiziki (Physical Layer) (kadr) 1 5
Physical layer
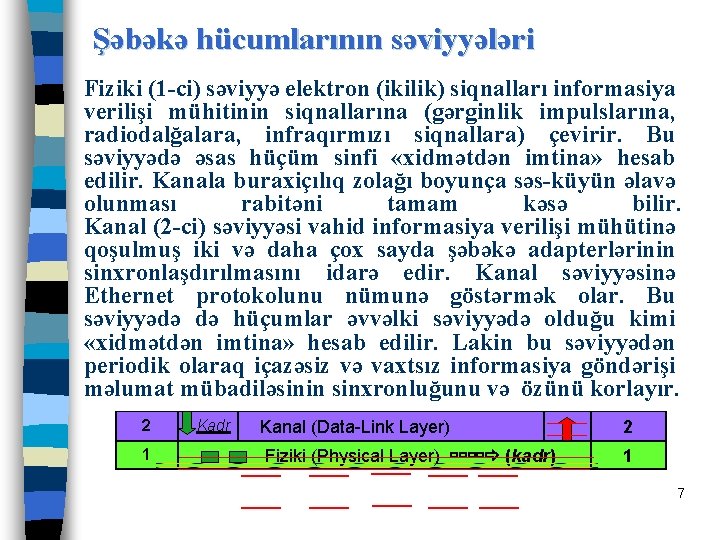
Şəbəkə hücumlarının səviyyələri Fiziki (1 -ci) səviyyə elektron (ikilik) siqnalları informasiya verilişi mühitinin siqnallarına (gərginlik impulslarına, radiodalğalara, infraqırmızı siqnallara) çevirir. Bu səviyyədə əsas hüçüm sinfi «xidmətdən imtina» hesab edilir. Kanala buraxiçılıq zolağı boyunça səs-küyün əlavə olunması rabitəni tamam kəsə bilir. Kanal (2 -ci) səviyyəsi vahid informasiya verilişi mühütinə qoşulmuş iki və daha çox sayda şəbəkə adapterlərinin sinxronlaşdırılmasını idarə edir. Kanal səviyyəsinə Ethernet protokolunu nümunə göstərmək olar. Bu səviyyədə də hüçumlar əvvəlki səviyyədə olduğu kimi «xidmətdən imtina» hesab edilir. Lakin bu səviyyədən periodik olaraq içazəsiz və vaxtsız informasiya göndərişi məlumat mübadiləsinin sinxronluğunu və özünü korlayır. 2 1 Kadr Kanal (Data-Link Layer) 2 Fiziki (Physical Layer) (kadr) 1 7
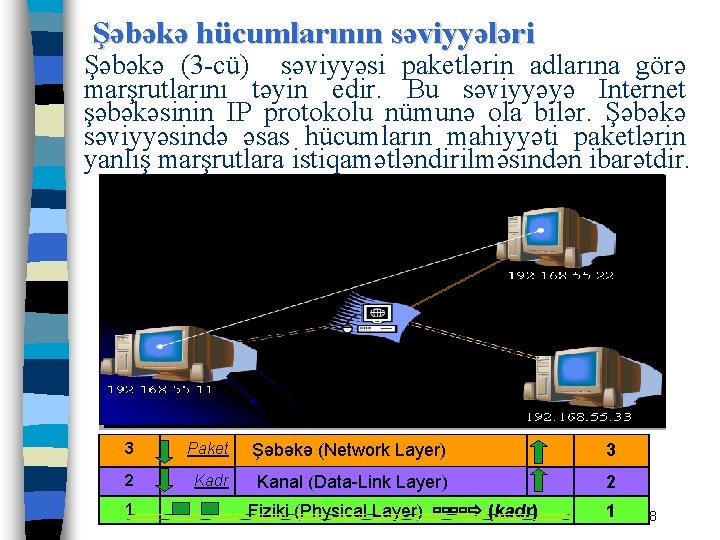
Şəbəkə hücumlarının səviyyələri Şəbəkə (3 -cü) səviyyəsi paketlərin adlarına görə marşrutlarını təyin edir. Bu səviyyəyə Internet şəbəkəsinin IP protokolu nümunə ola bilər. Şəbəkə səviyyəsində əsas hücumların mahiyyəti paketlərin yanlış marşrutlara istiqamətləndirilməsindən ibarətdir. 3 Paket Şəbəkə (Network Layer) 3 2 Kadr Kanal (Data-Link Layer) 2 1 Fiziki (Physical Layer) (kadr) 1 8
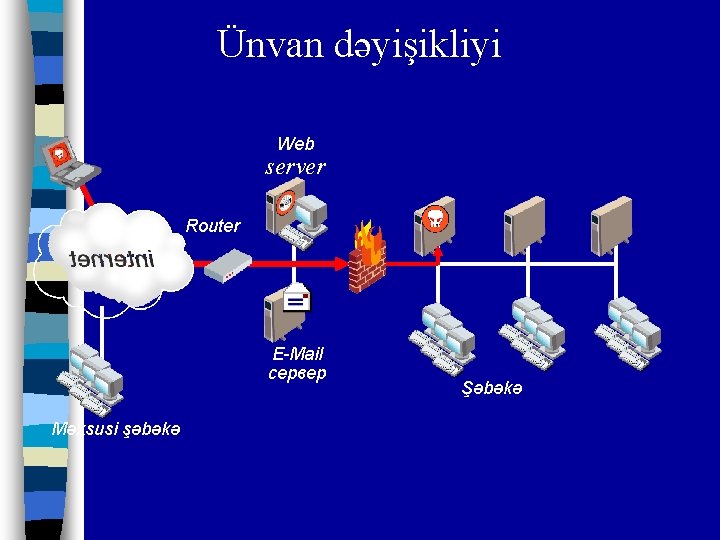
Ünvan dəyişikliyi Web server Router E-Mail сервер Məxsusi şəbəkə Şəbəkə
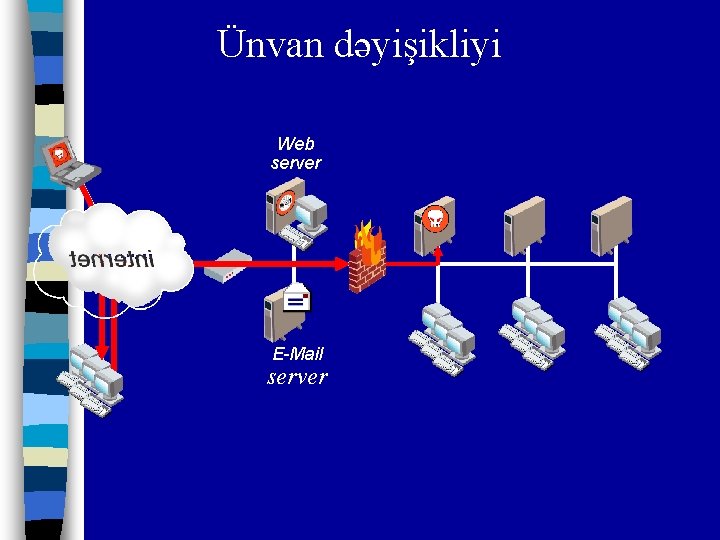
Ünvan dəyişikliyi Web server E-Mail server
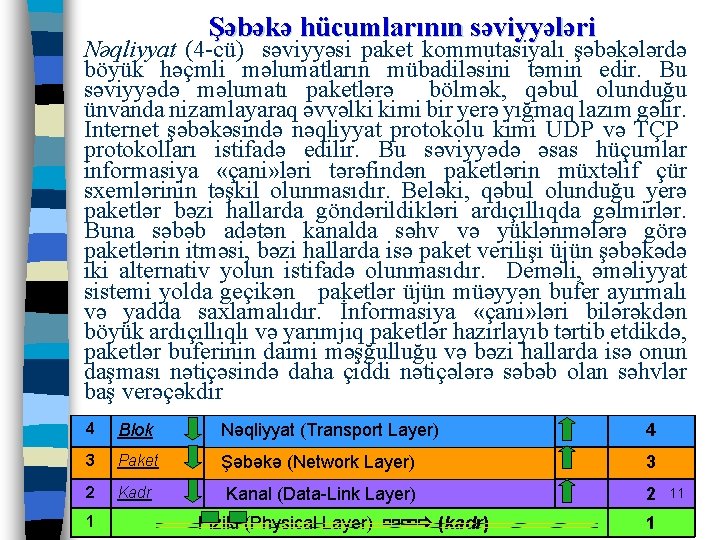
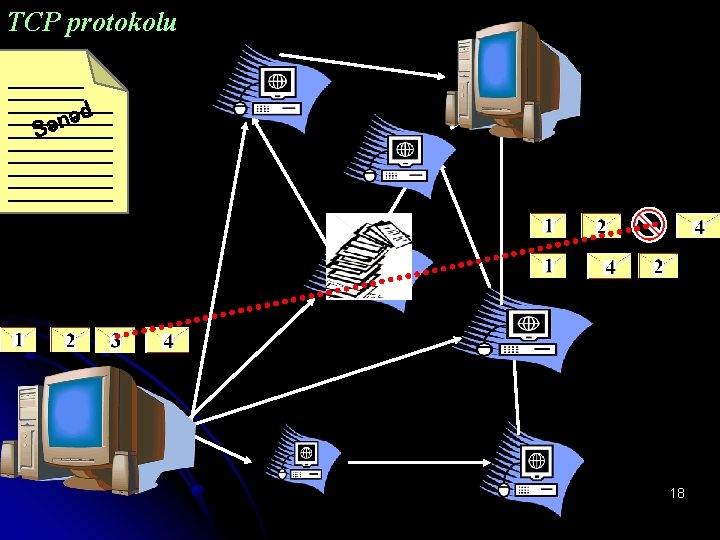
Şəbəkə hücumlarının səviyyələri Nəqliyyat (4 -cü) səviyyəsi paket kommutasiyalı şəbəkələrdə böyük həçmli məlumatların mübadiləsini təmin edir. Bu səviyyədə məlumatı paketlərə bölmək, qəbul olunduğu ünvanda nizamlayaraq əvvəlki kimi bir yerə yığmaq lazım gəlir. Internet şəbəkəsində nəqliyyat protokolu kimi UDP və TÇP protokolları istifadə edilir. Bu səviyyədə əsas hüçumlar informasiya «çani» ləri tərəfindən paketlərin müxtəlif çür sxemlərinin təşkil olunmasıdır. Beləki, qəbul olunduğu yerə paketlər bəzi hallarda göndərildikləri ardıçıllıqda gəlmirlər. Buna səbəb adətən kanalda səhv və yüklənmələrə görə paketlərin itməsi, bəzi hallarda isə paket verilişi üjün şəbəkədə iki alternativ yolun istifadə olunmasıdır. Deməli, əməliyyat sistemi yolda geçikən paketlər üjün müəyyən bufer ayırmalı və yadda saxlamalıdır. İnformasiya «çani» ləri bilərəkdən böyük ardıçıllıqlı və yarımjıq paketlər hazırlayıb tərtib etdikdə, paketlər buferinin daimi məşğulluğu və bəzi hallarda isə onun daşması nətiçəsində daha çiddi nətiçələrə səbəb olan səhvlər baş verəçəkdir 4 Blok Nəqliyyat (Transport Layer) 4 3 Paket Şəbəkə (Network Layer) 3 2 Kadr Kanal (Data-Link Layer) 2 1 Fiziki (Physical Layer) (kadr) 1 11
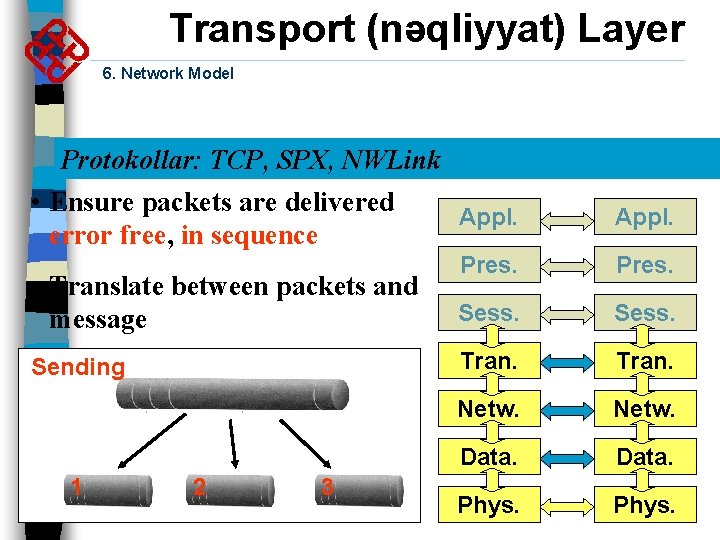
Transport (nəqliyyat) Layer 6. Network Model Protokollar: TCP, SPX, NWLink • Ensure packets are delivered Appl. error free, in sequence Appl. • Translate between packets and message Pres. Sess. Receiving Sending Tran. Netw. Data. Phys. 1 3 2 2 3
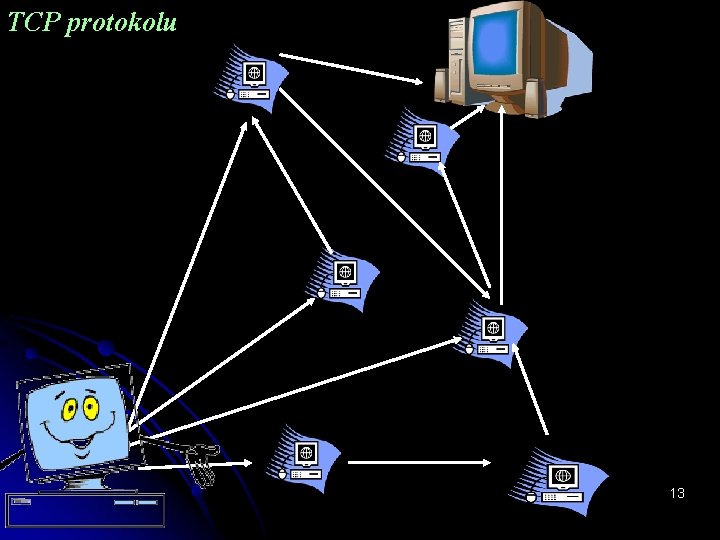
TCP protokolu 13
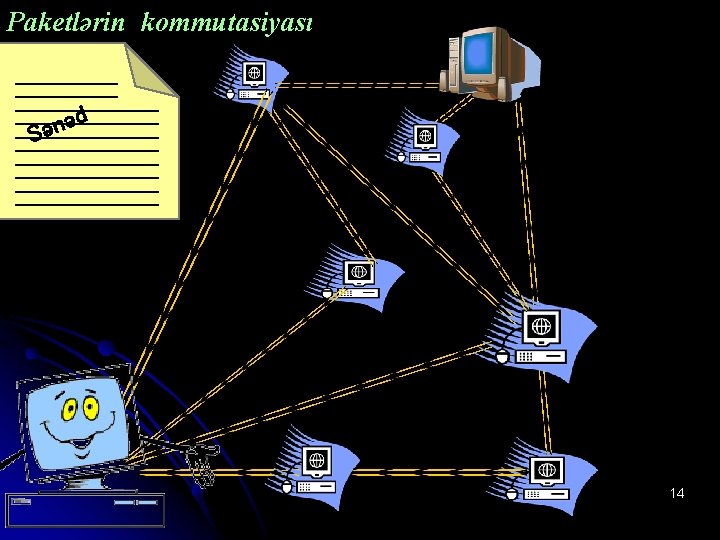
Paketlərin kommutasiyası əd n ə S 14
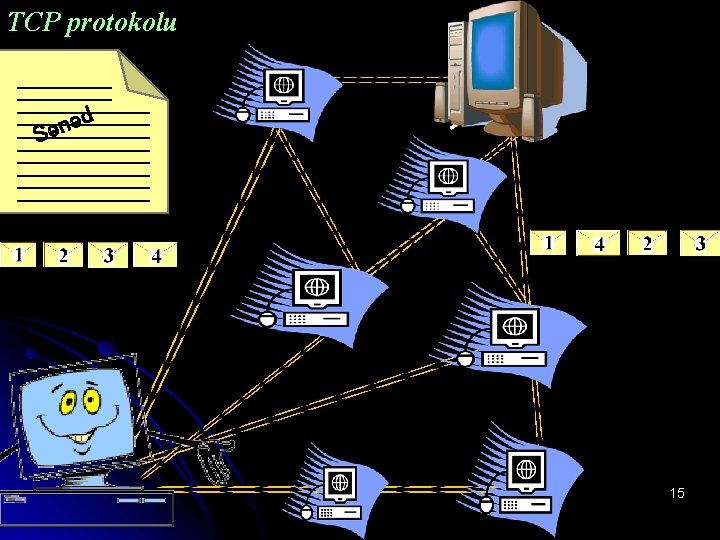
TCP protokolu əd n ə S 15
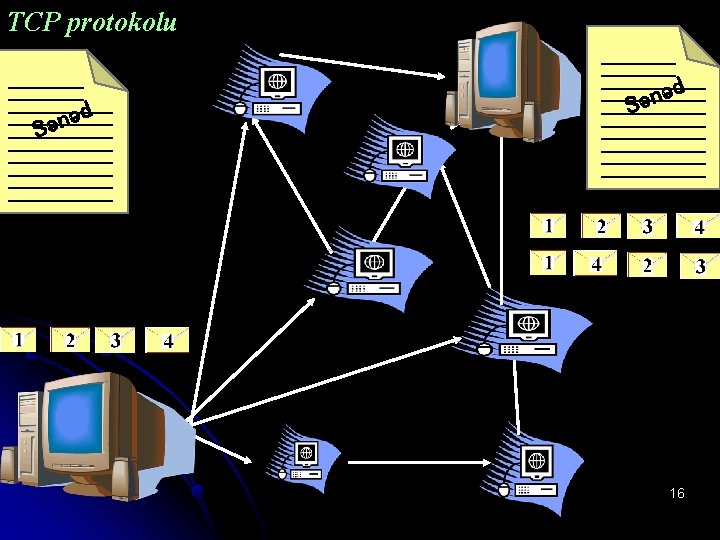
TCP protokolu d ə n Sə 16
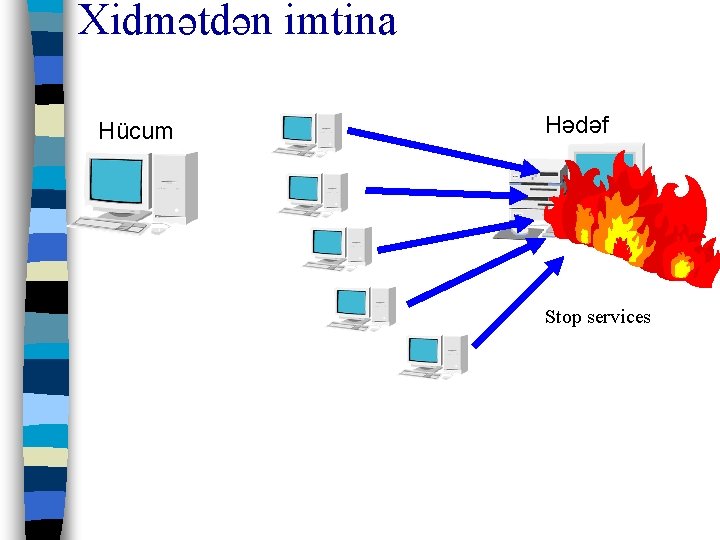
Xidmətdən imtina Hücum Hədəf Stop services
TCP protokolu d ə n Sə 18
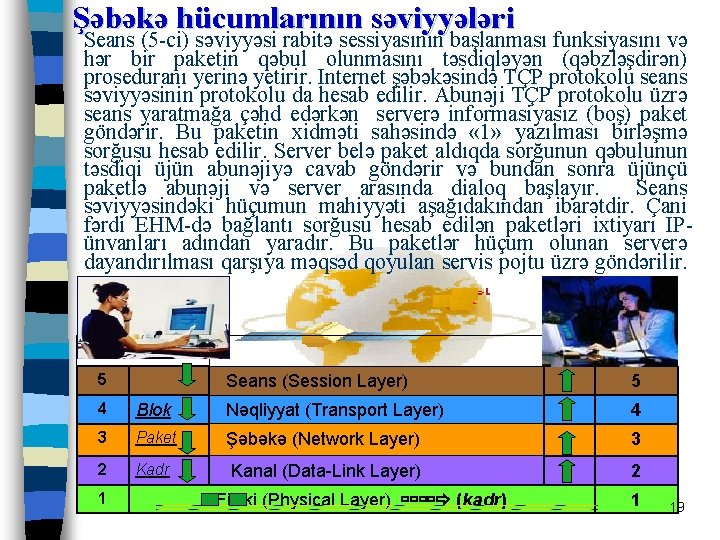
Şəbəkə hücumlarının səviyyələri Seans (5 -ci) səviyyəsi rabitə sessiyasının başlanması funksiyasını və hər bir paketin qəbul olunmasını təsdiqləyən (qəbzləşdirən) proseduranı yerinə yetirir. Internet şəbəkəsində TÇP protokolu seans səviyyəsinin protokolu da hesab edilir. Abunəji TÇP protokolu üzrə seans yaratmağa çəhd edərkən serverə informasiyasız (boş) paket göndərir. Bu paketin xidməti sahəsində « 1» yazılması birləşmə sorğusu hesab edilir. Server belə paket aldıqda sorğunun qəbulunun təsdiqi üjün abunəjiyə cavab göndərir və bundan sonra üjünçü paketlə abunəji və server arasında dialoq başlayır. Seans səviyyəsindəki hüçumun mahiyyəti aşağıdakından ibarətdir. Çani fərdi EHM-də bağlantı sorğusu hesab edilən paketləri ixtiyarı IPünvanları adından yaradır. Bu paketlər hüçum olunan serverə dayandırılması qarşıya məqsəd qoyulan servis pojtu üzrə göndərilir. . Mənbə 5 Ünvan Seans (Session Layer) 5 4 Blok Nəqliyyat (Transport Layer) 4 3 Paket Şəbəkə (Network Layer) 3 2 Kadr Kanal (Data-Link Layer) 2 1 Fiziki (Physical Layer) (kadr) 1 19
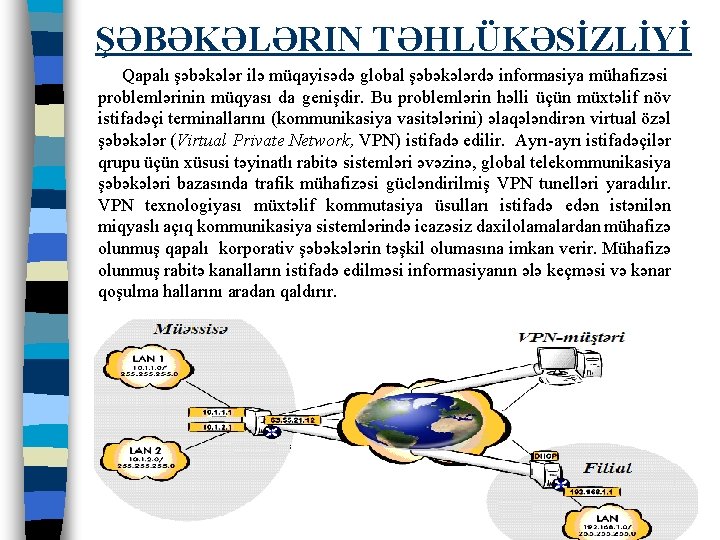
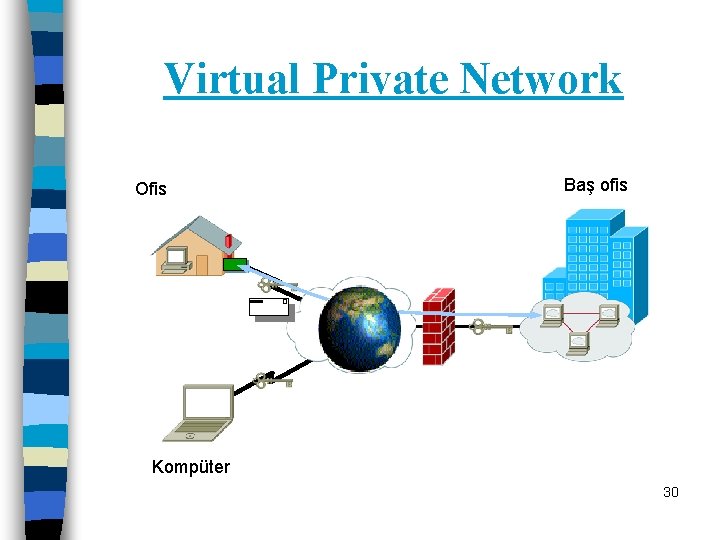
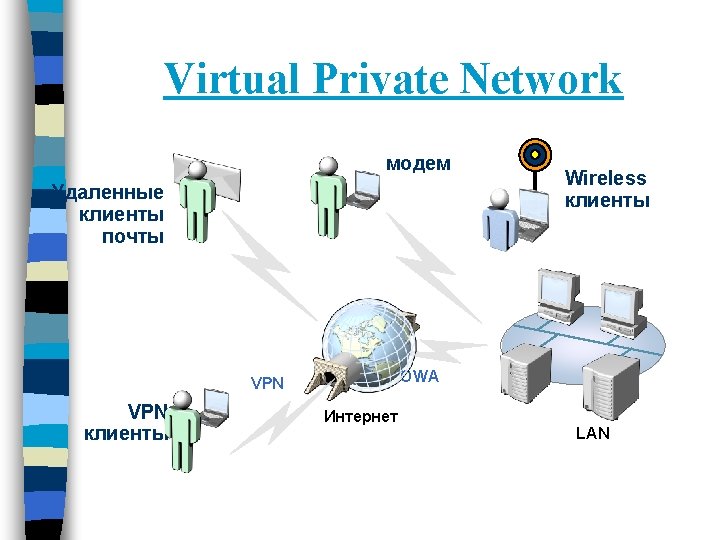
ŞƏBƏKƏLƏRIN TƏHLÜKƏSİZLİYİ • Qapalı şəbəkələr ilə müqayisədə global şəbəkələrdə informasiya mühafizəsi problemlərinin müqyası da genişdir. Bu problemlərin həlli üçün müxtəlif növ istifadəçi terminallarını (kommunikasiya vasitələrini) əlaqələndirən virtual özəl şəbəkələr (Virtual Private Network, VPN) istifadə edilir. Ayrı-ayrı istifadəçilər qrupu üçün xüsusi təyinatlı rabitə sistemləri əvəzinə, global telekommunikasiya şəbəkələri bazasında trafik mühafizəsi gücləndirilmiş VPN tunelləri yaradılır. VPN texnologiyası müxtəlif kommutasiya üsulları istifadə edən istənilən miqyaslı açıq kommunikasiya sistemlərində icazəsiz daxilolamalardan mühafizə olunmuş qapalı korporativ şəbəkələrin təşkil olumasına imkan verir. Mühafizə olunmuş rabitə kanalların istifadə edilməsi informasiyanın ələ keçməsi və kənar qoşulma hallarını aradan qaldırır. 20
Rabitə kanallarının mühafizəsi Crypto. IP
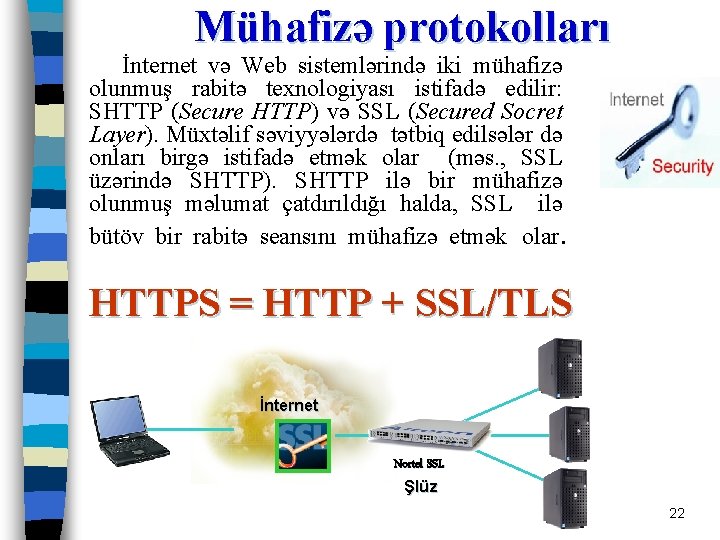
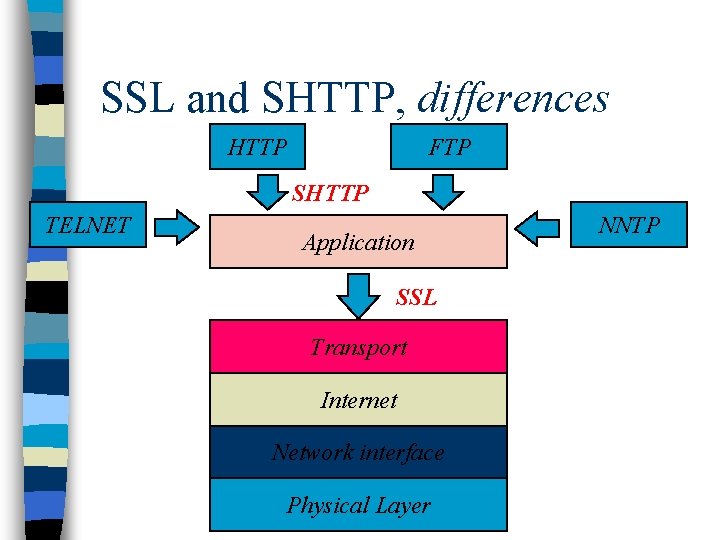
Mühafizə protokolları İnternet və Web sistemlərində iki mühafizə olunmuş rabitə texnologiyası istifadə edilir: SHTTP (Secure HTTP) və SSL (Secured Socret Layer). Müxtəlif səviyyələrdə tətbiq edilsələr də onları birgə istifadə etmək olar (məs. , SSL üzərində SHTTP). SHTTP ilə bir mühafizə olunmuş məlumat çatdırıldığı halda, SSL ilə bütöv bir rabitə seansını mühafizə etmək olar. HTTPS = HTTP + SSL/TLS İnternet Nortel SSL Şlüz 22
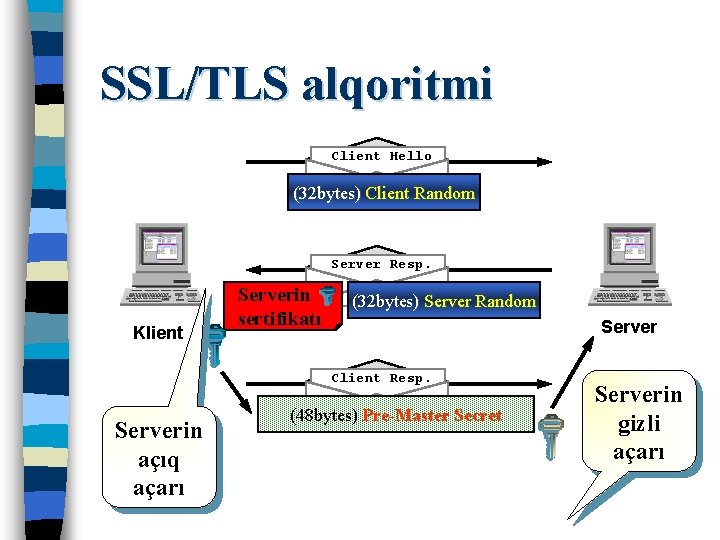
SSL/TLS alqoritmi Client Hello (32 bytes) Client Random Server Resp. Klient Serverin sertifikatı (32 bytes) Server Random Server Client Resp. Serverin açıq açarı (48 bytes) Pre-Master Secret Serverin gizli açarı
SSL and SHTTP, differences HTTP FTP SHTTP TELNET Application SSL Transport Internet Network interface Physical Layer NNTP
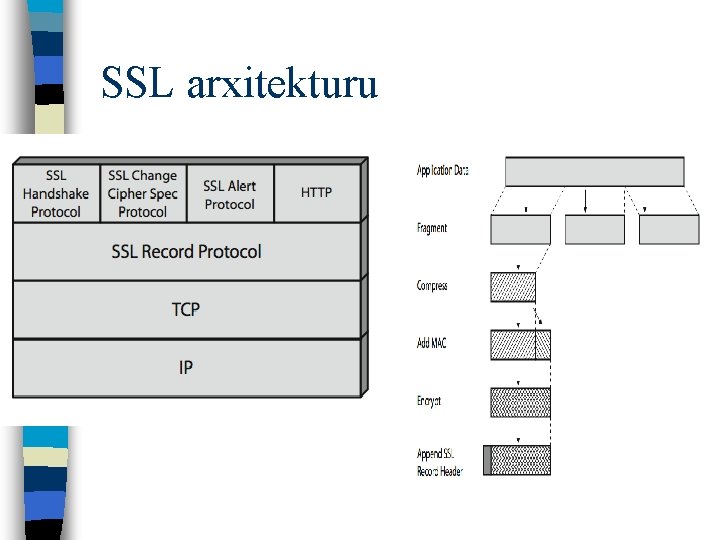
SSL arxitekturu
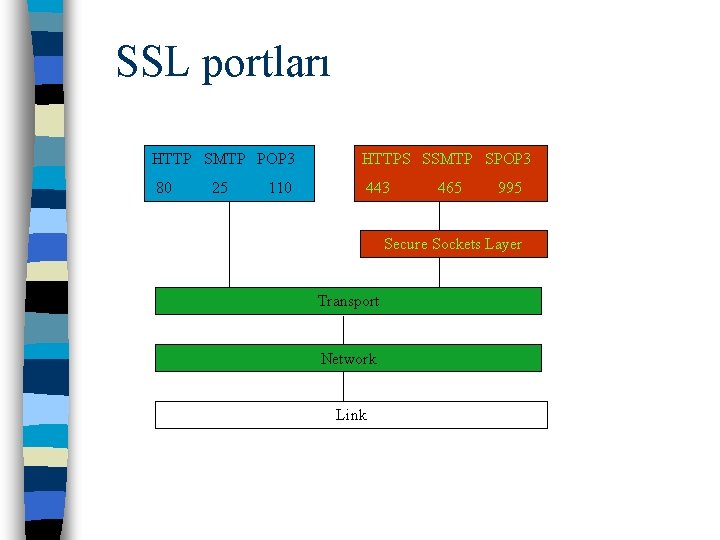
SSL portları HTTP SMTP POP 3 HTTPS SSMTP SPOP 3 80 443 25 110 465 995 Secure Sockets Layer Transport Network Link
Using SSL
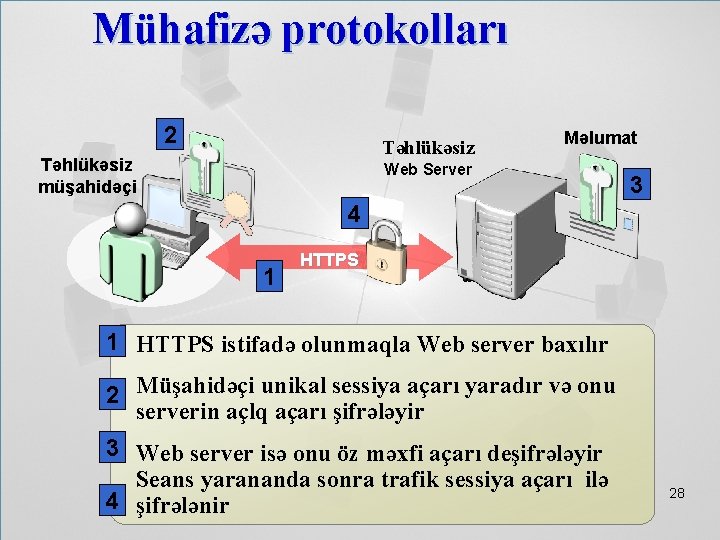
Mühafizə protokolları 2 Təhlükəsiz müşahidəçi Məlumat Web Server 3 4 1 HTTPS istifadə olunmaqla Web server baxılır 2 Müşahidəçi unikal sessiya açarı yaradır və onu serverin açlq açarı şifrələyir 3 Web server isə onu öz məxfi açarı deşifrələyir Seans yarananda sonra trafik sessiya açarı ilə 4 şifrələnir 28
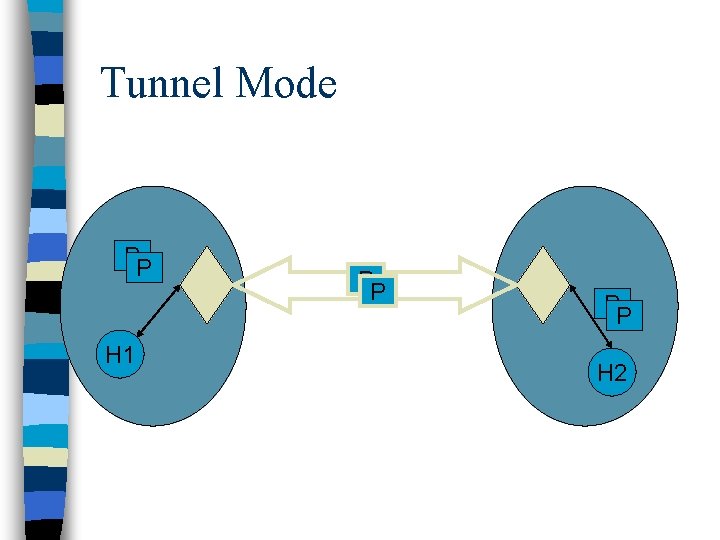
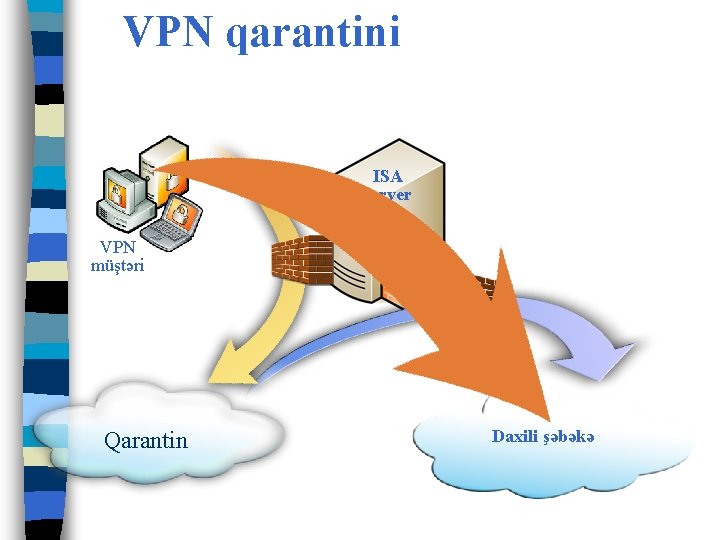
VPN texnologiyası Açıq şəbəkələrdə informasiya mühafizəsi problemlərinin həlli üçün VPN texnologiyasından da geniş istifadə olunur. VPN şəbəkələrinin mühafizəsi müxtəlif təhlükəsizlik protokolları əsasında soket (kanal), şəbəkə (IP) və nəqliyyat (TCP) səviyyələrində təşkil oluna bilər. VPN-də informasiya mühafizəsi aşağıdakı texniki üsulların vasitəsilə təmin edilir: -şifrələməklə ilkin IP -paketin məzmununun (başlığın və verilənlərin) məxfiləşdirilməsi; -imzalamaqla IP paketin və onun müəllifinin autentifikasiyanın təmin edilməsi; -IP paketini mühafizə terminalının IP ünvanını əks etdirən yeni zərfə inkapsulyasiya etməklə daxili şəbəkə topologiyasının maskalanması. 29
Virtual Private Network Ofis Baş ofis Kompüter 30
Tunnel Mode PP H 1 PP PP H 2
VPN qarantini ISA server VPN müştəri Qarantin Daxili şəbəkə
192. 168. 55. 22 192. 168. 55. 11 35 192. 168. 55. 33
İnformasiya mühafizəsi 192. 168. 55. 22 192. 168. 55. 11 36 192. 168. 55. 33
- Slides: 36