
Marco Conceptual del riesgo de lavado de Dinero
- Slides: 52
Marco Conceptual del riesgo de lavado de Dinero y financiación del terrorismo Definición El riesgo de lavado de dinero y financiamiento del terrorismo, es la posibilidad o daño que puede sufrir una institución financiera al ser utilizada directamente o a través de sus operaciones, materializándose a través de riesgos asociados, siendo estos: riesgo legal, riesgo de reputación, riesgo operativo, o de contagio. Toda entidad financiera está expuesta a estos riesgos con el consecuente efecto económico que cada riesgo representa al afectar su estabilidad financiera.
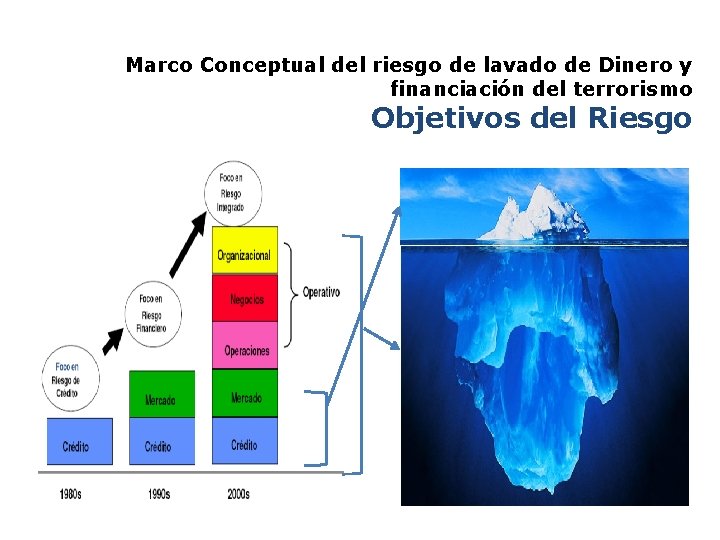
Marco Conceptual del riesgo de lavado de Dinero y financiación del terrorismo Objetivos del Riesgo Las nuevas regulaciones en el mundo en materia de prevención de lavado de dinero y financiamiento del terrorismo tienden a exigir el que las entidades cuenten con políticas de identificación y conocimiento del cliente, así como monitoreo basado en el riesgo. Existen varios modelos de administración de riesgos, los que las instituciones financieras pueden desarrollar, basándose en la creación de áreas de prevención y conceptos que mitiguen el riesgo.
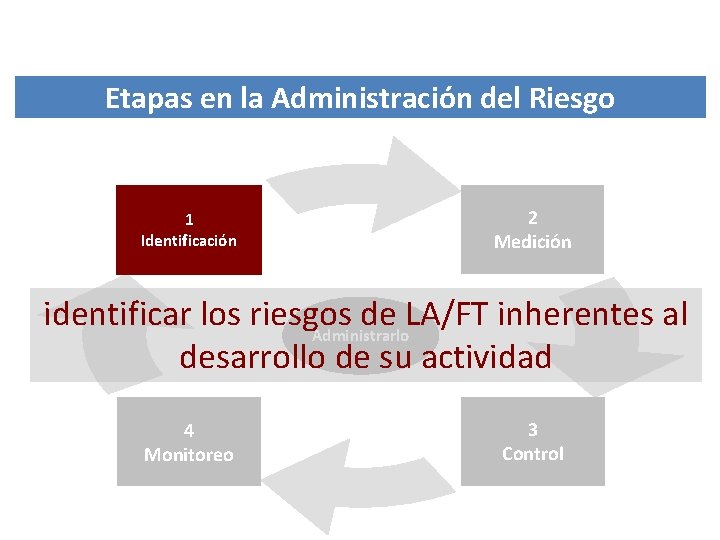
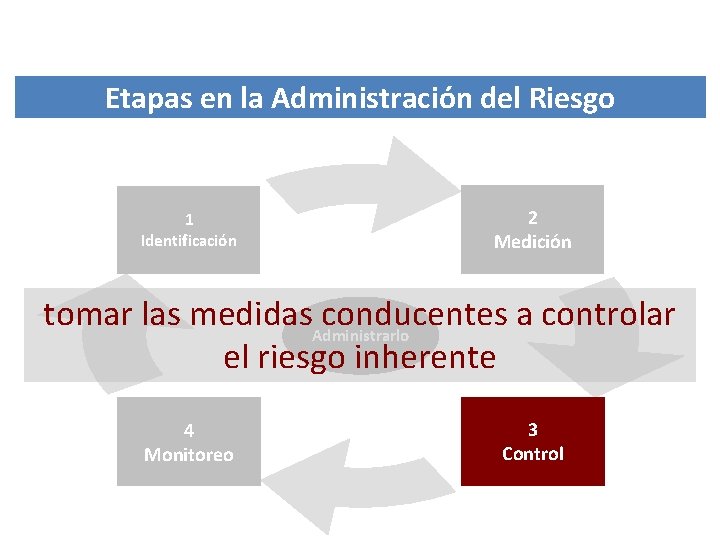
Etapas en la Administración del Riesgo 1 Identificación 2 Medición identificar los riesgos de LA/FT inherentes al Administrarlo desarrollo de su actividad 4 Monitoreo 3 Control
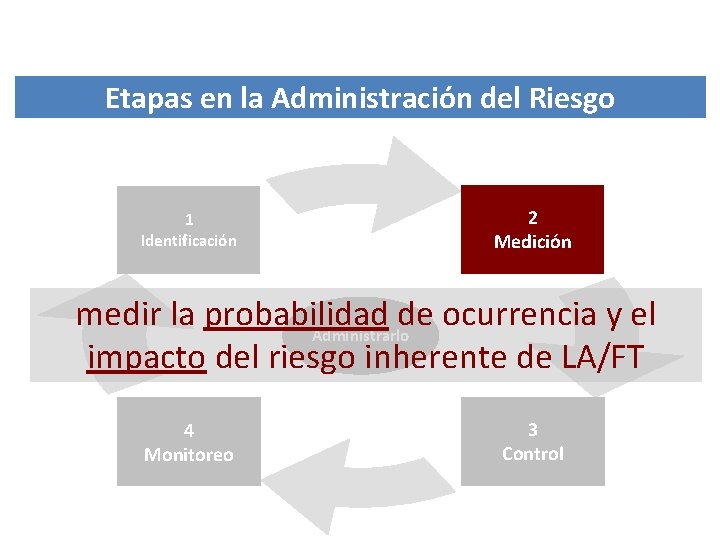
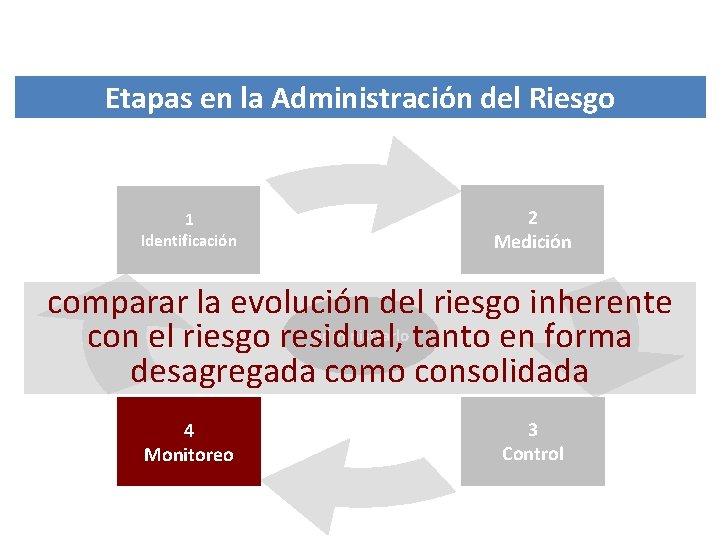
Etapas en la Administración del Riesgo 1 Identificación 2 Medición medir la probabilidad de ocurrencia y el Administrarlo impacto del riesgo inherente de LA/FT 4 Monitoreo 3 Control
Etapas en la Administración del Riesgo 1 Identificación 2 Medición tomar las medidas. Administrarlo conducentes a controlar el riesgo inherente 4 Monitoreo 3 Control
Etapas en la Administración del Riesgo 1 Identificación 2 Medición comparar la evolución del riesgo inherente Administrarlo tanto en forma con el riesgo residual, desagregada como consolidada 4 Monitoreo 3 Control
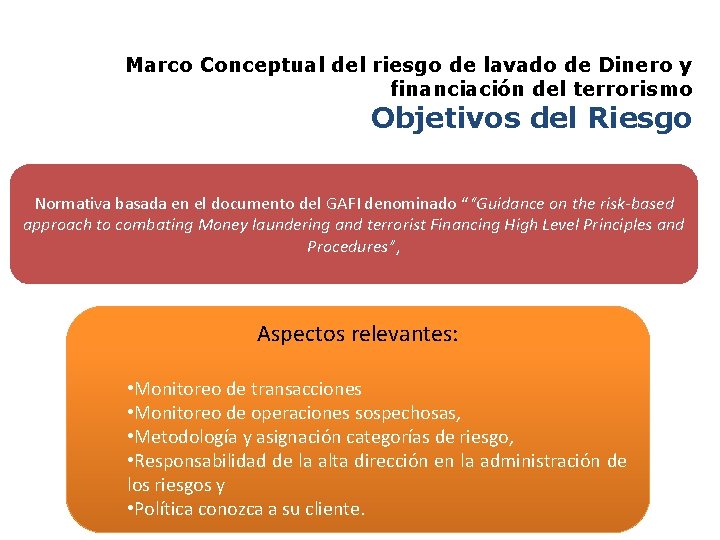
Marco Conceptual del riesgo de lavado de Dinero y financiación del terrorismo Objetivos del Riesgo Normativa basada en el documento del GAFI denominado ““Guidance on the risk-based approach to combating Money laundering and terrorist Financing High Level Principles and Procedures”, Aspectos relevantes: • Monitoreo de transacciones • Monitoreo de operaciones sospechosas, • Metodología y asignación categorías de riesgo, • Responsabilidad de la alta dirección en la administración de los riesgos y • Política conozca a su cliente.
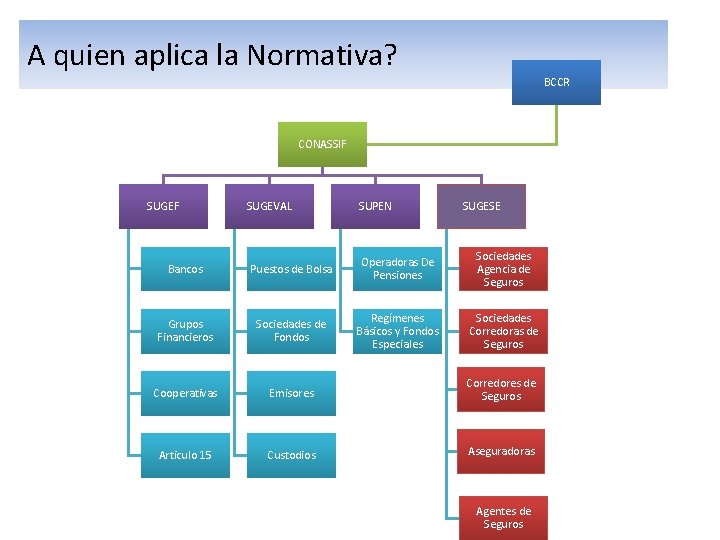
A quien aplica la Normativa? BCCR CONASSIF SUGEVAL SUPEN SUGESE Bancos Puestos de Bolsa Operadoras De Pensiones Sociedades Agencia de Seguros Grupos Financieros Sociedades de Fondos Regímenes Básicos y Fondos Especiales Sociedades Corredoras de Seguros Cooperativas Emisores Corredores de Seguros Articulo 15 Custodios Aseguradoras Agentes de Seguros
Marco Conceptual del riesgo de lavado de Dinero y financiación del terrorismo Objetivos del Riesgo
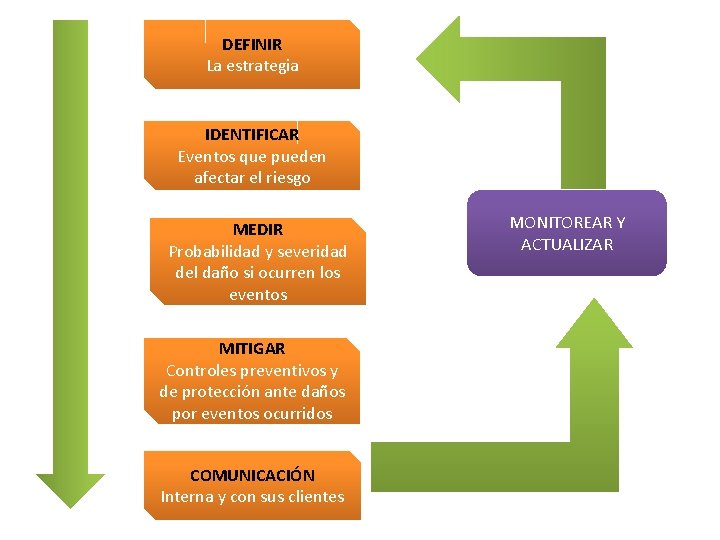
DEFINIR La estrategia IDENTIFICAR Eventos que pueden afectar el riesgo MEDIR Probabilidad y severidad del daño si ocurren los eventos MITIGAR Controles preventivos y de protección ante daños por eventos ocurridos COMUNICACIÓN Interna y con sus clientes MONITOREAR Y ACTUALIZAR
Origen del estudio del Committee of Sponsoring Organizations of the Treadway Commission (COSO) Lo nuevo de COSO ¿Por qué surge COSO II-ERM? Estándares Internacionales 1. Es un proceso… 2. realizado por la junta directiva, la gerencia y demás personal de la entidad, … 3. basado en el establecimiento de estrategias para toda la empresa, … 4. diseñadas para identificar eventos potenciales que puedan afectar a la entidad, y gerenciar los riesgos dentro del apetito de riesgo… 5. para proporcionar una seguridad razonable referente al logro de los objetivos del negocio Fuente: Enterprise Risk Management — Integrated Framework Septiembre, 2004
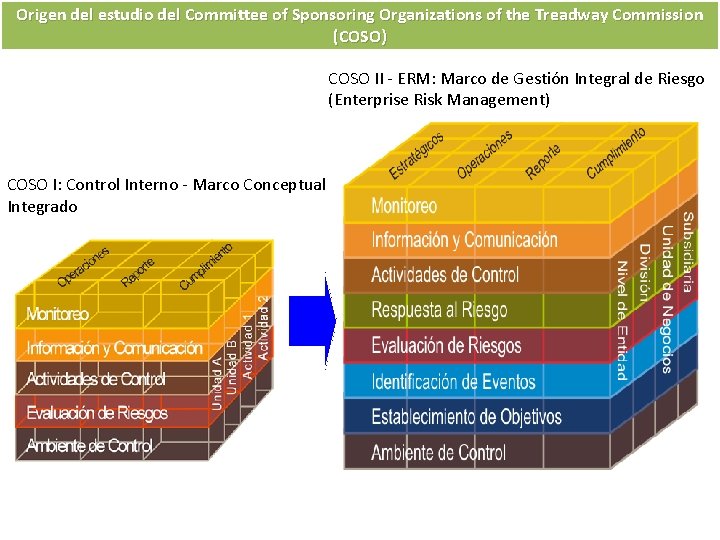
Origen del estudio del Committee of Sponsoring Organizations of the Treadway Commission (COSO) COSO II - ERM: Marco de Gestión Integral de Riesgo (Enterprise Risk Management) COSO I: Control Interno - Marco Conceptual Integrado
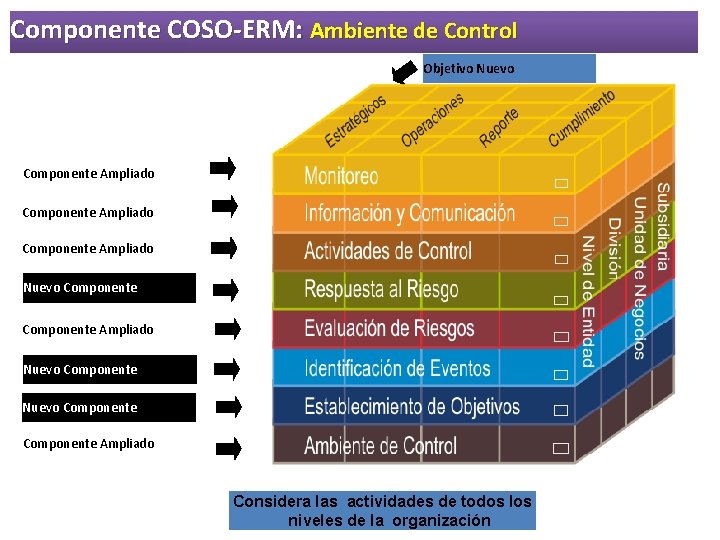
Componente COSO-ERM: Ambiente de Control Objetivo Nuevo Componente Ampliado Nuevo Componente Ampliado Considera las actividades de todos los niveles de la organización
Componente COSO-ERM: Ambiente de Control Enmarca el tono de la organización, influenciando la conciencia del riesgo en su personal. Es la base del resto de los componentes y provee disciplina y estructura. Este componente establece: • Una filosofía de gestión integral de riesgo • Nivel de riesgo que la alta gerencia asume (Apetito de riesgo) • Rol de supervisión de la junta directiva en la gestión integral de riesgo • La integridad y los valores éticos • Una estructura de gestión integral de riesgos: Sistemas de delegación de autoridad, roles y responsabilidades y líneas de reporte • Estándares de recursos humanos: habilidad y competencia de los empleados
Componente COSO-ERM: Ambiente de Control Filosofía de Gestión de Riesgo Cultura de Riesgo y Control • La cultura de riesgo fluye desde la filosofía y el apetito de riesgo de la entidad • Una gestión integral de riesgo es exitosa y eficiente, cuando la organización mantiene una cultura de riesgo positiva; esto es que toda la entidad tenga conciencia de los riesgos y cumpla con los ocho (8) componentes COSO -ERM
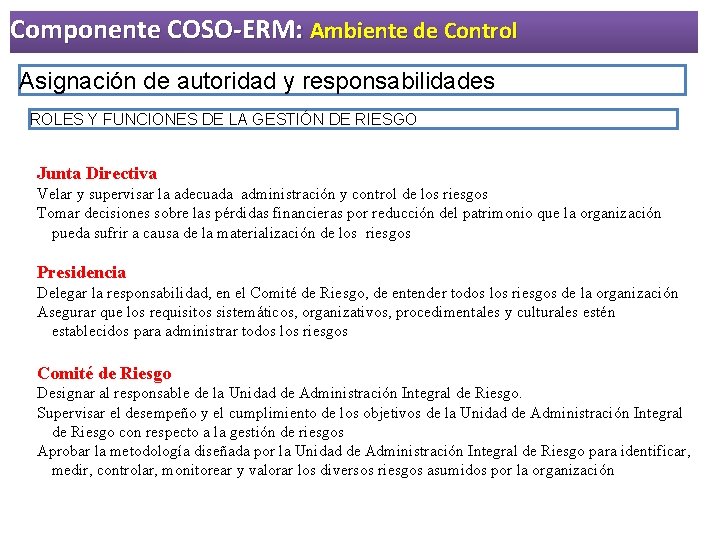
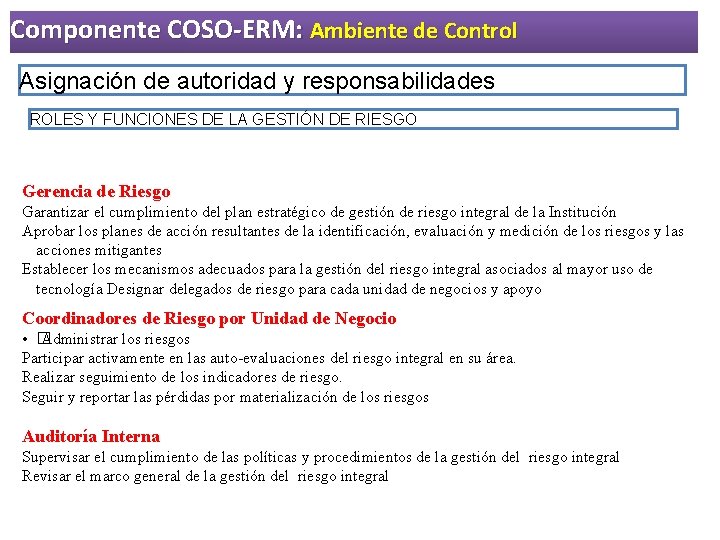
Componente COSO-ERM: Ambiente de Control Asignación de autoridad y responsabilidades ROLES Y FUNCIONES DE LA GESTIÓN DE RIESGO Junta Directiva Velar y supervisar la adecuada administración y control de los riesgos Tomar decisiones sobre las pérdidas financieras por reducción del patrimonio que la organización pueda sufrir a causa de la materialización de los riesgos Presidencia Delegar la responsabilidad, en el Comité de Riesgo, de entender todos los riesgos de la organización Asegurar que los requisitos sistemáticos, organizativos, procedimentales y culturales estén establecidos para administrar todos los riesgos Comité de Riesgo Designar al responsable de la Unidad de Administración Integral de Riesgo. Supervisar el desempeño y el cumplimiento de los objetivos de la Unidad de Administración Integral de Riesgo con respecto a la gestión de riesgos Aprobar la metodología diseñada por la Unidad de Administración Integral de Riesgo para identificar, medir, controlar, monitorear y valorar los diversos riesgos asumidos por la organización
Componente COSO-ERM: Ambiente de Control Asignación de autoridad y responsabilidades ROLES Y FUNCIONES DE LA GESTIÓN DE RIESGO Gerencia de Riesgo Garantizar el cumplimiento del plan estratégico de gestión de riesgo integral de la Institución Aprobar los planes de acción resultantes de la identificación, evaluación y medición de los riesgos y las acciones mitigantes Establecer los mecanismos adecuados para la gestión del riesgo integral asociados al mayor uso de tecnología Designar delegados de riesgo para cada unidad de negocios y apoyo Coordinadores de Riesgo por Unidad de Negocio • � Administrar los riesgos Participar activamente en las auto-evaluaciones del riesgo integral en su área. Realizar seguimiento de los indicadores de riesgo. Seguir y reportar las pérdidas por materialización de los riesgos Auditoría Interna Supervisar el cumplimiento de las políticas y procedimientos de la gestión del riesgo integral Revisar el marco general de la gestión del riesgo integral
Componente COSO-ERM: Establecimiento de objetivos Dentro del marco de la definición de la misión y visión, la gerencia establece las estrategias y objetivos • La gestión integral de riesgo se asegura que la gerencia cuente con un proceso para definir objetivos que estén alineados con la misión y visión, con el apetito de riesgo y niveles de tolerancia • Los objetivos se clasifican en cuatro categorías: • • Estratégicos Operacionales Reporte o presentación de resultados Cumplimiento
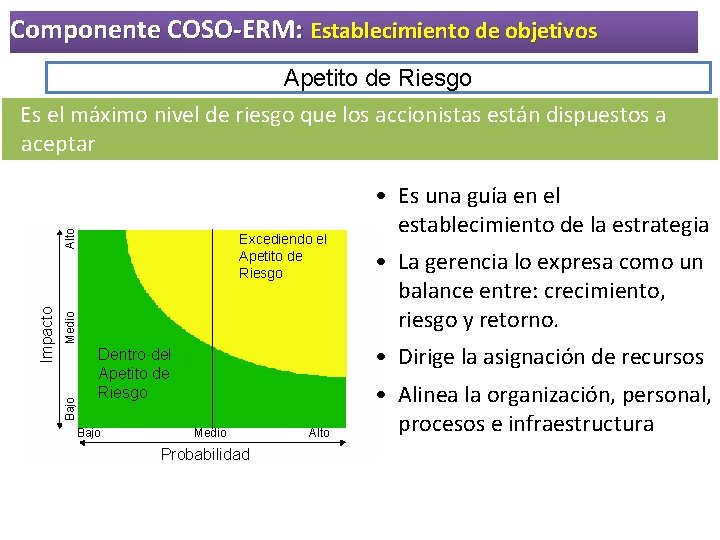
Componente COSO-ERM: Establecimiento de objetivos Bajo Medio Alto Impacto Apetito de Riesgo Es el máximo nivel de riesgo que los accionistas están dispuestos a aceptar Excediendo el Apetito de Riesgo Dentro del Apetito de Riesgo Bajo Medio Alto Probabilidad • Es una guía en el establecimiento de la estrategia • La gerencia lo expresa como un balance entre: crecimiento, riesgo y retorno. • Dirige la asignación de recursos • Alinea la organización, personal, procesos e infraestructura
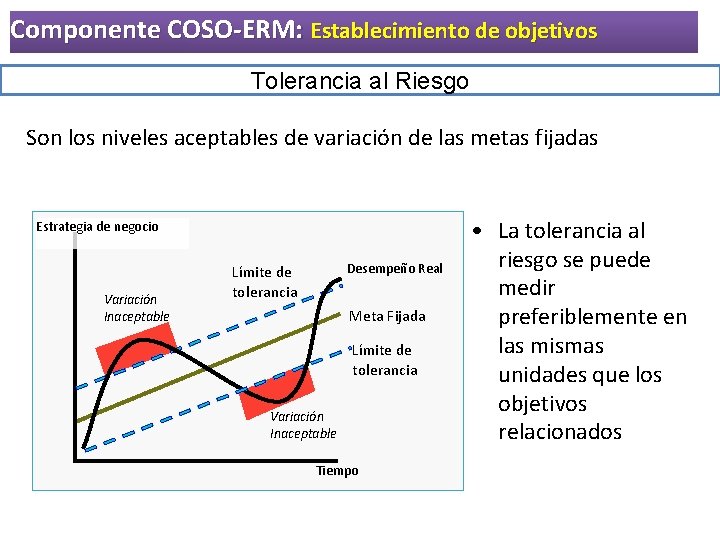
Componente COSO-ERM: Establecimiento de objetivos Tolerancia al Riesgo Son los niveles aceptables de variación de las metas fijadas Estrategia de negocio Variación Inaceptable Desempeño Real Límite de tolerancia Meta Fijada Límite de tolerancia Variación Inaceptable Tiempo • La tolerancia al riesgo se puede medir preferiblemente en las mismas unidades que los objetivos relacionados
Componente COSO-ERM: Identificación de Eventos Se identifican eventos potenciales que si ocurren pueden afectar a la entidad. Base para los componentes: evaluación de riesgos y respuesta al riesgo • La gerencia reconoce que la incertidumbre existe, lo cual se traduce en no poder conocer con exactitud cuándo y dónde un evento pudiera ocurrir, así como tampoco sus consecuencias financieras • En este componente se identifican los eventos con impacto negativo (riesgos) y con impacto positivo (oportunidades)
Componente COSO-ERM: Identificación de Eventos § La gerencia identifica los eventos potenciales que afectan la puesta en práctica de la estrategia o el logro de los objetivos, pudiendo tener impactos positivos o negativos § Incluso los eventos con baja posibilidad de ocurrencia se consideran si el impacto en un objetivo es alto § Los eventos se identifican en todos los niveles de la organización Factores Influyentes • La gerencia reconoce la importancia de entender los factores internos y externos y el tipo de eventos que pueden generar
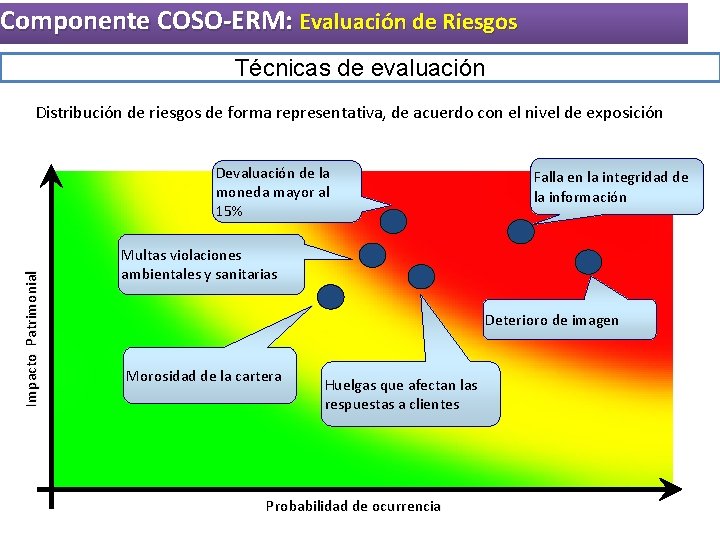
Componente COSO-ERM: Evaluación de Riesgos Permite que una entidad entienda el grado en el cual los eventos potenciales pudieran afectar los objetivos del negocio Determina riesgos a partir de dos perspectivas: Probabilidad e Impacto Entre las técnicas se utiliza determinar riesgos y normalmente también se utiliza medir los objetivos relacionados En la evaluación de riesgos, la gerencia considera eventos previstos e inesperados Los riesgos inherentes y residuales son evaluados
Componente COSO-ERM: Evaluación de Riesgos Estimar probabilidad e impacto • Los acontecimientos potenciales se evalúan a partir de dos perspectivas: probabilidad e impacto • En la determinación de impacto, la gerencia utiliza normalmente una medida igual, o congruente según lo utilizado para el establecimiento del objetivo • El horizonte del tiempo usado para determinar riesgos debe ser constante con el horizonte del tiempo de la estrategia y de los objetivos
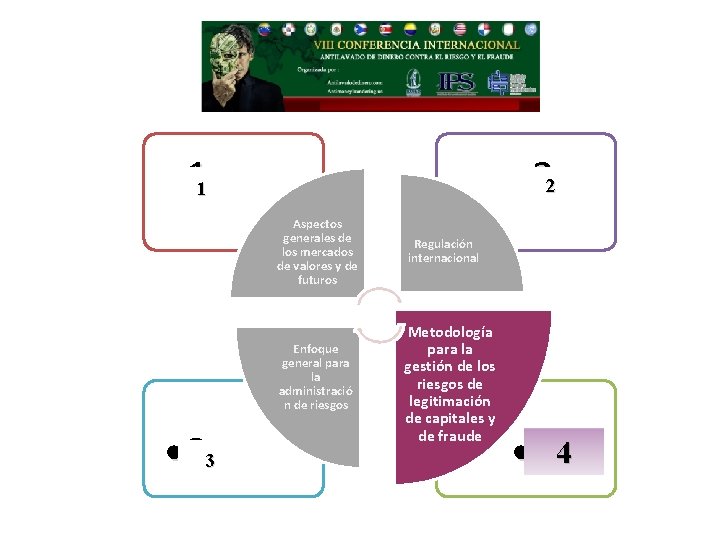
• 22 1 1 Enfoque general para la administración de riesgos • 33 Regulación internacional Metodología para la gestión de los riesgos de legitimación de capitales y de fraude • 44
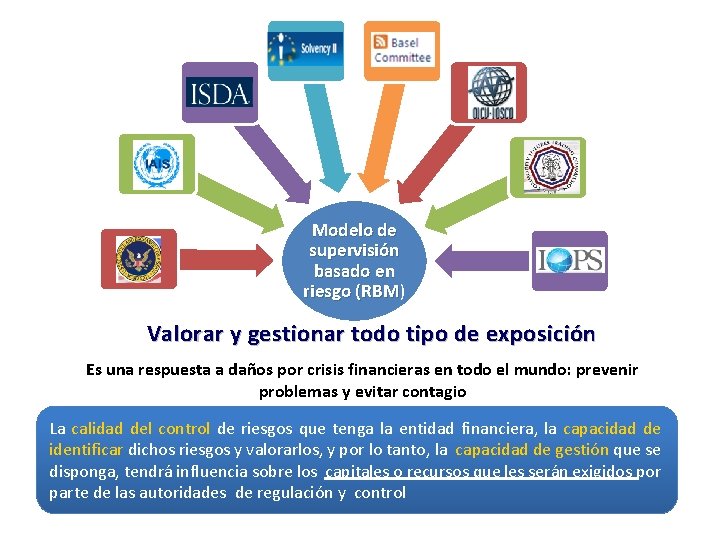
Modelo de supervisión basado en riesgo (RBM) (RBM Valorar y gestionar todo tipo de exposición Es una respuesta a daños por crisis financieras en todo el mundo: prevenir problemas y evitar contagio La calidad del control de riesgos que tenga la entidad financiera, la capacidad de identificar dichos riesgos y valorarlos, y por lo tanto, la capacidad de gestión que se disponga, tendrá influencia sobre los capitales o recursos que les serán exigidos por parte de las autoridades de regulación y control
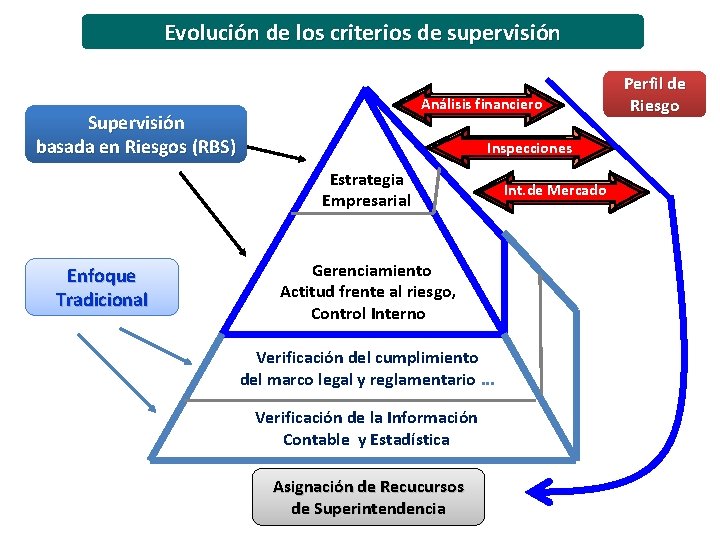
Evolución de los criterios de supervisión Supervisión basada en Riesgos (RBS) Análisis financiero Analisis financiero Inspecciones Estrategia Empresarial Enfoque Tradicional Gerenciamiento Actitud frente al riesgo, Control Interno Verificación del cumplimiento del marco legal y reglamentario. . . Verificación de la Información Contable y Estadística Asignación de Recucursos de Superintendencia Int. de Mercado Perfil de Riesgo
• 11 • 22 Aspectos generales de los mercados de valores y de futuros Enfoque general para la administración de riesgos • 33 Regulación internacional Metodología para la gestión de los riesgos de legitimación de capitales y de fraude • 44
Conviene estar atentos a las señales de amenaza
¿Qué hacer ante el riesgo? Ir a ciegas Cruzar los dedos y esperar O buscar cobertura mediante su administración
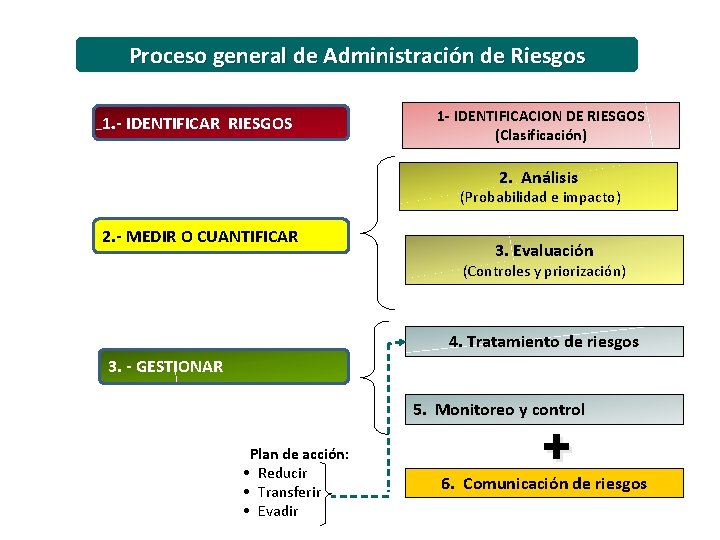
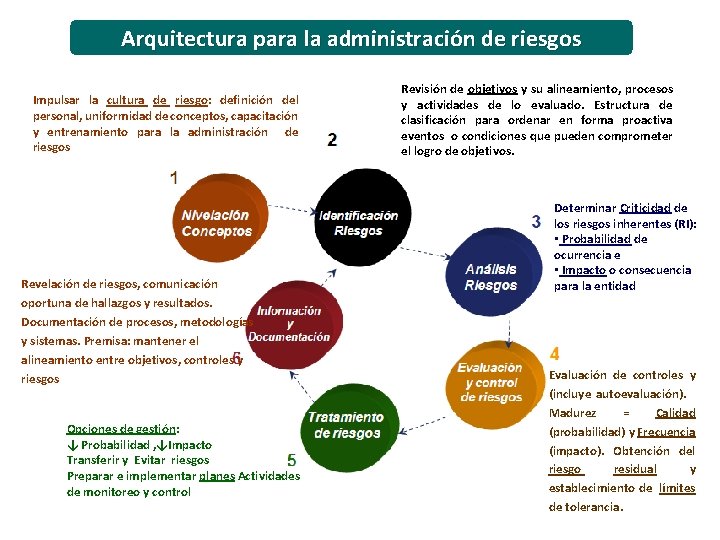
Proceso general de Administración de Riesgos 1. - IDENTIFICAR RIESGOS 1 - IDENTIFICACION DE RIESGOS (Clasificación) 2. Análisis (Probabilidad e impacto) 2. - MEDIR O CUANTIFICAR 3. Evaluación (Controles y priorización) 4. Tratamiento de riesgos 3. - GESTIONAR 5. Monitoreo y control Plan de acción: • Reducir • Transferir • Evadir + 6. Comunicación de riesgos
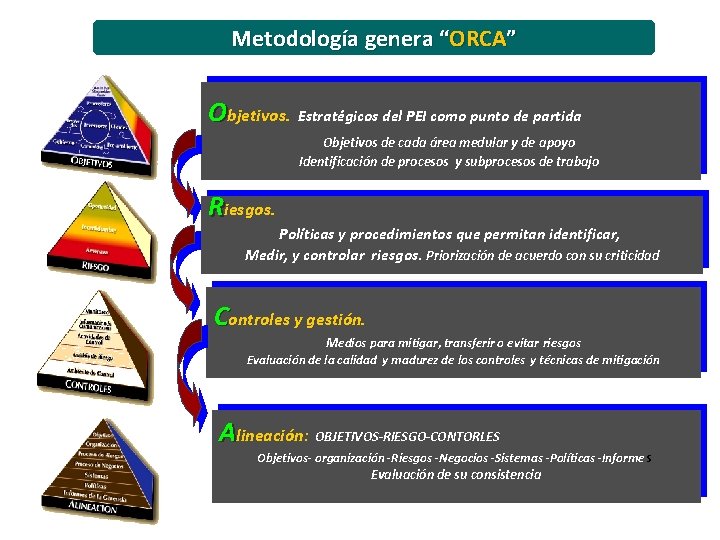
Metodología genera “ORCA” Objetivos. Estratégicos del PEI como punto de partida Objetivos de cada área medular y de apoyo Identificación de procesos y subprocesos de trabajo Riesgos. Políticas y procedimientos que permitan identificar, Medir, y controlar riesgos. Priorización de acuerdo con su criticidad Controles y gestión. Medios para mitigar, transferir o evitar riesgos Evaluación de la calidad y madurez de los controles y técnicas de mitigación Alineación: OBJETIVOS-RIESGO-CONTORLES Objetivos- organización -Riesgos -Negocios -Sistemas -Políticas -Informe s Evaluación de su consistencia
Arquitectura para la administración de riesgos Impulsar la cultura de riesgo: definición del personal, uniformidad de conceptos, capacitación y entrenamiento para la administración de riesgos Revelación de riesgos, comunicación oportuna de hallazgos y resultados. Documentación de procesos, metodologías y sistemas. Premisa: mantener el alineamiento entre objetivos, controles y riesgos Opciones de gestión: ↓ Probabilidad , ↓Impacto Transferir y Evitar riesgos Preparar e implementar planes Actividades de monitoreo y control Revisión de objetivos y su alineamiento, procesos y actividades de lo evaluado. Estructura de clasificación para ordenar en forma proactiva eventos o condiciones que pueden comprometer el logro de objetivos. Determinar Criticidad de los riesgos inherentes (RI): • Probabilidad de ocurrencia e • Impacto o consecuencia para la entidad Evaluación de controles y (incluye autoevaluación). Madurez = Calidad (probabilidad) y Frecuencia (impacto). Obtención del riesgo residual y establecimiento de límites de tolerancia.
• 11 • 22 Aspectos generales de los mercados de valores y de futuros Enfoque general para la administració n de riesgos • 33 Regulación internacional Metodología para la gestión de los riesgos de legitimación de capitales y de fraude • 4 4
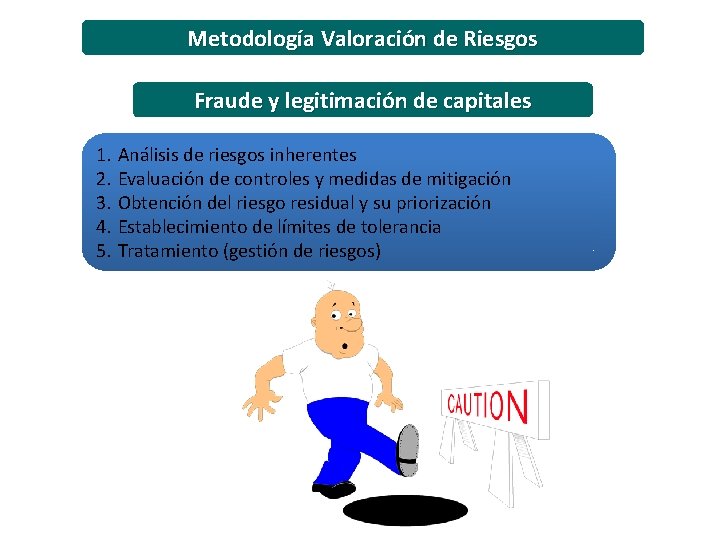
Metodología Valoración de Riesgos Fraude y legitimación de capitales 1. Análisis de riesgos inherentes 2. Evaluación de controles y medidas de mitigación 3. Obtención del riesgo residual y su priorización 4. Establecimiento de límites de tolerancia 5. Tratamiento (gestión de riesgos)
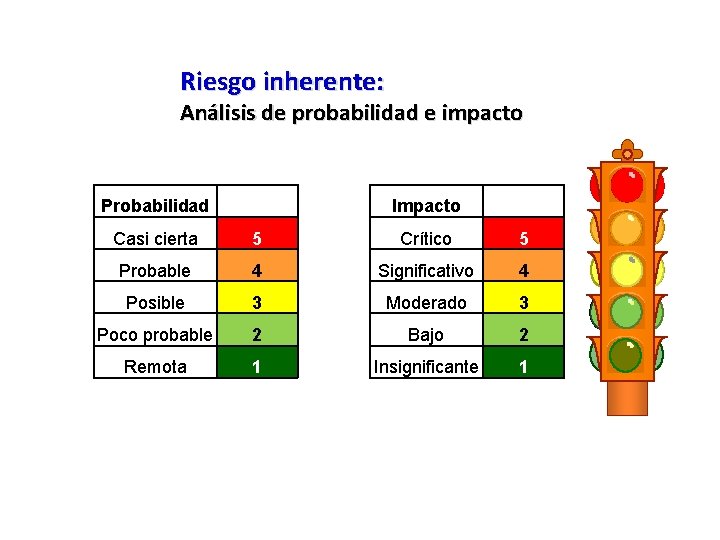
Riesgo inherente: Análisis de probabilidad e impacto Probabilidad Impacto Casi cierta 5 Crítico 5 Probable 4 Significativo 4 Posible 3 Moderado 3 Poco probable 2 Bajo 2 Remota 1 Insignificante 1
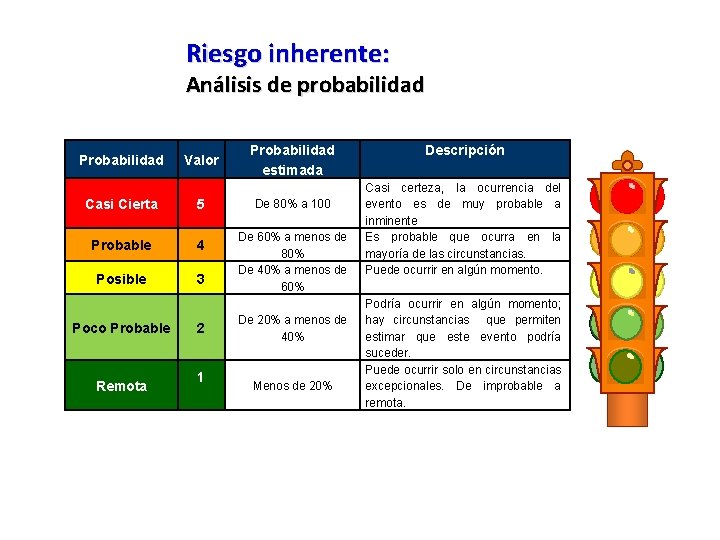
Riesgo inherente: Análisis de probabilidad Probabilidad Valor Casi Cierta 5 Probable 4 Posible 3 Poco Probable Remota 2 1 Probabilidad estimada De 80% a 100 De 60% a menos de 80% De 40% a menos de 60% De 20% a menos de 40% Menos de 20% Descripción Casi certeza, la ocurrencia del evento es de muy probable a inminente Es probable que ocurra en la mayoría de las circunstancias. Puede ocurrir en algún momento. Podría ocurrir en algún momento; hay circunstancias que permiten estimar que este evento podría suceder. Puede ocurrir solo en circunstancias excepcionales. De improbable a remota.
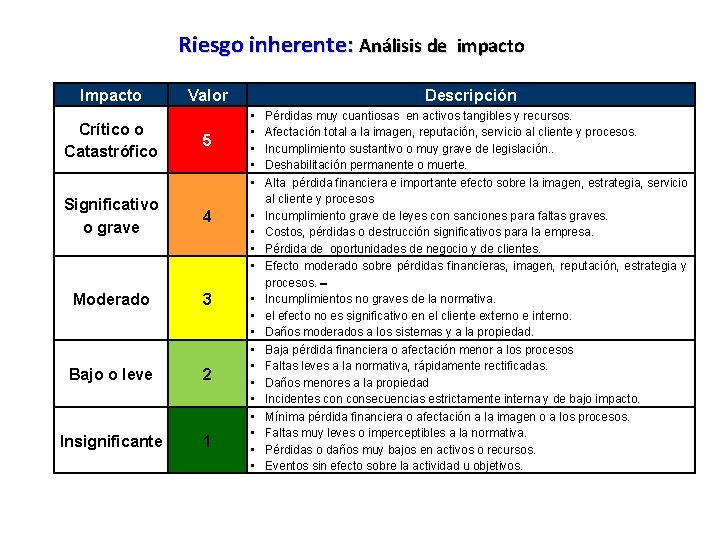
Riesgo inherente: Análisis de impacto Impacto Valor Descripción • • • Crítico o Catastrófico 5 Significativo o grave 4 • • Moderado 3 Bajo o leve 2 Insignificante 1 • • • Pérdidas muy cuantiosas en activos tangibles y recursos. Afectación total a la imagen, reputación, servicio al cliente y procesos. Incumplimiento sustantivo o muy grave de legislación. . Deshabilitación permanente o muerte. Alta pérdida financiera e importante efecto sobre la imagen, estrategia, servicio al cliente y procesos Incumplimiento grave de leyes con sanciones para faltas graves. Costos, pérdidas o destrucción significativos para la empresa. Pérdida de oportunidades de negocio y de clientes. Efecto moderado sobre pérdidas financieras, imagen, reputación, estrategia y procesos. Incumplimientos no graves de la normativa. el efecto no es significativo en el cliente externo e interno. Daños moderados a los sistemas y a la propiedad. Baja pérdida financiera o afectación menor a los procesos Faltas leves a la normativa, rápidamente rectificadas. Daños menores a la propiedad Incidentes consecuencias estrictamente interna y de bajo impacto. Mínima pérdida financiera o afectación a la imagen o a los procesos. Faltas muy leves o imperceptibles a la normativa. Pérdidas o daños muy bajos en activos o recursos. Eventos sin efecto sobre la actividad u objetivos.
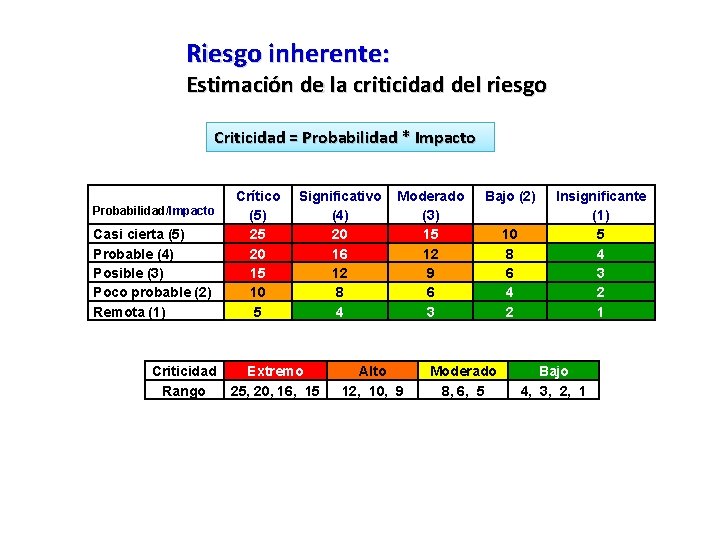
Riesgo inherente: Estimación de la criticidad del riesgo Criticidad = Probabilidad * Impacto Probabilidad/Impacto Casi cierta (5) Probable (4) Posible (3) Poco probable (2) Remota (1) Criticidad Rango Crítico (5) 25 20 15 10 5 Significativo Moderado (4) (3) 20 15 16 12 12 9 8 6 4 3 Extremo 25, 20, 16, 15 Alto 12, 10, 9 Bajo (2) Moderado 8, 6, 5 10 8 6 4 2 Insignificante (1) 5 4 3 2 1 Bajo 4, 3, 2, 1
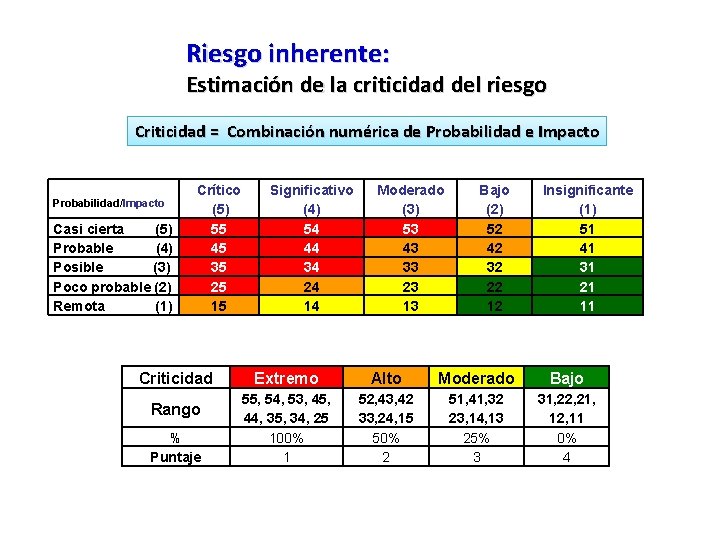
Riesgo inherente: Estimación de la criticidad del riesgo Criticidad = Combinación numérica de Probabilidad e Impacto Probabilidad/Impacto Casi cierta (5) Probable (4) Posible (3) Poco probable (2) Remota (1) Crítico (5) 55 45 35 25 15 Criticidad Rango % Puntaje Significativo (4) 54 44 34 24 14 Moderado (3) 53 43 33 23 13 Bajo Insignificante (2) (1) 52 51 42 41 32 31 22 21 12 11 Extremo Alto Moderado Bajo 55, 54, 53, 45, 44, 35, 34, 25 100% 1 52, 43, 42 33, 24, 15 50% 2 51, 41, 32 23, 14, 13 25% 3 31, 22, 21, 12, 11 0% 4
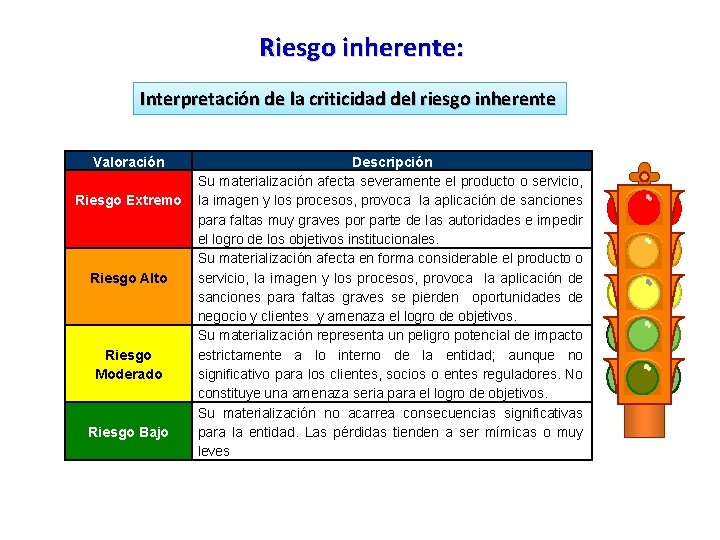
Riesgo inherente: Interpretación de la criticidad del riesgo inherente Valoración Riesgo Extremo Riesgo Alto Riesgo Moderado Riesgo Bajo Descripción Su materialización afecta severamente el producto o servicio, la imagen y los procesos, provoca la aplicación de sanciones para faltas muy graves por parte de las autoridades e impedir el logro de los objetivos institucionales. Su materialización afecta en forma considerable el producto o servicio, la imagen y los procesos, provoca la aplicación de sanciones para faltas graves se pierden oportunidades de negocio y clientes y amenaza el logro de objetivos. Su materialización representa un peligro potencial de impacto estrictamente a lo interno de la entidad; aunque no significativo para los clientes, socios o entes reguladores. No constituye una amenaza seria para el logro de objetivos. Su materialización no acarrea consecuencias significativas para la entidad. Las pérdidas tienden a ser mímicas o muy leves
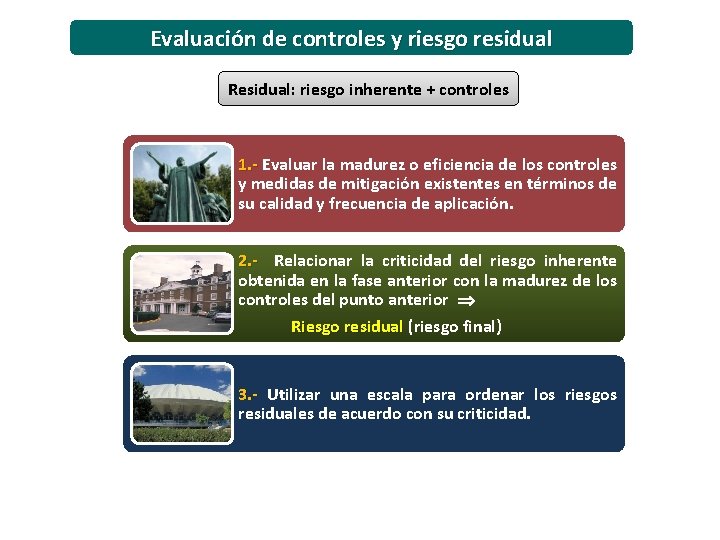
Evaluación de controles y riesgo residual Residual: riesgo inherente + controles 1. - Evaluar la madurez o eficiencia de los controles y medidas de mitigación existentes en términos de su calidad y frecuencia de aplicación. 2. - Relacionar la criticidad del riesgo inherente obtenida en la fase anterior con la madurez de los controles del punto anterior Riesgo residual (riesgo final) 3. - Utilizar una escala para ordenar los riesgos residuales de acuerdo con su criticidad.
Gestión de Riesgos Algunos riesgos no se pueden evitar Lo importante es estar preparados lo mejor posible
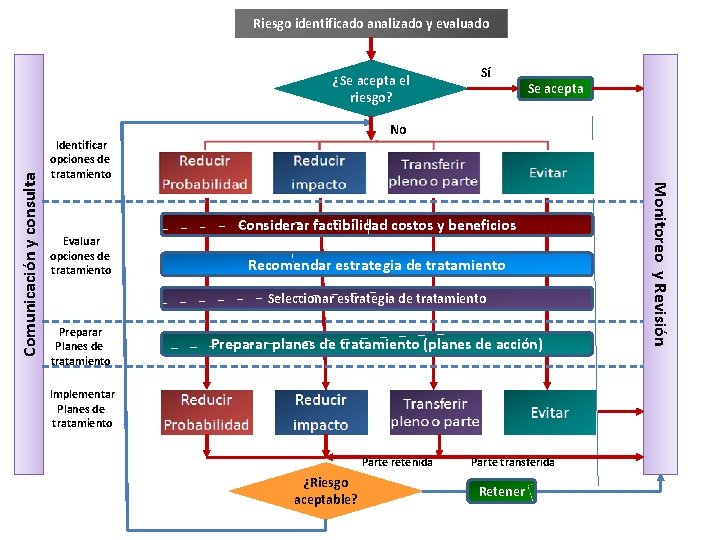
Riesgo identificado analizado y evaluado Se acepta No Identificar opciones de tratamiento Evaluar opciones de tratamiento Sí Considerar factibilidad costos y beneficios Recomendar estrategia de tratamiento Seleccionar estrategia de tratamiento Preparar Planes de tratamiento Preparar planes de tratamiento (planes de acción) Implementar Planes de tratamiento Parte retenida ¿Riesgo aceptable? Parte transferida Retener Monitoreo y Revisión Comunicación y consulta ¿Se acepta el riesgo?
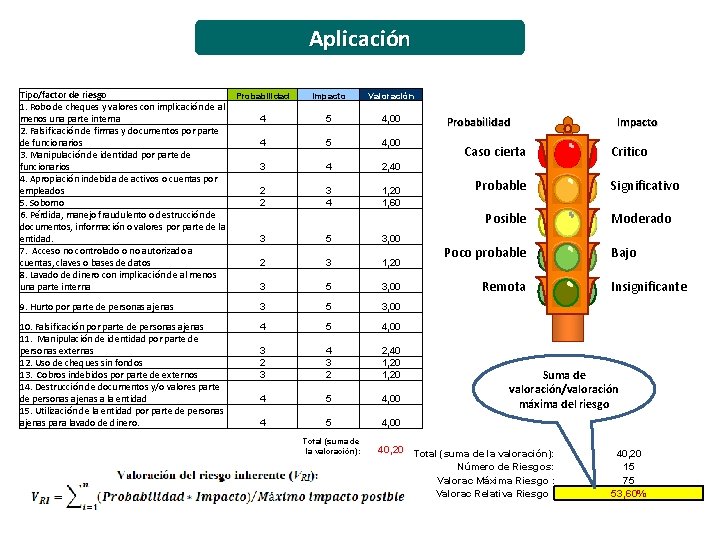
Aplicación Tipo/factor de riesgo Probabilidad 1. Robo de cheques y valores con implicación de al menos una parte interna 4 2. Falsificación de firmas y documentos por parte de funcionarios 4 3. Manipulación de identidad por parte de funcionarios 3 4. Apropiación indebida de activos o cuentas por empleados 2 5. Soborno 2 6. Pérdida, manejo fraudulento o destrucción de documentos, información o valores por parte de la entidad. 3 7. Acceso no controlado o no autorizado a cuentas, claves o bases de datos 2 8. Lavado de dinero con implicación de al menos una parte interna 3 Impacto Valoración 5 4, 00 4 2, 40 3 4 1, 20 1, 60 5 3, 00 3 1, 20 5 3, 00 3 5 3, 00 10. Falsificación por parte de personas ajenas 11. Manipulación de identidad por parte de personas externas 12. Uso de cheques sin fondos 13. Cobros indebidos por parte de externos 14. Destrucción de documentos y/o valores parte de personas ajenas a la entidad 15. Utilización de la entidad por parte de personas ajenas para lavado de dinero. 4 5 4, 00 3 2 3 4 3 2 2, 40 1, 20 4 5 4, 00 Caso cierta Probable Posible 9. Hurto por parte de personas ajenas Probabilidad Total (suma de la valoración): Poco probable Remota Impacto Critico Significativo Moderado Bajo Insignificante Suma de valoración/valoración máxima del riesgo 40, 20 Total (suma de la valoración): Número de Riesgos: Valorac Máxima Riesgo : Valorac Relativa Riesgo : 40, 20 15 75 53, 60%
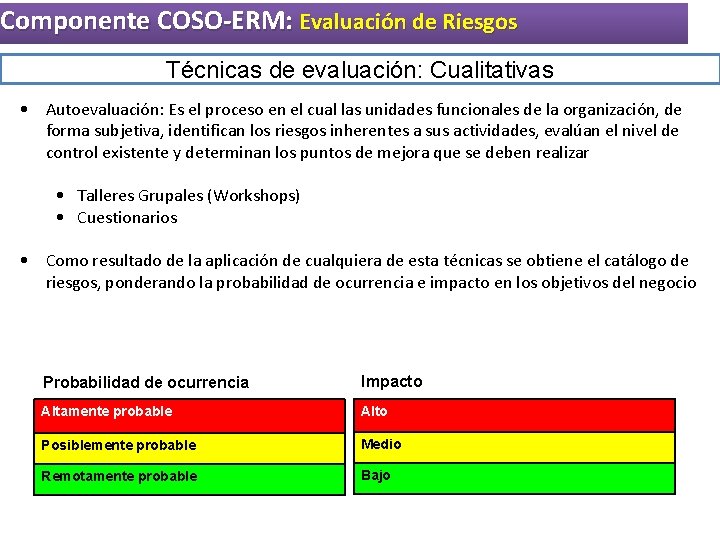
Componente COSO-ERM: Evaluación de Riesgos Técnicas de evaluación: Cualitativas • Autoevaluación: Es el proceso en el cual las unidades funcionales de la organización, de forma subjetiva, identifican los riesgos inherentes a sus actividades, evalúan el nivel de control existente y determinan los puntos de mejora que se deben realizar • Talleres Grupales (Workshops) • Cuestionarios • Como resultado de la aplicación de cualquiera de esta técnicas se obtiene el catálogo de riesgos, ponderando la probabilidad de ocurrencia e impacto en los objetivos del negocio Probabilidad de ocurrencia Impacto Altamente probable Alto Posiblemente probable Medio Remotamente probable Bajo
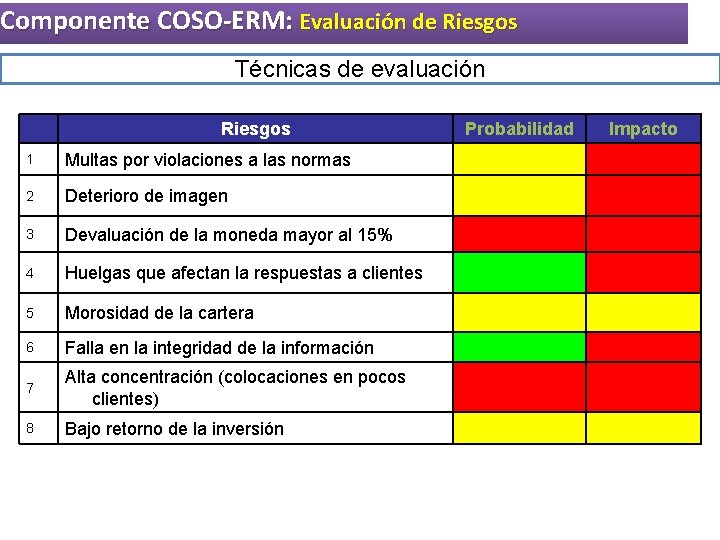
Componente COSO-ERM: Evaluación de Riesgos Técnicas de evaluación Riesgos 1 Multas por violaciones a las normas 2 Deterioro de imagen 3 Devaluación de la moneda mayor al 15% 4 Huelgas que afectan la respuestas a clientes 5 Morosidad de la cartera 6 Falla en la integridad de la información 7 Alta concentración (colocaciones en pocos clientes) 8 Bajo retorno de la inversión Probabilidad Impacto
Componente COSO-ERM: Evaluación de Riesgos Técnicas de evaluación Distribución de riesgos de forma representativa, de acuerdo con el nivel de exposición Impacto Patrimonial Devaluación de la moneda mayor al 15% Falla en la integridad de la información Multas violaciones ambientales y sanitarias Deterioro de imagen Morosidad de la cartera Huelgas que afectan las respuestas a clientes Probabilidad de ocurrencia
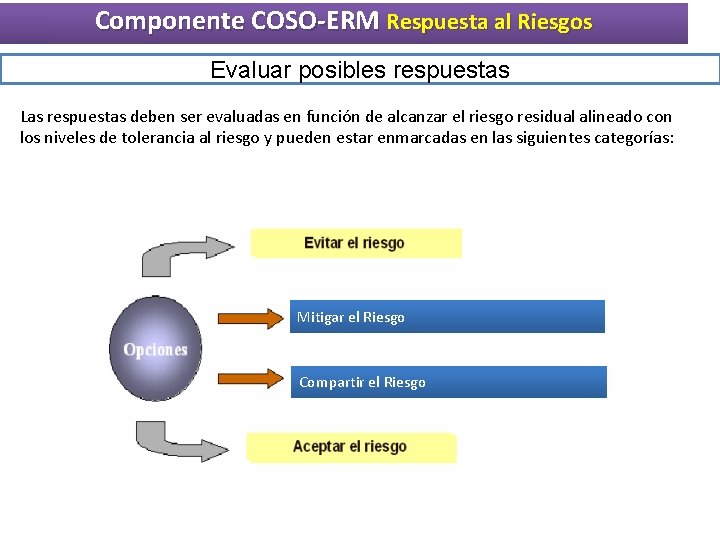
Componente COSO-ERM Respuesta al Riesgos Evaluar posibles respuestas Las respuestas deben ser evaluadas en función de alcanzar el riesgo residual alineado con los niveles de tolerancia al riesgo y pueden estar enmarcadas en las siguientes categorías: Mitigar el Riesgo Compartir el Riesgo
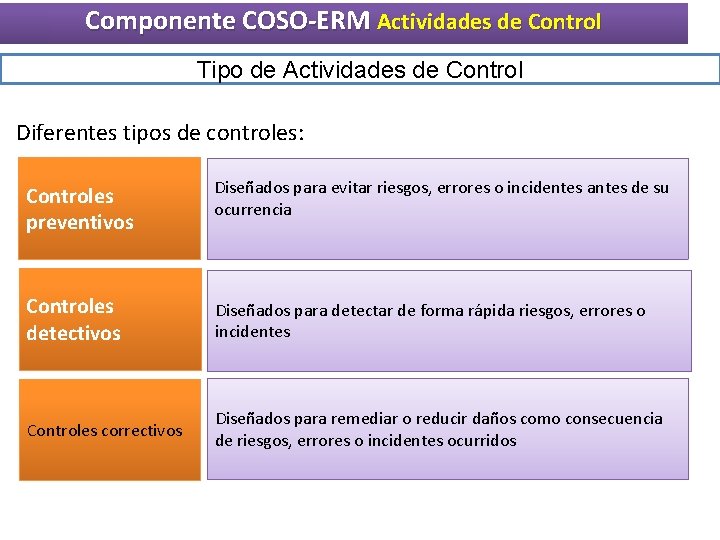
Componente COSO-ERM Actividades de Control Tipo de Actividades de Control Diferentes tipos de controles: Controles preventivos Diseñados para evitar riesgos, errores o incidentes antes de su ocurrencia Controles detectivos Diseñados para detectar de forma rápida riesgos, errores o incidentes Controles correctivos Diseñados para remediar o reducir daños como consecuencia de riesgos, errores o incidentes ocurridos
Preguntas