
Managementul securitatii bazat pe analiza de riscuri Gh
Managementul securitatii bazat pe analiza de riscuri Gh. Muresanu: ghemuresanu@rdslink. ro

Obiectivele prezentarii n n O prezentare a locului si rolului analizei de riscuri in cadrul procesului de management al securitatii unei organizatii. Justificarea efortului de a face o analiza de riscuri cat mai apropiata de realitate. Prezentarea principalelor modele de analiza de riscuri. O scurta comparatie intre modelele de analiza de riscuri.
Miturile securitatii (informatiei) “principiiple” practice ale managementului securitatii n n Cumpara soft, echipamente - tehnologiile de securitate rezolva toate problemele (sperie suficient ordonatorul de credite si va aproba bugetul – momentele de criza). • Este nevoie de o strategie de achizitie corelata cu resursele si necesitatile organizatiei Exista o politica de securitate, planuri, proceduri operationale de securitate, ghiduri si norme, ai rezolvat problema. • Trebuie sa fie realiste, implementate corect si urmarit pemanent corelarea cu evenimentele din mediu de lucru trebuie actualizate. Publica politica, standardele, ghidurile si normele, lumea le citeste, le va intelege si le va aplica. • Trebuie explicate si controlata permanent aplicarea. Urmeaza recomandarile vanzatorilor – este cea mai buna cale de a face o organizatie sigura (ei stiu, cumpara tot, apara tot); • Achizitiile trebuie corelate cu necesitatile reale organizatiei.
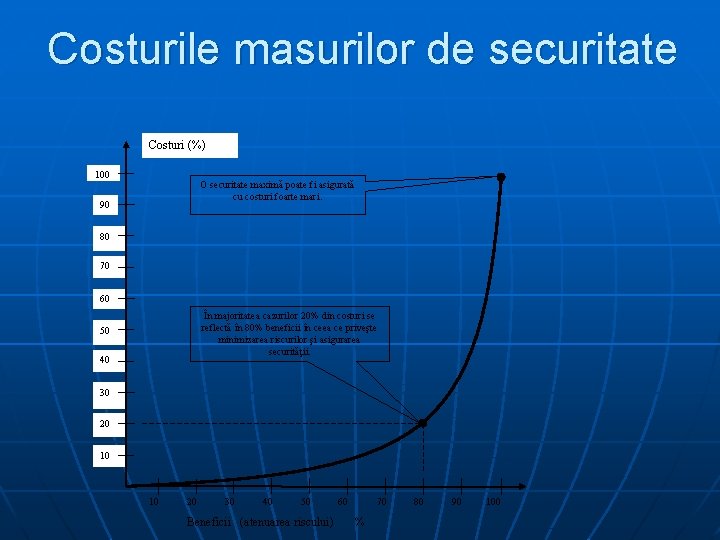
Costurile masurilor de securitate Costuri (%) 100 O securitate maximă poate fi asigurată cu costuri foarte mari. 90 80 70 60 În majoritatea cazurilor 20% din costuri se reflectă în 80% beneficii în ceea ce priveşte minimizarea riscurilor şi asigurarea securităţii. 50 40 30 20 10 10 20 30 40 50 Beneficii (atenuarea riscului) 60 70 % 80 90 100
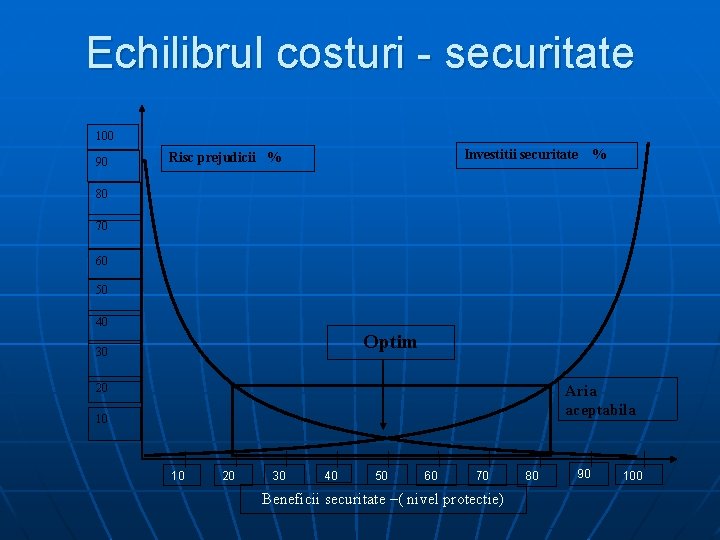
Echilibrul costuri - securitate 100 90 Investitii securitate Risc prejudicii % % 80 70 60 50 40 Optim 30 20 Aria aceptabila 10 10 20 30 40 50 60 70 Beneficii securitate –( nivel protectie) 80 90 100
Echilibrul costuri - securitate n n n Cele doua curbe sunt variabile in timp functie de conditiile de mediu – au valoare pt. o analiza calitativa. Curba care reprezinta riscurile are relevanta cantitativa doar pentru un anumit tip de risc. Investitiile in securitate cuprind: • • • n n n Achizitiile de echipamente si soft. Consultanta si mentenanta. Cheltuieli de intretinere (licente, actualizari, garantii etc. ) Costuri cu personalul de deservire. Costuri prin restrictii in activitate care penalizeaza profitul. Aria de decizii acceptabile depinde de resursele disponibile pentru securitate. Deplasarea spre dreapta fata de optim - investitie in viitor; Deplasarea spre stanga – ramanere in urma.

Necesitatea analizei de riscuri n n Este relativ usor sa evaluezi pierderile in urma unui incident dar dificil sa justifici investitile inainte de producerea incidentului; Principalele probleme pe care le are responsabilul de securitate: • Cum pot justifica bugetul pentru securitate in fata conducerii? • Care sunt cele mai bune masuri de securitate care pot fi obtinute cu resursele (fondurile) disponibile ? • Care este prioritatea masurilor de securitate? n Solutia pentru incadrarea in aria de acceptanta este analiza de riscuri;

Definitii ale termenilor uzuali n n n Managementul riscurilor – procesul permanent prin care se mentin riscurile unei organizatii intr-o plaja acceptabila corelat cu obiectivele si resursele organizatiei. Analiza de riscuri – procedeul de identificare si evaluare a factorilor care pot produce prejudicii activitatii si a identifica masurile de reducere a lor. Evaluarea riscurilor – calculul riscurilor. Reducerea riscurilor – procesul de asociere pentru fiecare bun a masurilor adecvate pentru a mentine impactul in limitele acceptabile. Evaluarea vulnerabilitatilor -
“Piata” analizei de riscuri n n n Este un proces laborios cu un grad relativ ridicat de subiectivism atunci cand se face “manual”. Exista o mare varietate de moduri de abordare a analizei de riscuri. Exista un numar si mare de “tools-uri” (programe) pentru analiza de riscuri care au la baza algoritmi complexi de calcul (simulare Monte Carlo, tehnici de modelare Bayesiana etc. ) La nivel international (in grupuri de lucru) se incearca integrarea si uniformizarea lor pentru a putea face analize comparative. Metodele “manuale” au avantajul ca ajuta sa se inteleaga mecanismele interne dar necesita foarte multa munca; Metodele “automate” sunt mult mai elaborate dar ascund legaturile intime ale fenomenelor.
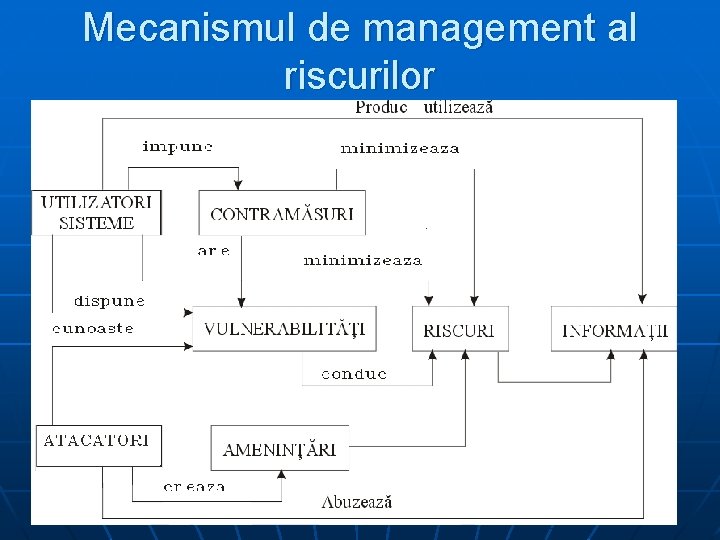
Mecanismul de management al riscurilor
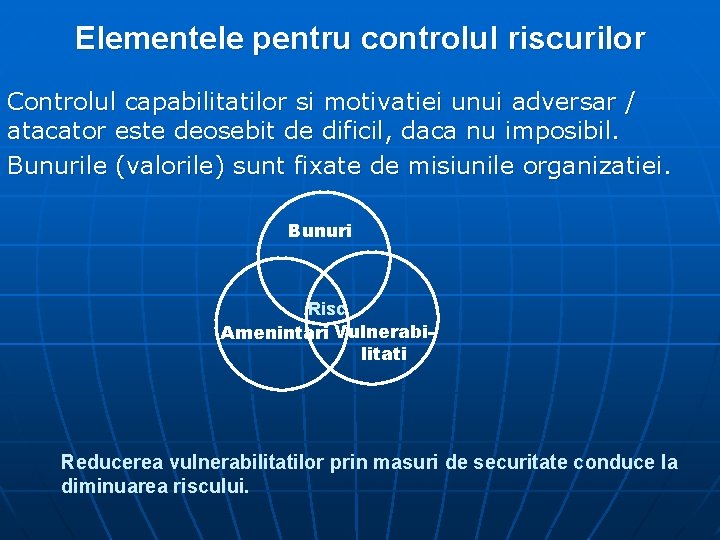
Elementele pentru controlul riscurilor Controlul capabilitatilor si motivatiei unui adversar / atacator este deosebit de dificil, daca nu imposibil. Bunurile (valorile) sunt fixate de misiunile organizatiei. Bunuri Risc Amenintari Vulnerabilitati Reducerea vulnerabilitatilor prin masuri de securitate conduce la diminuarea riscului.
Tratarea riscurilor n n n Limitarea riscurilor – in momentul producerii impactului se pun in functie masuri prin care se opreste propagarea efectelor impactului; Planificarea riscurilor – planificarea prioritatilor de securitate functie contextul de mediu si monitorizarea mediului; Transferul riscurilor – transferul unor valori, inchirierea unor valori sau servicii, asigurare;

Tratarea riscurilor n n n Asumarea riscurilor – nivelul riscului este suficient de mic pentru a suporta prejudiciile atunci cand se produce; Diminuarea riscurilor – riscurile inacceptabile sunt reduse prin contramasuri pana la un nivel acceptabil; Eliminarea surselor generatoare de amenintare (valorilor) – daca prin costurile de securitate se depaseste valoarea aparata se renunta la ea ;
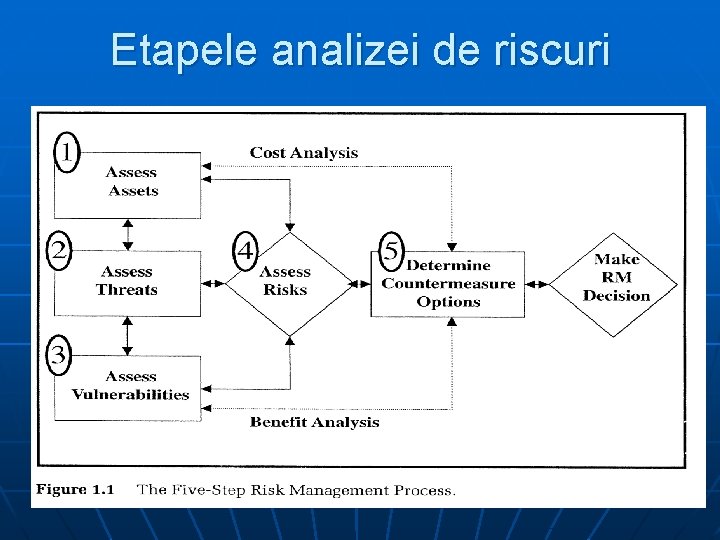
Etapele analizei de riscuri
Etapele analizei de riscuri 1. 2. 3. 4. 5. n n n Identificarea si evaluarea valorilor. Identificarea si evaluarea amenintarilor. Identificarea vulnerabilitatilor si posibilitatilor de exploatare de catre amenintari. Identificarea si evaluarea riscurilor. Prioritizarea masurilor de securitate. Parcurgerea acestor etape se face iterativ pana la obtinerea unei solutii acceptabile. Introducerea de elemente noi in calcul (valori, amenintari, masuri de securitate) se face in ordinea relevantei lor pana la incadrarea in resursele alocate sau riscul acceptat. Exista mai multe puncte de vedere in modul in care se considera beneficiile (atenuari ale riscurilor - procente, evaluari ale valorilor scutite de prejudicii –bani, rata cu care se recupereaza investitiile- bani/ani – timp in care se recupereaza –timp, ),
Identificarea bunurilor si a impactului q q q Toate programele de securitate, indiferent de complexitate sau industrie, sunt proiectate sa protejeze bunurile, in general orice reprezinta o valoare pentru organizatie. Valorile constau, in general, din oameni, proprietati si informatii, reputatie (imagine), relatii. Bunurile se gasesc in gama de la cele mai putin importante la cele critice pentru realizarea misiunii organizatiei. Misiunea reprezinta aspectul cel mai important pentru a fi protejata prin programul de securitate. Bunurile critice sunt acelea care sunt necesare organizatiei pentru executarea misiunii si functiilor esentiale. Determinarea corecta a ceea ce trebuie protejat reprezinta primul pas in managementul riscului.

Identificarea bunurilor si inventarul de securitate – Clasificarea bunurilor Oamenii – angajati si clienti, impreuna cu alte persoane invitate ca vizitatori si contractori. Proprietatea – bunurile proprietatea unei organizatii constau din bunuri tangibile si intangibile, carora li se poate stabili o valoare, de preferinta sub forma financiara. Bunurile tangibile sunt usor de identificat, in timp ce bunurile intangibile sunt mai greu de identificat si de a li se stabili o valoare. Bunurile intangibile includ reputatia organizatiei, informatiile proprietate, experienta etc. Informatia – bunurile sub forma de informatii includ bazele de date, codurile software, inregistrarile financiare ale companiei, inregistrari vitale, formule, metode etc.
Identificarea bunurilor si inventarul de securitate – Clasificarea bunurilor (cont. ) Valorile critice Identificarea valorilor critice ale unei organizatii reprezinta primul pas in managementul riscului. Bunuri critice pentru natiunile industrializate: q energia electrica q productia de gaze naturale si petrol q telecomunicatiile q bancile si finantele q sistemele de aprovizionare cu apa q transporturile q functionarea guvernului q serviciile de urgenta
Identificarea bunurilor si inventarul de securitate – Clasificarea bunurilor (cont. ) Bunurile critice pentru desfasurarea afacerilor sunt acele bunuri necesare realizarii misiunii primare a afacerii. Acestea sunt considerate critice in baza a doua criterii fundamentale: q q valoarea, definita ca atare de organizatie consecintele pe termen scurt si lung asupra operatiilor, provocate prin pierderea, defectarea sau distrugerea bunului
Identificarea bunurilor si inventarul de securitate – Clasificarea bunurilor (cont) Bunurile au atat valoare tangibila cat si intangibila care poate fi evaluata calitativ sau cantitativ tinand cont de urmatoarele elemente: 1. 2. 3. Criticalitatea bunului pentru operatii – aceasta este functie de impactul operational asupra organizatiei prin pierderea, defectarea sau distrugerea bunului. Valoarea de inlocuire – pe langa valoarea propriuzisa a bunului, trebuie avute in vedere costurile generate de timpul de inlocuire (timpul de nefunctioare). Pentru anumite bunuri critice este necesar sa existe o rezerva complet operationala (efectul de avalansa). Valoarea relativa a unui bun – pierderea unui bun poate afecta si alte bunuri si trebuie considerata avand in vedere o analiza generala a criticalitatii bunului.
Identificarea bunurilor si inventarul de securitate – Identificarea bunurilor critice Informatiile privind bunurile pot fi obtinute din surse diverse. Informatiile cele mai pertinente despre bunurile critice se obtin de la persoanele care administreaza operatiile zilnice ale organizatiei, acestea fiind: q “proprietarii” bunurilor (orice bun trebuie sa aiba un proprietar/responsabil + contabilitate) q managerii proceselor operationale. Informatiile se obtin prin desfasurarea de interviuri cuprinzatoare care au ca scop intelegerea proceselor si procedurilor dintr-o organizatie si identificarea bunurilor care sustin operatiile.
Identificarea bunurilor si inventarul de securitate – Alegerea tintei Din punctul de vedere al adversarului, bunurile sunt numite tinte. Tintele pot avea valori diferite pentru adversar fata de proprietar. In consecinta valoarea bunului are doua niveluri: qnivel critic din punct de vedere operational qnivel al valorii in viziunea atacatorului. In consecinta valoarea unei tinte trebuie calculata avand in vedere ambele aspecte, bazandu-ne pe cele mai bune informatii disponibile. Pentru adversari/atacatori diferiti, valoarea bunului poate sa difere in functie de scopurile si perceptia acestora.
Identificarea bunurilor si inventarul de securitate – Alegerea tintei (cont. ) In functie de tipul activitatilor pentru care se face evaluarea riscului, la evaluarea valorii unei tinte este necesar sa se aiba in vedere urmatorii factori: q numarul de pierderi de vieti umane si de raniti q posibilitatea ca bunul sa fie atacat, stricat sau distrus q modificarea situatiei politice q intreruperea operatiilor q atentia massmedia q impactul asupra reputatiei organizatiei q impactul asupra moralului angajatilor q teama In functie de natura afacerii, valoarea bunurilor nu este intotdeauna evidenta. De aceea, evaluarea amenintarilor poate arata cu mai multa claritate bunurile susceptibil de a fi atacate, stricate sau distruse (vulnerabile, tentante).
Identificarea bunurilor si inventarul de securitate – Analiza consecintelor reprezinta o evaluare a efectelor asupra operatiilor daca un bun este atacat, stricat sau distrus. Istoria arata ca probabilitatea unei infractiuni sau act terorist, ca si a altor amenintari, este invers proportionala cu dimensiunea consecintelor. Planificarea continuitatii afacerii/operatiilor se bazeaza pe analiza consecintelor. Prin estimarea probabilitatii si efectelor scoaterii accidentale sau deliberate din uz a unui bun se pot pregati metode alternative pentru continuarea operatiilor si refacerea capabilitatilor initiale. Analiza consecintelor este o etapa fundamentala in procesul de evaluare al riscului, in functie de rezultatele acesteia putandu-se aloca proritati in alocarea resurselor de securitate pentru protectia bunurilor critice.

Identificarea bunurilor si inventarul de securitate – Analiza consecintelor (cont. ) Consecintele pot fi incadrate in una sau mai multe dintre urmatoarele categorii: q economice q financiare q de mediu q de sanatate si siguranta q tehnologice q operationale q de timp Din punct de vedere calitativ, consecintele se pot incadra in unul dintre urmatoarele niveluri: q Critic – consecinte ca urmare a atacarii, defectarii sau distrugerii unui bun, care au ca rezultat incetarea totala a operatiilor q Inalt – Impact serios nedorit care poate afecta operarea normala sau incetarea partiala a unor segmente de operare pentru o perioda lunga de timp q Mediu – impact operational moderat, care afecteaza numai partial procesele pentru o perioada scurta de timp q Scazut – impact controlabil asupra operatiilor si fara posibilitatea perturbarii majore a misiunii/functiei
Evaluarea amenintarii n n Ce mi se poate intampla ? (identif. amenintare – cine sunt dusmanii si ce pot). Cat de rau poate fi ? (impactul amenintarii). Cat de des apare ? (frecvanta). Cat de sigur este raspunsul la primele 3 intrebari ? (nivelul de incredere). • • • Este subiectiva ! Necesita experienta. Necesita date si cunostiinte anterioare

Evaluarea potentialului unui atac n Necesar pentru a determina amplitudinea contramasurilor
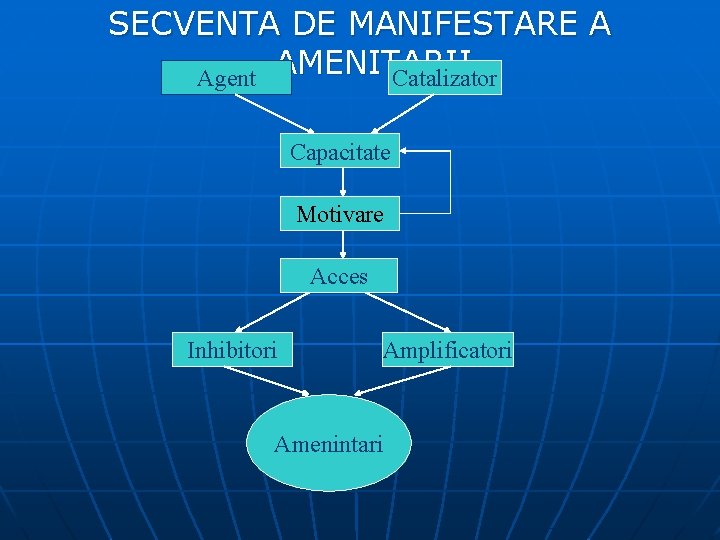
SECVENTA DE MANIFESTARE A AMENITARII Agent Catalizator Capacitate Motivare Acces Inhibitori Amplificatori Amenintari
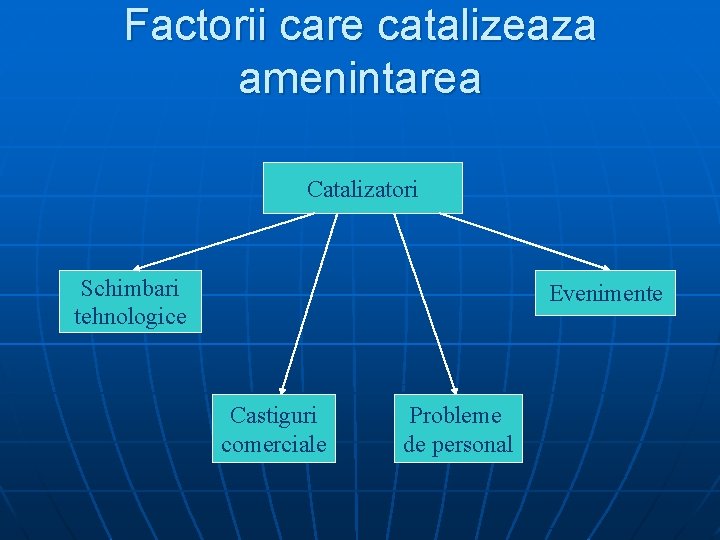
Factorii care catalizeaza amenintarea Catalizatori Schimbari tehnologice Evenimente Castiguri comerciale Probleme de personal
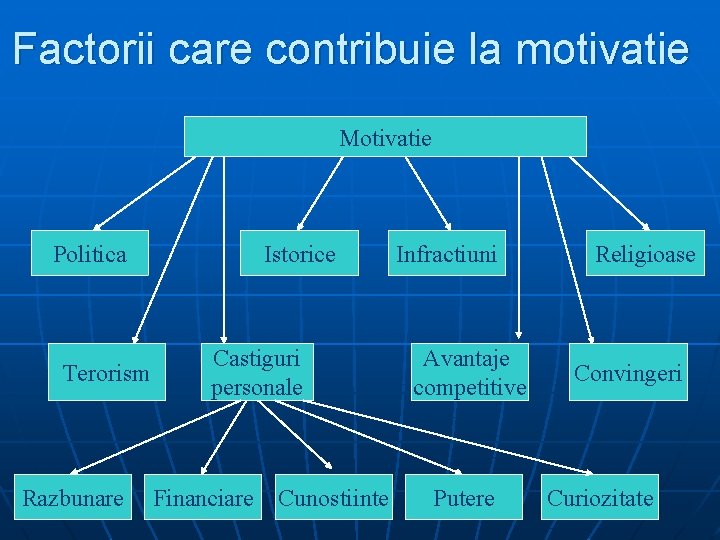
Factorii care contribuie la motivatie Motivatie Politica Terorism Razbunare Istorice Castiguri personale Financiare Cunostiinte Infractiuni Avantaje competitive Putere Religioase Convingeri Curiozitate
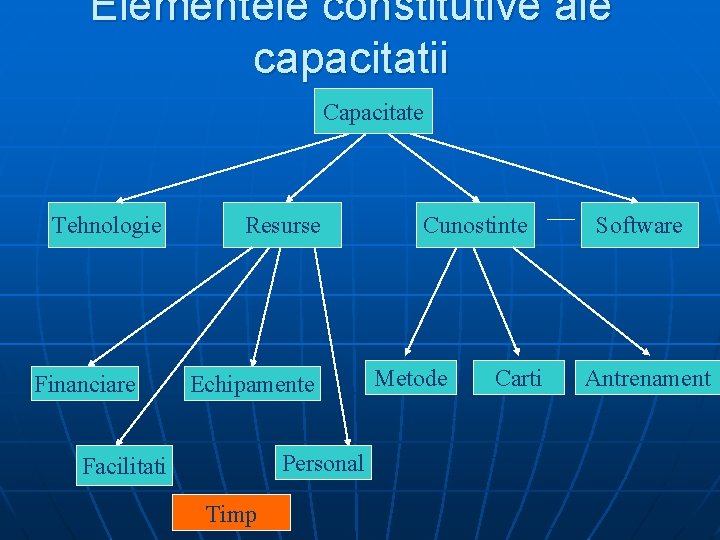
Elementele constitutive ale capacitatii Capacitate Tehnologie Financiare Resurse Echipamente Personal Facilitati Timp Cunostinte Metode Carti Software Antrenament
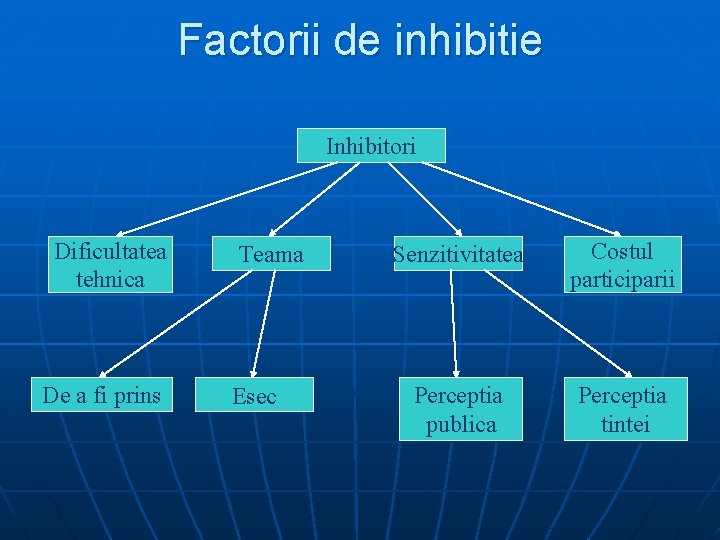
Factorii de inhibitie Inhibitori Dificultatea tehnica De a fi prins Teama Esec Senzitivitatea Costul participarii Perceptia publica Perceptia tintei
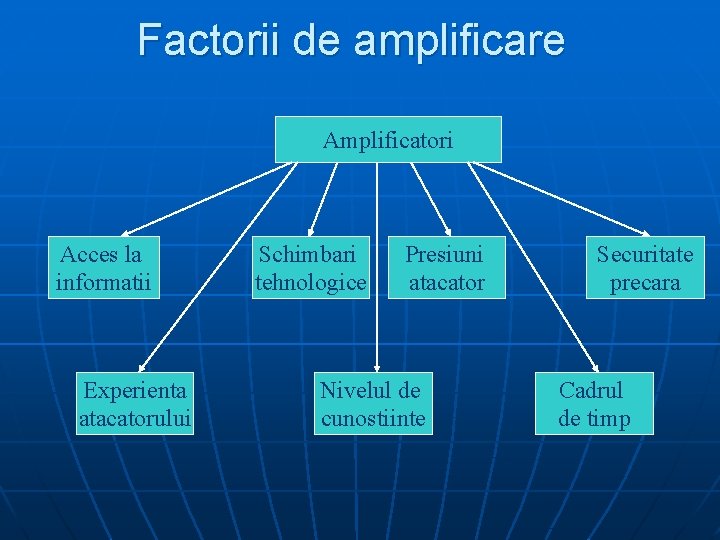
Factorii de amplificare Amplificatori Acces la informatii Experienta atacatorului Schimbari tehnologice Presiuni atacator Nivelul de cunostiinte Securitate precara Cadrul de timp
EVALUAREA VULNERABILITATILOR n n n n n Easter eggs – www. eeggs. com – “glume” ale programatorilor. Trape ascunse – facilitati nepublicate ale programelor. Verificari ale compilatoarelor. “puncte de masura” introduse de programatori in depanarea programelor. Vulnerabilitati hardware. Vulnerabilitati ale configurarii; Vulnerabilitati ale arhitectuii Vulnerabilitati ale politicilor si procedurilor- (social engineering). Vulnerabilitati ale personalului (utilizatori, administratori, intretinere etc. ).
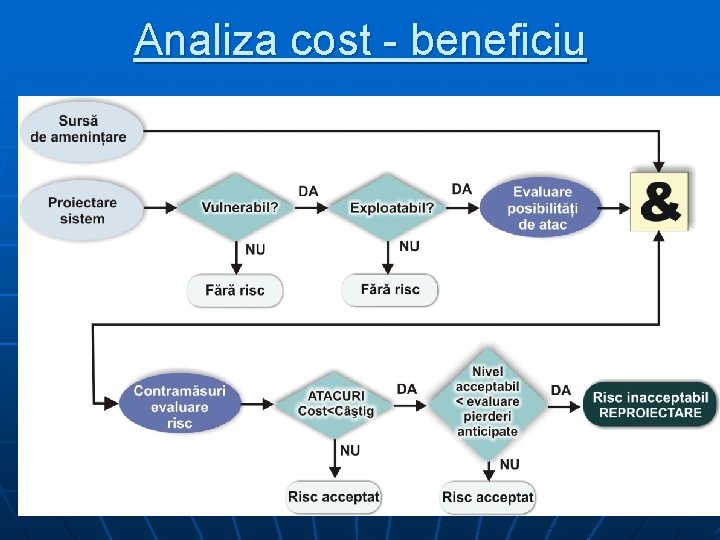
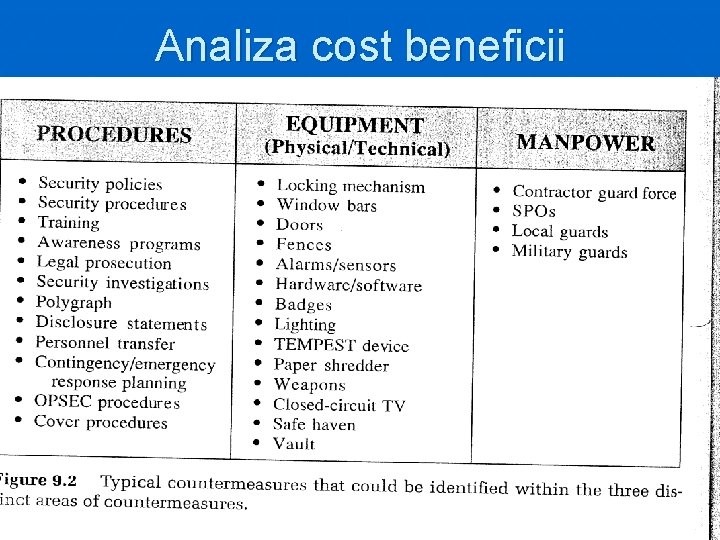
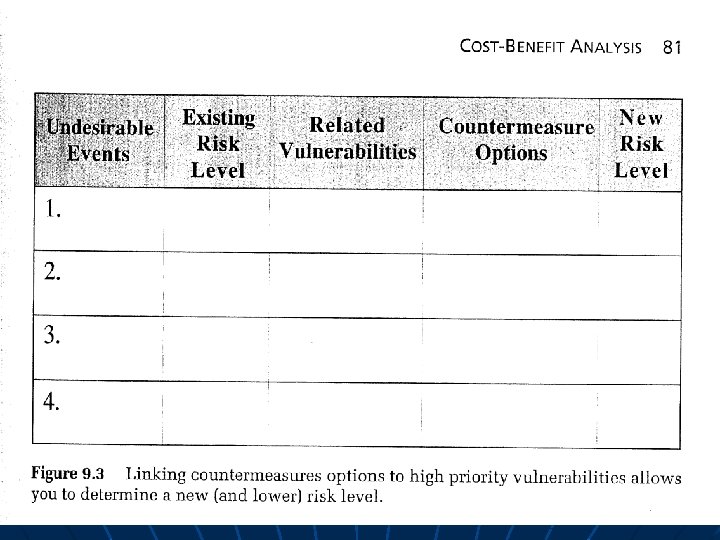
Reducerea riscurilor n Formularea problemei: • • • n Ce trebuie facut ? Care sunt costurile ? Costurile sunt justificate ? Rezolvarea ei: • Inventarierea masurilor de aparare si reducerile de riscuri asociate; • Evaluarea costuri / fiecare masura de aparare; • Analiza cost – beneficii;
Analiza cost - beneficiu
Vizibilitatea valorilor de agentii de amenintare agenti de amenintare vulnerabilitati valori
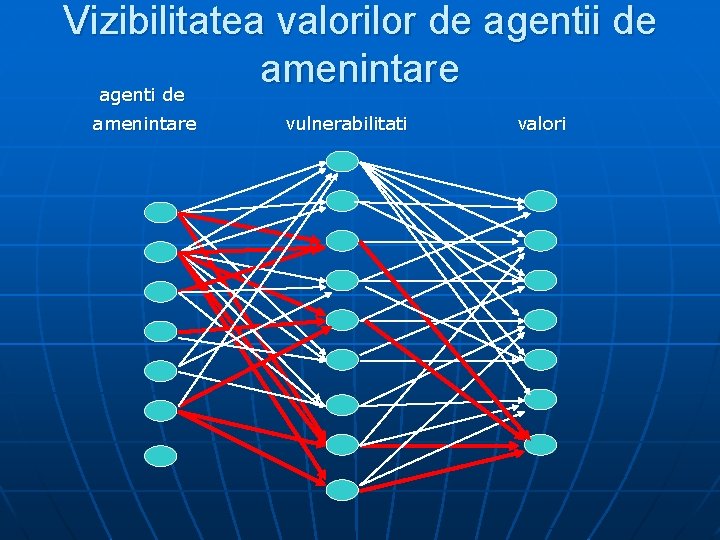
Vizibilitatea valorilor de agentii de amenintare n n Exista un numar mare de valori ale unei organizatii; Fiecare valoare multiple vulnerabilitati; Fiecare agent de amenintare atre acces la mai multe vulnerabilitati; Agentul de amenintare mai multe ferestre de vizibilitate asupra valorilor.
Masurarea riscului n n Probabilitate; Bani; Timp; Metode calcul al riscului: • Calitativa. • Cantitativa. n n Analiza cost beneficii. Recuperarea investitiilor in securitate;
TIPURI DE ANALIZE DE RISCURI n Analiza de riscuri calitativa • Analiza inpactului hazardului (HIA – Hazard Impact Analysis) foc, inundatii, furtuni, cutremure); • Analiza amenintarilor; • Analiza chestionarelor (orientata spre perceptii); n n n n Analiza cantitativa Analiza cost - beneficii. Recuperarea investitiilor (ROI Return of Investiment). Managementul continuitatii afacerii (BCP – Business Continuity Planing); Analiza impactului asupra afacerii (BIA – Bussines Impact Analysis); Managementul incidentelor majore (DCP – Disaster Recovery Planing); Analiza pe baza de scenarii;
Evaluarea cantitativa a marimii riscurilor n Evaluarea potentialului unui atac; • Fereastra de producere; n Evaluarea numerica al riscurilor: • Risc=(amenintare X vulnerabilitate) X impact • Risc=valoare impact X frecventa anuala; n Tipuri de evaluari cantitative: • Evaluarea riscului asupra unei valori; • Evaluarea riscului datorat unei amenintari; • Return of Investment (ROI) – justificarea investitiilor.

Avantajele aprecierii cantitative n n Rezultatele sunt bazate in mare masura pe date obiective in evaluarea frecventelor si valorilor; Efortul este indreptat spre definire si identificare; Ofera suport pentru analiza cost – beneficii; Rezultatele sunt usor interpretate;
Dezavantaje n n n Este nevoie de baze de date (valori asociate cu vulnerabilitati, frecventa si prejudicii asociate cu incidente); Calculul este complex; Pentru analiza de riscuri privind informatiile in format electronic este necesar suportul unui program de calcul; Necesita o munca preliminara importanta pentru culegerea de date care initial se poate intinde pe mai multe luni; Este facuta de specialisti si “amanuntele” nu sunt accesibile personalului; Este dificil de adaptat rezultatele in diverse scopuri;
Analiza ROI n n n Este o analiza cantitativa care introduce in ecuatie timpul – lucreaza cu rate anuale si permite comparatii cu amortismentele; Tine cont de faptul ca valoarea unui bun se depreciaza in timp – se amortizeaza. Compara cu deprecierea anuala: amortisment= (cost – val. salvata)/ timp de viata
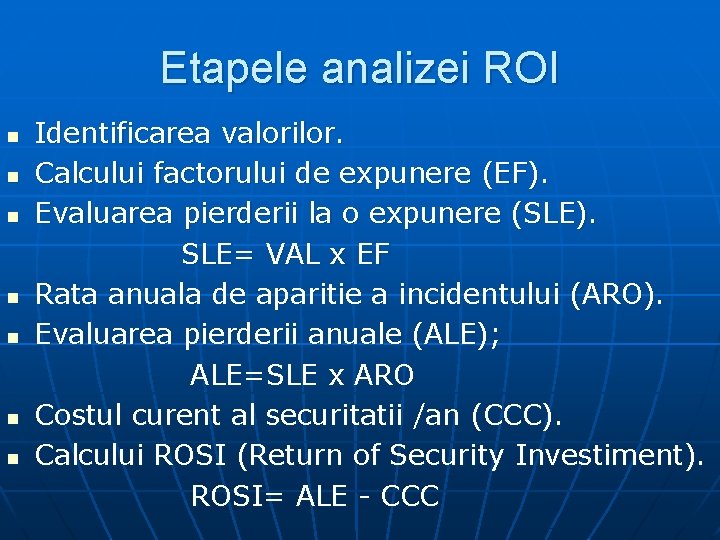
Etapele analizei ROI n n n n Identificarea valorilor. Calcului factorului de expunere (EF). Evaluarea pierderii la o expunere (SLE). SLE= VAL x EF Rata anuala de aparitie a incidentului (ARO). Evaluarea pierderii anuale (ALE); ALE=SLE x ARO Costul curent al securitatii /an (CCC). Calcului ROSI (Return of Security Investiment). ROSI= ALE - CCC
Analiza calitativa n n Porneste de la ideea ca oricum se lucreaza cu probabilitati nu cu date certe si oricum nu se poate obtine o precizie mare a prognozei. Se prefera o apreciare a amenintarii si a impactului si incadrarea subiectiva a acestora in cateva clase (3, 5, 100); Se lucreaza cu matrici de amenintari, vulnerabilitati si impact. Metoda este orientata pe analiza fenomenelor;
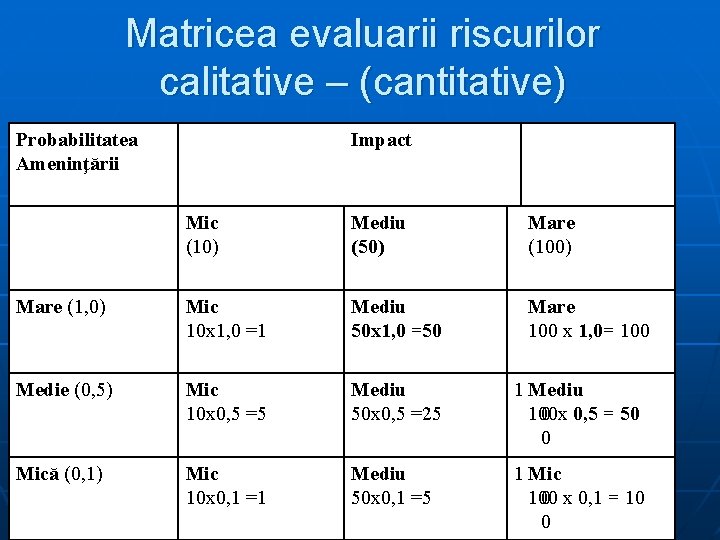
Matricea evaluarii riscurilor calitative – (cantitative) Probabilitatea Ameninţării Impact Mic (10) Mediu (50) Mare (1, 0) Mic 10 x 1, 0 =1 Mediu 50 x 1, 0 =50 1 Mare 100 0 x 1, 0= 100 0 Medie (0, 5) Mic 10 x 0, 5 =5 Mediu 50 x 0, 5 =25 1 Mediu 100 x 0 0, 5 = 50 0 Mică (0, 1) Mic 10 x 0, 1 =1 Mediu 50 x 0, 1 =5 1 Mic 100 0 x 0, 1 = 10 0 1 Mare (100)
Avantaje si dezavantaje n Avantaje: • Calculul este simplu; • Nu este necesara o exprimare valorica; • Nu este necesara “istoria” – nu trebuie o baza de date cu incidente si prejudicii; • Este usor interpretata de personalul non tehnic; n Dezavantaje: • Este foarte subiectiva – conteaza experienta evaluatorului; • Nu poate constitui baza pt. o analiza cost – beneficii; • Este nevoie de un efort suplimentar pt. exprimare valorica in situatia justificarii unei investitii;
Exemplu de analiza de riscuri calitativa
Identificarea valorilor Tip de valoare Personal Activitati Informatii Facilitati Bunuri Enumerare bunuri
Identificarea impactului Valori critice Personal Activitati Informatii Facilitati Bunuri Evenimente potentiale nedorite Nivel impact
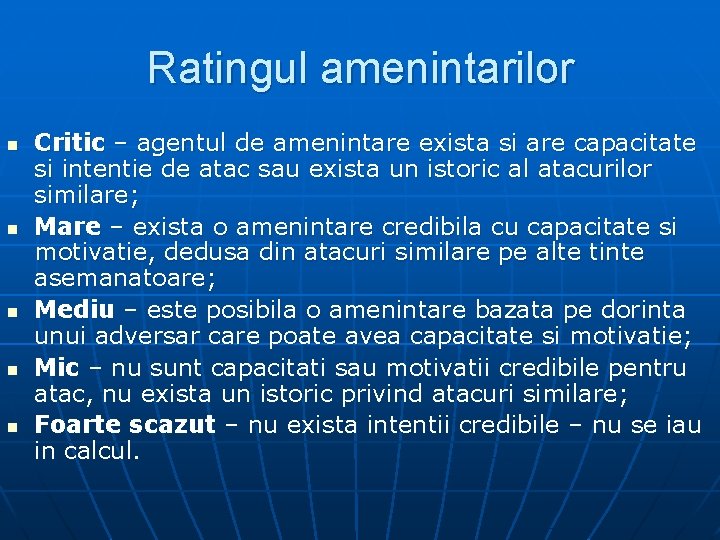
Ratingul amenintarilor n n n Critic – agentul de amenintare exista si are capacitate si intentie de atac sau exista un istoric al atacurilor similare; Mare – exista o amenintare credibila cu capacitate si motivatie, dedusa din atacuri similare pe alte tinte asemanatoare; Mediu – este posibila o amenintare bazata pe dorinta unui adversar care poate avea capacitate si motivatie; Mic – nu sunt capacitati sau motivatii credibile pentru atac, nu exista un istoric privind atacuri similare; Foarte scazut – nu exista intentii credibile – nu se iau in calcul.
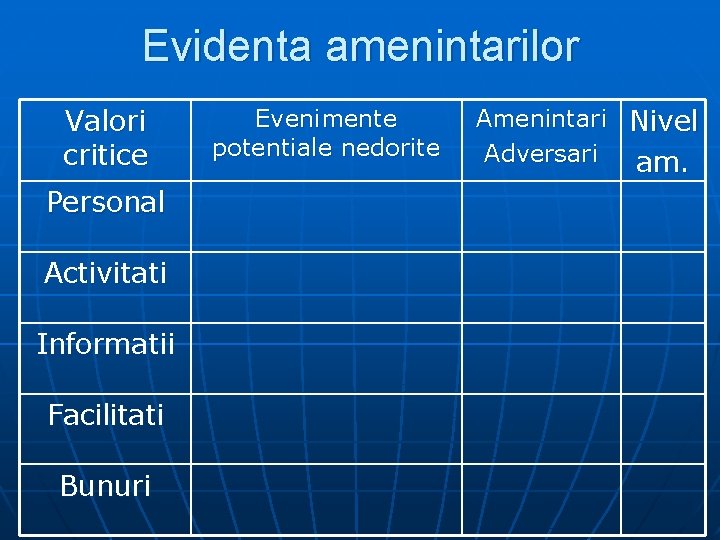
Evidenta amenintarilor Valori critice Personal Activitati Informatii Facilitati Bunuri Evenimente potentiale nedorite Amenintari Nivel Adversari am.
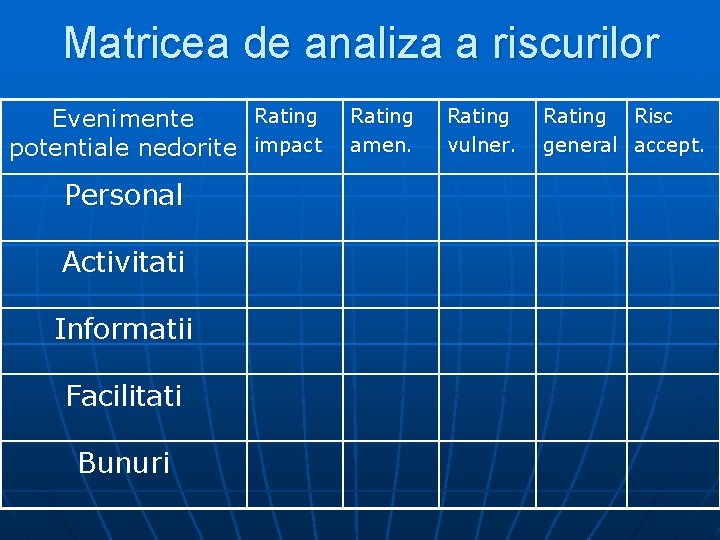
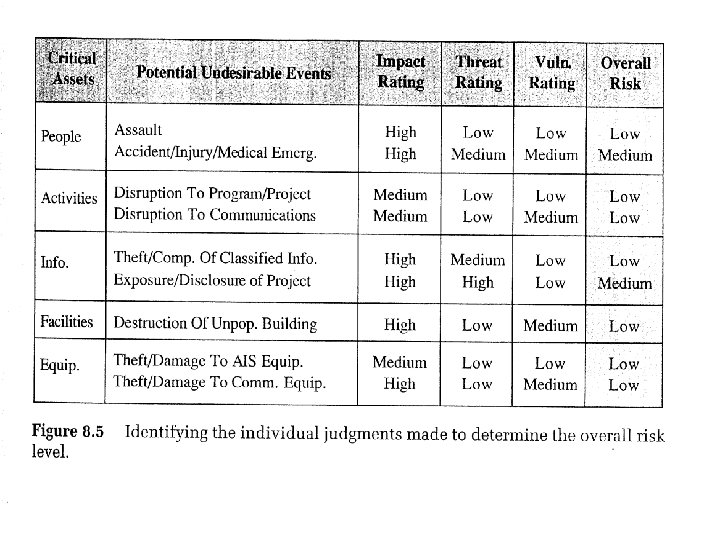
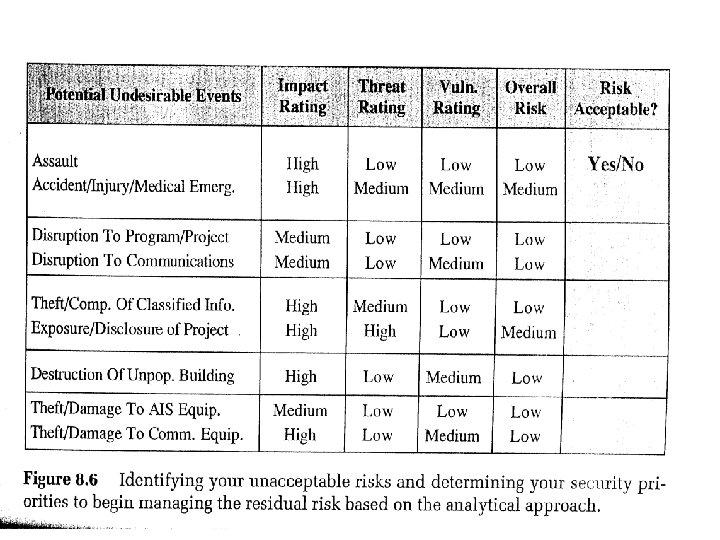
Matricea de analiza a riscurilor Rating Evenimente potentiale nedorite impact Personal Activitati Informatii Facilitati Bunuri Rating amen. Rating vulner. Rating Risc general accept.
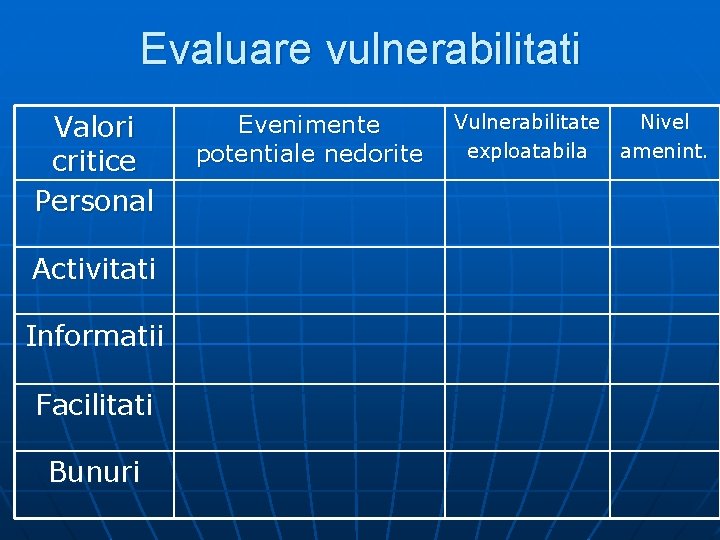
Evaluare vulnerabilitati Valori critice Personal Activitati Informatii Facilitati Bunuri Evenimente potentiale nedorite Vulnerabilitate Nivel exploatabila amenint.

Identificarea masurilor de sec. Evenimente Nivel Vulnerabilitate Optiuni Risc potentiale nedorite masuri rem. risc Personal Activitati Informatii Facilitati Bunuri

Evaluarea amenintarilor n Identificarea amenintarilor; n n n Identificarea şi caracterizarea adversarilor; Evaluarea intentiilor adversarilor; Evaluarea capacitatii acestora Caracterizarea şi elementele ameninţării; Prioritizarea ameninţărilor; Evaluarea amenintarii pentru fiecare valoare; • • • Determinarea probabilităţii de apariţie; Evaluarea potenţialului unui atac; Determinarea impactului;
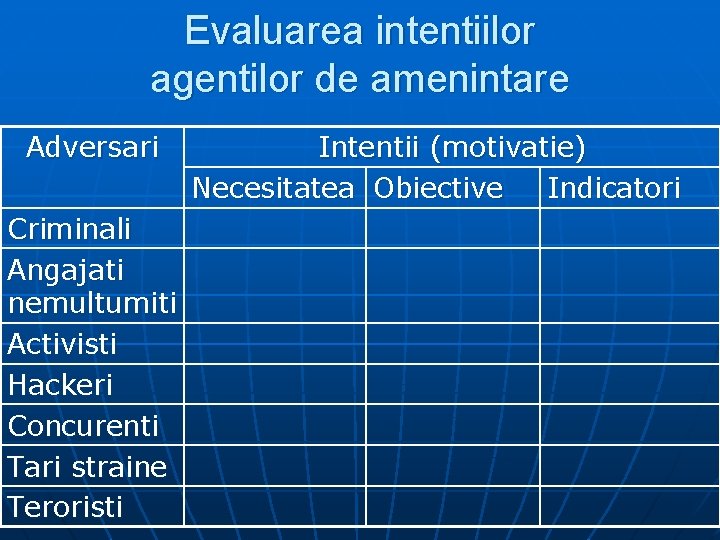
Evaluarea intentiilor agentilor de amenintare Adversari Criminali Angajati nemultumiti Activisti Hackeri Concurenti Tari straine Teroristi Intentii (motivatie) Necesitatea Obiective Indicatori
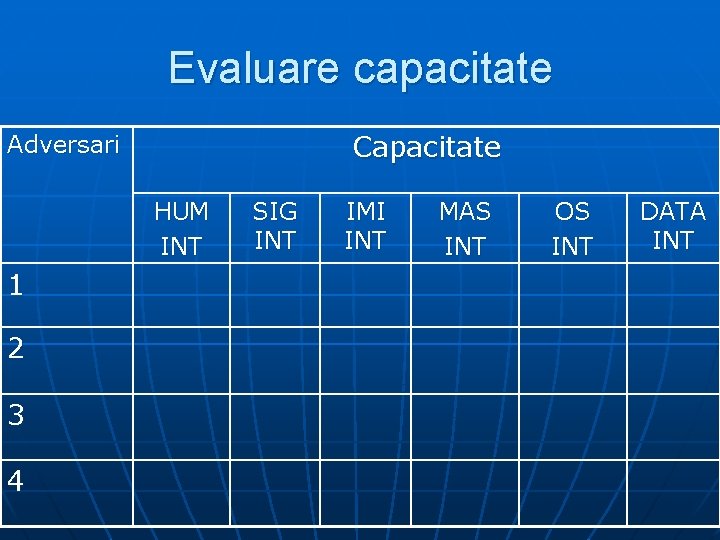
Evaluare capacitate Capacitate Adversari HUM INT 1 2 3 4 SIG INT IMI INT MAS INT OS INT DATA INT
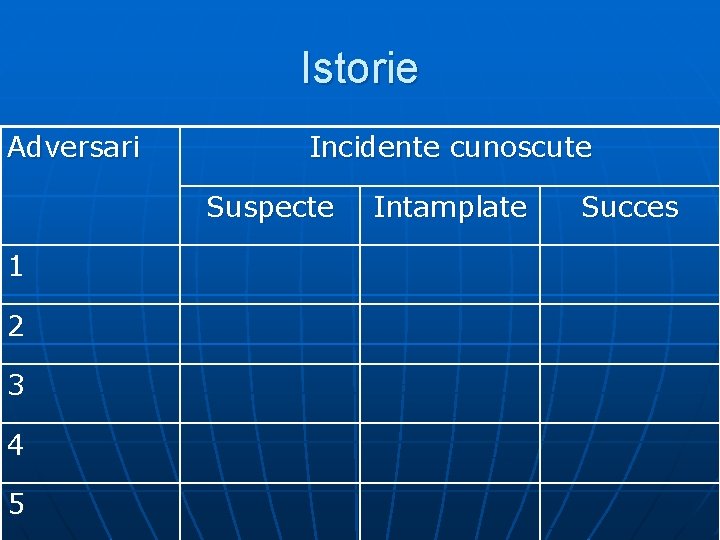
Istorie Adversari Incidente cunoscute Suspecte 1 2 3 4 5 Intamplate Succes
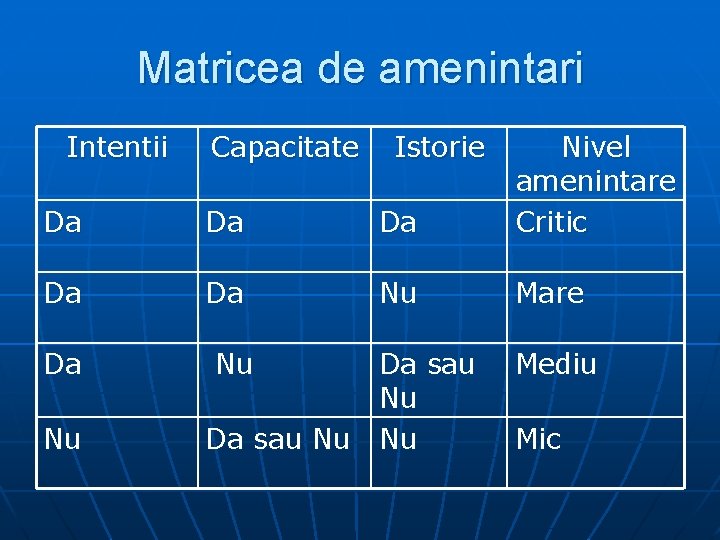
Matricea de amenintari Intentii Da Da Da Nivel amenintare Critic Da Da Nu Mare Da Nu Capacitate Nu Istorie Da sau Nu Nu Mediu Mic

Evaluarea vulnerabilitatilor n n Identificarea vulnerabilitatilor asociate valorilor sau evenimentelor nedorite; Identificarea masurilor existente si a gradului lor de acoperire; Estimarea posibilitatilor de exploatare a vulnerabilitatilor de catre agentii de amenintare; Estimarea posibilitatilor de inducere a unor vulnerabilitati care sa fie exploatate ulterior;
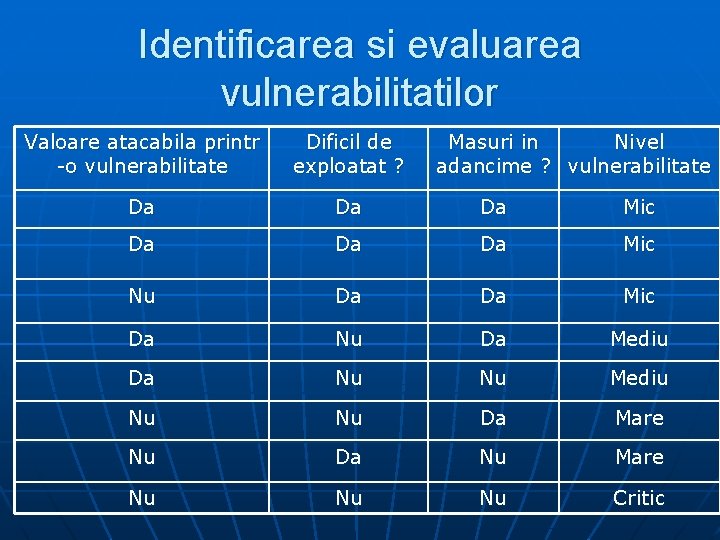
Identificarea si evaluarea vulnerabilitatilor Valoare atacabila printr -o vulnerabilitate Dificil de exploatat ? Masuri in Nivel adancime ? vulnerabilitate Da Da Da Mic Nu Da Da Mic Da Nu Da Mediu Da Nu Nu Mediu Nu Nu Da Mare Nu Da Nu Mare Nu Nu Nu Critic
Ratingul vulnerabilitatii n n n Critic – vulnerabilitatea este extrem de usor de exploatat si nu exista contramasuri; Mare – sunt contramasuri dar exista multiple vulnerabilitati exploatabile sau contrmasurile pot fi depasite; Mediu – exista contramasuri dar unele dintre ele pot fi depasite; Mic – exista contramasuri multiple dificil de depasit Foarte mic – nu sunt informatii despre depasirea contramasurilor.
Analiza cost beneficii
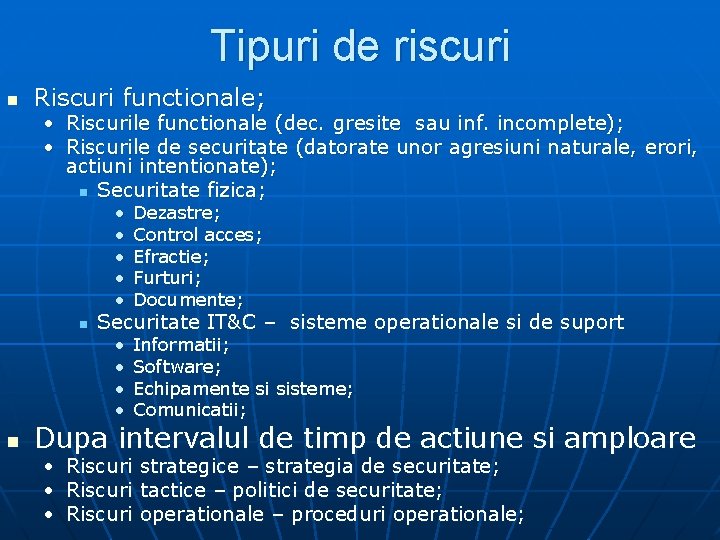
Tipuri de riscuri n Riscuri functionale; • Riscurile functionale (dec. gresite sau inf. incomplete); • Riscurile de securitate (datorate unor agresiuni naturale, erori, actiuni intentionate); n Securitate fizica; n n • • • Dezastre; Control acces; Efractie; Furturi; Documente; • • Informatii; Software; Echipamente si sisteme; Comunicatii; Securitate IT&C – sisteme operationale si de suport Dupa intervalul de timp de actiune si amploare • Riscuri strategice – strategia de securitate; • Riscuri tactice – politici de securitate; • Riscuri operationale – proceduri operationale;
Instrumente automate de evaluare a riscurilor n n CRAMM – CCTA Risk Analysis and Management Method; FIRM – Fundamental Information Risk Management; SARA – Simple to Apply Risk Analysis; COBRA – • • • n Bazat pe chestionare; Modular in jurul unui motor de evaluare a riscului; Suport pt. ISO 17799 OCTAVE – Operationally Critical Threat, Asset and Vulnerability Evaluation – • • Bazat pe workshop-uri; 3 etape: achizitie date, evaluare, recomandare contramasuri; Suport pt. ISO 17799; Recunoaste datele scoase din context si le elimina.
Organizarea analizei de riscuri n Unde se foloseste: • La justificarea proiectelor noi; • La justificarea cheltuielilor pentru intretinerea securitatii; n Cine o foloseste: • Conducerea executiva a institutiei, pentru fundamentarea bugetului in fata proprietarului; • Structura de securitate pentru fundamentarea masurilor de securitate si a bugetului necesar; n Cand se face: • Periodic; • Cand resursele sunt limitate, nu acopera nevoile si trebuiesc decise prioritatile; • La analiza unui proiect nou; • Cand se fac reduceri bugetare;
Faza de pregatire a analizei de riscuri n Cine conduce analiza de riscuri: • Echipa de analiza – formata din specialisti cu experienta: n n Din institutie – nu este indicata utilizarea echipelor de import; Din toate compartimentele implicate – nivel decizie (tehnice, securitate, personal, juridic, contabilitate, relatii etc. ); • Conducerea operativa a echipei trebuie facuta de managerul de proiect; • Trebuie asigurata cooperarea conducerii la cel mai inalt nivel; n Cat dureaza: • Trebuie sa se finalizeze in citeva zile – deranjarea activitatii institutiei pe durata mare compromite actiunea (boala lunga moarte sigura); • Trebuie riguros planificata cu obiective si sarcini precise anterior demararii; Paradox – daca se dispune de timp mai mult nu se rezolva mai mult – se iroseste timpul datorita caracterului subiectiv al estimarilor – genereaza dispute inutile finalitate;
Concluzii (1/2) n n n Analiza de riscuri este un proces dificil şi laborios în care intervin într-un proces complex: echipamente, soft şi oameni. Analiza de riscuri este procesul care „leagă” cel mai mult sistemul de securitate de metasistemul pe care îl asistă (asigură supravieţuirea organizaţiei); Analiza de riscuri trebuie adaptată fiecărei etape de viaţă a oricărui proiect: analiză, proiectare, implementare, mentenanţă, casare; Analiza de riscuri trebuie să opereze cu mărimi măsurabile dar şi cu mărimi nemăsurabile. Este necesară stabilirea unei metrici de „echivalare” a acestor tipuri de mărimi; Datele disponibile pentru mărimile măsurabile sunt de multe ori „dubioase” sau aproximative este necesară verificarea acestor date;
Concluzii (2/2) n n Analiza se bazează pe modele simplificate ale funcţionării organizaţiei (prin intermediul valorilor şi a interdependenţelor dintre acestea) şi a unor modele simplificate de acţiune al agenţilor de ameninţare; Vulnerabilităţile echipamentelor, ale softului şi cele induse de utilizatori sunt extrem de numeroase şi sunt practic inepuizabile. Mijloacele automate de evaluare a riscurilor lucrează interactiv cu operatorii umani şi se bazează pe experienţa acestora; Nici unul dintre programele de evaluare a riscurilor nu sunt deplin satisfăcătoare şi nu pot substitui experienţa „analistului”.
- Slides: 76