
La Seguridad Pblica y la Ciberdelincuencia en las
La Seguridad Pública y la Ciberdelincuencia en las empresas Curso propedéutico a la Licenciatura en Seguridad Pública Por: Martínez Morales José
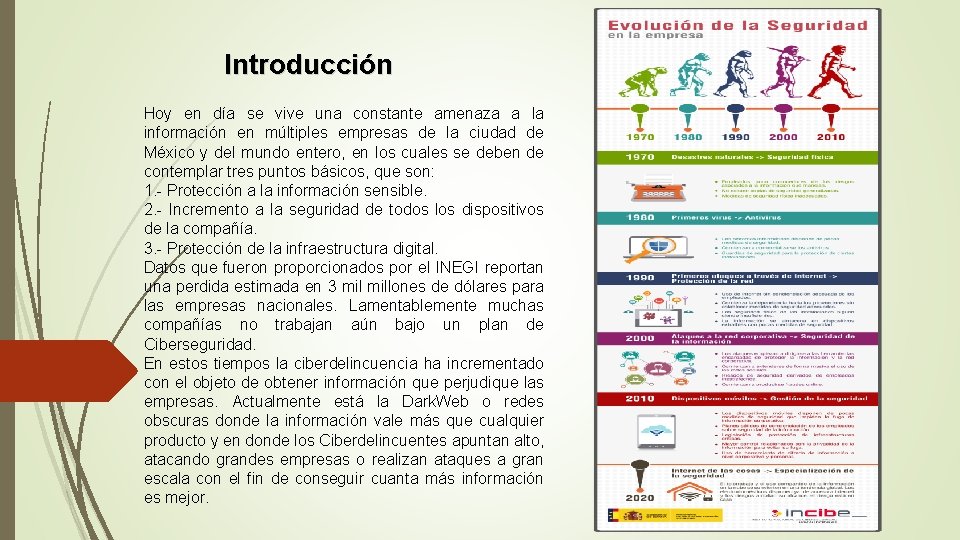
Introducción Hoy en día se vive una constante amenaza a la información en múltiples empresas de la ciudad de México y del mundo entero, en los cuales se deben de contemplar tres puntos básicos, que son: 1. - Protección a la información sensible. 2. - Incremento a la seguridad de todos los dispositivos de la compañía. 3. - Protección de la infraestructura digital. Datos que fueron proporcionados por el INEGI reportan una perdida estimada en 3 millones de dólares para las empresas nacionales. Lamentablemente muchas compañías no trabajan aún bajo un plan de Ciberseguridad. En estos tiempos la ciberdelincuencia ha incrementado con el objeto de obtener información que perjudique las empresas. Actualmente está la Dark. Web o redes obscuras donde la información vale más que cualquier producto y en donde los Ciberdelincuentes apuntan alto, atacando grandes empresas o realizan ataques a gran escala con el fin de conseguir cuanta más información es mejor.
Ciberseguridad: Es un conjunto de métodos, políticas, de seguridad, de gestión de riesgos, acciones, practicas idóneas, seguros y tecnologías que pueden usarse para proteger la información de una organización o dependencia y de los usuarios a su alrededor. Proteger de amenazas la información almacenada y que es transportada por los sistemas que se encuentran interconectados. La Ciberseguridad es una disciplina que se encarga de diseñar, normas, procedimientos, métodos y técnicas para conseguir un sistema de información seguro y confiable.
La seguridad Pública: La seguridad pública es un servicio que debe brindar el Estado para garantizar la integridad de todos los ciudadanos y sus bienes. La seguridad pública implica que los ciudadanos pueden convivir en armonía, cada uno respetando los derechos individuales del otro
Marco Metodológico: El tipo de investigación que se realizará será de los siguientes tipos: Explicativa: determinando las causas posibles del problema. Correlacional: relaciones que se tienen entre los softwares y aplicaciones en las empresas. Cuantitativa: basados en hechos y en estadísticas, por medio de encuestas y entrevistas. Método deductivo: estudio real y buscando veracidad de casos o en su caso la falsedad de los casos. Campo: apoyo de información proveniente de datos en entrevistas, internet. Documental: fuentes documentales, enciclopedias, periódicos. Exploratoria: que todo sea concreto.
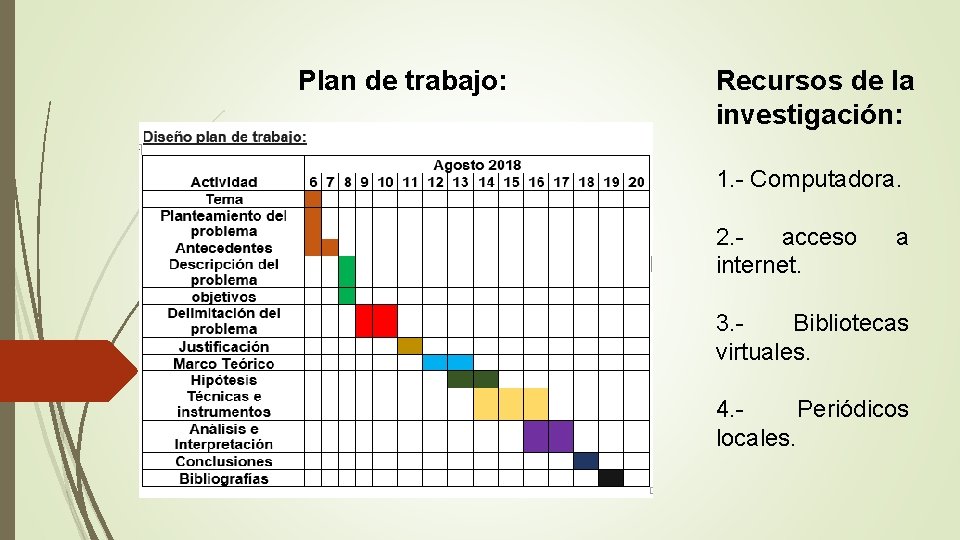
Plan de trabajo: Recursos de la investigación: 1. - Computadora. 2. - acceso a internet. 3. - Bibliotecas virtuales. 4. - Periódicos locales.
Pasos a seguir: Investigación Documental: Se recopilo la información de diversos buscadores web sobre el tema de investigación. Investigación de campo: Observación de punto delictivos en empresas desde un área de Cibernética, del cual se realizo una bitácora de investigación. Entrevista: Se realizo una entrevista a un Licenciado en seguridad publica en el área de Cibernética para abordar el tema de la Ciberseguridad en las empresas
Pasos a seguir: Encuestas: Se aplico a 10 personas de la misma Institución una encuesta. Análisis de Resultados: Sistematización de resultados de encuestas por medio de gráficos que permitieron conocer las necesidades de las empresas y de los ciudadanos Integración del Informe Final: De los resultados obtenidos de la investigación se realizo la recopilación de todo el material para elaborar un informe final
Resultados. Empresas amenazadas por la pérdida de su información a nivel nacional e internacional y la ausencia de niveles de seguridad que se deben de tomar para regularlas y sus consecuencias. El 50% de las compañías de todo el mundo no se sienten al 100% protegido ante los ciberataques, por razones como, actualizaciones de software porque no proveen un soporte que mantenga su sistema informático en condiciones óptimas. Después de realizar una investigación, una entrevista y aplicar una encuesta, no hay un decálogo de seguridad para las empresas, incluso las empresas deben de tener más cuidado con la información y la tecnología que tienen en sus manos ya que en la entrevista que se hizo a la cibernética de la Policía Federal Ministerial, me dicen que un ataque puede ser más constante por trabajadores que fueron despedidos o por hackers que después venden esa información a terceras personas y mientras tanto se desconoce por donde ya anduvo circulando dichos datos de las empresas que fueron víctimas de la ciberdelincuencia.
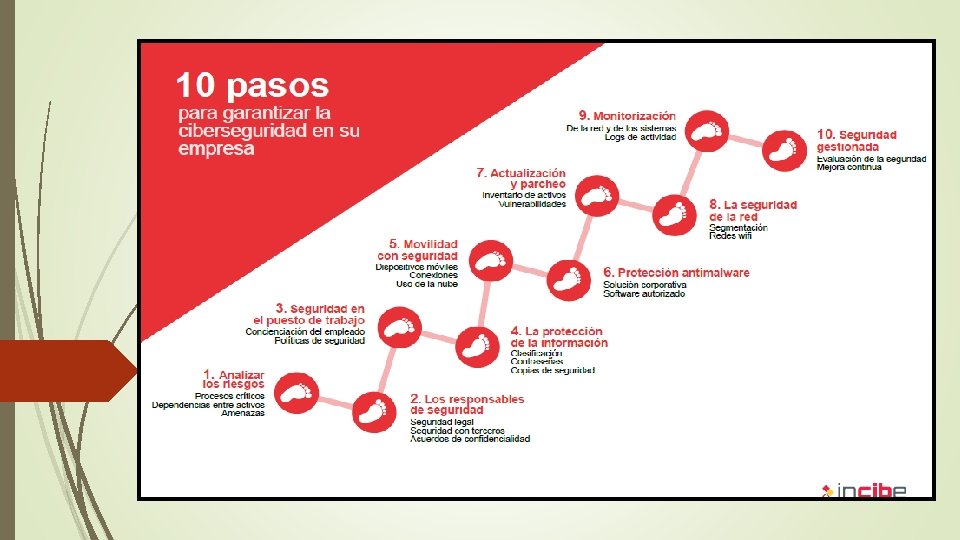
Conclusiones y recomendaciones. Para concluir con esta investigación me gustaría señalar que lo que más me impacto es saber cómo operan los Ciberdelincuentes para poder atacar a las empresas y ponerlas en peligro, no tan solo a la información si no también la integridad de la gente que se encuentra trabajando con ellos, las soluciones que la cibernética y otras instancias federales aportan son de gran utilidad parar este peligro que se vive y que esperan muchas empresas que pronto baje el porcentaje de delitos que se viven através de la red. Para las empresas que están consolidadas deberían de tener un decálogo donde se garantice la Ciberseguridad como son: Ø Analizar los riesgos. Ø Los responsables de seguridad. Ø Seguridad en el puesto de trabajo. Ø La protección de la información. Ø Movilidad con seguridad, Ø Protección Antimalware. Ø Actualización y parcheo. Ø La seguridad de la red Ø Monitorización. Ø Seguridad gestionada.
- Slides: 11