
La mthode EBIOS Expression des Besoins et Identification
La méthode EBIOS Expression des Besoins et Identification des Objectifs de Sécurité Ingénieurs 2000 – ULMV – IR 3 – 21/01/2007 L. Andriet – F. Bidet – I. Boelle – V. Boistuaud A. Bruneau – J. Dastugue – M. Douis – F. Fraux – J. Herr

Plan de l’exposé 1. 2. 3. 4. 5. 6. Introduction à EBIOS Principes de la méthode EBIOS Recommandations et Bonnes pratiques Le logiciel d’assistance à l’évaluation EBIOS Exemples de cas d’utilisation Conclusions sur la méthode

Origines d’EBIOS Part d’une initiative Gouvernementale Rédigée par la DCSSI Recommandé/Imposé par la SGDN Prévenir les risques informatiques Eviter les pertes financières Garantir la continuité des activités Protéger les informations Protéger contre les attaques Assurer le respect des lois et règlements
Une méthode… Modulaire S’adapte à tout SI quel que soit sa taille Compétences acquises au fil du temps Se réalise en 4 étapes + résultat Détermination et prévention des risques Détermination des besoins spécifiques Détection des risques potentiels Obtention d’un plan d’action Simplifie les communications inter services Le plan d’action définit les relations
… pour les entreprises Toute entreprise possédant/concevant un S. I. Taux important d’adoption dans le public CNAM (Assurance Maladie) France Telecom GIE Carte Bleue Ministères (presque tous) Imposé pour certains traitement Données classifiées défense Libre d’utilisation dans les autres cas
… clairement définie … Mise en œuvre encadrée Principes généraux de la méthode Guides meilleures pratiques Outil d’aide à la mise en œuvre Possibilité de contacter un consultant
… avec un vocabulaire uniforme Bien ressource ayant une valeur pour l’organisme Entité un bien de type organisation, site, personnel, matériel, réseau, logiciel, système Element essentiel Information ou fonction ayant un besoin de sécurité non nul Elément menaçant Action ou élément ayant des conséquences négatives

Plan de l’exposé 1. 2. 3. 4. 5. 6. Introduction à EBIOS Principes de la méthode EBIOS Recommandations et Bonnes pratiques Le logiciel d’assistance à l’évaluation EBIOS Exemples de cas d’utilisation Conclusions sur la méthode
Les étapes directrices L’étude du contexte L’expression des besoins de sécurité L’étude des menaces L’expression des objectifs de sécurité La détermination des exigences de sécurité
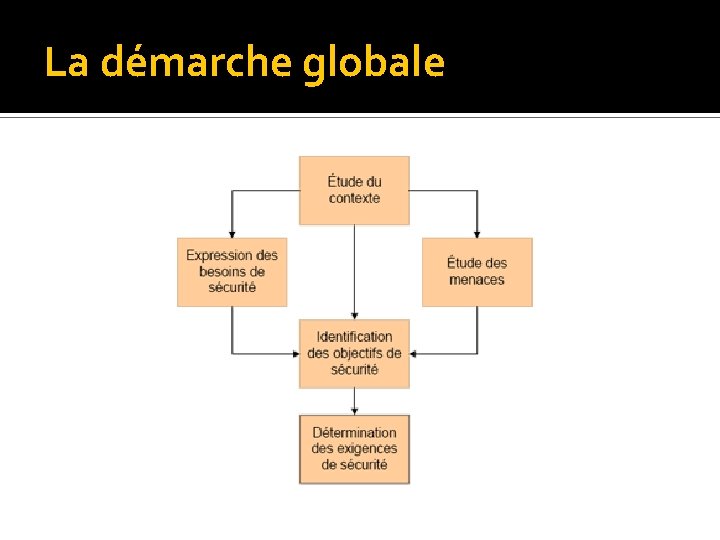
La démarche globale
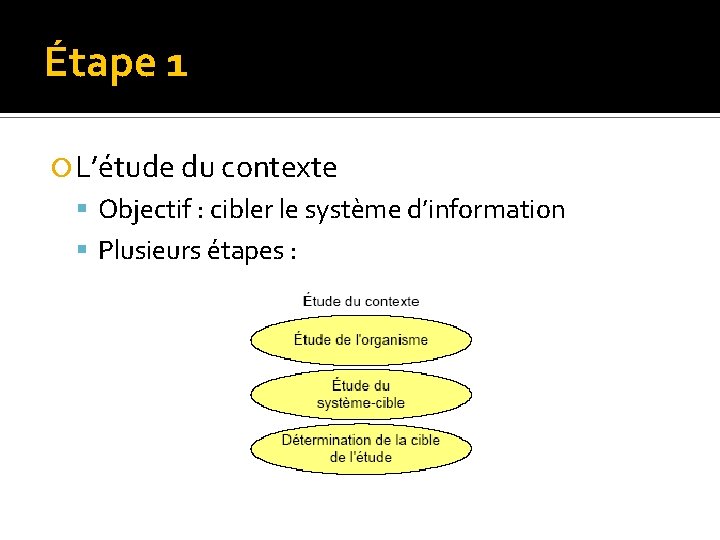
Étape 1 L’étude du contexte Objectif : cibler le système d’information Plusieurs étapes :

Étape 2 L’expression des besoins de sécurité Estime les critères de risque Détermine les critères de risque
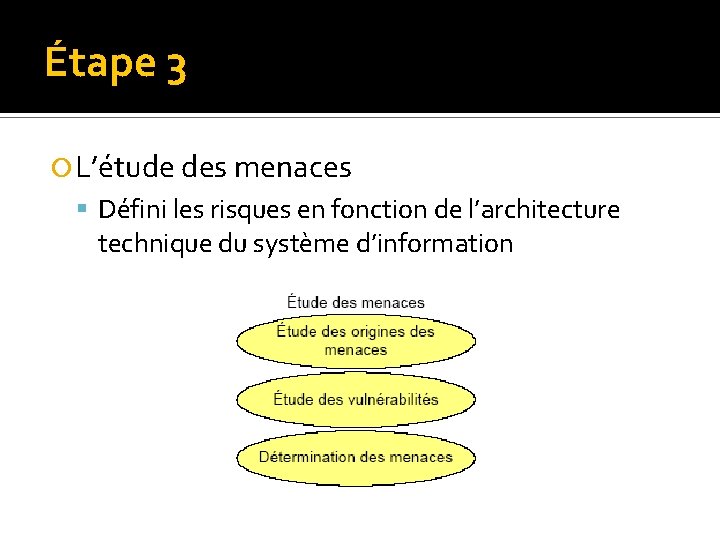
Étape 3 L’étude des menaces Défini les risques en fonction de l’architecture technique du système d’information

Activité 3. 1 – Etude des origines des menaces Pré-requis : 1. 2 Entrée Actions Sortie • Liste des enjeux du système-cible • Lister les méthodes d'attaque pertinentes • Caractériser les méthodes d'attaque et les éléments menaçants • Ajouter une valeur représentant le potentiel d'attaque de l'élément menaçant • Liste des origines des menaces (méthodes d'attaque et éléments menaçants) • Liste des méthodes d'attaque non retenues et justifications

Activité 3. 2 – Étude des vulnérabilités Pré-requis : 1. 3 et 3. 1 Entrée Actions Sortie • Liste des entités • Liste des origines des menaces (méthodes d'attaque et éléments menaçants) • Identifier les vulnérabilités des entités selon les méthodes d'attaque • Estimer éventuellement le niveau des vulnérabilités • Liste des vulnérabilités retenues et de leur niveau
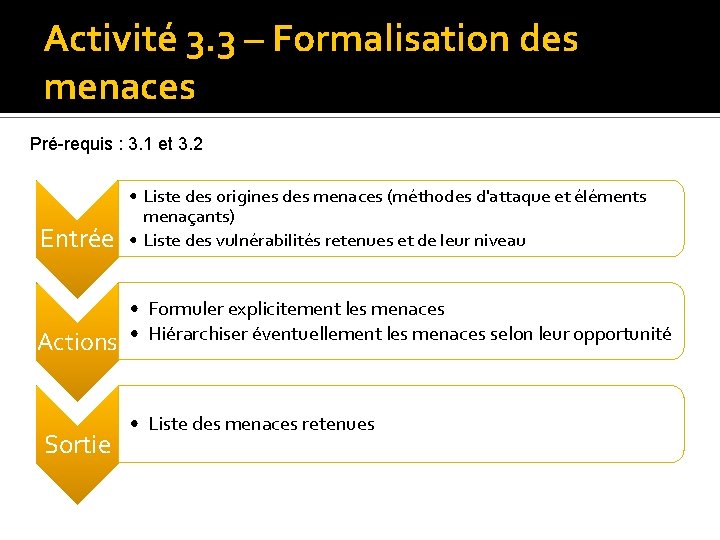
Activité 3. 3 – Formalisation des menaces Pré-requis : 3. 1 et 3. 2 Entrée Actions Sortie • Liste des origines des menaces (méthodes d'attaque et éléments menaçants) • Liste des vulnérabilités retenues et de leur niveau • Formuler explicitement les menaces • Hiérarchiser éventuellement les menaces selon leur opportunité • Liste des menaces retenues
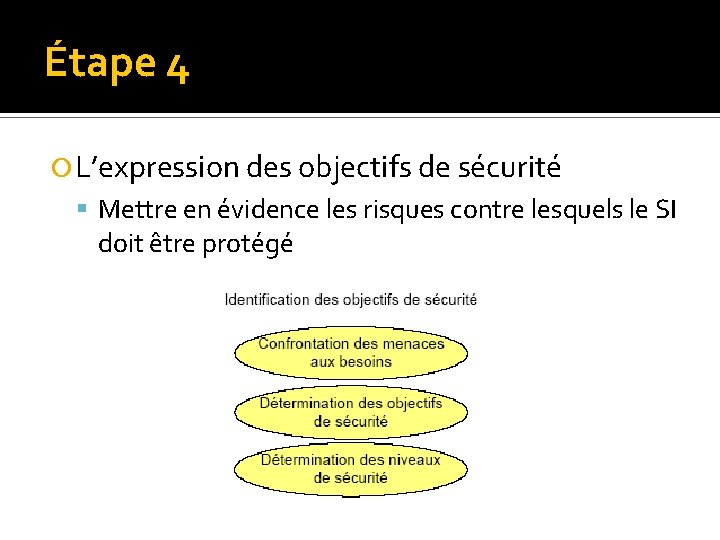
Étape 4 L’expression des objectifs de sécurité Mettre en évidence les risques contre lesquels le SI doit être protégé
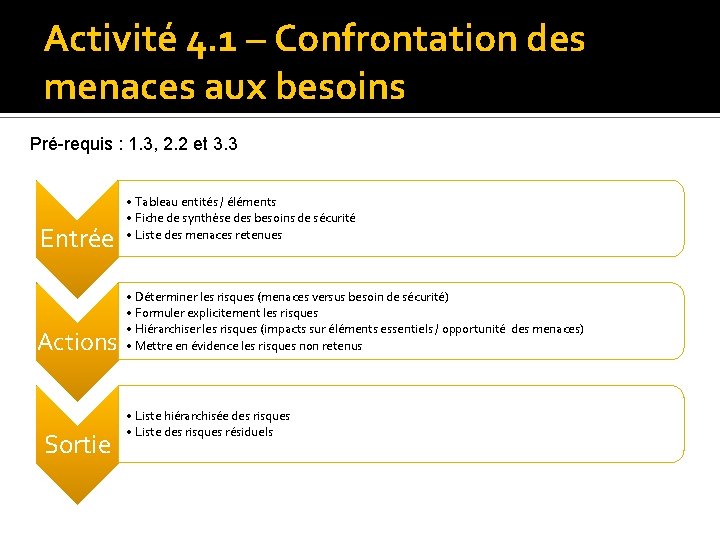
Activité 4. 1 – Confrontation des menaces aux besoins Pré-requis : 1. 3, 2. 2 et 3. 3 Entrée Actions Sortie • Tableau entités / éléments • Fiche de synthèse des besoins de sécurité • Liste des menaces retenues • Déterminer les risques (menaces versus besoin de sécurité) • Formuler explicitement les risques • Hiérarchiser les risques (impacts sur éléments essentiels / opportunité des menaces) • Mettre en évidence les risques non retenus • Liste hiérarchisée des risques • Liste des risques résiduels
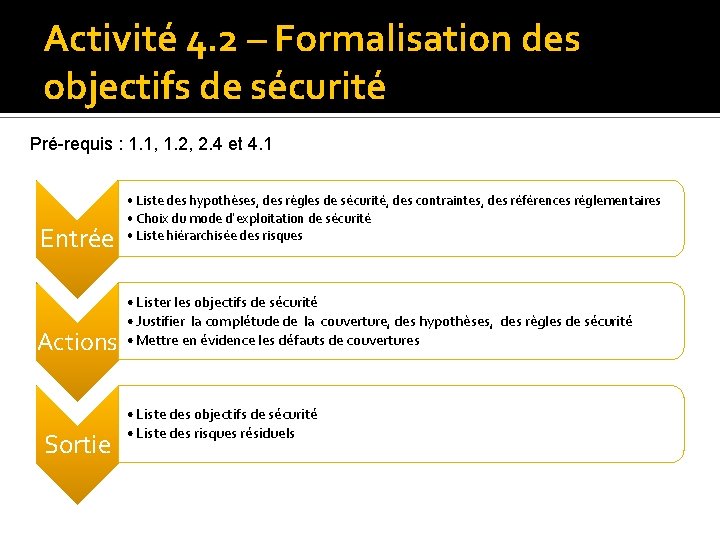
Activité 4. 2 – Formalisation des objectifs de sécurité Pré-requis : 1. 1, 1. 2, 2. 4 et 4. 1 Entrée Actions Sortie • Liste des hypothèses, des règles de sécurité, des contraintes, des références réglementaires • Choix du mode d’exploitation de sécurité • Liste hiérarchisée des risques • Lister les objectifs de sécurité • Justifier la complétude de la couverture, des hypothèses, des règles de sécurité • Mettre en évidence les défauts de couvertures • Liste des objectifs de sécurité • Liste des risques résiduels
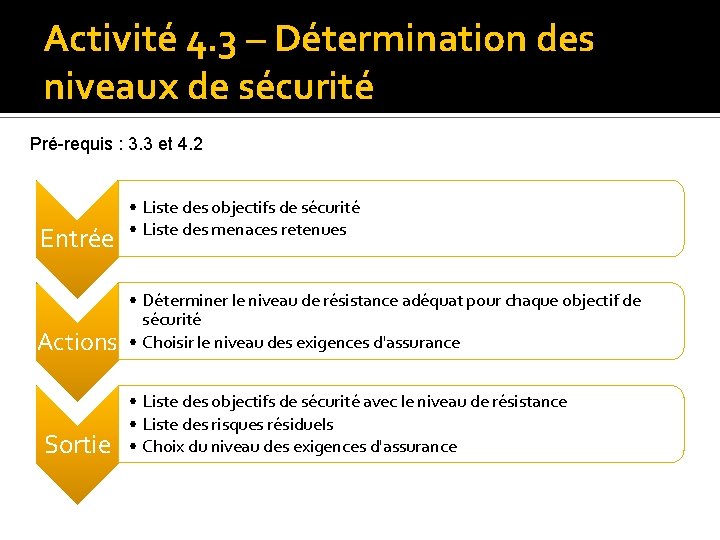
Activité 4. 3 – Détermination des niveaux de sécurité Pré-requis : 3. 3 et 4. 2 Entrée Actions Sortie • Liste des objectifs de sécurité • Liste des menaces retenues • Déterminer le niveau de résistance adéquat pour chaque objectif de sécurité • Choisir le niveau des exigences d'assurance • Liste des objectifs de sécurité avec le niveau de résistance • Liste des risques résiduels • Choix du niveau des exigences d'assurance
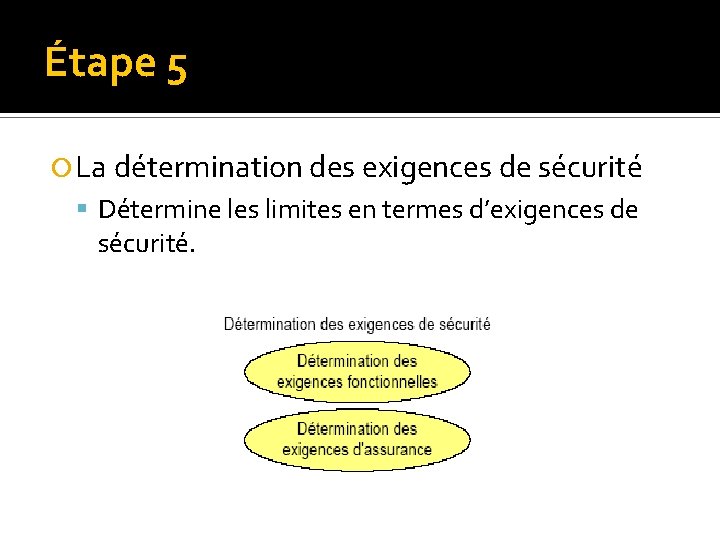
Étape 5 La détermination des exigences de sécurité Détermine les limites en termes d’exigences de sécurité.
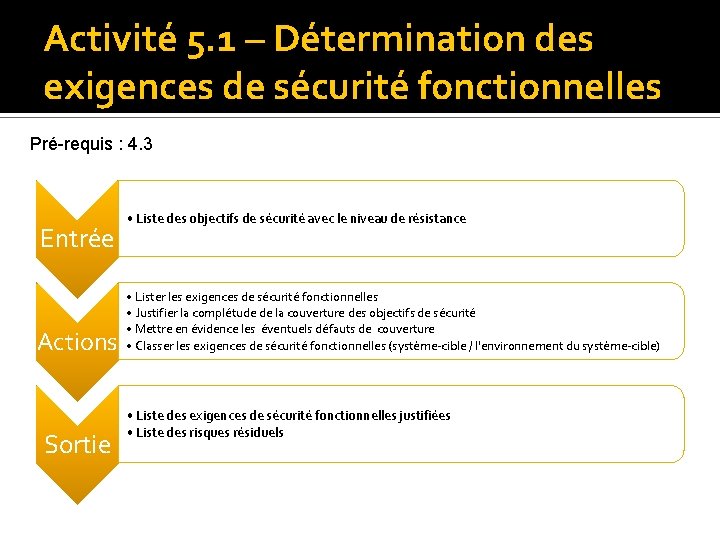
Activité 5. 1 – Détermination des exigences de sécurité fonctionnelles Pré-requis : 4. 3 Entrée Actions Sortie • Liste des objectifs de sécurité avec le niveau de résistance • Lister les exigences de sécurité fonctionnelles • Justifier la complétude de la couverture des objectifs de sécurité • Mettre en évidence les éventuels défauts de couverture • Classer les exigences de sécurité fonctionnelles (système-cible / l'environnement du système-cible) • Liste des exigences de sécurité fonctionnelles justifiées • Liste des risques résiduels

Activité 5. 2 – Détermination des exigences de sécurité d'assurance Pré-requis : 4. 3 Entrée • Choix du niveau des exigences d'assurance • Lister les exigences de sécurité d’assurance Actions • Liste des risques résiduels • Liste des exigences de sécurité d’assurance Sortie • Liste des risques résiduels
Plan de l’exposé 1. 2. 3. 4. 5. 6. Introduction à EBIOS Principes de la méthode EBIOS Recommandations et Bonnes pratiques Le logiciel d’assistance à l’évaluation EBIOS Exemples de cas d’utilisation Conclusions sur la méthode
Exemple de bonnes pratiques Conception d’un nouveau SI : Ensemble de logiciels, matériels, personnels, locaux Intérêts de EBIOS: ▪ Plan de travail: conception, validation ▪ Adéquation des ressources aux besoins ▪ Politique de sécurité claire et réaliste
Concevoir un SI Plan de travail Étape 1: Étude du contexte ▪ Étude de la politique de sécurité ▪ Basée sur le référentiel de l’organisme ▪ Sous la responsabilité du MO validée par le plus haut niveau hiérarchique ▪ Étude du système cible (spécifications) ▪ Basée sur le référentiel de l’organisme ▪ Corrigée lorsque les spécifications évoluent ▪ Sous la responsabilité du MO
Concevoir un SI Étape 2: Expression des besoins de sécurité ▪ Rédaction et synthèse des besoins ▪ Basée sur l’étude de l’étape 1 ▪ En partenariat entre MO, décideurs et utilisateurs Étape 3: Étude des menaces ▪ Étude des menaces particulières ▪ Sous la responsabilité du MO ▪ Validée par le plus haut niveau hiérarchique ▪ Étude des vulnérabilités ▪ Corrigée lorsque les spécifications évoluent

Concevoir un SI Étape 4: Identification des objectifs ▪ Confrontation des menaces aux besoins ▪ Formulation et hiérarchisation des risques ▪ Sous la responsabilité de la MO Étape 5: Détermination des exigences ▪ Détermination des exigences fonctionnelles ▪ Responsabilités, mesures ▪ Qualité de la sécurité (par domaine précis) ▪ Par la MOE
Plan de l’exposé 1. 2. 3. 4. 5. 6. Introduction à EBIOS Principes de la méthode EBIOS Recommandations et Bonnes pratiques Le logiciel d’assistance à l’évaluation EBIOS Exemples de cas d’utilisation Conclusions sur la méthode

Le logiciel EBIOS Distribué sous Licence GNU GPL Code source pas encore rendu public Multi-plateformes Linux, Windows, Solaris… Assister les utilisateurs d’EBIOS Stocke les contextes, risques, besoins Donne accès à une base de connaissances ▪ Risques courants ▪ Attaques courantes ▪ Risques fréquents

Interface principale
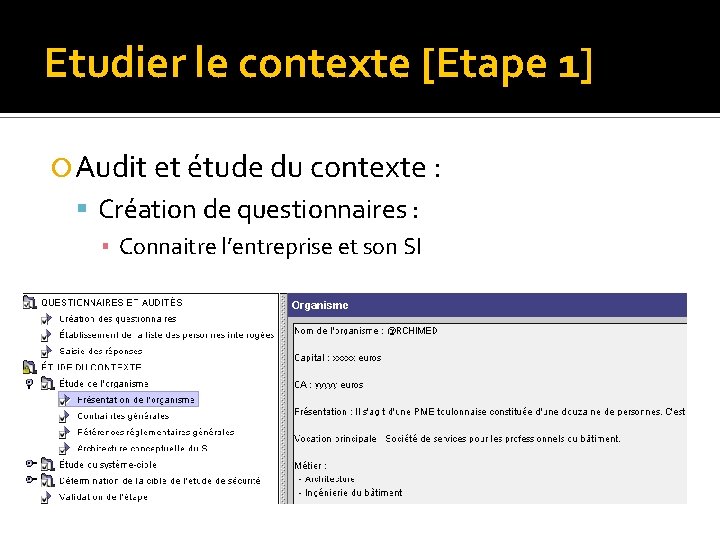
Etudier le contexte [Etape 1] Audit et étude du contexte : Création de questionnaires : ▪ Connaitre l’entreprise et son SI

Exprimer les besoins [Etape 2] Expression des besoins Identifier les besoins de sécurité de chacun des éléments essentiels

Identifier les risques [Etape 3] Identification des menaces Décrire les différentes menaces auxquelles la cible peut être confrontée

Identifier les objectifs [Etape 4] Identification des objectifs de sécurité déterminer la possibilité pour les menaces identifiées d'affecter réellement les éléments essentiels et d'impacter l'organisme
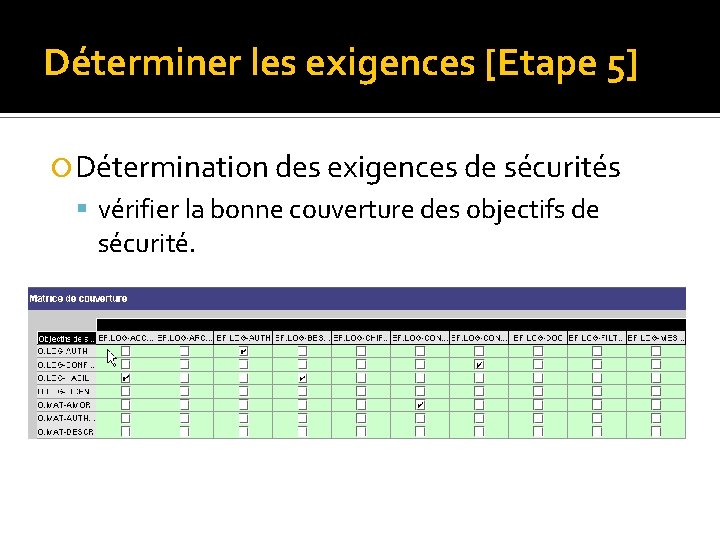
Déterminer les exigences [Etape 5] Détermination des exigences de sécurités vérifier la bonne couverture des objectifs de sécurité.
Plan de l’exposé 1. 2. 3. 4. 5. 6. Introduction à EBIOS Principes de la méthode EBIOS Recommandations et Bonnes pratiques Le logiciel d’assistance à l’évaluation EBIOS Exemples de cas d’utilisation Conclusions sur la méthode
Exemple de cas d’utilisation Contexte L’organisme : PME, douzaine d’employés Stratégie : ▪ Utilisation de nouvelles technologies ▪ Consolidation de l’image de marque
Plan de l’exposé 1. 2. 3. 4. 5. 6. Introduction à EBIOS Principes de la méthode EBIOS Recommandations et Bonnes pratiques Le logiciel d’assistance à l’évaluation EBIOS Exemples de cas d’utilisation Conclusions sur la méthode
Conslusions [1] Avantages d’EBIOS Solution complète par étapes Définit clairement ▪ Acteurs, Rôles ▪ Interactions ▪ Vocabulaire Logiciel d’assistance à la mise en œuvre ▪ Base de connaissance intégrée Eprouvée par la DGA
Conclusions [2] Inconvénients d’EBIOS Pas de recommandations sécuritaires Pas de méthode d’audit/évaluation Validation interne ▪ Oublis potentiels ▪ Risque d’évaluation incorrecte des risques Vocabulaire légèrement différent EBIOS ne peut être utilisé seul
Conclusions [3] Pistes complémentaires Possibilité de faire appel à un prestataire ▪ Alcatel CIT ▪ Thales Security Systems Utilisation avec des recommandations externes ▪ ISO 27002 ▪ OWASP… Audit externe par société de sécurité Permet de garantir la fiabilité des résultats
Bibliographie Sources ▪ http: //www. securiteinfo. com/conseils/ebios. shtml ▪ http: //cyberzoide. developpez. com/securite/methodesanalyse-risques/ ▪ http: //www. mag-securs. com/spip. php? article 4710 ▪ http: //www. ssi. gouv. fr/fr/confiance/ebiospresentation. html
- Slides: 43