
La gestione della sicurezza informatica nellINFN Paolo Lo
- Slides: 67
La gestione della sicurezza informatica nell’INFN Paolo Lo Re, INFN Napoli, giugno 2013
Scopo dell’INFN L’INFN, Istituto Nazionale di Fisica Nucleare, è l’istituto che promuove, coordina ed effettua la ricerca scientifica nel campo della fisica • • • subnucleare astroparticellare nonché lo sviluppo tecnologico necessario alle attività in tali settori. Opera in stretta connessione con l’Università e nell’ambito della collaborazione e del confronto internazionale. Paolo Lo Re, INFN Napoli, 2013 2
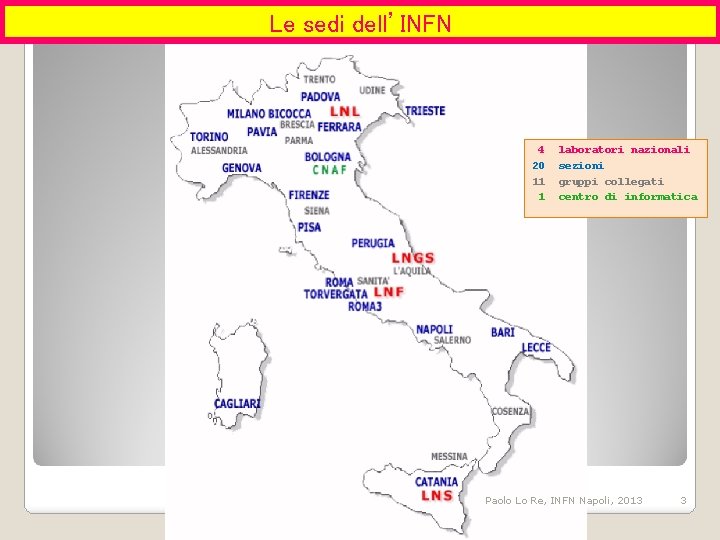
Le sedi dell’INFN 4 20 11 1 laboratori nazionali sezioni gruppi collegati centro di informatica Paolo Lo Re, INFN Napoli, 2013 3
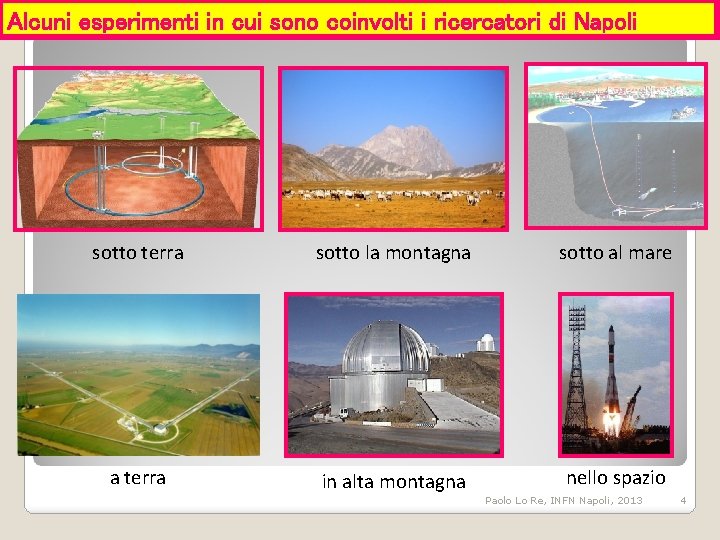
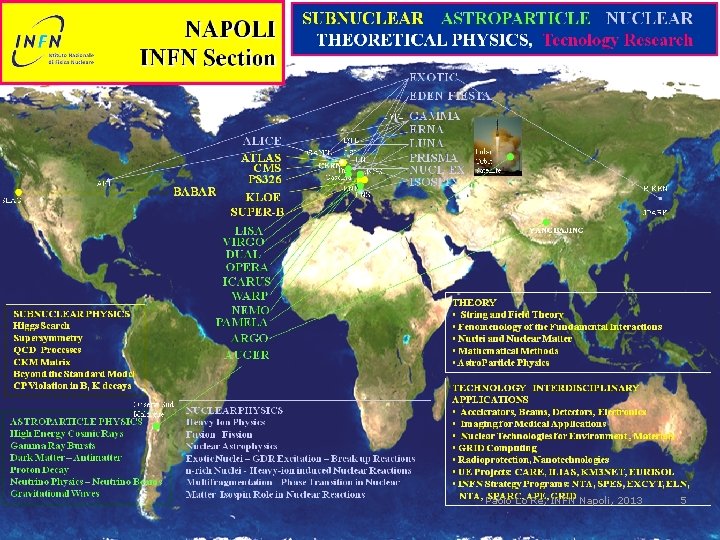
Alcuni esperimenti in cui sono coinvolti i ricercatori di Napoli sotto terra sotto la montagna sotto al mare a terra in alta montagna nello spazio Paolo Lo Re, INFN Napoli, 2013 4
Paolo Lo Re, INFN Napoli, 2013 5
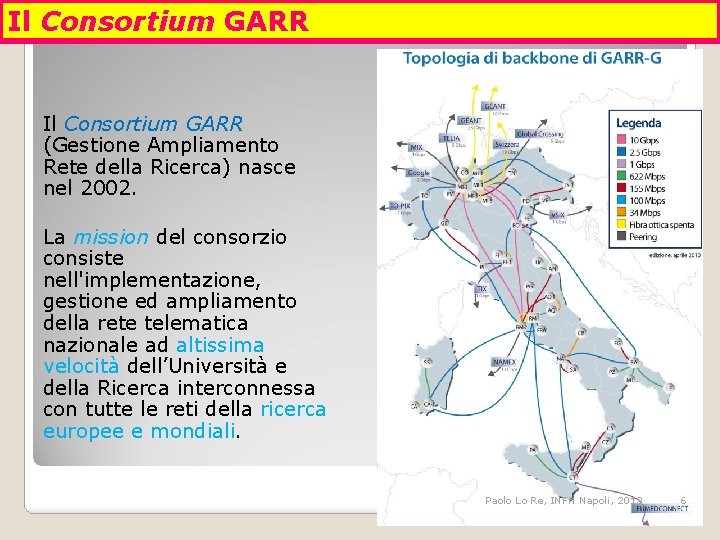
Il Consortium GARR (Gestione Ampliamento Rete della Ricerca) nasce nel 2002. La mission del consorzio consiste nell'implementazione, gestione ed ampliamento della rete telematica nazionale ad altissima velocità dell’Università e della Ricerca interconnessa con tutte le reti della ricerca europee e mondiali. Paolo Lo Re, INFN Napoli, 2013 6
I Servizi Informatici nella Sezione di Napoli � � � Servizi da offrire Connettività di rete Public Login Mail Web … Garanzia e manutenzione dei Servizi Ricerca guasti � Sicurezza informatica � Continuità del servizio � … � Paolo Lo Re, INFN Napoli, 2013 7
Difficoltà nella ricerca guasti Il verificarsi di un guasto spesso dipende da cause inaspettate. Facciamo degli esempi. o Alcuni utenti non riescono a leggere la Mail o la causa è data da uno switch di rete in avaria e non dal Mail Server o Nessun utente riesce a collegarsi alla rete wireless o non sono gli Access Point ma è il sistema di autenticazione ad essere “giù” o La rete telematica risulta essere lenta o è la farm di un esperimento che nell’acquisire dati sta congestionando la rete o è in corso un attacco ad opera di hacker (problemi di sicurezza) o è una scheda ethernet in avaria che inonda la rete o … Non sempre si riesce a capire se la natura di un guasto è di tipo hardware o software. Paolo Lo Re, INFN Napoli, 2013 8
Necessità di una visione di insieme Non è possibile che una sola persona abbia tutte le competenze necessarie per gestire un intero Centro di Calcolo. Come si risolve il problema? Paolo Lo Re, INFN Napoli, 2013 9
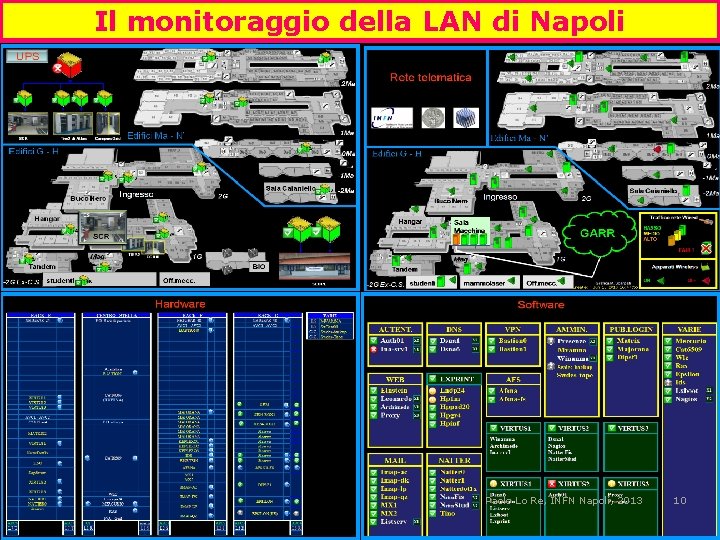
Il monitoraggio della LAN di Napoli Paolo Lo Re, INFN Napoli, 2013 10
Aspetti tecnici della sicurezza nei servizi • Considerazioni legali: privacy e trattamento dati giudiziari, sensibili e personali, decreto antiterrorismo, decreti del garante • Firewall perimetrale • Servizi: – Certification Authority – Mail (Pec, antivirus, antispam) – DNS (Politiche: indirizzi pubblici e privati e sicurezza passiva) – Accesso wireless (TRIP) – VPN – Web – IDS (NTOP) – Auditing (Sicurezza e versioni di sistemi operativi e prodotti) Paolo Lo Re, INFN Napoli, 2013 11
Considerazioni legali - 1 Nel 2002 l’Organizzazione per la Cooperazione e lo Sviluppo Economico (OCSE) ha prodotto delle linee guida per la sicurezza informatica negli Enti pubblici dei Paesi membri. L’Italia si è data una Direttiva del Dipartimento per l’Innovazione e le Tecnologie della Presidenza del Consiglio dei Ministri (2002) per stabilire linee di condotta per la sicurezza dei sistemi informatici con riguardo anche ai dati personali e sensibili. Paolo Lo Re, INFN Napoli, 2013 12
Considerazioni legali - 2 L’INFN – attraverso un apposito gruppo di lavoro - ha prodotto la documentazione indicata dal Dipartimento per l’Innovazione, nella forma di: ◦ Carta della sicurezza diretta a definire obiettivi e finalità delle politiche di sicurezza, le strategie di sicurezza, il modello organizzativo ed i processi per attuarle; ◦ Politiche generali di sicurezza, che le direttive generali per lo sviluppo, gestione, controllo e verifica delle misure da adottare; ◦ Politiche specifiche di sicurezza (Norme) costituite da un Regolamento per l’uso delle risorse informatiche dell’INFN. Paolo Lo Re, INFN Napoli, 2013 13
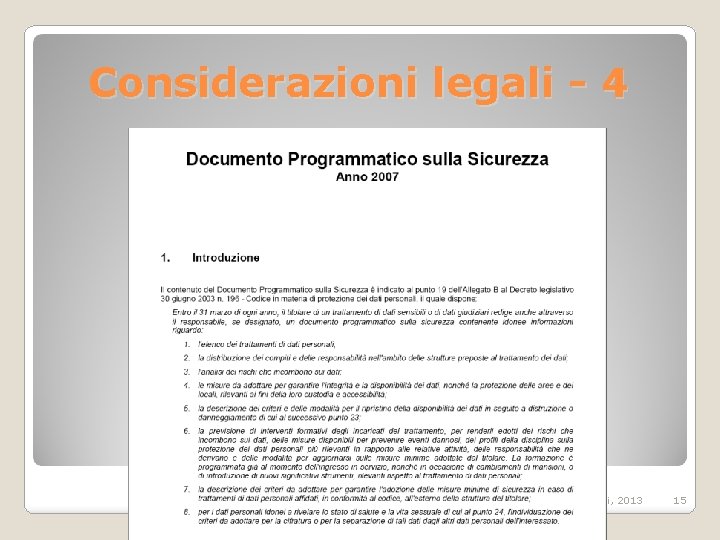
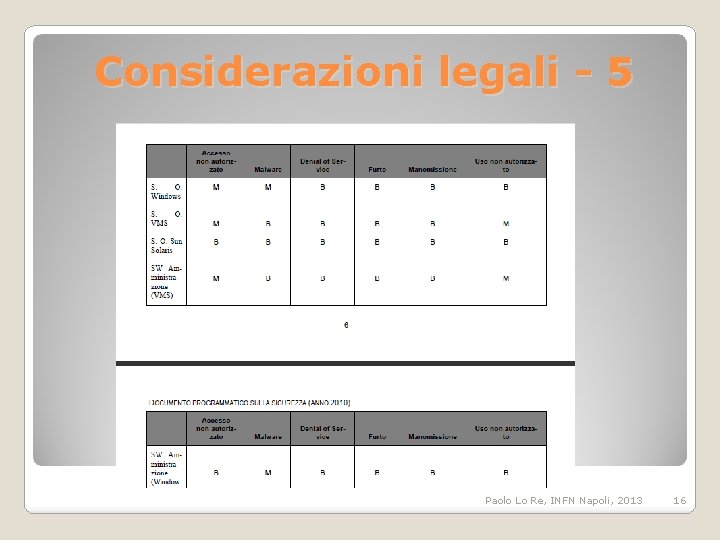
Considerazioni legali – 3 Disposizioni in materia di custodia e gestione di archivi di dati personali e sensibili. ◦ Il Decreto del Presidente della Repubblica (DPR) n. 318/1999 ◦ Il Decreto Legislativo (D. Lgs. ) n. 196/2003 ◦ Il Decreto del Garante della Privacy 27/11/08 Questa legislazione impone a tutti gli Enti pubblici di produrre annualmente un Documento Programmatico sulla Sicurezza Informatica (DPS). Il Decreto Legislativo n. 5/2012 ha abolito l’obbligo di produzione annuale del DPS, ma NON ha abolito le disposizioni sulla custodia dei dati personali e sensibili. Paolo Lo Re, INFN Napoli, 2013 14
Considerazioni legali - 4 Paolo Lo Re, INFN Napoli, 2013 15
Considerazioni legali - 5 Paolo Lo Re, INFN Napoli, 2013 16
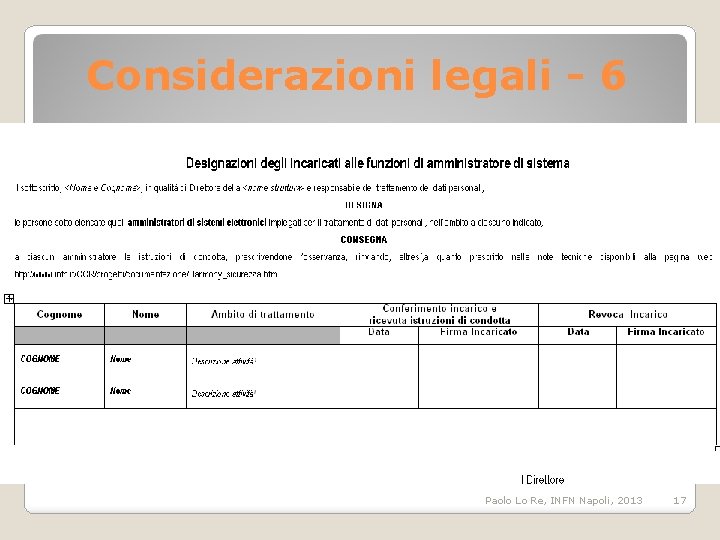
Considerazioni legali - 6 Considerazioni legali – 6 Paolo Lo Re, INFN Napoli, 2013 17
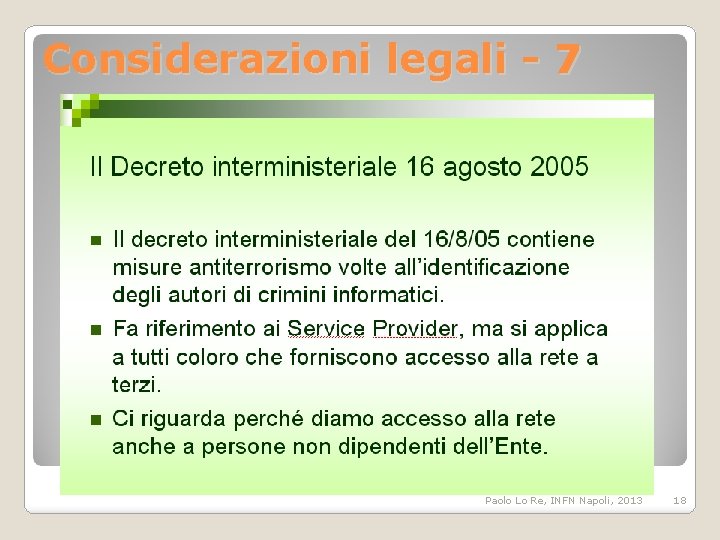
Considerazioni legali - 7 Paolo Lo Re, INFN Napoli, 2013 18
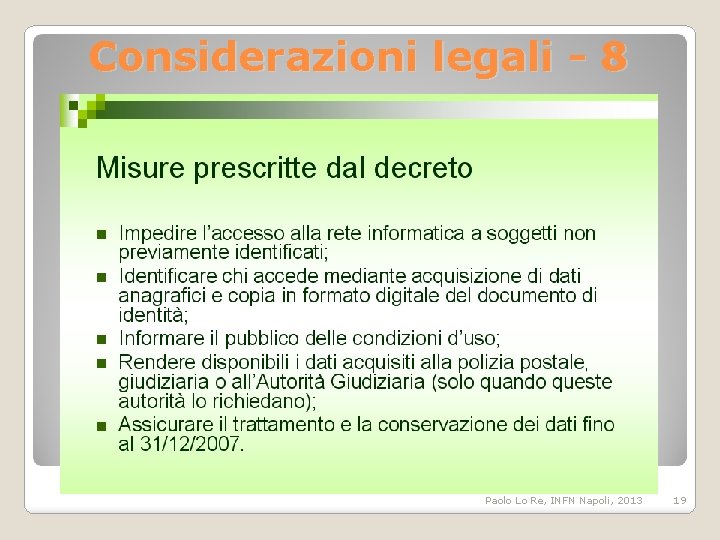
Considerazioni legali - 8 Paolo Lo Re, INFN Napoli, 2013 19
Considerazioni legali - 9 Il decreto Milleproroghe emanato il 29 dicembre 2010 e convertito in legge a fine febbraio 2011 ha abolito le norme del decreto Pisanu relative all’acquisizione dei documenti di identità. Restano valide (per noi) le norme di autoregolazione stabilite dalle Acceptable Use Policy (AUP) del GARR e dal Regolamento di uso delle risorse informatiche dell’INFN, che richiedono la identificazione dei soggetti a cui si concede accesso alla rete e la tracciabilità e identificabilità dei flussi di connessioni dati. Paolo Lo Re, INFN Napoli, 2013 20
Considerazioni legali - 10 L’abolizione del decreto Pisanu ha finalmente consentito alle reti accademiche e della ricerca italiane di aderire alla rete EDUROAM. Eduroam (EDUcational ROAMing) è una infrastruttura software/hardware che consente a chiunque abbia credenziali valide in una istituzione accademica o di ricerca nel mondo (occidentale) di usarle per connettersi in rete in qualunque altra istituzione dove si trovi per lavoro o in visita (purché abbia aderito all’accordo EDUROAM). Tecnicamente, ciò avviene attraverso una trust relationship fra i server (radius) di autenticazione coinvolti. Paolo Lo Re, INFN Napoli, 2013 21
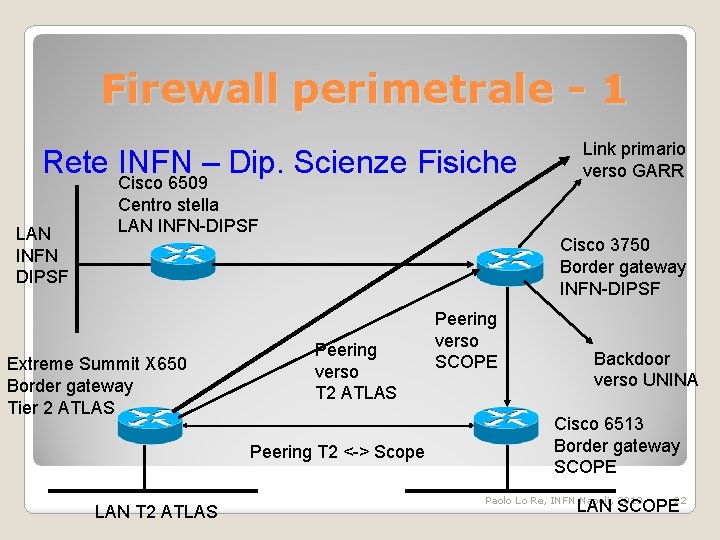
Firewall perimetrale - 1 Rete Cisco INFN – Dip. Scienze Fisiche 6509 LAN INFN DIPSF Centro stella LAN INFN-DIPSF Extreme Summit X 650 Border gateway Tier 2 ATLAS Cisco 3750 Border gateway INFN-DIPSF Peering verso T 2 ATLAS Peering T 2 <-> Scope LAN T 2 ATLAS Link primario verso GARR Peering verso SCOPE Backdoor verso UNINA Cisco 6513 Border gateway SCOPE Paolo Lo Re, INFN Napoli, 2013 LAN SCOPE 22
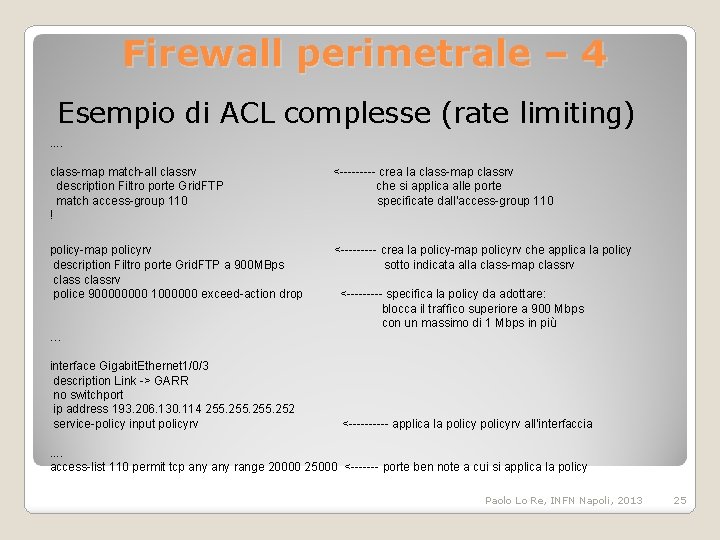
Firewall perimetrale - 2 Il firewall perimetrale della rete INFN-DIPSF è realizzato mediante l’utilizzo di Access Control List (ACL) sul router di frontiera. Le ACL sono linee di comando che vengono eseguite sequenzialmente dal router e permettono di applicare dei filtri sul traffico in transito e sono eseguite sui singoli pacchetti IP. Paolo Lo Re, INFN Napoli, 2013 23
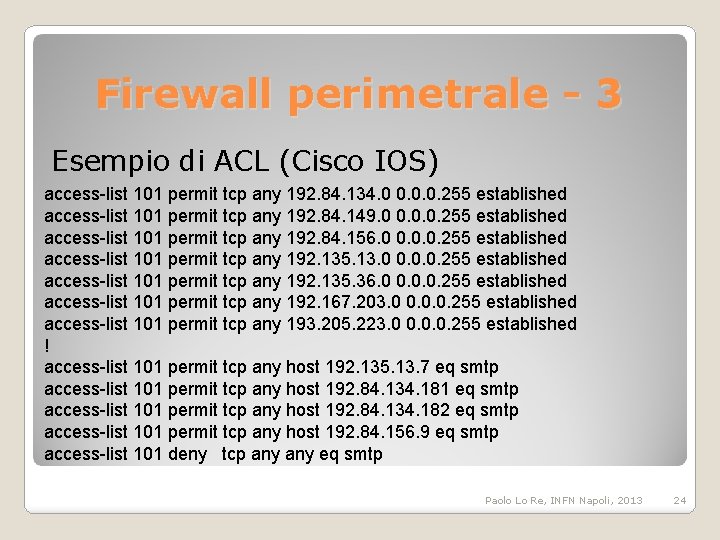
Firewall perimetrale - 3 Esempio di ACL (Cisco IOS) access-list 101 permit tcp any 192. 84. 134. 0 0. 0. 0. 255 established access-list 101 permit tcp any 192. 84. 149. 0 0. 0. 0. 255 established access-list 101 permit tcp any 192. 84. 156. 0 0. 0. 0. 255 established access-list 101 permit tcp any 192. 135. 13. 0 0. 0. 0. 255 established access-list 101 permit tcp any 192. 135. 36. 0 0. 0. 0. 255 established access-list 101 permit tcp any 192. 167. 203. 0 0. 0. 0. 255 established access-list 101 permit tcp any 193. 205. 223. 0 0. 0. 0. 255 established ! access-list 101 permit tcp any host 192. 135. 13. 7 eq smtp access-list 101 permit tcp any host 192. 84. 134. 181 eq smtp access-list 101 permit tcp any host 192. 84. 134. 182 eq smtp access-list 101 permit tcp any host 192. 84. 156. 9 eq smtp access-list 101 deny tcp any eq smtp Paolo Lo Re, INFN Napoli, 2013 24
Firewall perimetrale – 4 Esempio di ACL complesse (rate limiting). . class-map match-all classrv description Filtro porte Grid. FTP match access-group 110 ! <----- crea la class-map classrv che si applica alle porte specificate dall'access-group 110 policy-map policyrv description Filtro porte Grid. FTP a 900 MBps classrv police 90000 1000000 exceed-action drop <----- crea la policy-map policyrv che applica la policy sotto indicata alla class-map classrv <----- specifica la policy da adottare: blocca il traffico superiore a 900 Mbps con un massimo di 1 Mbps in più … interface Gigabit. Ethernet 1/0/3 description Link -> GARR no switchport ip address 193. 206. 130. 114 255. 252 service-policy input policyrv <----- applica la policyrv all'interfaccia . . access-list 110 permit tcp any range 20000 25000 <------- porte ben note a cui si applica la policy Paolo Lo Re, INFN Napoli, 2013 25
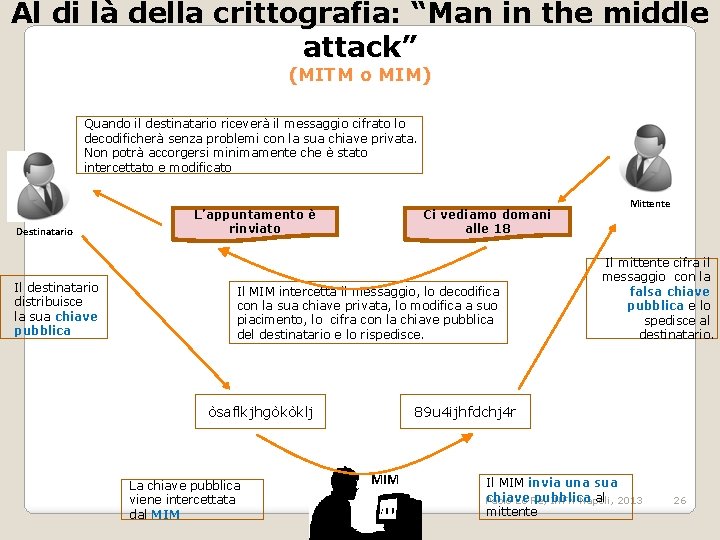
Al di là della crittografia: “Man in the middle attack” (MITM o MIM) Quando il destinatario riceverà il messaggio cifrato lo decodificherà senza problemi con la sua chiave privata. Non potrà accorgersi minimamente che è stato intercettato e modificato Destinatario Il destinatario distribuisce la sua chiave pubblica L’appuntamento è rinviato Ci vediamo domani alle 18 Il MIM intercetta il messaggio, lo decodifica con la sua chiave privata, lo modifica a suo piacimento, lo cifra con la chiave pubblica del destinatario e lo rispedisce. òsaflkjhgòkòklj La chiave pubblica viene intercettata dal MIM Mittente Il mittente cifra il messaggio con la falsa chiave pubblica e lo spedisce al destinatario. 89 u 4 ijhfdchj 4 r MIM Il MIM invia una sua chiave pubblica al 2013 Paolo Lo Re, INFN Napoli, mittente 26
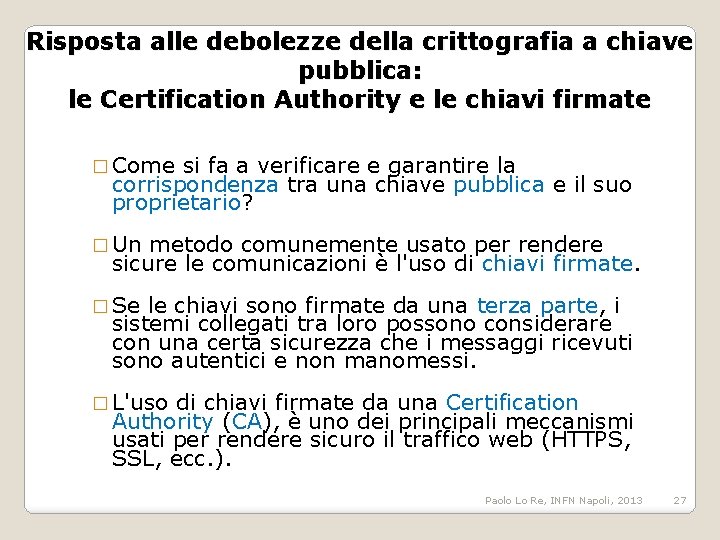
Risposta alle debolezze della crittografia a chiave pubblica: le Certification Authority e le chiavi firmate � Come si fa a verificare e garantire la corrispondenza tra una chiave pubblica e il suo proprietario? � Un metodo comunemente usato per rendere sicure le comunicazioni è l'uso di chiavi firmate. � Se le chiavi sono firmate da una terza parte, i sistemi collegati tra loro possono considerare con una certa sicurezza che i messaggi ricevuti sono autentici e non manomessi. � L'uso di chiavi firmate da una Certification Authority (CA), è uno dei principali meccanismi usati per rendere sicuro il traffico web (HTTPS, SSL, ecc. ). Paolo Lo Re, INFN Napoli, 2013 27
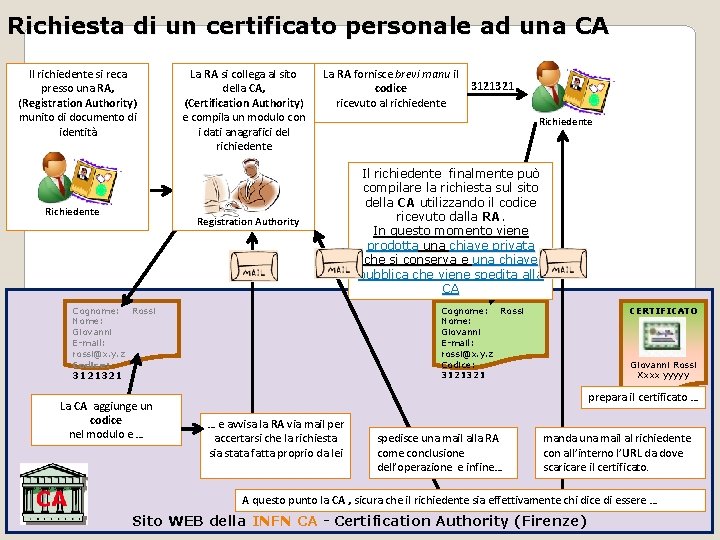
Richiesta di un certificato personale ad una CA Il richiedente si reca presso una RA, (Registration Authority) munito di documento di identità Richiedente La RA si collega al sito della CA, (Certification Authority) e compila un modulo con i dati anagrafici del richiedente La RA fornisce brevi manu il codice ricevuto al richiedente Registration Authority Cognome: Rossi Nome: Giovanni E-mail: rossi@x. y. z Codice: Richiedente Il richiedente finalmente può compilare la richiesta sul sito della CA utilizzando il codice ricevuto dalla RA. In questo momento viene prodotta una chiave privata che si conserva e una chiave pubblica che viene spedita alla CA Cognome: Rossi Nome: Giovanni E-mail: rossi@x. y. z Codice: 3121321 La CA aggiunge un codice nel modulo e … 3121321 CERTIFICATO Giovanni Rossi Xxxx yyyyy prepara il certificato … … e avvisa la RA via mail per accertarsi che la richiesta sia stata fatta proprio da lei spedisce una mail alla RA come conclusione dell’operazione e infine… manda una mail al richiedente con all’interno l’URL da dove scaricare il certificato. A questo punto la CA , sicura che il richiedente sia. Paolo effettivamente chi Napoli, dice di essere Lo Re, INFN 2013 … Sito WEB della INFN CA - Certification Authority (Firenze) 28
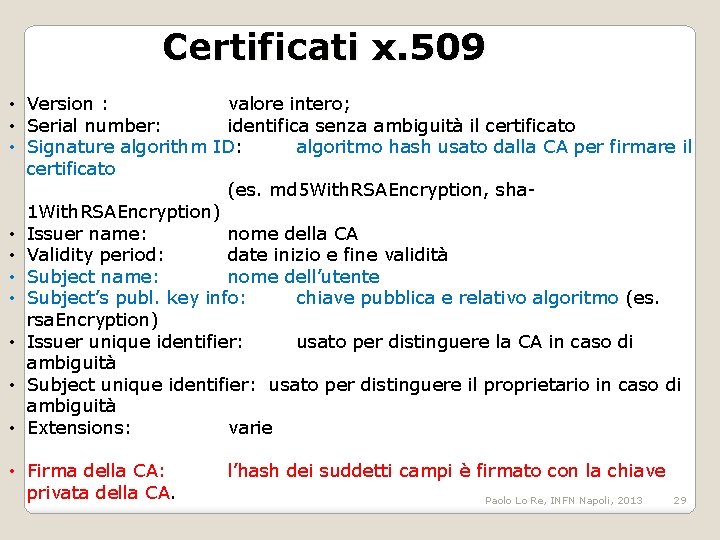
Certificati x. 509 • Version : valore intero; • Serial number: identifica senza ambiguità il certificato • Signature algorithm ID: algoritmo hash usato dalla CA per firmare il certificato (es. md 5 With. RSAEncryption, sha 1 With. RSAEncryption) • Issuer name: nome della CA • Validity period: date inizio e fine validità • Subject name: nome dell’utente • Subject’s publ. key info: chiave pubblica e relativo algoritmo (es. rsa. Encryption) • Issuer unique identifier: usato per distinguere la CA in caso di ambiguità • Subject unique identifier: usato per distinguere il proprietario in caso di ambiguità • Extensions: varie • Firma della CA: privata della CA. l’hash dei suddetti campi è firmato con la chiave Paolo Lo Re, INFN Napoli, 2013 29
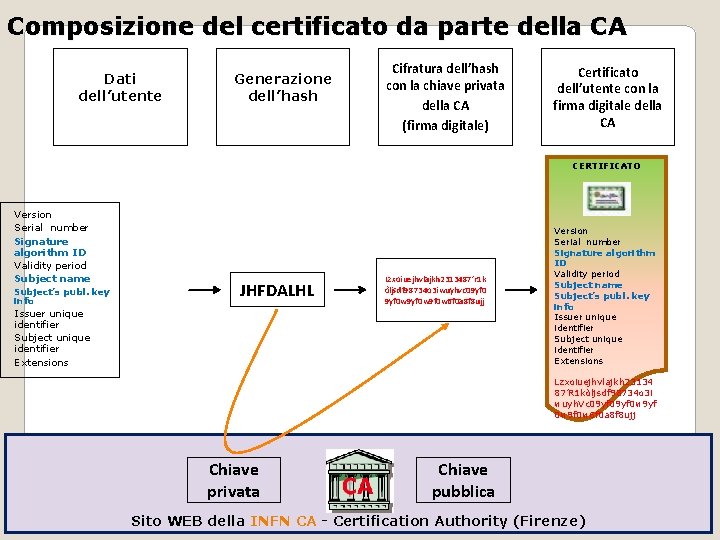
Composizione del certificato da parte della CA Dati dell’utente Generazione dell’hash Cifratura dell’hash con la chiave privata della CA (firma digitale) Certificato dell’utente con la firma digitale della CA CERTIFICATO Version Serial number Signature algorithm ID Validity period Subject name Subject’s publ. key info JHFDALHL Issuer unique identifier Subject unique identifier Extensions Lzxoiuejhvlajkh 2313487’r 1 k òljsdf 98734 o 3 iwuyhvc 09 yf 0 w 9 f 0 w 6 f 0 a 8 f 8 ujj Version Serial number Signature algorithm ID Validity period Subject name Subject’s publ. key info Issuer unique identifier Subject unique identifier Extensions Lzxoiuejhvlajkh 23134 87’R 1 kòljsdf 98734 o 3 i wuyh. Vc 09 yf 0 w 9 f 0 w 6 f 0 a 8 f 8 ujj Chiave privata Chiave pubblica Paolo Lo Re, INFN Napoli, 2013 Sito WEB della INFN CA - Certification Authority (Firenze) 30
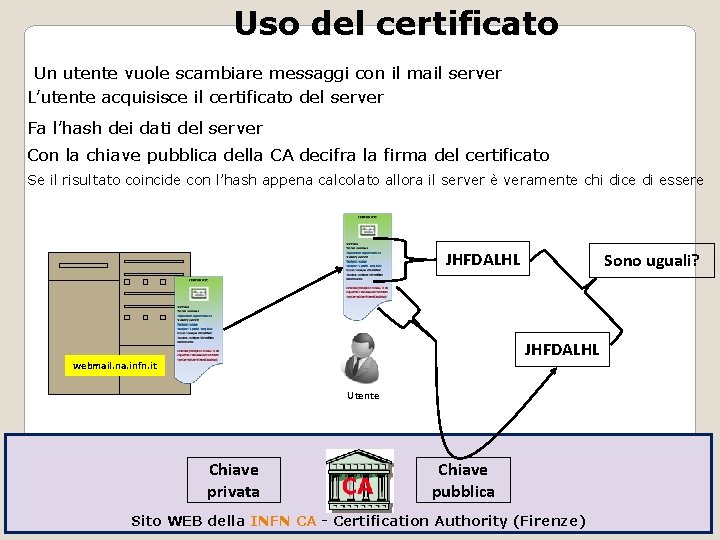
Uso del certificato Un utente vuole scambiare messaggi con il mail server L’utente acquisisce il certificato del server Fa l’hash dei dati del server Con la chiave pubblica della CA decifra la firma del certificato Se il risultato coincide con l’hash appena calcolato allora il server è veramente chi dice di essere JHFDALHL Sono uguali? JHFDALHL webmail. na. infn. it Utente Chiave privata Chiave pubblica Paolo Lo Re, INFN Napoli, 2013 Sito WEB della INFN CA - Certification Authority (Firenze) 31
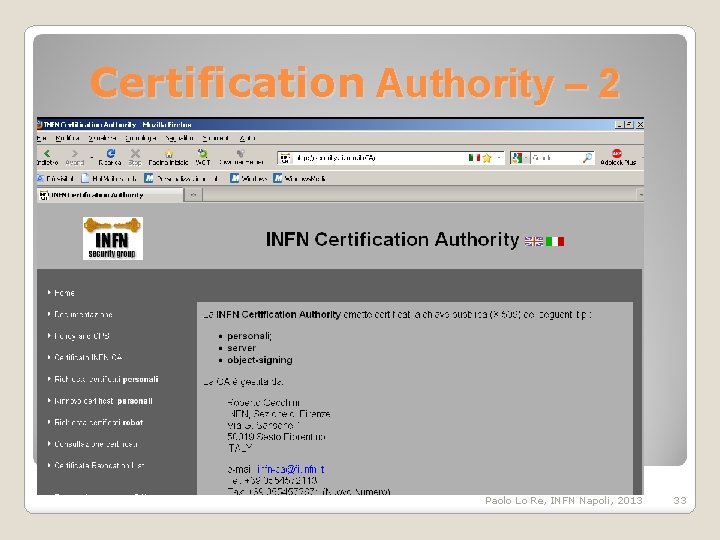
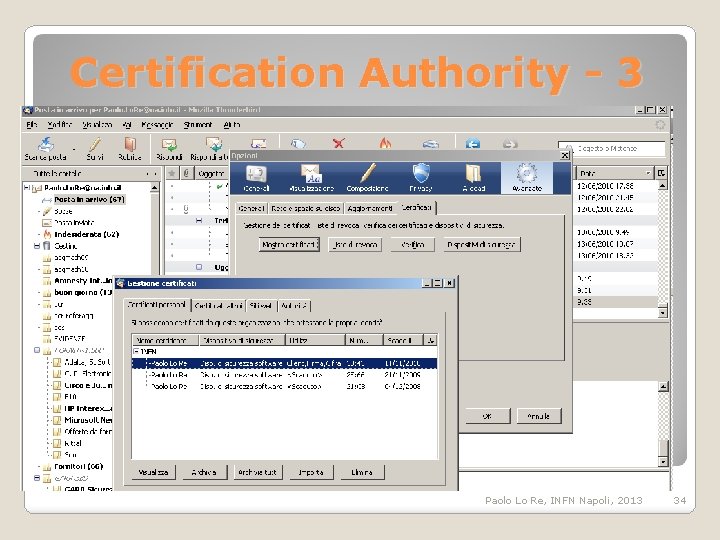
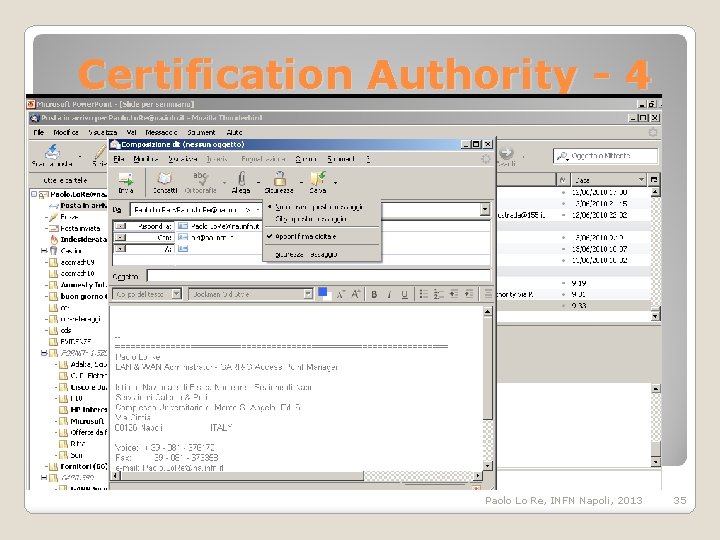
Certification Authority - 1 L’identificazione degli utenti nell’uso delle Griglie Computazionali si basa su certificati elettronici secondo lo standard X 509. L’INFN si è dotata di una Certification Authority che provvede all’emissione dei certificati. Questi certificati sono usati – in ambito scientifico – anche per l’identificazione degli utenti nell’accesso alla rete wireless e per posta elettronica certificata (pec). Paolo Lo Re, INFN Napoli, 2013 32
Certification Authority – 2 Certification Authority - 2 Paolo Lo Re, INFN Napoli, 2013 33
Certification Authority - 3 Paolo Lo Re, INFN Napoli, 2013 34
Certification Authority - 4 Paolo Lo Re, INFN Napoli, 2013 35
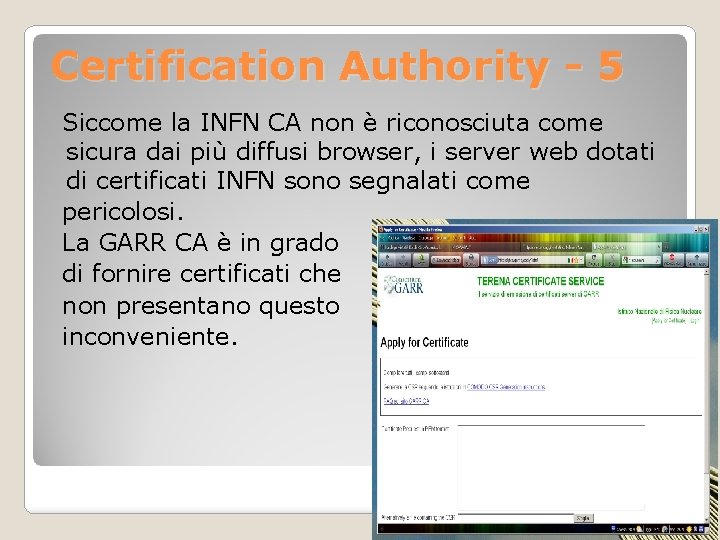
Certification Authority - 5 Siccome la INFN CA non è riconosciuta come sicura dai più diffusi browser, i server web dotati di certificati INFN sono segnalati come pericolosi. La GARR CA è in grado di fornire certificati che non presentano questo inconveniente. Paolo Lo Re, INFN Napoli, 2013 36
Sicurezza nei servizi Il primo passo per la sicurezza nei servizi è la Sicurezza hardware (disponibilità) Tutti i computer preposti ai servizi principali sono ridondati e sono implementati mediante l’utilizzo di macchine virtuali. I più diffusi software per la realizzazione di macchine virtuali sono VMWARE (commodity) e XEN o KVM (freeware). In forme diverse, consentono di ripristinare più o meno agevolmente un servizio compromesso da un problema hardware su una macchina fisica. Raggruppare le macchine virtuali in una cloud semplifica notevolmente la gestione. Paolo Lo Re, INFN Napoli, 2013 37
Esigenze di partenza: perché una cloud? Situazione iniziale: macchine dedicate ciascuna a un servizio hardware obsoleto uso di varie piattaforme di virtualizzazione, eterogenee e non coordinate - possibilità di riuso di hardware dismesso da farm, obsoleto per il calcolo intensivo ma potente e utile per i servizi - Paolo Lo Re, INFN Napoli, 2013 38
Obbiettivi Gli obbiettivi da raggiungere nell’immediato: dismissione di hardware obsoleto e utilizzo di macchine più recenti e potenti - consolidamento di tutte le piattaforme di virtualizzazione (VMware, ESXi, XEN, KVM) in una sola (KVM) - alta affidabilità e fault tolerance prima impensabili - Paolo Lo Re, INFN Napoli, 2013 39
Approccio adottato Si è scelta la virtualizzazione KVM perché è l’hypervisor meglio supportato dai moderni processori con virtualization support (come VT-x e NPT su Intel o AMD-V e EPT su AMD). Si è adottato Scientific Linux 6. 2 per disporre dell’ultima versione di KVM e anche del KSM (una feature di duplicazione che permette a più guest di condividere pagine di memoria) Paolo Lo Re, INFN Napoli, 2013 40
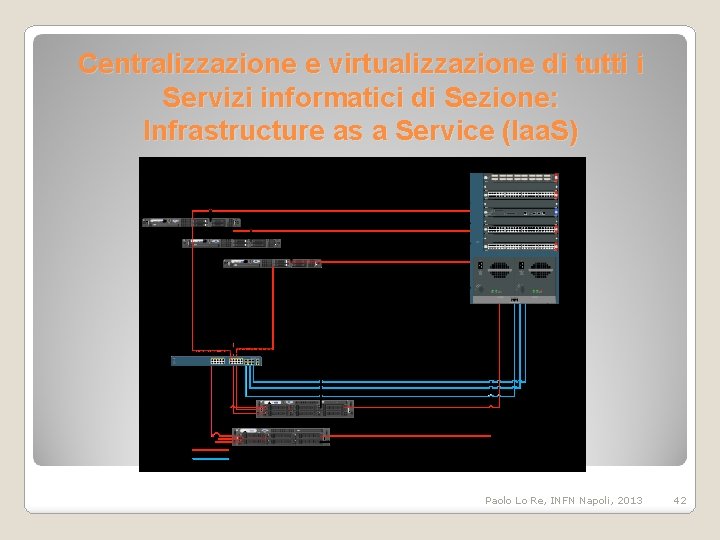
Soluzioni tecniche adottate: - Sottosistema di storage basato su Gluster. FS realizzato con 2 server in mirroring hypervisor KVM con libvirt VM realizzate tramite file in formato qcow 2 ospitate sui volumi Gluster connessioni e apparati di rete totalmente ridondati separazione logica del traffico dati e del traffico da/verso lo storage tramite VLAN private. Paolo Lo Re, INFN Napoli, 2013 41
Centralizzazione e virtualizzazione di tutti i Servizi informatici di Sezione: Infrastructure as a Service (Iaa. S) Paolo Lo Re, INFN Napoli, 2013 42
Posta elettronica e security - 1 Esistono diversi sistemi per la sicurezza della posta elettronica, che effettuano un controllo antivirus e antispam a livello centrale, agendo sulla macchina “postina”. Un diffuso software antispam freeware è Spam. Assassin, che utilizza filtri Bayesiani, cioè “impara” dall’esperienza. La configurazione, tuttavia, è piuttosto complessa. L’INFN ha adottato a livello nazionale un commodity software (cioè prodotto da terze parti ed a pagamento), il Pure. Message della Sophos. Ha il vantaggio di aggiornarsi automaticamente dal sito Sophos sui “fingerprint” dei messaggi spam. Non c’è invece una facile difesa pratica dal phishing, per cui succede a volte che messaggi di phishing raggiungono gli utenti. L’unica difesa efficace è l’”educazione” degli utenti da parte del SCR. Paolo Lo Re, INFN Napoli, 2013 43
Posta elettronica e security - 2 Una efficace tecnica antispam consiste nel cosiddetto Greylisting. All’arrivo di una email la macchina che riceve la posta simula sempre verso il mittente un sovraccarico, e quindi respinge il messaggio e ne chiede il reinvio dopo un minuto. Il messaggio ripetuto viene accettato. Le “normali” macchine postine ripetono il messaggio, gli spammer quasi mai. Ciò comporta un ritardo di alcuni minuti nella consegna della posta, ma abbatte il 90% delle spam mail. I domini postali “sicuri” possono essere elencati in una “white list” ai cui membri non viene chiesto il reinvio e per i quali quindi non ci sono ritardi. Paolo Lo Re, INFN Napoli, 2013 44
Indirizzamenti privati e sicurezza -1 Il Domain Name Service (DNS) presenta due livelli di approccio alla sicurezza: � La protezione del DNS Server da problemi hardware e da attacchi software (mediante hardware duplicato e virtualizzato ed accessi alle macchine esclusi dall’esterno via ACL). � Una efficace protezione passiva della LAN mediante l’utilizzo locale di range di indirizzi privati non raggiungibili dall’esterno (172. 16. x. y). Paolo Lo Re, INFN Napoli, 2013 45
Indirizzamenti privati e sicurezza 2 Gli elaboratori con indirizzo privato possono navigare in rete utilizzando la tecnica del Network Address Translation (NAT). Anche il NAT Server è protetto da attacchi esterni con ACL sul border gateway e da guasti hardware mediante duplicazione e virtualizzazione. Paolo Lo Re, INFN Napoli, 2013 46
Sicurezza wireless - 1 Gli accessi wireless, intrinsecamente meno sicuri, possono essere protetti in vari modi. L’approccio più diffuso consiste nel reindirizzare gli accessi web ad una pagina di identificazione (Captive Portal). Portal Per l’identificazione sono comunemente usate: � credenziali rilasciate ad personam, la cui trasmissione viene sottoposta a crittazione più o meno forte (ad es. autenticazione WPA 2 con crittografia AES); � utilizzo di certificati elettronici X 509 (opzione meno sicura). Paolo Lo Re, INFN Napoli, 2013 47
Sicurezza wireless - 2 Eduroam e TRIP Diverse organizzazioni si sono date regole interne di “trust relationship” per consentire l’accesso alla rete a chi si trova fuori dal suo dominio locale. In ambito internazionale è operativo il progetto Eduroam che attua il roaming automatico sulla rete accademica europea GEANTe sui suoi analoghi americani. L’INFN ha messo in atto nelle sue sedi il progetto TRIP, analogo ma rispettoso del decreto Pisanu. TRIP sta per essere annullarsi in Eduroam con l’adesione dell’INFN alla convenzione internazionale. Paolo Lo Re, INFN Napoli, 2013 48
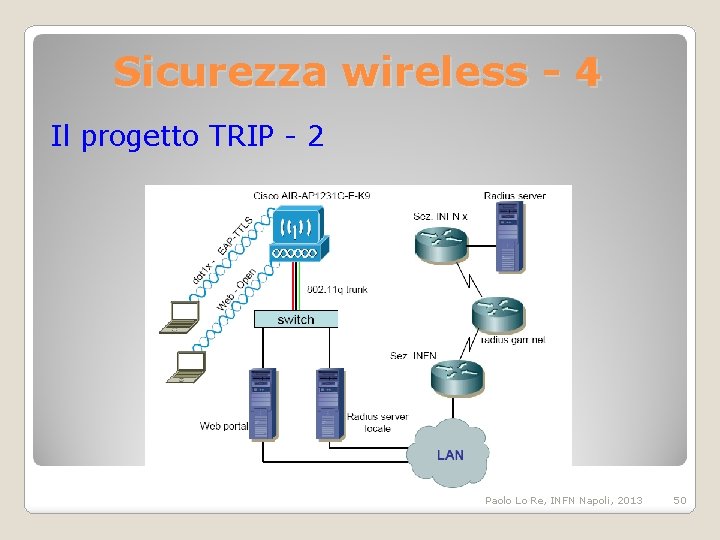
Sicurezza wireless - 3 Il progetto TRIP - 1 Il progetto implementa un’architettura software e hardware che consente ad un utente di accedere alla rete INFN Wi. Fi, dalla struttura INFN in cui si trova, mediante un’autenticazione facile e indipendente dalla rete ospitante. L’autenticazione è riferita a due differenti tipologie di utenti: utenti INFN (dipendenti e associati) e utenti non INFN, cioè ospiti appartenenti ad altre Organizzazioni. Per gli utenti INFN l’autenticazione si basa su EAP-TTLS che fa uso di un’architettura di server radius distribuiti. Per gli utenti ospiti l’autenticazione è basata sull’utilizzo di un portale web. Paolo Lo Re, INFN Napoli, 2013 49
Sicurezza wireless - 4 Il progetto TRIP - 2 Paolo Lo Re, INFN Napoli, 2013 50
Virtual Private Network Per vari motivi può essere utile realizzare una Virtual Private Network (VPN) che, mediante un canale virtuale crittato, “proietta” il computer client nella network in cui risiede il server. Diverse soluzioni commodity (commerciali) usano un hardware dedicato e un software proprietario, di solito basato su implementazioni del protocollo IPSec. Il SCR di Napoli offre ai suoi utenti un servizio basato su software free (Open. VPN) con crittazione SSL 3. 0. Paolo Lo Re, INFN Napoli, 2013 51
Sicurezza nel World Wide Web -1 Ci sono in realtà 2 problemi distinti: �Sicurezza per chi naviga �Sicurezza per il Web Server Paolo Lo Re, INFN Napoli, 2013 52
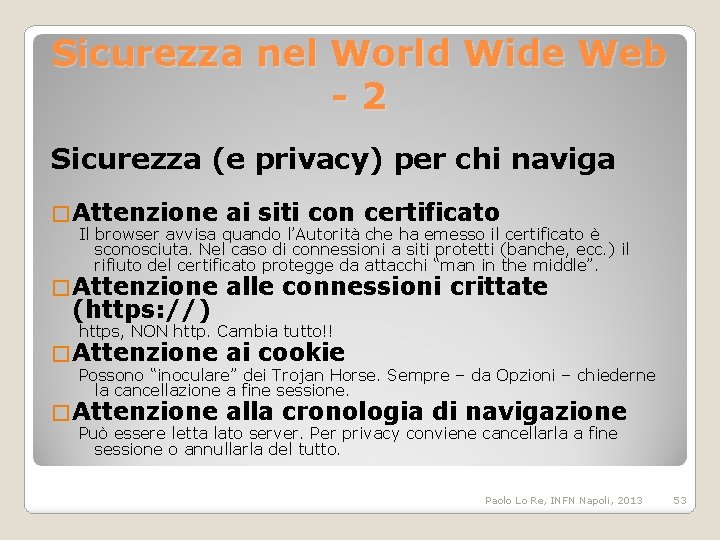
Sicurezza nel World Wide Web -2 Sicurezza (e privacy) per chi naviga � Attenzione ai siti con certificato � Attenzione alle connessioni crittate Il browser avvisa quando l’Autorità che ha emesso il certificato è sconosciuta. Nel caso di connessioni a siti protetti (banche, ecc. ) il rifiuto del certificato protegge da attacchi “man in the middle”. (https: //) https, NON http. Cambia tutto!! � Attenzione ai cookie � Attenzione alla cronologia di navigazione Possono “inoculare” dei Trojan Horse. Sempre – da Opzioni – chiederne la cancellazione a fine sessione. Può essere letta lato server. Per privacy conviene cancellarla a fine sessione o annullarla del tutto. Paolo Lo Re, INFN Napoli, 2013 53
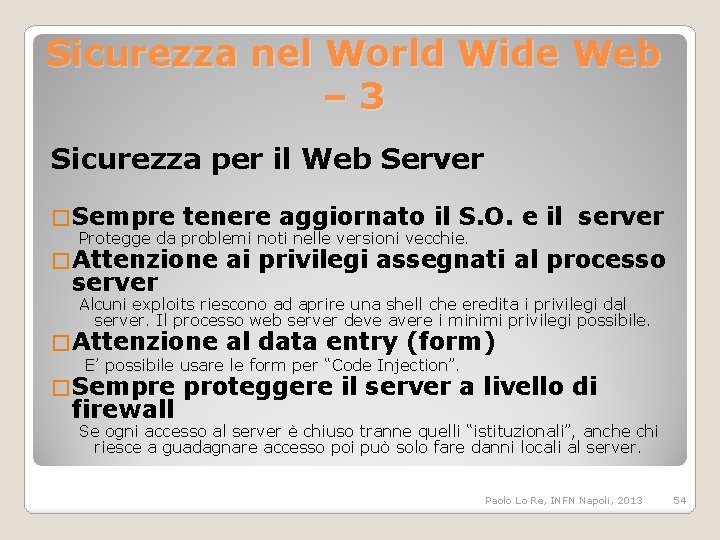
Sicurezza nel World Wide Web – 3 Sicurezza per il Web Server � Sempre tenere aggiornato il S. O. e il server Protegge da problemi noti nelle versioni vecchie. � Attenzione server ai privilegi assegnati al processo Alcuni exploits riescono ad aprire una shell che eredita i privilegi dal server. Il processo web server deve avere i minimi privilegi possibile. � Attenzione al data entry (form) E’ possibile usare le form per “Code Injection”. � Sempre firewall proteggere il server a livello di Se ogni accesso al server è chiuso tranne quelli “istituzionali”, anche chi riesce a guadagnare accesso poi può solo fare danni locali al server. Paolo Lo Re, INFN Napoli, 2013 54
IDS - 1 Esistono molti Intrusion Detection System (IDS). Ne esistono vari che sono proattivi, cioè che eseguono azioni in risposta a determinati eventi, altri che si limitano ad inviare avvisi, ed altri infine che sono sostanzialmente dei sistemi di monitoraggio passivo, che vanno consultati da umani ai quali è lasciato il compito di intervenire se necessario. Paolo Lo Re, INFN Napoli, 2013 55
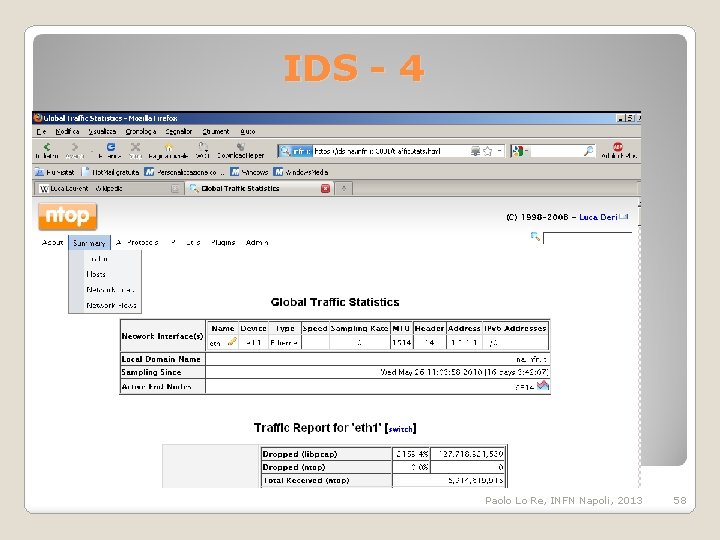
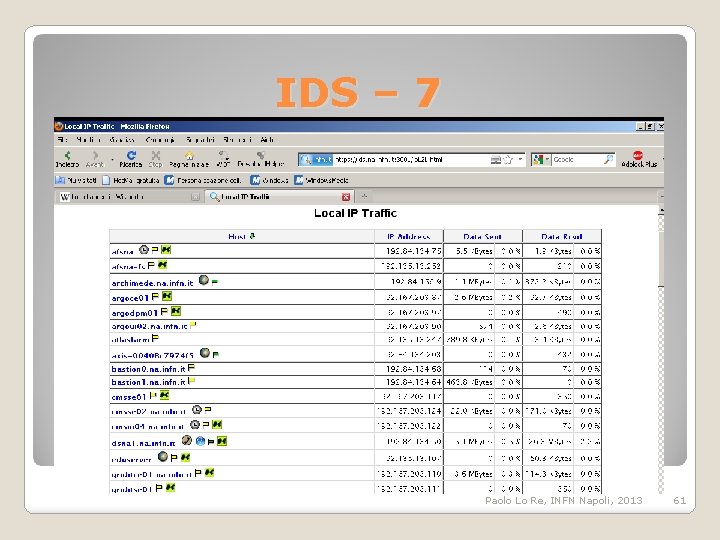
IDS – 2 Un software molto diffuso nell’INFN e in molte Università italiane è NTOP, sviluppato da Luca Deri presso il centro SERRA dell’Università di Pisa. E’ un sistema centralizzato, Network-based, Real time, ed effettua un monitoraggio continuo e passivo. In altri termini, è basato su un unico elaboratore che analizza in tempo reale il traffico di rete (da e per l’esterno) che passa fra la LAN e il border gateway. Paolo Lo Re, INFN Napoli, 2013 56
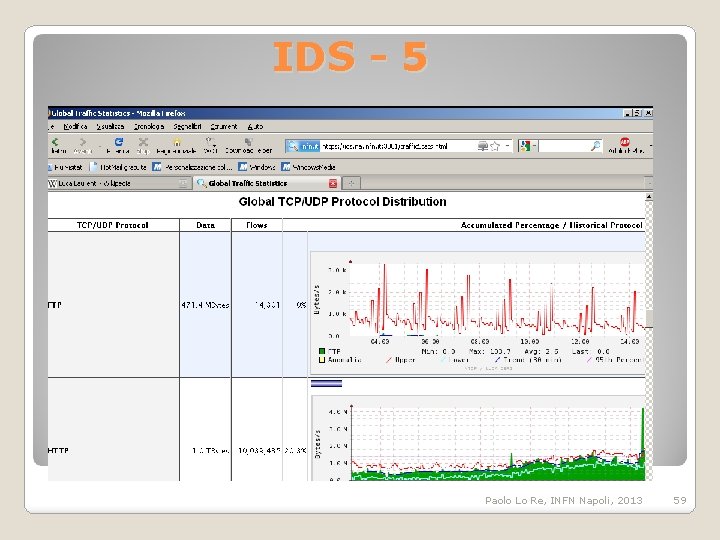
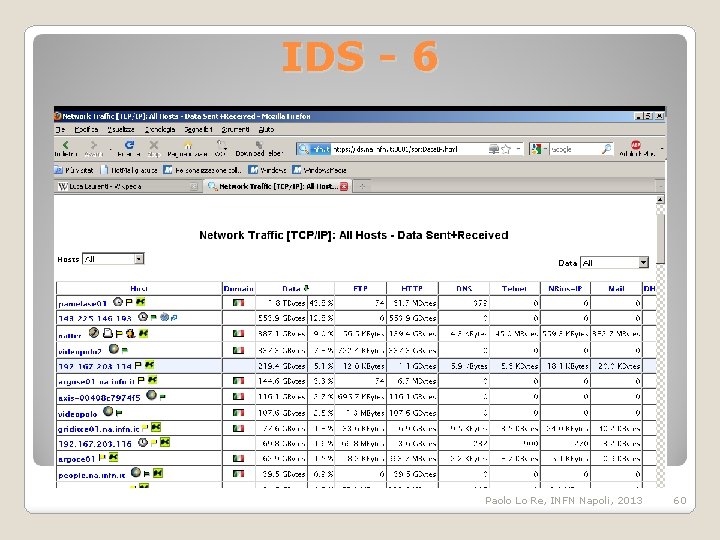
IDS - 3 Siccome non riconosce gli attacchi e non ha allarmi, NTOP NON è un IDS. Essenzialmente è un tool per l’analisi in tempo reale del traffico di rete. Esso permette di: ◦ Suddividere il traffico nei vari protocolli presenti; ◦ Presentare analisi di traffico in base a criteri molto flessibili; ◦ Mostrare statistiche di traffico; ◦ Analizzare il traffico IP e suddividerlo in coppie provenienza <-> destinazione sia a livello di network che di singoli host. Paolo Lo Re, INFN Napoli, 2013 57
IDS - 4 Paolo Lo Re, INFN Napoli, 2013 58
IDS - 5 Paolo Lo Re, INFN Napoli, 2013 59
IDS - 6 Paolo Lo Re, INFN Napoli, 2013 60
IDS – 7 Paolo Lo Re, INFN Napoli, 2013 61
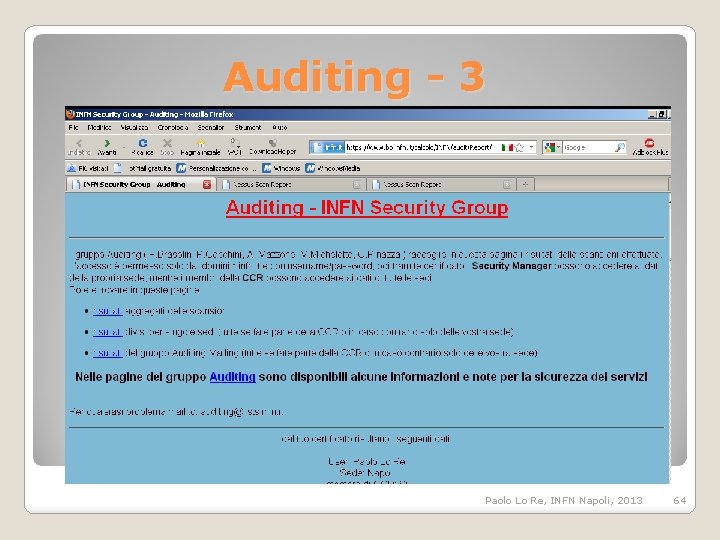
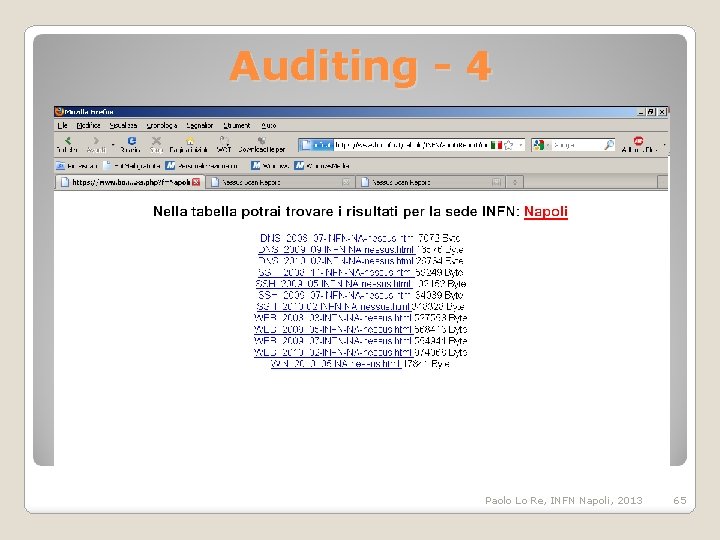
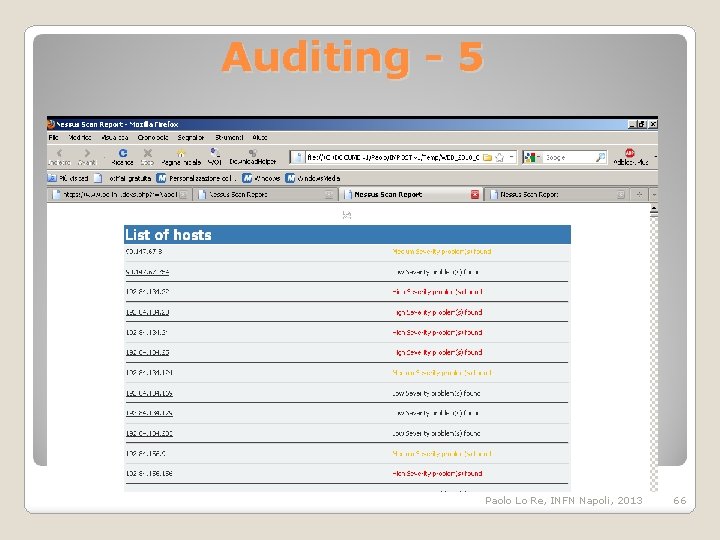
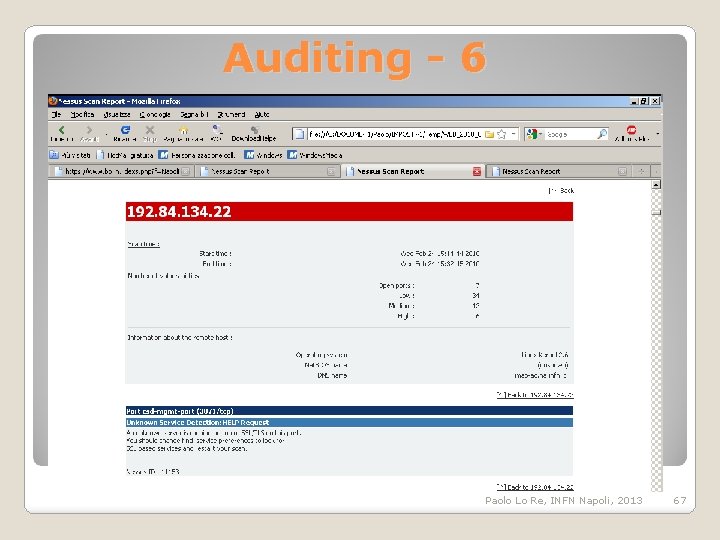
Auditing - 1 Per una valutazione oggettiva della sicurezza delle sue reti l’INFN, scartata una costosa soluzione commerciale, si è dotata di un gruppo di Auditing interno. Questo gruppo, formato da specialisti di rete, analizza da remoto le reti di tutte le strutture INFN utilizzando un tool di “vulnerability scanning” molto efficace, NESSUS. Il software analizza le reti remote sia a livello di network che di singoli host, ed evidenzia i problemi di sicurezza che riscontra. Paolo Lo Re, INFN Napoli, 2013 62
Auditing - 2 Nessus è in grado di: ◦ cercare i servizi di rete attivi su un elaboratore, anche su porte non standard (ad es. un web server che utilizza la porta 1234 invece della 80) o che rispondono su più porte; ◦ identificare le versioni dei programmi che li gestiscono; ◦ per ogni servizio, provare gli exploits (ossia le tecniche fraudolente di attacco informatico) che ha nel proprio database (ovviamente aggiornabile) e produrre un log citando anche le possibili tecniche di difesa; ◦ identificare il sistema operativo della macchina oggetto di controllo. Paolo Lo Re, INFN Napoli, 2013 63
Auditing - 3 Paolo Lo Re, INFN Napoli, 2013 64
Auditing - 4 Paolo Lo Re, INFN Napoli, 2013 65
Auditing - 5 Paolo Lo Re, INFN Napoli, 2013 66
Auditing - 6 Paolo Lo Re, INFN Napoli, 2013 67