
KURUMLARDA KRPTOGRAFK ANAHTAR KULLANIM YAPILARI VE PROSEDRLERI Mehmet
- Slides: 19
KURUMLARDA KRİPTOGRAFİK ANAHTAR KULLANIM YAPILARI VE PROSEDÜRLERI Mehmet Gülyurt ve Ediz Şaykol Beykent Üniversitesi Bilgisayar Mühendisliği
Neden Kriptoloji? • Bilgiye yönelen tehditlerin artması onu korumayı zor hale getirdi. • Bilgi artık her yerde (Akıllı Telefon, Tablet Bilgisayarlar vs. ) • Kriptoloji ortam bağımsızdır. Her koşul ve her ortamda kullanılabilir. • Geçmişten günümüze yaygın olan bilgi koruma yöntemidir.
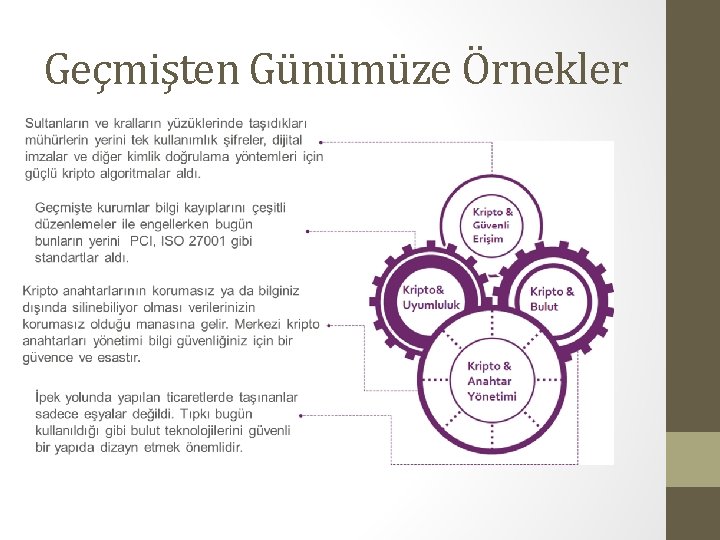
Geçmişten Günümüze Örnekler
Neden Anahtarlar Yönetilmeli? • Kriptoloji etkinliği bazı önemli faktörlere bağlı • Anahtar tipi ( Örn: Simetrik, Asimetrik vs) • Anahtar boyutu ( Örn: AES – 256) • Kriptoloji kullanımına karar verildikten sonra bazı düşünülmesi gereken hususlar; • • • Anahtar kullanım amacı Anahtarı kullanacak olan kişi ya da servisler Anahtarın nasıl saklanacağı Anahtarların acil durumlarda nasıl değiştirileceği Anahtarlar nasıl oluşturulacak ve silinecek.
Neden Anahtarlar Yönetilmeli? • • Binlerce anahtarın kullanım amacına göre yönetilmesi İhtiyaç olduğunda hangi anahtara erişileceğin bilgisi Anahtarlar nasıl taşınacak? Kimler anahtarlardan sorumlu olacak
Anahtarlar Nasıl Yönetilmeli? • Uluslararası Standartlar • NIST 800 -57 • IEEE P 1619. 3 • IETF RFC 4107 • Kurum Politikaları • Regülasyonlar • ISO 27001 • PCI DSS
Anahtar Yaşam Döngüsü Anahtar ve Anahtar Çifti Oluşturma Anahtar Taşıma ve Paylaşım Anahtar Yedekleme ve Onarım İşlemleri Anahtar ve Anahtar Çifti Kullanımını İzleme ve Kontrol Etme ( Süre ya da kullanım adedi kısıtlamalı) • Anahtar Rotasyonu, Yenileme • Meta Data Yönetimi (Örneğin anahtar yetkisinin şifreleme/deşifreleme'den sadece deşifrelemeye ayarlanması) • Anahtarın İmha edilmesi ya da güvenli bir şekilde saklanılması • •
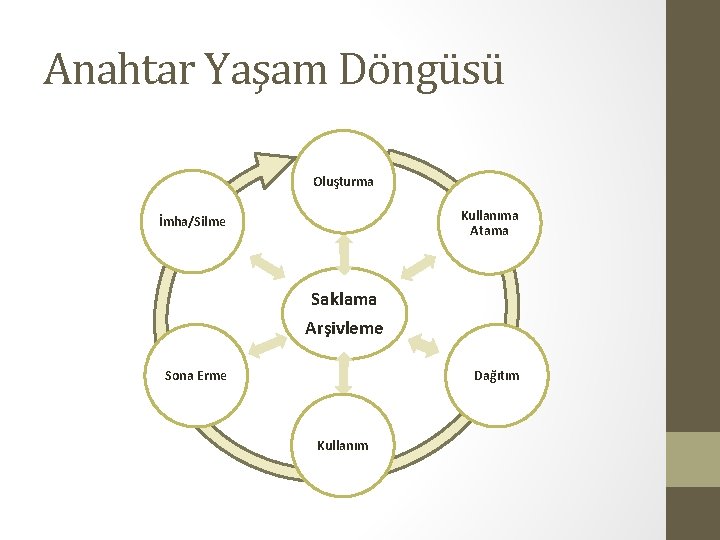
Anahtar Yaşam Döngüsü Oluşturma Kullanıma Atama İmha/Silme Saklama Arşivleme Dağıtım Sona Erme Kullanım
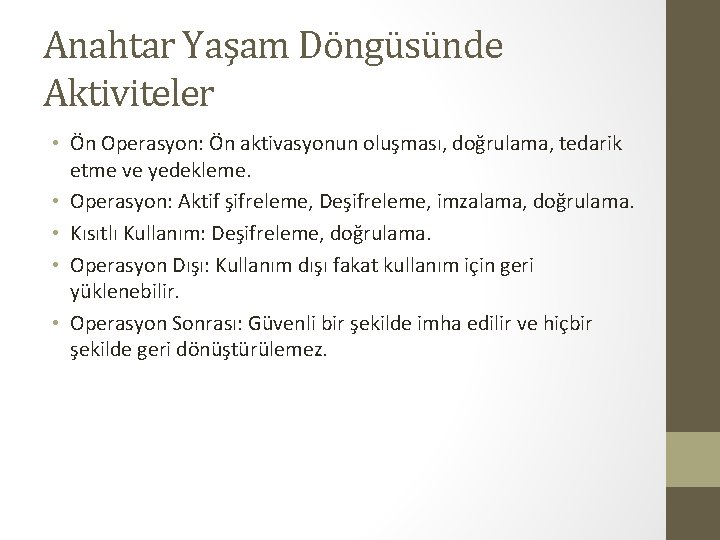
Anahtar Yaşam Döngüsünde Aktiviteler • Ön Operasyon: Ön aktivasyonun oluşması, doğrulama, tedarik etme ve yedekleme. • Operasyon: Aktif şifreleme, Deşifreleme, imzalama, doğrulama. • Kısıtlı Kullanım: Deşifreleme, doğrulama. • Operasyon Dışı: Kullanım dışı fakat kullanım için geri yüklenebilir. • Operasyon Sonrası: Güvenli bir şekilde imha edilir ve hiçbir şekilde geri dönüştürülemez.
Örnek Kullanım Yerleri • Dinamik Bilgilerin Korunmasında Anahtar Yönetimi • İşlem Tabanlı Uygulamalarda Anahtar Yönetimi • Mesajlaşma Tabanlı Uygulamalarda Anahtar Yönetimi • Durağan Bilgilerin Korunmasında Anahtar Yönetimi
Anahtarların Saklanması
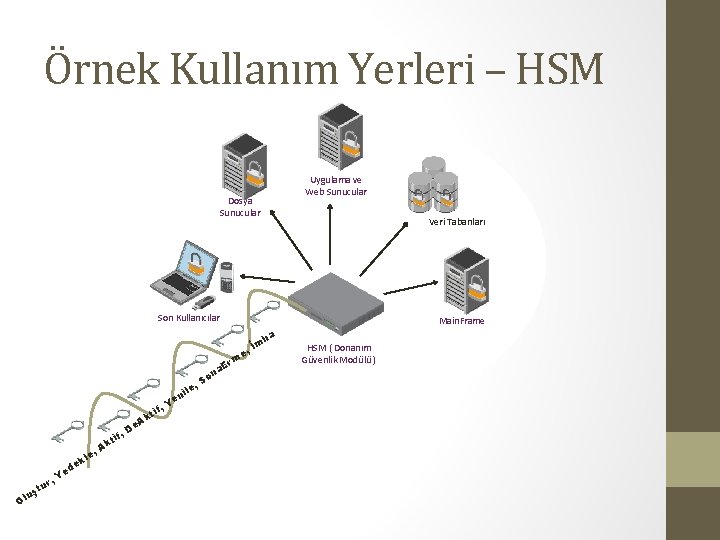
Örnek Kullanım Yerleri – HSM Uygulama ve Web Sunucular Dosya Sunucular Veri Tabanları Son Kullanıcılar Main. Frame m ha İ e, na m Er en o , S ile tif O r tu ş lu e , Y de k k , A e l e , D Ak , Y tif HSM ( Donanım Güvenlik Modülü )
Önerilen Çözüm Yaklaşımı • Politika tanımlama • Anahtarı Kimler? Hangi Amaç ile kullanacak? Ne tipte anahtar kullanılmalı? Sorumlular? • Varlıkların tanımı • Hangi anahtar kullanılıyor? Bağlantılar ? Sahip olduğu bilgiler • Kullanıcı tanımı • Sorumlu kim? Kullanıcı sınıfı? • Erişim Yöntemi tanımı
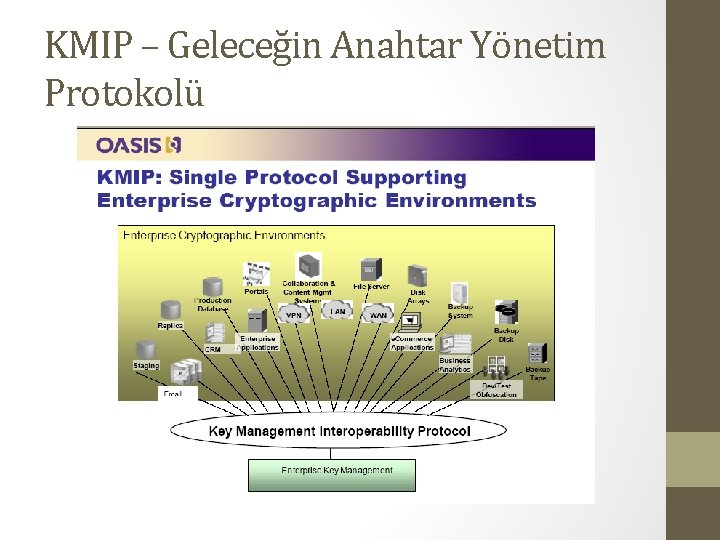
Politika Uygulamaları Varlık ve sistemler dikkatli bir şekilde tanımlanmalı Kullanım alanlarına özel ve uygun algoritmalar kullanılmalı Sorumlular atanmalı Anahtarların yedekleri mümkünse gereksinimlere göre alınmalı • Anahtar taşıma işlemleri tanımlanmalı • Mümkünse tek bir noktadan yönetim işlemleri yapılmalı (KMIP) • •
KMIP – Geleceğin Anahtar Yönetim Protokolü
Örnek Politika Uygulaması • PCI DSS Güvenlik Standartları ile Bilgi Koruma ve Anahtar Yönetimi; • Amaç: PCI DSS Güvenlik Standartları 3. gerekliliğine göre kart sahiplerine ait bilgilerin şifrelenmesi. • Şifrelenecek sistem: Oracle 11 g R 2 Müşteri veritabanı • Sorumlular: Sistem Güvenlik Ekibi ve Veri Tabanı Yönetim • Gereksinim; • PCI DSS 3. gerekliliğe göre şifrelenen bilgilerin şifreleme anahtarı ile ilgili yönetim işlemlerinin uygunluk kapsamında yapılması.
Örnek Politika Uygulaması • Yapılacaklar • 3. 6. 1 gerekliliği ile güçlü şifreleme anahtarın oluşturulması (Örn: AES – 256 Bit CBC Padding 5) • 3. 6. 2 ve 3. 6. 3 anahtarların dağıtımı, nasıl saklanacağı. ( Anahtarlar HSM üzerinde üretilip saklanacaktır. ) • 3. 6. 4 her bir anahtarın kullanım süresinin belirlenmesi. ( Bu bilgi prosedürler üzerinde belirtildiği gibi HSM üzerindeki yönetim arabiriminde özel öz niteliklere eklenen bilgiler ile de yapılmakta) • 3. 6. 5 a ve 3. 6. 5 b maddelerine göre herhangi bir durumda; • Anahtar sorumlularının şirketten ayrılması • Anahtarın güvenlik eksiklerinin olması • Bilgilerin çalınması vs. gibi durumlarda yapılacak işlemler. • 3. 6. 7 anahtara yapılacak izinsiz değişikliklerin takipleri ile ilgili tanımlar.
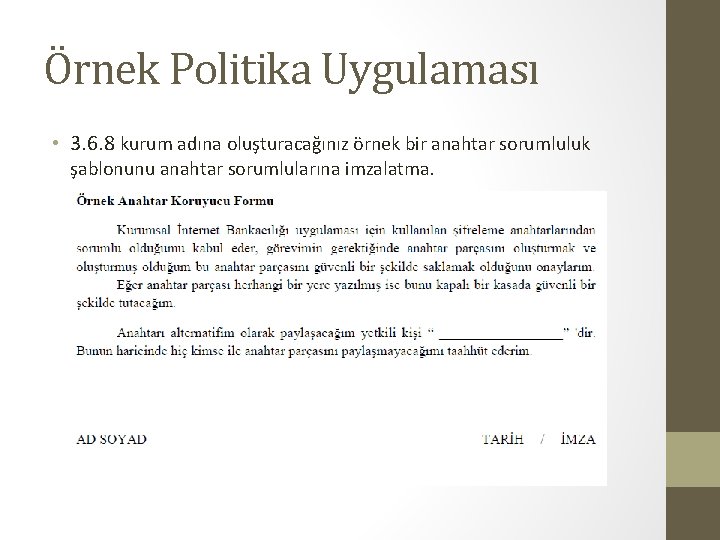
Örnek Politika Uygulaması • 3. 6. 8 kurum adına oluşturacağınız örnek bir anahtar sorumluluk şablonunu anahtar sorumlularına imzalatma.