
Integrering av IT i revisjonen Hva krever standardene
- Slides: 56
Integrering av IT i revisjonen Hva krever standardene? Hva gjør vi? Terje Tvedt
IT-revsjon Hva er egentlig det? • Vurdering av intern kontroll – – • • Applikasjonskontroller Generelle kontroller Dataanalyser Øvrig bruk av IT
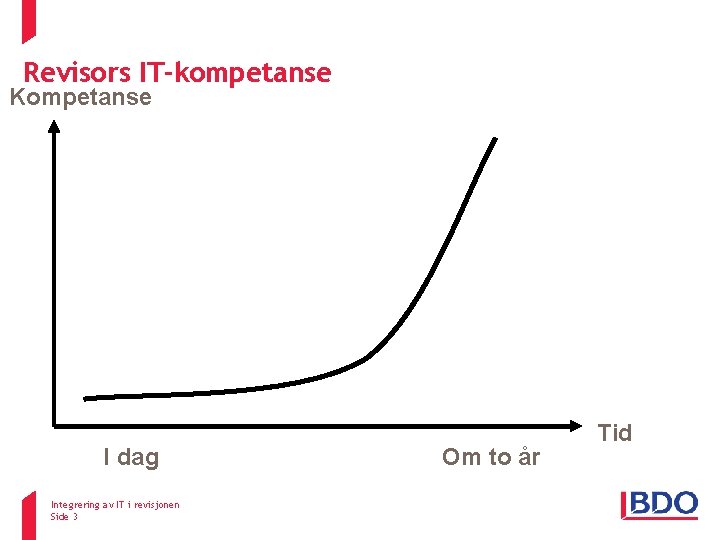
Revisors IT-kompetanse Kompetanse I dag Integrering av IT i revisjonen Side 3 Om to år Tid
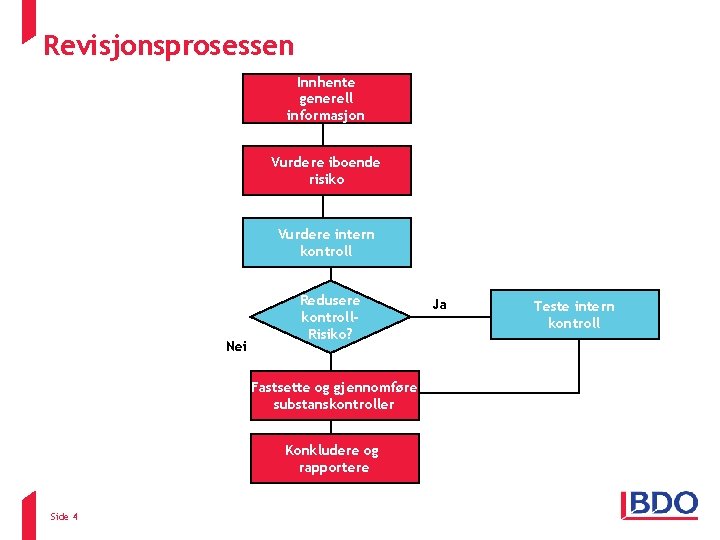
Revisjonsprosessen Innhente generell informasjon Vurdere iboende risiko Vurdere intern kontroll Nei Redusere kontroll. Risiko? Fastsette og gjennomføre substanskontroller Konkludere og rapportere Side 4 Ja Teste intern kontroll
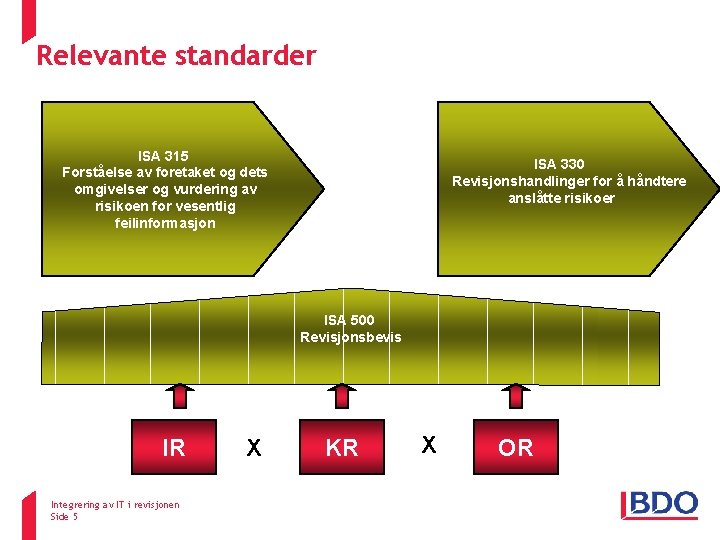
Relevante standarder ISA 315 Forståelse av foretaket og dets omgivelser og vurdering av risikoen for vesentlig feilinformasjon ISA 330 Revisjonshandlinger for å håndtere anslåtte risikoer ISA 500 Revisjonsbevis IR Integrering av IT i revisjonen Side 5 X KR X OR Beskrevet i ISA 200
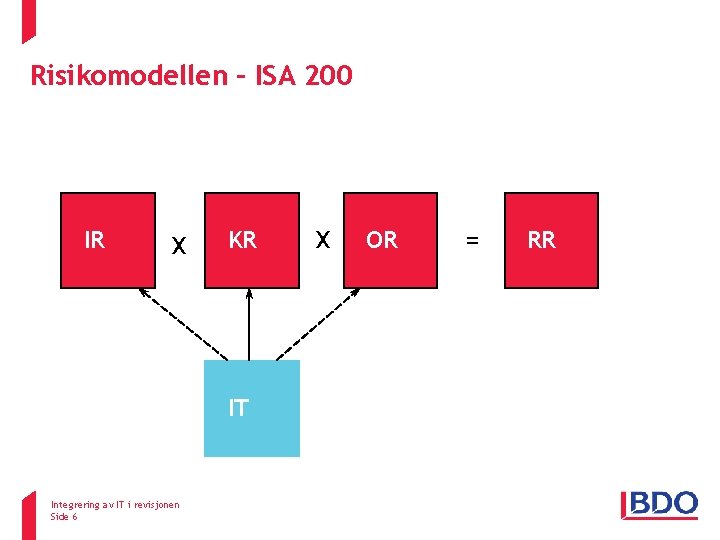
Risikomodellen – ISA 200 IR X KR IT Integrering av IT i revisjonen Side 6 X OR = RR
ISA 315 - Standardens inndeling Risikovurderingshandlinger • Hvilke handlinger gjør vi Forstå virksomheten og omgivelsene, herunder internkontroll • Hva skal vi forstå Identifisere og vurdere risiko for vesentlige feil Dokumentasjon Integrering av IT i revisjonen Side 7 Risikovurdering
Riskovurdering ISA 315 Mål ISA 315 Revisor har som mål å identifisere og anslå risikoene for vesentlig feilinformasjon, enten den skyldes misligheter eller feil, på regnskapsog påstandsnivå, gjennom forståelse av enheten og dens omgivelser, herunder enhetens interne kontroll, for dermed å danne grunnlag for utforming og iverksettelse av handlinger for å håndtere de anslåtte risikoene for vesentlig feilinformasjon. Integrering av IT i revisjonen Side 8
Risikovurderingshandlinger Forespørsler til ledelsen og andre • Styre, intern revisjon, ansatte advokater, økonomipersonell, operativt personell, eksterne Analyser • Høyt nivå, indikasjoner Observasjon og inspeksjon • • Drift, planer etc, manualer, transaksjoner Informasjon innhentet tidligere år Diskusjoner i revisjonsteamet • Kommunikasjon, kunnskapsoverføring osv. Integrering av IT i revisjonen Side 9 ISA 315
Forstå virksomheten og omgivelsene • • Bransje, relevant lovgivning, andre eksterne faktorer, spesielle regnskapsregler/regnskapsskikk Nærmere om virksomheten, herunder valg og bruk av regnskapspolicy - • • ISA 315 Eiere, styringsmodeller, nærstående parter, transaksjons-typer osv. Mål, strategier og relatert forretningsrisiko som kan føre til vesentlige feil i regnskapet Måling og oppfølging av økonomisk utvikling - KPIs, budsjettoppfølging, avviksanalyser, segment-informasjon osv. • Internkontroll Integrering av IT i revisjonen Side 10
Forstå virksomheten – IT • • • Maskinvare, operativsystem og nettverk Serviceorganisasjoner – ISA 402 Applikasjoner/systemer, regneark Organisasjon Backup og gjenopprettelsesrutiner Integrering av IT i revisjonen Side 11
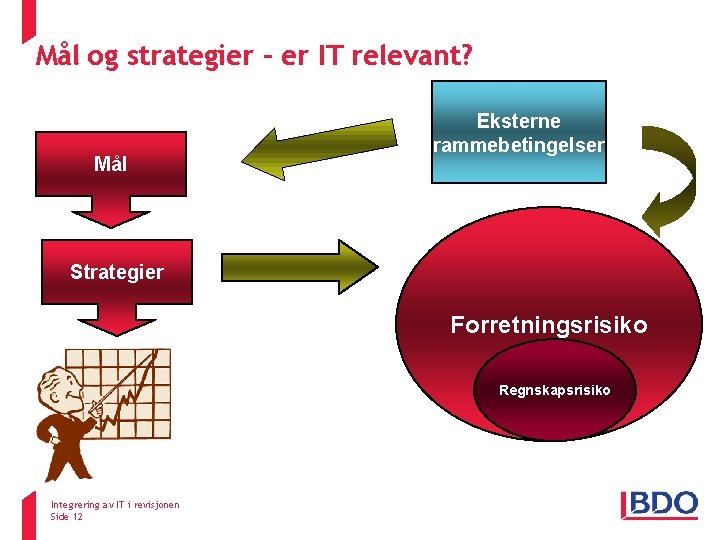
Mål og strategier – er IT relevant? ISA 315 Eksterne rammebetingelser Mål Hva vil vi oppnå Strategier Hvordan skal vi gjøre det Forretningsrisiko Regnskapsrisiko Integrering av IT i revisjonen Side 12
Revisjonsteamets kompetanse • • Kompleks IT-infrastruktur Kompleks/automatisert transaksjonsbehandling Vesentlighet Tilgjengelig dokumentasjon Integrering av IT i revisjonen Side 13
Intern kontroll er inndelt i ISA 315 Som COSO a) Kontrollmiljøet b) Risikovurdering c) Informasjonssystem, herunder forretningsprosesser, relevant for finansiell rapportering d) Kontrollaktiviteter e) Overvåking • Revisor må forstå internkontrollen som er relevant for revisjonen – alle ovennevnte elementer • Forstå = vurdere utforming og kontrollere implementering Integrering av IT i revisjonen Side 14
Internkontroll og relevans for revisjonen • • ISA 315 Internkontroll har et bredere formål enn finansiell rapportering Både finansielt og operasjonelt rettede kontroller kan være relevante Revisors skjønn Også relevant for grunnlag for regnskapsverifikasjoner Integrering av IT i revisjonen Side 15
IT-påvirkning generelt Kan påvirke alle komponenetene av internkontrollen Manuell prosessering Hovedsakelig manuelle kontroller Automatisert prossesering Manuelle kontroller Programmerte kontroller IT-avhengige kontroller Integrering av IT i revisjonen Side 16
Risiko ved bruk at IT • • • Side 17 Unøyaktige data eller unøyaktig databehandling Uautorisert tilgang – urettmessige endringer Brudd på arbeidsdeling ved privilegerte brukerrettigheter Uautoriserte system-/programendringer gir feil databehandling Tap av data/manglende tilgang til data
Kontrollmiljøet • • Kommunikasjon og etterlevelse av etiske verdier Engasjement i forhold til kompetanse Styrets aktivitet og uavhengighet Ledelsens filosofi og lederstil Organisasjonsstruktur Delegering av myndighet Personalpolitikk • Er det beskrevne kontrollmiljøet implementert? • Et godt kontrollmiljø er ikke tilstrekkelig – underbygger andre elementer av internkontroll Integrering av IT i revisjonen Side 18 ISA 315
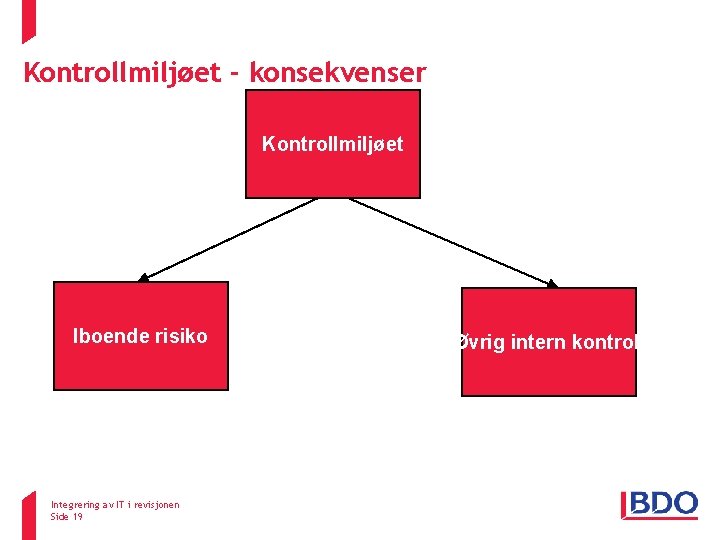
Kontrollmiljøet - konsekvenser Kontrollmiljøet Iboende risiko Integrering av IT i revisjonen Side 19 Øvrig intern kontroll
Enhetens risikovurdering • Riskovurdering er prosessen som - • Identifiserer risiko med relevans for målene for finansiell rapportering Iverksetter tiltak for å håndtere risikoen Formell eller uformell prosess Integrering av IT i revisjonen Side 20 ISA 315
Informasjonssystemer ISA 315 • Revisor må forstå informasjonssystemet, herunder relaterte forretningsprosesser, som er relevante for finansiell rapportering, herunder: • Transaksjonsklasser • • • IT-baserte og manuelle prosedyrer som gjennomføres i forbindelse med initiering, registrering, prosessering og rapportering av disse transaksjonene i regnskapet Aktuelle journaler, dokumentasjon, kontoer osv. , manueller elektroniske Håndtering av forhold og hendelser som ikke er transaksjoner Regnskapsavslutningsprosessen Kontroller knyttet til posteringer Integrering av IT i revisjonen Side 21
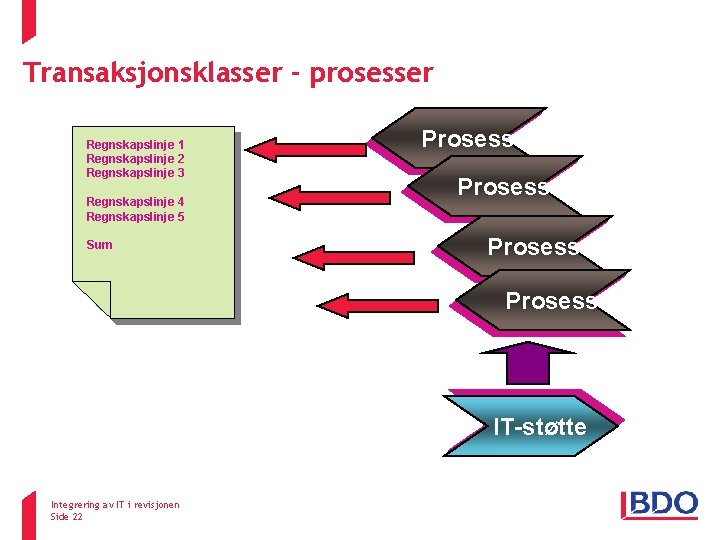
Transaksjonsklasser - prosesser Regnskapet Regnskapslinje 1 Regnskapslinje 2 Regnskapslinje 3 Regnskapslinje 4 Regnskapslinje 5 Sum Transaksjoner Prosess Transaksjoner Prosess IT-støtte Integrering av IT i revisjonen Side 22
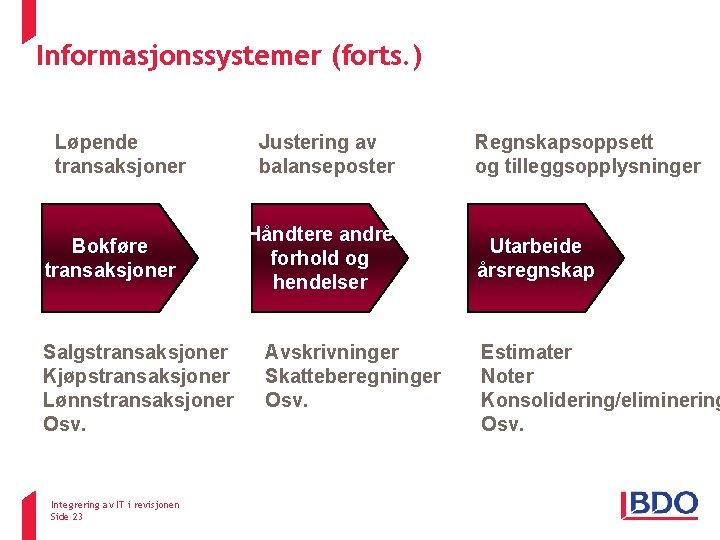
Informasjonssystemer (forts. ) Løpende transaksjoner Bokføre transaksjoner Salgstransaksjoner Kjøpstransaksjoner Lønnstransaksjoner Osv. Integrering av IT i revisjonen Side 23 Justering av balanseposter Håndtere andre forhold og hendelser Avskrivninger Skatteberegninger Osv. ISA 315 Regnskapsoppsett og tilleggsopplysninger Utarbeide årsregnskap Estimater Noter Konsolidering/eliminering Osv.
Informasjonssystemet – Hva må kartlegges? • Elektroniske regnskapsbøker og automatisert behandling • Vesentlig behandling uansett hvilken juridisk enhet som står for behandlingen Teknikker: • • • Systemkart Verbalbeskrivelser Kombinasjon Detaljnivå: Integrering av IT i revisjonen Side 24 Forståelse Risikovurdering og -håndtering
Eksempel på en kartleggingsteknikk - dataflytdiagram • • • ”Top down approach” tar utgangspunkt i virksomheten på øverste nivå Detaljnivået styres på en hensiktsmessig måte Kartlegger prosesser og aktiviteter uavhengig av hvem som utfører og med hvilke hjelpemidler Enkel symbolbruk Logiske brister vil fremgå som ”hull” og lignende i diagrammene Integrering av IT i revisjonen Side 25
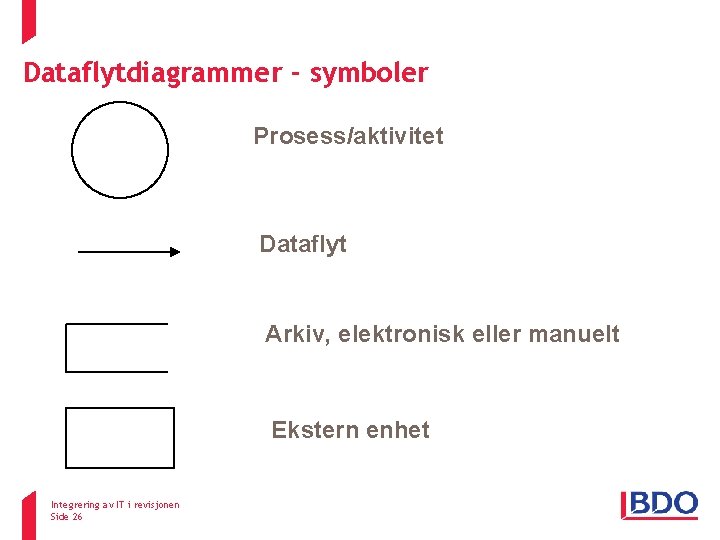
Dataflytdiagrammer - symboler Prosess/aktivitet Dataflyt Arkiv, elektronisk eller manuelt Ekstern enhet Integrering av IT i revisjonen Side 26
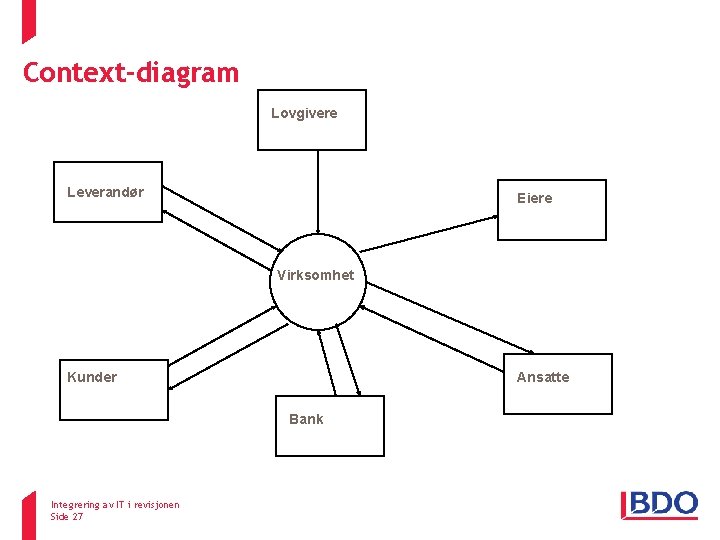
Context-diagram Lovgivere Leverandør Eiere Virksomhet Kunder Ansatte Bank Integrering av IT i revisjonen Side 27
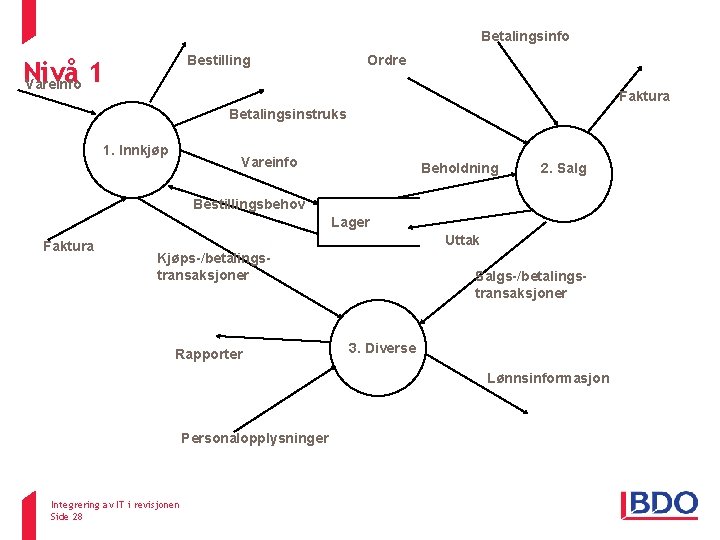
Betalingsinfo Bestilling Nivå 1 Vareinfo Ordre Faktura Betalingsinstruks 1. Innkjøp Vareinfo Beholdning 2. Salg Bestillingsbehov Lager Faktura Uttak Kjøps-/betalingstransaksjoner Rapporter Salgs-/betalingstransaksjoner 3. Diverse Lønnsinformasjon Personalopplysninger Integrering av IT i revisjonen Side 28
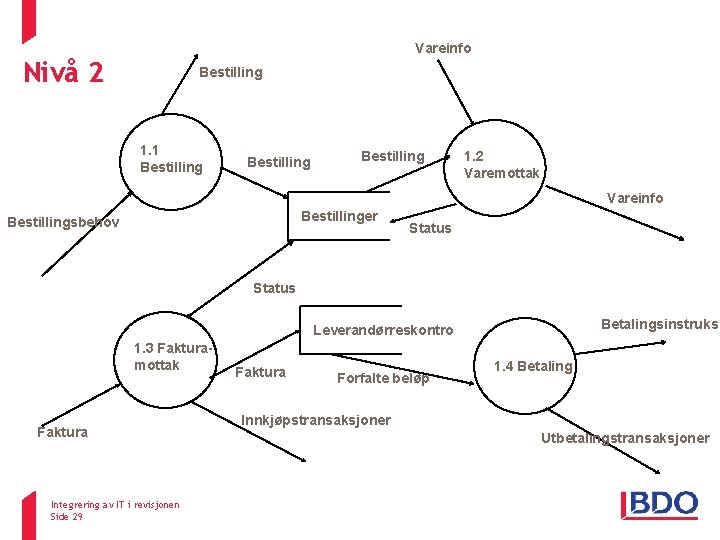
Vareinfo Nivå 2 Bestilling 1. 1 Bestilling 1. 2 Varemottak Vareinfo Bestillinger Bestillingsbehov Status Betalingsinstruks Leverandørreskontro 1. 3 Fakturamottak Faktura Integrering av IT i revisjonen Side 29 Faktura Forfalte beløp 1. 4 Betaling Innkjøpstransaksjoner Utbetalingstransaksjoner
Kontrollaktiviteter ISA 315 • Revisor må ha en tilstrekkelig forståelse for kontrollaktiviteter som er relevante for revisjonen, til å kunne vurdere risiko for vesentlige feil på regnskapspåstandsnivå og utforme videre revisjonshandlinger for å håndtere denne risikoen. • Relevante for revisjonen når • Kontroller kreves kartlagt • Revisor vurderer dem som relevante • Eksempler på kontrollaktiviteter • Autorisasjon • • Etterkontroll av gjennomførte aktiviteter Informasjonsbehandling Fysiske kontroller Arbeidsdeling Integrering av IT i revisjonen Side 30
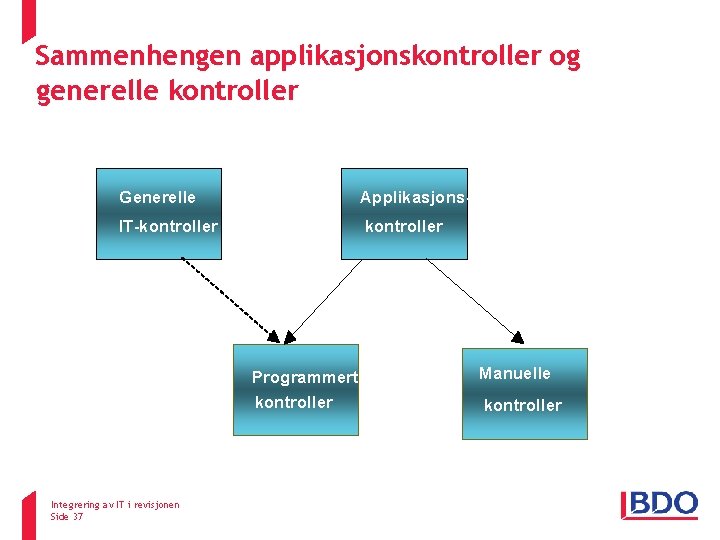
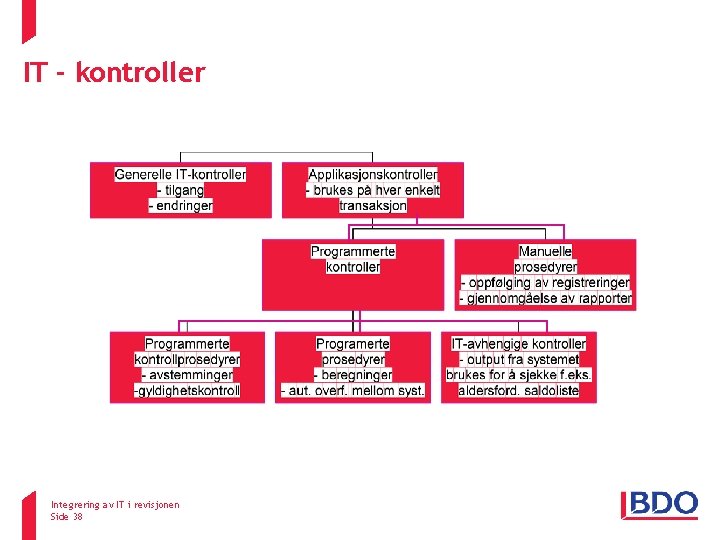
Kontrollaktiviteter Applikasjonskontroller: • • Manuelle kontroller Programmerte kontroller (helt eller delvis) - Programmerte prosedyrer Programmerte kontrollaktiviteter IT-avhengige manuelle kontroller (ITDM) Integrering av IT i revisjonen Side 31
Programmerte kontroller Fordeler: • • • Kontrollspor/tilgjengelighet Ensartet behandling uten skjønnsutøvelse Arbeidsdeling Automatisert godkjennelse Ledelseskontroller Automatisert revisjon Integrering av IT i revisjonen Side 32
IT-avhengige manuelle kontroller (ITDM) Output fra systemet brukes på to måter • For å kontrollere annen informasjon - Åpne ordre Avvik over definerte nivåer Data med definerte egenskaper (aldersfordeling) Avhengig av: - At programmet produserer riktige rapporter - At korrekte data benyttes (hvis dette ikke vil avdekkes av kontrollen) • For å kontrollere at informasjonen i systemet er riktig - Avstemming mot eksterne kilder Kontroll mot underliggende dokumenter • Kontroller som avdekker feil i IT-prosesseringen er ikke ITDM Executive Event 2009 Side 33
ITDM – avstemminger Avstemminger mot eksterne kilder er åpenbart manuelle kontroller Avstemminger mellom uavhengige kilder internt vil også normalt avdekke feil i ITprosesseringen • Er det uavhengige kilder som avstemmes? • Hvor hentes summene som avstemmes fra – samme kilde? • Meningsløse kontroller er sjelden effektive • Da hjelper det heller ikke med ITGCs Avstemminger er normalt enten manueller meningsløse Executive Event 2009 Side 34
Elektroniske revisjonsbevis • • Prinsippet er det samme som ITDM Forutsetter revisjonshandlingen at rapporten er riktig - • Vurdering av avsetning til tap på krav basert på aldersfordelt saldoliste Vil revisjonshandlingen avdekke feil i rapporten? Executive Event 2009 Side 35
Generelle IT-kontroller ISA 315 • Revisor må forstå hvordan virksomheten håndterer IT-risiko ved generelle IT-kontroller (ITGCs) som skal sikre dataintegritet, -sikkerhet og derigjennom fungerende applikasjonskontroller. • Eksempler på generelle IT-kontroller • Driftsprosesser • • Anskaffelse og vedlikehold av applikasjons- og systemsoftware Tilgangskontroller Integrering av IT i revisjonen Side 36
Sammenhengen applikasjonskontroller og generelle kontroller Generelle Applikasjons- IT-kontroller Programmerte kontroller Integrering av IT i revisjonen Side 37 Manuelle kontroller ISA 315
IT - kontroller Integrering av IT i revisjonen Side 38
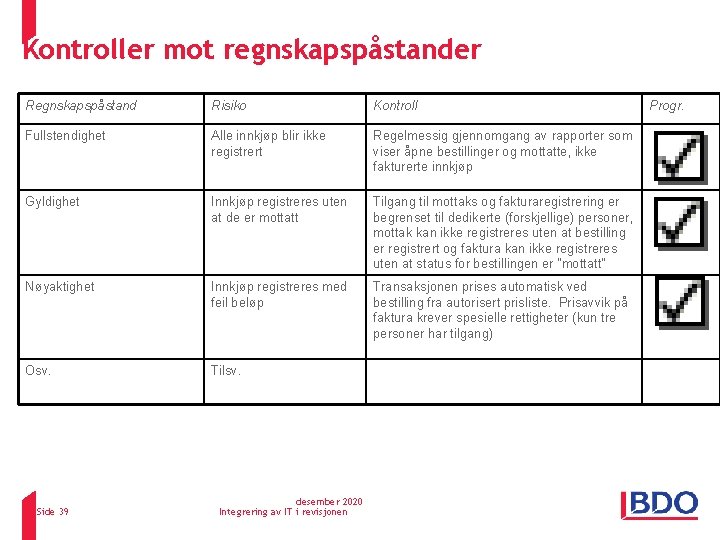
Kontroller mot regnskapspåstander Regnskapspåstand Risiko Kontroll Fullstendighet Alle innkjøp blir ikke registrert Regelmessig gjennomgang av rapporter som viser åpne bestillinger og mottatte, ikke fakturerte innkjøp Gyldighet Innkjøp registreres uten at de er mottatt Tilgang til mottaks og fakturaregistrering er begrenset til dedikerte (forskjellige) personer, mottak kan ikke registreres uten at bestilling er registrert og faktura kan ikke registreres uten at status for bestillingen er ”mottatt” Nøyaktighet Innkjøp registreres med feil beløp Transaksjonen prises automatisk ved bestilling fra autorisert prisliste. Prisavvik på faktura krever spesielle rettigheter (kun tre personer har tilgang) Osv. Tilsv. Side 39 desember 2020 Integrering av IT i revisjonen Progr.
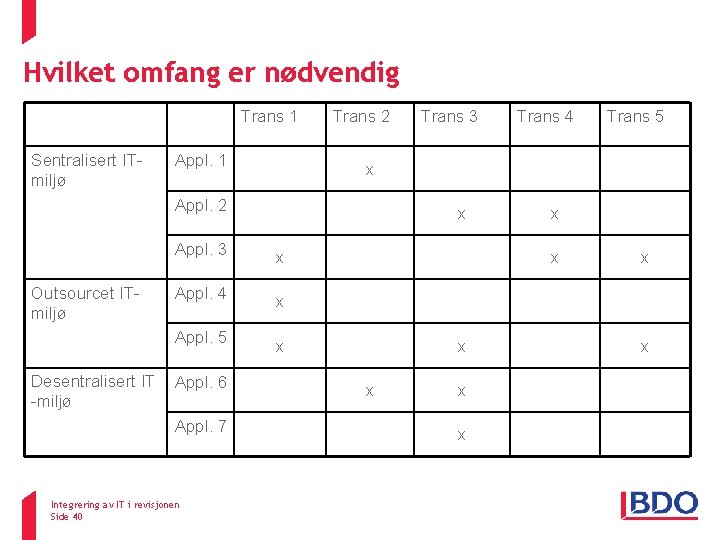
Hvilket omfang er nødvendig Trans 1 Sentralisert ITmiljø Appl. 1 Trans 2 Desentralisert IT -miljø x Appl. 3 x Appl. 4 x Appl. 5 x Appl. 6 Appl. 7 Integrering av IT i revisjonen Side 40 Trans 4 Trans 5 x Appl. 2 Outsourcet ITmiljø Trans 3 x x x x
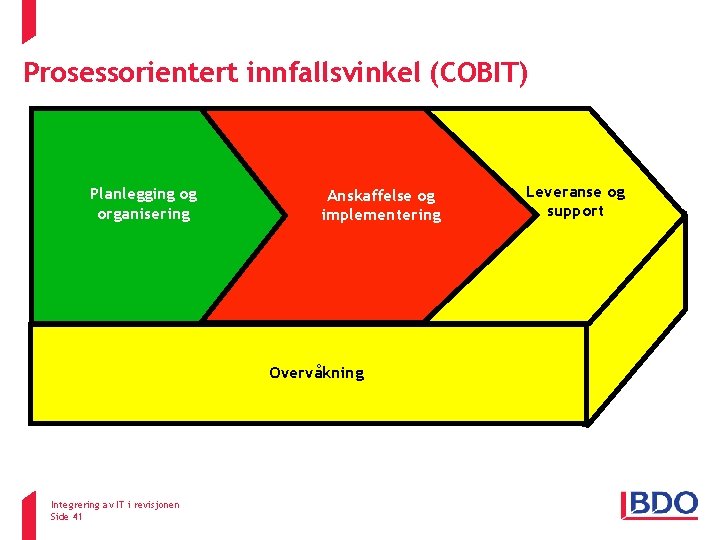
Prosessorientert innfallsvinkel (COBIT) Planlegging og organisering Anskaffelse og implementering Overvåkning Integrering av IT i revisjonen Side 41 Leveranse og support
Generelle kontroller – endringshåndtering • • Godkjennelse Testing Dokumentasjon Tilgang til produksjonsmiljø og utviklings-/testmiljø Logging av overføringer til produksjon Nødprosedyrer/avvikshåndtering Konklusjon: Effektiv – ikke effektiv Integrering av IT i revisjonen Side 42
Generelle kontroller – tilgangskontroller Sikkerhetspolicy el. tilsvarende Brukeradministrasjon • Melding av endringer • Regelmessig kontroll av registrerte brukere Tilgangsrettigheter tilpasset funksjon Systembasert tilgangsbegrensning • Sammensetning av passord, lengde, innhold m. m. • Restriksjoner på gjenbruk • Krav til regelmessig skifte av passord • Begrenset antall påloggingsforsøk Fysisk adgang Konklusjon: Effektiv – ikke effektiv Integrering av IT i revisjonen Side 43
Overvåkning (av internkontroll) ISA 315 Revisor må forstå: De viktigste typene av overvåkningsaktiviteter rettet mot kontroller av finansiell rapportering, herunder de som er relevante for revisjonen Hvordan virksomheten korrigerer sin internkontroll Eksempler • Intern revisjon • Oppfølging av henvendelser fra kunder og lignende Integrering av IT i revisjonen Side 44
Risikovurdering • • Revisor må identifisere og vurdere risiko for vesentlige feil På regnskapsnivå På regnskapspåstandsnivå For - Transaksjonstyper Balanseposter Øvrig informasjon i årsregnskapet Integrering av IT i revisjonen Side 45 ISA 315
Risikovurdering - gjennomføring • • Risiko identifiseres gjennom hele prosessen rettet mot å forstå virksomheten og omgivelsene, herunder relevante kontroller Risikoen relateres til ”hva kan gå galt” på regnskapspåstandsnivå Det vurderes om risikoen kan føre til vesentlige feil i regnskapet Sannsynligheten for at det oppstår vesentlige feil i regnskapet vurderes Integrering av IT i revisjonen Side 46 ISA 315
Risikovurdering • • • ISA 315 ”Særskilte risikoer” som krever spesiell oppmerksomhet Risikoer som ikke kan revideres utelukkende ved bruk av regnskapsverifikasjoner Revisor må vurdere utformingen av virksomhetens kontrollaktiviteter rettet mot disse risikoene og fastslå om de er implementert (ikke test av kontroller) Integrering av IT i revisjonen Side 47
Videre revisjonshandlinger • Test av kontroller - • • Type Tidspunkt Omfang Regnskapsverifikasjoner - • ISA 330 Type Tidspunkt Omfang Revisor må innhente revisjonsbevis for fullstendigheten og nøyaktigheten i grunnlaget for revisjonshandlinger når dette kommer fra virksomhetens informasjonssystem (for eksempel budsjettdata, aldersfordelinger osv. ) Når og hvordan data er tilgjengelige vil påvirke valg av revisjonshandlinger Integrering av IT i revisjonen Side 48
Test av kontroller ISA 330 • Må alltid utføres når risikovurderingen på regnskapspåstandsnivå er basert på en forventning om at internkontrollen fungerer effektivt • Må alltid utføres for relevante kontroller for risikoer hvor det ikke er praktisk mulig å revidere utelukkende ved regnskapsverifikasjoner • Forespørsler utføres alltid som en del av – i kombinasjon med andre revisjonshandlinger - test av kontroller • Forholdet mellom applikasjonskontroller og generelle IT-kontroller må ivaretas Integrering av IT i revisjonen Side 49
Test av kontroller (forts. ) • • ISA 330 Når test av kontroller utføres før årsslutt, må det innhentes ytterligere revisjonsbevis for den gjenværende perioden Revisor kan bygge på test av kontroller i tidligere perioder når - Det er innhentet revisjonsbevis for at de spesifikke kontrollene dette gjelder ikke har endret seg Kontroller som har endret seg må testes for den aktuelle perioden De aktuelle kontrollene må testes minst hvert tredje år Noen av de aktuelle kontrollene må testes det enkelte år Kontroller som retter seg mot ”særskilte risikoer” og som revisor bygger på, må testes hvert år Gelder det generelle kontroller? Integrering av IT i revisjonen Side 50
Test av kontroller • • • Kontrollene skal dekke hele perioden Kontrollene skal dekke alle aktuelle transaksjoner Kontrollene skal være utført løpende og av kompetente personer Testene rettes mot kontroller, ikke transaksjoner Avvik medfører nødvendigvis ikke regnskapsmessige feil Integrering av IT i revisjonen Side 51
Test av kontroller • Test av kontroller knyttet til programmerte og IT-avhengige kontroller kan utføres ved: - • Direkte tester kombinert med test av generelle kontroller Konklusjon: “Effektive” i hele perioden Integrering av IT i revisjonen Side 52
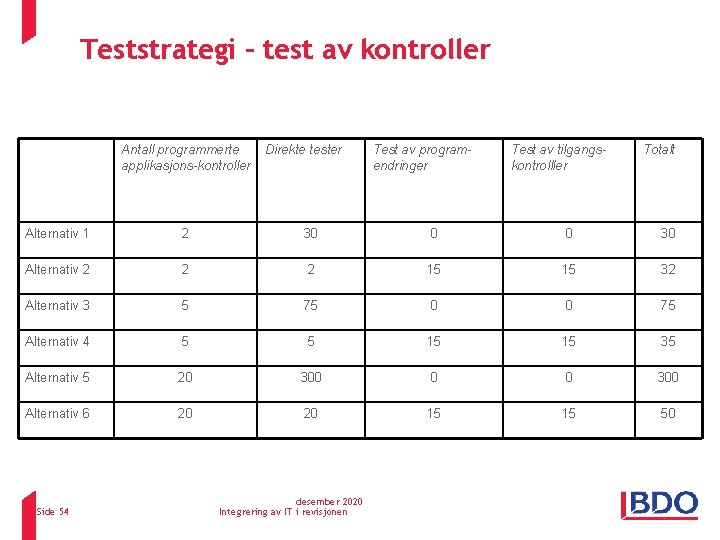
Forutsetninger for tabellen på neste side • • Hver kontroll testes 15 ganger, uansett om det er en applikasjonskontroll eller en generell IT-kontroll Når det testes generelle IT-kontroller, er det tilstrekkelig med én test av applikasjonskontrollen Ved test av generelle IT-kontroller testes én programendringskontroll og én tilgangskontroll (neppe en realistisk forutsetning, men tabellen blir likevel illustrerende for caset) Test av en kontroll er like tids-/kosntadskrevende i alle tilfeller, uavhengig av type kontroll (neppe en realistisk forutsetning, men tabellen blir likevel illustrerende for caset) Integrering av IT i revisjonen Side 53
Teststrategi – test av kontroller Antall programmerte applikasjons-kontroller Direkte tester Test av programendringer Test av tilgangskontrolller Totalt Alternativ 1 2 30 0 0 30 Alternativ 2 2 2 15 15 32 Alternativ 3 5 75 0 0 75 Alternativ 4 5 5 15 15 35 Alternativ 5 20 300 0 0 300 Alternativ 6 20 20 15 15 50 Side 54 desember 2020 Integrering av IT i revisjonen
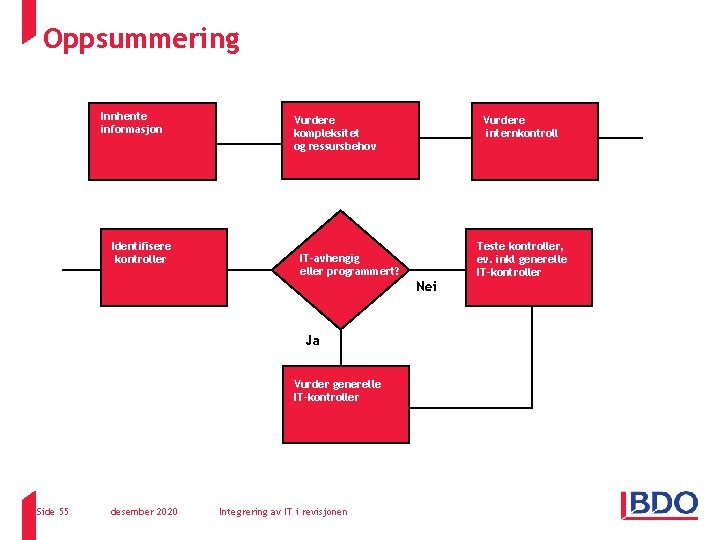
Oppsummering Innhente informasjon Vurdere kompleksitet og ressursbehov Identifisere kontroller Vurdere internkontroll IT-avhengig eller programmert? Nei Mot regnskapspåstander Ja Vurder generelle IT-kontroller Generelle kontroller Side 55 desember 2020 Integrering av IT i revisjonen Teste kontroller, ev. inkl generelle IT-kontroller
Noen få kommentarer om ISA 402/ISAE 3402 serviceorgansisasjoner • • • Side 56 ISA 402 gjelder for revisor i brukerenheten ISA 402 har ingen egne krav til forståelse – det følger av ISA 315 og ISA 330, ev. øvrige standarder Uttalelse etter ISAE 3402 gis av revisor på oppdrag fra serviceorganisasjonen • • Revisor i en brukerenhet har ikke instruksjonsrett som ved for eksempel revisjon av konsernregnskap Uttalelse etter ISAE 3402 gis alltid og utelukkende på grunnlag av en beskrivelse utarbeidet av serviceorganisasjonen Integrering av IT i revisjonen