
Fidelis Deception Zapa Kozak Tatarzyna Maciej Pciak Robert
Fidelis Deception Złapał Kozak Tatarzyna… Maciej Pęciak & Robert Dąbroś
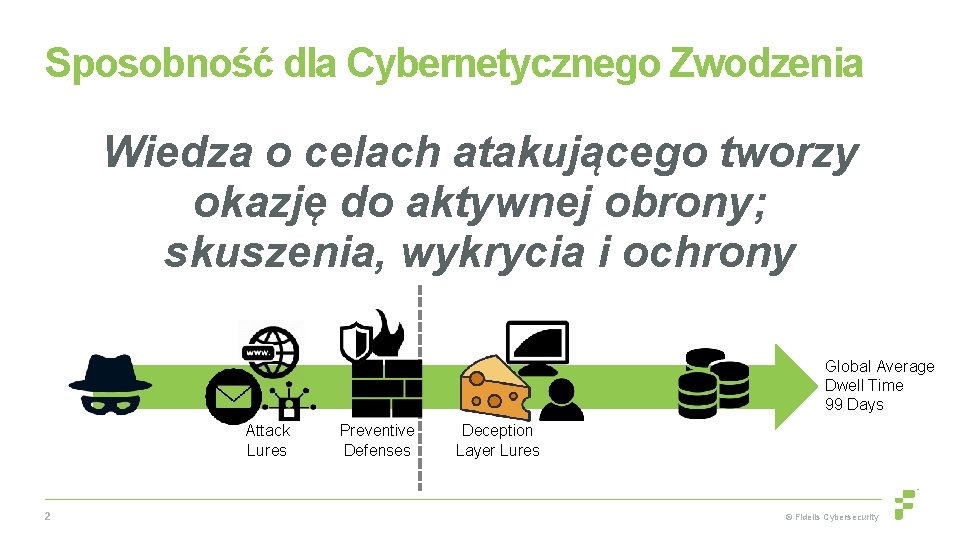
Sposobność dla Cybernetycznego Zwodzenia Wiedza o celach atakującego tworzy okazję do aktywnej obrony; skuszenia, wykrycia i ochrony Global Average Dwell Time 99 Days Attack Lures 2 Preventive Defenses Deception Layer Lures © Fidelis Cybersecurity
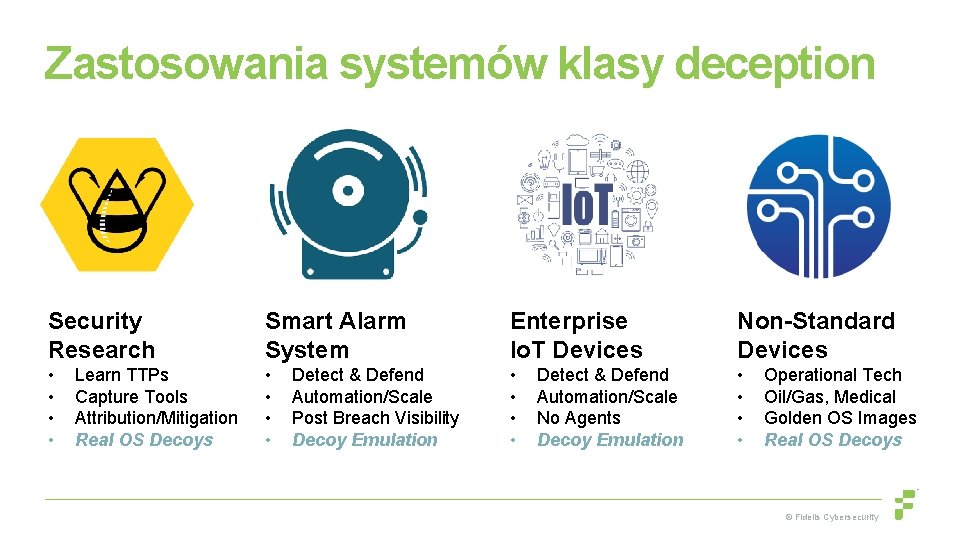
Zastosowania systemów klasy deception Security Research Smart Alarm System Enterprise Io. T Devices Non-Standard Devices • • • • Learn TTPs Capture Tools Attribution/Mitigation Real OS Decoys Detect & Defend Automation/Scale Post Breach Visibility Decoy Emulation Detect & Defend Automation/Scale No Agents Decoy Emulation Operational Tech Oil/Gas, Medical Golden OS Images Real OS Decoys © Fidelis Cybersecurity
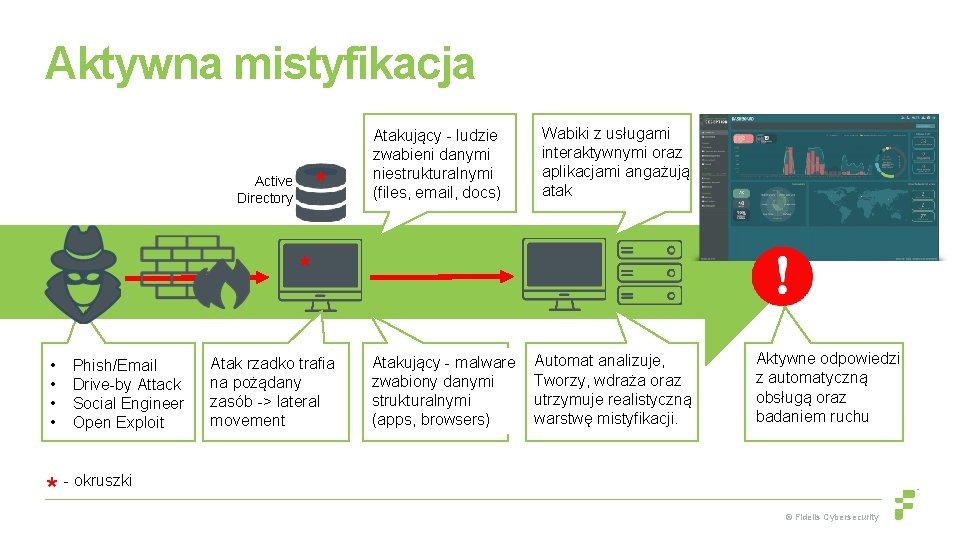
Aktywna mistyfikacja * Active Directory * • • Phish/Email Drive-by Attack Social Engineer Open Exploit Atak rzadko trafia na pożądany zasób -> lateral movement Atakujący - ludzie zwabieni danymi niestrukturalnymi (files, email, docs) Wabiki z usługami interaktywnymi oraz aplikacjami angażują atak Atakujący - malware zwabiony danymi strukturalnymi (apps, browsers) Automat analizuje, Tworzy, wdraża oraz utrzymuje realistyczną warstwę mistyfikacji. Aktywne odpowiedzi z automatyczną obsługą oraz badaniem ruchu * - okruszki © Fidelis Cybersecurity
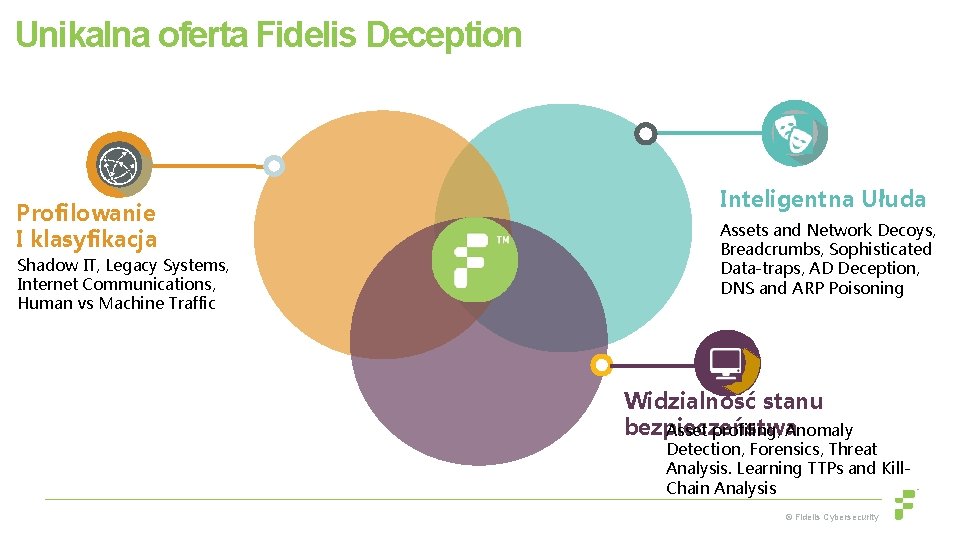
Unikalna oferta Fidelis Deception Profilowanie I klasyfikacja Shadow IT, Legacy Systems, Internet Communications, Human vs Machine Traffic Inteligentna Ułuda Assets and Network Decoys, Breadcrumbs, Sophisticated Data-traps, AD Deception, DNS and ARP Poisoning Widzialność stanu bezpieczeństwa Asset profiling, Anomaly Detection, Forensics, Threat Analysis. Learning TTPs and Kill. Chain Analysis © Fidelis Cybersecurity
Jak działa system UŁUDA © Fidelis Cybersecurity
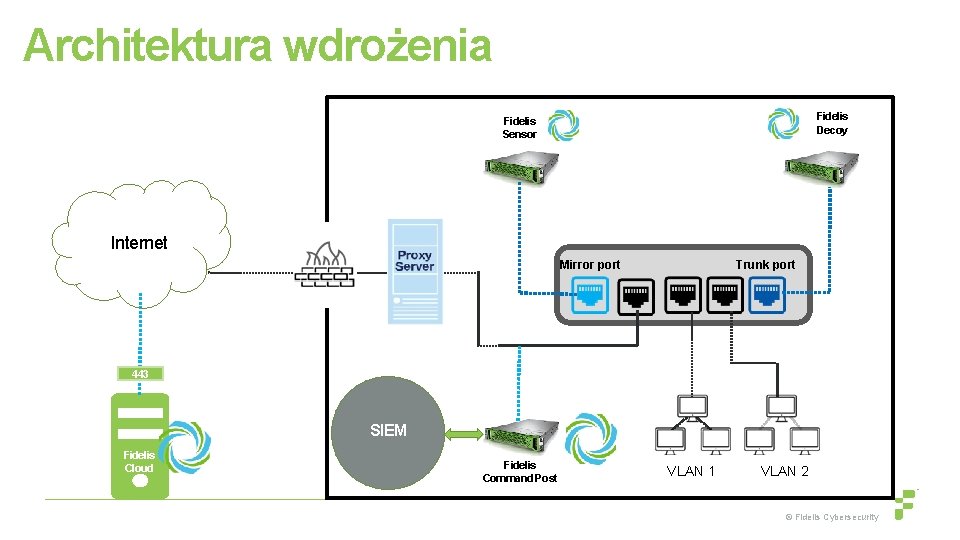
Architektura wdrożenia Fidelis Decoy Fidelis Sensor Internet Mirror port Trunk port 443 SIEM Fidelis Cloud Deception Manager Fidelis Command Post VLAN 1 VLAN 2 © Fidelis Cybersecurity
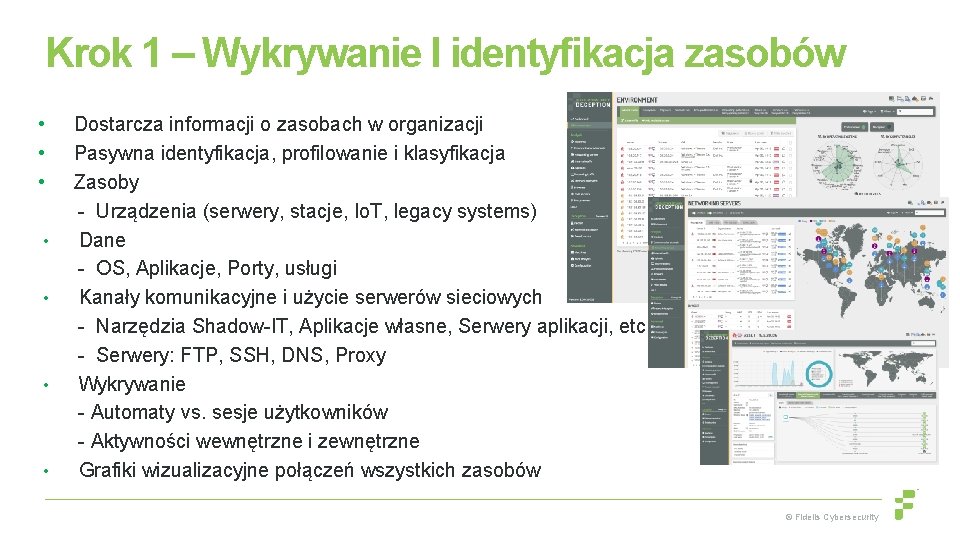
Krok 1 – Wykrywanie I identyfikacja zasobów • • Dostarcza informacji o zasobach w organizacji Pasywna identyfikacja, profilowanie i klasyfikacja Zasoby - Urządzenia (serwery, stacje, Io. T, legacy systems) Dane - OS, Aplikacje, Porty, usługi Kanały komunikacyjne i użycie serwerów sieciowych - Narzędzia Shadow-IT, Aplikacje własne, Serwery aplikacji, etc - Serwery: FTP, SSH, DNS, Proxy Wykrywanie - Automaty vs. sesje użytkowników - Aktywności wewnętrzne i zewnętrzne Grafiki wizualizacyjne połączeń wszystkich zasobów © Fidelis Cybersecurity
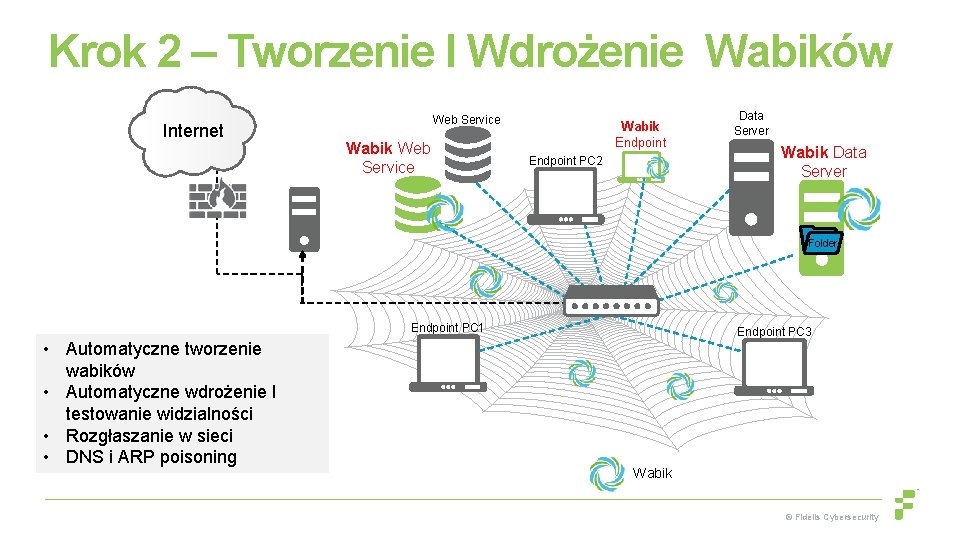
Krok 2 – Tworzenie I Wdrożenie Wabików Internet Web Service Wabik Endpoint PC 2 Data Server Wabik Data Server Folder Endpoint PC 1 • Automatyczne tworzenie wabików • Automatyczne wdrożenie I testowanie widzialności • Rozgłaszanie w sieci • DNS i ARP poisoning Endpoint PC 3 Wabik © Fidelis Cybersecurity
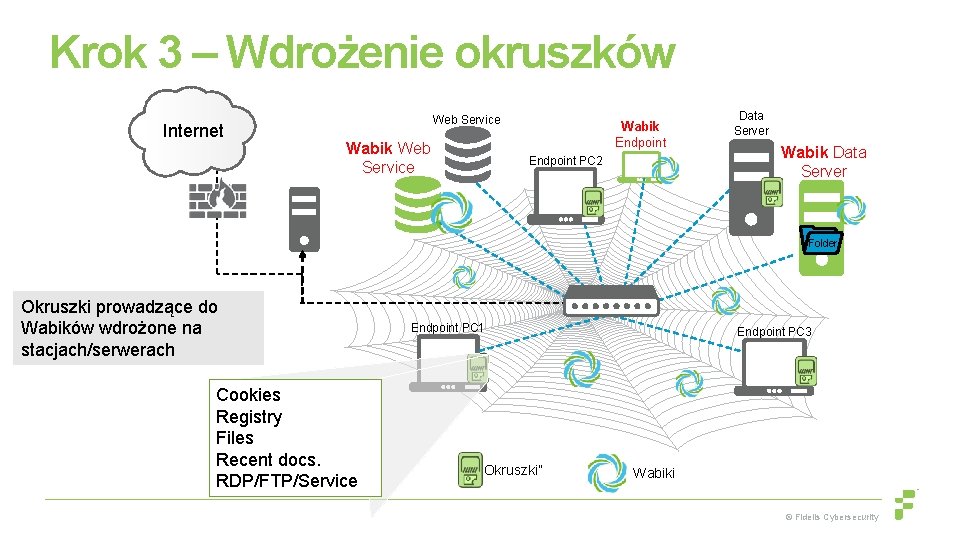
Krok 3 – Wdrożenie okruszków Internet Web Service Wabik Endpoint PC 2 Data Server Wabik Data Server Folder Okruszki prowadzące do Wabików wdrożone na stacjach/serwerach Cookies Registry Files Recent docs. RDP/FTP/Service Endpoint PC 1 “Okruszki” Endpoint PC 3 Wabiki © Fidelis Cybersecurity
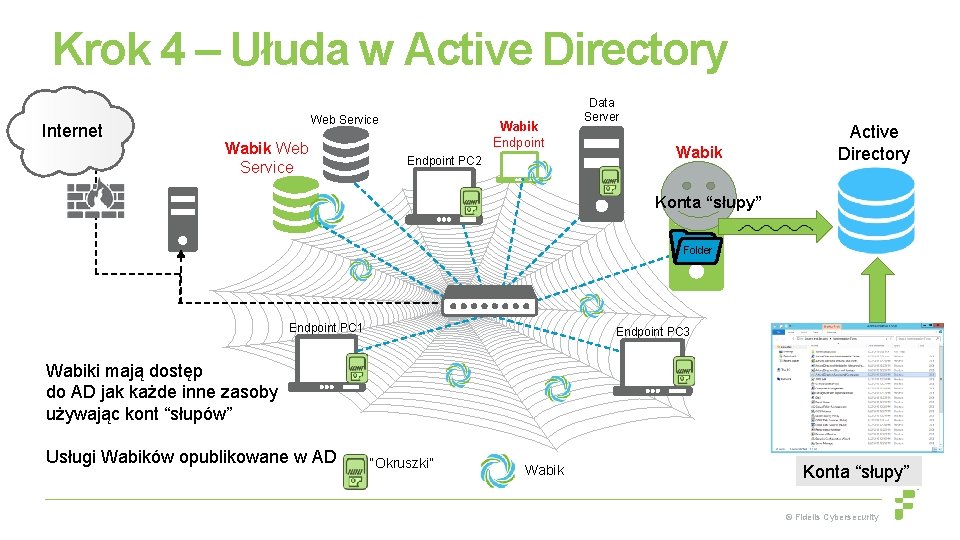
Krok 4 – Ułuda w Active Directory Internet Web Service Wabik Endpoint PC 2 Data Server Wabik Active Directory Konta “słupy” Folder Endpoint PC 1 Endpoint PC 3 Wabiki mają dostęp do AD jak każde inne zasoby używając kont “słupów” Usługi Wabików opublikowane w AD “Okruszki” Wabik Konta “słupy” © Fidelis Cybersecurity
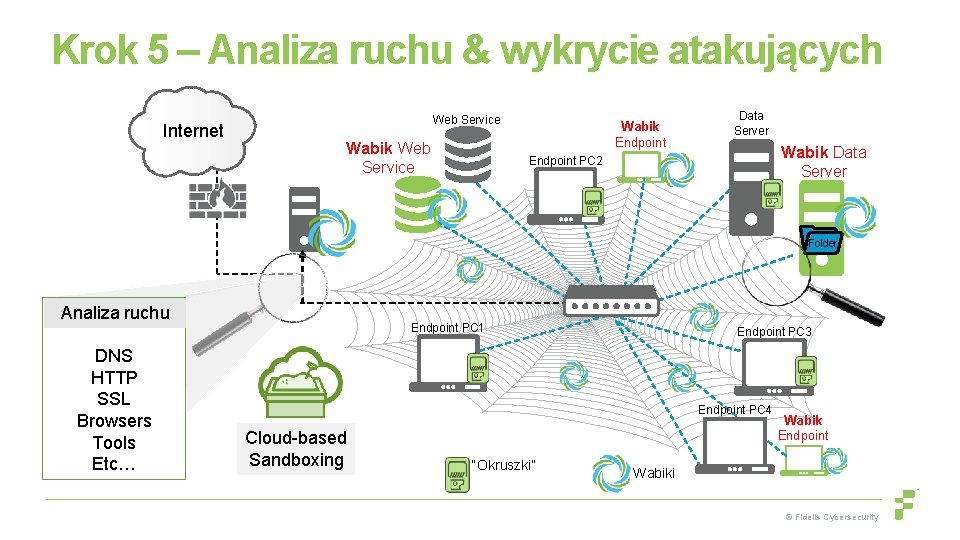
Krok 5 – Analiza ruchu & wykrycie atakujących Internet Web Service Wabik Endpoint Data Server Wabik Data Server Endpoint PC 2 Folder Analiza ruchu DNS HTTP SSL Browsers Tools Etc… Endpoint PC 1 Endpoint PC 3 Endpoint PC 4 Cloud-based Sandboxing “Okruszki” Wabik Endpoint Wabiki © Fidelis Cybersecurity
Nowy arsenał na polu bitwy © Fidelis Cybersecurity
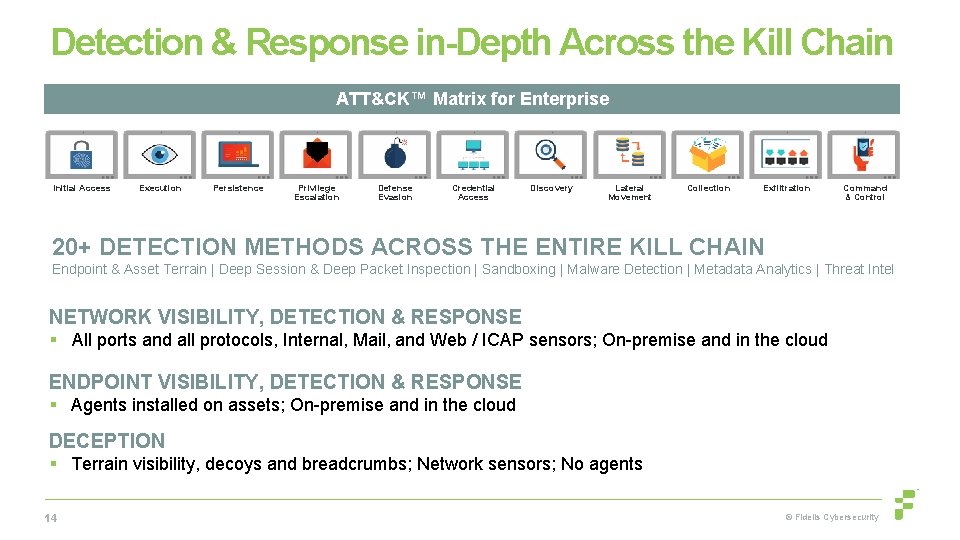
Detection & Response in-Depth Across the Kill Chain ATT&CK™ Matrix for Enterprise Initial Access Execution Persistence Privilege Escalation Defense Evasion Credential Access Discovery Lateral Movement Collection Exfiltration Command & Control 20+ DETECTION METHODS ACROSS THE ENTIRE KILL CHAIN Endpoint & Asset Terrain | Deep Session & Deep Packet Inspection | Sandboxing | Malware Detection | Metadata Analytics | Threat Intel NETWORK VISIBILITY, DETECTION & RESPONSE § All ports and all protocols, Internal, Mail, and Web / ICAP sensors; On-premise and in the cloud ENDPOINT VISIBILITY, DETECTION & RESPONSE § Agents installed on assets; On-premise and in the cloud DECEPTION § Terrain visibility, decoys and breadcrumbs; Network sensors; No agents 14 © Fidelis Cybersecurity
UŁUDA – Pokaz możliwości © Fidelis Cybersecurity
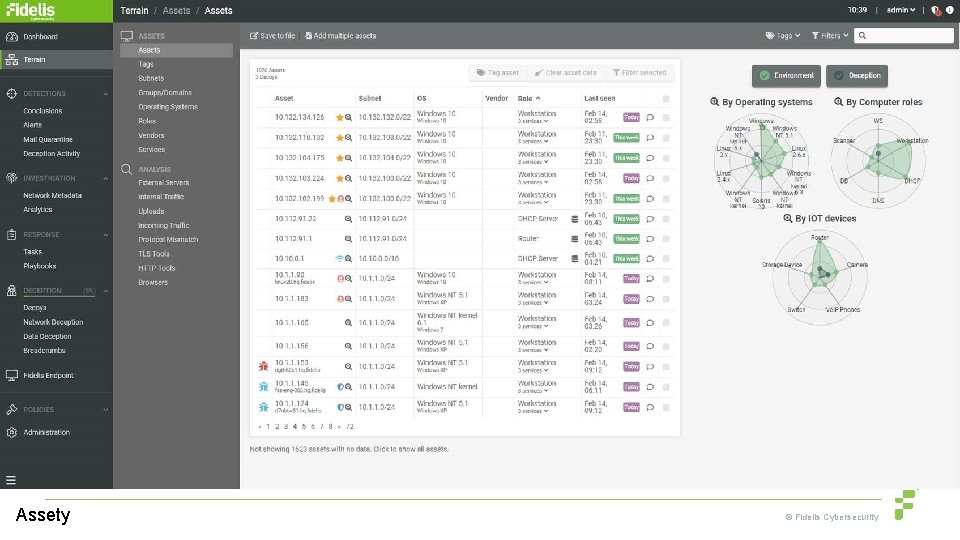
Assety © Fidelis Cybersecurity
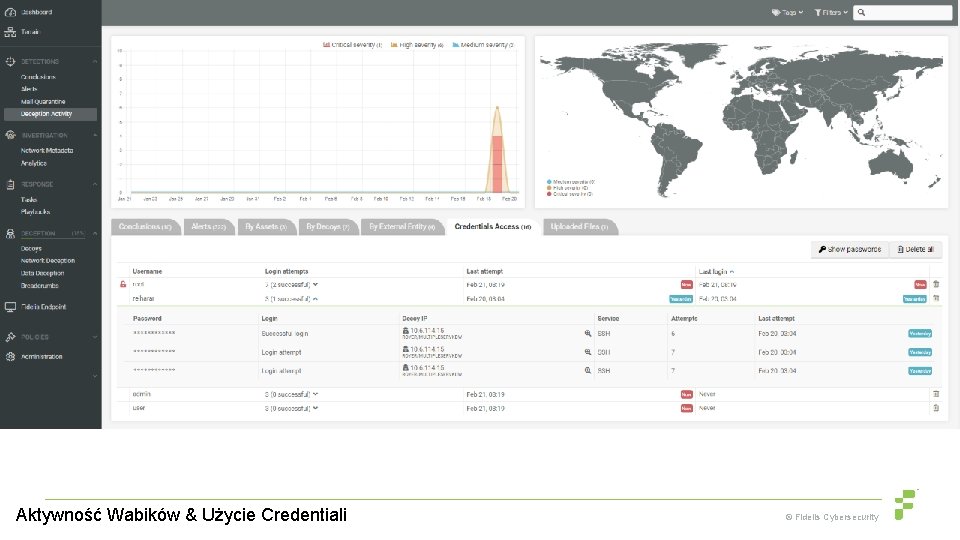
Aktywność Wabików & Użycie Credentiali © Fidelis Cybersecurity
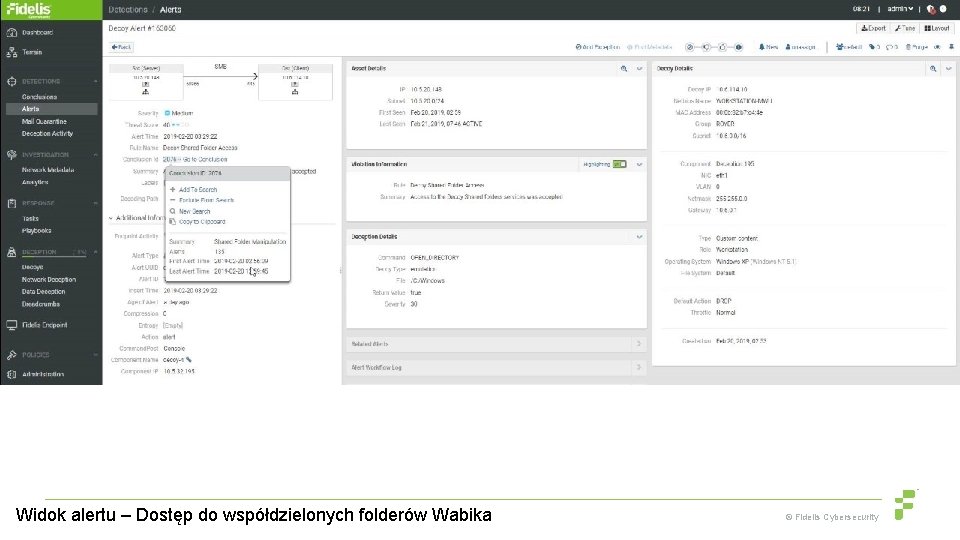
Widok alertu – Dostęp do współdzielonych folderów Wabika © Fidelis Cybersecurity
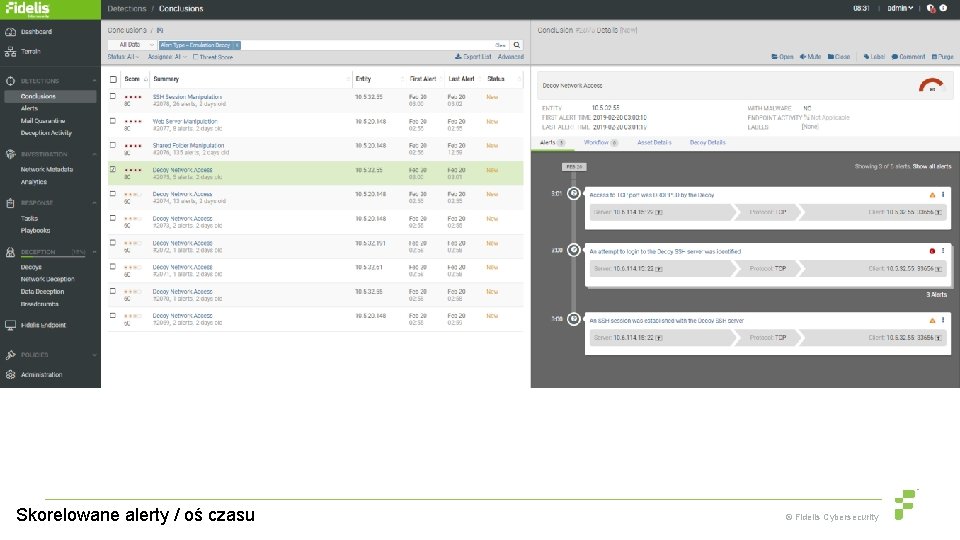
Skorelowane alerty / oś czasu © Fidelis Cybersecurity
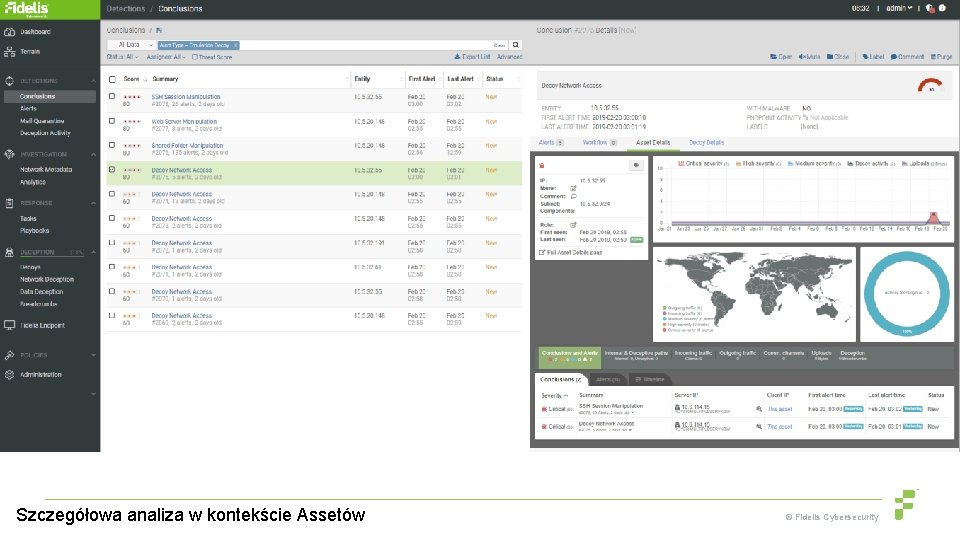
Szczegółowa analiza w kontekście Assetów © Fidelis Cybersecurity
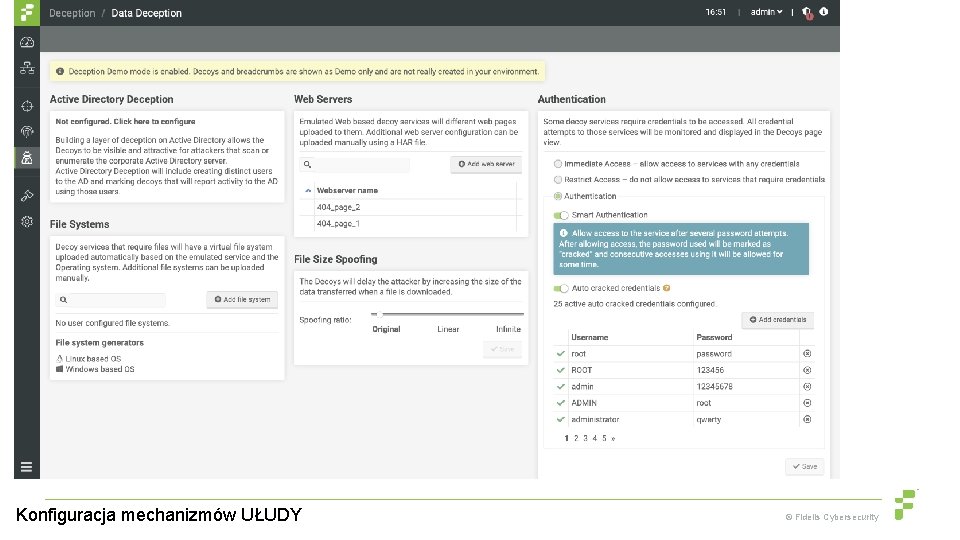
Konfiguracja mechanizmów UŁUDY © Fidelis Cybersecurity
Dziękujemy!
- Slides: 22