
ettercap A multipurpose Hacking Tool for MITM 2006
- Slides: 44
ettercap A multipurpose Hacking Tool for MITM 보증팀 김광연, 원작 이삼일 2006 -12 -02
ettercap 목차 q 선행연구 (ARP 프로토콜, DNS Recursion, sniffing) q ettercap 개요 q 화면별 내용 설명 – Man in the middle redirect (경로 재설정) – Plugins - 해킹관련 개략 설명 q 부록 – 참고 사이트 www. inzen. co. kr 1
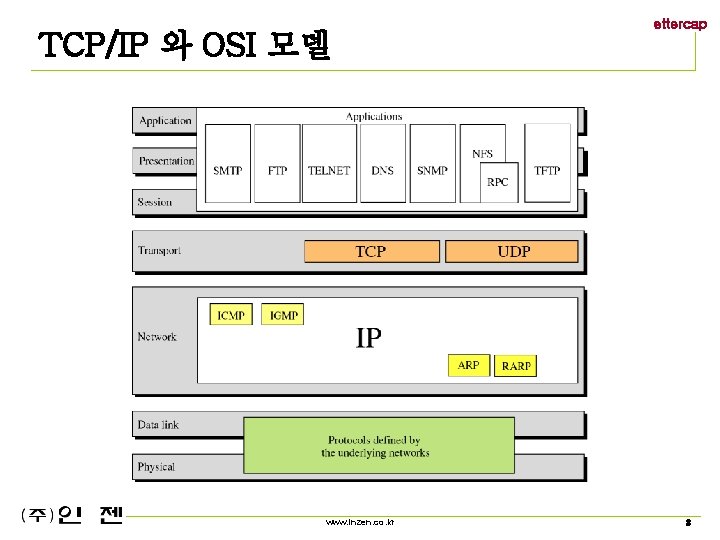
TCP/IP 와 OSI 모델 www. inzen. co. kr ettercap 3
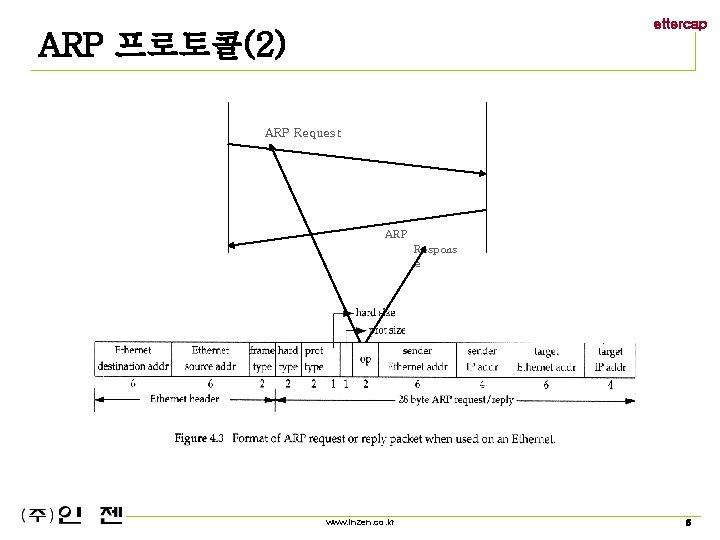
ettercap ARP 프로토콜(2) ARP Request ARP Respons e www. inzen. co. kr 5
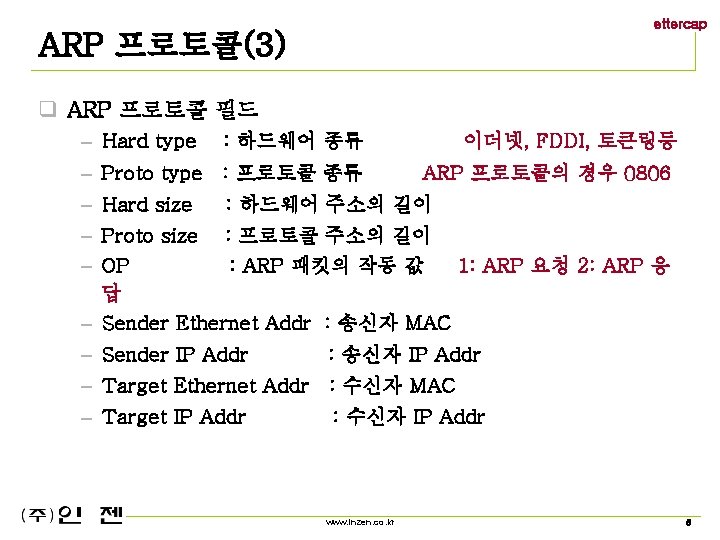
ettercap ARP 프로토콜(3) q ARP 프로토콜 필드 – Hard type : 하드웨어 종류 이더넷, FDDI, 토큰링등 – Proto type : 프로토콜 종류 ARP 프로토콜의 경우 0806 – Hard size : 하드웨어 주소의 길이 – Proto size : 프로토콜 주소의 길이 – OP : ARP 패킷의 작동 값 1: ARP 요청 2: ARP 응 답 – Sender Ethernet Addr : 송신자 MAC – Sender IP Addr : 송신자 IP Addr – Target Ethernet Addr : 수신자 MAC – Target IP Addr : 수신자 IP Addr www. inzen. co. kr 6
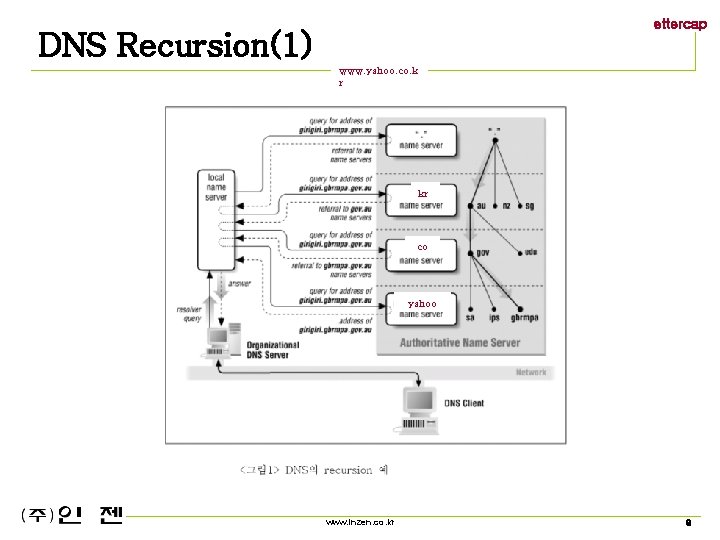
ettercap DNS Recursion(1) www. yahoo. co. k r kr co yahoo www. inzen. co. kr 8
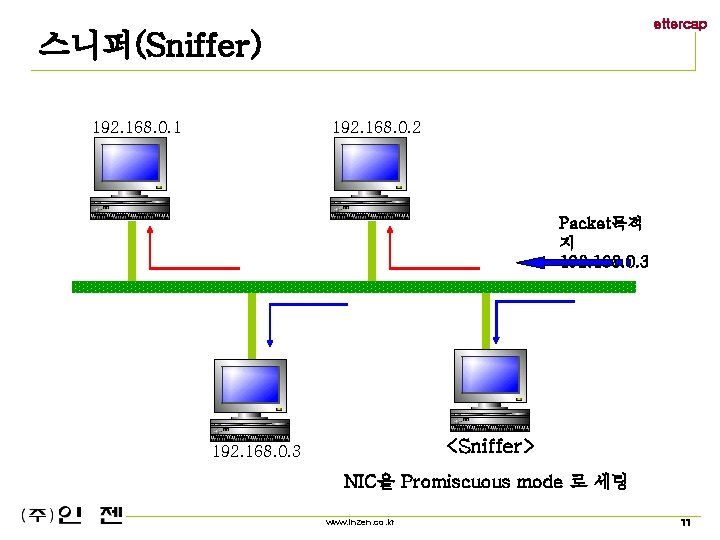
ettercap 스니퍼(Sniffer) 192. 168. 0. 1 192. 168. 0. 2 Packet목적 지 192. 168. 0. 3 <Sniffer> 192. 168. 0. 3 NIC을 Promiscuous mode 로 세팅 www. inzen. co. kr 11
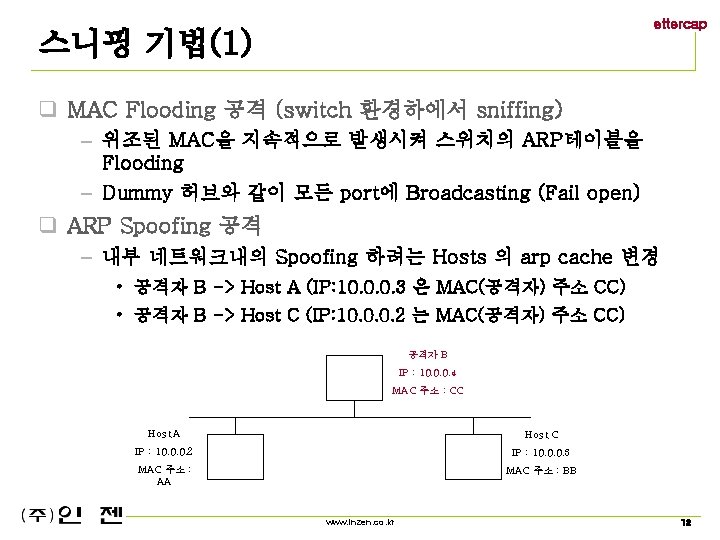
ettercap 스니핑 기법(1) q MAC Flooding 공격 (switch 환경하에서 sniffing) – 위조된 MAC을 지속적으로 발생시켜 스위치의 ARP테이블을 Flooding – Dummy 허브와 같이 모든 port에 Broadcasting (Fail open) q ARP Spoofing 공격 – 내부 네트워크내의 Spoofing 하려는 Hosts 의 arp cache 변경 • 공격자 B -> Host A (IP: 10. 0. 0. 3 은 MAC(공격자) 주소 CC) • 공격자 B -> Host C (IP: 10. 0. 0. 2 는 MAC(공격자) 주소 CC) 공격자 B IP : 10. 0. 0. 4 MAC 주소 : CC Host A Host C IP : 10. 0. 0. 2 IP : 10. 0. 0. 3 MAC 주소 : AA MAC 주소 : BB www. inzen. co. kr 12
ettercap 개요
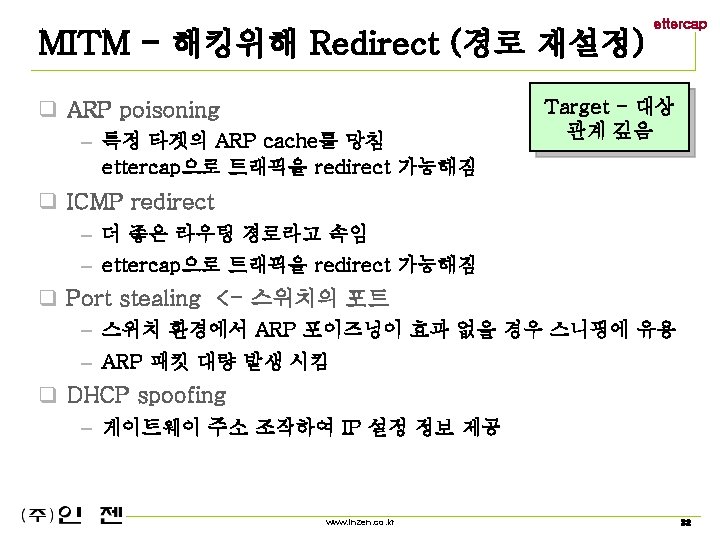
ettercap 개요 ettercap. sourceforge. net q Man in the middle attack 공격을 위한 종합 선물세트 툴 – MITM : ARP poisoning, icmp redirection, dhcp poisoning, port stealing – SSH 1, SSL 암호화 sniffing. – 연결된 세션에 data, character injection. – Packet filtering 또는 dropping. – Password 수집 – Passive OS fingerprint – Sniffing 하는 동안 연결 된 호스트들간의 Connection 을 kill 가 능 q 프리웨어, 오픈 소스 www. inzen. co. kr 17
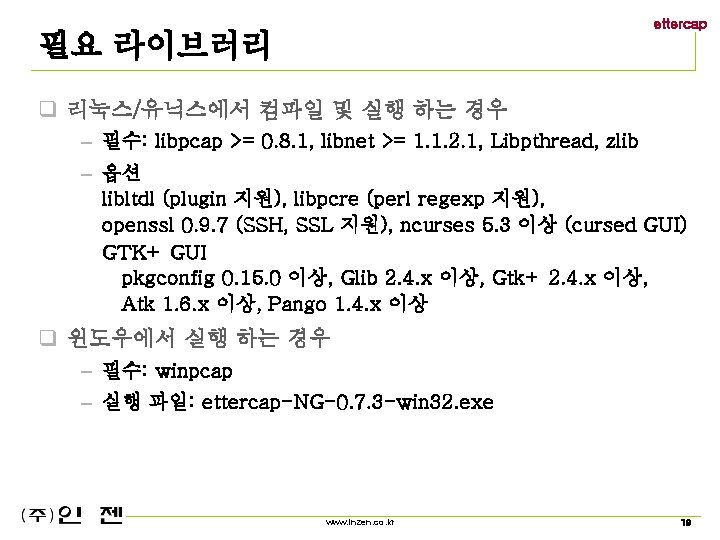
ettercap 필요 라이브러리 q 리눅스/유닉스에서 컴파일 및 실행 하는 경우 – 필수: libpcap >= 0. 8. 1, libnet >= 1. 1. 2. 1, Libpthread, zlib – 옵션 libltdl (plugin 지원), libpcre (perl regexp 지원), openssl 0. 9. 7 (SSH, SSL 지원), ncurses 5. 3 이상 (cursed GUI) GTK+ GUI pkgconfig 0. 15. 0 이상, Glib 2. 4. x 이상, Gtk+ 2. 4. x 이상, Atk 1. 6. x 이상, Pango 1. 4. x 이상 q 윈도우에서 실행 하는 경우 – 필수: winpcap – 실행 파일: ettercap-NG-0. 7. 3 -win 32. exe www. inzen. co. kr 19
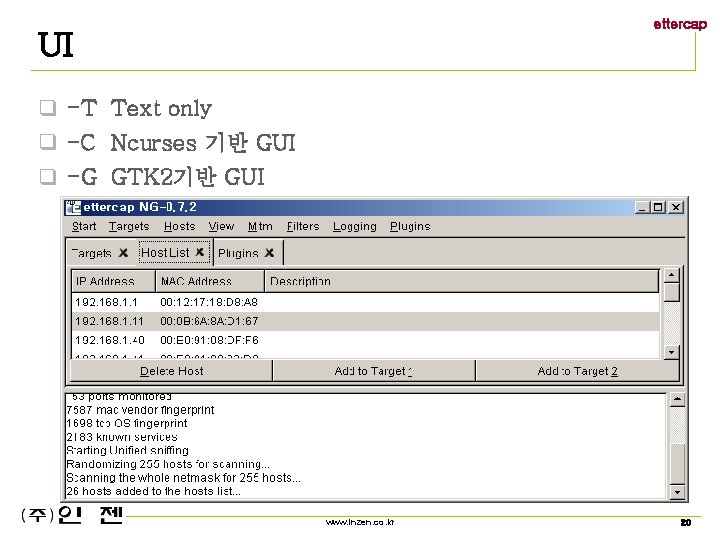
ettercap UI q -T Text only q -C Ncurses 기반 GUI q -G GTK 2기반 GUI www. inzen. co. kr 20
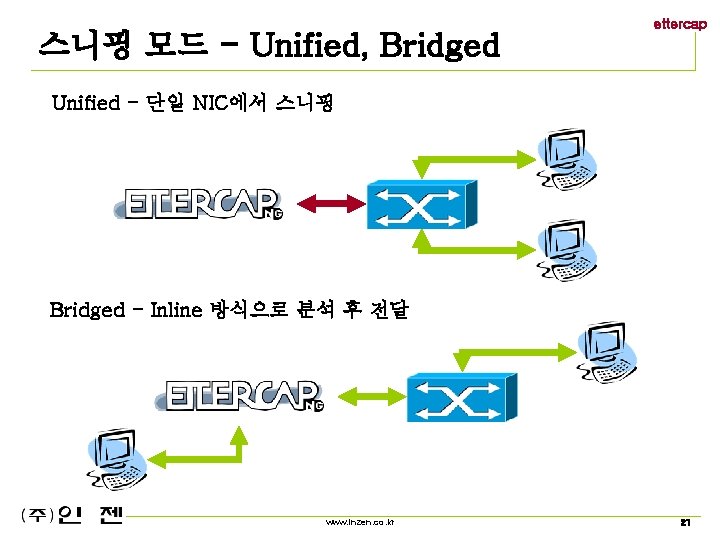
스니핑 모드 - Unified, Bridged ettercap Unified - 단일 NIC에서 스니핑 Bridged - Inline 방식으로 분석 후 전달 www. inzen. co. kr 21
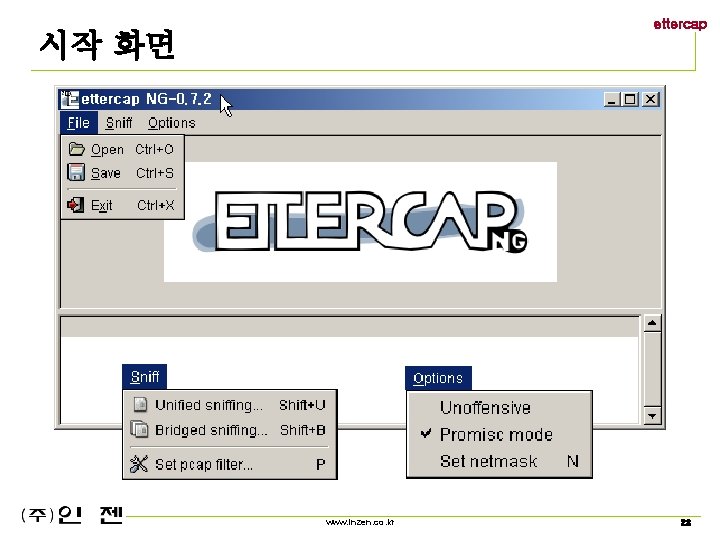
ettercap 시작 화면 www. inzen. co. kr 23
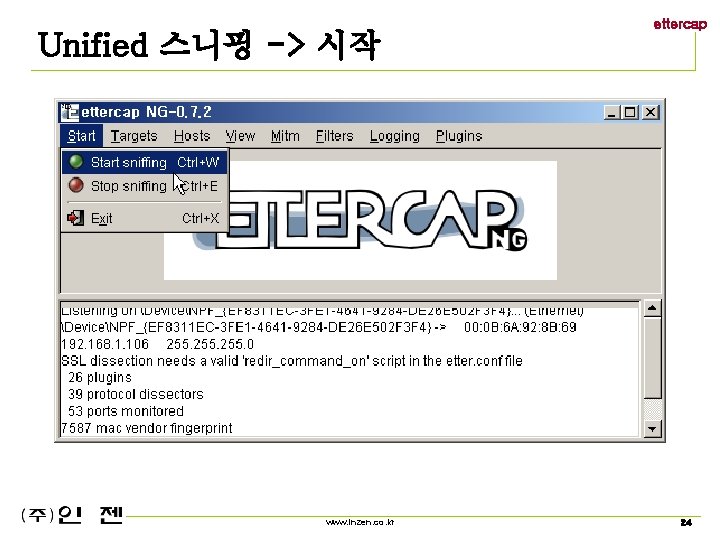
Unified 스니핑 -> 시작 www. inzen. co. kr ettercap 24
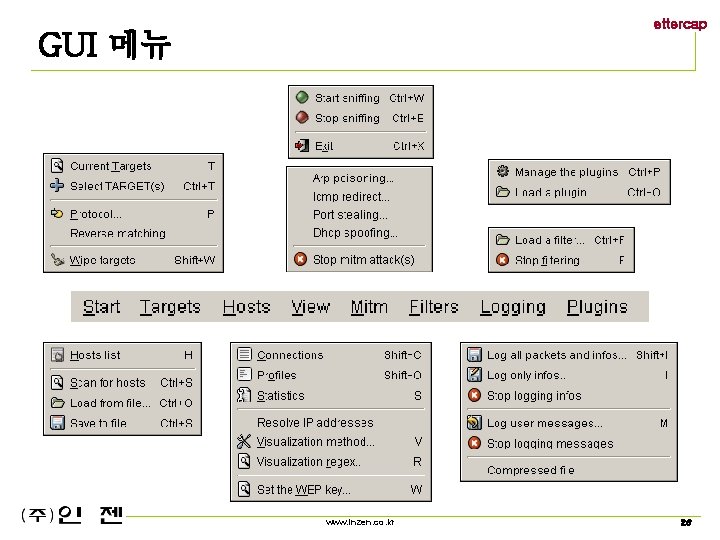
ettercap GUI 메뉴 www. inzen. co. kr 26
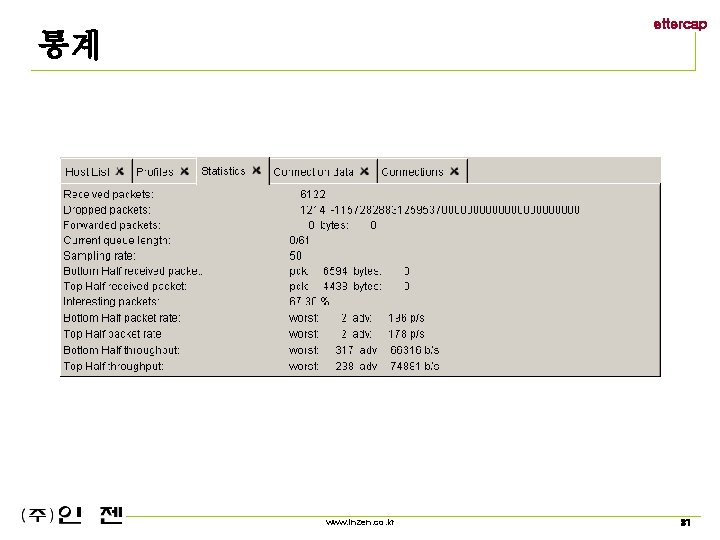
ettercap 통계 www. inzen. co. kr 31
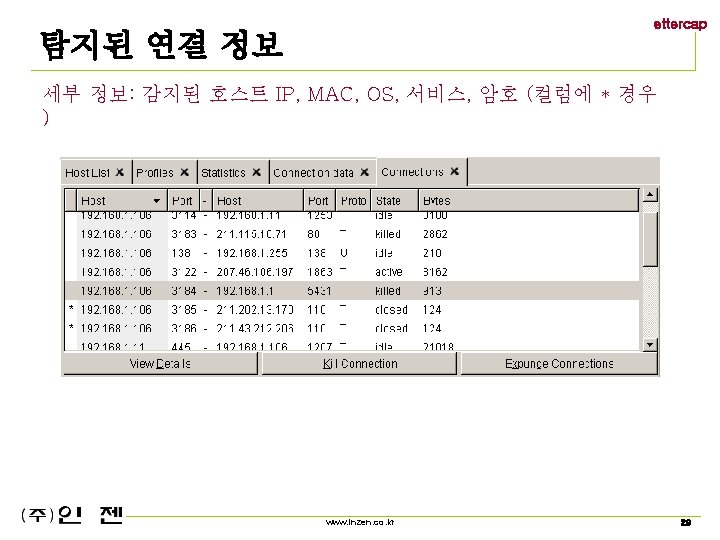
ettercap 시나리오(1) q Live connections 이용 – Live connections 를 계속적으로 탐지 – 호스트별 Profile 이 업데이트되는 것을 확인한다. – Resolve IP Address를 선택하여 IP Address를 도메인으로 전환 www. inzen. co. kr 37
ettercap 시나리오(3) q Nmap 스케닝 – nmap –s. S –O 10. 3. xxx. xx –p 1 -1024 – Ettercap 의 [view]-[connections]에서 패킷이 탐지되는 것을 확인한다. www. inzen. co. kr 39
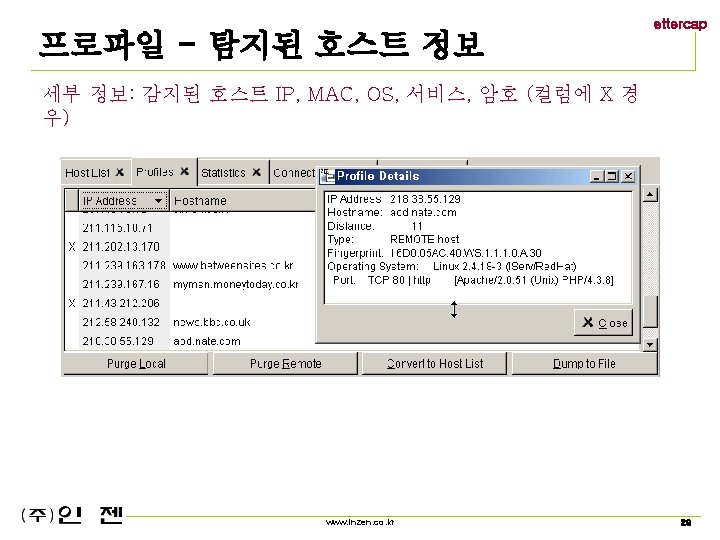
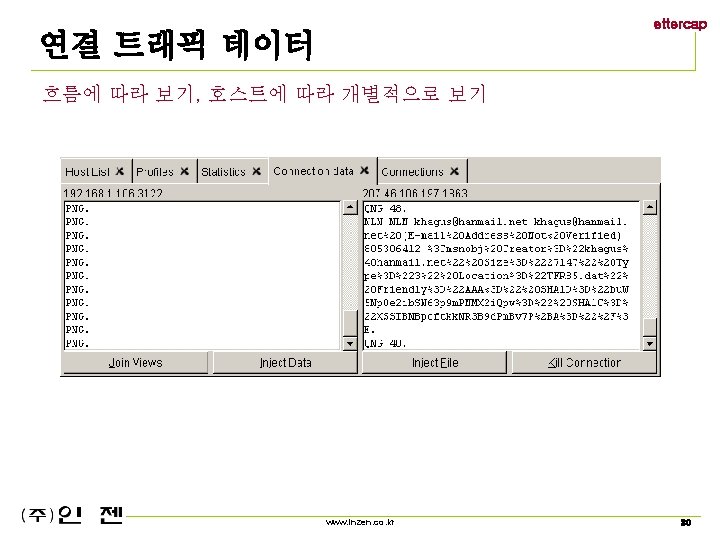
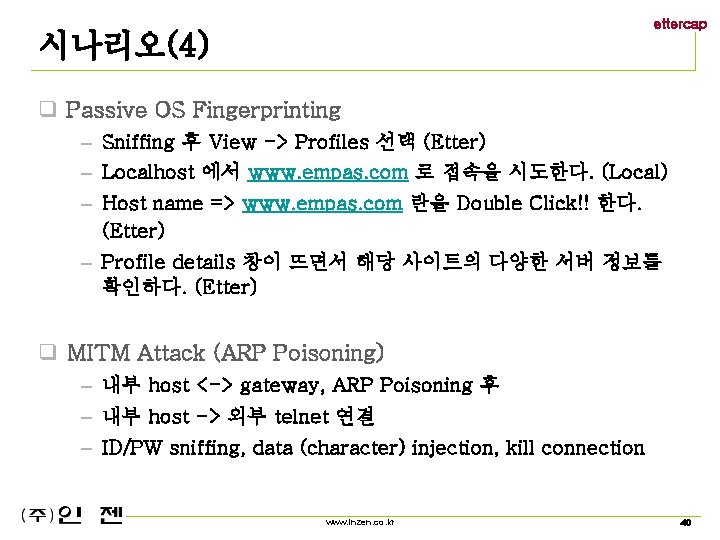
ettercap 시나리오(4) q Passive OS Fingerprinting – Sniffing 후 View -> Profiles 선택 (Etter) – Localhost 에서 www. empas. com 로 접속을 시도한다. (Local) – Host name => www. empas. com 란을 Double Click!! 한다. (Etter) – Profile details 창이 뜨면서 해당 사이트의 다양한 서버 정보를 확인하다. (Etter) q MITM Attack (ARP Poisoning) – 내부 host <-> gateway, ARP Poisoning 후 – 내부 host -> 외부 telnet 연결 – ID/PW sniffing, data (character) injection, kill connection www. inzen. co. kr 40
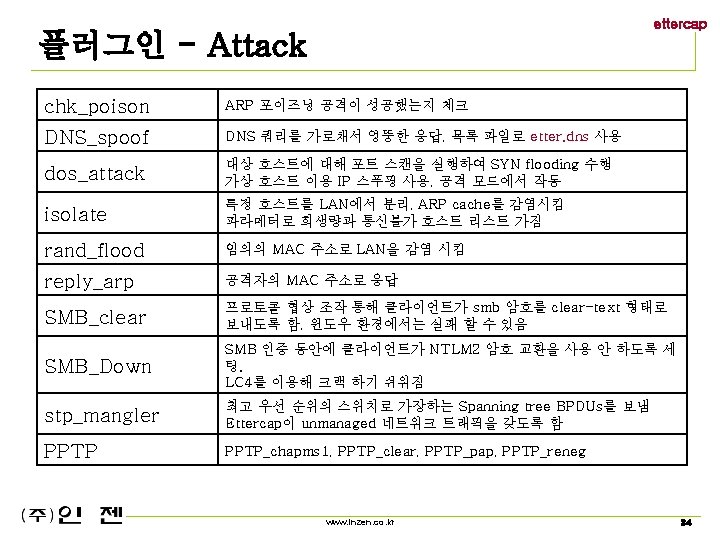
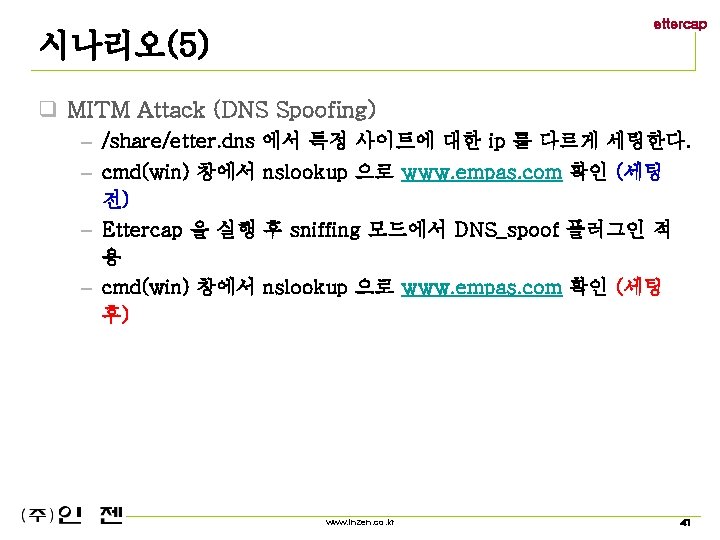
ettercap 시나리오(5) q MITM Attack (DNS Spoofing) – /share/etter. dns 에서 특정 사이트에 대한 ip 를 다르게 세팅한다. – cmd(win) 창에서 nslookup 으로 www. empas. com 확인 (세팅 전) – Ettercap 을 실행 후 sniffing 모드에서 DNS_spoof 플러그인 적 용 – cmd(win) 창에서 nslookup 으로 www. empas. com 확인 (세팅 후) www. inzen. co. kr 41
ettercap 참고 사이트 q ettercap. sourceforge. net q http: //www. milw 0 rm. org/ www. inzen. co. kr 43