
ENSIT Prsentation du norme ISO 17799 Reprsent par

- Slides: 29
ENSIT Présentation du norme ISO 17799 Représenté par : Kasraoui Habiba Blayti Ribh Jaballah Mouna Mars Marwa sécurité informatique
plan introduction Présentationdu dunorme. ISO 17799 Historique Les thèmes utilidations utilisation Définition Architecture
plan introduction Présentationdu dunorme. ISO 17799 Historique Les thèmes utilidations utilisation Définition Architecture
Introduction i o u q r u o p la é t i s s e c é n a l e d ? e m nor
Introduction ISO Organisation Internationale de Normalisation Créer en 1947
plan introduction Présentationdu dunorme. ISO 17799 Historique Les thèmes utilidations utilisation Définition Architecture
Présentation générale Historique En 1995 création de BS 7799 En 2005 publication du ISO 17799 En En 2007 nouvelle nom 27002(BS 7799 -2)
Présentation générale Définition ISO dit : « Donner des recommandations pour gérer la sécurité de l’information à l’intention de ceux qui sont responsables de définir, d’implémenter ou de maintenir la sécurité dans leur organisation. Elle est conçue pour constituer une base commune de développement de normes de sécurité organisationnelle et de pratiques efficaces de gestion de la sécurité, et pour introduire un niveau de confiance dans les relations inter entreprises. »
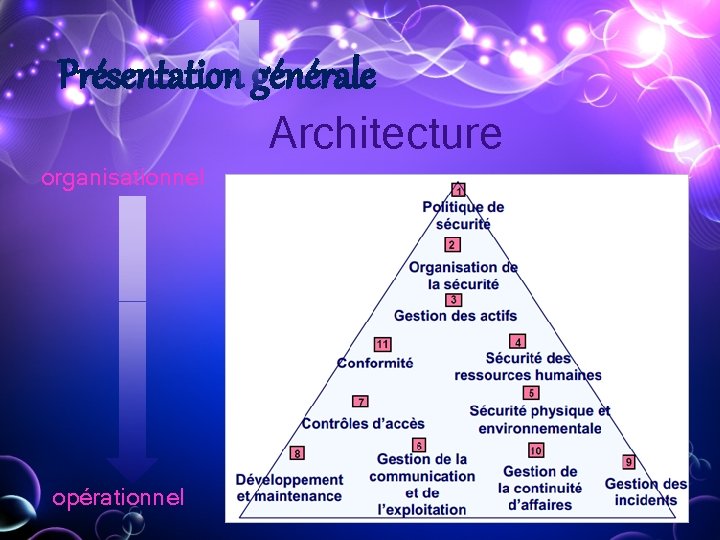
Présentation générale Architecture • Cette norme est constituée de 11 chapitres, chacun entre eux concerne un thème bien spécifique de sécurité.
Présentation générale Architecture organisationnel opérationnel
plan introduction Présentationdu dunorme. ISO 17799 Historique Les thèmes utilidations utilisation Définition Architecture
thèmes Politique de sécurité Le premier thème abordé dans ISO 17799 est la politique de sécurité de l’information dans lequel elle préconise deux contrôle : Création d’un document de politique de sécurité de l’information : La révision da la politique de sécurité de l’information :
thèmes Organisation de la sécurité de l’information La norme ISO 17799 propose deux objectifs de contrôle de sécurité : Contrôle concernant l’organisation interne : Contrôle concernant les tiers :
thèmes La gestion des actifs peut être sous deux formes : La définition des responsabilités : La classification de l’information
thèmes Sécurité des ressources humaines La sécurité des ressources humaines est pris durant les trois étapes : Lors de mandat : Avant l’embauche : A la fin du contrat ou en cas de changement d’emploi :
thèmes Sécurité physique ou environnementale zones sécurisées sécurité des équipements Sécurité physique ou environnementale
thèmes Gestion de la communication et de l’exploitation • Procédures d’exploitation et responsabilités • Prestations de services en provenance de tiers • Planification du système • Codes mobiles et malveillants • Sauvegardes
Thèmes Gestion de la communication et de l’exploitation • Gestion de la sécurité du réseau • L’utilisation d’accessoires informatiques • Echanges d’informations • Services de commerce électronique • Encadrement
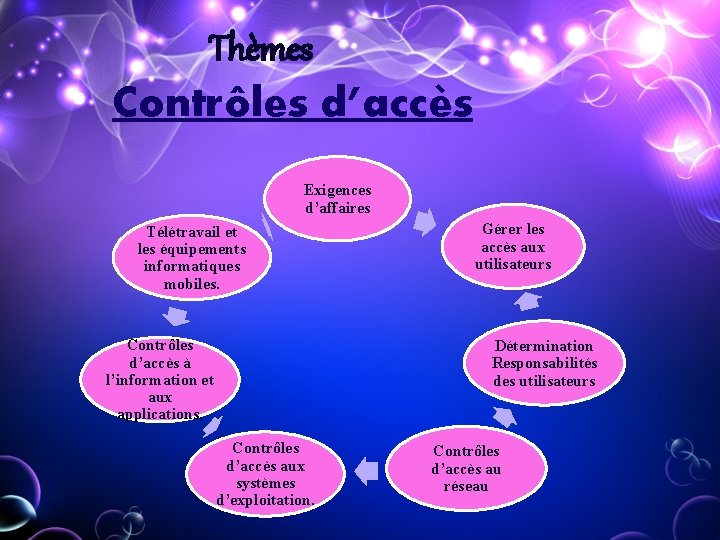
Thèmes Contrôles d’accès Exigences d’affaires Télétravail et les équipements informatiques mobiles. Contrôles d’accès à l’information et aux applications. Contrôles d’accès aux systèmes d’exploitation. Gérer les accès aux utilisateurs Détermination Responsabilités des utilisateurs Contrôles d’accès au réseau
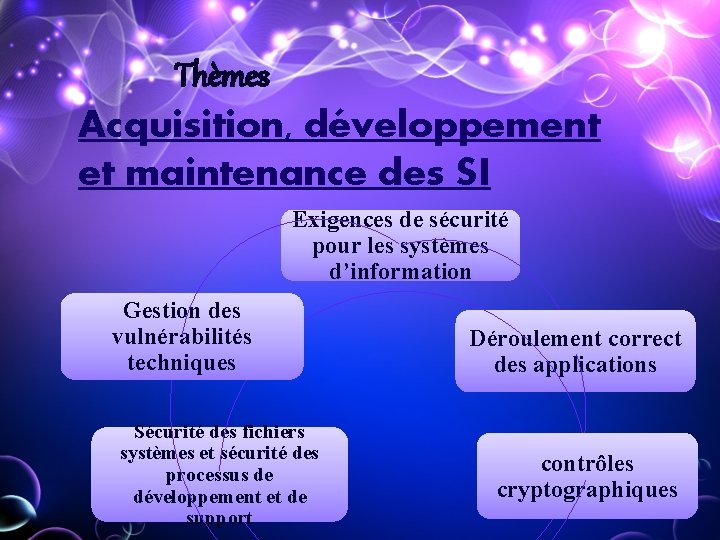
Thèmes Acquisition, développement et maintenance des SI Exigences de sécurité pour les systèmes d’information Gestion des vulnérabilités techniques Sécurité des fichiers systèmes et sécurité des processus de développement et de support Déroulement correct des applications contrôles cryptographiques
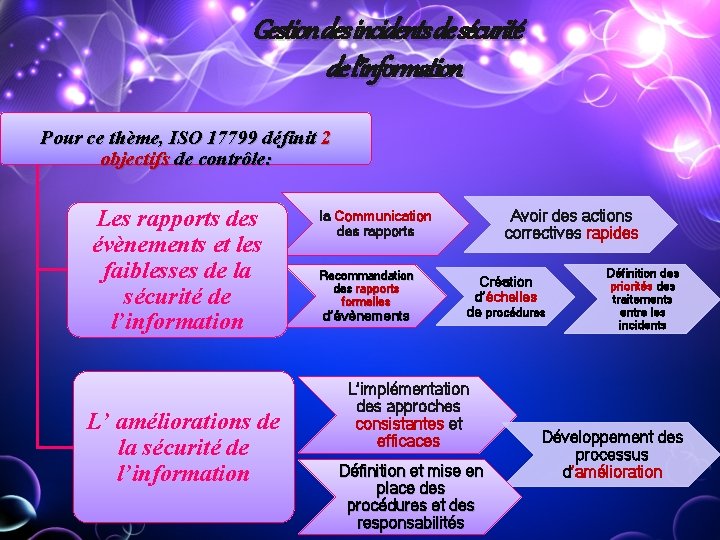
Gestion des incidents de sécurité de l’information Pour ce thème, ISO 17799 définit 2 objectifs de contrôle: Les rapports des évènements et les faiblesses de la sécurité de l’information L’ améliorations de la sécurité de l’information Avoir des actions correctives rapides la Communication des rapports Recommandation des rapports formelles d’évènements Création d’échelles de procédures L’implémentation des approches consistantes et efficaces Définition et mise en place des procédures et des responsabilités Définition des priorités des traitements entre les incidents Développement des processus d’amélioration
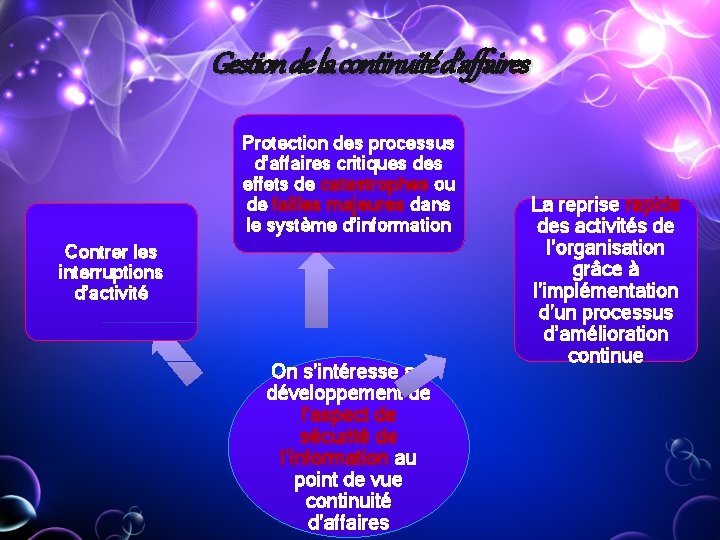
Gestion de la continuité d’affaires Protection des processus d’affaires critiques des effets de catastrophes ou de failles majeures dans le système d’information Contrer les interruptions d’activité On s’intéresse au développement de l’aspect de sécurité de l’information au point de vue continuité d’affaires La reprise rapide des activités de l’organisation grâce à l’implémentation d’un processus d’amélioration continue
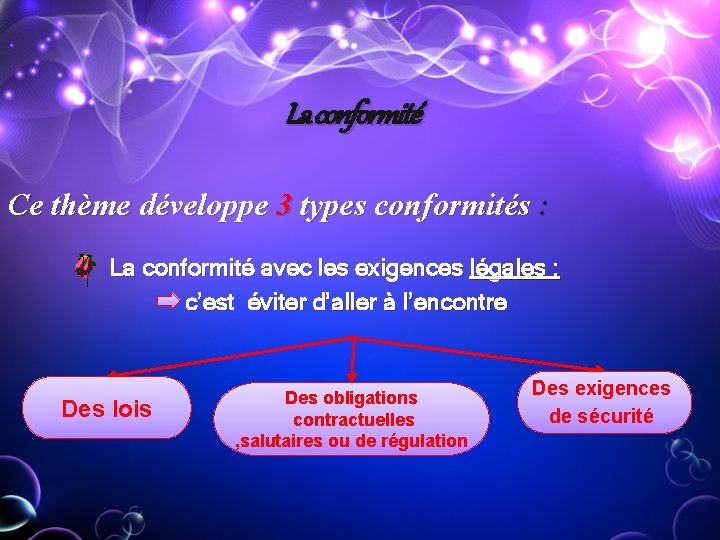
La conformité Ce thème développe 3 types conformités : La conformité avec les exigences légales : c’est éviter d’aller à l’encontre Des lois Des obligations contractuelles , salutaires ou de régulation Des exigences de sécurité
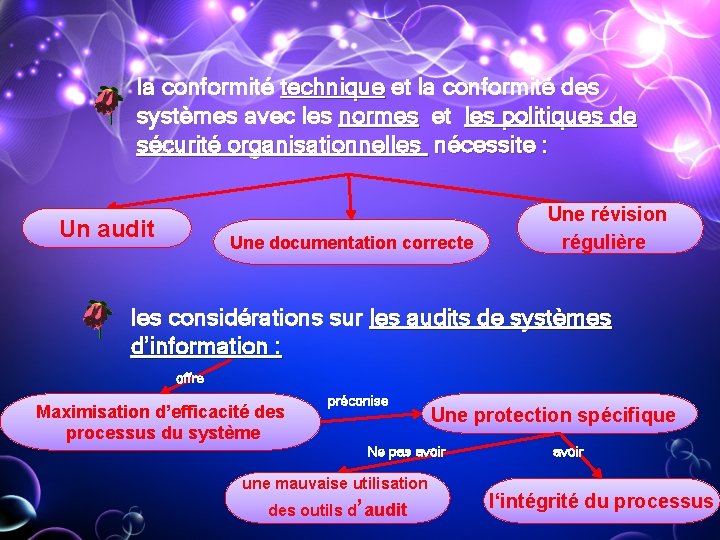
la conformité technique et la conformité des systèmes avec les normes et les politiques de sécurité organisationnelles nécessite : Un audit Une documentation correcte Une révision régulière les considérations sur les audits de systèmes d’information : offre Maximisation d’efficacité des processus du système préconise Une protection spécifique Ne pas avoir une mauvaise utilisation des outils d’audit avoir l‘intégrité du processus
plan introduction Présentationdu dunorme. ISO 17799 Historique Les thèmes utilidations utilisation Définition Architecture
Utilisation de la norme Le corps de la norme ISO 17799 indique « quoi » faire pour la sécurité de l’information mais ne mentionne pas comment le faire La norme ISO 17799 constitue donc un élément de référence pour aider l’organisation à établir « ses propres objectifs à atteindre » , en matière de sécurité et lui permet de construire sa propre démarche de mise en œuvre.
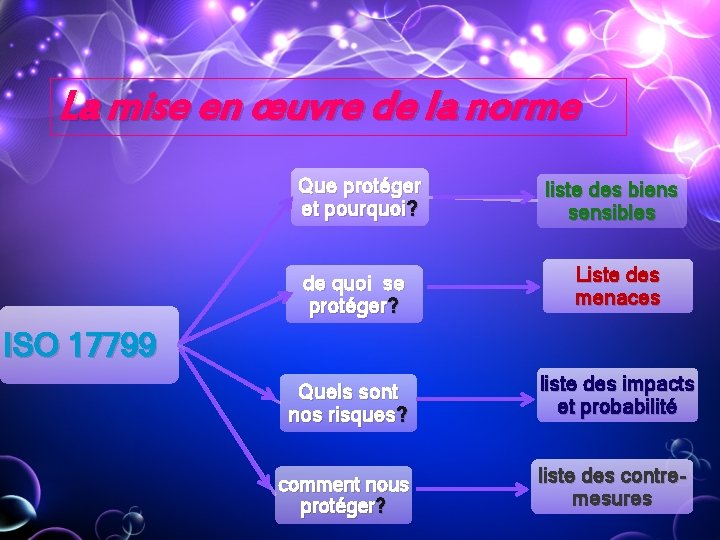
La mise en œuvre de la norme Que protéger et pourquoi? liste des biens sensibles de quoi se protéger? Liste des menaces Quels sont nos risques? liste des impacts et probabilité comment nous protéger? liste des contremesures ISO 17799
conclusion • On peut conclure finalement que la norme iso 17799 est un moyen important pour la sécurité des systèmes , mais au point de vue règles et processus et n’est pas du point de vue réalisation…. « elle nous donne les clés du sécurité »
Merci pour votre attention