
Einrichtung und Installation von Firewalls unter open Suse
- Slides: 19
Einrichtung und Installation von Firewalls unter open. Suse 11. 0 mit iptables Präsentation zur Projektgruppe Firewall Oliver Enns und Patrick Scheel FHDW Hannover, 03. 06. 2009
Präsentationsübersicht Projektziel Entwurf Netzwerkarchitektur Projektumgebung Konfiguration der VM Installation open. Suse 11. 0 Regelkonzept iptables Firewall Startskript Fazit Ausblick 2 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
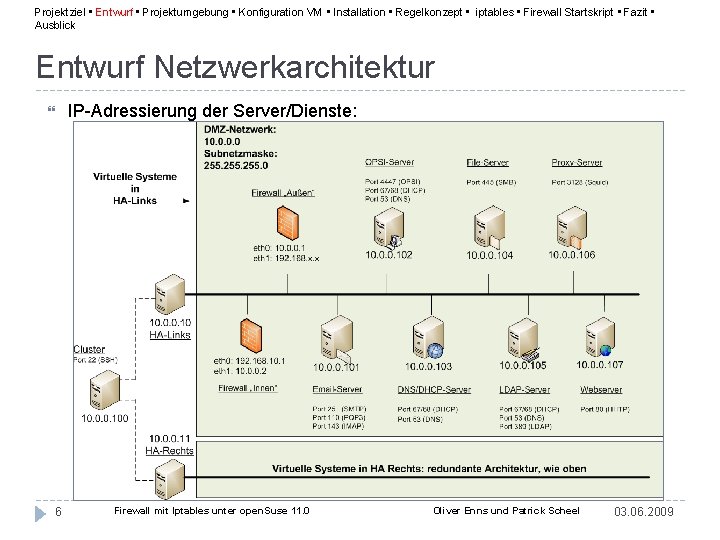
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Projektziel Festlegung der IP-Adressierung/Ports für die Server/Dienste in der DMZ Installation und Einrichtung von zwei Firewall-Systemen: Firewall „Innen“ und Firewall „Außen“ Routingregeln einrichten Entwurf eines Regelkonzeptes für die Firewallsysteme Installation der Firewallregeln Entwicklung von Skripten zum Starten und Stoppen der Firewalls Realisierung eines Konzepts zum Schutz des Clientnetzwerks der Klasse 1 a (192. 168. 10. 0/24) 3 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
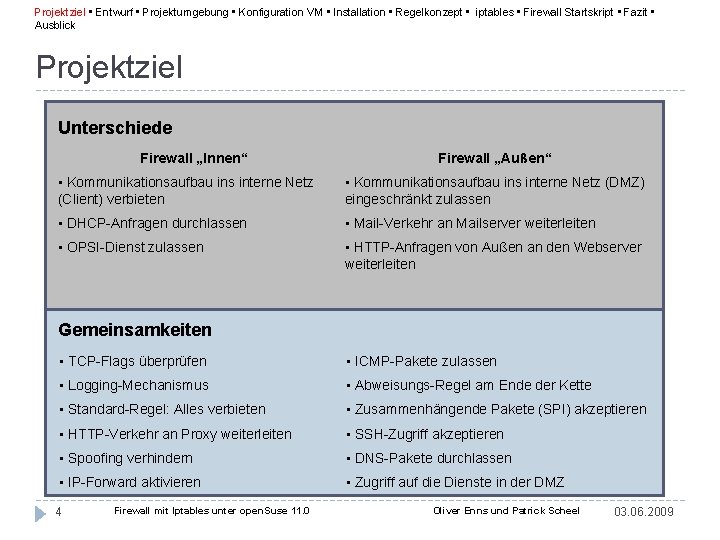
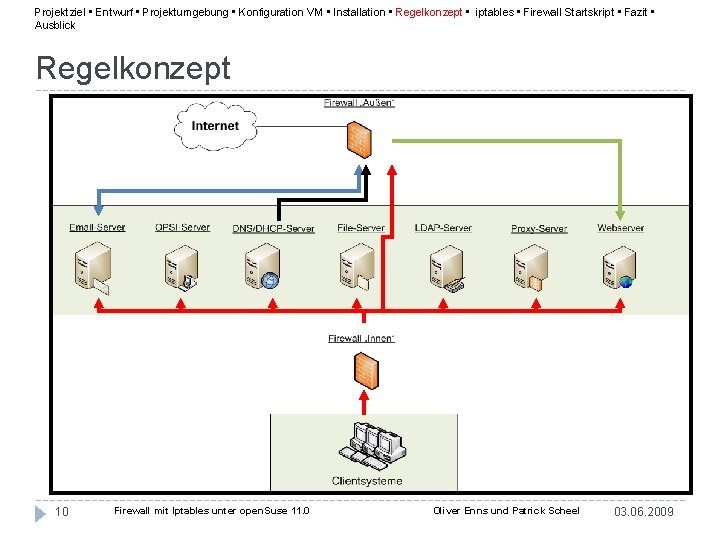
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Projektziel Unterschiede Firewall „Innen“ Firewall „Außen“ • Kommunikationsaufbau ins interne Netz (Client) verbieten • Kommunikationsaufbau ins interne Netz (DMZ) eingeschränkt zulassen • DHCP-Anfragen durchlassen • Mail-Verkehr an Mailserver weiterleiten • OPSI-Dienst zulassen • HTTP-Anfragen von Außen an den Webserver weiterleiten Gemeinsamkeiten • TCP-Flags überprüfen • ICMP-Pakete zulassen • Logging-Mechanismus • Abweisungs-Regel am Ende der Kette • Standard-Regel: Alles verbieten • Zusammenhängende Pakete (SPI) akzeptieren • HTTP-Verkehr an Proxy weiterleiten • SSH-Zugriff akzeptieren • Spoofing verhindern • DNS-Pakete durchlassen • IP-Forward aktivieren • Zugriff auf die Dienste in der DMZ 4 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
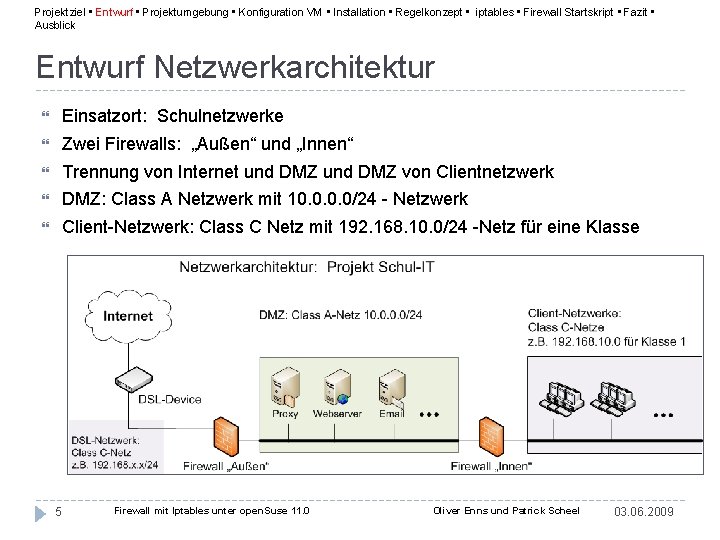
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Entwurf Netzwerkarchitektur Einsatzort: Schulnetzwerke Zwei Firewalls: „Außen“ und „Innen“ Trennung von Internet und DMZ von Clientnetzwerk DMZ: Class A Netzwerk mit 10. 0/24 - Netzwerk Client-Netzwerk: Class C Netz mit 192. 168. 10. 0/24 -Netz für eine Klasse 5 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Entwurf Netzwerkarchitektur IP-Adressierung der Server/Dienste: 6 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Projektumgebung Firewalls werden auf virtuellen Maschinen installiert Als virtuelle Plattform wird VMware Server Version 1. 0. 8 eingesetzt Basisbetriebssystem ist open. Suse 11. 0 32 -Bit Version, Linuxkernel 2. 6 Grundlage der Firewall bildet netfilter/iptables Version 1. 4. 0 7 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
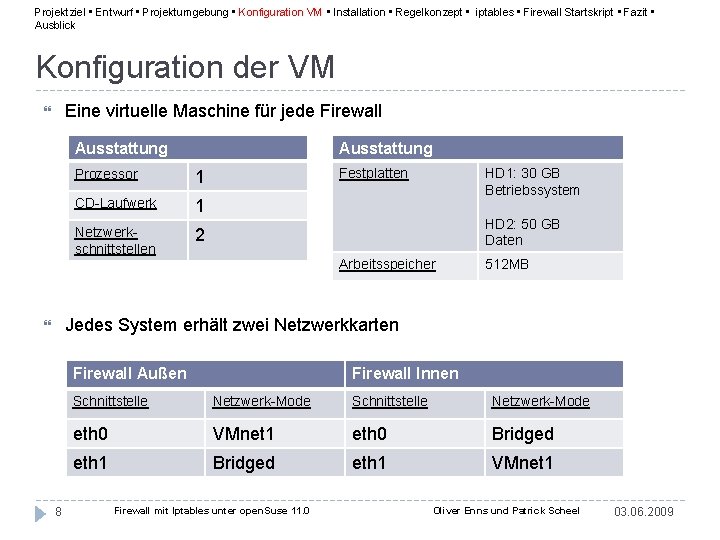
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Konfiguration der VM Eine virtuelle Maschine für jede Firewall Ausstattung Prozessor 1 CD-Laufwerk 1 Netzwerkschnittstellen 2 Festplatten HD 1: 30 GB Betriebssystem HD 2: 50 GB Daten Arbeitsspeicher 512 MB Jedes System erhält zwei Netzwerkkarten Firewall Außen 8 Firewall Innen Schnittstelle Netzwerk-Mode eth 0 VMnet 1 eth 0 Bridged eth 1 VMnet 1 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
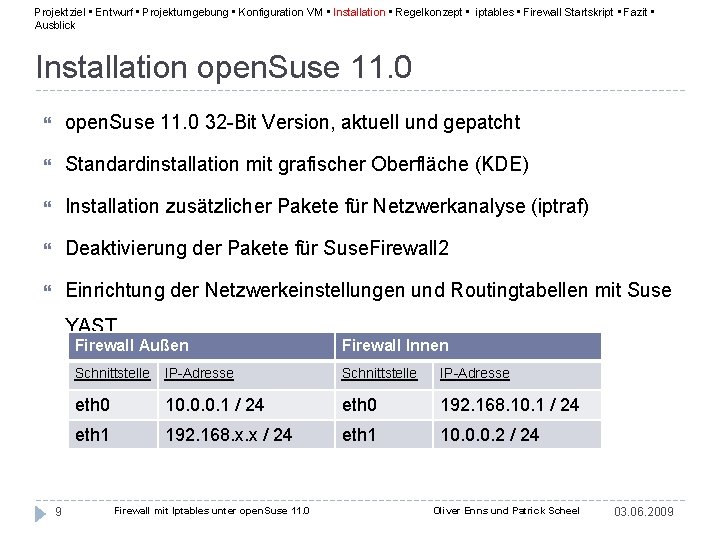
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Installation open. Suse 11. 0 32 -Bit Version, aktuell und gepatcht Standardinstallation mit grafischer Oberfläche (KDE) Installation zusätzlicher Pakete für Netzwerkanalyse (iptraf) Deaktivierung der Pakete für Suse. Firewall 2 Einrichtung der Netzwerkeinstellungen und Routingtabellen mit Suse YAST 9 Firewall Außen Firewall Innen Schnittstelle IP-Adresse eth 0 10. 0. 0. 1 / 24 eth 0 192. 168. 10. 1 / 24 eth 1 192. 168. x. x / 24 eth 1 10. 0. 0. 2 / 24 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Regelkonzept 10 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
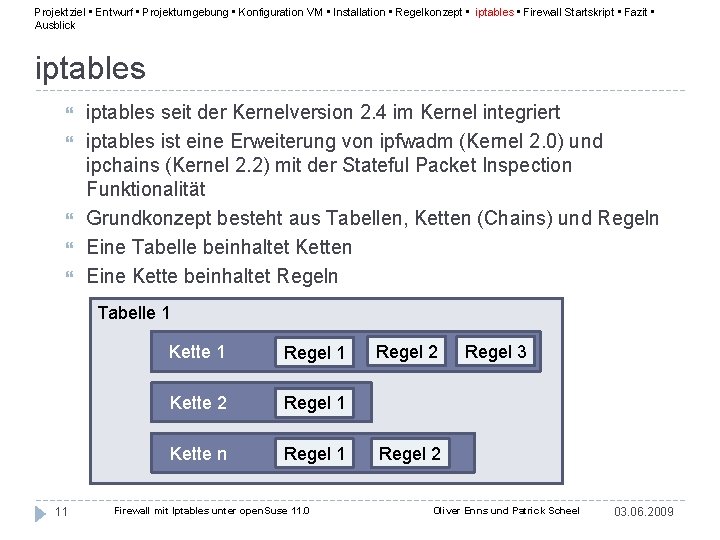
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick iptables seit der Kernelversion 2. 4 im Kernel integriert iptables ist eine Erweiterung von ipfwadm (Kernel 2. 0) und ipchains (Kernel 2. 2) mit der Stateful Packet Inspection Funktionalität Grundkonzept besteht aus Tabellen, Ketten (Chains) und Regeln Eine Tabelle beinhaltet Ketten Eine Kette beinhaltet Regeln Tabelle 1 11 Kette 1 Regel 1 Kette 2 Regel 1 Kette n Regel 1 Firewall mit Iptables unter open. Suse 11. 0 Regel 2 Regel 3 Regel 2 Oliver Enns und Patrick Scheel 03. 06. 2009
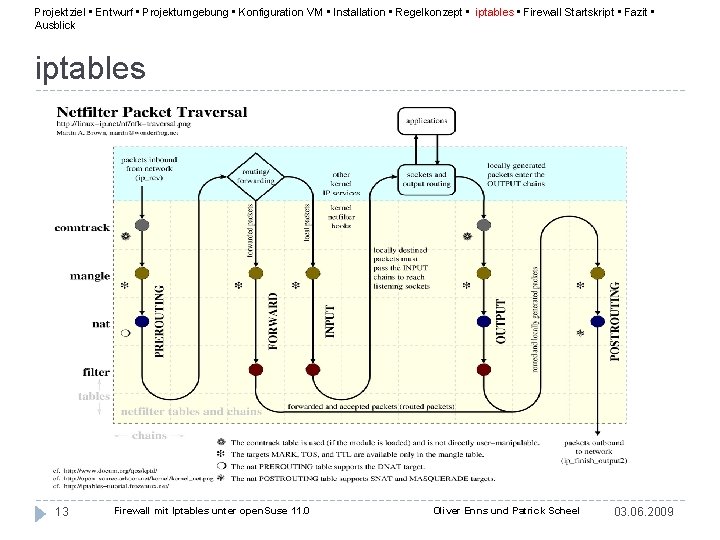
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick iptables Verwaltung der Regeln und Ketten in den Basistabellen: filter, mangle, nat Fünf Basischains, deren Funktionen vordefiniert sind: INPUT OUTPUT FORWARD PREROUTING POSTROUTING Jedes ankommende und ausgehende Datenpaket wird in den Tabellen und deren Ketten ausgewertet 12 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick iptables 13 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
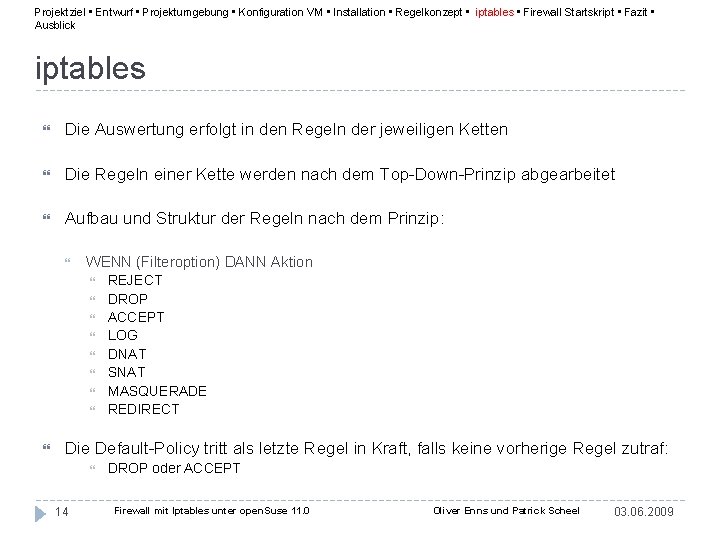
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick iptables Die Auswertung erfolgt in den Regeln der jeweiligen Ketten Die Regeln einer Kette werden nach dem Top-Down-Prinzip abgearbeitet Aufbau und Struktur der Regeln nach dem Prinzip: WENN (Filteroption) DANN Aktion REJECT DROP ACCEPT LOG DNAT SNAT MASQUERADE REDIRECT Die Default-Policy tritt als letzte Regel in Kraft, falls keine vorherige Regel zutraf: 14 DROP oder ACCEPT Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Firewall Startskript Einstellungen der Firewall gehen beim Neustart des Systems verloren Startskript sorgt dafür, das Firewallregeln während des Neustarts wieder festgelegt werden: rcfirewall start Stopskript ermöglicht das „Öffnen“ des Systems z. B. für Konfigurations- und Testzwecke: 15 rcfirewall stop Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Fazit Default Policys: Es wird alles geblockt, was nicht explizit zugelassen ist Serversysteme innerhalb der DMZ können untereinander kommunizieren Zugriff auf Wirtsmaschine über Internet via SSH Für folgende Dienste wurden Regeln definiert: Proxy Mailserver DHCP/DNS-Server Webserver Clientsysteme können untereinander kommunizieren Clientsysteme haben Zugriff auf Internet via Proxy (http-Port) und DNS DHCP-IP-Adressierung der Clients aus dem DMZ-Netz Loggingmechanismus implementiert Überprüfung von Datenpaketen auf ungültige TCP-Flag-Kombinationen Es existiert ein Firewallsystem für das Clientnetzwerk „Klasse 1 a“ 16 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Projektziel • Entwurf • Projektumgebung • Konfiguration VM • Installation • Regelkonzept • iptables • Firewall Startskript • Fazit • Ausblick Hinzufügen der fehlenden Firewallregeln für Grafische Darstellung von Log-Einträgen Email LDAP OPSI Fileserver z. B. durch Anzeige in Browsern oder externen Clients Modularisierung des Firewall-Regel-Skriptes 17 Aufteilung der Skripte nach Diensten Für jeden Dienst können individuell Regeln hinzugefügt oder gelöscht werden Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Vielen Dank für Ihre Aufmerksamkeit! 18 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009
Praktische Präsentation DHCP – Test ICMP – Test / DNS-Auflösung Zugriff auf lokalen Webserver Zugriff vom Client über Proxy nach Internet Proxy abgeschaltet >> kein Zugang möglich SSH Zugriff beider Firewalls nur EXT-Interface Start- und Stopskript 19 Firewall mit Iptables unter open. Suse 11. 0 Oliver Enns und Patrick Scheel 03. 06. 2009