
DO254 HAVA ARALARINDA KULLANILAN ELEKTRONK DONANIM TASARIM GVENCES
- Slides: 48
DO-254 HAVA ARAÇLARINDA KULLANILAN ELEKTRONİK DONANIM TASARIM GÜVENCESİ KILAVUZU (DESIGN ASSURANCE GUIDANCE FOR AIRBORN ELECTRONIC HARDWARE) HAZIRLAYAN A. ZEKI TOPCU MEKOPTRONIK SISTEMLERI LTD. ŞTI.
AMAÇ DO-254 hava araçlarında kullanılan elektronik cihazların, donanımın (yazılım yok) güvenlik gereksinimlerini karşılamasını sağlamak için hazırlanmış bir kılavuzdur. İnternet üzerindeki çeşitli kaynaklarda, DO-254’e uygun cihaz geliştirilmesinin, normal geliştirme süreçlerine göre 1. 5 - 4 misli daha maliyetli olabildiği görülmüştür. Bunun en büyük nedeninin de bu standardın ilk kez uygulanıyor olmasından ve ne yapılması gerektiği konusundaki belirsizliklerden kaynaklandığı düşünülmektedir. Bu sunumun amacı DO-254 standardı ile bir tanışıklık yaratmak, standartla ilgili karışık gibi görünen içeriğin basit ve anlaşılabilir bir tanıtımını yaparak standardın anlaşılmasını kolaylaştırmaktır. Standardın temel felsefesinin anlaşılması durumunda sürecin çok daha sağlıklı yürütülebileceği sonucuna varılmıştır. Bu sunum, sadece süreci anlamayı kolaylaştırmak amacıyla hazırlandığından, süreci yürütmek için yeterli ayrıntıya sahip değildir ve DO-254 standardına göre
GİRİŞ (ARP 4754 A) NOT: Hava Aracı için (uçak, helicopter gibi) bundan sonra “uçak” ifadesi kullanılacaktır. • DO-254; Elektronik Donanım Gelistirme Ömur Döngüsünü iyi anlayabilmek icin önce büyük resmi görmekte fayda vardır. Büyük resim, sözkonusu donanımın kullanılacağı uçaktır. • Bir uçak için geliştirme ömür döngüsü aşağıdaki şekilde gösterilmiştir (ARP 4754 A).
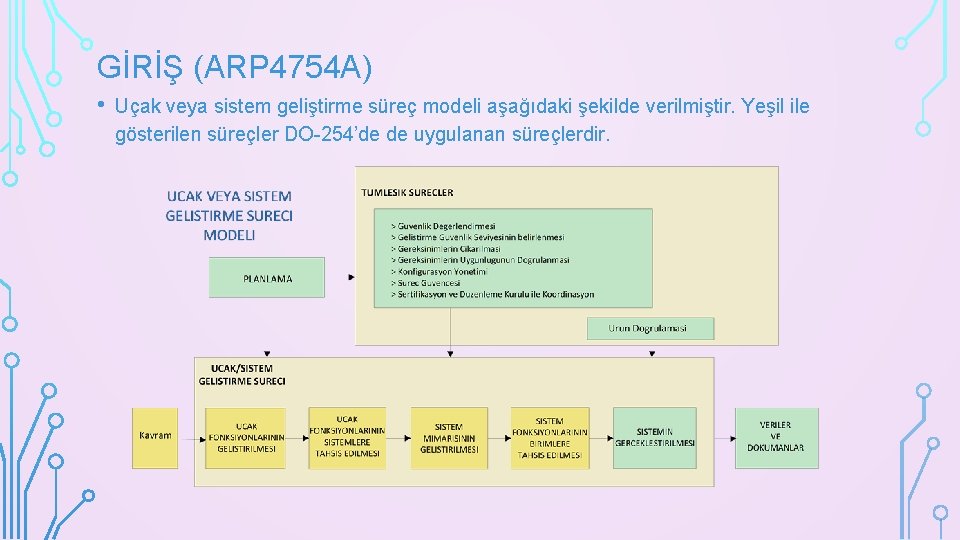
GİRİŞ (ARP 4754 A) • Uçak veya sistem geliştirme süreç modeli aşağıdaki şekilde verilmiştir. Yeşil ile gösterilen süreçler DO-254’de de uygulanan süreçlerdir.
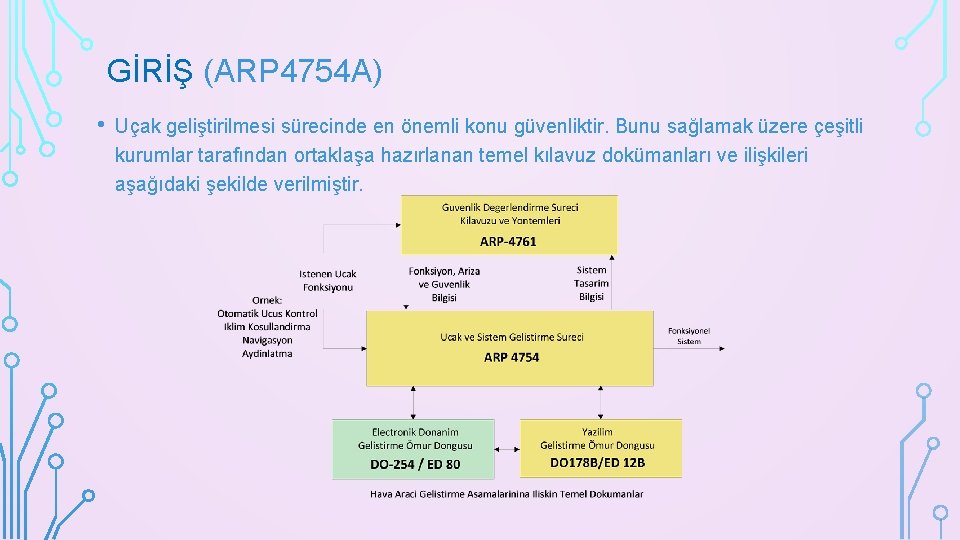
GİRİŞ (ARP 4754 A) • Uçak geliştirilmesi sürecinde en önemli konu güvenliktir. Bunu sağlamak üzere çeşitli kurumlar tarafından ortaklaşa hazırlanan temel kılavuz dokümanları ve ilişkileri aşağıdaki şekilde verilmiştir.
GİRİŞ (1. 0) • Havacılık endüstrisinde elektroniğin gelişmesi ve karmaşıklaşması, yeni güvenlik ve sertifikasyon ihiyaçlarını gündeme getirmiştir. Bunun sonucunda ortak bir girişim komitesi oluşturularak, çeşitli endüstri dokümanlarından da faydalanılarak bu standart oluşturulmuştur. • Bu doküman mühendislerin güvenli bir tasarım için kullanacağı teknik konulardan bahsetmez. Bu konuları her firma veya kuruluş mevcut yönergelerine göre yürütür. Bu doküman tasarıma giren hataların en az seviyede olmasını sağlayacak süreçler ve yöntemlere ağırlık verir.
KAPSAM (1. 0) DO-254, hava araçlarına ait elektronik donanımın, uçuş güvenliğini sağlamak üzere konsept aşamasından sertifikasyon sonrası iyileştirmelere kadar olan bütün aşamalarda, tasarım güvencesi için kılavuzluk eder. Bu dokümanın uygulanacağı donanımlar: • LRU (Line Replaceable Unit) • Circuit Board Assemblies • ASIC, PLD, FPGA, Hybrid • COTS (Commercial Off The Shelf) elemanları Bu doküman firmware’e uygulanmaz (DO-178 uygulanır) , sadece donanıma atfedilen fonksiyonlar için kılavuzlık eder.
DONANIM SINIFLANDIRMASI (1. 0) • Bir elemanın bütün fonksiyonları, öngörülen tüm koşullar için kapsamlı test ve analizlerle doğru çalıştığı doğrulanabiliyorsa “basit” olarak nitelenebilir. • Basit olarak nitelenemeyen bütün donanımlar ise “karmaşık” olarak nitelenir. • Karmaşık donanımların tasarım güvencesinin sağlanmasına ilişkin yöntemler konusunda sertifikasyon yetkililerinin onayı en baştan alınır ve bu dokümanda istenen bütün süreçlerin tamamı uygulanır. • Basit donanımlarda ise sadece Verification ve Konfigürasyon Kontrol süreçlerinin bu dokümana uygun olarak uygulanması, diğer süreçlerde kapsamlı dokümantasyon olmadan uygulanması yeterlidir.
TASARIM GÜVENCESİ NEREDE BAŞLAR (2. 0) • Donanım Tasarım Güvencesi, sistem fonksiyonlarının söz konusu donanıma tahsis edilmesi ve bu fonksiyonlara ait sistem geliştirme güvenlik seviyelerinin (DAL) belirlenmesi ile başlar. Elektronik Donanım bir alt yükleniciye yaptırılacaksa, güvenlik seviyesi, sistem tasarımcısı tarafından belirlenerek alt yükleniciye iletilir. • Sistem Tasarım ve Güvenlik gereksinimleri donanıma tahsis edilir. Her fonksiyona ait tasarım güvencesi seviyesi ve mümkünse hata koşulları belirtilir. • Tahsis edilmiş gereksinimler üzerine etkisi olduğunda, donanım tasarım süreçlerinden sistem geliştirme sürecine geri besleme yapılır.
GÜVENLIK DEĞERLENDIRMESI (2. 0) Temel 3 Güvenlik Değerlendirme süreci vardır; • • • FHA (Functional Hazard Assessment: Fonksiyonel Risk Değerlendirmesi) PSSA (Preliminary Sytem Safety Assessment) SSA (System Safety Assessment) Önce, system güvenlik değerlendirmesi (SSA) süreci ile, her donanım fonksiyonu için, muhtemel tehlike ve riskleri (catastrophic, hazardous/Severe-major, Minor, No effect) belirlemek üzere fonksiyonel risk değerlendirmesi (FHA) yapılarak tasarım güvencesi seviyesi ( Level A, Level B, Level C, Level D, Level E) belirlenir. Ondan sonra başlangıç sistem güvenlik değerlendirmesi (PSSA) yapılarak, donanıma tahsis edilmiş olan fonksiyona ilişkin arıza koşulları ve güvenlik gereksinimleri belirlenir.
GÜVENLIK DEĞERLENDİRMESİ (2. 0) • Sistem ve donanımın, uçağa ait sertifikasyon şartlarını karşılayacak güvenlik gereksinimlerini yerine getirdiğini göstermek için; belirlenmiş olan tasarım güvenlik seviyesine uygun olarak bir tasarım güvencesi stratejisi oluşturmak ve uygulamak gerekir. • Seviye A ve B için daha karmaşık ve kapsamlı bir strateji gerekirken, Level C için uygulanabilir Arıza-Güvenli koşullarının dokümante edilmesi ve tasarım güvencesi yaklaşımının dokümante edilmesi yeterli görülmektedir. • DO 254’e göre Seviye D içinse sadece tasarım güvencesi yaklaşımının dokümante edilmesi yeterli bulunmaktadır. • Tasarım ömür döngüsü boyunca donanım süreçlerinden sistem ve güvenlik süreçlerine ardışık olarak geri dönüşler ve güncellemeler
DONANIM TASARIMI ÖMÜR DÖNGÜSÜ (3. 0) • Bir projeye ait ömür döngüsü; önceden geliştirilmiş donanım, donanım güvenlik seviyeleri, gereksinimlerin oturmuş olması gibi proje özelliklerine göre belirlenmiş süreçler ve işlemlerin seçimi göz önüne alınarak oluşturulur. • Donanım tasarımı ömür döngüsü süreçleri temel üç grupta toplanır: • Donanım Planlama Süreci; donanım tasarımına ait işlem ve süreçler tanımlanır. • Donanım Tasarım Süreçleri; tasarım kayıtlarının ve prototipin oluşturulduğu süreçlerdir. Gereksinimlerin oluşturulması, kavramsal tasarım, detay tasarım, ürün gerçekleştirme (prototip üretimi) ve üretime hazırlama süreçlerinden oluşur. • Destek Süreçleri; donanım tasarımı ömür döngüsü kayıtlarının üretildiği süreçlerdir. Bu süreçler; ürün geçerleme, doğrulama, konfigürasyon yönetimi, süreç güvencesi ve sertifikasyon bağlantıları süreçlerinden oluşur. • Geçiş Kriteri: Bir süreçden bir sürece geçiş için tamamlanmış olması
PLANLAMA SÜREÇLERI (4. 0) • Donanım planlama sürecinin amacı; bir donanımın kendisinden beklenen fonksiyonları güvenli olarak yerine getirdiğine ilişkin yeterli seviyede delillerle fonksiyon ve uçuş güvenliği gereksinimlerinin donanım birimine uygulanması için yapılacak işlemleri tanımlamaktır. • Planlama süreci ne kadar erken ve düzgün yapılırsa, geliştirme süreci o kadar problemsiz ve dolayısıyla az maliyetle yürütülür. Planlar projenin en başında yapılmalı, PHAC (Plan for Hardware Aspect of Certification) ile DO-254 sertifikasyonu için sertifikasyon yetkililerine başvurulmalı ve onayı alınmalıdır. • Planlama süreci aşağıdaki faaliyetleri içermelidir: • • • Donanım tasarımı yaşam döngüsü süreci (alt süreçlerin sıralaması, aralarındaki ilişki, süreçler arasındaki geri besleme ve geçiş kriterini kapsar) Doanım tasarım standartları (BDK, tork, toleranslandırma vs gibi) Donanım tasarımı ve destek süreçlerinde gerçeklaştirilecek faaliyetler tanımlanmalıdır. Donanımın geliştirilmesi, doğrulanması, kontrolu için kullanılacak donanım/yazılım, prosedürler ve araçları içeren tasarım ortamının tanımlanmalıdır. Plandan sapmak gerektiğinde uygulanacak yöntem belirtilmelidir.
PLANLAMA SÜREÇLERI (4. 0) • Kayıtların, malzemelerin kontrolu, tanımlanması, yönetiminde kullanılan standartlar, prosedürler, yöntem ve politikalar belirtilmelidir. • Alt yüklenici kullanılacaksa tasarım güvencesi hedeflerinin nasıl sağlanacağına ilişkin yöntem belirtilmelidir. • Tasarıma ait süreç güvencesinin sağlanması için kullanılacak politika ve prosedürler beliritlmelidir. • Doğrulama sürecinin ve süreç güvencesi sürecinin bağımsız uygulandığı ve buna ilişkin sorumluluklar PHAC’da tanımlanmalıdır. • Bu kılavuzun hedeflerine nasıl ulaşılacağına ait yöntemler kaydedilmeli ve sürecin başlangıç aşamasında sertifikasyon yetkilileri ile ilişkiye geçilmelidir (yani yöntemler PHAC’a kaydedilmelidir).
DONANIM TASARIMI SÜRECI (5. 0) • Donanım Tasarımı Süreci, sistem gereksinimlerinden donanım birimine tahsis edilmiş olan gereksinimlere uygun donanımın üretildiği süreçtir. • DO-254, güvenliği etkileyen tasarım ve uygulamaya ilişkin hata ihtimalini azaltacak süreçleri, hedeflerini ve bunlara bağlı faaliyetleri açıklamaktadır. • Bu süreçler; Gereksinimlerin Oluşturulması, Kavramsal Tasarım, Detay Tasarım, Uygulama (prototip üretimi) ve Üretime Hazırlık süreçlerinden oluşmaktadır. • Tasarım süreci boyunca; tasarım notları, tasarım inceleme kayıtları, problem raporları gibi süreç yan ürünlerini dokümante etmek önemlidir. • Günümüz uygulamaları, gereksinimleri ve tasarımı tarif etmek için, devre şeması, HDL, durum diyagramları, Boolean gösterimi gibi; grafiksel, metin, matematiksel çeşitli yöntemler sağlamaktadır. • Donanım Tasarımı Süreci altındaki 5 temel süreç ve akış sıralaması devam eden sayfadaki şekilde gösterilmektedir.
DONANIM TASARIMI SÜRECI (5. 0)
GEREKSINIMLERIN OLUŞTURULMASI (5. 0) • Gereksinimlerin Oluşturulması Süreci, öngörülen donanım biriminin mimarisi, teknoloji seçimi, asli ve opsiyonel fonksiyonlar, performans ve çevresel koşullardan gelen türetilmiş gereksinimler ve sistem güvenliği değerlendirmesinden gelen gereksinimlerin belirlendiği süreçtir. • Doğrulama (verification) sonuçlarının donanım gereksinimlerine izlenebilirliğini sağlayacak yöntemin bu aşamada belirlenmesi tercih edilmelidir. • Bu süreçte; • Sistem gereksinimlerinden donanım birimine tahsis edilmiş tanımlayıcı ve yapısal gereksinimler dokümante edilmelidir (fonksiyonler, BIT, harici arayüzler, çevre koşulları, test ve bakım konuları, güç, fiziksel özellikler gibi). • Güvenlik gereksinimleri belirlenmelidir.
GEREKSINIMLERIN OLUŞTURULMASI (5. 0) • Fonksiyon kaybı ve arızayla igili olasılık gereksinimleri, donanıma tehsil edilmiş fonksiyonlara ait tasarım güvence seviyesi gibi güvenliğe ait gereksinimler belirlenmelidir. • Üretim süreçleri, standartlar, prosedürler, teknoloji, tasarım ortamı, tasarım kılavuzundan kaynaklanan tasarım kısıtları belirtilmelidir. • • Türetilmiş gereksinimler SSA sürecine yansıtılmalıdır. Gereksinim verileri toleransları da içeren sayısal değer olarak verilmelidir. Gereksinimlerdeki değişiklikler system seviyesine yansıtılmalıdır. Donanıma tahsis edilmiş güvenlik gereksinimlerinin system seviyesi ürün geçerlemesi Gereksinim Oluşturma süreci sırasında olabilir.
KAVRAMSAL TASARIM SÜRECI (5. 0) • Kavramsal Tasarım Süreci, ortaya çıkan tasarım uygulamasının gereksinimleri karşılanma potansiyelini değerlendirmek amacıyla; fonksiyonel blok şema, şase taslağı, mimari yapı, PCB anahatları gibi, üst (kavramsal) seviyede oluşturulan tasarımdır. • Bu süreçte güvenlikle ilgili yazılımsal ve donanımsal kısıtlar tanımlanır. • Temel elemanlar, kullanılmayan fonksiyonları dahil bunların güvenlik gereksinimlerine etkileri belirlenir. • Bu tasarımla sağlanacak; güvenirlik, bakım ve test özellikleri tanımlanmalıdır. • Türetilmiş gereksinimler, gereksinim iptal ve hataları ilgili süreçlere geri beslenmelidir.
DETAY TASARIM SÜRECI (5. 0) • Detay Tasarım Süreci; donanım birimi gereksinimlerinden ve kavramsal tasarım verilerinden geliştirilir. Tasarım verileri; alt takımları, bağlantı verilerini, eleman bilgilerini, HDL, test yöntemlerini, donanım-yazılım arayüzü bilgilerini içerebilir. • Güvenlik gereksinimlerinin detay tasarım sırasında, kabul testleri, servis testleri sırasında doğrulanmasına yönelik test özellikleri tasarlanmalıdır. NOT: Biz şirket politikası olarak detay tasarım sürecindeki tasarım faaliyetlerini doğrulamak amacıyla, hızlı prototipleme yöntemlerini de kullanarak bir tasarım prototipi üretip alt seviye testleri bununla yapıyoruz, Teknik Veri Paketini (TDP) konfigürasyon kontrolu başlatacak seviyeye getiriyoruz. • Kullanılmayan fonksiyonların güvenlik gereksinimleri üzerine olan etkileri değerlendirilmeli, muhtemel olumsuz etkiler belirlenmelidir. • Uyulmadığında güvenlik üzerine etkisi olan tasarım, montaj ve kullanım kısıtları belirlenmelidir. • Detay tasarım aşamasında yeni türetilen, iptal edilen, hatalı olduğu anlaşılan gereksinimler varsa ilgili süeçlere geri besleme yapılmalıdır.
UYGULAMA (PROTOTIP ÜRETIMI) SÜRECI (5. 0) • Uygulama Süreci’nde, detay tasarım verileri kullanılarak, test faaliyetlerine girdi olacak olan prototip üretilir. • Bu süreçte, donanım birimi prototip üretimi, takım ve montaj verileri tamamlanır. NOT: Bizim şirket politikasında, takım dokümanları, üretim ve montaj yönergeleri, test gereksinimleri dokümanları ve mümkünse özel amaçlı üretim gereçleri bu aşamada hazırlanır. • Prototip üretimi (biz buna Mühendislik Prototipi diyebiliriz), mümkünse üretim için hedeflenen tedarik, kit hazırlama, imalat, denetim ve test kaynakları kullanılarak yapılır. • Uygulama sürecinde yeni türetilen, iptal edilen, hatalı olduğu anlaşılan gereksinimler varsa ilgili süreçlere geri besleme yapılmalıdır.
ÜRETIME HAZIRLIK SÜRECI (5. 0) • Bu süreçte üretim verileri, mevcut test yetenekleri ve imkanları, genel kaynaklar (işçi, üretim alanı, hava vs gibi) incelenerek üretime uygunluğu ve kullanıma hazır olup olmadığı belirlenir. • Üretime Hazırlık Süreci; Uygulama Süreci çıktıları (çalışan prototip, takım dokümanları, üretim ve montaj yönergeleri) ve Doğrulama Süreci’nin çıktılarını (doğrulama testleri, kabul testi, test gereksinimleri dokümanları) kullanır. NOT: Bizim şirket politikasında; özel amaçlı test donanımları, test yönergeleri, eksik üretim gereçleri bu süreç kapsamında hazırlanır ve doğrulamaları yapılır. • Güvenlik ile ilgili üretim gereksinimleri belirlenir, dokümante edilir ve bunlarla ilgili üretim kontrolleri oluşturulur. • Ürünlerin birbirinin aynısı olmasını sağlayacak tasarım ve üretim verilerinden oluşan temel veri paketi yayınlanır. • NOT: Bizim şirket politikasında bu temel veri paketi, FCA/PCA sonunda konfigürasyonun dondurulduğu andaki yayınlanmış dokümanlardır. Bu dokümanlar; teknik çizimler, takım dokümanları, üretim yönergeleri, test yönergeleri, üretim/test donanımı dokümanlarıdır.
KABUL TESTI (5. 0) • Kabul testi; üretilmiş, modifiye edilmiş veya onarılmış bir donanım biriminin, sertifikasyona dayandırılmış temel özelliklere uygunluğunu gösterir. Bu temel özellikler, birimin geliştirildiği gereksinimleri karşıladığının göstergesidir ve mühendislik kararıyla seçilir. Başka bir deyişle Kabul testi her bir üretim biriminin bütün gereksinimlerini test etmek amacını taşımamaktadır. • Kabul testinde; • • Elektriksel testler, Gerektiğinde, çevre koşulları yaşlandırma testleri belirlenmelidir. • Kabul testi güvenlik gereksinimlerinin karşılandığını göstermelidir. Bu testle doğrulanmayan güvenlik gereksinimleri belirlenmeli ve analiz, istatiksel süreç kontrolu gibi başka yöntemlerle doğrulanmalıdır.
ÜRÜN GEÇERLEME/DOĞRULAMA SÜRECI (6. 0) • Ürün geçerleme (validation) süreci; donanım birimi türetilmiş gereksinimlerinin, donanım birimine tahsis edilmiş olan sistem gereksinimlerine göre doğru ve eksiksiz olmasını güvence altına alır. • Doğrulama (Verification) süreci; donanım birimi prototipinin, türetilmiş gereksinimler dahil donanım birimi gereksinimlerinin tamamının karşılanmasını güvence altına alır. • Bu iki kavramı birbirine karıştırmamak için şu şekilde ifade etmek de mümkündür; Ürün Geçerleme, doğru ürün tasarlanmasını, Doğrulama ise ürünün doğru tasarlanmasını güvence altına almaktır. NOT: Ürün Geçerleme süreci TAI sorumluluğunda olacağından burada sadece Doğrulama Süreci’nden bahsedilecektir.
DOĞRULAMA SÜRECI (6. 0) • Doğrulama; doğrulama planında tanımlandığı gibi uygulanacak olan, gözden geçirme, analiz ve testleri içerir. • Doğrulama, tasarım hatalarını en aza indirmek üzere, doğrulama planında belirtildiği şekilde tasarım sürecinin herhangi bir aşamasında uygulanabilir. • Doğrulaması yapılmış bir konfigürasyonda yapılacak değişiklikler, benzeşim, analiz, veya yeniden test yöntemlerinden birisi ile yeniden doğrulanmalıdır. • Doğrulama kapsamında gerçekleştirilecek faaliyetler; • Doğrulama gerektiren gereksinimler belirlenmelidir. Doğrulama her seviyede değil, bir üst takım seviyeinde yapılmalıdır. • Test, Simulasyon, prototipleme, analiz ve gözden geçirme gibi doğrulama yöntemleri seçilmeli ve uygulanmalıdır.
DOĞRULAMA SÜRECI (6. 0) • Gereksinimler, Uygulama (prototip) ve doğrulama yönergeleri arasındaki izlenebilirlik oluşturulmalıdır. • Doğrulama sürecinin tam olarak tamamlandığını belirlemek için doğrulama kapsam analizi yapılmalı ve bu kapsamda her gereksinimin doğrulandığı, doğrulama yöntemlerinin özellikle güvenlik açısından uygun seçildiği, sonuçların uygunluğu, uygun olmayan durumlarda yeterli açıklamaların var olduğu kontrol edilmelidir. • Doğrulama faaliyetlerinin sonuçları dokümante edilmelidir. • Gereksinim iptali veya hatalı gereksinim tespiti uygun süreçlere geri beslenmelidir.
ÜRÜN GEÇERLEME/DOĞRULAMA YÖNTEMLERI (6. 0) TEST • Test, donanım biriminin belirlenmiş uyaranlara karşı doğru tepki verdiğini doğrulayan bir yöntemdir. Örnek; fonksiyonel testler, laboratuvar testi, çevre koşulları testi gibi. • Geçti/Kaldı kriterleri ve sonuçların kayıt yöntemi test öncesi belirlenmelidir. • Test uyarıcı sinyali, test sıralaması ve test koşulları (ortam sıcaklığı, uygulanan gerilim gibi) her test için belirlenmelidir. • Test donanımı ve kalibrasyon durumu kaydedilmelidir. • Test edilen donanımın konfigürasyonu (revizyon, seri no vs) kaydedilmelidir. • Test sonuçları kaydedilmeli ve saklanmalıdır. • Hatalar ilgili süreçlere geri beslenmelidir.
ÜRÜN GEÇERLEME/DOĞRULAMA YÖNTEMLERI (6. 0) ANALİZ • Analiz, ayrıntılı, tekrarlanabilir, analitik yöntemlerle bir donanım biriminin bir özelliğinin o özelliğe ait gereksinimi karşıladığının değerlendirilmesidir. Örnek analizler; stres analizi, thermal analiz, Güvenilirlik Analizi, Benzeşim Analizi, Tasarım marjini analizi, Simulasyon analizi vs. • Analiz, tasarım süreci, servis hizmetleri, veya diğer mevcut kaynaklardan gelen verilere dayandırılır. • Simulasyon, elektronik devrelerin çalışmasını görselleştiren oldukça önemli bir analiz aracıdır ancak geçerliliğini kanıtlayan bir delil yoksa sertifikasyon için kullanılamaz.
ÜRÜN GEÇERLEME/DOĞRULAMA YÖNTEMLERI (6. 0) GÖZDEN GEÇİRMELER • Gözden Geçirme, planların, gereksinimlerin, tasarım verilerinin tasarım fikrinin, tasarım uygulamasının değerlendirilmesi için kullanılan nicel bir yöntemdir. • Sertifikasyon için kullanılacak olan her gözden geçirmenin ilgili planlarda ve Ürün Geçerleme/Doğrulama planında belirtilmelidir. • Gözden geçirmeye katılacak kişilerin ilgili konuda yeterli bilgiye sahip olması gerekir. • Donanım gözden geçirme sonuçları, bir süreçden bir sonraki sürece geçişin uygunluğunun belirlenmesi için kullanılabilir. • Gözden geçirmeler, kararları da içerecek şekilde kayıt altına
ÜRÜN GEÇERLEME/DOĞRULAMA YÖNTEMLERI (6. 0) Gereksinim Gözden Geçirmesi: • Gereksinim Gözden Geçirmesi, gereksinimlerin Kabul edilebilirliğini garantiye almak amacına yönelik bir yöntemdir. • Gereksinim Gözden Geçirmelerinde dikkat edilecek konular DO-254 para. 6. 3. 3. 1’de detaylı olarak verilmiştir. Buradan, gözden geçirme toplantılarında kullanmak üzere bir “check list” çıkarılabilir. Tasarım Gözden Geçirmeleri • Tasarım gözden geçirmesi tasarım verileri ve uygulamasının, gereksinimleri karşılayıp karşılamadığını belirlemek için bir yöntemdir. Tasarım süreci boyunca tekrar yapılabilir. Örnekler: Kavramsal tasarım, detay tasarım, uygulama (prototip) gözden geçirmeleri gibi. • Tasarım Gözden Geçirmelerinde dikkat edilecek konular DO-254 para. 6. 3. 3. 2’de detaylı olarak verilmiştir.
KONFIGURASYON YÖNETIMI SÜRECI (7. 0) • Konfigürasyon yönetim süreci, konfigürasyon birimlerini diğer birimlerle karışmayacak şekilde tanımlamak (parça numarası, tanım, revizyon, vs) ve dokümante etmek, tutarlı ve doğru bir şekilde ürünün aynısını üretebilmek, değişikliklerin (revizyonların) izlenebilirliğini sağlamak amacıyla yürütülür. Temel faaliyetler: • Konfigürasyon tanımlaması: her konfigürasyon birimi (Configuration Item: CI) bir parça numarası alır, bu parça numarasıyla dokümante edilir ve kontrol edilir. Örnek CI’lar; donanımlar, gereçler, dokümanlar, parçalar, planlar, gözden geçirme, montaj kütüğü vs. • Konfigurasyon Tabanı (configuration baseline): kontrol ve izlenebilirlik için referans konfigürasyondur, oluşturulduktan sonra Değişiklik Kontrol sürecine tabi olur, sertifikasyonda kullanılır.
KONFIGURASYON YÖNETIMI SÜRECI (7. 0) • Problem Raporlama, takip etme ve düzeltme eylemi’nin amacı; plan, prosedür, standartlara uyumsuzluk, süreç sonuçlarının hatalı çıkması, ürünlerin anormal davranışları, gereçlerdeki hatalar gibi problemlerin raporlanması, doğru karar alarak çözümlenmesidir. Problem raporlama, konfigürasyon tabanının oluşturulması ile birlikte uygulamaya konulmalıdır. • Değişiklik Kontrol işlevi, değişikliklerin kaydedilmesi, değerlendirilmesi, çözümlenmesi ve onaylanmasını garanti altına alır. Değişiklik control, konfigürasyon yönetimi planına uygun olarak yürütülmeli ve konfigürasyon tabanının oluşturulması ile birlikte uygulamaya konulmalıdır. • Donanım tasarımı sırasında, özellikle detay tasarım aşamasında bazan konfigurasyon birimlerinin takibi amacıyla ara konfigurasyon tabanları oluşturulabilir. Bu daha çok bizim tasarım prototipi olarak bildiğimiz prototipin oluşturulması sırasında gerekli olmaktadır. Değişiklik Kontrol faaliyetleri uygun yöntemlerle tasarlanan donanım için bu aşamadan itibaren başlatılır • Problem raporlama eyleminin değişiklik kontrol eylemine bağlanmasının nedeni; problemin çözümünün konfigürasyon biriminde değişikliğe neden olabileceği içindir.
KONFIGURASYON YÖNETIMI SÜRECI (7. 0) • Doküman kontrol sınıflandırılması: Bir konfigürasyon birimine ait tasarım ömür döngüsü verileri; Donanım Kontrolu Sınıf-1 ve Donanım Kontrolu Sınıf-2 olmak üzere iki farklı kategori ile değerlendirilir. Sınıf 1 daha sıkı kontrol gereken durumlar için, Sınıf-2 ise hafifletilmiş durumlar için kullanılır. • Dağıtım, Arşivleme ve kopya alma: dokümanların konfigürasyon kontrol altında yayınlanması, arşivlenmesi ve kontrollu kopya alınması işlemleridir.
SÜREÇ GÜVENCESI (8. 0) • Süreç Güvencesi, ömür döngüsü süreçlerinin planlarda belirtildiği gibi tamamlanmasını güvence altına alır. Süreç Güvencesi faaliyetleri, bağımsız birimler tarafından yapılmalıdır. Bu kapsamda aşağıda belirtilen faaliyetlerin yerine getirildiğinden emin olunmalıdır; • Donanım planlarının varlığı ve PHAC’a uygunluğundan emin olunmalı, bunun için Gözden Geçirmelerin yapılması sağlanmalıdır. • Donanım planlarından ve standartlardan sapmalar tespit edilmeli, kaydedilmeli, incelenmeli, onaylanmalı, takip edilmeli ve sonuçlandırılmalıdır. • Donanım ömür döngüsü süreçleri arasındaki geçiş kriterlerinin uygunluğundan emin olunmalıdır. • Donanım biriminin tasarım dokümanlarına göre uygun üretildiğinden emin olunmalıdır (FAI). • Varsa alt yüklenicilerin süreçlerinin donanım planlarına uygun olduğundan emin
SERTIFIKASYON ILIŞKILERI SÜRECI (9. 0) • Bu sürecin amacı, başvuru sahibi ile sertifikasyon yetkilileri arasında iletişimin ve fikir birliğinin sağlanmasıdır. • Başvuru sahibi, donanım biriminin gereksinimleri karşıladığını gösterecek olan yöntemleri PHAC’da belirtir. • PHAC ve Doğrulama Planı yeterince erken bir aşamada sertifikasyon yetkililerine görüş için sunulur. • Sertifikasyon yetkililerinin PHAC’a olan görüşleri çözümlenir, PHAC üzerinde mutabakat sağlanır ve ilişkiler tasarım ve sertifikasyon süresince devam ettirilir. • Bazı programlarda başvuru sahibi donanım üreticisi değil, donanımı kullanacak olan sistem veya uçak üreticisi olabilir. Bu durumda donanım üreticisi destek konumunda olur ve donanım üreticisi ile başvuru sahibinin sorumlulukları PHAC’da belirtilir.
SERTIFIKASYON ILIŞKILERI SÜRECI (9. 0) • Başvuru sahibi, donanım tasarım süreçlerinin donanım planlarına uygun olduğunu delillendirmek durumundadır. Bu kapsamda sertifikasyon yetkilileri başvuru sahibinin veya alt yüklenicisinin işyerinde gözden geçirmeler yapabilir. Budurumda; • • • Başvuru sahibi gözden geçirmeler sırasındaki tespit edilen konuları çözümlemelidir. Donanım Tamamlanma Özeti ve üst seviye teknik çizimleri yetkililere sunmalıdır. Sertifikasyon yetkilileri tarafından istenen uyumluluğa yönelik diğer verileri ve delilleri sağlamalıdır. • Sertifikasyon yetkilileri kimdir? • Sertifikasyon yetkilileri; FAA tarafından yetkilendirilmiş olan, bağımsız veya bir firma adına çalışan DERs (Designated Engineering Representatives) veya bir firma adına çalışan ARs (Authorized Rpresentatives) dır.
DONANIM TASARIMI ÖMÜR DÖNGÜSÜ (10. 0) • Tasarım güvenliği bulgularının detayları belirlenmeli, PHAC’da beliritlmeli ve sertifikasyon yetkilileri ile üzerinde anlaşmaya varılmalıdır. • Donanım tasarımı ömür döngüsü verileri; yoruma açık olmamalı, eksiksiz olmalı, doğrulanabilir tutarlı, güncellenebilir ve izlenebilir olmalıdır. • Verilerin muhafazası, yapısı ve organizasyonu PHAC’da belirtilmelidir. • Üzerinde anlaşmaya varılan veriler, donanımın servis ömrü boyunca muhafaza edilmelidir.
DONANIMA ILIŞKIN SERTIFIKASYON PLANI (PHAC) (10. 1. 1) • PHAC, DO-254’ün hedeflerine ulaşmak için ve donanım ihtiva eden bir sistemin sertifikasyonu için sertifikasyon yetkililerinin onayını almak için kullanılan süreçleri, prosedürleri, yöntemleri ve standartları tanımlar. PHAC onaylandığında, sertifika için başvuran ile sertifikasyon yetkilileri arasındaki anlaşmayı temsil eder. • PHAC şunları içermelidir: • • Donanımın kullanıldığı sistemin genel bir tanımı Donanımın genel bir tanımı Sertifikasyonla ilgili hususlar Donanım tasarımı ömür döngüsü verileri İlave hususlar Alternatif Yöntemler (DO-254’de geçmeyen yöntemler) Sertifikasyon takvimi
DONANIM TASARIM PLANI (HDP) (10. 1. 2) • HDP, donanım birimi tasarımının yürütmek için kullanılacak prosedür, yöntem ve standartları tanımlar, PHAC’a dahil edilebilir. HDP aşağıdakileri içermelidir: • • • Donanım Tasarım Ömür Döngüsü (süreçler, politikalar, faaliyetler gibi) • • • Donanım Tasarım Ortamı (kullanılacak tasarım araçları) Donanımın ürün tanımlaması (spesifikasyon vs) Donanım tasarım yöntemleri (tasarım yöntemleri, sentez teknikleri, uygulama yöntemleri vs) Donanım Birimi Verileri Diğer Hususlar
ÜRÜN GEÇERLEME PLANI (10. 1. 3) • Ürün Geçerleme (Validation) Planı, donanım birimi türetilmiş gereksinimlerinin doğrulanması için kullanılacak prosedür, yöntem ve standartları ve yürütülecek süreç ve faaliyetleri tanımlar, PHAC’a dahil edilebilir. HVP aşağıdakileri içermelidir: • Ürün Geçerleme Yöntemleri (analiz, test ve gözden geçirmeler gibi) • Ürün Geçerleme Verileri • Ürün Geçerleme Ortamı (test donanımı, analiz vs araçları)
DONANIM DOĞRULAMA PLANI (10. 1. 4) • HVP, donanım biriminin bütün gereksinimlerinin doğrulanması için kullanılacak prosedür, yöntem ve standartları ve yürütülecek süreç ve faaliyetleri tanımlar, PHAC’a dahil edilebilir. HVP aşağıdakileri içermelidir: • Ürün Geçerleme Yöntemleri (analiz, test ve gözden geçirmeler gibi) • Doğrulama Verileri • Doğrulama Sürecinin bağımsızlığı • Doğrulama Ortamı (test donanımı, analiz vs araçları) • Doğrulamayı yürütecek bölümlerin sorumlulukları
DONANIM KONFIGURASYON YÖNETIM PLANI (10. 1. 5) • Donanım konfigurasyon yönetim planı; konfigurasyon yönetim hedeflerinin sağlanması için kullanılacak olan politikaları, prosedürleri, standartları ve yöntemleri tanımlar. Plan, şunları içermelidir: • • • Donanım konfigurasyon yönetimi yöntemleri • • Donanım geliştirilmesinde ve doğrulanmasında kullanılan araçların kontrolu Donanım konfigurasyon tabanı Problem raporlama ve çözümü Değişiklik kontrolu Dokümantasyon yayınlanması, arşivlenmesi ve kopya alınmasına ilişkin prosedürler Konfigurasyon yönetiminde kullanılan araçların tanımlanması
DONANIM SÜREÇ GÜVENCESI PLAN (10. 1. 6) • Donanım süreç güvencesi planı; süreç güvencesi hedeflerinin karşılanması için kullanılan prosedürler ve faaliyetleri tanımlar. Aşağıdakileri içerir: • • • Süreç güvencesi için uygulanacak politikalar ve prosedürler • Süreçlerin plan ve standartlara uygunluğunu göstermek amacıyla yapılacak gözden geçirmeler ve sınamalar (teftişler). • Sapmaların tespitii kaydı, değerlendirmesi, çözümü ve onaylanmasına ilişkin yöntemler beliritilmelidir. Süreç güvencesini gerçekleştiricek organizasyon belirtilecek Süreç ve ürün uygunluğunun belirlenmsinde kullanılacak politikalar, prosedürler ve kriterler tanımlanmalıdır.
DONANIM TASARIM STANDARTLARI VE KILAVUZU (10. 2) • Kavramsal tasarım ve detay tasarım sırasında, donanımın geliştirilmesi ve tanımlanmasına ilişkin kuralların, prosedürlerin, yöntemlerin, kriterlerin tanımlandığı donanım tasarım standartları kullanılabilir (ör: devre şeması notasyonları, BDK çizim kriterleri, malzeme seçimi gibi). Bu standartlar aşağıda belirtilen konuları kapsar; • • Gereksinim Standartları Donanım tasarım standartları Ürün Geçerleme/ Doğrulama standartları Donanım dokümantasyonu arşivleme standarları
DONANIM TASARIM DOKÜMANLARI(10. 3) • Donanım gereksinimleri • Mühendislik Dokümanları (Hardware Design Representation Data) • • Kavramsal tasarım dokümanları (Conceptual Design Data) Detay Tasarım dokümanları (Detailed Design Data) • • Üst seviye çizim (Top-Level Drawing) Takım dokümanları (Assembly Drawings) Montaj control dokümanları (Installation Control Drawings) Donanım/Yazılım arayüz dokümanı (Hardware/Software Interface Data)
VALIDATION AND VERIFICATION DATA (10. 4) • Ürün Geçerleme/Doğrulama kayıtları, donanım tasarımının sonuçlarının ve donanım biriminin kendisinin tam ve doğru olduğunun kanıtlarıdır. • İzlenebilirlik kayıtları (Traceability Data) • Gözden geçirme ve analiz prosedürleri (Review and Analysis Procedures) • Gözden geçirme ve analiz sonuçları (Review and Analysis Results) • Test yönergeleri (Test Procedures) • Tets sonuçları (Test Results)
DIĞER VERILER • Donanım Kabul Testi kriterleri (Hardware Acceptance Test Criteria) • Hata raporları (Problem Reports) • Donanım Konfigurasyon Yönetimi kayıtları (Hardware Configuration Management Records) • Donanım Süreç Gevencesi kayıtları (Hardware Process Assurance Records) • Donanım tamamlama özeti (Hardware Accomplishment Summary)
ADDITIONAL CONSIDERATIONS (11. 0) • Tasarımda, daha önceden geliştirilmiş donanımın kullanımı (Use of Previously Developed Hardware) • Ticari-Rafta-Hazır malzeme kullanımı (Commercial-Off-The-Shelf (COTS) Components Usage) • Ürün servis deneyimi (Product Service Experience) • Gereç değerlendirmesi ve kalifikasyonu (Tool Assessment and Qualification)