
Diseo de un Manual de Gestin de Tecnologas
- Slides: 155
Diseño de un Manual de Gestión de Tecnologías de Información para el Consejo de Gobierno de Régimen Especial de Galápagos aplicando COBIT 4. 1 en el Dominio Adquirir e Implementar MAESTRÍA EN GERENCIA DE SISTEMAS IX PROMOCIÓN Proyecto I de Grado AUTOR: ANGEL QUIMBIULCO C. DIRECTOR: ING. MAURICIO CAMPAÑA
AGENDA 1: El Problema de Investigación 2: El Marco de Referencia COBIT 3: Diagnóstico de los Procesos de TI 4: Determinación del Impacto de los Criterios de Información 5: Diseño del Manual de Gestión de TI para el CGREG
5: Diseño del Manual de Gestión de TI 1. Determinación de requerimientos de optimización 2. Proceso de Diseño del Manual de Gestión de TI 3. Validación del Manual de Gestión de TI. Aplicación Práctica 4. Conclusiones 5. Recomendaciones << VOLVER
1. Requerimientos de optimización de Procesos de TI • Mientras mas elevados sean los grados de madurez, más altos serán los criterios de información que satisfacen los requerimientos del negocio. • Para optimizar un proceso de TI este debe ser plenamente definido y adecuadamente administrado. • Las Guías de Administración muestra que el grado de madurez definido: identifica y documenta el proceso, mientras que el grado administrado: evalúa y verifica el cumplimiento de las metas del proceso. • Meta: incrementar el grado de madurez de los procesos de TI mediante la aplicación de guías que definan el Manual de Gestión de TI. << AGENDA
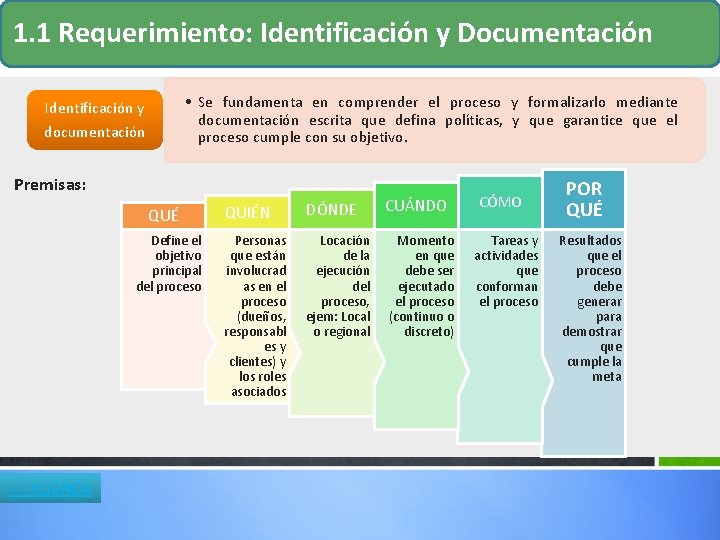
1. 1 Requerimiento: Identificación y Documentación • Se fundamenta en comprender el proceso y formalizarlo mediante documentación escrita que defina políticas, y que garantice que el proceso cumple con su objetivo. Identificación y documentación Premisas: QUÉ Define el objetivo principal del proceso << AGENDA QUIÉN DÓNDE CUÁNDO Personas que están involucrad as en el proceso (dueños, responsabl es y clientes) y los roles asociados Locación de la ejecución del proceso, ejem: Local o regional Momento en que debe ser ejecutado el proceso (continuo o discreto) CÓMO Tareas y actividades que conforman el proceso POR QUÉ Resultados que el proceso debe generar para demostrar que cumple la meta
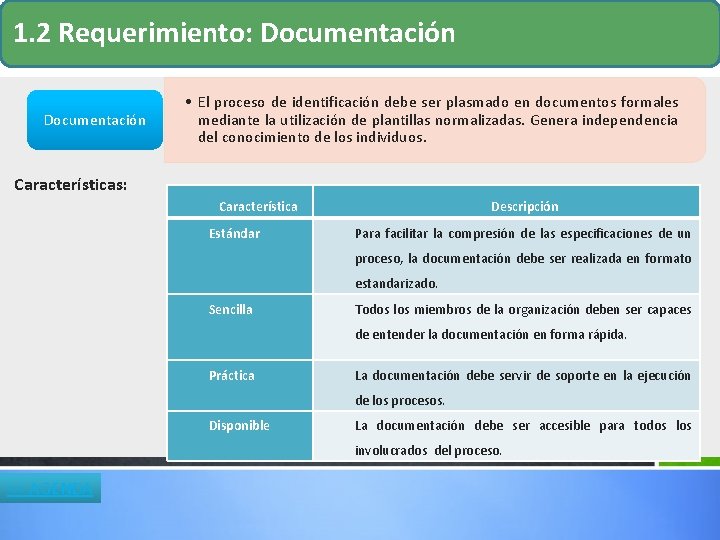
1. 2 Requerimiento: Documentación • El proceso de identificación debe ser plasmado en documentos formales mediante la utilización de plantillas normalizadas. Genera independencia del conocimiento de los individuos. Características: Característica Estándar Descripción Para facilitar la compresión de las especificaciones de un proceso, la documentación debe ser realizada en formato estandarizado. Sencilla Todos los miembros de la organización deben ser capaces de entender la documentación en forma rápida. Práctica La documentación debe servir de soporte en la ejecución de los procesos. Disponible La documentación debe ser accesible para todos los involucrados del proceso. << AGENDA
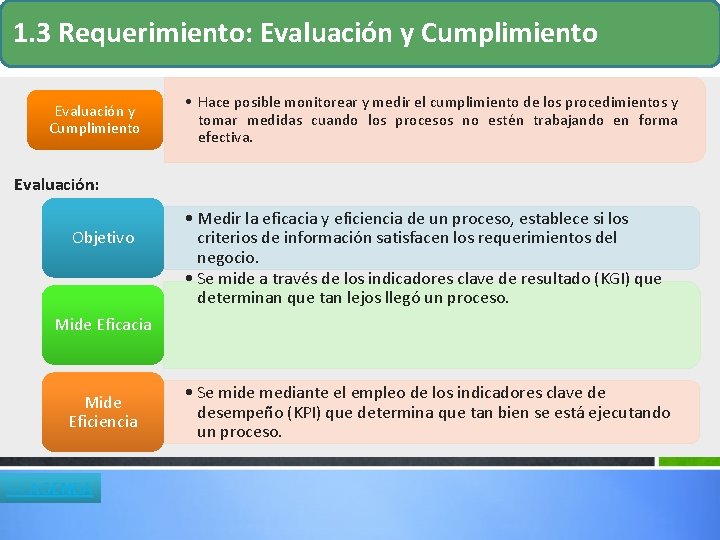
1. 3 Requerimiento: Evaluación y Cumplimiento • Hace posible monitorear y medir el cumplimiento de los procedimientos y tomar medidas cuando los procesos no estén trabajando en forma efectiva. Evaluación: Objetivo • Medir la eficacia y eficiencia de un proceso, establece si los criterios de información satisfacen los requerimientos del negocio. • Se mide a través de los indicadores clave de resultado (KGI) que determinan que tan lejos llegó un proceso. Mide Eficacia Mide Eficiencia << AGENDA • Se mide mediante el empleo de los indicadores clave de desempeño (KPI) que determina que tan bien se está ejecutando un proceso.
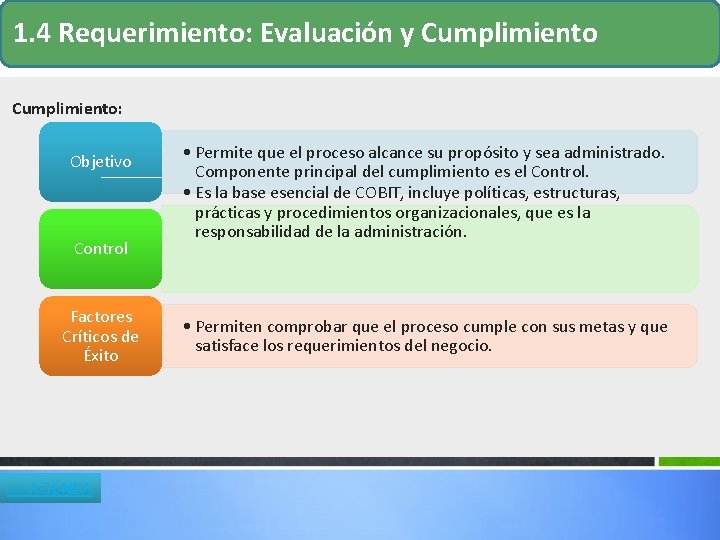
1. 4 Requerimiento: Evaluación y Cumplimiento: Objetivo Control Factores Críticos de Éxito << AGENDA • Permite que el proceso alcance su propósito y sea administrado. Componente principal del cumplimiento es el Control. • Es la base esencial de COBIT, incluye políticas, estructuras, prácticas y procedimientos organizacionales, que es la responsabilidad de la administración. • Permiten comprobar que el proceso cumple con sus metas y que satisface los requerimientos del negocio.
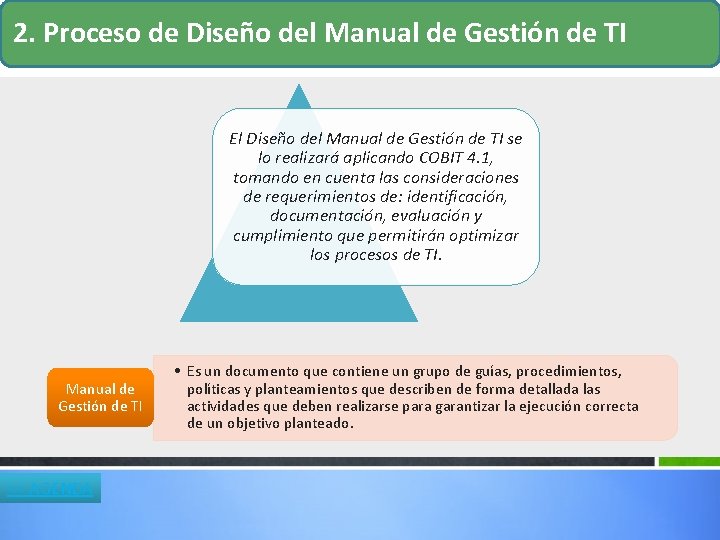
2. Proceso de Diseño del Manual de Gestión de TI El Diseño del Manual de Gestión de TI se lo realizará aplicando COBIT 4. 1, tomando en cuenta las consideraciones de requerimientos de: identificación, documentación, evaluación y cumplimiento que permitirán optimizar los procesos de TI. Manual de Gestión de TI << AGENDA • Es un documento que contiene un grupo de guías, procedimientos, políticas y planteamientos que describen de forma detallada las actividades que deben realizarse para garantizar la ejecución correcta de un objetivo planteado.
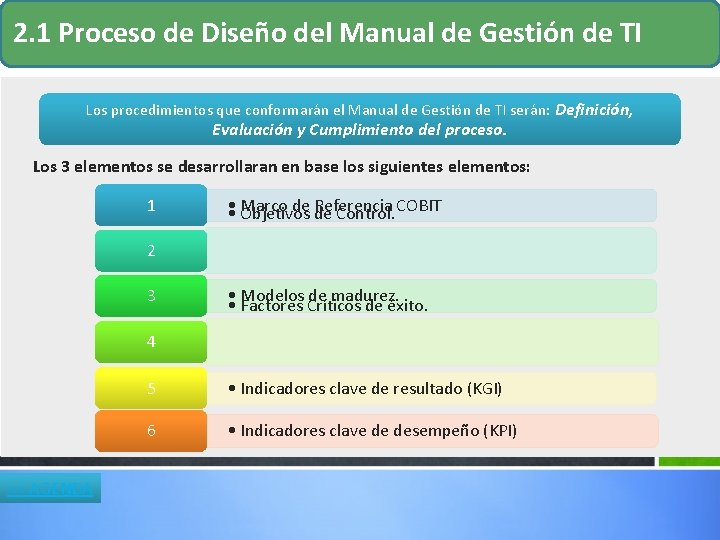
2. 1 Proceso de Diseño del Manual de Gestión de TI Los procedimientos que conformarán el Manual de Gestión de TI serán: Definición, Evaluación y Cumplimiento del proceso. Los 3 elementos se desarrollaran en base los siguientes elementos: 1 Marco de Referencia COBIT • • Objetivos de Control. 2 3 • Modelos de madurez. • Factores Críticos de éxito. 4 << AGENDA 5 • Indicadores clave de resultado (KGI) 6 • Indicadores clave de desempeño (KPI)
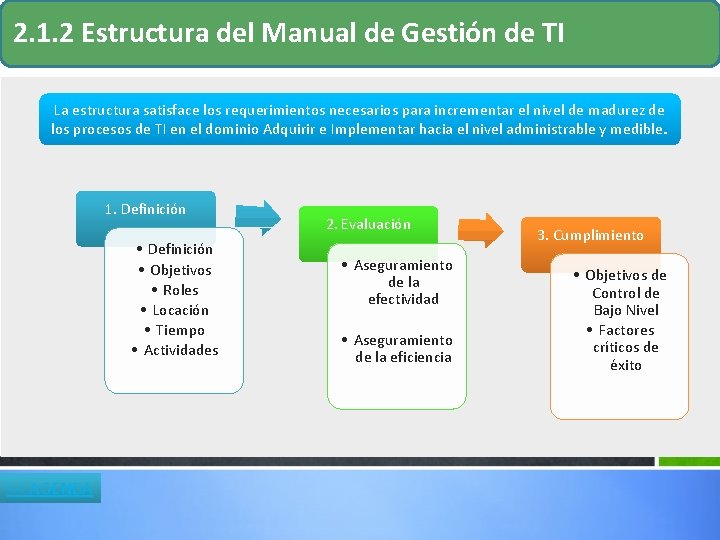
2. 1. 2 Estructura del Manual de Gestión de TI La estructura satisface los requerimientos necesarios para incrementar el nivel de madurez de los procesos de TI en el dominio Adquirir e Implementar hacia el nivel administrable y medible. 1. Definición • Definición • Objetivos • Roles • Locación • Tiempo • Actividades << AGENDA 2. Evaluación • Aseguramiento de la efectividad • Aseguramiento de la eficiencia 3. Cumplimiento • Objetivos de Control de Bajo Nivel • Factores críticos de éxito
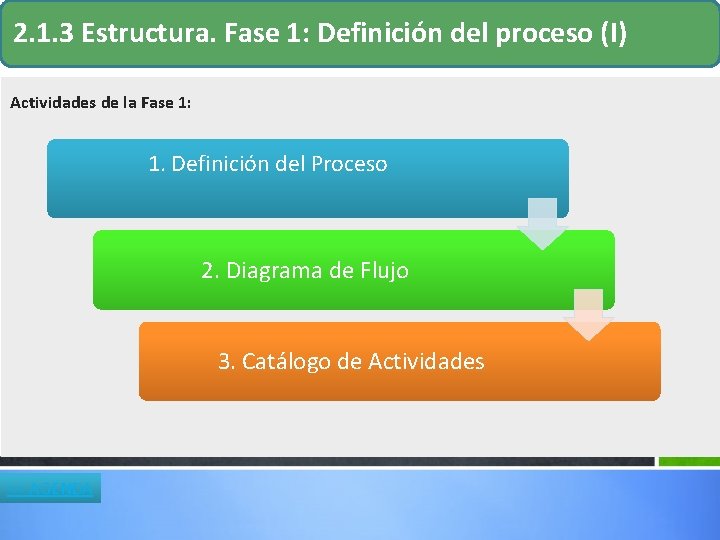
2. 1. 3 Estructura. Fase 1: Definición del proceso (I) Actividades de la Fase 1: 1. Definición del Proceso 2. Diagrama de Flujo 3. Catálogo de Actividades << AGENDA
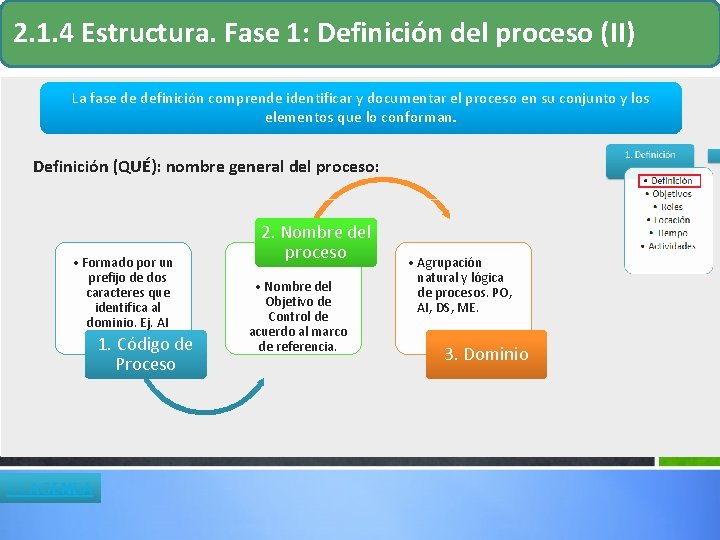
2. 1. 4 Estructura. Fase 1: Definición del proceso (II) La fase de definición comprende identificar y documentar el proceso en su conjunto y los elementos que lo conforman. Definición (QUÉ): nombre general del proceso: • Formado por un prefijo de dos caracteres que identifica al dominio. Ej. AI 1. Código de Proceso << AGENDA 2. Nombre del proceso • Nombre del Objetivo de Control de acuerdo al marco de referencia. • Agrupación natural y lógica de procesos. PO, AI, DS, ME. 3. Dominio
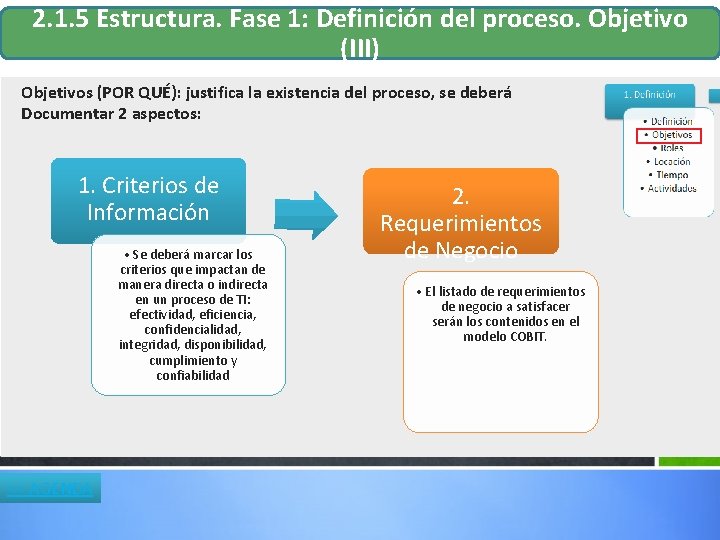
2. 1. 5 Estructura. Fase 1: Definición del proceso. Objetivo (III) Objetivos (POR QUÉ): justifica la existencia del proceso, se deberá Documentar 2 aspectos: 1. Criterios de Información • Se deberá marcar los criterios que impactan de manera directa o indirecta en un proceso de TI: efectividad, eficiencia, confidencialidad, integridad, disponibilidad, cumplimiento y confiabilidad << AGENDA 2. Requerimientos de Negocio • El listado de requerimientos de negocio a satisfacer serán los contenidos en el modelo COBIT.
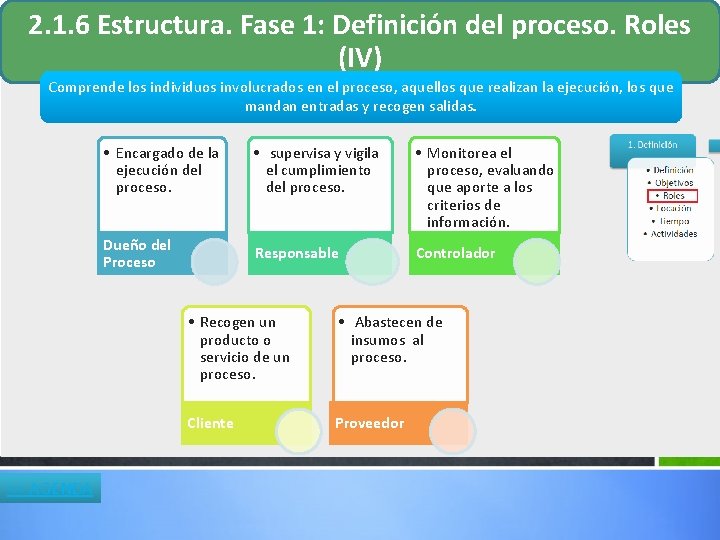
2. 1. 6 Estructura. Fase 1: Definición del proceso. Roles (IV) Comprende los individuos involucrados en el proceso, aquellos que realizan la ejecución, los que mandan entradas y recogen salidas. << AGENDA • Encargado de la ejecución del proceso. • supervisa y vigila el cumplimiento del proceso. • Monitorea el proceso, evaluando que aporte a los criterios de información. Dueño del Proceso Responsable Controlador • Recogen un producto o servicio de un proceso. • Abastecen de insumos al proceso. Cliente Proveedor
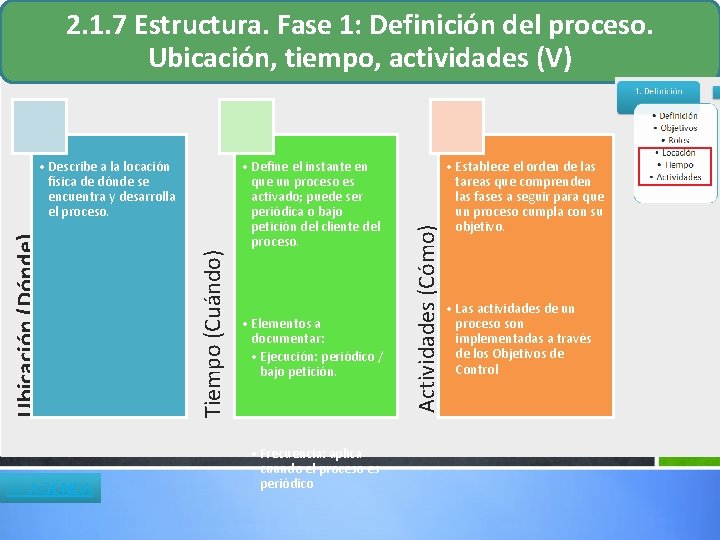
<< AGENDA Tiempo (Cuándo) Ubicación (Dónde) • Describe a la locación física de dónde se encuentra y desarrolla el proceso. • Define el instante en que un proceso es activado; puede ser periódica o bajo petición del cliente del proceso. • Elementos a documentar: • Ejecución: periódico / bajo petición. • Frecuencia: aplica cuando el proceso es periódico Actividades (Cómo) 2. 1. 7 Estructura. Fase 1: Definición del proceso. Ubicación, tiempo, actividades (V) • Establece el orden de las tareas que comprenden las fases a seguir para que un proceso cumpla con su objetivo. • Las actividades de un proceso son implementadas a través de los Objetivos de Control
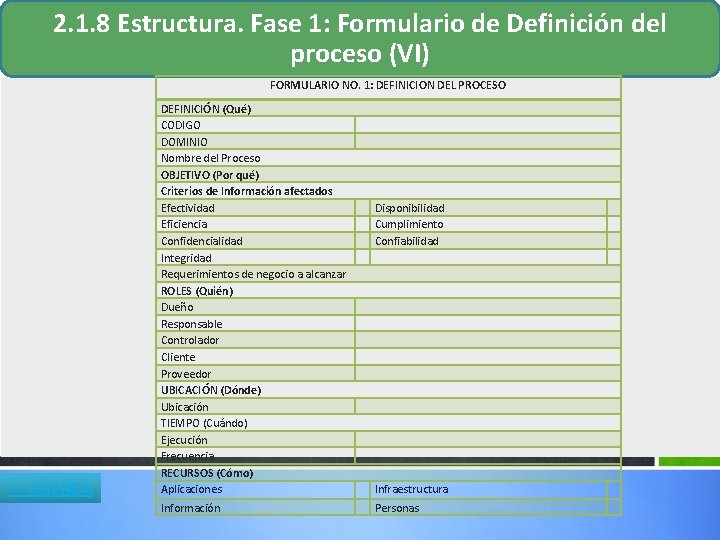
2. 1. 8 Estructura. Fase 1: Formulario de Definición del proceso (VI) FORMULARIO NO. 1: DEFINICION DEL PROCESO << AGENDA DEFINICIÓN (Qué) CODIGO DOMINIO Nombre del Proceso OBJETIVO (Por qué) Criterios de Información afectados Efectividad Eficiencia Confidencialidad Integridad Requerimientos de negocio a alcanzar ROLES (Quién) Dueño Responsable Controlador Cliente Proveedor UBICACIÓN (Dónde) Ubicación TIEMPO (Cuándo) Ejecución Frecuencia RECURSOS (Cómo) Aplicaciones Información Disponibilidad Cumplimiento Confiabilidad Infraestructura Personas
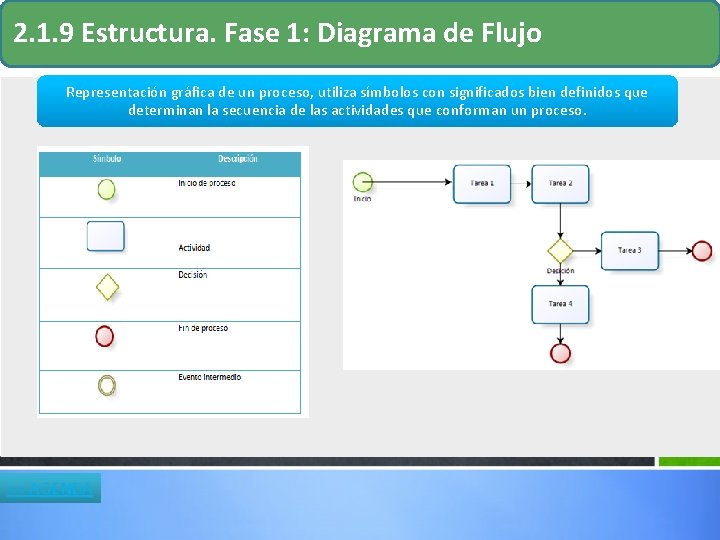
2. 1. 9 Estructura. Fase 1: Diagrama de Flujo Representación gráfica de un proceso, utiliza símbolos con significados bien definidos que determinan la secuencia de las actividades que conforman un proceso. << AGENDA
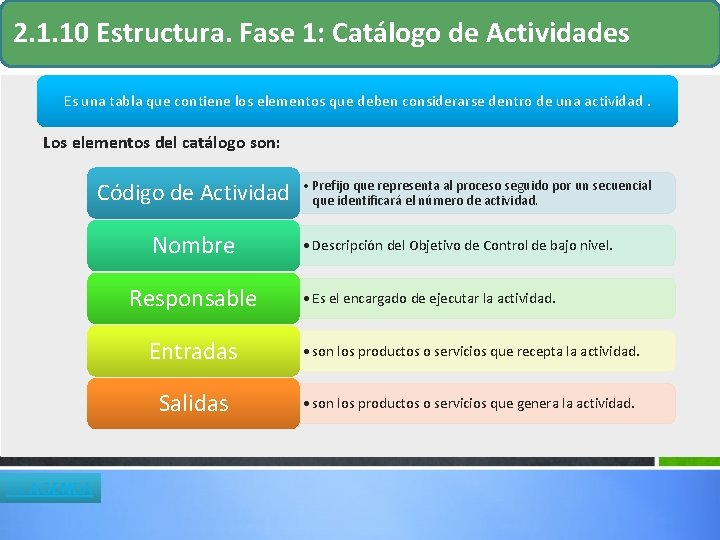
2. 1. 10 Estructura. Fase 1: Catálogo de Actividades Es una tabla que contiene los elementos que deben considerarse dentro de una actividad. Los elementos del catálogo son: Código de Actividad Nombre Responsable << AGENDA • Prefijo que representa al proceso seguido por un secuencial que identificará el número de actividad. • Descripción del Objetivo de Control de bajo nivel. • Es el encargado de ejecutar la actividad. Entradas • son los productos o servicios que recepta la actividad. Salidas • son los productos o servicios que genera la actividad.
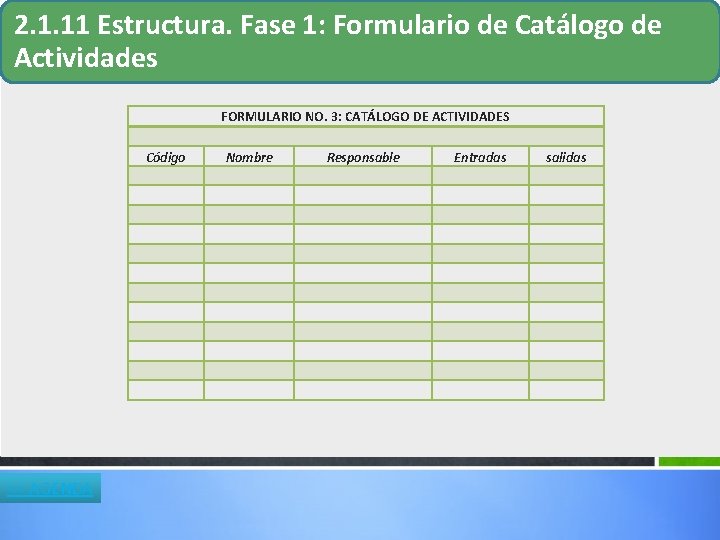
2. 1. 11 Estructura. Fase 1: Formulario de Catálogo de Actividades FORMULARIO NO. 3: CATÁLOGO DE ACTIVIDADES Código << AGENDA Nombre Responsable Entradas salidas
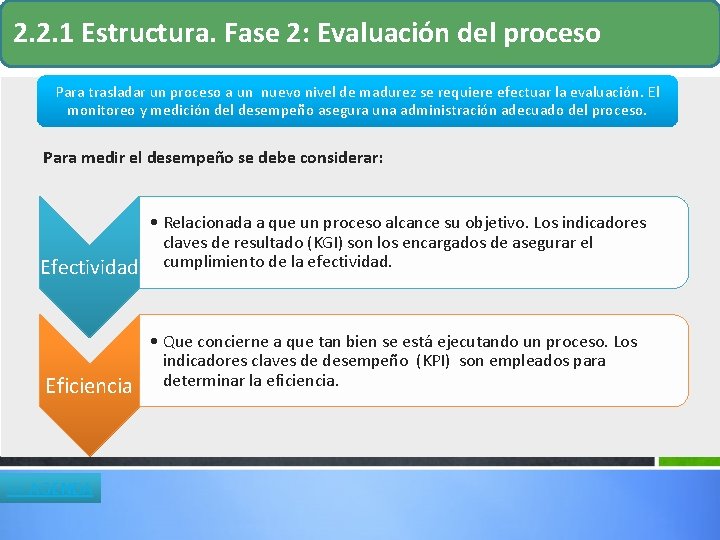
2. 2. 1 Estructura. Fase 2: Evaluación del proceso Para trasladar un proceso a un nuevo nivel de madurez se requiere efectuar la evaluación. El monitoreo y medición del desempeño asegura una administración adecuado del proceso. Para medir el desempeño se debe considerar: • Relacionada a que un proceso alcance su objetivo. Los indicadores claves de resultado (KGI) son los encargados de asegurar el Efectividad cumplimiento de la efectividad. Eficiencia << AGENDA • Que concierne a que tan bien se está ejecutando un proceso. Los indicadores claves de desempeño (KPI) son empleados para determinar la eficiencia.
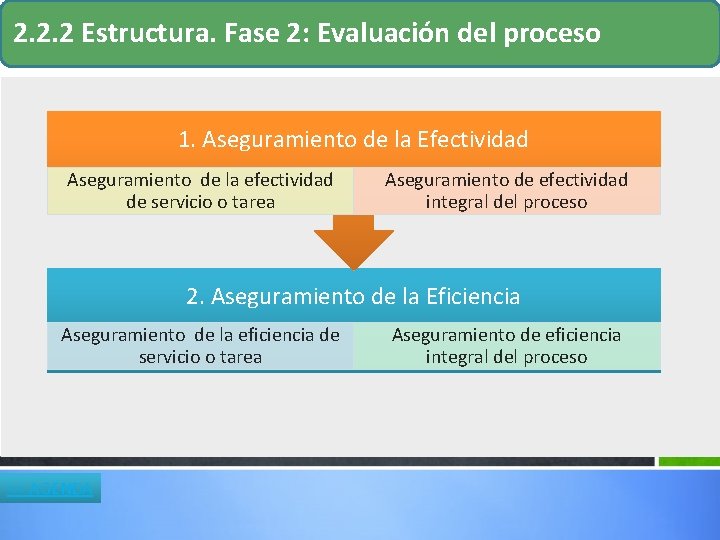
2. 2. 2 Estructura. Fase 2: Evaluación del proceso 1. Aseguramiento de la Efectividad Aseguramiento de la efectividad de servicio o tarea Aseguramiento de efectividad integral del proceso 2. Aseguramiento de la Eficiencia Aseguramiento de la eficiencia de servicio o tarea << AGENDA Aseguramiento de eficiencia integral del proceso
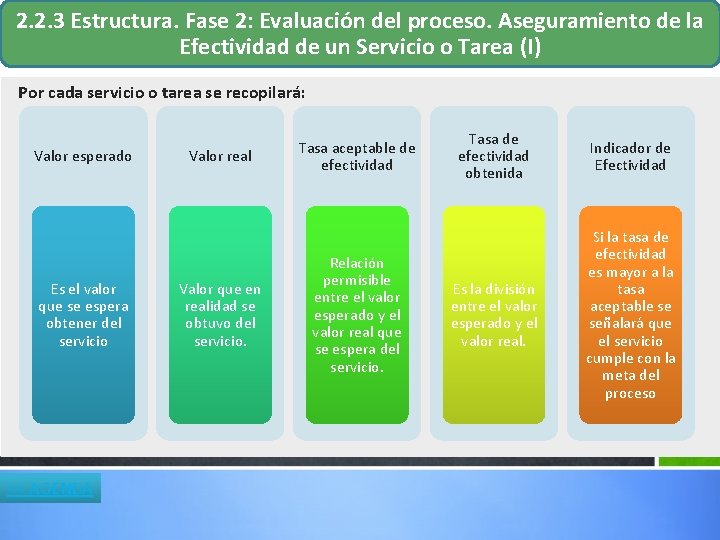
2. 2. 3 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Efectividad de un Servicio o Tarea (I) Por cada servicio o tarea se recopilará: Valor esperado Es el valor que se espera obtener del servicio << AGENDA Valor real Valor que en realidad se obtuvo del servicio. Tasa aceptable de efectividad Relación permisible entre el valor esperado y el valor real que se espera del servicio. Tasa de efectividad obtenida Indicador de Efectividad Es la división entre el valor esperado y el valor real. Si la tasa de efectividad es mayor a la tasa aceptable se señalará que el servicio cumple con la meta del proceso
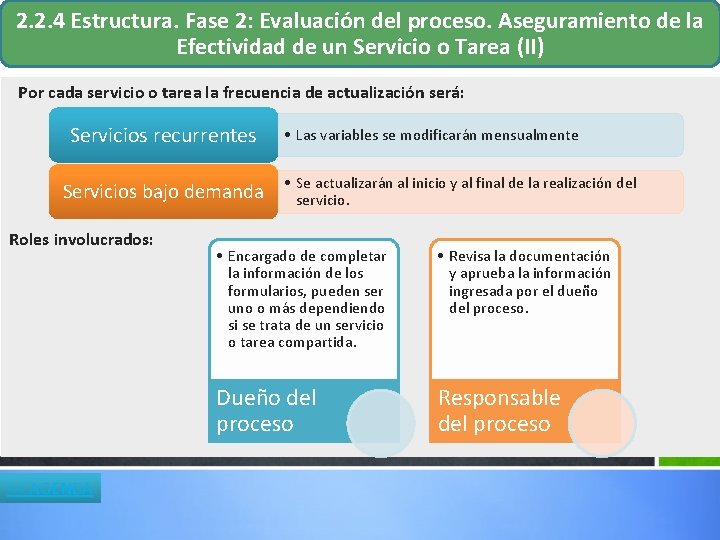
2. 2. 4 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Efectividad de un Servicio o Tarea (II) Por cada servicio o tarea la frecuencia de actualización será: Servicios recurrentes Servicios bajo demanda Roles involucrados: << AGENDA • Las variables se modificarán mensualmente • Se actualizarán al inicio y al final de la realización del servicio. • Encargado de completar la información de los formularios, pueden ser uno o más dependiendo si se trata de un servicio o tarea compartida. • Revisa la documentación y aprueba la información ingresada por el dueño del proceso. Dueño del proceso Responsable del proceso
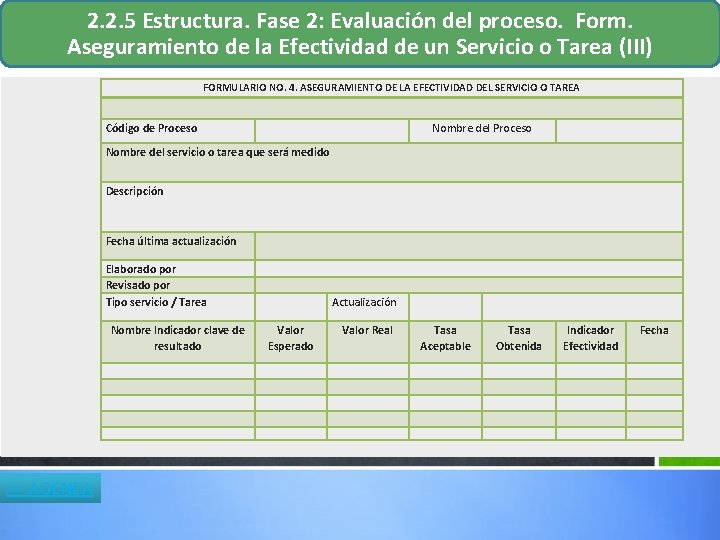
2. 2. 5 Estructura. Fase 2: Evaluación del proceso. Form. Aseguramiento de la Efectividad de un Servicio o Tarea (III) FORMULARIO NO. 4. ASEGURAMIENTO DE LA EFECTIVIDAD DEL SERVICIO O TAREA Código de Proceso Nombre del servicio o tarea que será medido Descripción Fecha última actualización Elaborado por Revisado por Tipo servicio / Tarea Nombre Indicador clave de resultado << AGENDA Actualización Valor Esperado Valor Real Tasa Aceptable Tasa Obtenida Indicador Efectividad Fecha
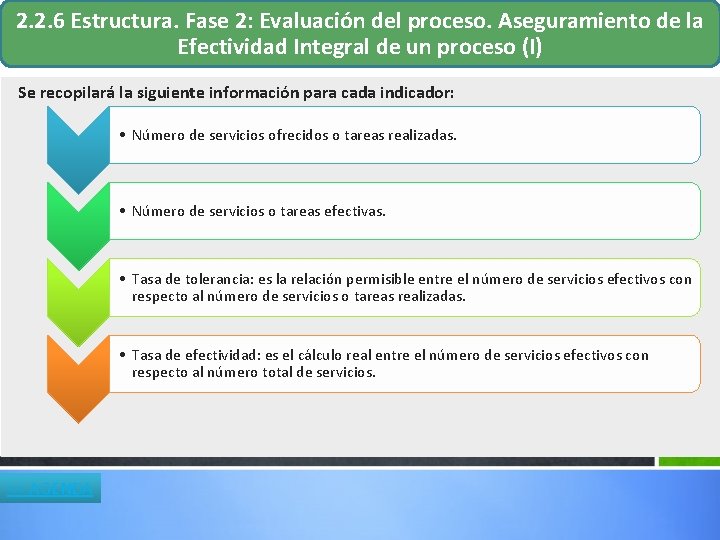
2. 2. 6 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Efectividad Integral de un proceso (I) Se recopilará la siguiente información para cada indicador: • Número de servicios ofrecidos o tareas realizadas. • Número de servicios o tareas efectivas. • Tasa de tolerancia: es la relación permisible entre el número de servicios efectivos con respecto al número de servicios o tareas realizadas. • Tasa de efectividad: es el cálculo real entre el número de servicios efectivos con respecto al número total de servicios. << AGENDA
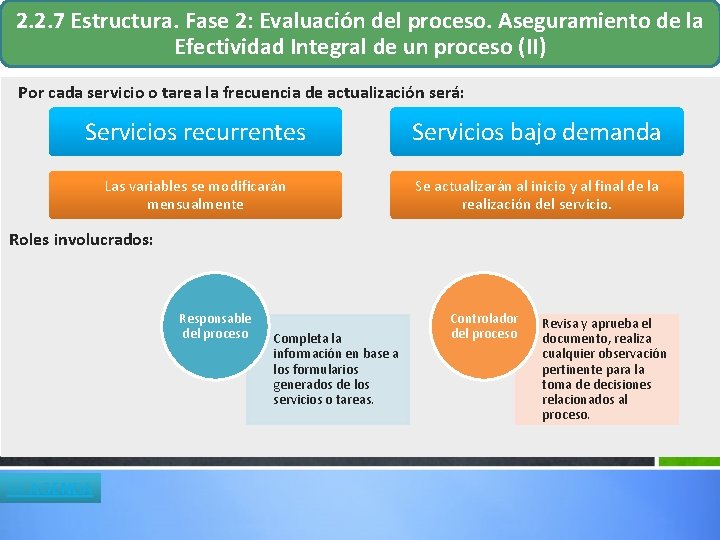
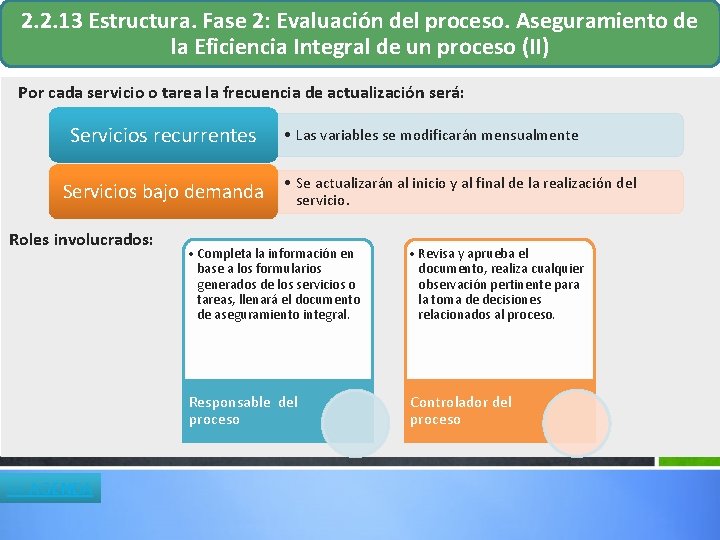
2. 2. 7 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Efectividad Integral de un proceso (II) Por cada servicio o tarea la frecuencia de actualización será: Servicios recurrentes Servicios bajo demanda Las variables se modificarán mensualmente Se actualizarán al inicio y al final de la realización del servicio. Roles involucrados: Responsable del proceso << AGENDA Completa la información en base a los formularios generados de los servicios o tareas. Controlador del proceso Revisa y aprueba el documento, realiza cualquier observación pertinente para la toma de decisiones relacionados al proceso.
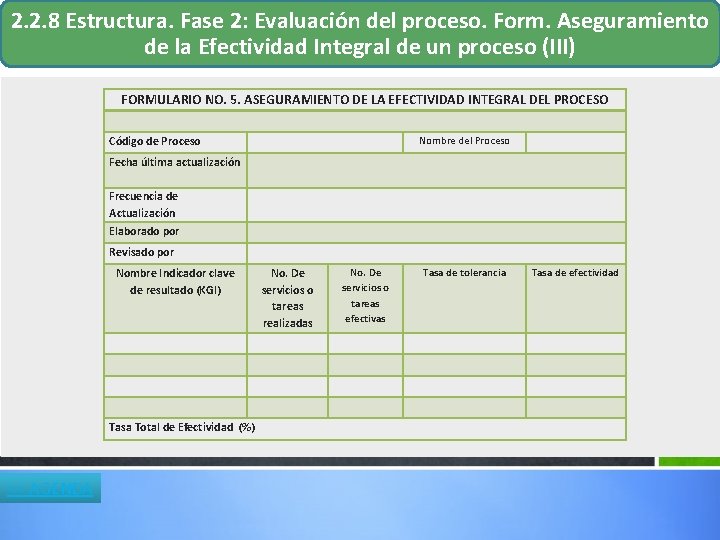
2. 2. 8 Estructura. Fase 2: Evaluación del proceso. Form. Aseguramiento de la Efectividad Integral de un proceso (III) FORMULARIO NO. 5. ASEGURAMIENTO DE LA EFECTIVIDAD INTEGRAL DEL PROCESO Código de Proceso Fecha última actualización Frecuencia de Actualización Elaborado por Revisado por Nombre Indicador clave de resultado (KGI) No. De servicios o tareas efectivas No. De servicios o tareas realizadas Tasa de tolerancia Tasa de efectividad Tasa Total de Efectividad (%) << AGENDA Nombre del Proceso
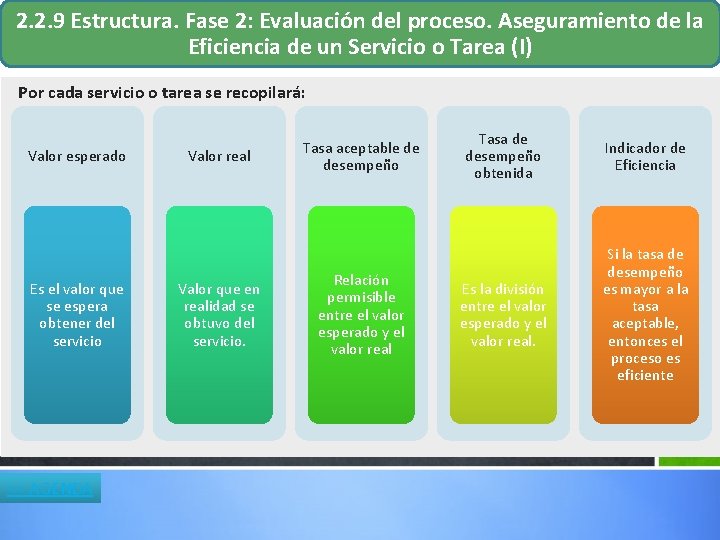
2. 2. 9 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Eficiencia de un Servicio o Tarea (I) Por cada servicio o tarea se recopilará: Valor esperado Es el valor que se espera obtener del servicio << AGENDA Valor real Valor que en realidad se obtuvo del servicio. Tasa aceptable de desempeño Relación permisible entre el valor esperado y el valor real Tasa de desempeño obtenida Indicador de Eficiencia Es la división entre el valor esperado y el valor real. Si la tasa de desempeño es mayor a la tasa aceptable, entonces el proceso es eficiente
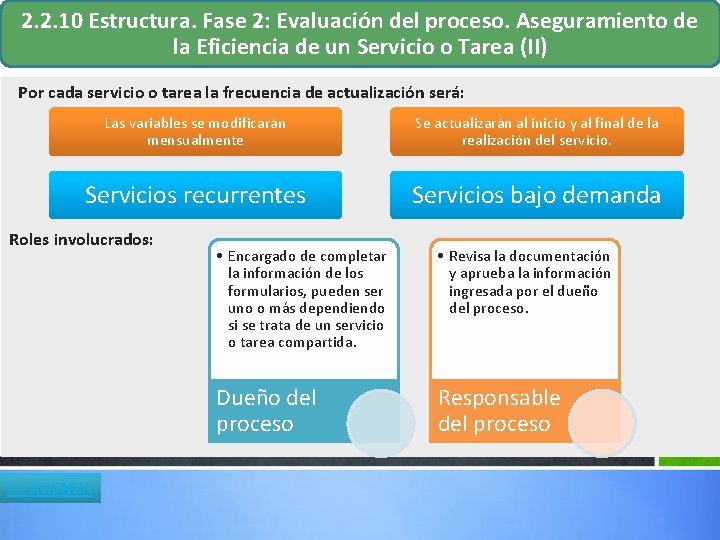
2. 2. 10 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Eficiencia de un Servicio o Tarea (II) Por cada servicio o tarea la frecuencia de actualización será: Las variables se modificarán mensualmente Se actualizarán al inicio y al final de la realización del servicio. Servicios recurrentes Servicios bajo demanda Roles involucrados: << AGENDA • Encargado de completar la información de los formularios, pueden ser uno o más dependiendo si se trata de un servicio o tarea compartida. • Revisa la documentación y aprueba la información ingresada por el dueño del proceso. Dueño del proceso Responsable del proceso
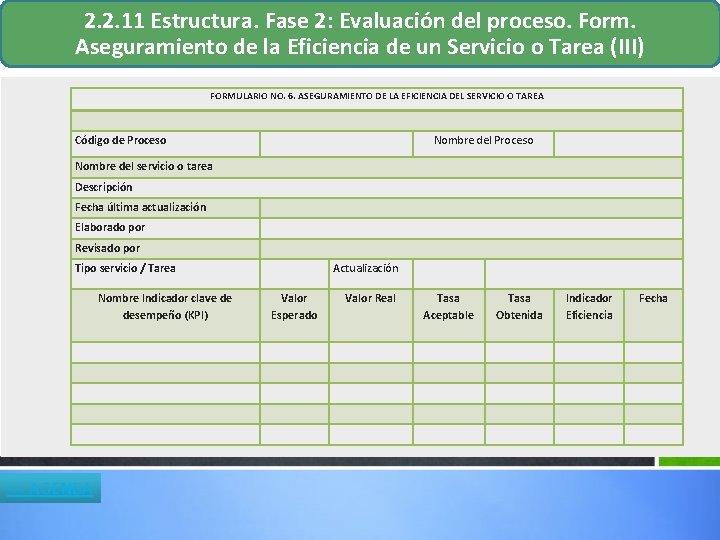
2. 2. 11 Estructura. Fase 2: Evaluación del proceso. Form. Aseguramiento de la Eficiencia de un Servicio o Tarea (III) FORMULARIO NO. 6. ASEGURAMIENTO DE LA EFICIENCIA DEL SERVICIO O TAREA Código de Proceso Nombre del servicio o tarea Descripción Fecha última actualización Elaborado por Revisado por Tipo servicio / Tarea Nombre Indicador clave de desempeño (KPI) << AGENDA Actualización Valor Esperado Valor Real Tasa Aceptable Tasa Obtenida Indicador Eficiencia Fecha
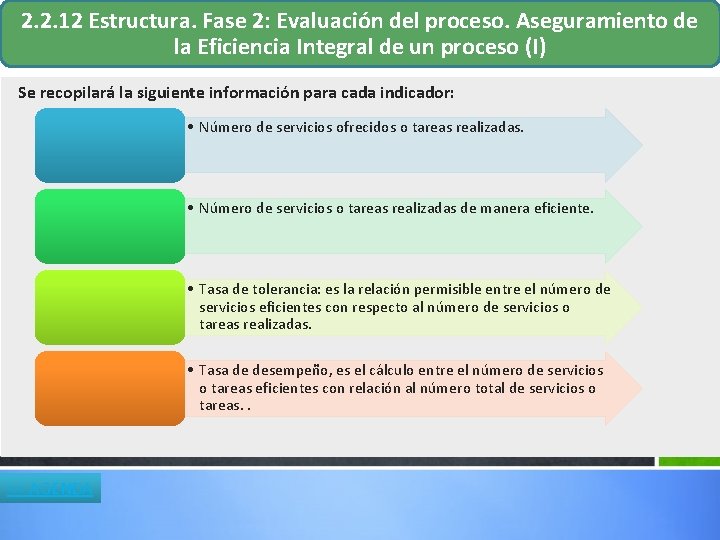
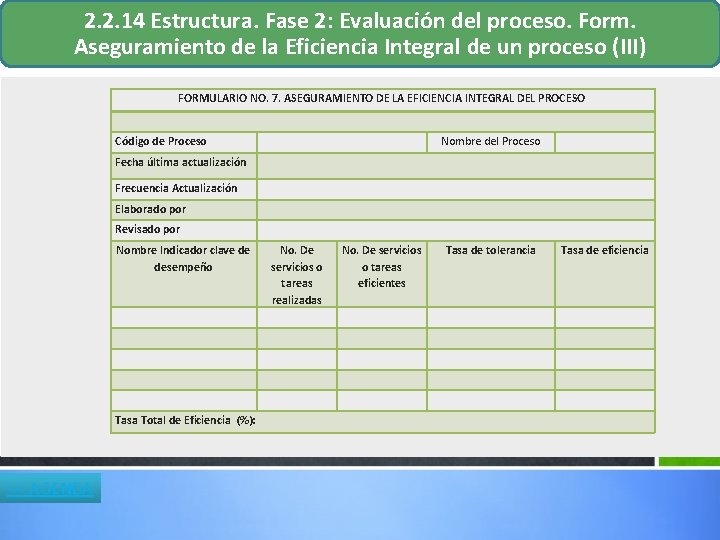
2. 2. 12 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Eficiencia Integral de un proceso (I) Se recopilará la siguiente información para cada indicador: • Número de servicios ofrecidos o tareas realizadas. • Número de servicios o tareas realizadas de manera eficiente. • Tasa de tolerancia: es la relación permisible entre el número de servicios eficientes con respecto al número de servicios o tareas realizadas. • Tasa de desempeño, es el cálculo entre el número de servicios o tareas eficientes con relación al número total de servicios o tareas. . << AGENDA
2. 2. 13 Estructura. Fase 2: Evaluación del proceso. Aseguramiento de la Eficiencia Integral de un proceso (II) Por cada servicio o tarea la frecuencia de actualización será: Servicios recurrentes Servicios bajo demanda Roles involucrados: << AGENDA • Las variables se modificarán mensualmente • Se actualizarán al inicio y al final de la realización del servicio. • Completa la información en base a los formularios generados de los servicios o tareas, llenará el documento de aseguramiento integral. • Revisa y aprueba el documento, realiza cualquier observación pertinente para la toma de decisiones relacionados al proceso. Responsable del proceso Controlador del proceso
2. 2. 14 Estructura. Fase 2: Evaluación del proceso. Form. Aseguramiento de la Eficiencia Integral de un proceso (III) FORMULARIO NO. 7. ASEGURAMIENTO DE LA EFICIENCIA INTEGRAL DEL PROCESO Código de Proceso Fecha última actualización Frecuencia Actualización Elaborado por Revisado por Nombre Indicador clave de desempeño No. De servicios o tareas realizadas No. De servicios o tareas eficientes Tasa de tolerancia Tasa de eficiencia Tasa Total de Eficiencia (%): << AGENDA Nombre del Proceso
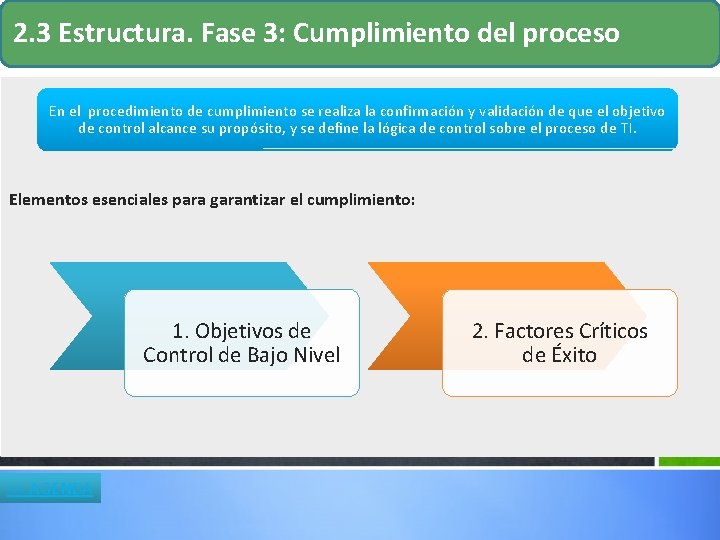
2. 3 Estructura. Fase 3: Cumplimiento del proceso En el procedimiento de cumplimiento se realiza la confirmación y validación de que el objetivo de control alcance su propósito, y se define la lógica de control sobre el proceso de TI. Elementos esenciales para garantizar el cumplimiento: 1. Objetivos de Control de Bajo Nivel << AGENDA 2. Factores Críticos de Éxito
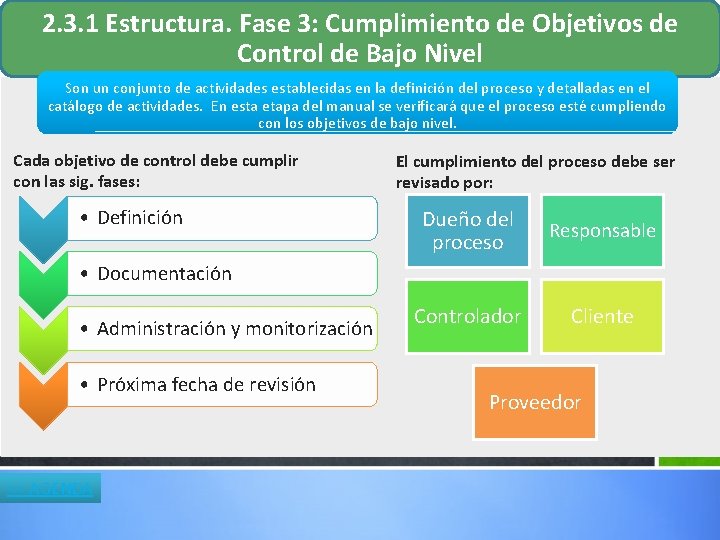
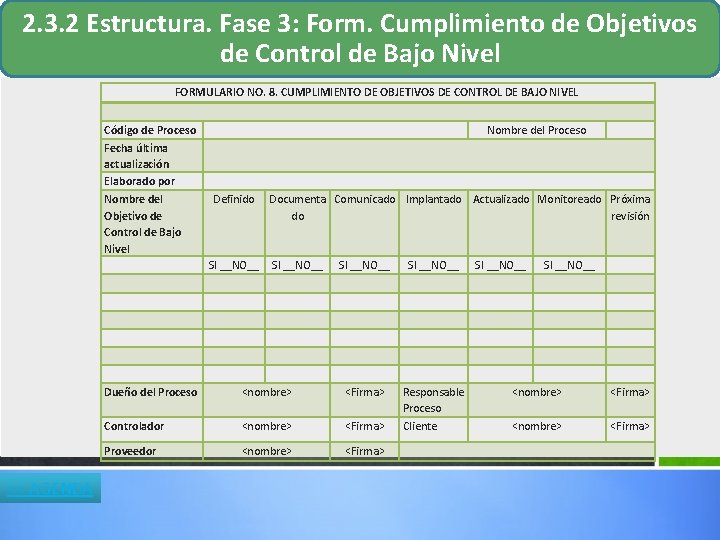
2. 3. 1 Estructura. Fase 3: Cumplimiento de Objetivos de Control de Bajo Nivel Son un conjunto de actividades establecidas en la definición del proceso y detalladas en el catálogo de actividades. En esta etapa del manual se verificará que el proceso esté cumpliendo con los objetivos de bajo nivel. Cada objetivo de control debe cumplir con las sig. fases: • Definición El cumplimiento del proceso debe ser revisado por: Dueño del proceso Responsable Controlador Cliente • Documentación • Administración y monitorización • Próxima fecha de revisión << AGENDA Proveedor
2. 3. 2 Estructura. Fase 3: Form. Cumplimiento de Objetivos de Control de Bajo Nivel FORMULARIO NO. 8. CUMPLIMIENTO DE OBJETIVOS DE CONTROL DE BAJO NIVEL Código de Proceso Nombre del Proceso Fecha última actualización Elaborado por << AGENDA Nombre del Objetivo de Control de Bajo Nivel Definido Documenta Comunicado Implantado Actualizado Monitoreado Próxima do revisión SI __NO__ SI __NO__ Dueño del Proceso <nombre> <Firma> Controlador <nombre> <Firma> Proveedor <nombre> <Firma> SI __NO__ Responsable Proceso Cliente SI __NO__ <nombre> <Firma>
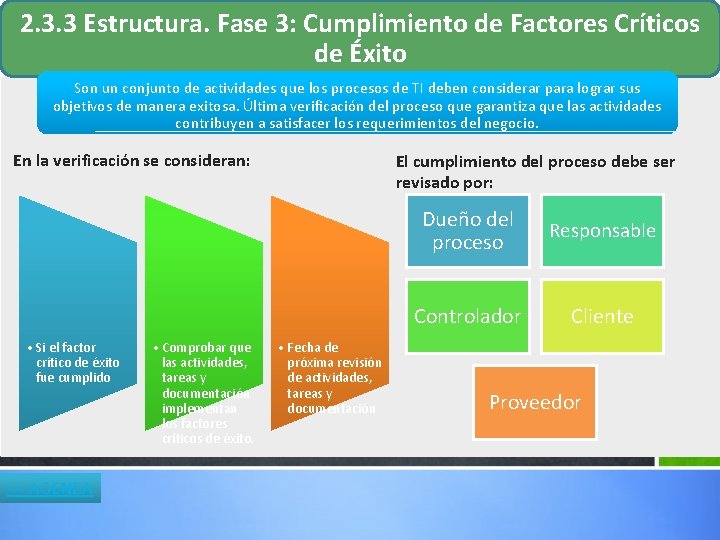
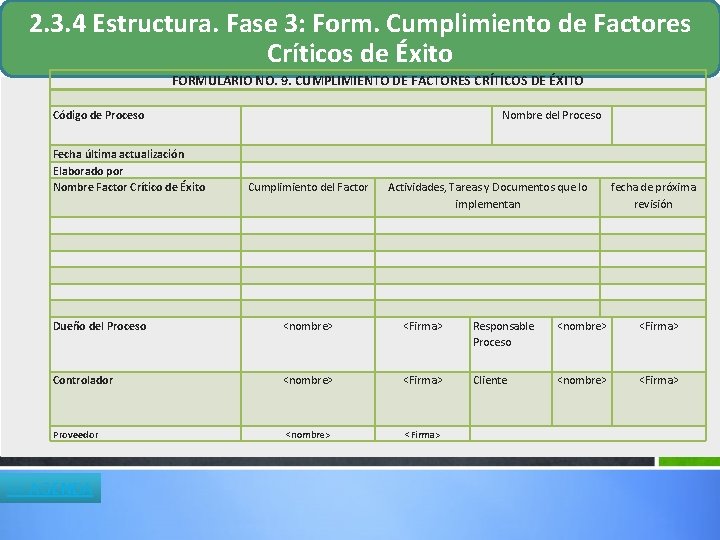
2. 3. 3 Estructura. Fase 3: Cumplimiento de Factores Críticos de Éxito Son un conjunto de actividades que los procesos de TI deben considerar para lograr sus objetivos de manera exitosa. Última verificación del proceso que garantiza que las actividades contribuyen a satisfacer los requerimientos del negocio. En la verificación se consideran: • Si el factor crítico de éxito fue cumplido << AGENDA • Comprobar que las actividades, tareas y documentación implementan los factores críticos de éxito. El cumplimiento del proceso debe ser revisado por: • Fecha de próxima revisión de actividades, tareas y documentación Dueño del proceso Responsable Controlador Cliente Proveedor
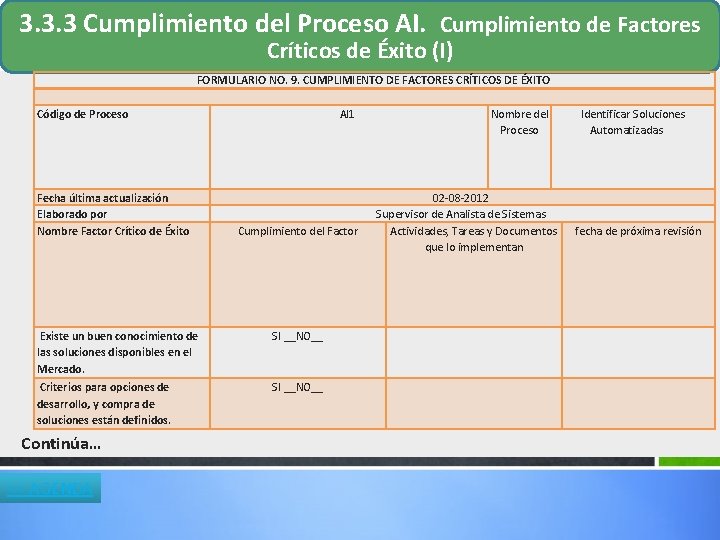
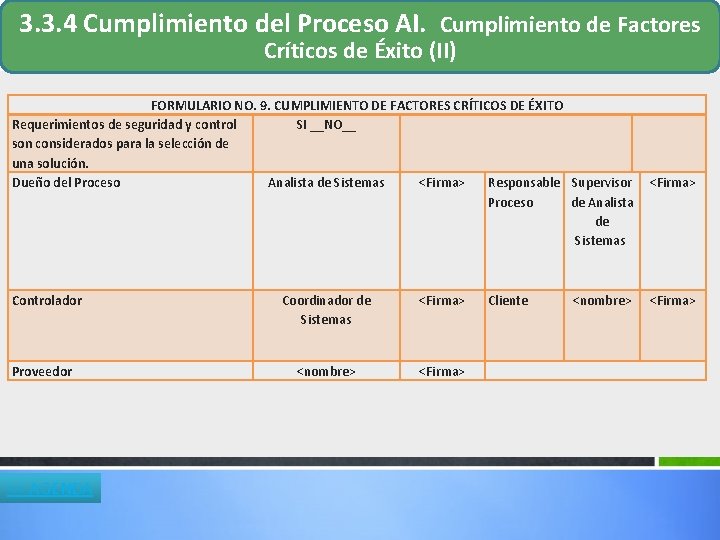
2. 3. 4 Estructura. Fase 3: Form. Cumplimiento de Factores Críticos de Éxito FORMULARIO NO. 9. CUMPLIMIENTO DE FACTORES CRÍTICOS DE ÉXITO Código de Proceso Fecha última actualización Elaborado por Nombre Factor Crítico de Éxito Cumplimiento del Factor Nombre del Proceso Actividades, Tareas y Documentos que lo implementan Dueño del Proceso <nombre> <Firma> Controlador <nombre> <Firma> Proveedor << AGENDA Responsable Proceso Cliente fecha de próxima revisión <nombre> <Firma> <nombre> <Firma>
3. Validación del Manual de Gestión de TI. Aplicación Práctica Rediseño del Proceso AI 1. Identificar Soluciones Automatizadas << AGENDA 1 • Definición del Proceso AI 1 2 • Evaluación del proceso AI 1 3 • Cumplimiento de proceso AI
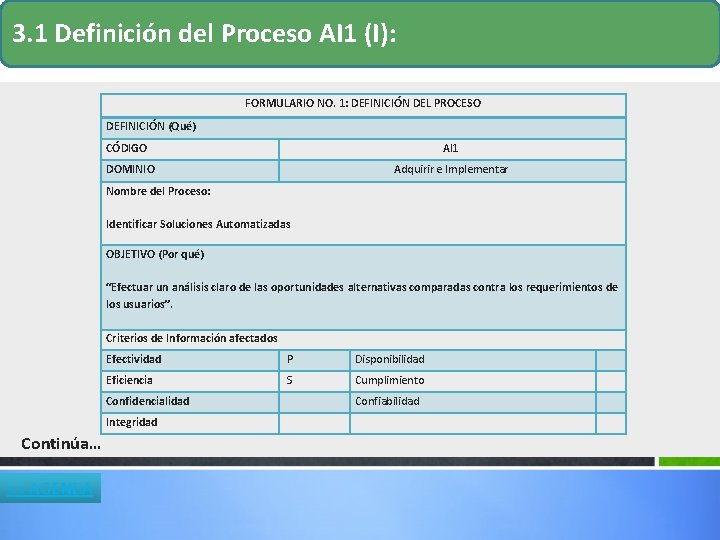
3. 1 Definición del Proceso AI 1 (I): FORMULARIO NO. 1: DEFINICIÓN DEL PROCESO DEFINICIÓN (Qué) CÓDIGO AI 1 DOMINIO Adquirir e Implementar Nombre del Proceso: Identificar Soluciones Automatizadas OBJETIVO (Por qué) “Efectuar un análisis claro de las oportunidades alternativas comparadas contra los requerimientos de los usuarios”. Criterios de Información afectados Continúa… << AGENDA Efectividad P Disponibilidad Eficiencia S Cumplimiento Confidencialidad Confiabilidad Integridad
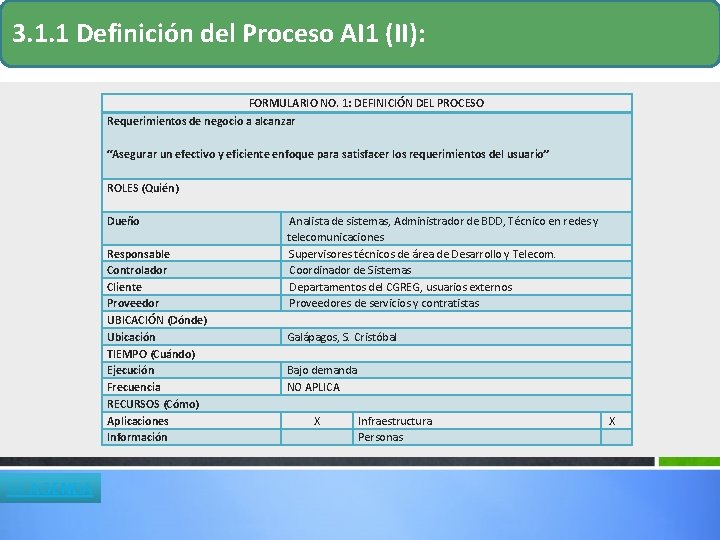
3. 1. 1 Definición del Proceso AI 1 (II): FORMULARIO NO. 1: DEFINICIÓN DEL PROCESO Requerimientos de negocio a alcanzar “Asegurar un efectivo y eficiente enfoque para satisfacer los requerimientos del usuario” ROLES (Quién) Dueño Analista de sistemas, Administrador de BDD, Técnico en redes y telecomunicaciones Responsable Supervisores técnicos de área de Desarrollo y Telecom. Controlador Coordinador de Sistemas Cliente Departamentos del CGREG, usuarios externos Proveedores de servicios y contratistas UBICACIÓN (Dónde) Ubicación Galápagos, S. Cristóbal TIEMPO (Cuándo) Ejecución Bajo demanda Frecuencia NO APLICA RECURSOS (Cómo) Aplicaciones X Infraestructura X Información Personas << AGENDA
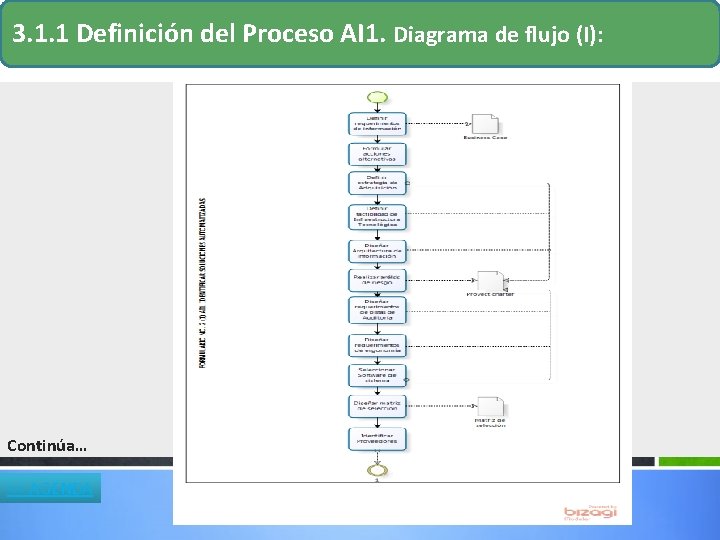
3. 1. 1 Definición del Proceso AI 1. Diagrama de flujo (I): Continúa… << AGENDA
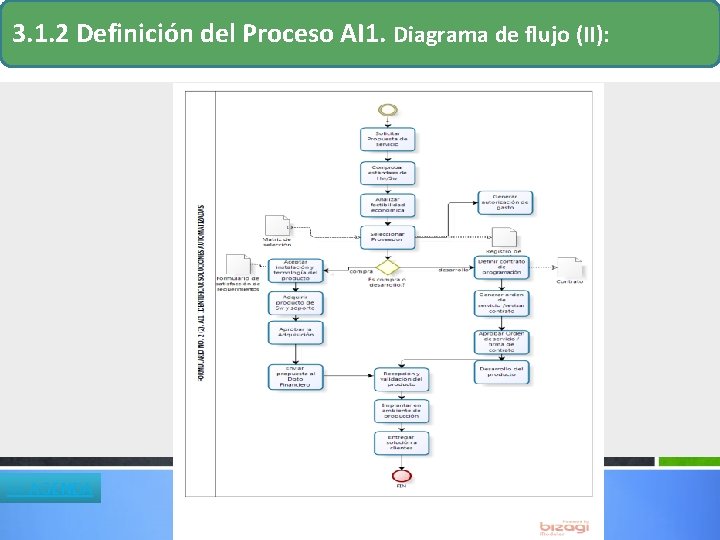
3. 1. 2 Definición del Proceso AI 1. Diagrama de flujo (II): << AGENDA
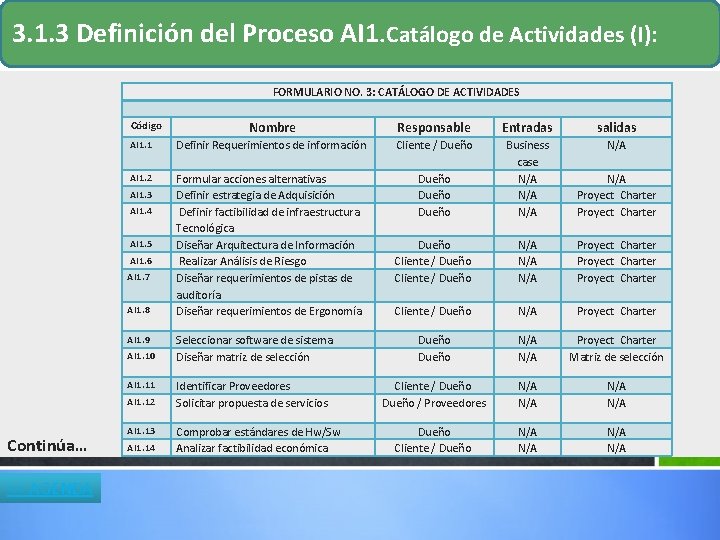
3. 1. 3 Definición del Proceso AI 1. Catálogo de Actividades (I): FORMULARIO NO. 3: CATÁLOGO DE ACTIVIDADES Código Nombre Responsable Entradas salidas AI 1. 1 Definir Requerimientos de información Cliente / Dueño N/A AI 1. 2 Formular acciones alternativas Definir estrategia de Adquisición Definir factibilidad de infraestructura Tecnológica Diseñar Arquitectura de Información Realizar Análisis de Riesgo Diseñar requerimientos de pistas de auditoría Diseñar requerimientos de Ergonomía Dueño Business case N/A N/A Proyect Charter Dueño Cliente / Dueño N/A N/A Proyect Charter Cliente / Dueño N/A Proyect Charter Seleccionar software de sistema Diseñar matriz de selección Dueño N/A Proyect Charter Matriz de selección Identificar Proveedores Solicitar propuesta de servicios Cliente / Dueño / Proveedores N/A N/A Dueño Cliente / Dueño N/A N/A AI 1. 3 AI 1. 4 AI 1. 5 AI 1. 6 AI 1. 7 AI 1. 8 AI 1. 9 AI 1. 10 AI 1. 11 AI 1. 12 Continúa… << AGENDA AI 1. 13 AI 1. 14 Comprobar estándares de Hw/Sw Analizar factibilidad económica
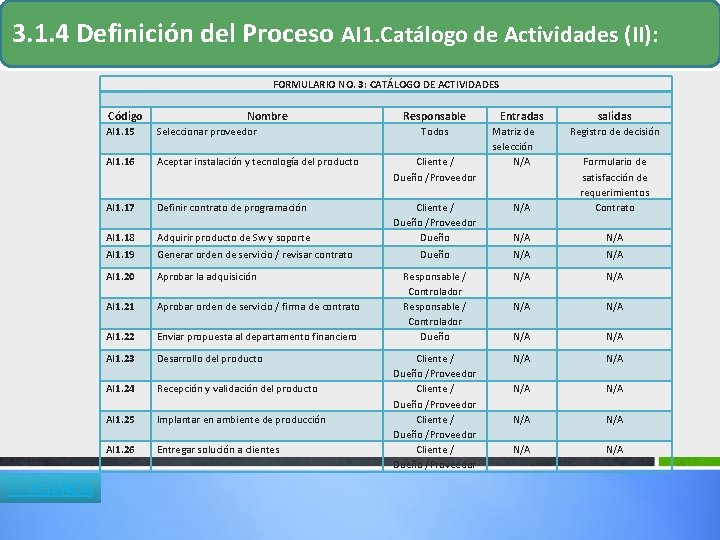
3. 1. 4 Definición del Proceso AI 1. Catálogo de Actividades (II): FORMULARIO NO. 3: CATÁLOGO DE ACTIVIDADES Código << AGENDA Nombre Responsable Todos Entradas Matriz de selección N/A salidas AI 1. 15 Seleccionar proveedor Registro de decisión AI 1. 16 Aceptar instalación y tecnología del producto Cliente / Dueño /Proveedor AI 1. 17 Definir contrato de programación N/A AI 1. 18 Adquirir producto de Sw y soporte Cliente / Dueño /Proveedor Dueño Formulario de satisfacción de requerimientos Contrato N/A AI 1. 19 Generar orden de servicio / revisar contrato Dueño N/A AI 1. 20 Aprobar la adquisición N/A AI 1. 21 Aprobar orden de servicio / firma de contrato N/A AI 1. 22 Enviar propuesta al departamento financiero Responsable / Controlador Dueño N/A AI 1. 23 Desarrollo del producto N/A AI 1. 24 Recepción y validación del producto N/A AI 1. 25 Implantar en ambiente de producción N/A AI 1. 26 Entregar solución a clientes Cliente / Dueño /Proveedor N/A
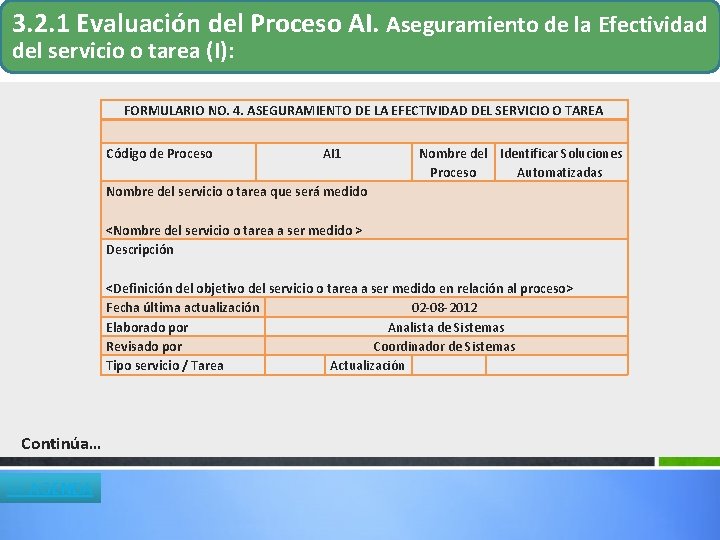
3. 2. 1 Evaluación del Proceso AI. Aseguramiento de la Efectividad del servicio o tarea (I): FORMULARIO NO. 4. ASEGURAMIENTO DE LA EFECTIVIDAD DEL SERVICIO O TAREA Código de Proceso AI 1 Nombre del Identificar Soluciones Proceso Automatizadas Nombre del servicio o tarea que será medido <Nombre del servicio o tarea a ser medido > Descripción <Definición del objetivo del servicio o tarea a ser medido en relación al proceso> Fecha última actualización 02 -08 -2012 Elaborado por Analista de Sistemas Revisado por Coordinador de Sistemas Tipo servicio / Tarea Actualización Continúa… << AGENDA
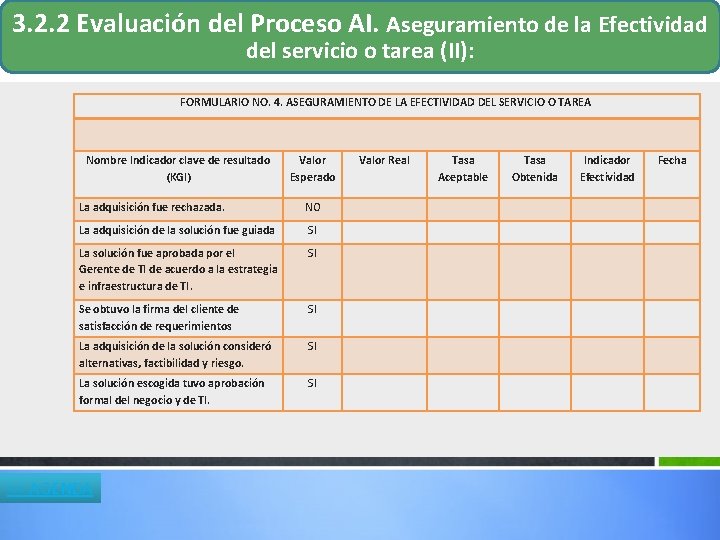
3. 2. 2 Evaluación del Proceso AI. Aseguramiento de la Efectividad del servicio o tarea (II): FORMULARIO NO. 4. ASEGURAMIENTO DE LA EFECTIVIDAD DEL SERVICIO O TAREA Nombre Indicador clave de resultado (KGI) La adquisición fue rechazada. Valor Esperado Tasa Aceptable Tasa Obtenida Indicador Efectividad Fecha NO La adquisición de la solución fue guiada SI La solución fue aprobada por el Gerente de TI de acuerdo a la estrategia e infraestructura de TI. SI Se obtuvo la firma del cliente de satisfacción de requerimientos SI La adquisición de la solución consideró alternativas, factibilidad y riesgo. SI La solución escogida tuvo aprobación formal del negocio y de TI. SI << AGENDA Valor Real
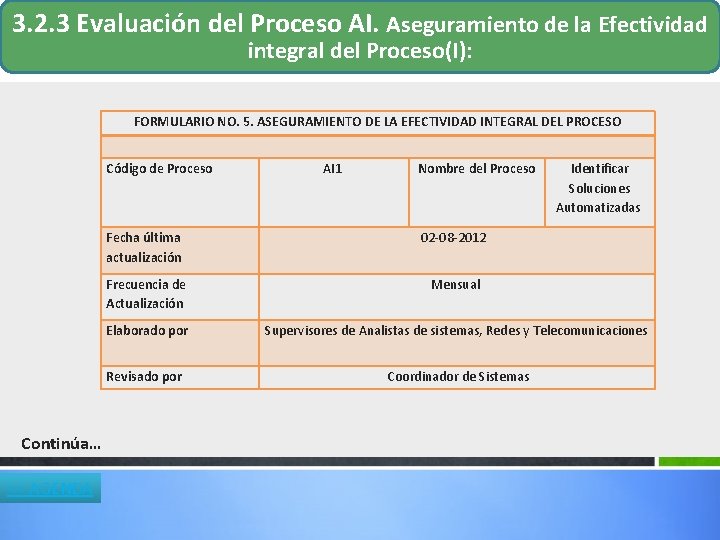
3. 2. 3 Evaluación del Proceso AI. Aseguramiento de la Efectividad integral del Proceso(I): FORMULARIO NO. 5. ASEGURAMIENTO DE LA EFECTIVIDAD INTEGRAL DEL PROCESO Código de Proceso Continúa… << AGENDA AI 1 Nombre del Proceso Identificar Soluciones Automatizadas Fecha última actualización 02 -08 -2012 Frecuencia de Actualización Mensual Elaborado por Supervisores de Analistas de sistemas, Redes y Telecomunicaciones Revisado por Coordinador de Sistemas
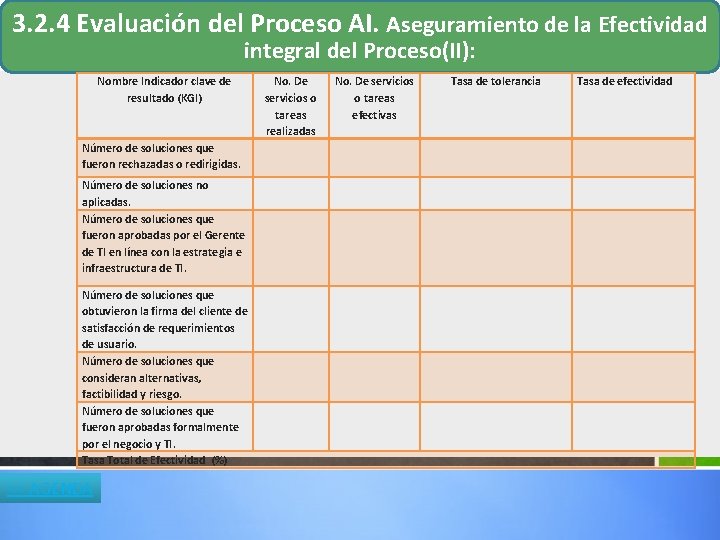
3. 2. 4 Evaluación del Proceso AI. Aseguramiento de la Efectividad integral del Proceso(II): Nombre Indicador clave de resultado (KGI) No. De servicios o tareas realizadas No. De servicios o tareas efectivas Tasa de tolerancia Tasa de efectividad Número de soluciones que fueron rechazadas o redirigidas. Número de soluciones no aplicadas. Número de soluciones que fueron aprobadas por el Gerente de TI en línea con la estrategia e infraestructura de TI. Número de soluciones que obtuvieron la firma del cliente de satisfacción de requerimientos de usuario. Número de soluciones que consideran alternativas, factibilidad y riesgo. Número de soluciones que fueron aprobadas formalmente por el negocio y TI. Tasa Total de Efectividad (%) << AGENDA
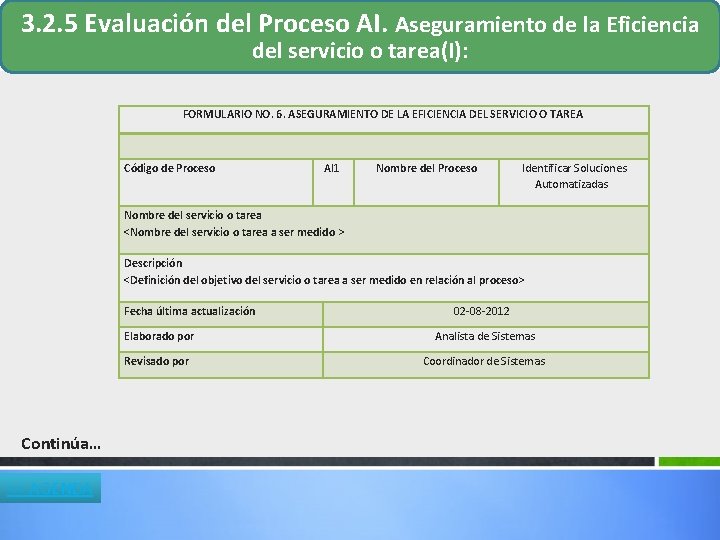
3. 2. 5 Evaluación del Proceso AI. Aseguramiento de la Eficiencia del servicio o tarea(I): FORMULARIO NO. 6. ASEGURAMIENTO DE LA EFICIENCIA DEL SERVICIO O TAREA Código de Proceso AI 1 Nombre del Proceso Identificar Soluciones Automatizadas Nombre del servicio o tarea <Nombre del servicio o tarea a ser medido > Descripción <Definición del objetivo del servicio o tarea a ser medido en relación al proceso> Fecha última actualización Continúa… << AGENDA 02 -08 -2012 Elaborado por Analista de Sistemas Revisado por Coordinador de Sistemas
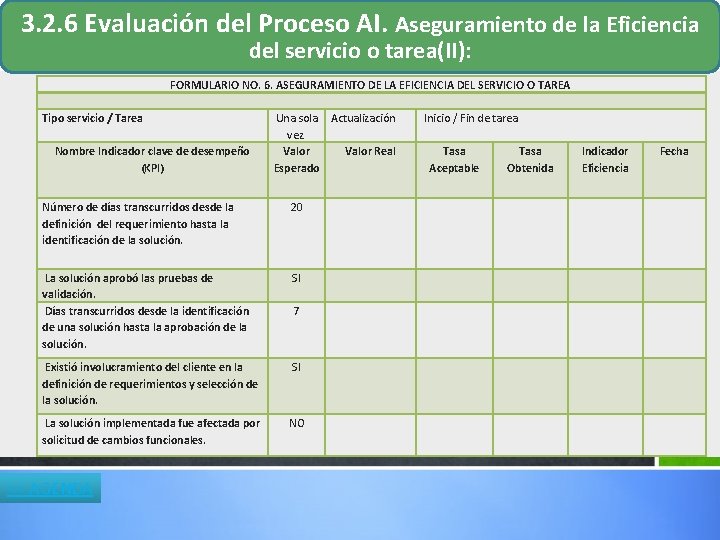
3. 2. 6 Evaluación del Proceso AI. Aseguramiento de la Eficiencia del servicio o tarea(II): FORMULARIO NO. 6. ASEGURAMIENTO DE LA EFICIENCIA DEL SERVICIO O TAREA Tipo servicio / Tarea Nombre Indicador clave de desempeño (KPI) Una sola Actualización vez Valor Real Esperado Inicio / Fin de tarea Tasa Aceptable Tasa Obtenida Indicador Eficiencia Fecha Número de días transcurridos desde la definición del requerimiento hasta la identificación de la solución. 20 La solución aprobó las pruebas de validación. Días transcurridos desde la identificación de una solución hasta la aprobación de la solución. SI 7 Existió involucramiento del cliente en la definición de requerimientos y selección de la solución. SI La solución implementada fue afectada por solicitud de cambios funcionales. NO << AGENDA
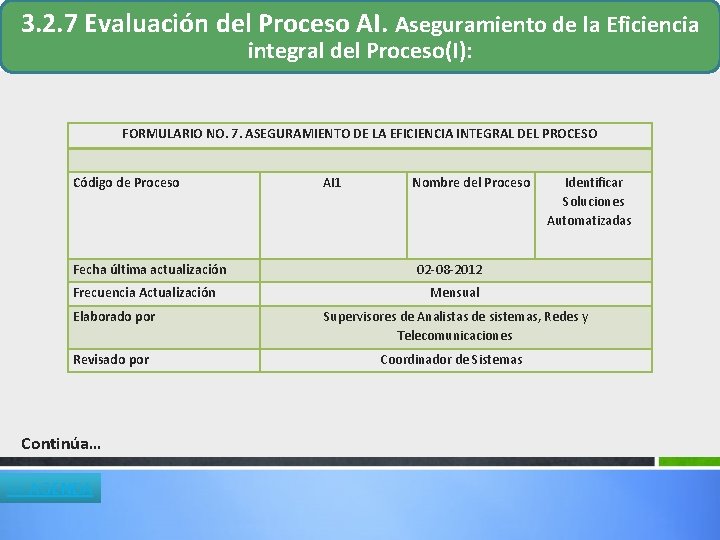
3. 2. 7 Evaluación del Proceso AI. Aseguramiento de la Eficiencia integral del Proceso(I): FORMULARIO NO. 7. ASEGURAMIENTO DE LA EFICIENCIA INTEGRAL DEL PROCESO Código de Proceso Fecha última actualización Frecuencia Actualización AI 1 Nombre del Proceso Identificar Soluciones Automatizadas 02 -08 -2012 Mensual Elaborado por Supervisores de Analistas de sistemas, Redes y Telecomunicaciones Revisado por Coordinador de Sistemas Continúa… << AGENDA
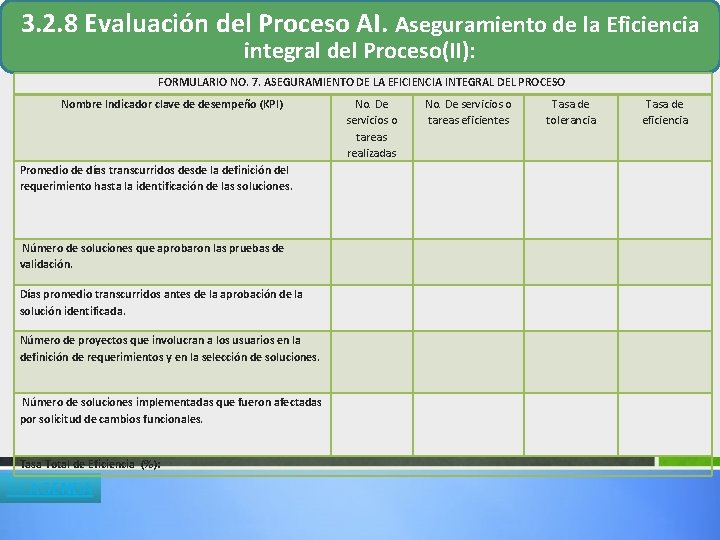
3. 2. 8 Evaluación del Proceso AI. Aseguramiento de la Eficiencia integral del Proceso(II): FORMULARIO NO. 7. ASEGURAMIENTO DE LA EFICIENCIA INTEGRAL DEL PROCESO Nombre Indicador clave de desempeño (KPI) No. De servicios o tareas realizadas No. De servicios o tareas eficientes Tasa de tolerancia Tasa de eficiencia Promedio de días transcurridos desde la definición del requerimiento hasta la identificación de las soluciones. Número de soluciones que aprobaron las pruebas de validación. Días promedio transcurridos antes de la aprobación de la solución identificada. Número de proyectos que involucran a los usuarios en la definición de requerimientos y en la selección de soluciones. Número de soluciones implementadas que fueron afectadas por solicitud de cambios funcionales. Tasa Total de Eficiencia (%): << AGENDA
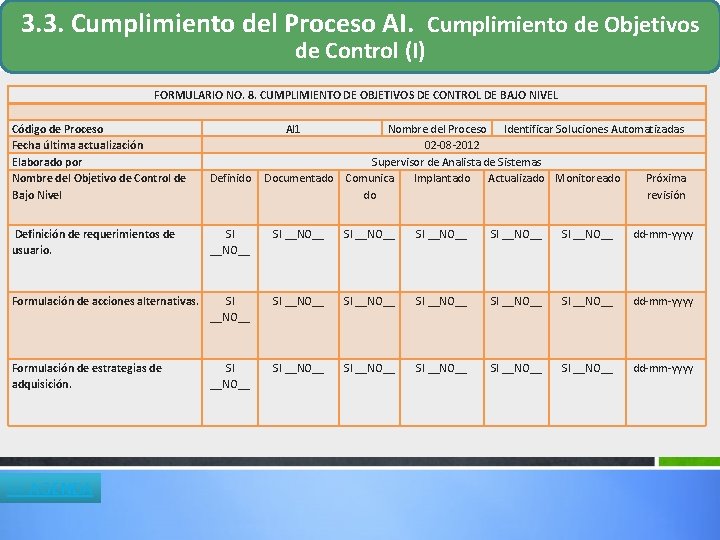
3. 3. Cumplimiento del Proceso AI. Cumplimiento de Objetivos de Control (I) FORMULARIO NO. 8. CUMPLIMIENTO DE OBJETIVOS DE CONTROL DE BAJO NIVEL Código de Proceso Fecha última actualización Elaborado por Nombre del Objetivo de Control de Bajo Nivel AI 1 Definido Nombre del Proceso Identificar Soluciones Automatizadas 02 -08 -2012 Supervisor de Analista de Sistemas Documentado Comunica Implantado Actualizado Monitoreado Próxima do revisión Definición de requerimientos de usuario. SI __NO__ SI __NO__ dd-mm-yyyy Formulación de acciones alternativas. SI __NO__ SI __NO__ dd-mm-yyyy Formulación de estrategias de adquisición. SI __NO__ SI __NO__ dd-mm-yyyy << AGENDA
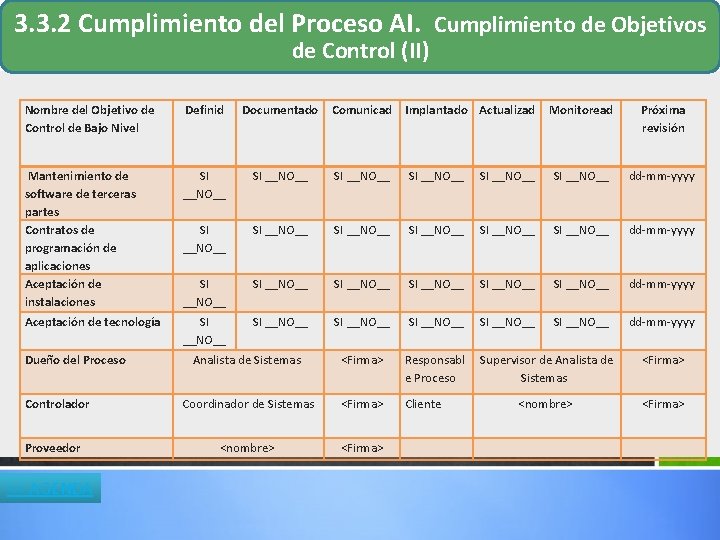
3. 3. 2 Cumplimiento del Proceso AI. Cumplimiento de Objetivos de Control (II) Nombre del Objetivo de Control de Bajo Nivel Definid Documentado Comunicad Implantado Actualizad Mantenimiento de software de terceras partes Contratos de programación de aplicaciones Aceptación de instalaciones SI __NO__ SI __NO__ SI __NO__ dd-mm-yyyy SI __NO__ SI __NO__ dd-mm-yyyy Aceptación de tecnología SI __NO__ SI __NO__ dd-mm-yyyy Analista de Sistemas <Firma> Responsabl e Proceso Controlador Coordinador de Sistemas <Firma> Cliente Proveedor <nombre> <Firma> Dueño del Proceso << AGENDA Monitoread Próxima revisión Supervisor de Analista de Sistemas <Firma> <nombre> <Firma>
3. 3. 3 Cumplimiento del Proceso AI. Cumplimiento de Factores Críticos de Éxito (I) FORMULARIO NO. 9. CUMPLIMIENTO DE FACTORES CRÍTICOS DE ÉXITO Código de Proceso Fecha última actualización Elaborado por Nombre Factor Crítico de Éxito AI 1 Cumplimiento del Factor Nombre del Proceso 02 -08 -2012 Supervisor de Analista de Sistemas Actividades, Tareas y Documentos que lo implementan Identificar Soluciones Automatizadas fecha de próxima revisión Existe un buen conocimiento de las soluciones disponibles en el Mercado. SI __NO__ Criterios para opciones de desarrollo, y compra de soluciones están definidos. SI __NO__ Continúa… << AGENDA
3. 3. 4 Cumplimiento del Proceso AI. Cumplimiento de Factores Críticos de Éxito (II) FORMULARIO NO. 9. CUMPLIMIENTO DE FACTORES CRÍTICOS DE ÉXITO Requerimientos de seguridad y control SI __NO__ son considerados para la selección de una solución. Dueño del Proceso Analista de Sistemas <Firma> Responsable Supervisor <Firma> Proceso de Analista de Sistemas Controlador Proveedor << AGENDA Coordinador de Sistemas <Firma> <nombre> <Firma> Cliente <nombre> <Firma>
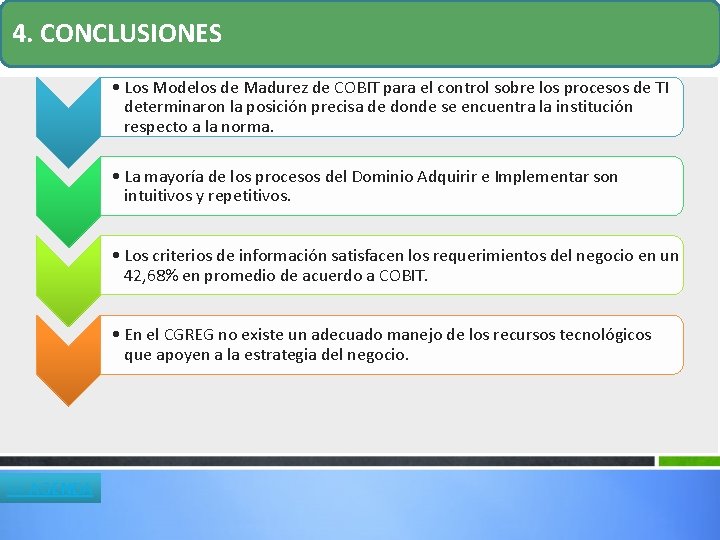
4. CONCLUSIONES • Los Modelos de Madurez de COBIT para el control sobre los procesos de TI determinaron la posición precisa de donde se encuentra la institución respecto a la norma. • La mayoría de los procesos del Dominio Adquirir e Implementar son intuitivos y repetitivos. • Los criterios de información satisfacen los requerimientos del negocio en un 42, 68% en promedio de acuerdo a COBIT. • En el CGREG no existe un adecuado manejo de los recursos tecnológicos que apoyen a la estrategia del negocio. << AGENDA
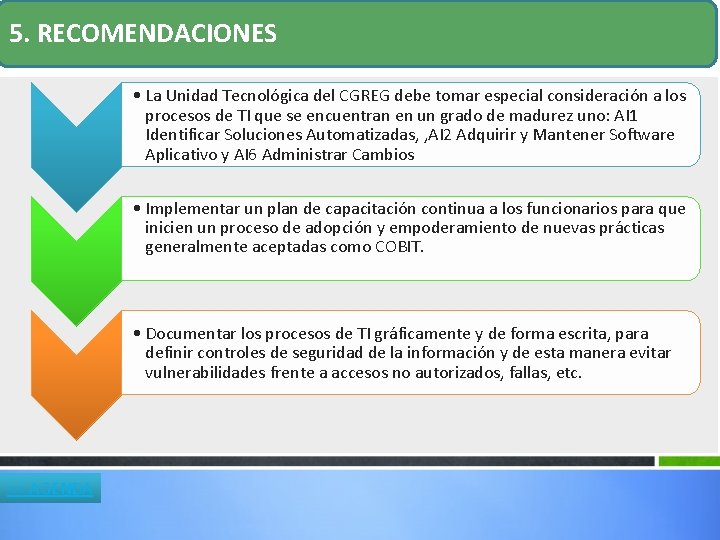
5. RECOMENDACIONES • La Unidad Tecnológica del CGREG debe tomar especial consideración a los procesos de TI que se encuentran en un grado de madurez uno: AI 1 Identificar Soluciones Automatizadas, , AI 2 Adquirir y Mantener Software Aplicativo y AI 6 Administrar Cambios • Implementar un plan de capacitación continua a los funcionarios para que inicien un proceso de adopción y empoderamiento de nuevas prácticas generalmente aceptadas como COBIT. • Documentar los procesos de TI gráficamente y de forma escrita, para definir controles de seguridad de la información y de esta manera evitar vulnerabilidades frente a accesos no autorizados, fallas, etc. << AGENDA
AGENDA 1: El Problema de Investigación 2: El Marco de Referencia COBIT 3: Diagnóstico de los Procesos de TI 4: Determinación del Impacto de los Criterios de Información 5: Diseño del Manual de Gestión de TI para el CGREG
1: El problema de Investigación 1. Motivación y Contexto 2. Planteamiento del problema 3. Justificación e Importancia 4. Objetivo General 5. Objetivos Específicos 6. Hipótesis y Operacionalización de variables 7. Metodología de investigación 8. Plan del proyecto de grado << VOLVER
2: El Marco de Referencia COBIT 1. El Gobierno de TI 2. Qué es COBIT 3. Historia de COBIT 4. COBIT como Producto 5. El Marco de Referencia COBIT 6. Generalidades del Marco de Referencia COBIT 7. Las Guías de Administración << VOLVER
1. El Gobierno de TI provee las estructuras que unen los procesos de TI, los recursos y la información con las estrategias y los objetivos de la empresa. Institucionaliza buenas prácticas de planificación y organización, adquisición e implementación, entrega de servicios y soporte, y monitoriza el rendimiento de TI para asegurar que son alcanzados los objetivos de negocio El Gobierno de TI conduce a la empresa a tomar total ventaja de su información logrando con esto maximizar sus beneficios, capitalizar sus oportunidades y obtener ventaja competitiva. << AGENDA
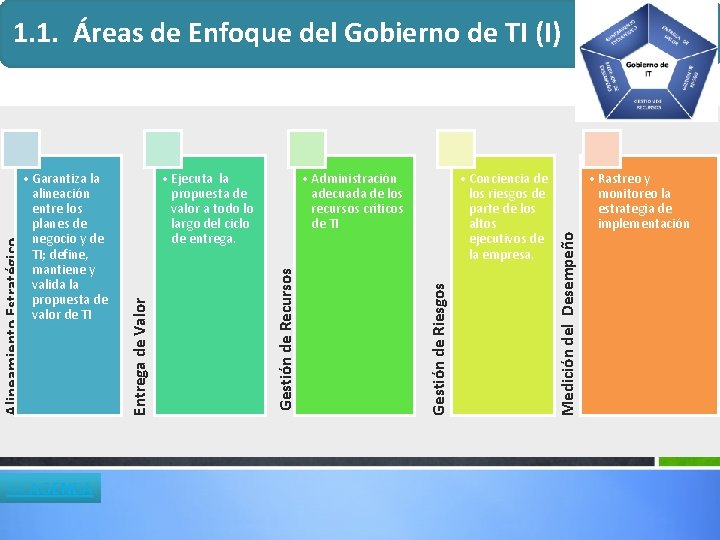
<< AGENDA • Conciencia de los riesgos de parte de los altos ejecutivos de la empresa. Medición del Desempeño • Administración adecuada de los recursos críticos de TI Gestión de Riesgos • Ejecuta la propuesta de valor a todo lo largo del ciclo de entrega. Gestión de Recursos • Garantiza la alineación entre los planes de negocio y de TI; define, mantiene y valida la propuesta de valor de TI Entrega de Valor Alineamiento Estratégico 1. 1. Áreas de Enfoque del Gobierno de TI (I) • Rastreo y monitoreo la estrategia de implementación
2. Qué es COBIT. . ? COBIT desarrollada por la Information Systems Audit and Control Association (ISACA) y el IT Governance Institute (ITGI). Se utiliza para planear, implementar, controlar y evaluar el gobierno sobre TI; incorporando objetivos de control, directivas de auditoría, medidas de rendimiento y resultados, factores críticos de éxito y modelos de madurez. Permite a las empresas aumentar su valor TI y reducir los riesgos asociados a proyectos tecnológicos. . << AGENDA
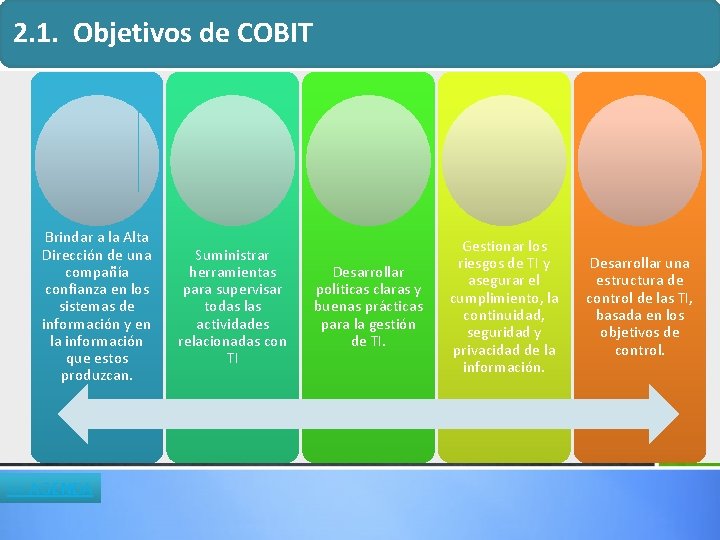
2. 1. Objetivos de COBIT Brindar a la Alta Dirección de una compañía confianza en los sistemas de información y en la información que estos produzcan. << AGENDA Suministrar herramientas para supervisar todas las actividades relacionadas con TI Desarrollar políticas claras y buenas prácticas para la gestión de TI. Gestionar los riesgos de TI y asegurar el cumplimiento, la continuidad, seguridad y privacidad de la información. Desarrollar una estructura de control de las TI, basada en los objetivos de control.
2. 3. La Misión de COBIT MISIÓN: “Investigar, desarrollar, publicar y promover un conjunto de objetivos de control en tecnología de información con autoridad, actualizados, de carácter internacional y aceptados generalmente para el uso cotidiano de gerentes de empresas y auditores” Regla de Oro << AGENDA • Para proveer la información que requiere la organización para lograr sus objetivos, los recursos de TI deben ser administrados por un conjunto de procesos, agrupados de forma adecuada y ejecutados acorde a prácticas normalmente aceptadas.
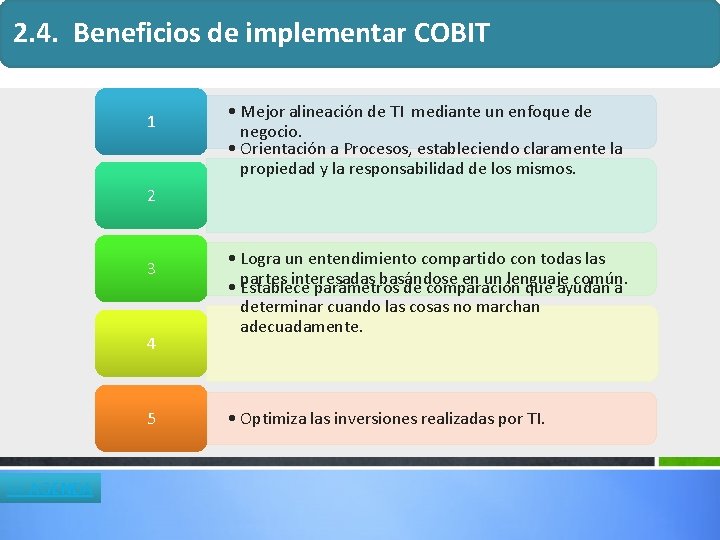
2. 4. Beneficios de implementar COBIT 1 • Mejor alineación de TI mediante un enfoque de negocio. • Orientación a Procesos, estableciendo claramente la propiedad y la responsabilidad de los mismos. 2 3 4 5 << AGENDA • Logra un entendimiento compartido con todas las • partes interesadas basándose en un lenguaje común. Establece parámetros de comparación que ayudan a determinar cuando las cosas no marchan adecuadamente. • Optimiza las inversiones realizadas por TI.
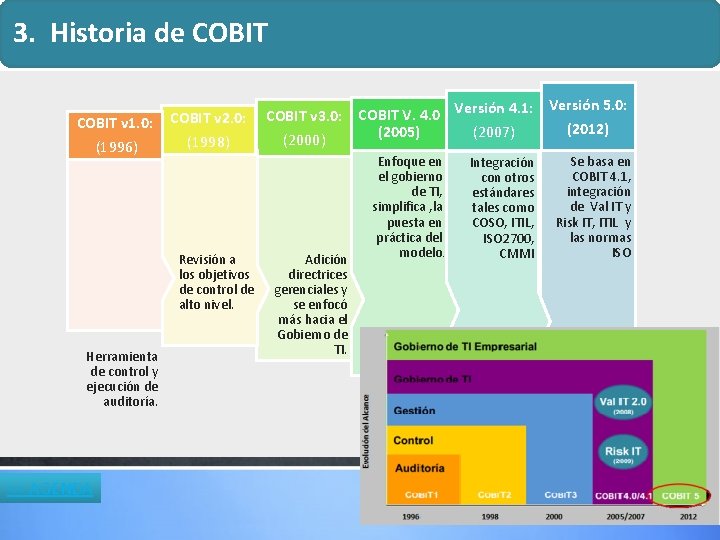
3. Historia de COBIT v 1. 0: (1996) Versión 4. 1: Versión 5. 0: COBIT v 2. 0: COBIT v 3. 0: COBIT V. 4. 0 (2012) (2007) (2005) (2000) (1998) Revisión a los objetivos de control de alto nivel. Herramienta de control y ejecución de auditoría. << AGENDA Adición directrices gerenciales y se enfocó más hacia el Gobierno de TI. Enfoque en el gobierno de TI, simplifica , la puesta en práctica del modelo. Integración con otros estándares tales como COSO, ITIL, ISO 2700, CMMI Se basa en COBIT 4. 1, integración de Val IT y Risk IT, ITIL y las normas ISO
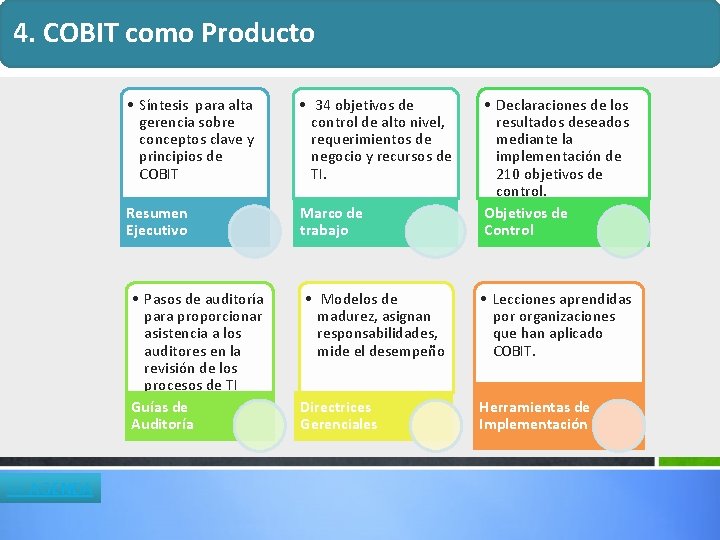
4. COBIT como Producto << AGENDA • Síntesis para alta gerencia sobre conceptos clave y principios de COBIT • 34 objetivos de control de alto nivel, requerimientos de negocio y recursos de TI. Resumen Ejecutivo Marco de trabajo • Declaraciones de los resultados deseados mediante la implementación de 210 objetivos de control. Objetivos de Control • Pasos de auditoría para proporcionar asistencia a los auditores en la revisión de los procesos de TI Guías de Auditoría • Modelos de madurez, asignan responsabilidades, mide el desempeño • Lecciones aprendidas por organizaciones que han aplicado COBIT. Directrices Gerenciales Herramientas de Implementación
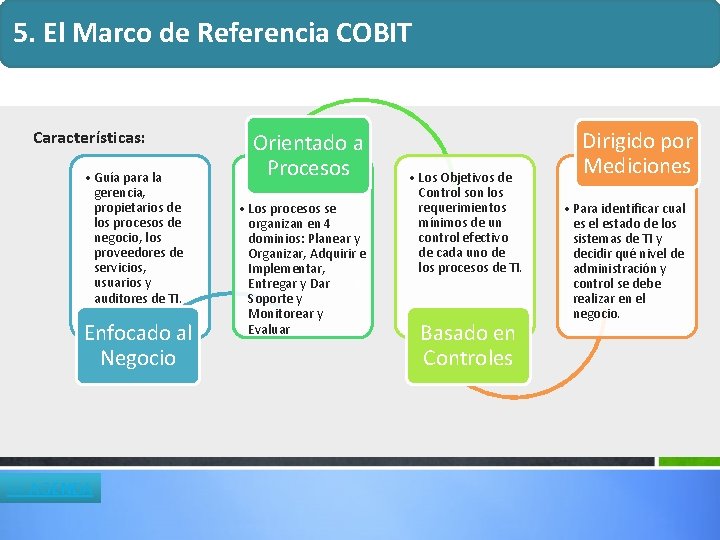
5. El Marco de Referencia COBIT Características: • Guía para la gerencia, propietarios de los procesos de negocio, los proveedores de servicios, usuarios y auditores de TI. Enfocado al Negocio << AGENDA Orientado a Procesos • Los procesos se organizan en 4 dominios: Planear y Organizar, Adquirir e Implementar, c Entregar y Dar Soporte y Monitorear y Evaluar • Los Objetivos de Control son los requerimientos mínimos de un control efectivo de cada uno de los procesos de TI. Basado en Controles Dirigido por Mediciones • Para identificar cual es el estado de los sistemas de TI y decidir qué nivel de administración y control se debe realizar en el negocio.
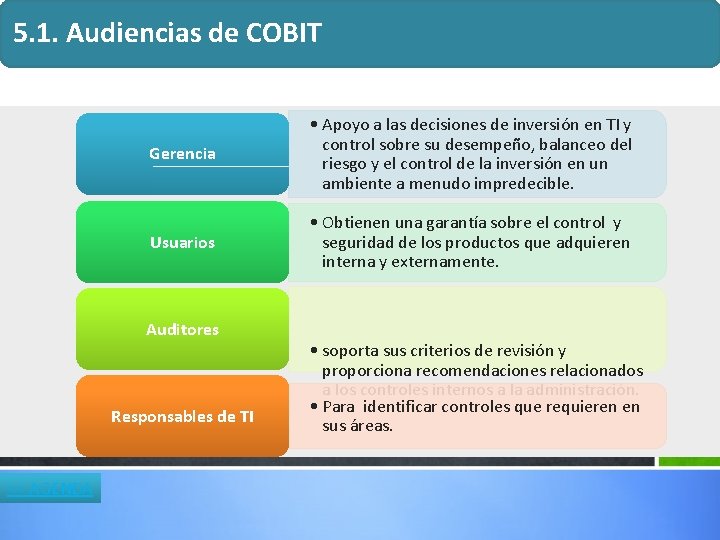
5. 1. Audiencias de COBIT Gerencia • Apoyo a las decisiones de inversión en TI y control sobre su desempeño, balanceo del riesgo y el control de la inversión en un ambiente a menudo impredecible. Usuarios • Obtienen una garantía sobre el control y seguridad de los productos que adquieren interna y externamente. Auditores Responsables de TI << AGENDA • soporta sus criterios de revisión y proporciona recomendaciones relacionados a los controles internos a la administración. • Para identificar controles que requieren en sus áreas.
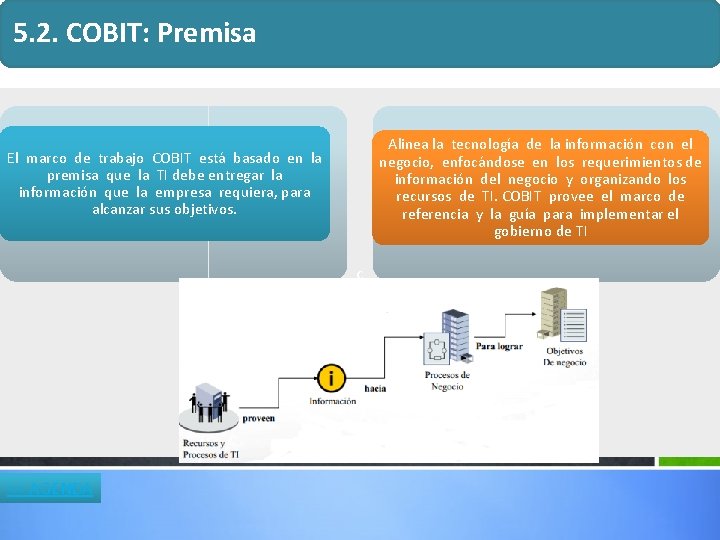
5. 2. COBIT: Premisa Alinea la tecnología de la información con el negocio, enfocándose en los requerimientos de información del negocio y organizando los recursos de TI. COBIT provee el marco de referencia y la guía para implementar el gobierno de TI El marco de trabajo COBIT está basado en la premisa que la TI debe entregar la información que la empresa requiera, para alcanzar sus objetivos. c << AGENDA
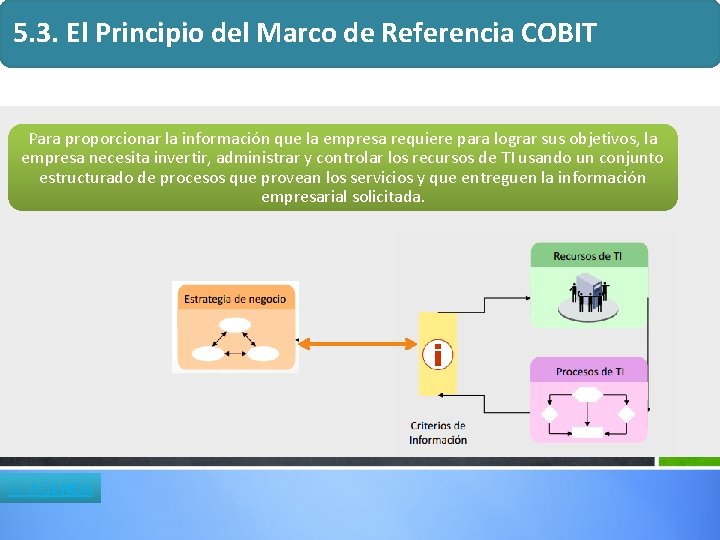
5. 3. El Principio del Marco de Referencia COBIT Para proporcionar la información que la empresa requiere para lograr sus objetivos, la empresa necesita invertir, administrar y controlar los recursos de TI usando un conjunto estructurado de procesos que provean los servicios y que entreguen la información empresarial solicitada. << AGENDA
6. Generalidades del Marco de Referencia COBIT (I) El Marco de referencia de control y gobierno para TI, COBIT se enfoca en dos áreas claves: Suministrando la información requerida para soportar los objetivos y requerimientos de la organización. << AGENDA Tratando la información como resultado de la aplicación combinada de recursos relacionados con TI que necesitan ser administrados por procesos de TI.
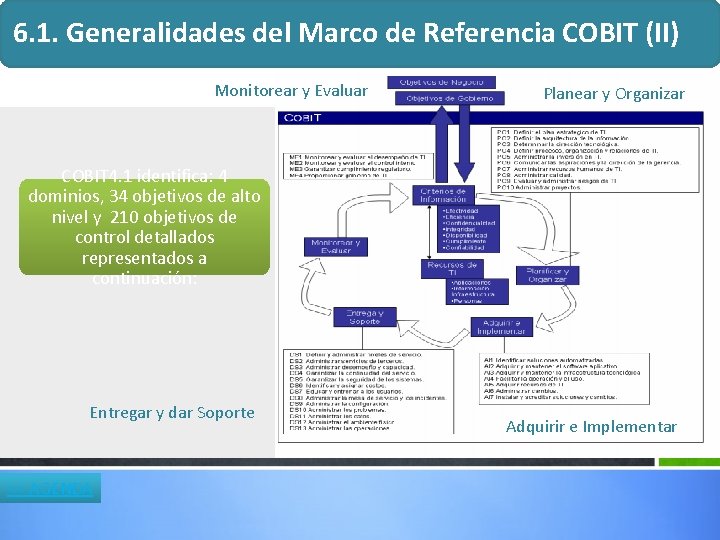
6. 1. Generalidades del Marco de Referencia COBIT (II) Monitorear y Evaluar Planear y Organizar COBIT 4. 1 identifica: 4 dominios, 34 objetivos de alto nivel y 210 objetivos de control detallados representados a continuación: Entregar y dar Soporte << AGENDA Adquirir e Implementar
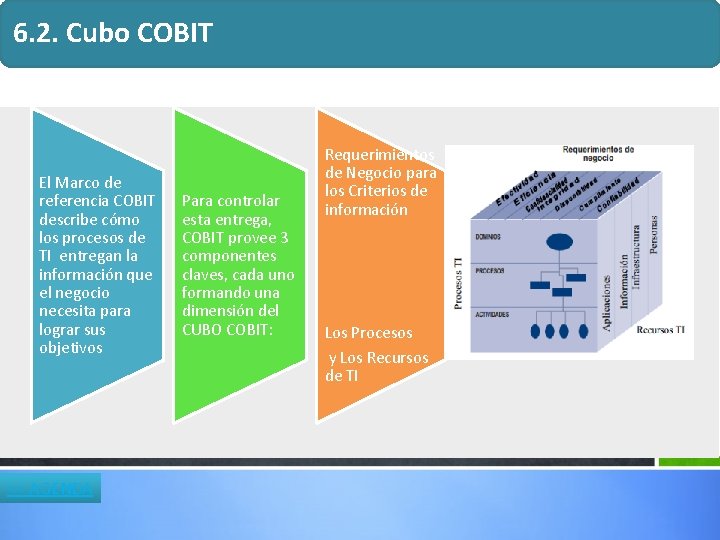
6. 2. Cubo COBIT El Marco de referencia COBIT describe cómo los procesos de TI entregan la información que el negocio necesita para lograr sus objetivos << AGENDA Para controlar esta entrega, COBIT provee 3 componentes claves, cada uno formando una dimensión del CUBO COBIT: Requerimientos de Negocio para los Criterios de información Los Procesos y Los Recursos de TI
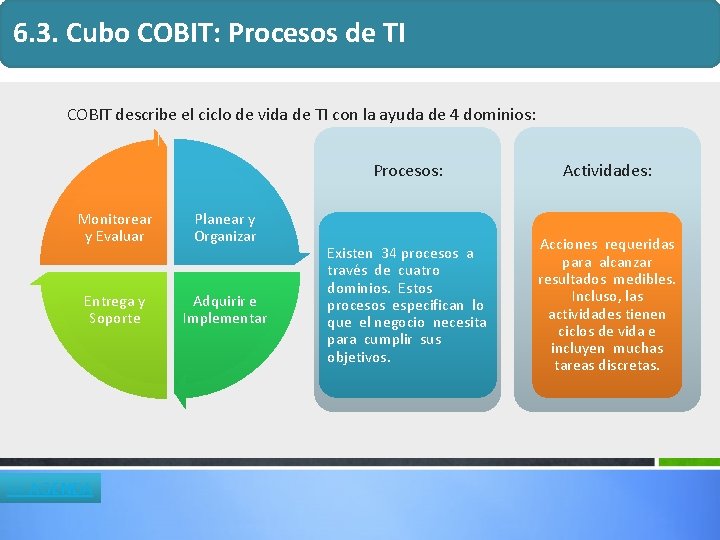
6. 3. Cubo COBIT: Procesos de TI COBIT describe el ciclo de vida de TI con la ayuda de 4 dominios: Monitorear y Evaluar Planear y Organizar Entrega y Soporte Adquirir e Implementar << AGENDA Procesos: Actividades: Existen 34 procesos a través de cuatro dominios. Estos procesos especifican lo que el negocio necesita para cumplir sus objetivos. Acciones requeridas para alcanzar resultados medibles. Incluso, las actividades tienen ciclos de vida e incluyen muchas tareas discretas.
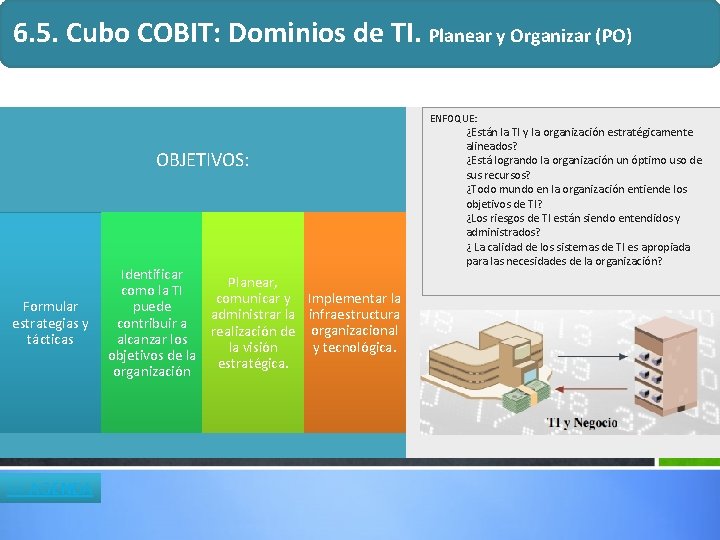
6. 5. Cubo COBIT: Dominios de TI. Planear y Organizar (PO) ENFOQUE: OBJETIVOS: Formular estrategias y tácticas << AGENDA Identificar Planear, como la TI comunicar y Implementar la puede administrar la infraestructura contribuir a realización de organizacional alcanzar los la visión y tecnológica. objetivos de la estratégica. organización ¿Están la TI y la organización estratégicamente alineados? ¿Está logrando la organización un óptimo uso de sus recursos? ¿Todo mundo en la organización entiende los objetivos de TI? ¿Los riesgos de TI están siendo entendidos y administrados? ¿ La calidad de los sistemas de TI es apropiada para las necesidades de la organización?
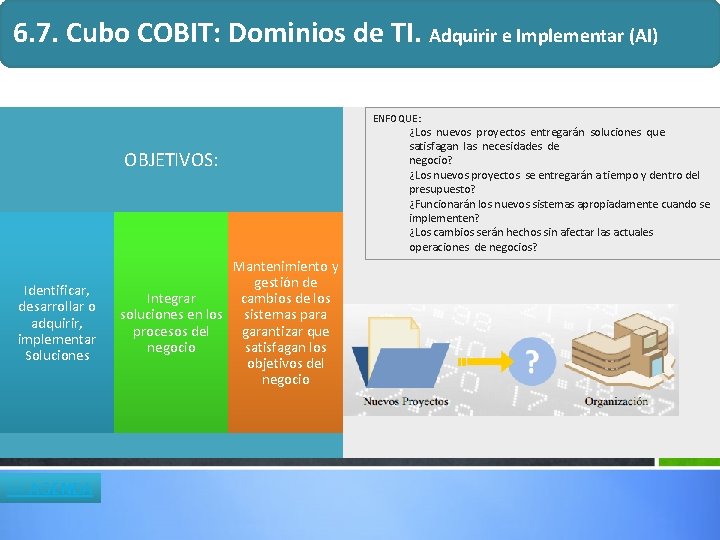
6. 7. Cubo COBIT: Dominios de TI. Adquirir e Implementar (AI) ENFOQUE: OBJETIVOS: Identificar, desarrollar o adquirir, implementar Soluciones << AGENDA Mantenimiento y gestión de cambios de los Integrar soluciones en los sistemas para garantizar que procesos del negocio satisfagan los objetivos del negocio ¿Los nuevos proyectos entregarán soluciones que satisfagan las necesidades de negocio? ¿Los nuevos proyectos se entregarán a tiempo y dentro del presupuesto? ¿Funcionarán los nuevos sistemas apropiadamente cuando se implementen? ¿Los cambios serán hechos sin afectar las actuales operaciones de negocios?
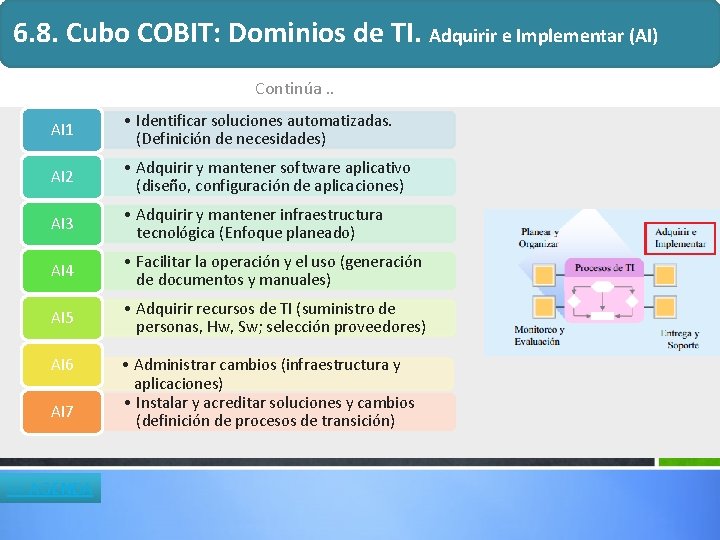
6. 8. Cubo COBIT: Dominios de TI. Adquirir e Implementar (AI) Continúa. . AI 1 • Identificar soluciones automatizadas. (Definición de necesidades) AI 2 • Adquirir y mantener software aplicativo (diseño, configuración de aplicaciones) AI 3 • Adquirir y mantener infraestructura tecnológica (Enfoque planeado) AI 4 • Facilitar la operación y el uso (generación de documentos y manuales) AI 5 • Adquirir recursos de TI (suministro de personas, Hw, Sw; selección proveedores) AI 6 AI 7 << AGENDA • Administrar cambios (infraestructura y aplicaciones) • Instalar y acreditar soluciones y cambios (definición de procesos de transición)
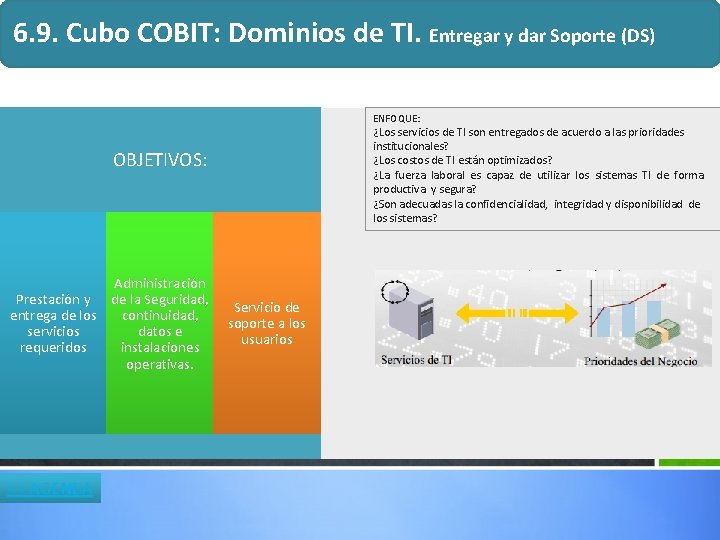
6. 9. Cubo COBIT: Dominios de TI. Entregar y dar Soporte (DS) ENFOQUE: ¿Los servicios de TI son entregados de acuerdo a las prioridades institucionales? ¿Los costos de TI están optimizados? ¿La fuerza laboral es capaz de utilizar los sistemas TI de forma productiva y segura? ¿Son adecuadas la confidencialidad, integridad y disponibilidad de los sistemas? OBJETIVOS: Administración Prestación y de la Seguridad, entrega de los continuidad, servicios datos e requeridos instalaciones operativas. << AGENDA Servicio de soporte a los usuarios
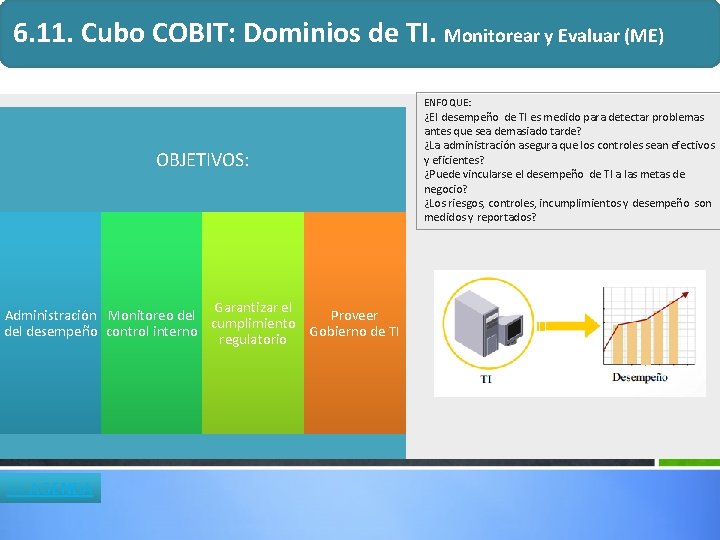
6. 11. Cubo COBIT: Dominios de TI. Monitorear y Evaluar (ME) ENFOQUE: OBJETIVOS: Garantizar el Administración Monitoreo del Proveer cumplimiento del desempeño control interno Gobierno de TI regulatorio << AGENDA ¿El desempeño de TI es medido para detectar problemas antes que sea demasiado tarde? ¿La administración asegura que los controles sean efectivos y eficientes? ¿Puede vincularse el desempeño de TI a las metas de negocio? ¿Los riesgos, controles, incumplimientos y desempeño son medidos y reportados?
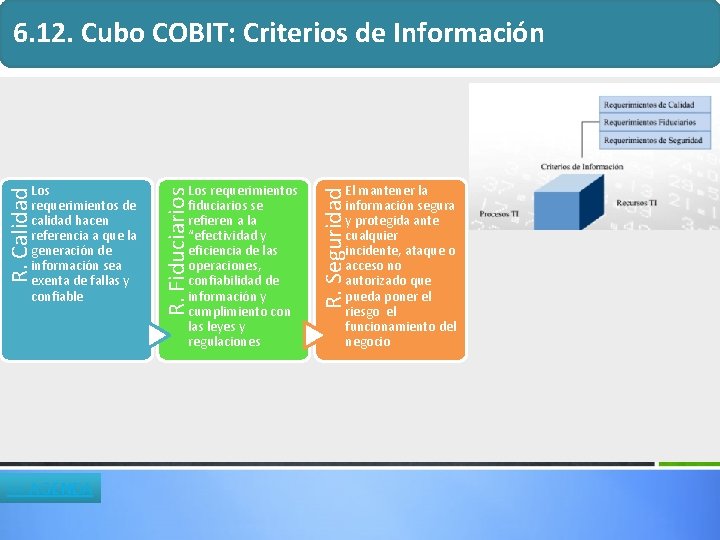
6. 12. Cubo COBIT: Criterios de Información << AGENDA El mantener la información segura y protegida ante cualquier incidente, ataque o acceso no autorizado que pueda poner el riesgo el funcionamiento del negocio R. Seguridad Los requerimientos fiduciarios se refieren a la “efectividad y eficiencia de las operaciones, confiabilidad de información y cumplimiento con las leyes y regulaciones R. Fiduciarios R. Calidad Los requerimientos de calidad hacen referencia a que la generación de información sea exenta de fallas y confiable
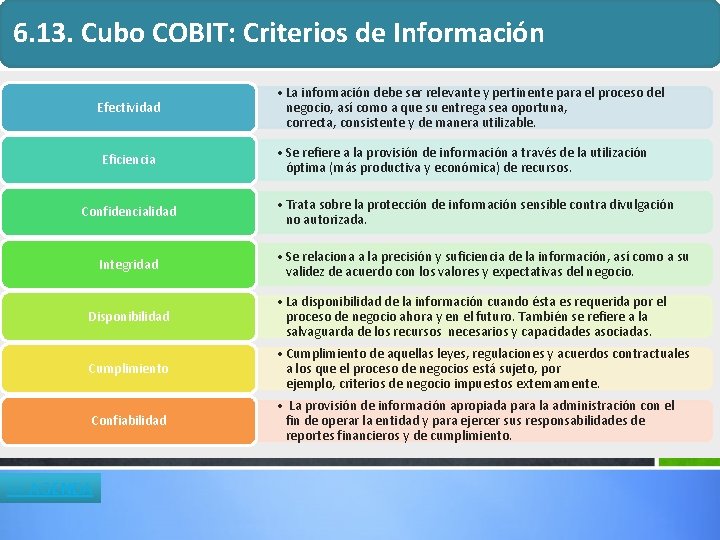
6. 13. Cubo COBIT: Criterios de Información Efectividad Eficiencia Confidencialidad Integridad • La información debe ser relevante y pertinente para el proceso del negocio, así como a que su entrega sea oportuna, correcta, consistente y de manera utilizable. • Se refiere a la provisión de información a través de la utilización óptima (más productiva y económica) de recursos. • Trata sobre la protección de información sensible contra divulgación no autorizada. • Se relaciona a la precisión y suficiencia de la información, así como a su validez de acuerdo con los valores y expectativas del negocio. Disponibilidad • La disponibilidad de la información cuando ésta es requerida por el proceso de negocio ahora y en el futuro. También se refiere a la salvaguarda de los recursos necesarios y capacidades asociadas. Cumplimiento • Cumplimiento de aquellas leyes, regulaciones y acuerdos contractuales a los que el proceso de negocios está sujeto, por ejemplo, criterios de negocio impuestos externamente. Confiabilidad • La provisión de información apropiada para la administración con el fin de operar la entidad y para ejercer sus responsabilidades de reportes financieros y de cumplimiento. << AGENDA
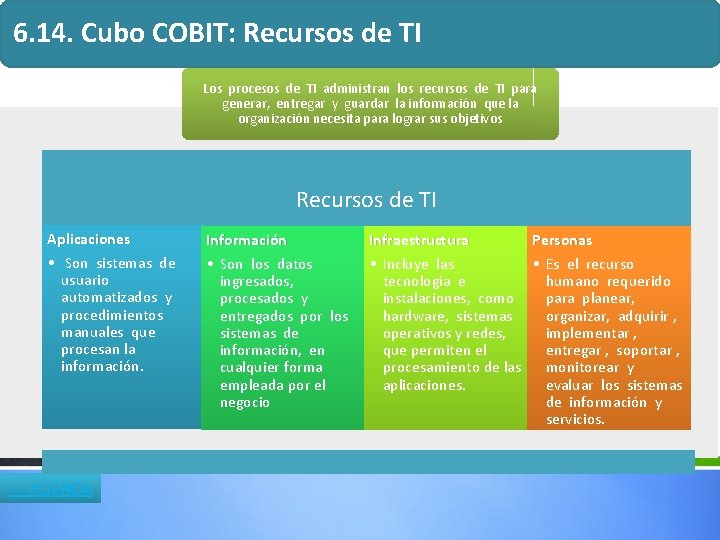
6. 14. Cubo COBIT: Recursos de TI Los procesos de TI administran los recursos de TI para generar, entregar y guardar la información que la organización necesita para lograr sus objetivos Recursos de TI Aplicaciones • Son sistemas de usuario automatizados y procedimientos manuales que procesan la información. << AGENDA Información Infraestructura Personas • Son los datos • Incluye las • Es el recurso ingresados, tecnología e humano requerido procesados y instalaciones, como para planear, entregados por los hardware, sistemas organizar, adquirir , sistemas de operativos y redes, implementar , información, en que permiten el entregar , soportar , cualquier forma procesamiento de las monitorear y empleada por el aplicaciones. evaluar los sistemas negocio de información y servicios.
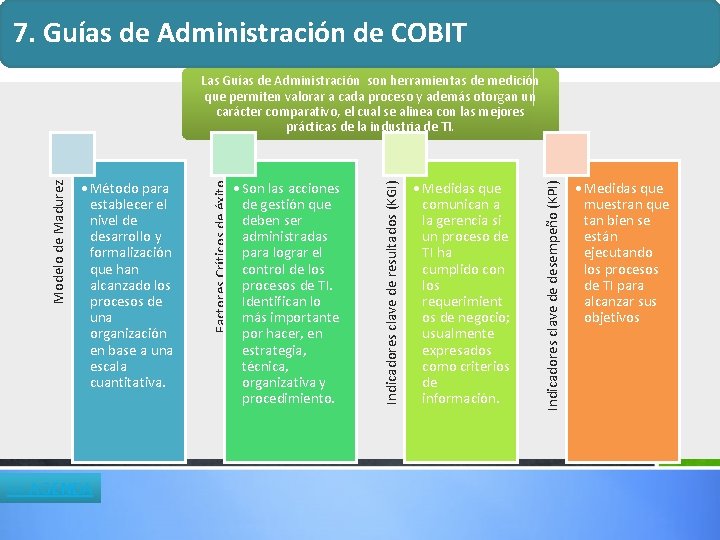
7. Guías de Administración de COBIT << AGENDA • Medidas que comunican a la gerencia si un proceso de TI ha cumplido con los requerimient os de negocio; usualmente expresados como criterios de información. Indicadores clave de desempeño (KPI) • Son las acciones de gestión que deben ser administradas para lograr el control de los procesos de TI. Identifican lo más importante por hacer, en estrategia, técnica, organizativa y procedimiento. Indicadores clave de resultados (KGI) • Método para establecer el nivel de desarrollo y formalización que han alcanzado los procesos de una organización en base a una escala cuantitativa. Factores Críticos de éxito Modelo de Madurez Las Guías de Administración son herramientas de medición que permiten valorar a cada proceso y además otorgan un carácter comparativo, el cual se alinea con las mejores prácticas de la industria de TI. • Medidas que muestran que tan bien se están ejecutando los procesos de TI para alcanzar sus objetivos
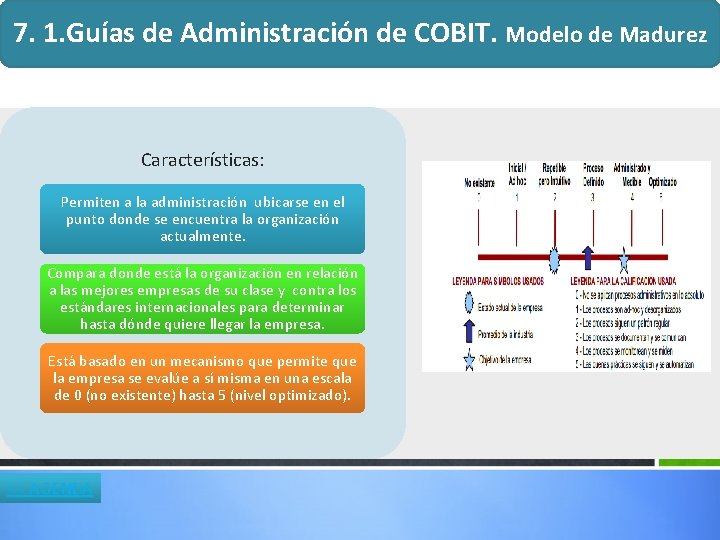
7. 1. Guías de Administración de COBIT. Modelo de Madurez Características: Permiten a la administración ubicarse en el punto donde se encuentra la organización actualmente. Compara donde está la organización en relación a las mejores empresas de su clase y contra los estándares internacionales para determinar hasta dónde quiere llegar la empresa. Está basado en un mecanismo que permite que la empresa se evalúe a sí misma en una escala de 0 (no existente) hasta 5 (nivel optimizado). << AGENDA
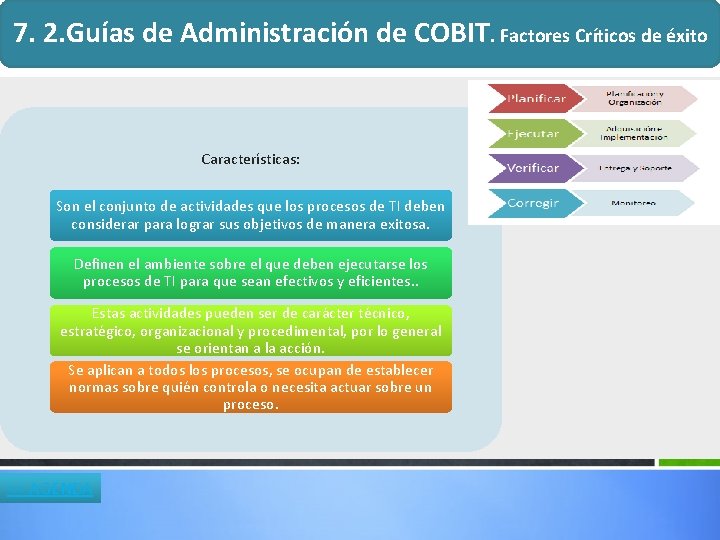
7. 2. Guías de Administración de COBIT. Factores Críticos de éxito Características: Son el conjunto de actividades que los procesos de TI deben considerar para lograr sus objetivos de manera exitosa. Definen el ambiente sobre el que deben ejecutarse los v procesos de TI para que sean efectivos y eficientes. . Estas actividades pueden ser de carácter técnico, estratégico, organizacional y procedimental, por lo general se orientan a la acción. Se aplican a todos los procesos, se ocupan de establecer normas sobre quién controla o necesita actuar sobre un proceso. << AGENDA
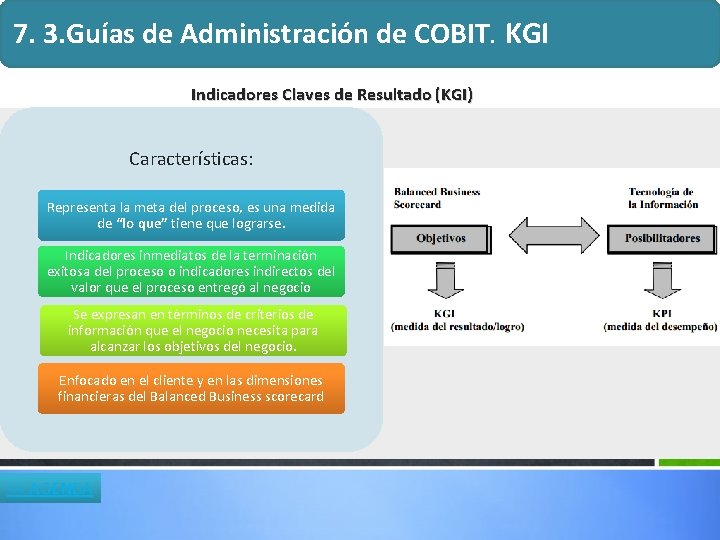
7. 3. Guías de Administración de COBIT. KGI Indicadores Claves de Resultado (KGI) Características: Representa la meta del proceso, es una medida de “lo que” tiene que lograrse. Indicadores inmediatos de la terminación exitosa del proceso o indicadores indirectos del valor que el proceso entregó al negocio Se expresan en términos de criterios de información que el negocio necesita para alcanzar los objetivos del negocio. Enfocado en el cliente y en las dimensiones financieras del Balanced Business scorecard << AGENDA v
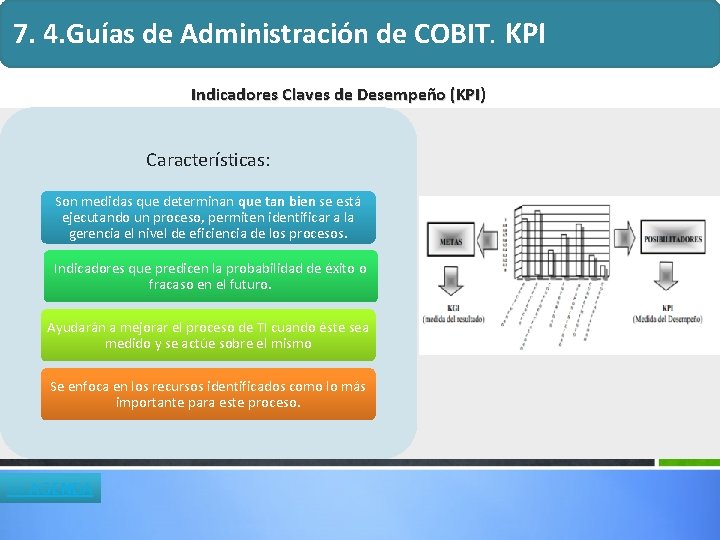
7. 4. Guías de Administración de COBIT. KPI Indicadores Claves de Desempeño (KPI) Características: Son medidas que determinan que tan bien se está ejecutando un proceso, permiten identificar a la gerencia el nivel de eficiencia de los procesos. Indicadores que predicen la probabilidad de éxito o fracaso en el futuro. Ayudarán a mejorar el proceso de TI cuando éste sea medido y se actúe sobre el mismo Se enfoca en los recursos identificados como lo más importante para este proceso. << AGENDA
AGENDA 1: El Problema de Investigación 2: El Marco de Referencia COBIT 3: Diagnóstico de los Procesos de TI 4: Determinación del Impacto de los Criterios de Información 5: Diseño del Manual de Gestión de TI para el CGREG
3: Diagnóstico de los procesos de TI en el Consejo de Gobierno de Galápagos 1. Descripción de la Organización 2. Conocimiento y comprensión del CGREG 3. Conocimiento y comprensión de la Unidad Tecnológica 4. Características de los Sistemas Instalados 5. Determinación de la Metodología de evaluación 6. Resultados obtenidos del Grado de madurez << VOLVER
1. Descripción de la Organización. Antecedentes (I) Consejo de Gobierno de Régimen Especial de Galápagos (CGREG) Artículo 258 de la Constitución dispone que la provincia de Galápagos tendrá un Gobierno de Régimen Especial << AGENDA La planificación y desarrollo se regirá bajo los principios de conservación del patrimonio natural del Estado El Consejo de Gobierno tiene a su cargo la planificación, manejo de los recursos y organización de las actividades que se realicen en la provincia
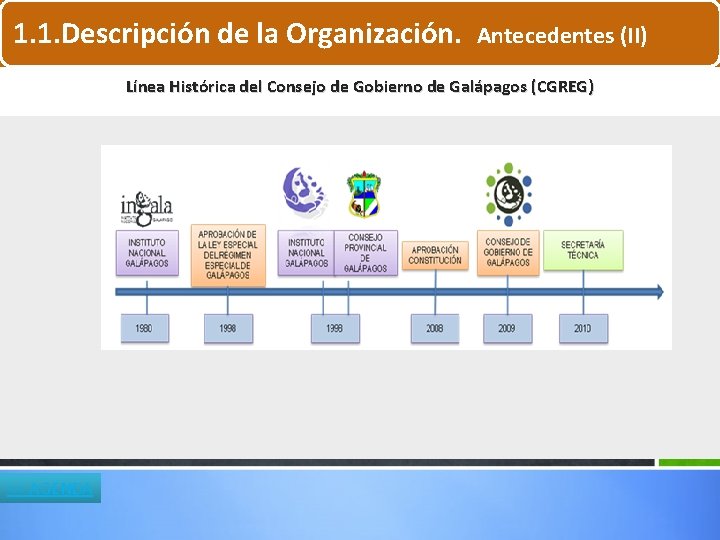
1. 1. Descripción de la Organización. Antecedentes (II) Línea Histórica del Consejo de Gobierno de Galápagos (CGREG) << AGENDA
2. Conocimiento y compresión del CGREG Misión, Visión y Objetivo Misión Visión Objetivo << AGENDA • Es el organismo responsable de la administración de la provincia, la planificación y el Ordenamiento Territorial, el manejo de los recursos y la organización de las actividades que se realizan en Galápagos, para garantizar la conservación del patrimonio natural del Estado y del Buen Vivir. • Ser modelo mundial de gobierno en la administración de la provincia de Galápagos propendiendo el desarrollo humano y el cuidado del medio ambiente. • Administrar el Régimen Especial de la provincia de Galápagos a través de la articulación de la planificación, el Ordenamiento Territorial, el manejo de los recursos y la organización de las actividades, de manera que se garantice la conservación del patrimonio natural del Estado y del Buen Vivir.
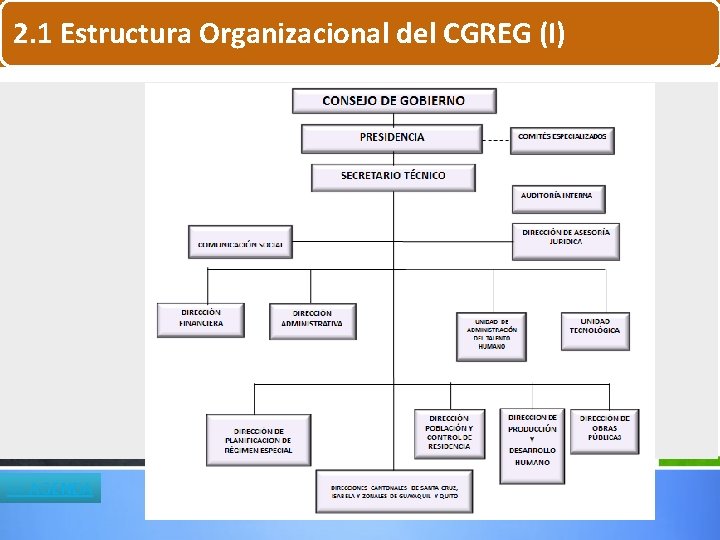
2. 1 Estructura Organizacional del CGREG (I) << AGENDA
3. Conocimiento y comprensión de la Unidad Tecnológica Misión: Definir, planificar, asesorar y ejecutar proyectos informáticos y de telecomunicaciones. Áreas clave de la Unidad: • Proveer y mantener una plataforma sólida y estable mediante un monitoreo continuo de la red institucional • Realizar el análisis, diseño, implementación y puesta en producción de software; administrar los esquemas de bases de datos, generar respaldos, realizar monitoreos periódicos • Atender consultas de usuario, realizar seguimiento a las instalaciones de software en los equipos de la institución y realiza el mantenimiento preventivo y correctivo del equipo de cómputo. Redes y Telecomunicaciones Desarrollo y Base de Datos Soporte y Mantenimiento << AGENDA
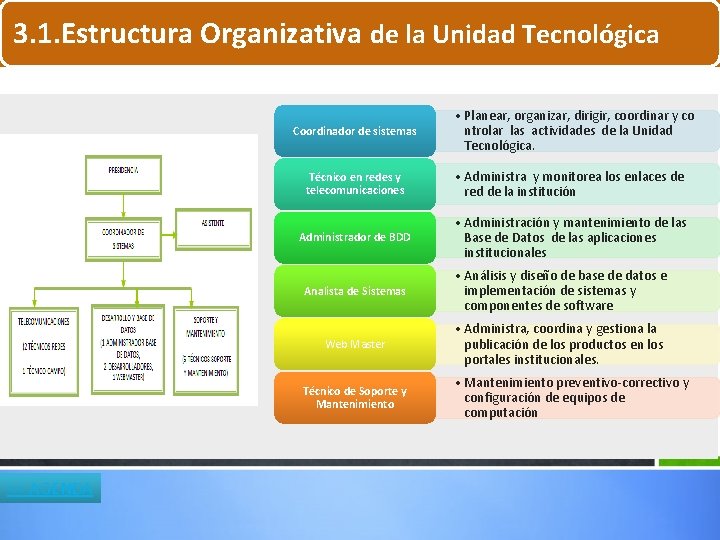
3. 1. Estructura Organizativa de la Unidad Tecnológica Coordinador de sistemas • Planear, organizar, dirigir, coordinar y co ntrolar las actividades de la Unidad Tecnológica. Técnico en redes y telecomunicaciones • Administra y monitorea los enlaces de red de la institución Administrador de BDD • Administración y mantenimiento de las Base de Datos de las aplicaciones institucionales v Analista de Sistemas • Análisis y diseño de base de datos e implementación de sistemas y componentes de software Web Master • Administra, coordina y gestiona la publicación de los productos en los portales institucionales. Técnico de Soporte y Mantenimiento << AGENDA • Mantenimiento preventivo-correctivo y configuración de equipos de computación
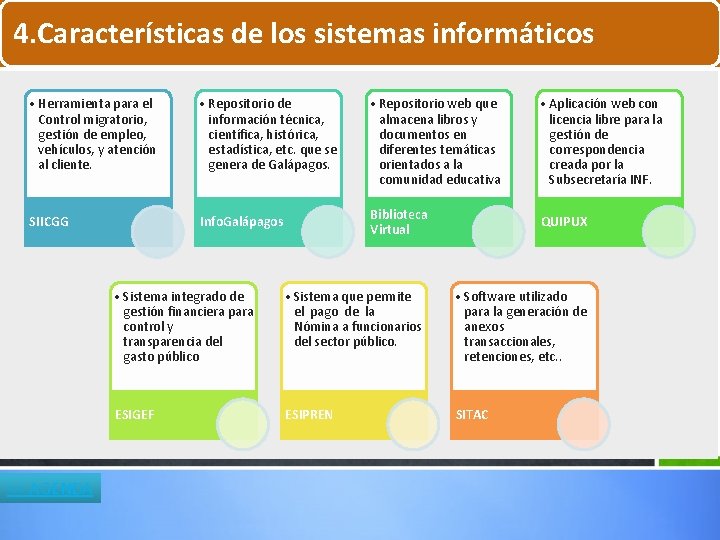
4. Características de los sistemas informáticos • Herramienta para el Control migratorio, gestión de empleo, vehículos, y atención al cliente. • Repositorio de información técnica, científica, histórica, estadística, etc. que se genera de Galápagos. SIICGG Info. Galápagos << AGENDA • Repositorio web que almacena libros y documentos en diferentes temáticas orientados a la comunidad educativa • Aplicación web con licencia libre para la gestión de correspondencia creada por la Subsecretaría INF. Biblioteca Virtual QUIPUX • Sistema integrado de gestión financiera para control y transparencia del gasto público • Sistema que permite el pago de la Nómina a funcionarios del sector público. • Software utilizado para la generación de anexos transaccionales, retenciones, etc. . ESIGEF ESIPREN SITAC
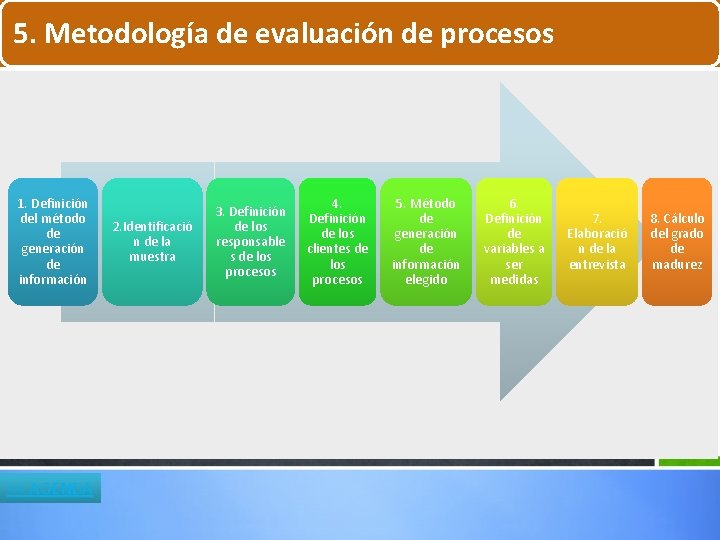
5. Metodología de evaluación de procesos 1. Definición del método de generación de información << AGENDA 2. Identificació n de la muestra 3. Definición de los responsable s de los procesos 4. Definición de los clientes de los procesos 5. Método de generación de información elegido 6. Definición de variables a ser medidas 7. Elaboració n de la entrevista 8. Cálculo del grado de madurez
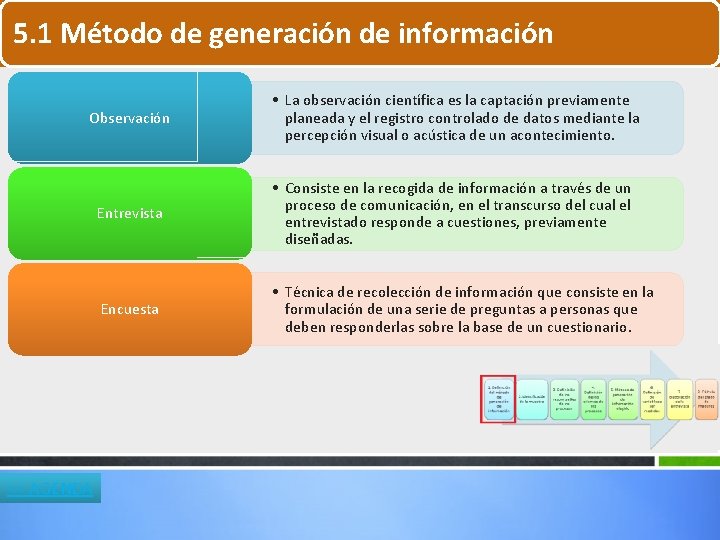
5. 1 Método de generación de información Observación • La observación científica es la captación previamente planeada y el registro controlado de datos mediante la percepción visual o acústica de un acontecimiento. Entrevista • Consiste en la recogida de información a través de un proceso de comunicación, en el transcurso del cual el entrevistado responde a cuestiones, previamente diseñadas. Encuesta • Técnica de recolección de información que consiste en la formulación de una serie de preguntas a personas que deben responderlas sobre la base de un cuestionario. << AGENDA
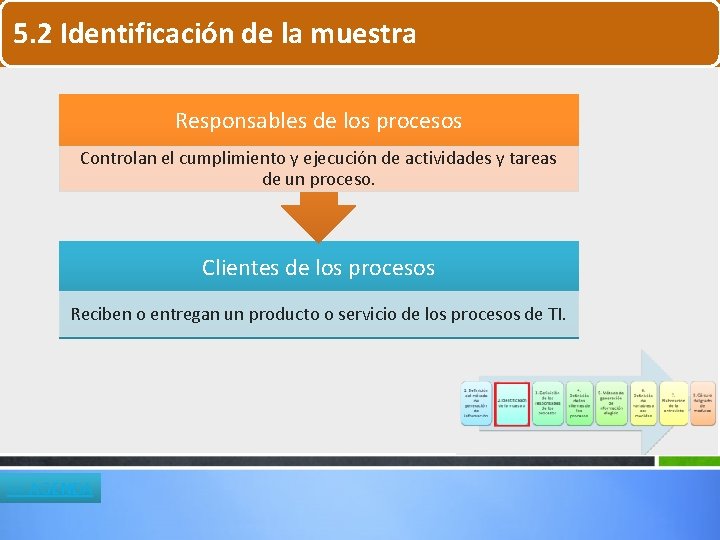
5. 2 Identificación de la muestra Responsables de los procesos Controlan el cumplimiento y ejecución de actividades y tareas de un proceso. Clientes de los procesos Reciben o entregan un producto o servicio de los procesos de TI. << AGENDA
5. 3 Definición de los Responsables de los procesos Responsables de procesos: Cada una de las secciones departamentales (redes, BDD, soporte) cuenta con un supervisor de equipo. Conocen el alcance de su unidad y el trabajo realizado por cada uno de los miembros de su equipo Disponen de un alto grado de conocimiento de la manera de cómo son ejecutadas las actividades de un proceso << AGENDA
5. 4 Definición de los Clientes de los procesos Clientes de TI: Individuos que entregan o reciben productos y servicios de los procesos Los equipos de Desarrollo y base de datos como los de Mantenimiento y soporte son a la vez clientes del equipo de Infraestructura y Telecomunicaciones, por tanto serán aportes fundamentales en la medición del grado de satisfacción de los servicios de TI. << AGENDA
5. 5 Método de Generación de información elegido ENTREVISTA La aplicación de la entrevista estará basada en Oportunidad de un cuestionario Es un conjunto controlar derivado del reducido de posibles modelo de estudio. confusiones o • Constituyen el madurez de discrepancias. total de la COBIT, población a considerados medir como escenarios << AGENDA
5. 6 Definición de variables a ser medidas (I) Las metas a conseguir con la aplicación del Modelo de madurez de COBIT son: • Entender el estado actual de los sistemas de TI de la organización y determinar el nivel de control y administración que desea proporcionar. • Establecer métodos formales de benchmarking que permitan comparar a la organización con sus similares. • Definir una estrategia para la mejora continua de los procesos de TI de la organización. << AGENDA
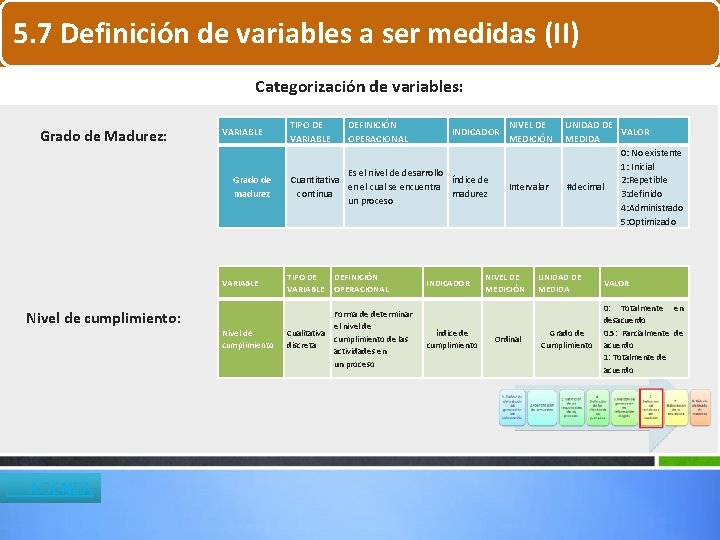
5. 7 Definición de variables a ser medidas (II) Categorización de variables: Grado de Madurez: VARIABLE Grado de madurez Nivel de cumplimiento: << AGENDA TIPO DE VARIABLE DEFINICIÓN OPERACIONAL INDICADOR Es el nivel de desarrollo Cuantitativa índice de en el cual se encuentra continua madurez un proceso VARIABLE TIPO DE VARIABLE DEFINICIÓN OPERACIONAL Nivel de cumplimiento Forma de determinar el nivel de Cualitativa cumplimiento de las discreta actividades en un proceso INDICADOR índice de cumplimiento NIVEL DE MEDICIÓN Intervalar NIVEL DE MEDICIÓN Ordinal UNIDAD DE VALOR MEDIDA 0: No existente 1: Inicial 2: Repetible #decimal 3: definido 4: Administrado 5: Optimizado UNIDAD DE MEDIDA Grado de Cumplimiento VALOR 0: Totalmente en desacuerdo 0. 5: Parcialmente de acuerdo 1: Totalmente de acuerdo
5. 8 Elaboración de la entrevista (I) Consideraciones: Número de entrevistados: • Para el presente estudio es un número reducido de individuos, menor a 6 Variable a medir: • Grado de madurez de los 7 objetivos de control del dominio Adquirir e Implementar << AGENDA
5. 8 Elaboración de la entrevista (II) Determinación de preguntas: Las Guías de Administración de COBIT contienen una descripción detallada de cada uno de los grados de madurez de los 34 objetivos de control. COBIT propone una técnica para la definición de preguntas elaboradas por Andrea Pederiva, presentadas como un caso de estudio en una de sus publicaciones oficiales. Las descripciones de los niveles de madurez pueden ser vistas como un conjunto de planteamientos atómicos Estos planteamientos atómicos pueden ser calificados para cada grado de madurez y generar un nivel de cumplimiento de cada grado visto como un escenario. << AGENDA
5. 8 Elaboración de la entrevista (III) Elección de formato de respuesta: El tipo de formato a utilizar es escala de Likert, se ajusta perfectamente a las necesidades del Modelo de Madurez de COBIT << AGENDA El diseño del cuestionario estará basado en los planteamientos atómicos, al evaluar estos planteamientos se obtendrá suficiente información para calificar el nivel de cumplimiento de cada grado de madurez Cada escenario de grado de madurez estará conformado por un grupo de preguntas, se busca calcular que tan de acuerdo están los entrevistados con los planteamientos propuestos.
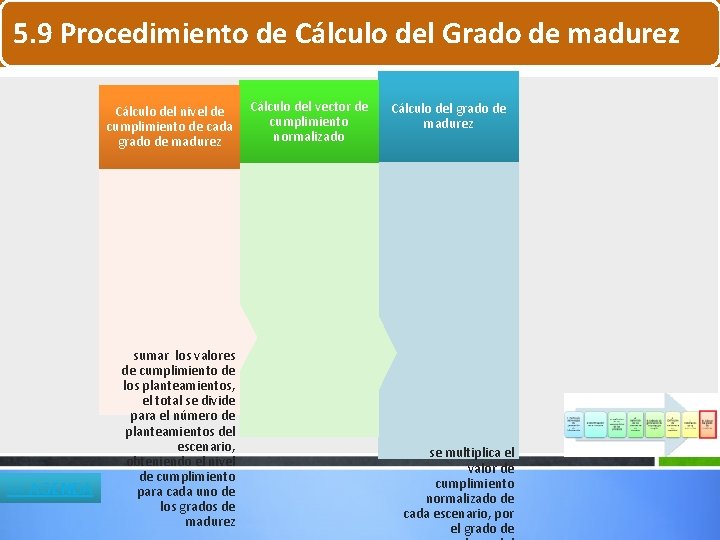
5. 9 Procedimiento de Cálculo del Grado de madurez Cálculo del vector de Cálculo del nivel de cumplimiento de cada normalizado grado de madurez << AGENDA sumar los valores de cumplimiento de los planteamientos, el total se divide para el número de planteamientos del escenario, obteniendo el nivel de cumplimiento para cada uno de los grados de madurez Cálculo del grado de madurez se multiplica el valor de cumplimiento normalizado de cada escenario, por el grado de
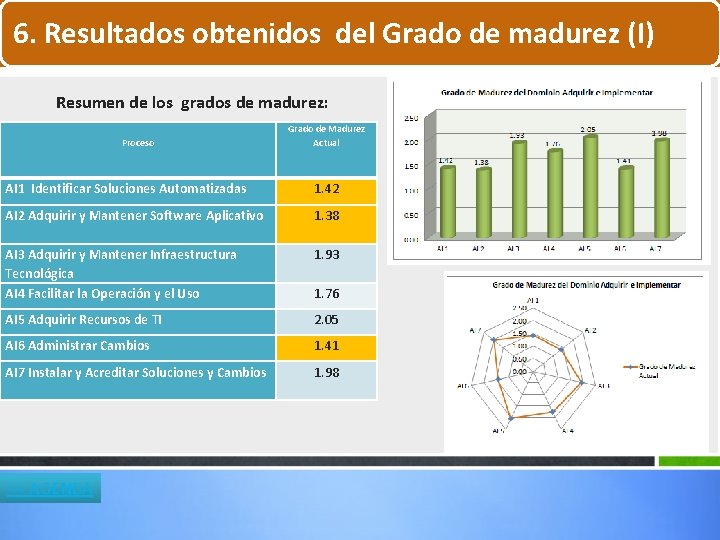
6. Resultados obtenidos del Grado de madurez (I) Resumen de los grados de madurez: Proceso Grado de Madurez Actual AI 1 Identificar Soluciones Automatizadas 1. 42 AI 2 Adquirir y Mantener Software Aplicativo 1. 38 AI 3 Adquirir y Mantener Infraestructura Tecnológica AI 4 Facilitar la Operación y el Uso 1. 93 AI 5 Adquirir Recursos de TI 2. 05 AI 6 Administrar Cambios 1. 41 AI 7 Instalar y Acreditar Soluciones y Cambios 1. 98 << AGENDA 1. 76
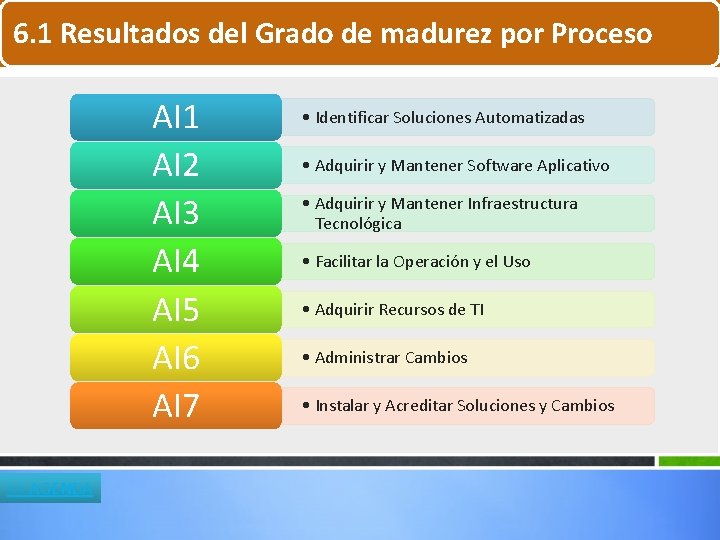
6. 1 Resultados del Grado de madurez por Proceso AI 1 AI 2 AI 3 AI 4 AI 5 AI 6 AI 7 << AGENDA • Identificar Soluciones Automatizadas • Adquirir y Mantener Software Aplicativo • Adquirir y Mantener Infraestructura Tecnológica • Facilitar la Operación y el Uso • Adquirir Recursos de TI • Administrar Cambios • Instalar y Acreditar Soluciones y Cambios
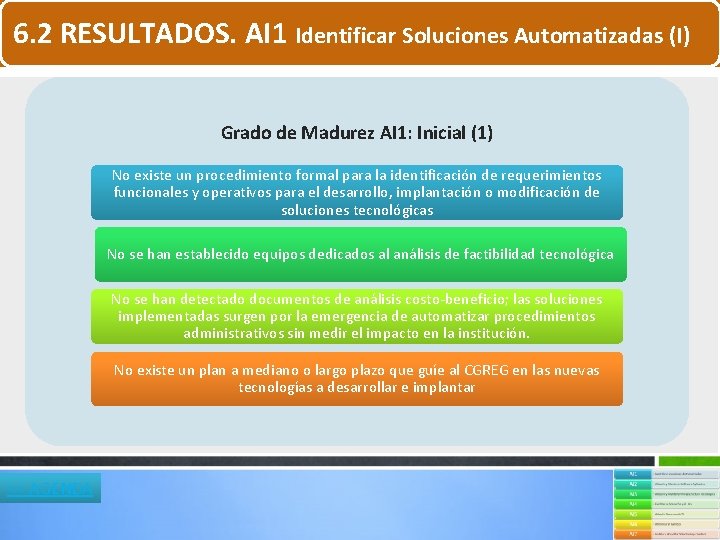
6. 2 RESULTADOS. AI 1 Identificar Soluciones Automatizadas (I) Grado de Madurez AI 1: Inicial (1) No existe un procedimiento formal para la identificación de requerimientos funcionales y operativos para el desarrollo, implantación o modificación de soluciones tecnológicas No se han establecido equipos dedicados al análisis de factibilidad tecnológica No se han detectado documentos de análisis costo-beneficio; las soluciones implementadas surgen por la emergencia de automatizar procedimientos administrativos sin medir el impacto en la institución. No existe un plan a mediano o largo plazo que guíe al CGREG en las nuevas tecnologías a desarrollar e implantar << AGENDA
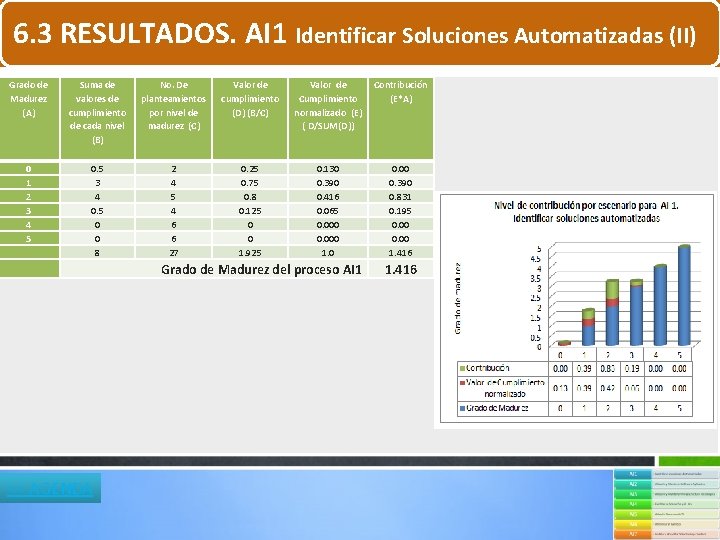
6. 3 RESULTADOS. AI 1 Identificar Soluciones Automatizadas (II) Grado de Madurez (A) Suma de valores de cumplimiento de cada nivel (B) No. De planteamientos por nivel de madurez (C) Valor de cumplimiento (D) (B/C) 0 1 2 3 4 5 0. 5 3 4 0. 5 0 0 8 2 4 5 4 6 6 27 0. 25 0. 75 0. 8 0. 125 0 0 1. 925 Valor de Contribución Cumplimiento (E*A) normalizado (E) ( D/SUM(D)) 0. 130 0. 390 0. 416 0. 065 0. 000 1. 0 Grado de Madurez del proceso AI 1 << AGENDA 0. 00 0. 390 0. 831 0. 195 0. 00 1. 416
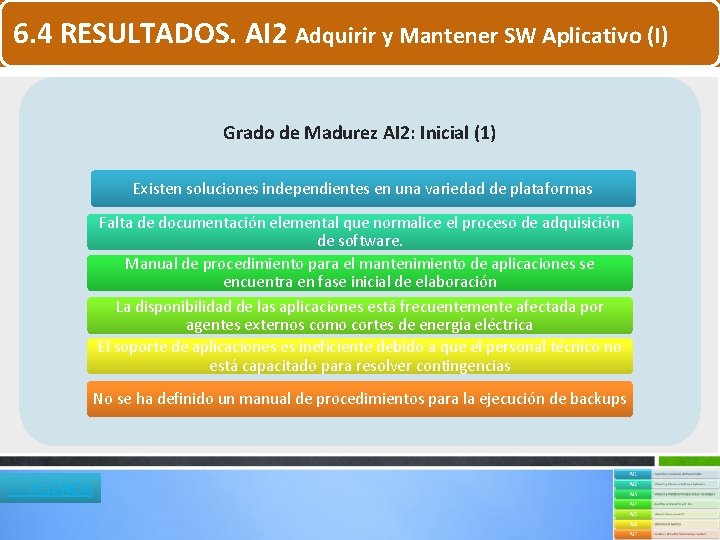
6. 4 RESULTADOS. AI 2 Adquirir y Mantener SW Aplicativo (I) Grado de Madurez AI 2: Inicial (1) Existen soluciones independientes en una variedad de plataformas Falta de documentación elemental que normalice el proceso de adquisición de software. Manual de procedimiento para el mantenimiento de aplicaciones se encuentra en fase inicial de elaboración La disponibilidad de las aplicaciones está frecuentemente afectada por agentes externos como cortes de energía eléctrica El soporte de aplicaciones es ineficiente debido a que el personal técnico no está capacitado para resolver contingencias No se ha definido un manual de procedimientos para la ejecución de backups << AGENDA
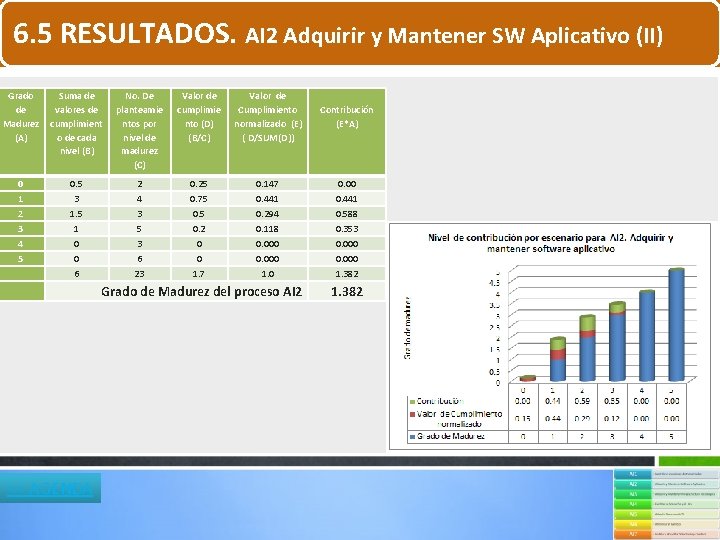
6. 5 RESULTADOS. AI 2 Adquirir y Mantener SW Aplicativo (II) Grado Suma de de valores de Madurez cumplimient (A) o de cada nivel (B) 0 1 2 3 4 5 0. 5 3 1. 5 1 0 0 6 No. De Valor de planteamie cumplimie ntos por nto (D) nivel de (B/C) madurez (C) 2 4 3 5 3 6 23 0. 25 0. 75 0. 2 0 0 1. 7 Valor de Cumplimiento Contribución normalizado (E) (E*A) ( D/SUM(D)) 0. 147 0. 441 0. 294 0. 118 0. 000 1. 0 Grado de Madurez del proceso AI 2 << AGENDA 0. 00 0. 441 0. 588 0. 353 0. 000 1. 382
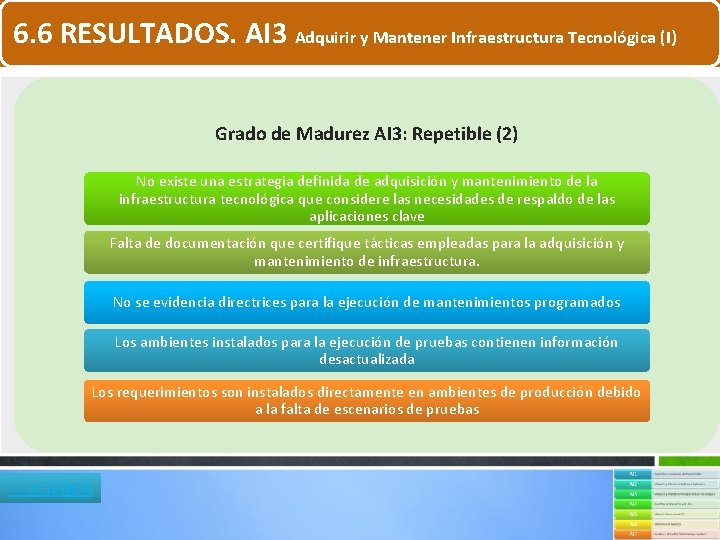
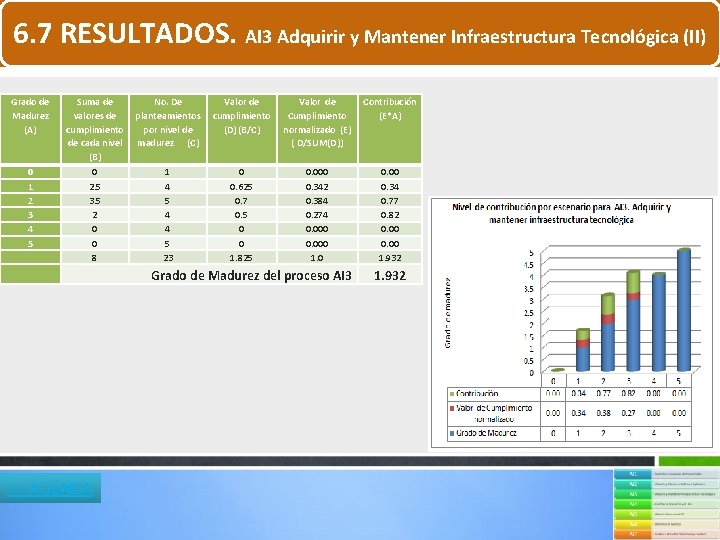
6. 6 RESULTADOS. AI 3 Adquirir y Mantener Infraestructura Tecnológica (I) Grado de Madurez AI 3: Repetible (2) No existe una estrategia definida de adquisición y mantenimiento de la infraestructura tecnológica que considere las necesidades de respaldo de las aplicaciones clave Falta de documentación que certifique tácticas empleadas para la adquisición y mantenimiento de infraestructura. No se evidencia directrices para la ejecución de mantenimientos programados Los ambientes instalados para la ejecución de pruebas contienen información desactualizada Los requerimientos son instalados directamente en ambientes de producción debido a la falta de escenarios de pruebas << AGENDA
6. 7 RESULTADOS. AI 3 Adquirir y Mantener Infraestructura Tecnológica (II) Grado de Madurez (A) 0 1 2 3 4 5 Suma de No. De Valor de valores de planteamientos cumplimiento por nivel de (D) (B/C) de cada nivel madurez (C) (B) 0 2. 5 3. 5 2 0 0 8 1 4 5 4 4 5 23 0 0. 625 0. 7 0. 5 0 0 1. 825 Valor de Contribución Cumplimiento (E*A) normalizado (E) ( D/SUM(D)) 0. 000 0. 342 0. 384 0. 274 0. 000 1. 0 Grado de Madurez del proceso AI 3 << AGENDA 0. 00 0. 34 0. 77 0. 82 0. 00 1. 932
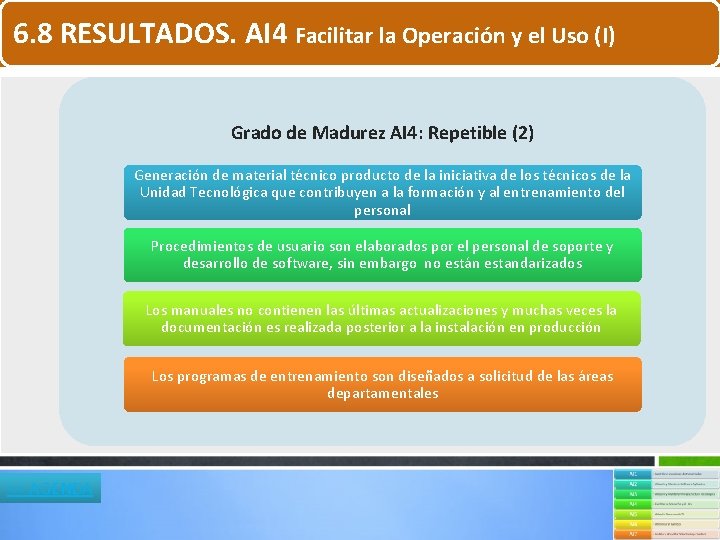
6. 8 RESULTADOS. AI 4 Facilitar la Operación y el Uso (I) Grado de Madurez AI 4: Repetible (2) Generación de material técnico producto de la iniciativa de los técnicos de la Unidad Tecnológica que contribuyen a la formación y al entrenamiento del personal Procedimientos de usuario son elaborados por el personal de soporte y desarrollo de software, sin embargo no están estandarizados Los manuales no contienen las últimas actualizaciones y muchas veces la documentación es realizada posterior a la instalación en producción Los programas de entrenamiento son diseñados a solicitud de las áreas departamentales << AGENDA
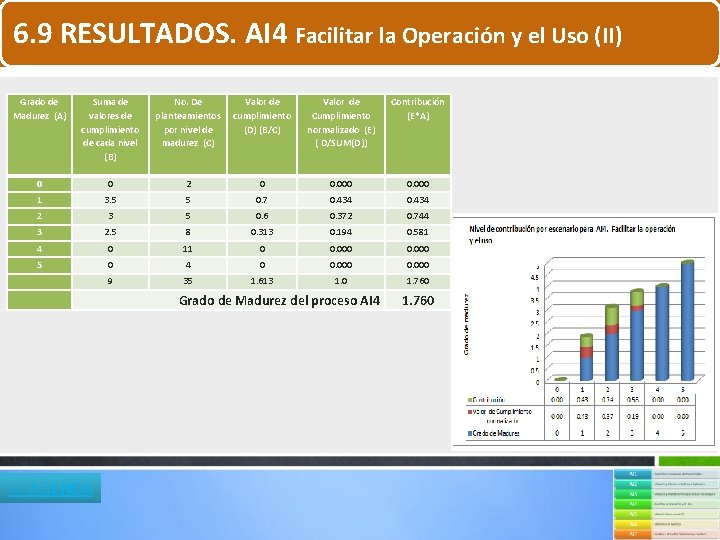
6. 9 RESULTADOS. AI 4 Facilitar la Operación y el Uso (II) Grado de Madurez (A) Suma de valores de cumplimiento de cada nivel (B) No. De planteamientos por nivel de madurez (C) Valor de cumplimiento (D) (B/C) Valor de Contribución Cumplimiento (E*A) normalizado (E) ( D/SUM(D)) 0 0 2 0 0. 000 1 3. 5 5 0. 7 0. 434 2 3 5 0. 6 0. 372 0. 744 3 2. 5 8 0. 313 0. 194 0. 581 4 0 11 0 0. 000 5 0 4 0 0. 000 9 35 1. 613 1. 0 1. 760 Grado de Madurez del proceso AI 4 << AGENDA 1. 760
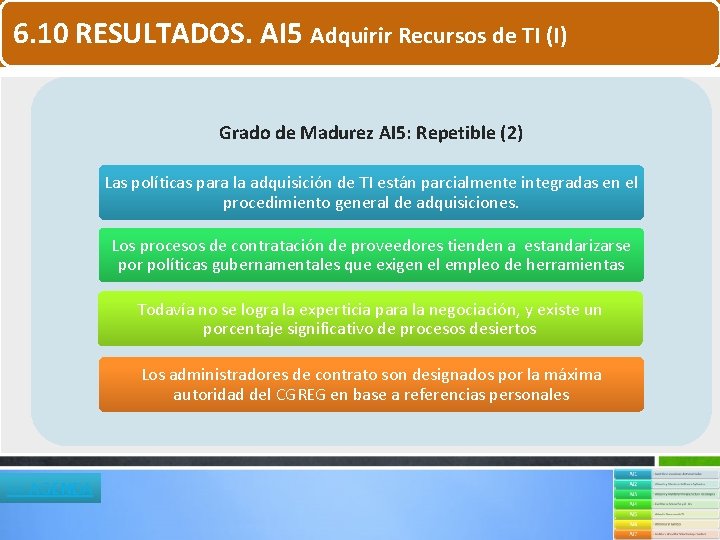
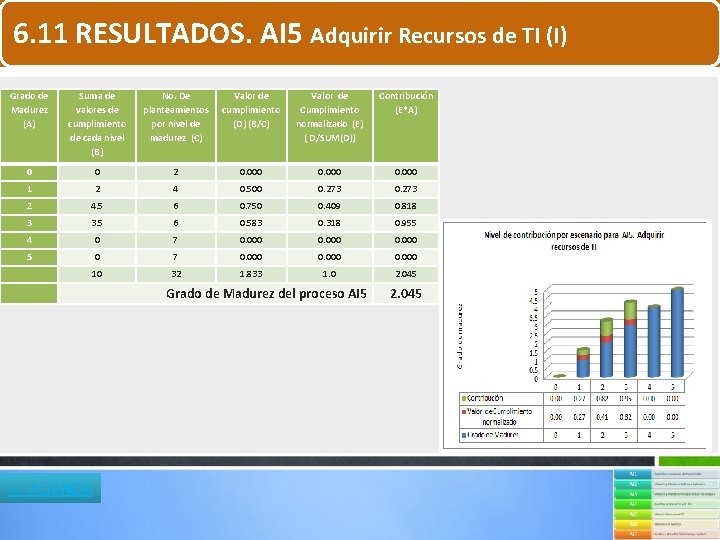
6. 10 RESULTADOS. AI 5 Adquirir Recursos de TI (I) Grado de Madurez AI 5: Repetible (2) Las políticas para la adquisición de TI están parcialmente integradas en el procedimiento general de adquisiciones. Los procesos de contratación de proveedores tienden a estandarizarse por políticas gubernamentales que exigen el empleo de herramientas Todavía no se logra la experticia para la negociación, y existe un porcentaje significativo de procesos desiertos Los administradores de contrato son designados por la máxima autoridad del CGREG en base a referencias personales << AGENDA
6. 11 RESULTADOS. AI 5 Adquirir Recursos de TI (I) Grado de Madurez (A) Suma de valores de cumplimiento de cada nivel (B) No. De planteamientos por nivel de madurez (C) Valor de cumplimiento (D) (B/C) Valor de Contribución Cumplimiento (E*A) normalizado (E) ( D/SUM(D)) 0 0 2 0. 000 1 2 4 0. 500 0. 273 2 4. 5 6 0. 750 0. 409 0. 818 3 3. 5 6 0. 583 0. 318 0. 955 4 0 7 0. 000 5 0 7 0. 000 10 32 1. 833 1. 0 2. 045 Grado de Madurez del proceso AI 5 << AGENDA 2. 045
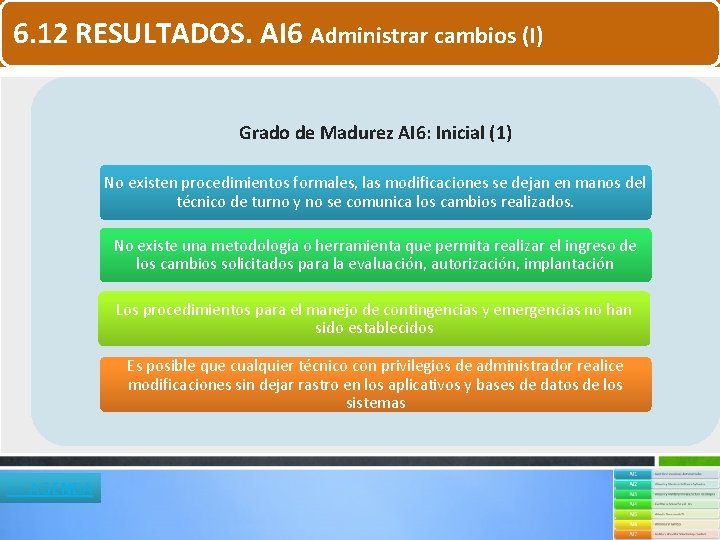
6. 12 RESULTADOS. AI 6 Administrar cambios (I) Grado de Madurez AI 6: Inicial (1) No existen procedimientos formales, las modificaciones se dejan en manos del técnico de turno y no se comunica los cambios realizados. No existe una metodología o herramienta que permita realizar el ingreso de los cambios solicitados para la evaluación, autorización, implantación Los procedimientos para el manejo de contingencias y emergencias no han sido establecidos Es posible que cualquier técnico con privilegios de administrador realice modificaciones sin dejar rastro en los aplicativos y bases de datos de los sistemas << AGENDA
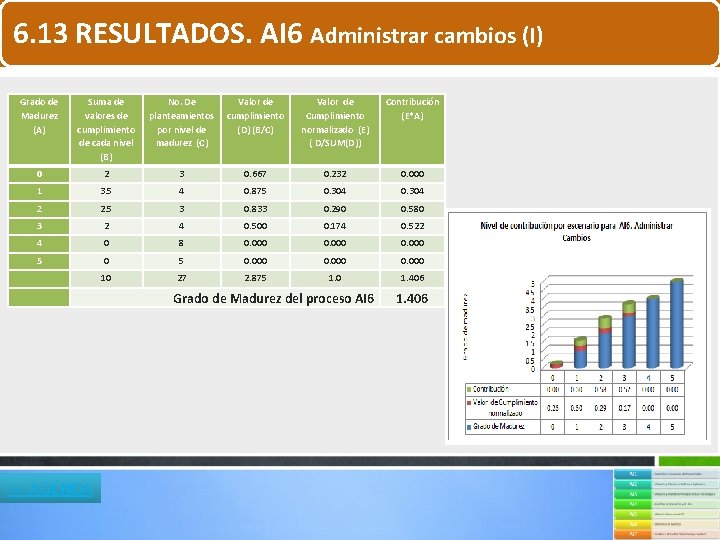
6. 13 RESULTADOS. AI 6 Administrar cambios (I) Grado de Madurez (A) Suma de valores de cumplimiento de cada nivel (B) No. De planteamientos por nivel de madurez (C) Valor de cumplimiento (D) (B/C) Valor de Contribución Cumplimiento (E*A) normalizado (E) ( D/SUM(D)) 0 2 3 0. 667 0. 232 0. 000 1 3. 5 4 0. 875 0. 304 2 2. 5 3 0. 833 0. 290 0. 580 3 2 4 0. 500 0. 174 0. 522 4 0 8 0. 000 5 0. 000 10 27 2. 875 1. 0 1. 406 Grado de Madurez del proceso AI 6 << AGENDA 1. 406
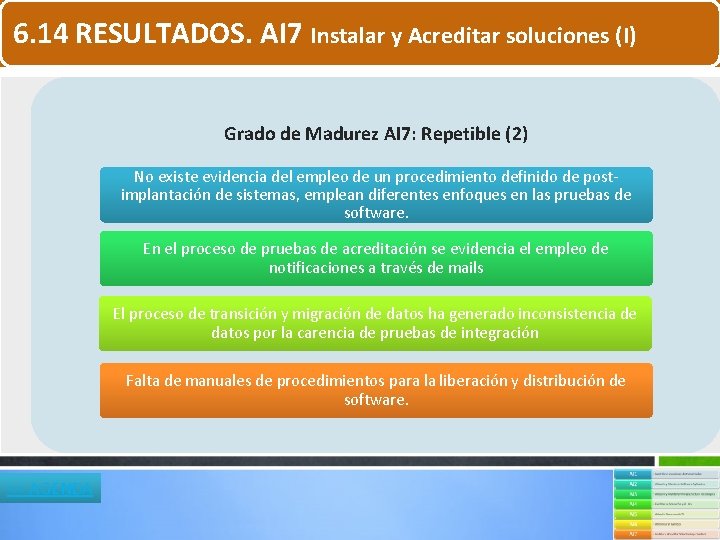
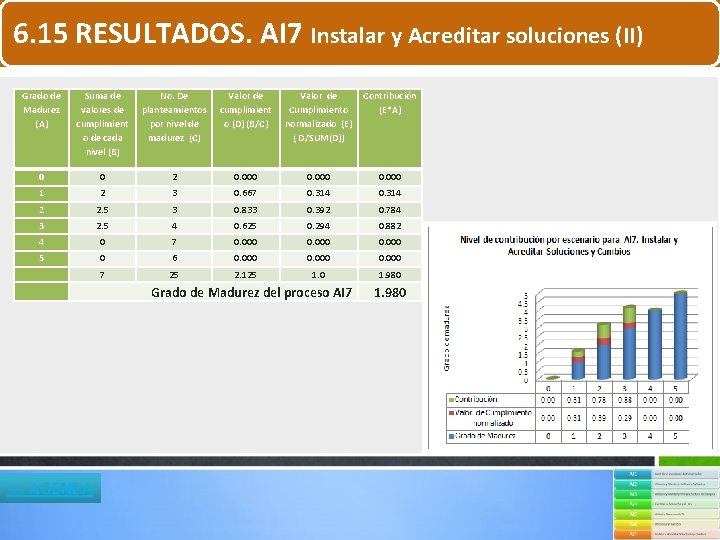
6. 14 RESULTADOS. AI 7 Instalar y Acreditar soluciones (I) Grado de Madurez AI 7: Repetible (2) No existe evidencia del empleo de un procedimiento definido de postimplantación de sistemas, emplean diferentes enfoques en las pruebas de software. En el proceso de pruebas de acreditación se evidencia el empleo de notificaciones a través de mails El proceso de transición y migración de datos ha generado inconsistencia de datos por la carencia de pruebas de integración Falta de manuales de procedimientos para la liberación y distribución de software. << AGENDA
6. 15 RESULTADOS. AI 7 Instalar y Acreditar soluciones (II) Grado de Madurez (A) Suma de valores de cumplimient o de cada nivel (B) No. De planteamientos por nivel de madurez (C) Valor de cumplimient o (D) (B/C) Valor de Contribución Cumplimiento (E*A) normalizado (E) ( D/SUM(D)) 0 0 2 0. 000 1 2 3 0. 667 0. 314 2 2. 5 3 0. 833 0. 392 0. 784 3 2. 5 4 0. 625 0. 294 0. 882 4 0 7 0. 000 5 0 6 0. 000 7 25 2. 125 1. 0 1. 980 Grado de Madurez del proceso AI 7 << AGENDA 1. 980
AGENDA 1: El Problema de Investigación 2: El Marco de Referencia COBIT 3: Diagnóstico de los Procesos de TI 4: Determinación del Impacto de los Criterios de Información 5: Diseño del Manual de Gestión de TI para el CGREG
4: Impacto de los criterios de información en la Unidad Tecnológica del CGREG 1. Los criterios de información de COBIT 2. Determinación de la Metodología de Evaluación 3. Resultados de la evaluación de los criterios de información << VOLVER
1. Los criterios de información de COBIT (I) Premisas: • La meta fundamental de un departamento de TI de una organización es apoyar y soportar de manera eficaz y eficiente los requerimientos del negocio, sin embargo estos pueden variar entre organizaciones • La TI apoya de manera estratégica al negocio a través de la provisión de la información, la cual puede ser obtenida por diferentes medios como correo electrónico, aplicaciones, BDD, etc. • El negocio requiere de TI la provisión correcta de información para que la gerencia tome decisiones acertadas. • El desafío que se plantea es determinar si la información que es provista por TI es apropiada para el negocio << AGENDA
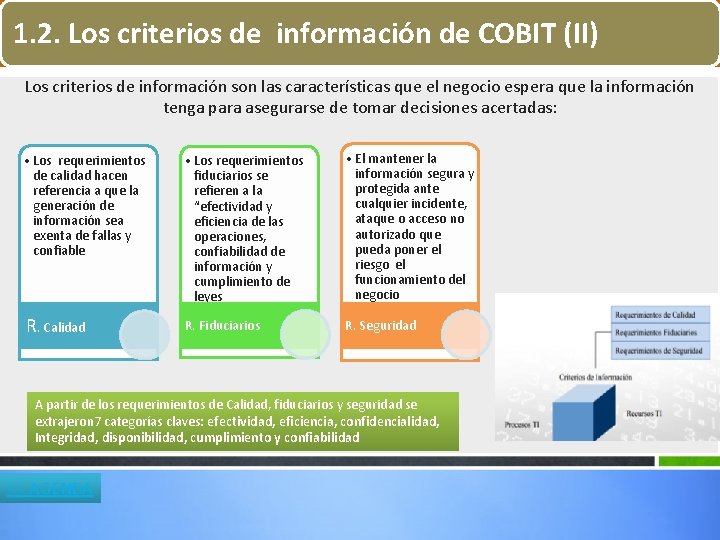
1. 2. Los criterios de información de COBIT (II) Los criterios de información son las características que el negocio espera que la información tenga para asegurarse de tomar decisiones acertadas: • Los requerimientos de calidad hacen referencia a que la generación de información sea exenta de fallas y confiable • Los requerimientos fiduciarios se refieren a la “efectividad y eficiencia de las operaciones, confiabilidad de información y cumplimiento de leyes • El mantener la información segura y protegida ante cualquier incidente, ataque o acceso no autorizado que pueda poner el riesgo el funcionamiento del negocio R. Calidad R. Fiduciarios R. Seguridad A partir de los requerimientos de Calidad, fiduciarios y seguridad se extrajeron 7 categorías claves: efectividad, eficiencia, confidencialidad, Integridad, disponibilidad, cumplimiento y confiabilidad << AGENDA
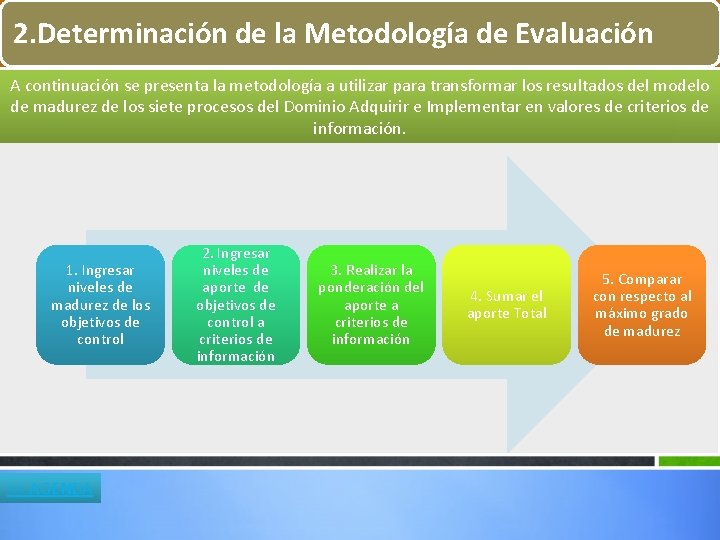
2. Determinación de la Metodología de Evaluación A continuación se presenta la metodología a utilizar para transformar los resultados del modelo de madurez de los siete procesos del Dominio Adquirir e Implementar en valores de criterios de información. 1. Ingresar niveles de madurez de los objetivos de control << AGENDA 2. Ingresar niveles de aporte de objetivos de control a criterios de información 3. Realizar la ponderación del aporte a criterios de información 4. Sumar el aporte Total 5. Comparar con respecto al máximo grado de madurez
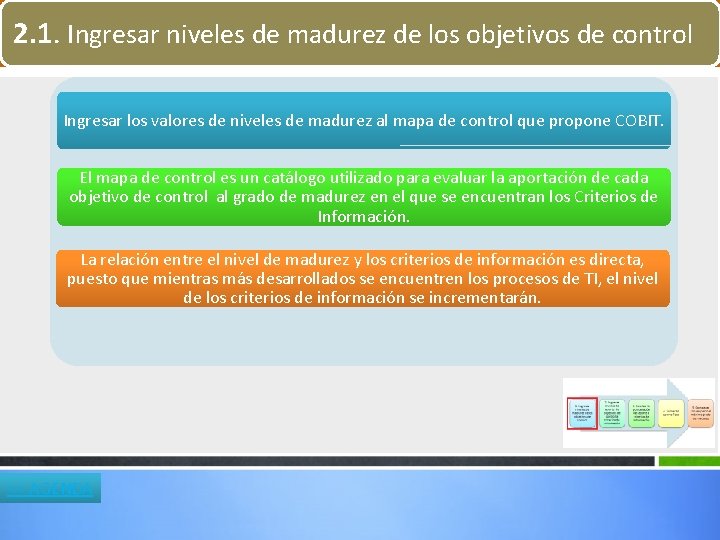
2. 1. Ingresar niveles de madurez de los objetivos de control Ingresar los valores de niveles de madurez al mapa de control que propone COBIT. El mapa de control es un catálogo utilizado para evaluar la aportación de cada objetivo de control al grado de madurez en el que se encuentran los Criterios de Información. La relación entre el nivel de madurez y los criterios de información es directa, puesto que mientras más desarrollados se encuentren los procesos de TI, el nivel de los criterios de información se incrementarán. << AGENDA
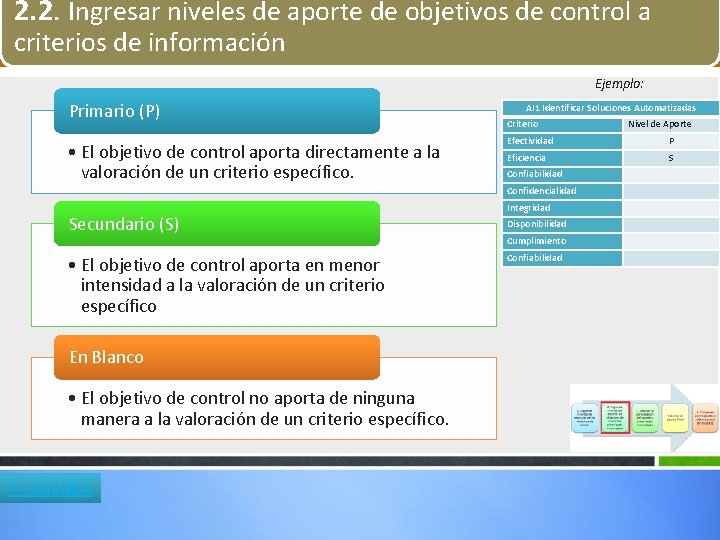
2. 2. Ingresar niveles de aporte de objetivos de control a criterios de información Ejemplo: Primario (P) • El objetivo de control aporta directamente a la valoración de un criterio específico. Secundario (S) • El objetivo de control aporta en menor intensidad a la valoración de un criterio específico En Blanco • El objetivo de control no aporta de ninguna manera a la valoración de un criterio específico. << AGENDA AI 1 Identificar Soluciones Automatizadas Criterio Nivel de Aporte Efectividad P Eficiencia S Confiabilidad Confidencialidad Integridad Disponibilidad Cumplimiento Confiabilidad
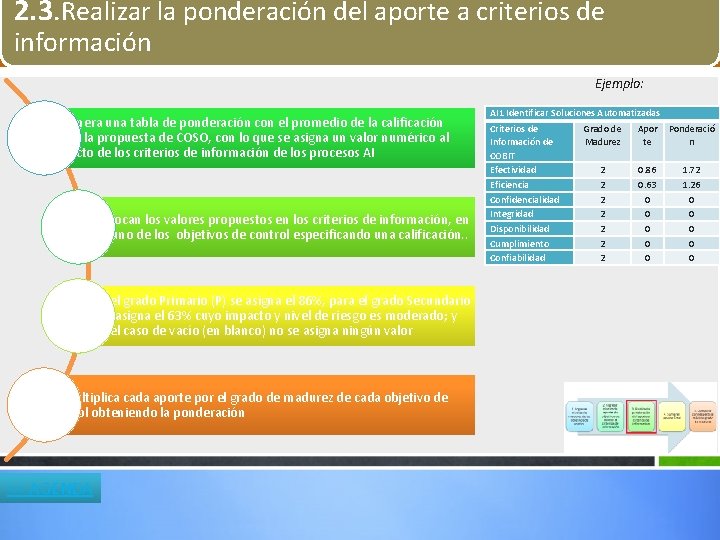
2. 3. Realizar la ponderación del aporte a criterios de información Ejemplo: se genera una tabla de ponderación con el promedio de la calificación según la propuesta de COSO, con lo que se asigna un valor numérico al impacto de los criterios de información de los procesos AI Se colocan los valores propuestos en los criterios de información, en cada uno de los objetivos de control especificando una calificación. . Para el grado Primario (P) se asigna el 86%, para el grado Secundario (S) se asigna el 63% cuyo impacto y nivel de riesgo es moderado; y para el caso de vacío (en blanco) no se asigna ningún valor Se multiplica cada aporte por el grado de madurez de cada objetivo de control obteniendo la ponderación << AGENDA AI 1 Identificar Soluciones Automatizadas Criterios de Información de COBIT Efectividad Grado de Madurez Apor te Ponderació n 2 0. 86 1. 72 Eficiencia Confidencialidad Integridad Disponibilidad Cumplimiento Confiabilidad 2 2 2 0. 63 0 0 0 1. 26 0 0 0
2. 4. Sumar el aporte Total Sumar el aporte ponderado de cada criterio de información << AGENDA Se obtendrá un Total Real por cada uno de los criterios
2. 5. Comparar con respecto al máximo grado de madurez La comparación será realizada frente al grado de madurez administrado y medible (4), pues representa el estado real que se desea lograr. Obtener el total real efectuando la sumatoria de cada columna de los criterios de información Comparar con el total ideal que resulta de la suma por columna si se considera que el grado de madurez es administrado (4) Calcular el porcentaje dividiendo el total real para el total ideal y multiplicando por 100 con lo que se obtiene el promedio de los porcentajes de los criterios de información. << AGENDA
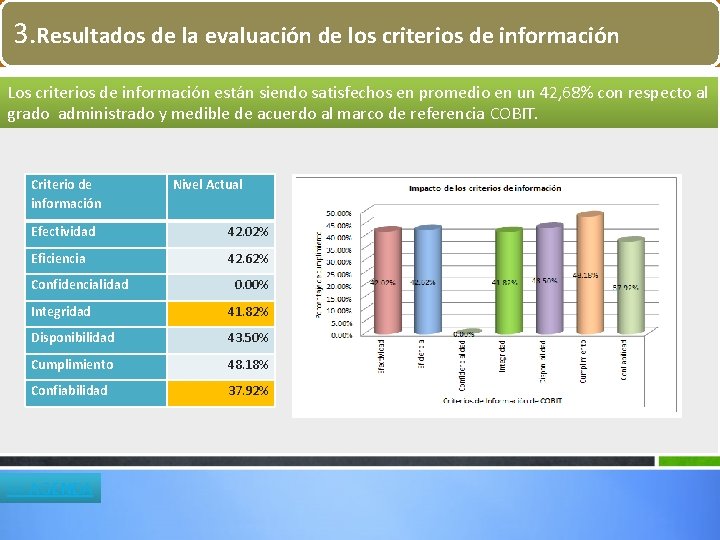
3. Resultados de la evaluación de los criterios de información Los criterios de información están siendo satisfechos en promedio en un 42, 68% con respecto al grado administrado y medible de acuerdo al marco de referencia COBIT. Criterio de información Nivel Actual Efectividad 42. 02% Eficiencia 42. 62% Confidencialidad 0. 00% Integridad 41. 82% Disponibilidad 43. 50% Cumplimiento 48. 18% Confiabilidad 37. 92% << AGENDA
AGENDA 1: El Problema de Investigación 2: El Marco de Referencia COBIT 3: Diagnóstico de los Procesos de TI 4: Determinación del Impacto de los Criterios de Información 5: Diseño del Manual de Gestión de TI para el CGREG
1. Motivación y contexto 1 2 3 Cada día existe mayor dependencia entre las organizaciones y la TI. Debe incorporarse a TI como un componente estratégico en la organización. Establecer Gobierno es crear un marco de control para los objetivos de TI , a partir de la importancia que adquiere TI en entrega de valor, riesgo, satisfacción del cliente, productivad COBIT es la herramienta diseñada para establecer gobierno de TI, ayuda a entender los riesgos y beneficios asociados con la TI. << AGENDA
2. Planteamiento del Problema ? 1 2 3 << AGENDA • ¿Es posible identificar y diagnosticar la situación actual de los procesos de TI aplicando COBIT en el dominio Adquirir e Implementar? • ¿Existirá relación entre los niveles de madurez de los procesos de TI y el grado de desempeño de la organización ? • ¿Cuáles deberán ser las estrategias para construir un Manual de Gestión de TI para el Dominio Adquirir e Implementar acorde a las exigencias y necesidades del CGREG?
3. Justificación e Importancia: La gestión de la TI es un factor crítico de éxito, es determinante para la operación y funcionamiento correcto y seguro de las organizaciones. TI aporta rápida y continuamente valor, simultáneamente ofrece una diversidad de opciones y presenta nuevos riesgos que obligan a su gobierno. Los procesos de TI en el CGREG no son manejados de manera adecuada generando conflictos entre proveedores y clientes de TI. La administración del CGREG requiere de prácticas generalmente aplicables y aceptadas de Control y Gobierno en TI para medir en forma efectiva el ambiente existente y planeado. << AGENDA
4. Objetivo General: Realizar una evaluación técnica informática del Sistema de Información de CGREG utilizando el estándar COBIT a fin de proponer la elaboración de un Manual de Gestión de TI en el Dominio Adquirir e Implementar, que determine las actividades que se deben realizar para incrementar el nivel de madurez de los procesos, que garanticen un adecuado nivel de servicio del área de TI. << AGENDA
5. Objetivos Específicos: Evaluar el estado actual del grado de madurez de los procesos de TI del CGREG en el Dominio Adquirir e Implementar. Identificar los niveles de efectividad, eficiencia, confidencialidad, integridad, disponibilidad, cumplimiento y confidencialidad de acuerdo al grado de madurez de los procesos y uso de recursos de TI aplicando COBIT. Diseñar el Manual de Gestión de TI para el Dominio Adquirir e Implementar que defina las guías, actividades y prácticas que deberán aplicarse para optimizar los procesos de TI. Validar el Manual aplicando el rediseño de 2 procesos en el Dominio Adquirir e Implementar << AGENDA
6. Hipótesis: Si se emplea el marco de referencia COBIT en el Dominio Adquirir e Implementar se logrará identificar el nivel de madurez de los procesos de TI y como estos afectan a los criterios de información que soportan la estrategia del negocio. << AGENDA
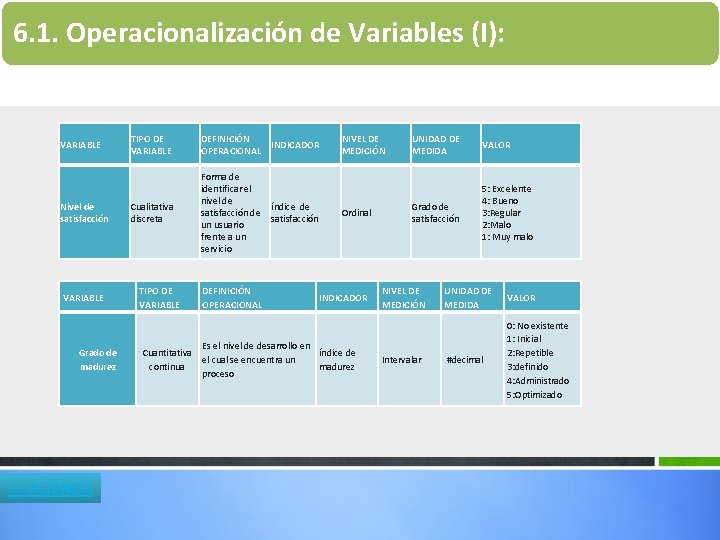
6. 1. Operacionalización de Variables (I): VARIABLE Nivel de satisfacción VARIABLE Grado de madurez << AGENDA TIPO DE VARIABLE DEFINICIÓN OPERACIONAL Cualitativa discreta Forma de identificar el nivel de índice de satisfacción un usuario frente a un servicio TIPO DE VARIABLE DEFINICIÓN OPERACIONAL INDICADOR NIVEL DE MEDICIÓN Ordinal INDICADOR Es el nivel de desarrollo en Cuantitativa índice de el cual se encuentra un continua madurez proceso UNIDAD DE MEDIDA VALOR Grado de satisfacción 5: Excelente 4: Bueno 3: Regular 2: Malo 1: Muy malo NIVEL DE MEDICIÓN Intervalar UNIDAD DE MEDIDA VALOR #decimal 0: No existente 1: Inicial 2: Repetible 3: definido 4: Administrado 5: Optimizado
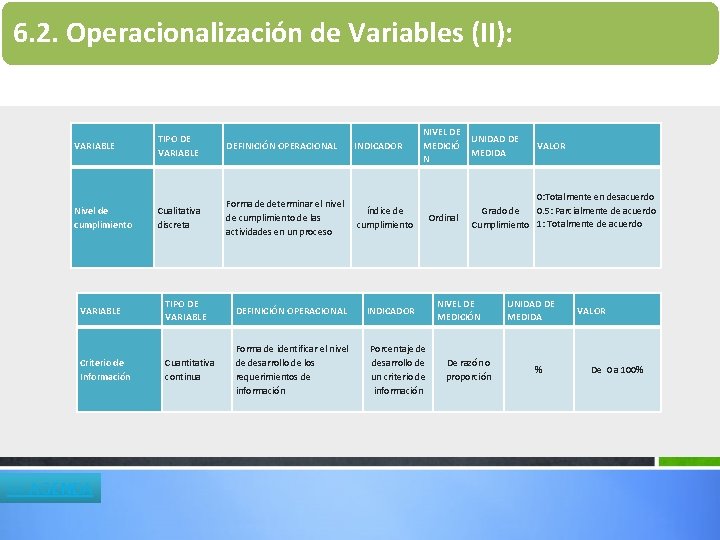
6. 2. Operacionalización de Variables (II): VARIABLE Nivel de cumplimiento TIPO DE VARIABLE DEFINICIÓN OPERACIONAL Cualitativa discreta Forma de determinar el nivel de cumplimiento de las actividades en un proceso índice de cumplimiento INDICADOR VARIABLE TIPO DE VARIABLE DEFINICIÓN OPERACIONAL Criterio de Información Cuantitativa continua Forma de identificar el nivel de desarrollo de los requerimientos de información << AGENDA INDICADOR NIVEL DE UNIDAD DE MEDICIÓ MEDIDA N Ordinal Porcentaje de desarrollo de un criterio de información VALOR 0: Totalmente en desacuerdo 0. 5: Parcialmente de acuerdo Grado de Cumplimiento 1: Totalmente de acuerdo NIVEL DE MEDICIÓN De razón o proporción UNIDAD DE MEDIDA % VALOR De 0 a 100%
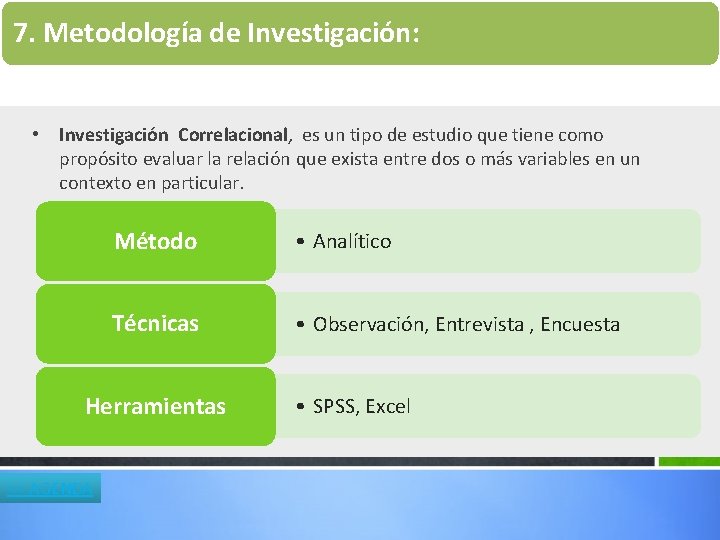
7. Metodología de Investigación: • Investigación Correlacional, es un tipo de estudio que tiene como propósito evaluar la relación que exista entre dos o más variables en un contexto en particular. Método • Analítico Técnicas • Observación, Entrevista , Encuesta Herramientas << AGENDA • SPSS, Excel
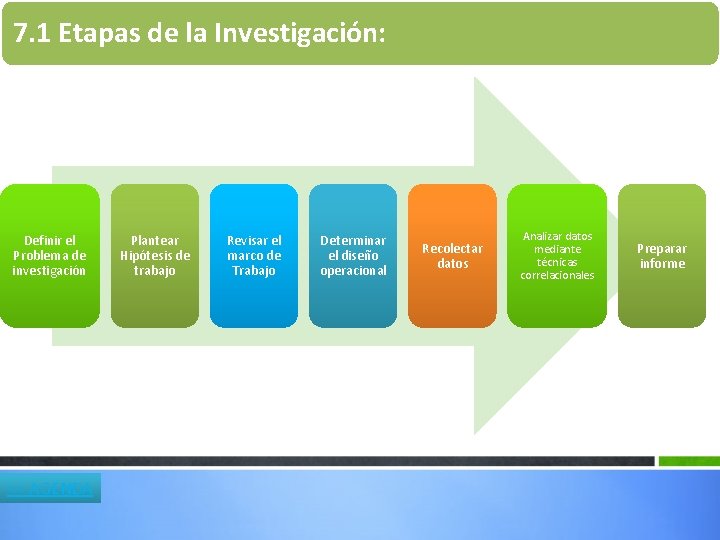
7. 1 Etapas de la Investigación: Definir el Problema de investigación << AGENDA Plantear Hipótesis de trabajo Revisar el marco de Trabajo Determinar el diseño operacional Recolectar datos Analizar datos mediante técnicas correlacionales Preparar informe
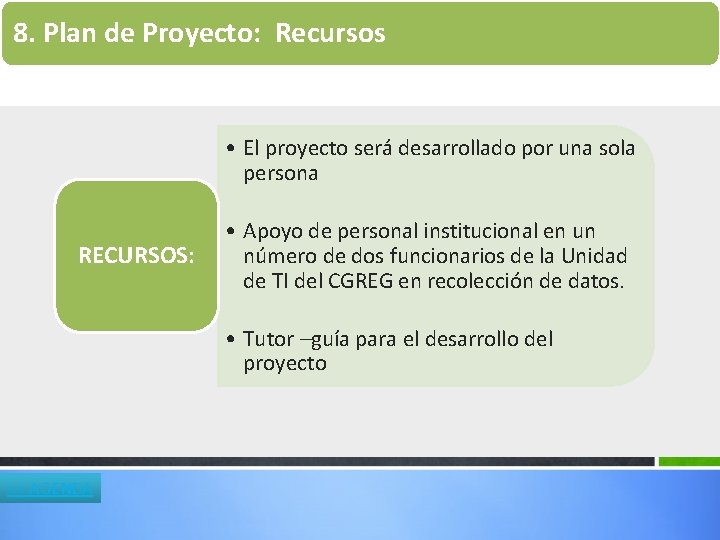
8. Plan de Proyecto: Recursos • El proyecto será desarrollado por una sola persona RECURSOS: • Apoyo de personal institucional en un número de dos funcionarios de la Unidad de TI del CGREG en recolección de datos. • Tutor –guía para el desarrollo del proyecto << AGENDA
8. 1. Plan de Proyecto: Presupuesto PRESUPUESTO: CANTIDAD VALOR UNITARIO TOTAL (USD) 4 Resmas de papel 4, 50 18, 00 4 Anillados 2, 50 10, 00 500 Impresiones 0, 10 50, 00 4 Empastados 85, 00 340, 00 2 Juegos de cartuchos de impresora 40, 00 80, 00 10 Carpetas 0, 70 7, 00 10 Papel Politécnico 0, 70 7, 00 1 Derechos de Grado 400 6 Internet 19, 90 119, 40 20 Movilización 10, 00 200, 00 << AGENDA DETALLE TOTAL 1. 031, 40
AGENDA 1: El Problema de Investigación 2: El Marco de Referencia COBIT 3: Diagnóstico de los Procesos de TI 4: Impacto de los Criterios de Información 5: Diseño del Manual de Gestión de TI para el CGREG
GRACIAS…! << AGENDA