
DENIAL OF SERVICE Il caso Mafiaboy Silvia Pasqualotto
DENIAL OF SERVICE Il caso Mafiaboy Silvia Pasqualotto e Giulia Nanino

IL CASO Michael Calce, detto Mafia. Boy, quindicenne canadese, nel 2000 sferra un attacco di tipo DDo. S a diversi siti di ecommerce.
• Attacco Denial of Service • Tipi di attacco e tecniche usate • Ping Flood/Syn Flood • Il Distributed Denial of Service e l’attacco di Mafiaboy • Come difendersi?
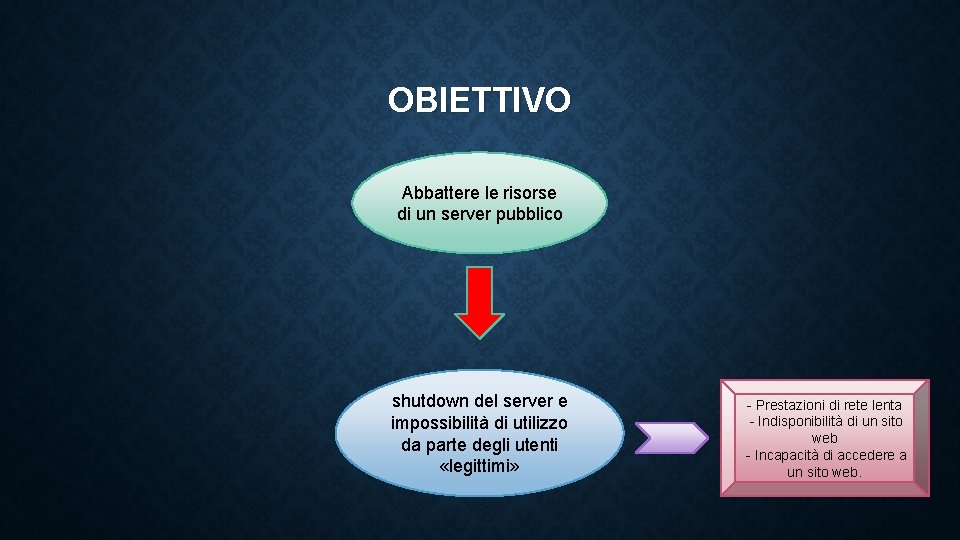
OBIETTIVO Abbattere le risorse di un server pubblico shutdown del server e impossibilità di utilizzo da parte degli utenti «legittimi» - Prestazioni di rete lenta - Indisponibilità di un sito web - Incapacità di accedere a un sito web.
GLI ATTACCHI DOS • Consumo di risorse di calcolo (larghezza di banda) • Distruzione di informazioni di configurazione (informazioni di routing) • Disfacimento di informazioni di stato (ripristino di sessioni TCP)
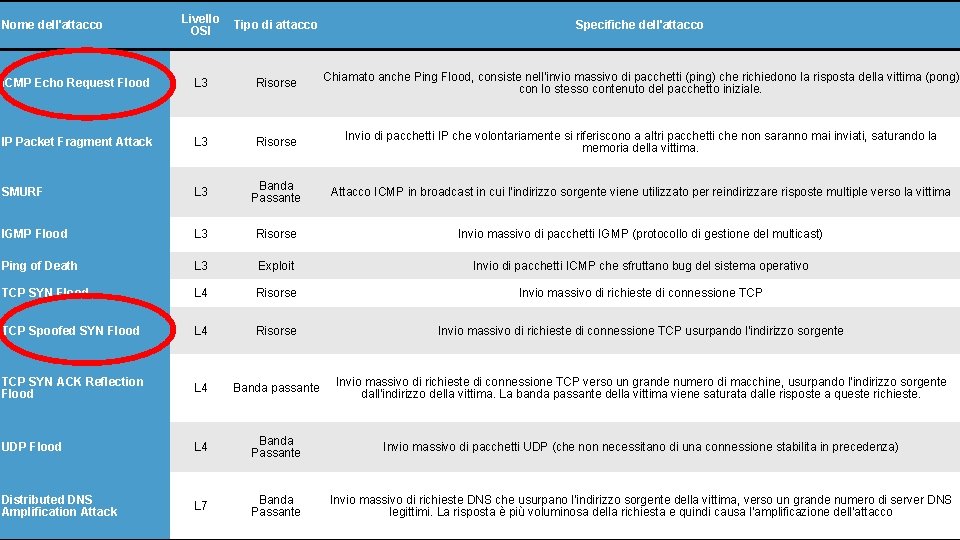
Livello OSI Tipo di attacco Specifiche dell'attacco ICMP Echo Request Flood L 3 Risorse Chiamato anche Ping Flood, consiste nell'invio massivo di pacchetti (ping) che richiedono la risposta della vittima (pong) con lo stesso contenuto del pacchetto iniziale. IP Packet Fragment Attack L 3 Risorse Invio di pacchetti IP che volontariamente si riferiscono a altri pacchetti che non saranno mai inviati, saturando la memoria della vittima. SMURF L 3 Banda Passante Attacco ICMP in broadcast in cui l'indirizzo sorgente viene utilizzato per reindirizzare risposte multiple verso la vittima IGMP Flood L 3 Risorse Invio massivo di pacchetti IGMP (protocollo di gestione del multicast) Ping of Death L 3 Exploit Invio di pacchetti ICMP che sfruttano bug del sistema operativo TCP SYN Flood L 4 Risorse Invio massivo di richieste di connessione TCP Spoofed SYN Flood L 4 Risorse Invio massivo di richieste di connessione TCP usurpando l'indirizzo sorgente TCP SYN ACK Reflection Flood L 4 Banda passante Invio massivo di richieste di connessione TCP verso un grande numero di macchine, usurpando l'indirizzo sorgente dall'indirizzo della vittima. La banda passante della vittima viene saturata dalle risposte a queste richieste. UDP Flood L 4 Banda Passante Invio massivo di pacchetti UDP (che non necessitano di una connessione stabilita in precedenza) Distributed DNS Amplification Attack L 7 Banda Passante Invio massivo di richieste DNS che usurpano l'indirizzo sorgente della vittima, verso un grande numero di server DNS legittimi. La risposta è più voluminosa della richiesta e quindi causa l'amplificazione dell'attacco Nome dell'attacco
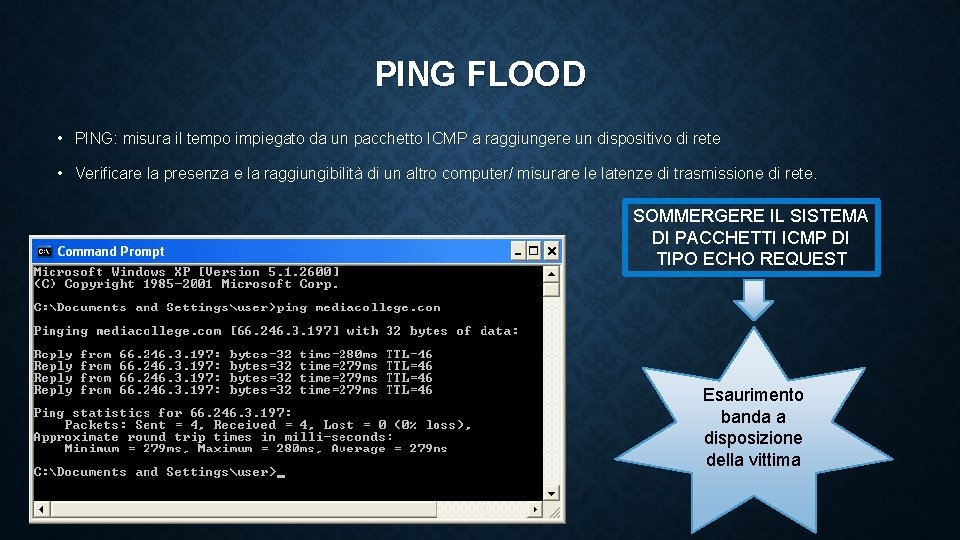
PING FLOOD • PING: misura il tempo impiegato da un pacchetto ICMP a raggiungere un dispositivo di rete • Verificare la presenza e la raggiungibilità di un altro computer/ misurare le latenze di trasmissione di rete. SOMMERGERE IL SISTEMA DI PACCHETTI ICMP DI TIPO ECHO REQUEST Esaurimento banda a disposizione della vittima
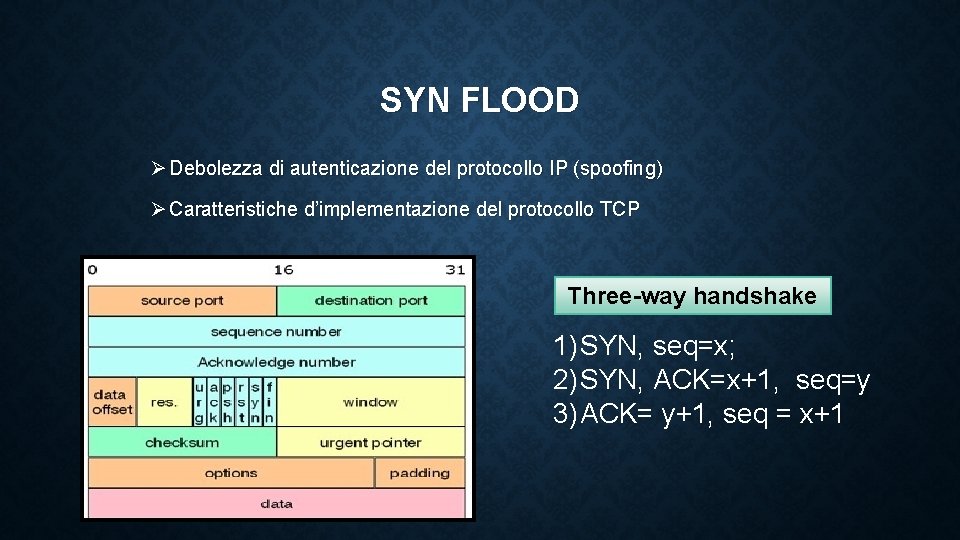
SYN FLOOD Ø Debolezza di autenticazione del protocollo IP (spoofing) Ø Caratteristiche d’implementazione del protocollo TCP Three-way handshake 1) SYN, seq=x; 2) SYN, ACK=x+1, seq=y 3) ACK= y+1, seq = x+1
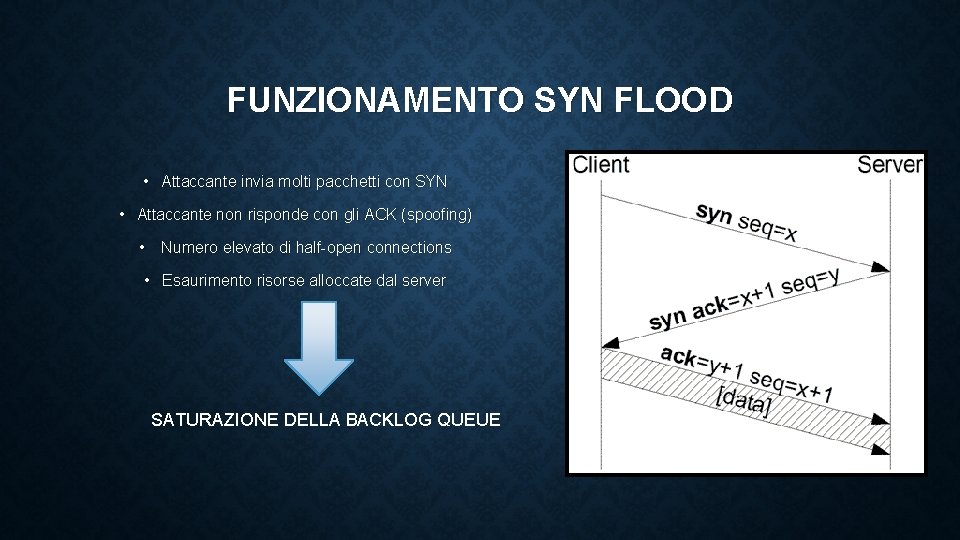
FUNZIONAMENTO SYN FLOOD • Attaccante invia molti pacchetti con SYN • Attaccante non risponde con gli ACK (spoofing) • Numero elevato di half-open connections • Esaurimento risorse alloccate dal server SATURAZIONE DELLA BACKLOG QUEUE
LA STORIA DELL’ATTACCO E IL DDOS • Operazione «Rivolta» : • 7 febbraio 2000: attacco al web server Yahoo. com • Mese successivo: attacco Cnn. com, Amazon. com, e. Bay, e. Trade e Dell. • OBIETTIVO: affermare la supremazia all’interno del gruppo di hacker Tnt • DANNO: 7, 5 milioni di $
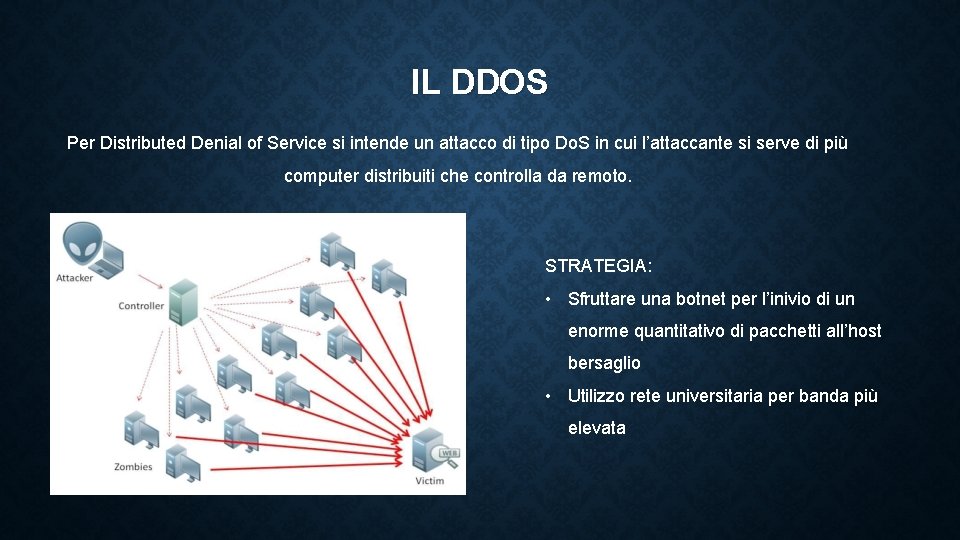
IL DDOS Per Distributed Denial of Service si intende un attacco di tipo Do. S in cui l’attaccante si serve di più computer distribuiti che controlla da remoto. STRATEGIA: • Sfruttare una botnet per l’inivio di un enorme quantitativo di pacchetti all’host bersaglio • Utilizzo rete universitaria per banda più elevata
CREAZIONE DELLA BOTNET 1) Download guidati (drive-by download) 2) Messaggi di posta elettronica Il fenomeno del DDOS sta assumendo dimensioni preoccupanti a causa dell’avvento della banda larga!!
COME CONTRASTARE UN ATTACCO DDOS DUE LIVELLI DI DIFESA 1) ISP Prevenzione dagli attacchi 2) Utente Uso di antivirus e aggiornamenti
I N O I Z U L O S • Dimensionamento dinamico della Backlog Queue; • Diminuire il TTL per le richieste in attesa (Half Open Connection). • Scartare TCP SYN casualmente; • Inserire le richieste solo al completamento del 3 -Way Handshake. • Filtraggio dei dati in arrivo • Limitazione del traffico • Sistemi di riconoscimento delle intrusioni
Fine
- Slides: 15