
Chcesz pokoju gotuj si do wojny Si vis
- Slides: 49
„Chcesz pokoju, gotuj się do wojny. ” „Si vis pacem, para bellum. ” Publius Flavius Vegetius Renatus, czyli Wegecjusz pisarz i historyk rzymski żyjący w drugiej połowie IV wieku n. e. Pełnomocnik ds. Ochrony Inf. Niejawnych Wieńczysław BIELECKI 1
Kto ma informację, ten ma władzę Ta zależność znana jest od zarania dziejów. Bez wiedzy o obywatelach, ich potrzebach czy nastrojach, bez informacji ze świata nie można skutecznie sprawować żadnej władzy. = 2
Informacja, podobnie jak inne ważne aktywa organizacji jest niezbędna dla jej działania oraz stanowi dla niej wartość a więc powinna być odpowiednio chroniona!
Odpowiedzialność karna Z chwilą nawiązania stosunku pracy, na pracowniku spoczywa z mocy samego prawa obowiązek lojalności wobec pracodawcy, czego konsekwencją jest zakaz ujawniania informacji, które stanowią tajemnicę pracodawcy. Złamanie tego obowiązku jest naruszeniem umowy o pracę i może być przyczyną wypowiedzenia umowy o pracę lub rozwiązania jej bez wypowiedzenia (a więc w tzw. trybie dyscyplinarnym). – art. 52 § 1 pkt 1 Kodeksu Pracy. 3
Klasyk … Rzeczy proste są zawsze najbardziej niezwykłe Paolo Coelho 3
1 Zasada indywidualnych kont w systemie Każdy pracownik zobowiązany jest do pracy w systemach teleinformatycznych na przypisanych jemu kontach. Zabronione jest udostępnianie kont osobom trzecim 4
2 Zasada poufności haseł i kodów dostępu Każdy pracownik zobowiązany jest do zachowania poufności i nie przekazywania osobom nieuprawnionym udostępnionych jemu haseł. Zasada ta w szczególności dotyczy osobistych haseł dostępu pracownika do systemów teleinformatycznych i stref chronionych 5
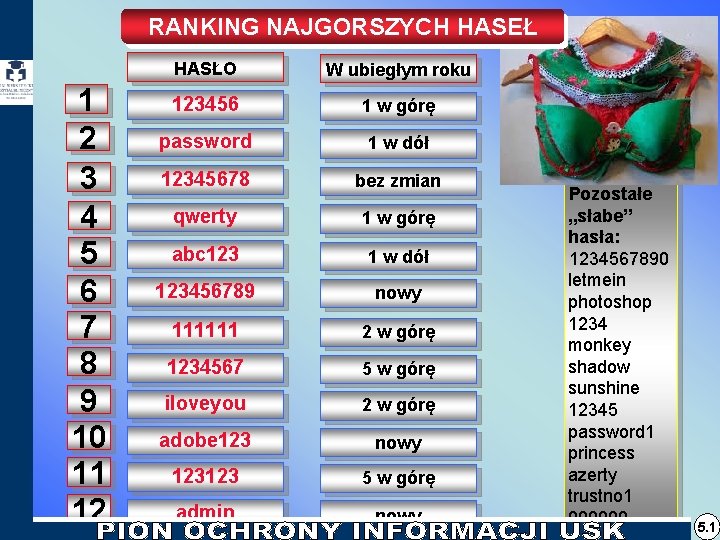
RANKING NAJGORSZYCH HASEŁ 1 2 3 4 5 6 7 8 9 10 11 12 HASŁO W ubiegłym roku 123456 1 w górę password 1 w dół 12345678 bez zmian qwerty 1 w górę abc 123 1 w dół 123456789 nowy 111111 2 w górę 1234567 5 w górę iloveyou 2 w górę adobe 123 nowy 123123 5 w górę admin nowy Pozostałe „słabe” hasła: 1234567890 letmein photoshop 1234 monkey shadow sunshine 12345 password 1 princess azerty trustno 1 000000 5. 1
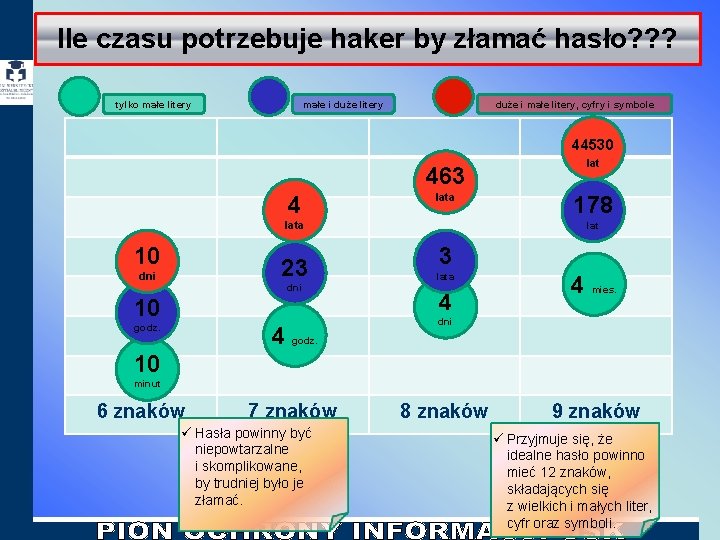
Ile czasu potrzebuje haker by złamać hasło? ? ? tylko małe litery małe i duże litery duże i małe litery, cyfry i symbole 44530 463 4 lata 10 23 dni 10 godz. 4 godz. lat 178 lat 3 lata 4 4 mies. dni 10 minut 6 znaków 7 znaków ü Hasła powinny być niepowtarzalne i skomplikowane, by trudniej było je złamać. 8 znaków 9 znaków ü Przyjmuje się, że idealne hasło powinno mieć 12 znaków, składających się z wielkich i małych liter, cyfr oraz symboli.
HASŁA Na podsumowaniu spotkania GIODO (Generalny Inspektor Ochrony Danych Osobowych) przypomniał o „codziennej higienie” komputerów i innych urządzeń elektronicznych, z których coraz częściej korzystamy, posłużył się humorystycznym stwierdzeniem pochodzącym z amerykańskiego portalu zajmującego się ochroną informacji, że: „Z hasłami jest jak z majtkami – należy je zmieniać często, nie zostawiać na widoku i nie pożyczać obcym” To samo dotyczy PIN-ów, które są związane z konkretna osobą posiadającą dostęp do jakiegoś urządzenia czy do karty płatniczej 5. 1
3 Zasada zamkniętego pomieszczenia Niedopuszczalne jest pozostawianie niezabezpieczonego pomieszczenia służbowego, zarówno w godzinach pracy, jak i po jej zakończeniu, jeśli nie pozostaje w nim osoba uprawniona. Zasada nie dotyczy pomieszczeń ogólnie dostępnych. Po zakończeniu dnia pracy, ostatnia wychodząca z pomieszczenia osoba jest zobowiązana zamknąć wszystkie okna i drzwi oraz zgodnie z obowiązującymi ustaleniami, zabezpieczyć klucze do pomieszczenia 6
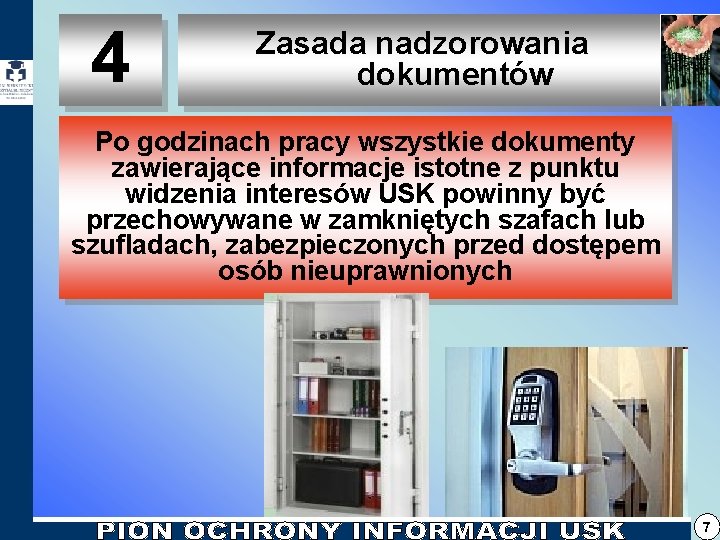
4 Zasada nadzorowania dokumentów Po godzinach pracy wszystkie dokumenty zawierające informacje istotne z punktu widzenia interesów USK powinny być przechowywane w zamkniętych szafach lub szufladach, zabezpieczonych przed dostępem osób nieuprawnionych 7
5 Zasada czystego biurka Należy unikać pozostawiania bez nadzoru dokumentów na biurku. Po zakończeniu pracy należy uprzątnąć biurko z dokumentów papierowych oraz innych nośników informacji (płyt CD, DVD, pen-drive itp. ) 8
6 Zasada czystej tablicy Po zakończeniu zajęć, spotkań, dyskusji itp. należy uprzątnąć wszystkie materiały oraz oczyścić tablice 9
7 Zasada czystego ekranu Każdy komputer musi mieć ustawiony wygaszacz ekranu po podaniu hasła lub wyłączający się automatycznie po określonym czasie bezczynności użytkownika. Dodatkowo przed pozostawieniem włączonego komputera bez opieki użytkownik powinien zablokować go (włączając wygaszacz ekranu) lub w przypadku dłuższej nieobecności wylogować się z systemu 10
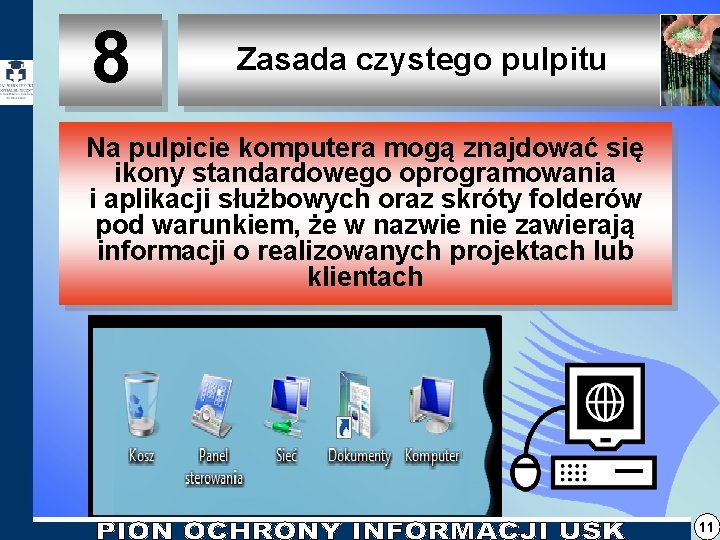
8 Zasada czystego pulpitu Na pulpicie komputera mogą znajdować się ikony standardowego oprogramowania i aplikacji służbowych oraz skróty folderów pod warunkiem, że w nazwie nie zawierają informacji o realizowanych projektach lub klientach 11
9 Zasada czystych drukarek Informacje drukowane powinny być zabierane z drukarek niezwłocznie po ich wydrukowaniu. W przypadku nieudanej próby drukowania, użytkownik powinien skontaktować się z serwisantem odpowiedzialnym za poprawne funkcjonowanie urządzenia. Samodzielnie lub według instrukcji serwisanta usunąć informacje z pamięci drukarki 12
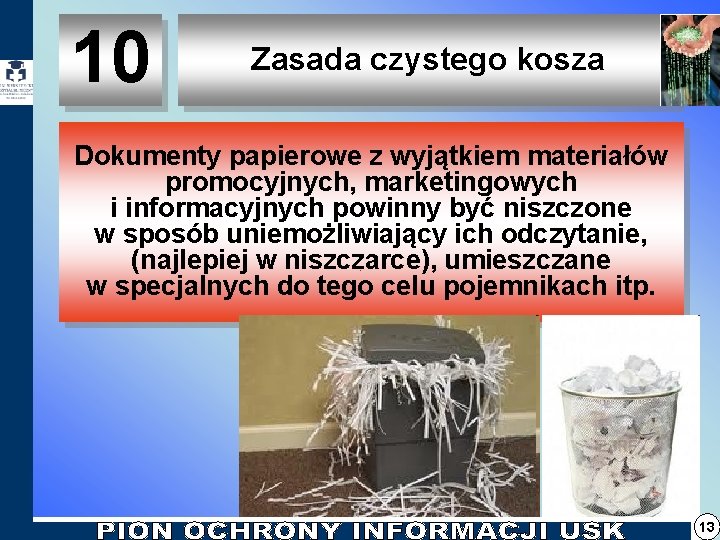
10 Zasada czystego kosza Dokumenty papierowe z wyjątkiem materiałów promocyjnych, marketingowych i informacyjnych powinny być niszczone w sposób uniemożliwiający ich odczytanie, (najlepiej w niszczarce), umieszczane w specjalnych do tego celu pojemnikach itp. 13
11 Zasada odpowiedzialności za zasoby Każdy użytkownik odpowiada za udostępnione jemu zasoby (komputery, oprogramowanie, systemy, konta itp. ). Zasoby te przeznaczone są do realizacji celów służbowych Wykorzystanie ich do celów prywatnych możliwe jest jedynie w ograniczonym wewnętrznymi przepisami zakresie. Nieuprawnione zainstalowanie nielegalnego oprogramowania jest bezwzględnie zabronione 14
12 Zasada wiedzy koniecznej, uzasadnionej „need-to-know” „need-to-know’ oznacza, że informacje mogą być udostępniane tylko tym osobom, które posiadają potwierdzoną potrzebę uzyskania wiedzy na temat lub posiadania takich informacji w celu wykonania swoich zadań służbowych lub zawodowych Takie określenie pojawiło się miedzy innymi w umowie miedzy Rządem Rzeczypospolitej Polskiej a Rządem Królestwa Norwegii o wzajemnej ochronie informacji niejawnych, podpisanej w warszawie 28. 02. 2007 r. 15
13 Zasada świadomej konwersacji Nie zawsze i wszędzie trzeba mówić co się wie, ale zawsze i wszędzie trzeba wiedzieć co, gdzie i do kogo się mówi … 15
13 Wystąpienia, konferencje, artykuły, publikacje itp. Wszelkie wystąpienia publiczne (prezentacje, odczyty) prezentowane na różnego rodzaju szkoleniach, konferencjach, odprawach powinny być uzgadniane wcześniej z właściwym przełożonym (dyrektorem w pionie) Korzystanie z zasobów USK przy pisaniu prac naukowych, publikacji, artykułów powinno odbywać się za zgodą Dyrektora USK Do powyższego mają zastosowanie: Ø Regulamin pracy - § 8, pkt 2 ppkt 5, 6, § 77, pkt 5; Ø Kodeks etycznego postępowania pracowników USK – art. 3, pkt 20 Ø Polityka Bezpieczeństwa Informacji w USK 19
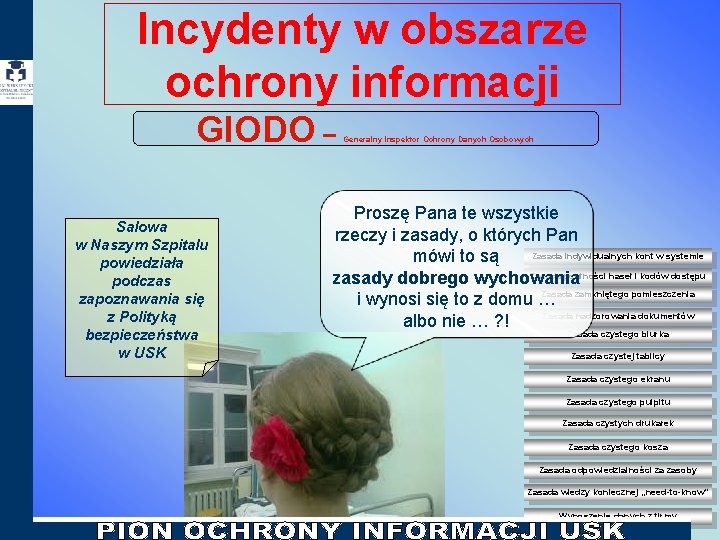
Incydenty w obszarze ochrony informacji GIODO – Salowa w Naszym Szpitalu powiedziała podczas zapoznawania się z Polityką bezpieczeństwa w USK Generalny Inspektor Ochrony Danych Osobowych Proszę Pana te wszystkie rzeczy i zasady, o których Pan Zasada indywidualnych kont w systemie mówi to są Zasada poufności haseł i kodów dostępu zasady dobrego wychowania Zasada zamkniętego pomieszczenia i wynosi się to z domu … Zasada nadzorowania dokumentów albo nie … ? ! Zasada czystego biurka Zasada czystej tablicy Zasada czystego ekranu Zasada czystego pulpitu Zasada czystych drukarek Zasada czystego kosza Zasada odpowiedzialności za zasoby Zasada wiedzy koniecznej „need-to-know” Wynoszenie danych z firmy
Ataki hakerów - wycieki danych osobowych, finansowych … tysięcy osób Afera Wiki. Leaks - spowodowanie przez szeregowca USA Manninga Bradle’ya wycieku tysięcy depesz dyplomatycznych Afera Snowdena - ujawnienie przez Edwarda Snowdena szpiegowskich poczynań w cyberprzestrzeni Agencji Bezpieczeństwa Narodowego (NSA) Stanów Zjednoczonych Afera Taśmowa - nagrywanie bardzo wpływowych polityków - z szefem banku centralnego i ministrem odpowiedzialnym za nadzór nad służbami specjalnymi na czele … Afera …………. . 17
Ataki ransomware Komputery padły, paraliż w przychodni. "To atak hakerski" (http: //www. tvn 24. pl) 2 lutego 2017 r. üW przychodni kolejki chorych pacjentów, a placówka sparaliżowana. System z danymi pacjentów ABC Medic w Zielonej Górze padł, najprawdopodobniej po otwarciu zawirusowanego pliku na jednym z komputerów. -To atak hakerski z żądaniem opłaty i to dosyć znaczącej: 4 tysięcy złotych - mówi jeden z lekarzy. Sprawą zajęła się policja … Jak zhakować szpital - czy dane pacjentów są bezpieczne? ü Szpital w Ottawie stał się celem cyberataku, w wyniku którego kilka komputerów zostało zainfekowanych złośliwym wirusem. Zagrożenie najpierw zaszyfrowało szpitalne dane, a później zażądało okupu za ich odblokowanie. ü Infekcja nastąpiła w momencie kliknięcia przez kogoś na szpitalnym komputerze w złośliwy link, czego skutkiem było zaszyfrowanie plików. Szpital, dzięki zastosowanym rozwiązaniom bezpieczeństwa, nie musiał jednak płacić okupu – administratorzy wyczyścili jedynie dyski zainfekowanych maszyn. ü Atak na kanadyjski szpital odbył się niecały miesiąc po podobnym incydencie, który miał miejsce w Hollywood Presbyterian Medical Center z siedzibą w Los Angeles. W tamtym przypadku władze szpitala zapłaciły cyberprzestępcom 17 000 dolarów, aby odzyskać zaszyfrowane dane. W wypadku identycznego ataku na szpital Lukas Krankenhaus, konsekwencją działania zagrożenia szyfrującego było realne zagrożenie życia pacjenta - konieczne było przełożenie zaplanowanych operacji.
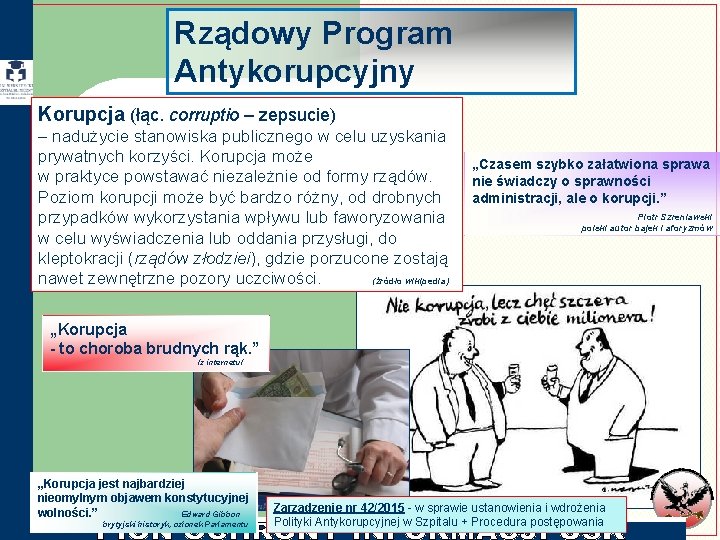
Rządowy Program Antykorupcyjny Korupcja (łąc. corruptio – zepsucie) – nadużycie stanowiska publicznego w celu uzyskania prywatnych korzyści. Korupcja może w praktyce powstawać niezależnie od formy rządów. Poziom korupcji może być bardzo różny, od drobnych przypadków wykorzystania wpływu lub faworyzowania w celu wyświadczenia lub oddania przysługi, do kleptokracji (rządów złodziei), gdzie porzucone zostają nawet zewnętrzne pozory uczciwości. (źródło wikipedia) „Czasem szybko załatwiona sprawa nie świadczy o sprawności administracji, ale o korupcji. ” Piotr Szreniawski polski autor bajek i aforyzmów „Korupcja - to choroba brudnych rąk. ” /z internetu/ „Korupcja jest najbardziej nieomylnym objawem konstytucyjnej wolności. ” Edward Gibbon brytyjski historyk, członek Parlamentu Zarządzenie nr 42/2015 - w sprawie ustanowienia i wdrożenia Polityki Antykorupcyjnej w Szpitalu + Procedura postępowania
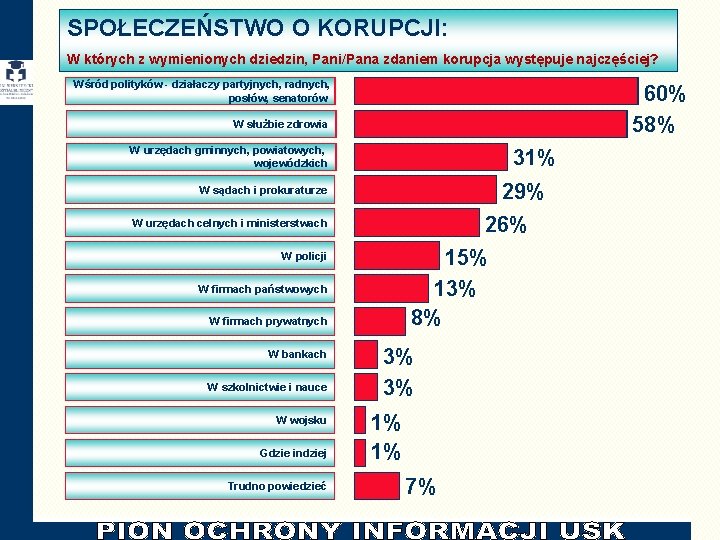
SPOŁECZEŃSTWO O KORUPCJI: W których z wymienionych dziedzin, Pani/Pana zdaniem korupcja występuje najczęściej? Wśród polityków - działaczy partyjnych, radnych, posłów, senatorów 60% 58% W służbie zdrowia W urzędach gminnych, powiatowych, wojewódzkich 31% 29% 26% 15% 13% 8% W sądach i prokuraturze W urzędach celnych i ministerstwach W policji W firmach państwowych W firmach prywatnych W bankach W szkolnictwie i nauce W wojsku Gdzie indziej Trudno powiedzieć 3% 3% 1% 1% 7%
Dane osobowe W polskim ustawodawstwie zasada ochrony danych osobowych została wprowadzona Konstytucją RP z dnia 2 kwietnia 1997 r. (art. 51 ust. 1) nikt nie może być obowiązany inaczej niż na podstawie ustawy do ujawniania informacji dotyczących jego osoby (art. 51 ust. 3) każdy ma prawo dostępu do dotyczących go urzędowych dokumentów i zbiorów danych; ograniczenie tego prawa może określić ustawa (art. 51 ust. 4) każdy ma prawo do żądania sprostowania i usunięcia informacji nieprawdziwych, niepełnych lub zebranych w sposób sprzeczny z ustawą
Akty prawne dotyczące przetwarzania i ochrony danych osobowych Konstytucja Rzeczpospolitej Polskiej z dnia 2 kwietnia 1997 r. (Dz. U. z 1997 r. Nr 78, poz. 483) Ustawa z dnia 29 sierpnia 1997 r. o ochronie danych osobowych (Dz. U. z 2014 r. poz. 1182 ze zmian. ) Rozporządzenie Ministra Spraw Wewnętrznych i Administracji z dnia 29 kwietnia 2004 r. w sprawie dokumentacji przetwarzania danych osobowych oraz warunków technicznych i organizacyjnych, jakim powinny odpowiadać urządzenia i systemy informatyczne służące do przetwarzania danych osobowych (Dz. U. z 2004 r. Nr 100, poz. 1024) Rozporządzenie Ministra Spraw Wewnętrznych i Administracji z dnia 11 grudnia 2008 r. w sprawie wzoru zgłoszenia zbioru do rejestracji Generalnemu Inspektorowi Ochrony Danych Osobowych (Dz. U. z 2008 r. Nr 229, poz. 1536) Rozporządzenie Ministra Spraw Wewnętrznych i Administracji z dnia 10. 12. 2014 r. w sprawie wzorów zgłoszeń powołania i odwołania ABI (Dz. U. 2014, poz. 1934)
Ochrona dokumentacji medycznej ROZPORZĄDZENIE MINISTRA ZDROWIA z dnia 9 listopada 2015 r. W sprawie rodzajów, zakresu i wzorów dokumentacji medycznej oraz sposobu jej przetwarzania § 73 1. Dokumentacja wewnętrzna jest przechowywana przez podmiot, który ją sporządził. 2. Dokumentacja zewnętrzna w postaci zleceń lub skierowań jest przechowywana przez podmiot, który zrealizował zlecone świadczenie zdrowotne. § 74 Podmiot zapewnia odpowiednie warunki zabezpieczające dokumentację przed zniszczeniem, uszkodzeniem lub utratą i dostępem osób nieupoważnionych, a także umożliwiające jej wykorzystanie bez zbędnej zwłoki.
Ochrona dokumentacji medycznej USTAWA z dnia 6 listopada 2008 r. o prawach pacjenta i Rzeczniku Praw Pacjenta Art. 24. 2. Osoby wykonujące zawód medyczny oraz inne osoby, wykonujące czynności pomocnicze przy udzielaniu świadczeń zdrowotnych, a także czynności związane z utrzymaniem systemu teleinformatycznego, w którym przetwarzana jest dokumentacja medyczna i zapewnieniem bezpieczeństwa tego systemu, na podstawie upoważnienia administratora danych, są uprawnione do przetwarzania danych zawartych w dokumentacji medycznej, o której mowa w art. 25, w celu ochrony zdrowia, udzielania oraz zarządzania udzielaniem świadczeń zdrowotnych, utrzymania systemu teleinformatycznego, w którym przetwarzana jest dokumentacja medyczna i zapewnieniem bezpieczeństwa tego systemu.
Warunki przetwarzania danych osobowych Pracownik może przetwarzać dane osobowe, tylko i wyłącznie w sytuacji, gdy: q posiada pisemne upoważnienie do przetwarzania danych osobowych q jest umieszczony w Ewidencji Osób Upoważnionych do przetwarzania danych q w celu i zakresie wskazanym w upoważnieniu; q przez okres na jaki upoważnienie zostało udzielone. Uwaga! Pracownicy upoważnieni do przetwarzania danych osobowych są zobowiązani do ochrony danych zarówno w trakcie trwania zatrudnienia, jak i po jego ustaniu
Dane osobowe Danymi osobowymi są wszelkie informacje dotyczące konkretnej osoby, za pomocą których bez większego wysiłku można tę osobę zidentyfikować, chociaż nie jest ona wyraźnie wskazana. Informacji nie uważa się za umożliwiającą określenie tożsamości osoby, jeżeli wymagałoby to nadmiernych kosztów, czasu lub działań. Danymi osobowymi nie będą zatem pojedyncze informacje o dużym stopniu ogólności, np. sama nazwa ulicy i numer domu, w którym mieszka wiele osób, czy wysokość wynagrodzenia. Informacja ta będzie jednak stanowić dane osobowe wówczas, gdy zostanie zestawiona z innymi, dodatkowymi informacjami, np. imieniem i nazwiskiem czy numerem PESEL, które w konsekwencji można odnieść do konkretnej osoby.
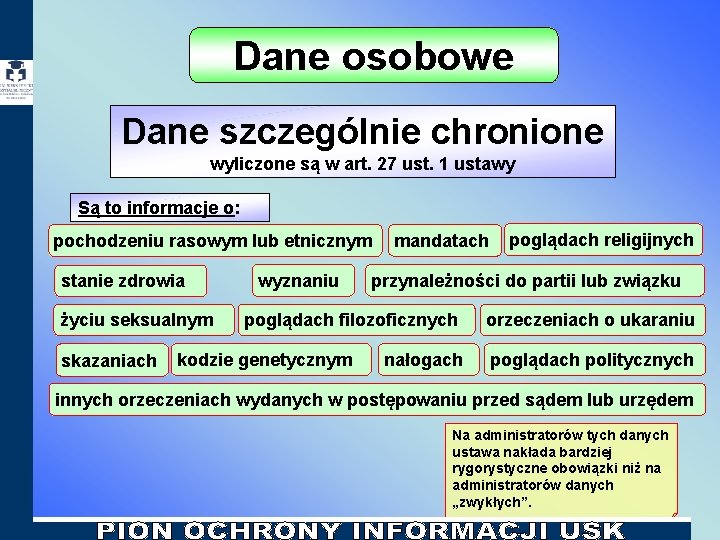
Dane osobowe Dane szczególnie chronione wyliczone są w art. 27 ust. 1 ustawy Są to informacje o: pochodzeniu rasowym lub etnicznym mandatach stanie zdrowia życiu seksualnym skazaniach wyznaniu przynależności do partii lub związku poglądach filozoficznych kodzie genetycznym poglądach religijnych nałogach orzeczeniach o ukaraniu poglądach politycznych innych orzeczeniach wydanych w postępowaniu przed sądem lub urzędem Na administratorów tych danych ustawa nakłada bardziej rygorystyczne obowiązki niż na administratorów danych „zwykłych”.
Dane osobowe Dane „zwykłe” tak nazywane są dane osobowe poza wymienionymi w art. 27 ust. 1 ustawy. Zaliczamy do nich np. imię, nazwisko, adres zamieszkania, datę urodzenia, nr PESEL Nie jest to pojęcie zdefiniowane w ustawie o ochronie danych osobowych.
Dane osobowe Adres poczty elektronicznej – bez dodatkowych informacji, umożliwiających ustalenie tożsamości osoby – zasadniczo nie stanowi danych osobowych Występujący samodzielnie adres poczty elektronicznej można w wyjątkowych przypadkach uznać za dane osobowe, ale tylko wtedy, gdy elementy jego treści pozwalają, bez nadmiernych kosztów, czasu lub działań – na ustalenie na ich podstawie tożsamości danej osoby. Dzieje się tak w sytuacji, gdy elementami treści adresu są np. imię i nazwisko jego właściciela.
! ! Dane osobowe Informacje o osobach zmarłych - nie są danymi osobowymi Firmy, urzędy i instytucje publiczne, odmawiając udzielenia informacji o osobach zmarłych, powołują się na ustawę o ochronie danych osobowych. Ustawa o ochronie danych osobowych nie może jednak stanowić podstawy takiej odmowy, ponieważ nie dotyczy ona osób zmarłych. Informacje o przedsiębiorcach - wobec powyższych nie stosuje się przepisów ustawy o ochronie danych osobowych Przepisów Ustawy nie stosuje się w szczególności: o osobach prawnych, jednostkach organizacyjnych nie posiadających osobowości prawnej oraz podmiotach prowadzących działalność gospodarczą.
Dane osobowe Przetwarzanie danych to: przechowywanie danych, nawet jeśli podmiot faktycznie z nich nie korzysta wykonywanie na nich jakichkolwiek operacji opracowywanie modyfikowanie przekazywanie udostępnianie zmienianie utrwalanie zbieranie Ustawa definiuje jedynie pojęcie „przetwarzania”, brak jest natomiast definicji poszczególnych form przetwarzania, takich jak: udostępnianie, przekazywanie … Należy je zatem rozumieć zgodnie z ich słownikowym znaczeniem.
Dane osobowe Odpowiedzialność karna Za nieprzestrzeganie zasad ochrony danych osobowych, ustawa o ochronie danych osobowych przewiduje odpowiedzialność karną (art. 49 – art. 54 a). Przykładowo, za udostępnienie danych osobom nieupoważnionym grozi grzywna, kara ograniczenia wolności albo pozbawienia wolności do 2 lat lub do roku, jeśli sprawca działa nieumyślnie. Art. 49 ustawy o ochronie danych osobowych 1. Kto przetwarza w zbiorze dane osobowe, choć ich przetwarzanie jest dopuszczalne, albo do których przetwarzania nie jest uprawniony, podlega grzywnie, karze ograniczenia wolności albo pozbawienia wolności do lat 2. 2. Jeżeli powyższy czyn dotyczy danych ujawniających pochodzenie rasowe lub etniczne, poglądy polityczne, przekonania religijne lub filozoficzne, przynależność wyznaniową, partyjną lub związkową, danych o stanie zdrowia, kodzie genetycznym, nałogach lub życiu seksualnym, sprawca podlega grzywnie, karze ograniczenia wolności albo pozbawienia wolności do lat 3 (art. 49 UODO).
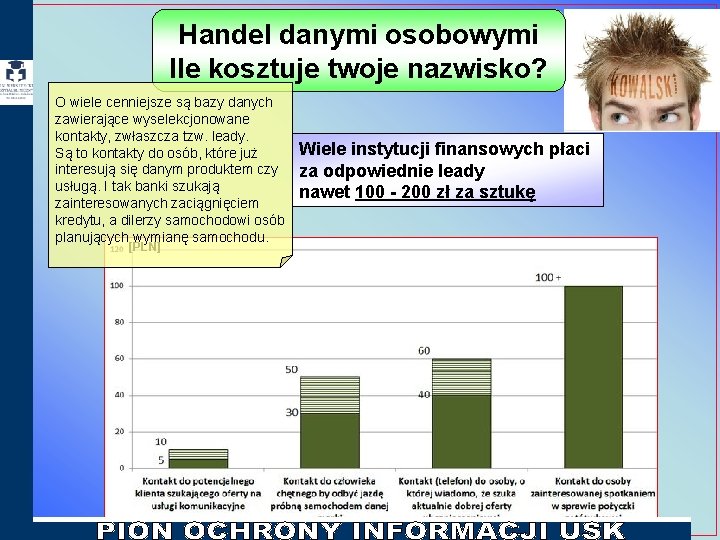
Handel danymi osobowymi Ile kosztuje twoje nazwisko? O wiele cenniejsze są bazy danych zawierające wyselekcjonowane kontakty, zwłaszcza tzw. leady. Są to kontakty do osób, które już interesują się danym produktem czy usługą. I tak banki szukają zainteresowanych zaciągnięciem kredytu, a dilerzy samochodowi osób planujących wymianę samochodu. [PLN] Wiele instytucji finansowych płaci za odpowiednie leady nawet 100 - 200 zł za sztukę
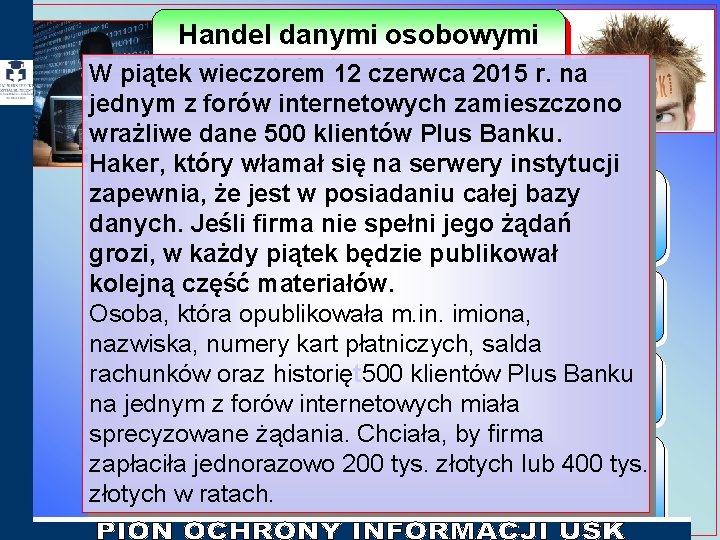
Handel danymi osobowymi Ile kosztuje twoje nazwisko? W piątek wieczorem 12 czerwca 2015 r. na jednym z forów internetowych zamieszczono wrażliwe dane 500 klientów Plus Banku. Największe wycieki w historii Haker, który włamał się na serwery instytucji 160 mln - tyle numerów kart kredytowych i debetowych wykradli przez zapewnia, że jest w posiadaniu całej bazy siedem lat, licząc od 2005 roku ukraińscy i rosyjscy hakerzy z zainfekowanych systemów amerykańskich instytucji finansowych (w tym danych. Jeśli firma nie spełni jego żądań giełdy Nasdaq). Straty wyceniono na 300 mln dol. grozi, w każdy piątek będzie publikował kolejną część materiałów. 152 mln - tyle kont w usługach amerykańskiego giganta komputerowego Adobe złamali w zeszłym roku hakerzy. Uzyskali dostęp do haseł, numerów Osoba, która opublikowała m. in. imiona, kart i spisu usług, z których korzystali użytkownicy. nazwiska, numery kart płatniczych, salda 145 mln - tyle rekordów danych osobowych wykradli hakerzy w lutym rachunków oraz historięt 500 klientów Plus Banku i marcu tego roku z systemów światowego potentata wśród portali na jednym z forów internetowych miała aukcyjnych - e. Bay. sprecyzowane żądania. Chciała, by firma 130 mln - tyle numerów kart kredytowych ukradli w 2009 roku hakerzy, zapłaciła jednorazowo 200 tys. złotych lub 400 tys. którzy włamali się do systemu operatora kart kredytowych Heartland Payment Systems. Firma ta musiała potem zapłacić 110 mln dol. złotych w ratach. odszkodowania Visie, Master. Card i American Express.
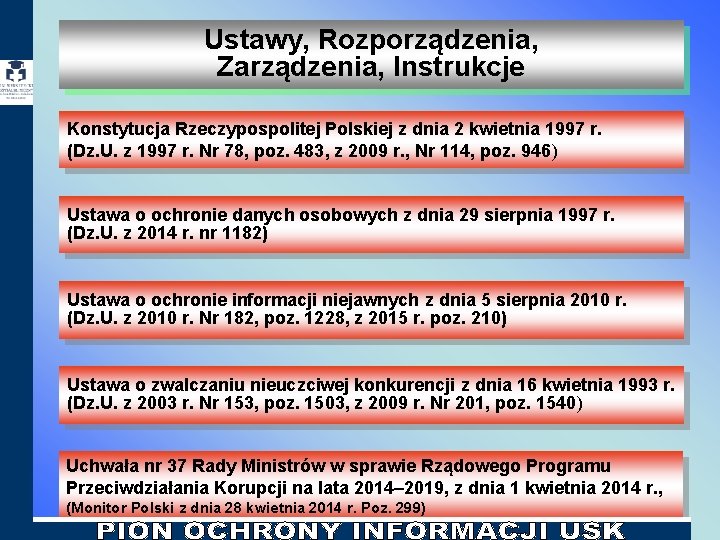
Ustawy, Rozporządzenia, Zarządzenia, Instrukcje Konstytucja Rzeczypospolitej Polskiej z dnia 2 kwietnia 1997 r. (Dz. U. z 1997 r. Nr 78, poz. 483, z 2009 r. , Nr 114, poz. 946) Ustawa o ochronie danych osobowych z dnia 29 sierpnia 1997 r. (Dz. U. z 2014 r. nr 1182) Ustawa o ochronie informacji niejawnych z dnia 5 sierpnia 2010 r. (Dz. U. z 2010 r. Nr 182, poz. 1228, z 2015 r. poz. 210) Ustawa o zwalczaniu nieuczciwej konkurencji z dnia 16 kwietnia 1993 r. (Dz. U. z 2003 r. Nr 153, poz. 1503, z 2009 r. Nr 201, poz. 1540) Uchwała nr 37 Rady Ministrów w sprawie Rządowego Programu Przeciwdziałania Korupcji na lata 2014– 2019, z dnia 1 kwietnia 2014 r. , (Monitor Polski z dnia 28 kwietnia 2014 r. Poz. 299)
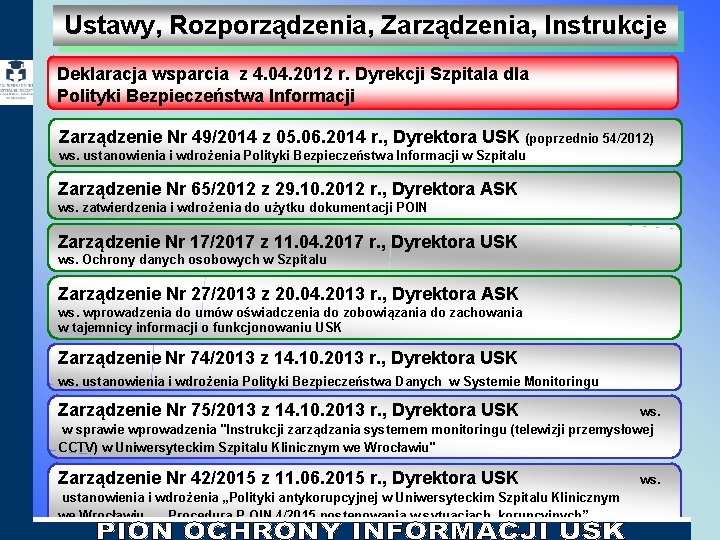
Ustawy, Rozporządzenia, Zarządzenia, Instrukcje Deklaracja wsparcia z 4. 04. 2012 r. Dyrekcji Szpitala dla Polityki Bezpieczeństwa Informacji Zarządzenie Nr 49/2014 z 05. 06. 2014 r. , Dyrektora USK (poprzednio 54/2012) ws. ustanowienia i wdrożenia Polityki Bezpieczeństwa Informacji w Szpitalu Zarządzenie Nr 65/2012 z 29. 10. 2012 r. , Dyrektora ASK ws. zatwierdzenia i wdrożenia do użytku dokumentacji POIN Zarządzenie Nr 17/2017 z 11. 04. 2017 r. , Dyrektora USK ws. Ochrony danych osobowych w Szpitalu Zarządzenie Nr 27/2013 z 20. 04. 2013 r. , Dyrektora ASK ws. wprowadzenia do umów oświadczenia do zobowiązania do zachowania w tajemnicy informacji o funkcjonowaniu USK Zarządzenie Nr 74/2013 z 14. 10. 2013 r. , Dyrektora USK ws. ustanowienia i wdrożenia Polityki Bezpieczeństwa Danych w Systemie Monitoringu Zarządzenie Nr 75/2013 z 14. 10. 2013 r. , Dyrektora USK ws. w sprawie wprowadzenia "Instrukcji zarządzania systemem monitoringu (telewizji przemysłowej CCTV) w Uniwersyteckim Szpitalu Klinicznym we Wrocławiu" Zarządzenie Nr 42/2015 z 11. 06. 2015 r. , Dyrektora USK ws. ustanowienia i wdrożenia „Polityki antykorupcyjnej w Uniwersyteckim Szpitalu Klinicznym we Wrocławiu„, „Procedura P-OIN-4/2015 postępowania w sytuacjach korupcyjnych”
Dane osobowe w UE W dniu 14 kwietnia 2016 r. Parlament Europejski przyjął pakiet legislacyjny dotyczący nowych unijnych ram prawnych ochrony danych osobowych. Pakiet składa się z: q rozporządzenia w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych (ogólne rozporządzenie o ochronie danych) q dyrektywy w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych przez właściwe organy do celów zapobiegania przestępczości, prowadzenia postępowań przygotowawczych, wykrywania i ścigania czynów zabronionych i wykonywania kar, w sprawie swobodnego przepływu takich danych. Nowo uchwalone rozporządzenie uchyli obowiązującą aktualnie dyrektywą 95/46/WE, a nowa dyrektywa decyzję ramową Rady 2008/997/WSi. SW.
ISTOTA UNIJNEJ REFORMY PRAWA OCHRONY DANAYCH OSOBOWYCH – ZMIANA PODEJŚCIA DO OCHRONY DANYCH OSOBOWYCH OD 25. 05. 2018 R. q UPRAWNIENIA ORGANU NADZORCZEGO DO NAKŁADANIA KAR FINANSOWYCH q. OBOWIĄZEK ZGŁOSZENIA NARUSZENIA OCHRONY DANYCH OSOBOWYCH q UWZGLĘDNIENIE OCHRONY DANYCH W FAZIE PROJEKTOWANIA I DOMYŚLNA OCHRONA DANYCH q PROWADZENIE EWIDENCJI CZYNNOŚCI PRZETWARZANIA q UDZIELANIE PRZEZ ORGAN NADZORCZY ZGODY NA TRANSFERY DANYCH OSOBOWYCH DO PAŃSTW TRZECICH q OCENA SKUTKÓW DLA OCHRONY DANYCH OSOBOWYCH q. OBOWIĄZEK WYZNACZENIA INSPEKTORA OCHRONY DANYCH OSOBOWYCH
„Jedyną rzeczą, która kosztuje więcej niż informacja jest ludzka IGNORANCJA !” J. F. Kennedy
Pełnomocnik ds. ochrony Informacji Niejawnych Wieńczysław Bielecki