
BEZPIECZESTWO SIECI Rodzaje atakw sieciowych atak pasywny atak
BEZPIECZEŃSTWO SIECI
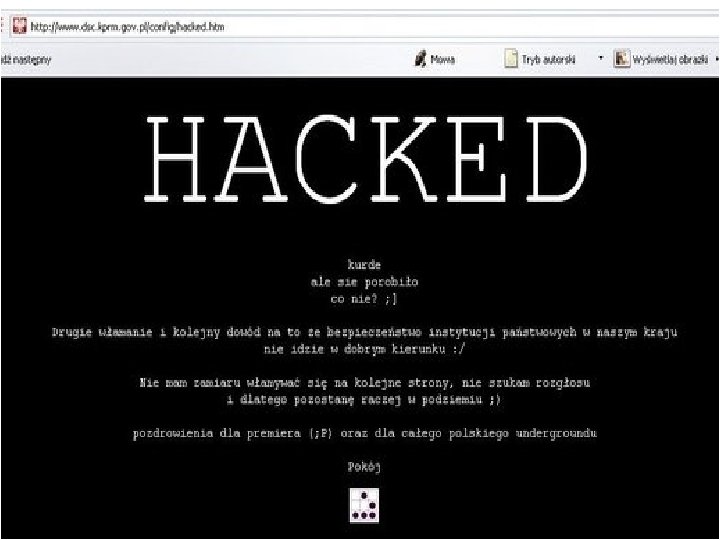
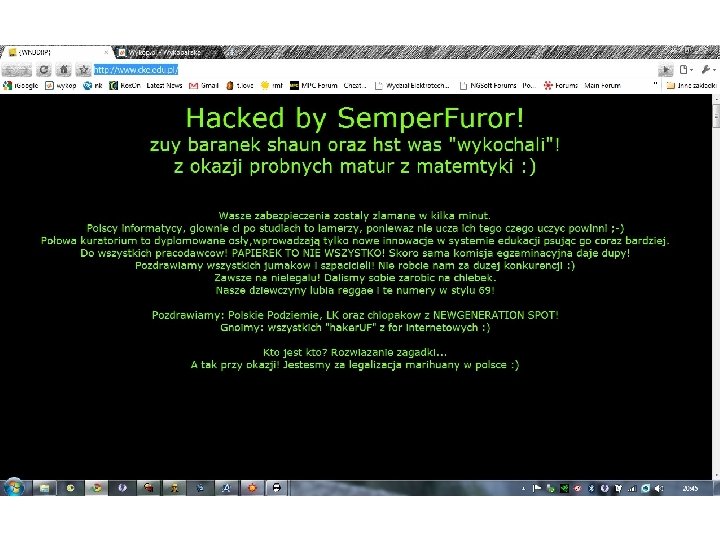
Rodzaje ataków sieciowych: Ø atak pasywny Ø atak aktywny Ø atak skierowany Ø atak losowy
Sniffing/scanning: v Sniffing/scanning: network sniffing – jest to pasywny podgląd medium transmisyjnego, np. w celu przechwycenia interesujących ramek (packet snooping) v network scanning – jest to wykorzystanie specyfiki implementacji protokołów do sondowania (enumeration) urządzeń aktywnych w sieci, aktywnych usług, konkretnych wersji systemu operacyjnego i poszczególnych aplikacji (sztandarowym przykładem narzędzi realizujących taki atak jest program nmap)
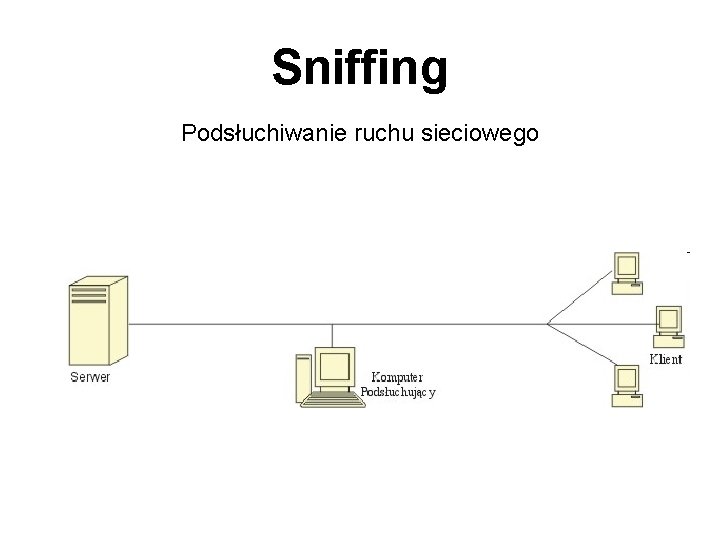
Sniffing Podsłuchiwanie ruchu sieciowego
Spoofing: v session hijacking – przejmowanie połączeń poprzez „wstrzelenie” odpowiednio dobranych pakietów – wymaga dostępu do uprzednio legalnie zestawionego połączenia TCP v TCP spoofing – podszywanie bazujące na oszukaniu mechanizmu generowania numerów ISN; wykorzystanie ataku np. w celu oszukania mechanizmów uwierzytelniania usług r* (które dokonują uwierzytelniania przy użyciu funkcji rusersok()) v UDP spoofing – prostsze od TCP w realizacji (ze względu na brak mechanizmu szeregowania i potwierdzeń ramek w protokole UDP), użyteczne podczas atakowania usług i protokołów bazujących na UDP np. DNS.
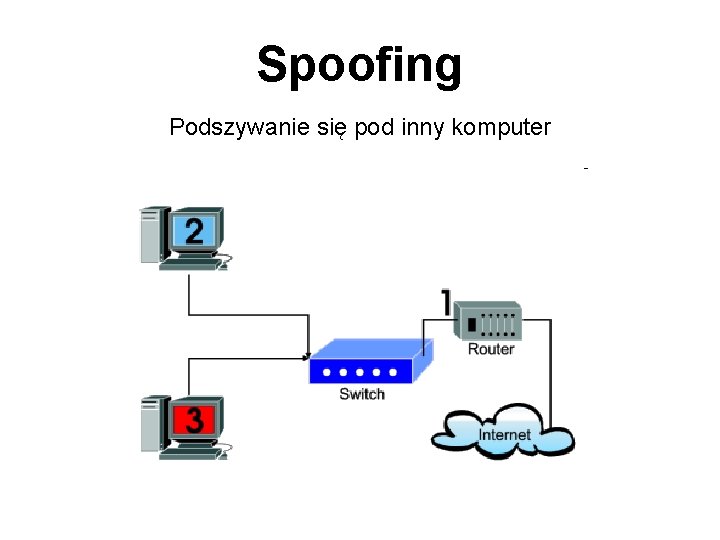
Spoofing Podszywanie się pod inny komputer
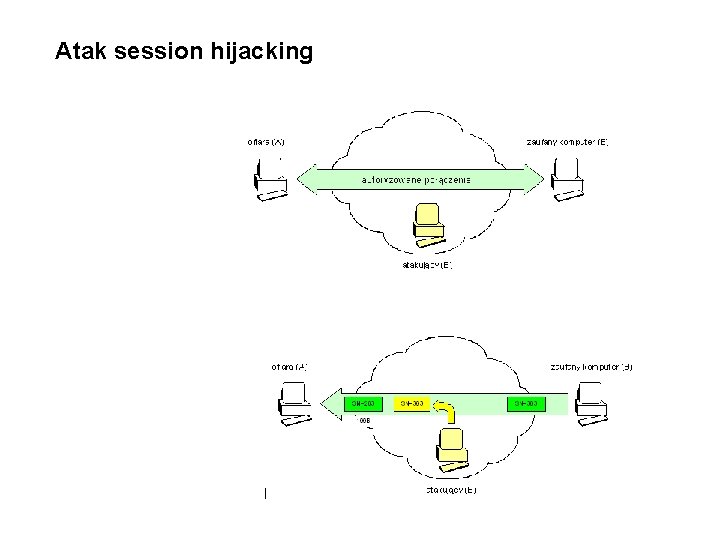
Atak session hijacking
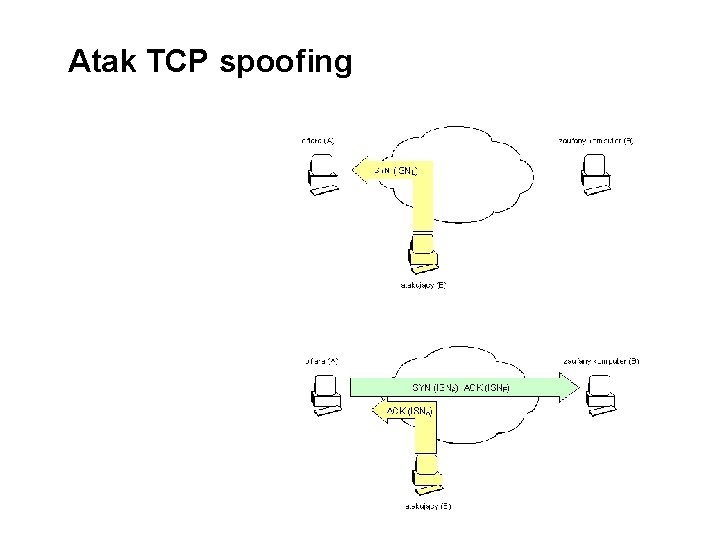
Atak TCP spoofing
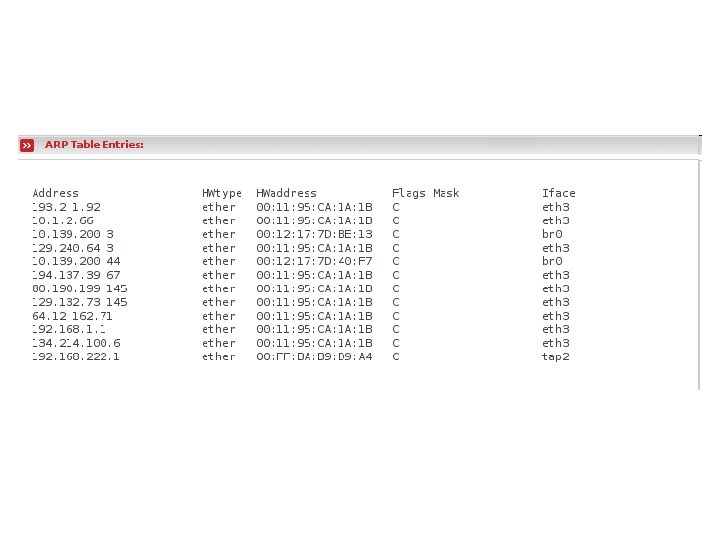
Poisoning: v ARP spoofing/poisoning – wykorzystuje zasady działania protokołu ARP, umożliwiając zdalną modyfikację wpisów w tablicach ARP systemów operacyjnych oraz przełączników, a przez to przepełnianie tablic ARP v DNS cache poisoning (pharming, także znany jako birthday attack) – umożliwia modyfikację wpisów domen w dynamicznym cache DNS, co jest niezwykle dużym zagrożeniem w połączeniu z atakami pasywnymi v ICMP redirect – wykorzystanie funkcji ICMP do zmiany trasy routingu dla wybranych adresów sieciowych v ataki na urządzenia sieciowe przy pomocy protokołu SNMP (Simple Network Management Protocol)
Denial of Service (Do. S): • • SYN flood smurf, fraglle land tribal flood (trin 00, trinio, trinity v 3) subseven, stacheldracht UDP storms (teardrop, bonk) ICMP destination unreachable
Ataki typu Do. S Ping of Death – wysyłanie pofragmentowanych pakietów danych przekracza-jących dopuszczalny maksymalny rozmiar. Teardrop (newtear, nestea, bonk, boink) - zniekształcanie pakietów. SYN Flood (synk 4) – blokowanie określonych usług serwera Land (land 2) – zapętlanie serwera poprzez ustawienie jego IP jako nadawcy i odbiorcy
Ataki typu Do. S • emisja bezpośrednia i protokół ICMP (Smurf Attack) • emisja bezpośrednia i protokół UDP (Fraggle Attack) • przeciążenie systemu poczty e-mail (E-mail Bomb) • zniekształcanie wiadomości • wykorzystanie "groźnych, złośliwych programów" (ang. malicious programs)
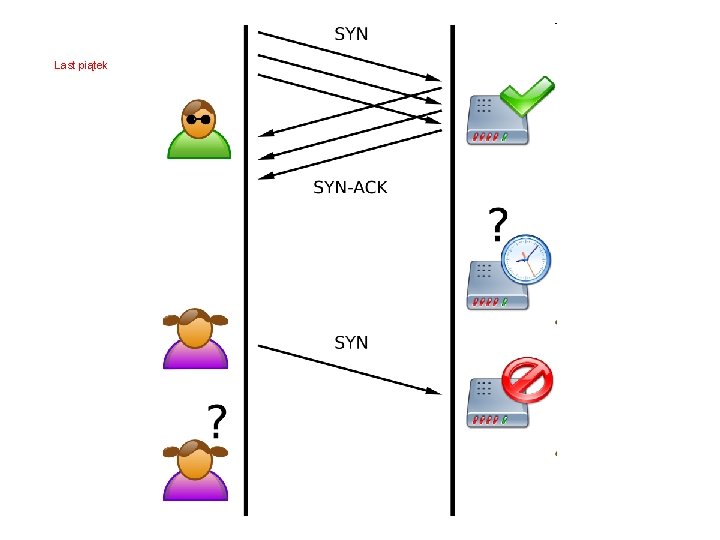
Syn FLOOD Zagrożenie wynika ze specyfiki nawiązywania komunikacji sieciowej TCP, która odbywa się w trzech podstawowych etapach: 1) klient inicjuje połączenie sieciowe z serwerem poprzez wysłanie pakietu z ustawioną (zapaloną - 1) flagą o nazwie SYN w nagłówku pakietu TCP 2) serwer akceptuje połączenie z klientem poprzez wysłanie pakietu SYN/ACK (ACK - bit potwierdzenia) 3) klient otwiera połączenie z serwerem poprzez wysłanie pakietu ACK i rozpoczyna się przesyłanie danych. Atak Syn Flood polega na wysłaniu dużej liczby pakietów SYN, w których adres nadawcy pakietów został zmieniony na numer IP komputera, który nie istnieje lub aktualnie jest dostępny. W takiej sytuacji zaatakowany serwer odpowiada na każdy pakiet SYN poprzez wysłanie pakietu SYN/ACK do komputera, który w rzeczywistości nie istnieje lub nie chce nawiązać połączenia.
Last piątek
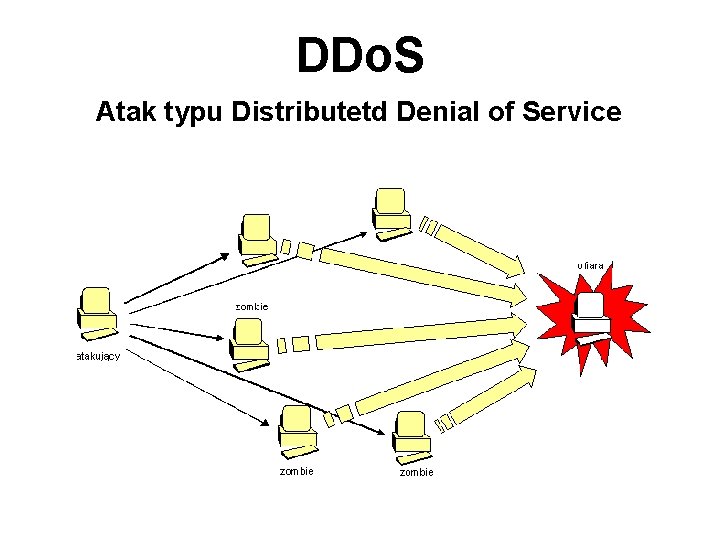
DDo. S Atak typu Distributetd Denial of Service
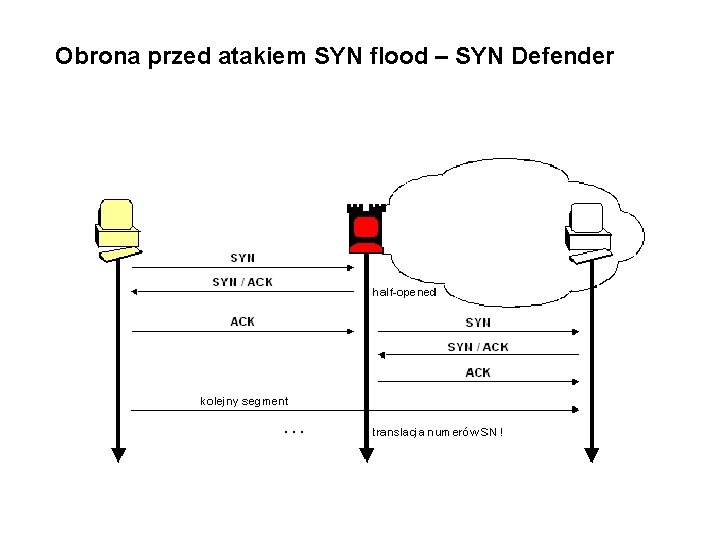
Obrona przed atakiem SYN flood – SYN Defender
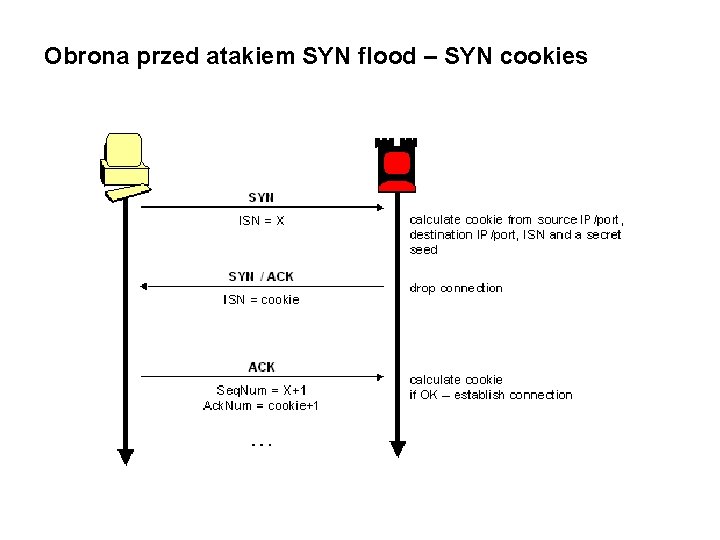
Obrona przed atakiem SYN flood – SYN cookies
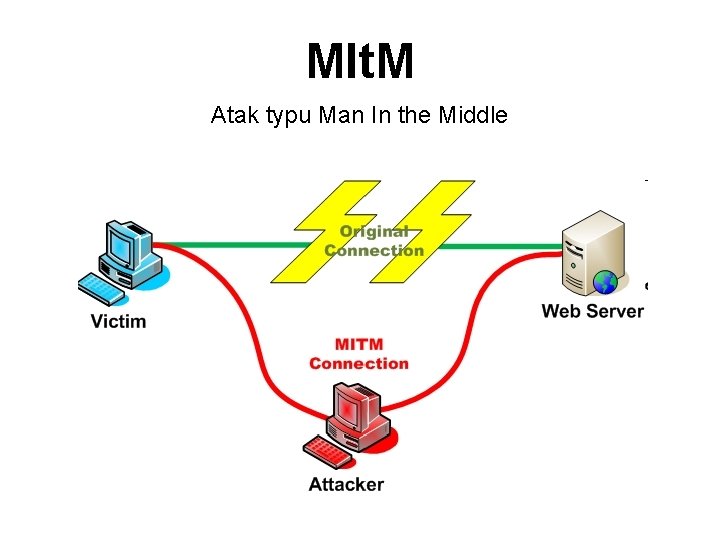
MIt. M Atak typu Man In the Middle
Exploit (zero-day exploit) ● Najbardziej znana metoda umożliwiająca włamanie się do komputera i zarazem najłatwiejsza. ● Exploit jest to program który wykorzystuje luki administratora lub systemu i przydziela nam prawa roota. ● W większości przypadków aby uruchomić exploita w danym systemie potrzebne jest konto na tym systemie, ale są też exploity zdalne (remote), do których uruchomienia nie potrzeba konta w atakowanym systemie!
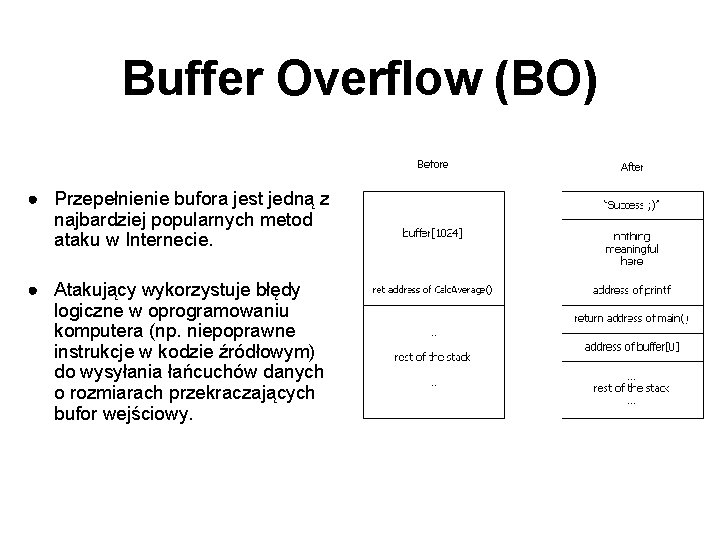
Buffer Overflow (BO) ● Przepełnienie bufora jest jedną z najbardziej popularnych metod ataku w Internecie. ● Atakujący wykorzystuje błędy logiczne w oprogramowaniu komputera (np. niepoprawne instrukcje w kodzie źródłowym) do wysyłania łańcuchów danych o rozmiarach przekraczających bufor wejściowy.
WIRUS ● Kod, który w systemach operacyjnych komputerów osobistych dokonuje zaprogramowanych przez jego autora, niepożądanych zmian w środowisku systemowym, uszkadzając dane, programy, zmieniając sposób działania sprzętu itp. W uproszczeniu wirus jest obcym fragmentem kodu, dołączonym do programu. Wykonanie tego kodu po uruchomieniu programu powoduje odnajdywanie na dysku innych, “nie zarażonych” programów i dołączanie do nich kodu wirusa. W ten sposób wirus zaraża coraz to więcej programów w komputerze, a “zainfekowane” nim programy, przenoszone na dyskietkach lub przesyłane siecią niszczą zasoby innych komputerów. Wirus może też atakować sektor rozruchowy dyskietki lub dysku. ● Stuprocentową gwarancję zwalczania wirusów daje tylko formatowanie dysku, niszczące jednak całą jego zawartość. Dlatego zawsze należy dbać o przechowywanie kopii zapasowych ważnych plików pamiętanych na dysku podstawowym. ● Skutki powodowane przez wirusy mają znamiona przestępstwa polegającego na naruszeniu dóbr chronionych prawem.
Wirusy plikowe – modyfikują działanie plików wykonywalnych (com, exe, sys. . . ). Integrują się z plikiem pozostawiając nienaruszoną większą część jego kodu, a wykonywanie programu odwraca się w ten sposób, że kod wirusa wykonywany jest jako pierwszy, potem dopiero następuje uruchomienie programu, który najczęściej już nie działa, ze względu na uszkodzenie aplikacji. Wirusy te są najczęściej spotykane, ponieważ bardzo szybko się rozprzestrzeniają, oraz ze względu na łatwość pisania kodu.
Wirus dyskowy – podmienia zawartość głównego sektora ładowania, przenosi się przez fizyczną wymianę każdego nośnika pamięci. Dysk systemowy może zostać tylko wtedy zainfekowany, gdy użytkownik uruchomi system z zainfekowanego nośnika. Wirusy towarzyszące – wirusy tego typu wyszukują i zarażają pliki *. exe, a następnie umieszczają plik o tej samej nazwie z rozszerzeniem *. com i umieszczają w nim swój własny kod wykonywalny, przy czym system operacyjny najpierw wykonuje plik z rozszerzeniem *. com. Wirus hybrydowy – jest połączeniem różnych rodzajów wirusów, łączącym w sobie ich metody działania. Wirusy te szybko się rozprzestrzeniają i nie są najłatwiejsze do wykrycia.
Wirus rezydentny – wirus ten instaluje się w różnych miejscach pamięci komputera, przejmując co najmniej jedno przerwanie, np. 24 h, czy też 21 h (DOS). Do infekcji dochodzi w wyniku spełnienia ściśle określonych warunków, którym może być na przykład uruchomienie programu. Wirus nierezydentny – uruchamia się, gdy uruchamiany jest zarażony program, nie pozostawiając po sobie śladów w pamięci komputera. Wirus mieszany – po zainfekowaniu systemu początkowo działa jak wirus nierezydentny, lecz po uzyskaniu pełnej kontroli pozostawia w pamięci rezydentny fragment swojego kodu.
Makro. Wirusy – wirusy tego typu nie zarażają programów uruchamialnych, lecz pliki zawierające definicje makr. Do replikowania się makrowirusy języki makr zawarte w zarażonym środowisku. Uruchamiają się tak jak zwykłe makro, a więc w środowisku innego programu. Wirusy polimorficzne – dosyć trudne do wykrycia ze względu na zdolność zmiany kodu swojego dekryptora. Składa się z dwóch części – polimorficznego loadera (dekryptora) oraz części zaszyfrowanej, stanowiącej główny kod wirusa (kod przybiera inną formę po każdej kolejnej infekcji).
Wirus metamorficzny – Cały kod wirusa jest modyfikowany, zmienia się rozmieszczenie bloków instrukcji, różne ciągi instrukcji o tym samym działaniu. Bardzo ciężkie do wykrycia, aby je wykryć, oprogramowanie antywirusowe musi tworzyć specjalne emulatory. Każda kolejna kopia wirusa jest nowym wirusem, który jest w stanie stworzyć kolejnego nowego wirusa. Wirus sprzęgający – nie modyfikuje żadnego pliku na dysku, lecz pomimo to jest bardzo żywotny i bardzo szybko rozprzestrzenia się. Działa poprzez dołączenie do pierwszego wskaźnika JAP'a zainfekowanego pliku wykonywanego do pojedynczego JAP'a zawierającego swój własny kod.
Koń trojański ● Pozornie nieszkodliwy program, posiadający ukryte funkcje przeznaczone do zdobycia konkretnego celu - najczęściej ułatwienia przejęcia kontroli nad komputerem bez wiedzy właściciela maszyny. ● Podłożenie konia trojańskiego otwierającego dostęp do całej sieci może odbyć się choćby pocztą elektroniczną, czy podczas ściągania przez użytkownika sieci atrakcyjnego programu z niepewnego źródła. ● Koń trojański jest trudno wykrywalny i może być poważnym zagrożeniem dla bezpieczeństwa systemu. ● W przeciwieństwie do wirusów komputerowych, konie trojańskie zazwyczaj nie posiadają samoreplikującego się kodu ułatwiającego ekspansję.
Social Engineering (socjotechnika) ● To metoda polegająca na wykorzystywaniu niewiedzy i naiwności ludzi w celu uzyskania poufnych informacji (zazwyczaj jest to hasło). W metodzie tej nie wykorzystuje się żadnych aplikacji hackerskich, a jedynie ludzka głupotę i naiwność. ● Najprostszym sposobem ochrony przed tym jest tworzenie kont tylko osobom znanym i zaufanym.
Phishing (spoofing) – w branży komputerowej, wyłudzanie poufnych informacji osobistych (np. haseł lub szczegółów karty kredytowej) przez podszywanie się pod godną zaufania osobę lub instytucję, której te informacje są pilnie potrzebne. Jest to rodzaj ataku opartego na inżynierii społecznej. (www. wikipedia. pl) http: //www. opendns. com/phishing-quiz/ http: //www. sonicwall. com/furl/phishing/
Ataki XSS Ataki typu XSS (ang. Cross Site Scripting) opierają się na nieświadomym przekazywaniu złośliwego kodu przez witryny internetowe. Osoba atakująca przekazuje złośliwy kod do aplikacji internetowej. Kod ten zostaje umieszczony na stronie internetowej i jest on w późniejszym terminie wysłany do użytkownika. Wykorzystane jest zaufanie, jakim użytkownik obdarza konkretną witrynę, zaś sama witryna staje się nieświadomym współsprawcą.
Atak XSS składa się z trzech etapów: Ø przekazanie do aplikacji złośliwego kodu przez napastnika; Ø nieświadome pobranie od aplikacji złośliwego kodu przez ofiarę; kod zostaje wykonany; Ø dodatkowe akcje wykonywane przez atakującego.
Ataki CSRF Ataki typu CSRF (ang. Cross Site Request Forgeries) wykorzystują mechanizm działania protokołu HTTP. Przeglądarka stron WWW po odebraniu zasobu, konkretnie kodu HTML witryny WWW, analizuje zawartość strony i pobiera kolejno wszystkie zasoby, jakie są konieczne do poprawnego wyświetlenia strony (np. pliki stylów, pliki ze skryptami Java. Script oraz obrazy).
HAKING motywacja: cel ataków: szkody: pozapolityczna i pozaekonomiczna skuteczny atak, sam w sobie brak lub bardzo małe HAKTYWIZM motywacja: problem (konflikt) polityczny/społeczny; cel ataków: zwrócenie uwagi społeczeństwa i rządu na określoną kwestię, przeniesienie konfliktu na nową płaszczyznę szkody: ograniczone, mają charakter utrudnień, uciążliwości itp. CYBERTERRORYZM motywacja: konflikt polityczny/militarny, cel ataków: fizyczne szkody i/lub ofiary w ludziach, zastraszenie społeczeństwa i rządu, uzyskanie koncesji politycznych szkody: potencjalnie bardzo duże
Estonia, kwiecień i maj 2007 r. ŚCISŁY ZWIĄZEK ZE SPOREM O ‘BRĄZOWEGO ŻOŁNIERZA’ POCZĄTKOWY CEL – WITRYNY WWW ESTOŃSKIEGO RZĄDU, MEDIÓW, BANKÓW CHARAKTER – ATAK NA DOSTĘPNOŚĆ (DDo. S) SKALA – ZMIENNA, OKRESY ‘SPOKOJU’ I WZMOŻONE FALE ATAKÓW EFEKT – PARALIŻ ESTOŃSKIEGO INTERNETU W CHWILACH NAJWIĘKSZEGO NASILENIA ATAKÓW STOPIEŃ KOORDYNACJI – NIESTAŁY,
- Slides: 39