
BAB 1 Audit Assurance dan Pengendalian Internal Perkembangan
BAB 1: Audit, Assurance, dan Pengendalian Internal
�Perkembangan terbaru dalam teknologi informasi (information technology-IT) telah memberikan dampak besar atas bidang audit (auditing). TI telah menginspirasi rekayasa ulang berbagai proses bisnis tradisional untuk mendukung operasi yang lebih efisien dan untuk meningkatkan komunikasi dalam entitas dengan para pelanggan dan pemasoknya. Akan tetapi, berbagai kemajuan ini membawa berbagai risiko baru yang mebutuhkan pengendalian internal khusus.
AUDITING �Audit adalah : proses sistematis mengenai mendapatkan dan mengevaluasi bukti yang berkaitan dengan penilaian mengenai berbagai kegiatan dan peristiwa ekonomi untuk memastikan tingkat kesesuaian antara penilaian tersebut dan membentuk kriteria serta menyampaikan hasilnya ke para pengguna yang berkepentingan (Hall dan Singleton, 2007).
Berbagai jenis audit : 1. Audit Internal 2. Audit Teknologi Informasi 3. Audit Penipuan 4. Audit Keuangan / Eksternal
AUDIT INTERNAL Audit internal (internal auditing) menurut Lembaga auditor internal (Institute of Internal Auditors-IIA ): Sebagai fungsi penilaian independen yang dibentuk dalam perusahaan untuk mempelajari dan mengevaluasi berbagai aktifitasnya sebagai layanan bagi perusahaan. Berbagai jenis aktifitas, diantaranya : a. b. c. d. e. Audit keuangan. Mempelajari ketaatan suatu operasi terhadap kebijakan perusahaan (Audit operasional). Mengkaji ketaatan perusahaan terhadap kewajiban hukumnya (Audit kepatuhan). Mendeteksi dan megejar pelaku penipuan. Audit TI Sertifikasi yang dimiliki : � CIA (Certified Internal Auditor) � CISA (Certified Information System Auditor) Standar, petunjuk, dan sertifikasi diatur oleh Lembaga auditor internal (Institute of Internal Auditors-IIA), dan untuk tingkat tertentu diatur oleh asosiasi audit
AUDIT TEKNOLOGI INFORMASI Audit TI : Diasosiasikan dengan para auditor yang menggunakan berbagai keahlian dan pengetahuan teknis untuk melakukan audit melalui sistem komputer atau menyediakan layanan audit, di mana proses atau data, atau keduanya melekat dalam berbagai bentuk teknologi. Standar, petunjuk, dan sertifikasi audit TI diatur oleh asosiasi audit dan pengendalian sistem informasi (Information System Audit and Control Association-ISACA) Para auditor TI bekerja dalam : 1. Departemen audit internal 2. Tim Audit eksternal 3. Audit penipuan Ciri audit TI, digunakannya alat teknik audit berbantuan komputer (Computer-Assisted Audit Tools and Techniques – CAATT)
AUDIT PENIPUAN Audit Penipuan: Adalah area audit yang terbaru yang timbul akibat dari penipuan yang menjadi-jadi oleh karyawan serta berbagai penipuan keuangan besar (contohnya : Enron, World. Com, dsb). Tujuannya untuk investigasi atas berbagai anomali – pengumpulan bukti penipuan, dan tujuan hukum untuk tuntutan (jika ada bukti yg cukup-yaitu “predikasi”). Sertifikasi yg dimiliki adalah sertifikasi pemeriksaan penipuan (Certified Fraud Examiner – CFE). Standar, petunjuk, dan sertifikasi diatur oleh asosiasi pemeriksaan penipuan bersertifikat (Association of Certified Fraud Examiners –
AUDIT KEUANGAN/EKSTERNAL Audit eksternal (audit keuangan) dihubungkan dengan para auditor yang bekerja di luar, atau independen dari, perusahaan yang diaudit. Tujuannya audit tersebut selalu berkaitan dengan penyajian laporan keuangan, khususnya adalah bahwa dalam hal kepentingan, laporan disajikan secara wajar. Sertifikasi yang diperoleh adalah akuntan publik bersertifikat (Certified Publik Accountant – CPA). Komisi sekuritas dan perdagangan (Securities and Exchange Commission – SEC) mensyaratkan bahwa semua perusahaan yang diperdagangkan secara publik harus melakukan audit keuangan setiap tahunnya menggunakan jasa CPA mewakili kepentingan pihak luar : pemegang saham, kreditor, lembaga pemerintah, dan masyarakat. Sertifikasi auditor eksternal diatur oleh Institut Akuntan Publik Indonesia (IAPI), American Institute of Certified Public Accountant – AICPA. Peraturan yang harus ditaati oleh auditor eksternal : dewan standar akuntansi keuangan (Financial Accounting Standards Board – FASB - Amerika), pada th 2002 FASB dan International Accounting Standars Boards – IASB menandatangani perjanjian dan konvergensi
�AUDIT INTERNAL VERSUS AUDIT EKSTERNAL Karakteristik yg secara konseptual membedakan antara auditor eksternal dan dengan auditor internal adalah konstituensinya : jika auditor eksternal mewakili pihak luar, maka auditor internal mewakili kepentingan perusahaan. Akan tetapi , dalam kapasitas ini, para auditor internal seringkali bekerjasama dengan dan membantu para auditor eksternal untuk melakukan audit keuangan. Kerjasama ini dilakukan untuk mencapai efisiensi audit dan mengurangi biaya audit. Contohnya : Sebuah tim auditor internal dapat melakukan pengujian pengendalian komputer di bawah
APA YANG DIMAKSUD DENGAN AUDIT KEUANGAN ? Audit keuangan adalah atestasi (pembuktian) independen yang dilakukan oleh seorang ahliauditor-yang menyatakan pendapatnya atas penyajian laporan keuangan. Peran auditor tersebut hampir sama dengan konsep seorang hakim yang mengumpulkan dan mengevaluasi berbagai bukti dan menyatakan pendapat. Konsep utama dalam proses ini adalah independensi.
Jasa atestasi dan jasa assurance � Jasa atestasi (attest service) …perjanjian di mana seorang praktisi yang dikontrak untuk mengeluarkan, atau telah mengeluarkan sebuah komunikasi tertulis yang menyatakan suatu kesimpulan mengenai keandalan sebuah penilaian tertulis yang merupakan tanggung jawab pihak lainnya. (SSAE No. 1, AT Bagian 100. 01) Syarat-syarat jasa atestasi : 1. Jasa atestasi mensyaratkan adanya penilaian tertulis dan lapran tertulis dari praktisi terkait. 2. Jasa atestasi mensyaratkan kriteria penjelasannya dalam penyajiannya. pengukuran yang formal atau 3. Tingkat jasa dalam perjanjian atestasi dibatasi pada pemeriksaan, pengkajian, dan penerapan berbagai prosedur yang telah disepakati sebelumnya. � Jasa assurance/assurance service (jasa kepastian/penjaminan): Layanan profesional yang didesain untuk meningkatkan kualitas informasi, secara keuangan maupun non keuangan, yang digunakan oleh para pengambil
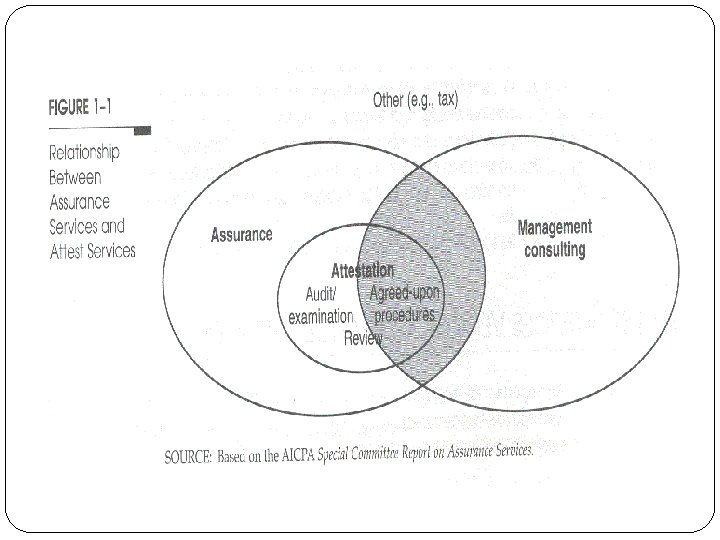
Evolusi profesi dalam akuntansi diharapkan mengikuti model jasa assurance: Semua dari “big four” kantor akuntan publik telah mengubah nama fungsi audit tradisional mereka menjadi Jasa Assurance. Unit organisasi yang bertanggung jawab untuk melakukan audit TI biasanya disebut : �IT Risk Management (Manajemen Risiko TI); �Information Systems Risk Management (Manajemen Risiko Sistem Informasi); atau �Operational Systems Risk Management (Manajemen Risiko Sistem Operasional Dan biasanya merupakan divisi dari jasa kepastian.
STANDAR AUDIT YANG BERTERIMA UMUM : �Standar Umum 3 �Standar Pekerjaan Lapangan 3 �Standar Pelaporan 4
Standar Umum 1. Audit harus dilaksanakan oleh seorang atau lebih yang memiliki keahlian dan pelatihan teknis yang cukup sebagai auditor. 2. Dalam semua hal yang berhubungan dengan perikatan, independensi dalam sikap mental harus dipertahankan oleh auditor. 3. Dalam pelaksanaan audit dan penyusunan laporannya, auditor wajib menggunakan kemahiran profesionalnya dengan cermat dan seksama.
Standar Pekerjaan Lapangan 1. Pekerjaan harus direncanakan sebaiknya dan jika digunakan asisten harus disupervisi dengan semestinya. 2. Pemahaman memadai atas pengendalian intern harus diperoleh untuk merencanakan audit dan menentukan sifat, saat, dan lingkup pengujian yang akan dilakukan. 3. Bukti audit kompeten yang cukup harus diperoleh melalui inspeksi, pengamatan, permintaan keterangan, dan konfirmasi sebagai dasar memadai untuk menyatakan pendapat atas laporan keuangan yang diaudit.
Standar Pelaporan 1. Laporan auditor harus menyatakan apakah laporan keuangan telah disusun sesuai dengan Standar Akuntansi Keuangan di Indonesia. 2. Laporan auditor harus menunjukkan atau menyatakan, jika ada, ketidakkonsistenan penerapan prinsip akuntansi dalam penyusunan laporan keuangan periode berjalan dibandingkan dengan penerapan prinsip akuntansi tersebut dalam periode sebelumnya. 3. Pengungkapan informatif dalam laporan keuangan harus dipandang memadai, kecuali dinyatakan lain dalam laporan auditor. 4. Laporan auditor harus memuat suatu pernyataan pendapat mengenai laporan keuangan secara keseluruhan atau suatu asersil bahwa pernyataan demikian tidak dapat diberikan. Jika pendapat secara keseluruhan tidak dapat diberikan, maka alasannya harus dinyatakan. Dalam hal nama auditor dikaitkan dengan laporan keuangan, maka laporan auditor harus memuat
RISIKO AUDIT Ø Risiko audit (audit risk) adalah Probabilitas bahwa auditor akan memberikan pendapat yang wajar (bersih) atas laporan keuangan yang, pada kenyataannya salah saji secara material. Kesalahsajian yang material mungkin dapat disebabkan oleh berbagai kesalahan atau iregularitas, atau keduanya. Iregularitas adalah kesalahan penyajian yang disengaja untuk melakukan penipuan atau menyesatkan para pengguna laporan keuangan.
Komponen Risiko Audit : Tiga komponen risiko audit : 1. Risiko Inheren 2. Risiko Pengendalian 3. Risiko deteksi
Risiko Inheren Berhubungan dengan berbagai karakteristik unik dari bisnis atau industri klien. Perusahaan dalam industri yang menurun memiliki risiko inheren lebih tinggi daripada perusahaan yang industrinya stabil atau berkembang. Industri yang memiliki transaksi tunai tinggi akan memiliki risiko inheren lebih tinggi daripada yang tidak memiliki transaksi tunai tinggi.
Risiko pengendalian Adalah kemungkinan bahwa struktur pengendalian salah karena tidak adanya atau tidak memadainya pengendalian untuk mencegah atau mendeteksi kesalahan dalam berbagai akun.
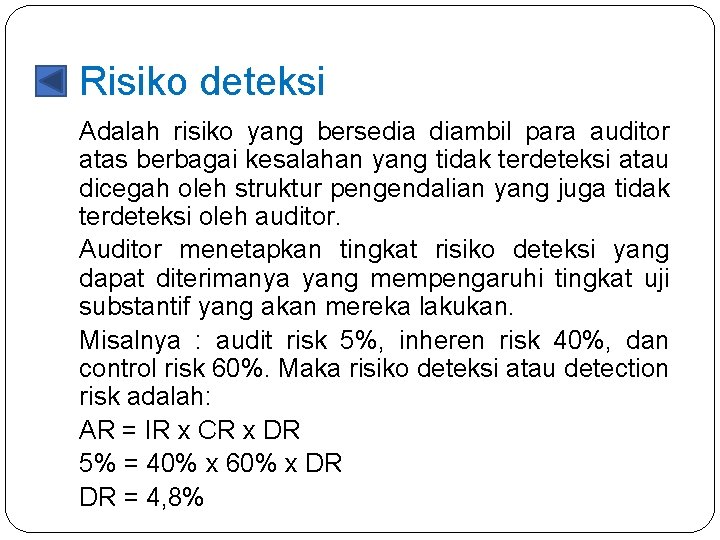
Risiko deteksi Adalah risiko yang bersedia diambil para auditor atas berbagai kesalahan yang tidak terdeteksi atau dicegah oleh struktur pengendalian yang juga tidak terdeteksi oleh auditor. Auditor menetapkan tingkat risiko deteksi yang dapat diterimanya yang mempengaruhi tingkat uji substantif yang akan mereka lakukan. Misalnya : audit risk 5%, inheren risk 40%, dan control risk 60%. Maka risiko deteksi atau detection risk adalah: AR = IR x CR x DR 5% = 40% x 60% x DR DR = 4, 8%
Apa peran Komite Audit? 1. Bertanggung jawab khusus mengenai audit. 2. Terdiri atas tiga orang dan haruslah orang luar. 3. Berfungsi sebagai “pemeriksa dan penyeimbang” yang independen untuk fungsi audit internal dan perantara dengan para auditor eksternal. 4. Bertanggung jawab untuk memutuskan auditor eksternal mana yang akan dikontrak. 5. Menjadi sumber perlindungan independen aset entitas terkait dari berbagai jenis risiko, dalam cara apapun yang tepat.
Apa yang dimaksud dengan Audit TI ? … most accounting transactions to be in electronic form without any paper documentation because electronic storage is more efficient. … These technologies greatly change the nature of audits, which have so long relied on paper documents. Audit TI berfokus pada berbagai aspek berbasis komputer dalam sistem informasi perusahaan. Audit ini meliputi penilaian implementasi, operasi dan pengendalian berbagai sumber daya komputer yang tepat. Krn kebanyakan sistem informasi modern merupakan teknologi informasi, audit TI biasanya merupakan komponen penting dalam semua audit eksternal (keuangan) dan internal.
Lingkungan TI § Selalu ada kebutuhan akan sistem pengendalian internal yang efektif untuk melindungi integritas proses akuntansi dan data. § Lingkungan TI sangat rumit dalam desain pengendalian internal jika dibandingkan dengan sistem manual, karena : 1. Ada konsentrasi data dalam sistem informasi. Digabungkan dengan sejumlah koneksi akses, akses jarak jauh, dan hubungan ke berbagai sistem atau komputer lainnya, lingkungan TI yang modern memperumit desain pengendalian yang efektif. 2. Ada peningkatan aktivitas yang membahayakan atas sistem, data dan aset. 3. Mudah bagi pihak manajemen untuk melanggar pengendalian internal, dan hal itu dapat mengarah
Struktur Audit TI Ø Perencanaan Ø Pengujian pengendalian Ø Pengujian substantif
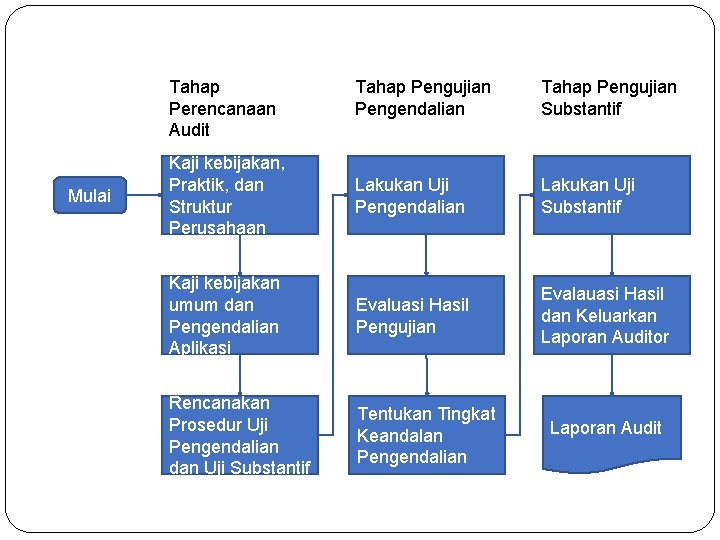
Tahap Perencanaan Audit Mulai Tahap Pengujian Pengendalian Tahap Pengujian Substantif Kaji kebijakan, Praktik, dan Struktur Perusahaan Lakukan Uji Pengendalian Lakukan Uji Substantif Kaji kebijakan umum dan Pengendalian Aplikasi Evaluasi Hasil Pengujian Evalauasi Hasil dan Keluarkan Laporan Auditor Rencanakan Prosedur Uji Pengendalian dan Uji Substantif Tentukan Tingkat Keandalan Pengendalian Laporan Audit
Pengendalian Internal Ø Terdiri atas kebijakan, praktik, dan prosedur yang digunakan oleh perusahaan untuk mencapai 4 tujuan umum : Mengamankan aset perusahaan Memastikan akurasi dan keandalan berbagai catatan dan informasi akuntansi 3. Menyebarluaskan efisiensi dalam operasi perusahaan 4. Mengukur ketaatan dengan berbagai kebijakan dan prosedur yang ditetapkan oleh pihak manajemen. 1. 2.
MODEL PENGENDALIAN PDC Pengendalian preventif (Preventive controls) 2. Pengendalian Detektif (Detective controls) 3. Pengendalian Korektif (Corrective controls) 4. Pengendalian Prediktif (Predictive controls) 1.
PERNYATAAN STANDAR AUDIT (Statement On Auditing Standars-SAS) NO. 78 Sesuai dengan berbagai rekomendasi komitte organisasi pendukung dari komite Treadway (Committee of Sponsoring Organization of the Treadway Commision –COSO). Pengendalian internal seperti didefinisikan dalam SAS 78 terdiri atas 5 komponen : lingkungan pengendalian, penilaian risiko, informasi dan komunikasi, pengawasan dan aktivitas pengendalian.
LINGKUNGAN PENGENDALIAN § § § Lingkungan pengendalian (control environment) adalah dasar untuk keempat komponen pengendalian lainnya. Lingkungan pengendalian memiliki beberapa elemen penting : Nilai integritas dan etika pihak manajemen. Struktur perusahaan. Keterlibatan dewan komisaris dan komite audit perusahaan, jika ada. Filosofi manajemen dan gaya operasi. Prosedur untuk mendelegasikan tanggung jawab dan wewenang.
§ Metode pihak manajemen untuk menilai kinerja. § Pengaruh eksternal, seperti pemeriksaan oleh lembaga yang berwenang. § Kebijakan dan praktik perusahaan untuk mengelola sumber daya manusianya. PENILAIAN RISIKO INFORMASI DAN KOMUNIKASI PENGAWASAN AKTIVITAS PENGENDALIAN
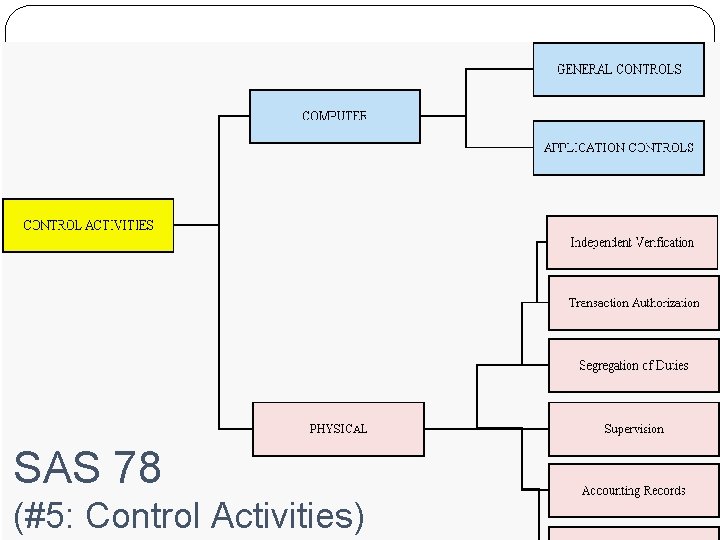
SAS 78 (#5: Control Activities)
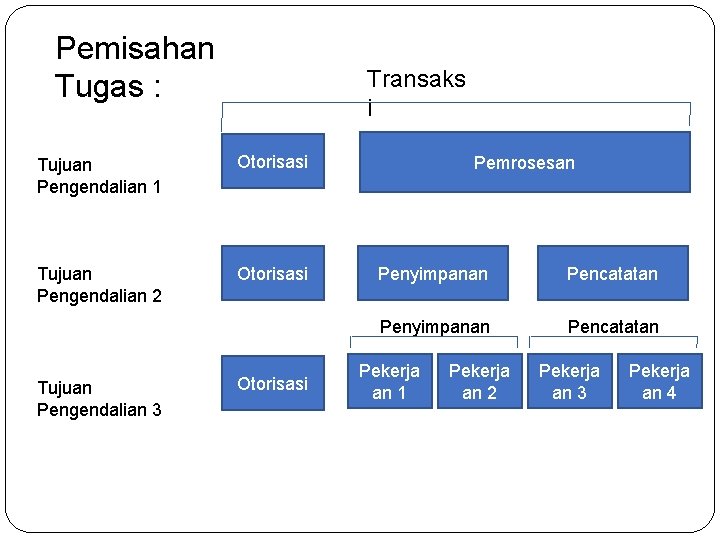
Pemisahan Tugas : Transaks i Tujuan Pengendalian 1 Otorisasi Tujuan Pengendalian 2 Otorisasi Tujuan Pengendalian 3 Otorisasi Pemrosesan Penyimpanan Pencatatan Pekerja an 1 Pekerja an 2 Pekerja an 3 Pekerja an 4
Referensi Hall dan Singleton. 2007. Information Technology Auditing and Assurance: Audit Teknologi Informasi dan Assurance. Jakarta: Salemba Empat.
- Slides: 35