
AUDIT SISTEM INFORMASI AUDSI LAPORAN DAN REKOMENDASI HASIL
- Slides: 17
AUDIT SISTEM INFORMASI (AUDSI) LAPORAN DAN REKOMENDASI HASIL AUDIT
AUDIT SISTEM INFORMASI (AUDSI) ANALISIS KONDISI EXISTING
Pendahuluan 1. Laporan hasil audit adalah merupakan salah satu tahap paling penting dan akhir dari suatu pekerjaan audit. Dalam setiap tahap audit akan selalu terdapat dampak psikologis bagi auditor maupun auditee. Dampak psikologis dalam tahapan persiapan audit dan pelaksanaan audit dapat ditanggulangi pada waktu berlangsungnya audit. Tetapi dampak psikologis dari laporan hasil audit, penanggulangannya akan lebih sulit karena: a) Waktu audit sudah selesai b) Laporan merupakan salah satu bentuk komunikasi tertulis, formal, sehingga auditor tidak dapat mengetahui reaksi auditee secara langsung c) Laporan telah didistribusikan kepada berbagai pihak sehingga semakin banyak pihak yang terlibat. 2. Karena laporan hasil audit akan mempunyai dampak luas, maka diperlukan pengetahuan khusus tentang penyusunan laporan hasil audit. Pelaporan hasil audit merupakan tahap akhir kegiatan audit. Selain harus sesuai dengan norma pemeriksaan, penyusunan laporan hasil audit juga harus mempertimbangkan dampak psikologis, terutama yang bersifat dampak negatif bagi auditee, pihak ketiga dan pihak lain yang menerima laporan tersebut.
Norma Pelaporan hasil Pemeriksaan pada standar pemeriksaan satuan pengawas intern (auditor internal BUMN/BUMD) antara lain memuat hal-hal berikut ini: 1) Audit harus melaporkan hasil pemeriksaan sesuai dengan penugasan yang ditetapkan. 2) Laporan audit harus dibuat secara tertulis dan disampaikan kepada pejabat yang berwenang tepat pada waktunya agar bermanfaat. 3) Laporan audit harus memuat ruang lingkup dan tujuan pemeriksaan, disusun dengan baik, menyajikan informasi yang layak serta pernyataan bahwa pemeriksaan telah dilaksanakan sesuai dengan norma pemeriksaan. 4) Setiap Laporan pemeriksaan harus: a) Memuat ruang lingkup pemeriksaan, sasaran/tujuan pemeriksaan, dan adakah halhal yang dapat dirasakan sebagai pembatasan terhadap pelaksanaan kegiatan pemeriksaan. b) Memuat temuan (findings) dan kesimpulan (conclusions) pemeriksa secara objektif (didukung dengan adequate audit evidence), serta saran tindak yang konstruktif c) Lebih mengutamakan usaha perbaikan atau penyempurnaan dari pada kritik. d) Mengungkapkan hal-hal yang masih merupakan masalah yang belum dapat diselesaikan sampai berakhirnya pemeriksaan, bila ada. e) Mengemukakan pengakuan atas suatu prestasi atau suatu tindakan perbaikan
B 9. PENENTUAN REKOMENDASI 1. Sebelum hasil audit dikomunikasikan, pengaudit SI/TI perlu berdiskusi utk mendapatkan kesepahaman thd hasil temuan (findings) dan mengembangkan rekomendasi utk memperbaiki hasil tersebut. Jika terjadi ketidak sepakatan, pengaudit SI/TI seharusnya menguraikan signifikansi temuan serta resiko dan efek jika fokus perbaikan proses yg berkaitan dengan resiko tersebut tidak dilakukan. 2. Pemaparan pd bab ini akan difokuskan pd penentuan hasil Audit SI/TI dan penyusunan laporan dr hasil audit tersebut serta
9. 1 Penentuan Hasil Audit SI/TI 1. Penentuan hasil audit dilakukan dg mengevaluasi hasil audit yg didapatkan utk mengembangkan opini audit. 2. Opini-opini berdasarkan hasil temuan (findings) tsb. nantinya disusun dlm rekomendasi hasil audit. 3. Hal ini membutuhkan pertimbangan personal pengaudit SI/TI yg diperoleh dr hasil pengalaman, dibandingkan dg mengacu pd referensi tertentu.
9. 2 Penyusunan Laporan Hasil Audit SI/TI Laporan audit merupakan hasil akhir pekerjaan Audit SI/TI yg berisikan temuan dan rekomendasi kpd manajemen. Secara umum laporan audit akan berisikan struktur pembahasan berikut: 1. 2. 3. 4. 5. 6. Pendahuluan, termasuk pernyataan tujuan dan area yg akan diaudit, Batasan terhadap pelaksanaan Audit SI/TI. Syarat atau kualifikasi pengaudit SI/TI yg sesuai dengan ketentuan atau standar pengaudit. Pernyataan panduan Audit SI/TI yg diikuti selama aktivitas audit dilaksanaan. Pernyataan panduan Audit SI/TI yg diikuti selama aktivitas audit dilaksanakan. Detil temuan audit dan rekomendasi serta keputusan apakah memasukan atau tdk memasukan temuan ke dlm laporan audit.
9. 2 Penyusunan Laporan Hasil Audit SI/TI (lanj. . ) Dengan demikian, dokumentasi laporan Audit SI/TI seharusnya berisikan: 1. Perencanaan dan persiapan Audit SI/TI yg mencakup 2. 3. 4. 5. 6. 7. 8. ruang lingkup dan tujuan audit (scope dan objective), Kondisi sistem informasi, Program Audit SI/TI yg dilakukan, Langkah Audit SI/TI yg dilakukan dan bukti (evidence) Audit SI/TI yg dikumpulkan, Temuan audit (findings) dan tingkat kedewasaan Proses TI Kesimpulan dr hasil temuan, Laporan-laporan lain terkait sebagai hasil dr pekerjaan Audit SI/TI, Tinjauan pengawas berupa rekomendasi utk perbaikan
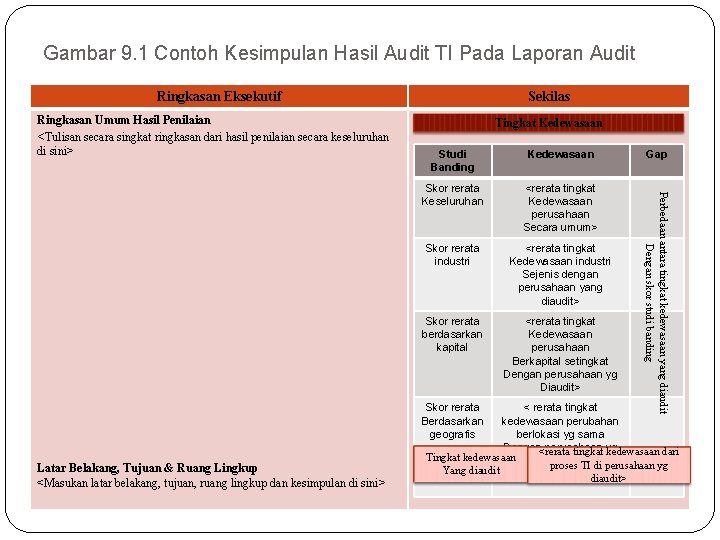
Gambar 9. 1 Contoh Kesimpulan Hasil Audit TI Pada Laporan Audit Ringkasan Eksekutif Ringkasan Umum Hasil Penilaian <Tulisan secara singkat ringkasan dari hasil penilaian secara keseluruhan di sini> Sekilas Tingkat Kedewasaan Skor rerata Keseluruhan <rerata tingkat Kedewasaan perusahaan Secara umum> Skor rerata industri <rerata tingkat Kedewasaan industri Sejenis dengan perusahaan yang diaudit> Skor rerata berdasarkan kapital <rerata tingkat Kedewasaan perusahaan Berkapital setingkat Dengan perusahaan yg Diaudit> Skor rerata Berdasarkan geografis Latar Belakang, Tujuan & Ruang Lingkup <Masukan latar belakang, tujuan, ruang lingkup dan kesimpulan di sini> Gap Perbedaan antara tingkat kedewasaan yang diaudit Dengan skor studi banding Studi Banding < rerata tingkat kedewasaan perubahan berlokasi yg sama Dengan<rerata perusahaan yg tingkat kedewasaan dari Tingkat kedewasaan Diaudit(Asia Tenggara, proses TI di perusahaan yg Yang diaudit Asia, dsb)> diaudit>
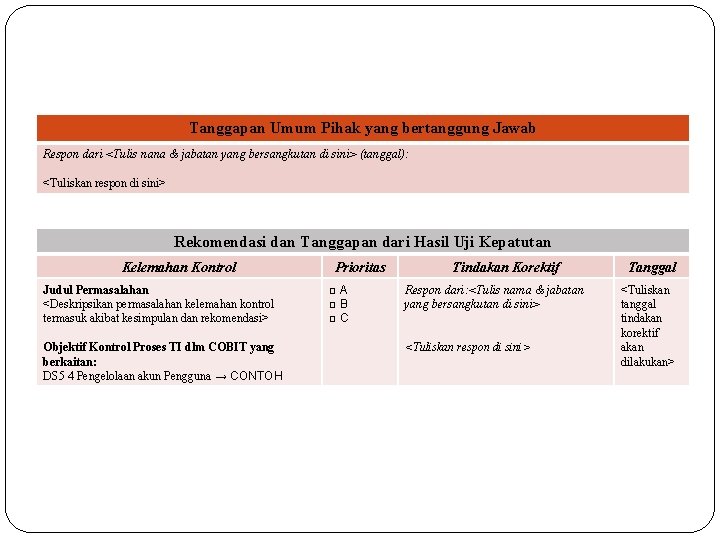
Tanggapan Umum Pihak yang bertanggung Jawab Respon dari <Tulis nana & jabatan yang bersangkutan di sini> (tanggal): <Tuliskan respon di sini> Rekomendasi dan Tanggapan dari Hasil Uji Kepatutan Kelemahan Kontrol Judul Permasalahan <Deskripsikan permasalahan kelemahan kontrol termasuk akibat kesimpulan dan rekomendasi> Objektif Kontrol Proses TI dlm COBIT yang berkaitan: DS 5 4 Pengelolaan akun Pengguna → CONTOH Prioritas □A □B □C Tindakan Korektif Respon dari: <Tulis nama & jabatan yang bersangkutan di sini> <Tuliskan respon di sini> Tanggal <Tuliskan tanggal tindakan korektif akan dilakukan>
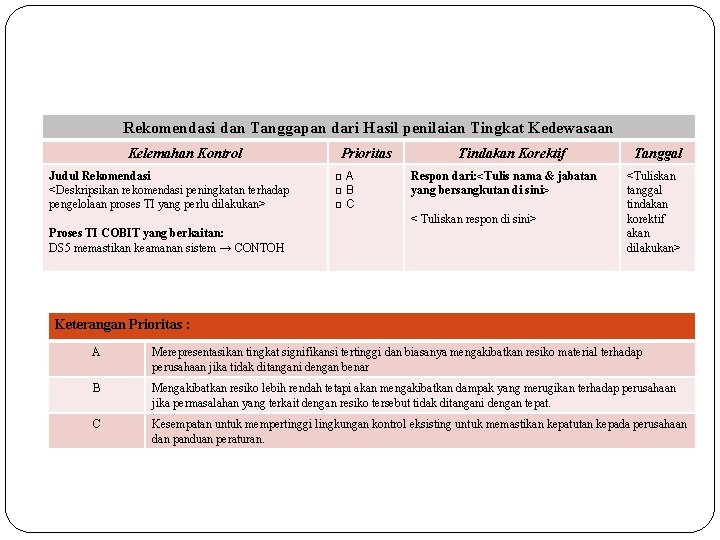
Rekomendasi dan Tanggapan dari Hasil penilaian Tingkat Kedewasaan Kelemahan Kontrol Judul Rekomendasi <Deskripsikan rekomendasi peningkatan terhadap pengelolaan proses TI yang perlu dilakukan> Prioritas □A □B □C Tindakan Korektif Respon dari: <Tulis nama & jabatan yang bersangkutan di sini> < Tuliskan respon di sini> Proses TI COBIT yang berkaitan: DS 5 memastikan keamanan sistem → CONTOH Tanggal <Tuliskan tanggal tindakan korektif akan dilakukan> Keterangan Prioritas : A Merepresentasikan tingkat signifikansi tertinggi dan biasanya mengakibatkan resiko material terhadap perusahaan jika tidak ditangani dengan benar B Mengakibatkan resiko lebih rendah tetapi akan mengakibatkan dampak yang merugikan terhadap perusahaan jika permasalahan yang terkait dengan resiko tersebut tidak ditangani dengan tepat. C Kesempatan untuk mempertinggi lingkungan kontrol eksisting untuk memastikan kepatutan kepada perusahaan dan panduan peraturan.
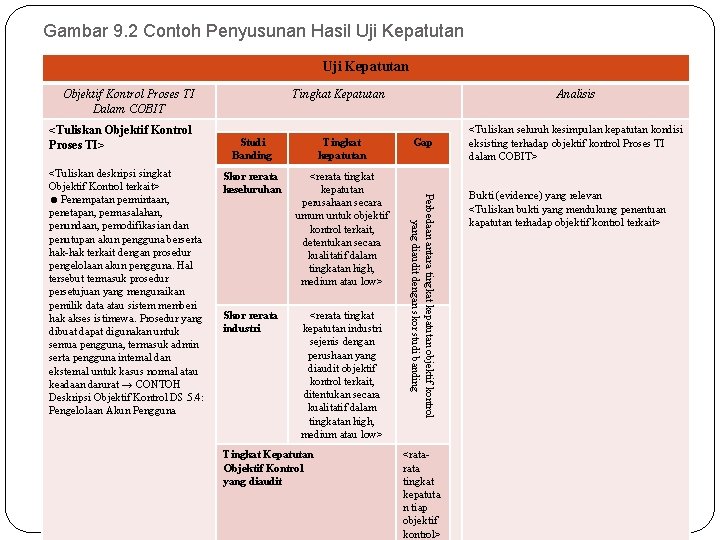
Gambar 9. 2 Contoh Penyusunan Hasil Uji Kepatutan Objektif Kontrol Proses TI Dalam COBIT <Tuliskan Objektif Kontrol Proses TI> Studi Banding Tingkat kepatutan Skor rerata keseluruhan <rerata tingkat kepatutan perusahaan secara umum untuk objektif kontrol terkait, detentukan secara kualitatif dalam tingkatan high, medium atau low> Skor rerata industri <rerata tingkat kepatutan industri sejenis dengan perushaan yang diaudit objektif kontrol terkait, ditentukan secara kualitatif dalam tingkatan high, medium atau low> Tingkat Kepatutan Objektif Kontrol yang diaudit Analisis Gap Perbedaan antara tingkat kepatutan objektif kontrol yang diaudit dengan skor studi banding <Tuliskan deskripsi singkat Objektif Kontrol terkait> =Penempatan permintaan, penetapan, permasalahan, penundaan, pemodifikasian dan penutupan akun pengguna berserta hak-hak terkait dengan prosedur pengelolaan akun pengguna. Hal tersebut termasuk prosedur persetujuan yang menguraikan pemilik data atau sistem memberi hak akses istimewa. Prosedur yang dibuat dapat digunakan untuk semua pengguna, termasuk admin serta pengguna internal dan eksternal untuk kasus normal atau keadaan darurat → CONTOH Deskripsi Objektif Kontrol DS 5. 4: Pengelolaan Akun Pengguna Tingkat Kepatutan <rata tingkat kepatuta n tiap objektif kontrol> <Tuliskan seluruh kesimpulan kepatutan kondisi eksisting terhadap objektif kontrol Proses TI dalam COBIT> Bukti (evidence) yang relevan <Tuliskan bukti yang mendukung penentuan kapatutan terhadap objektif kontrol terkait>
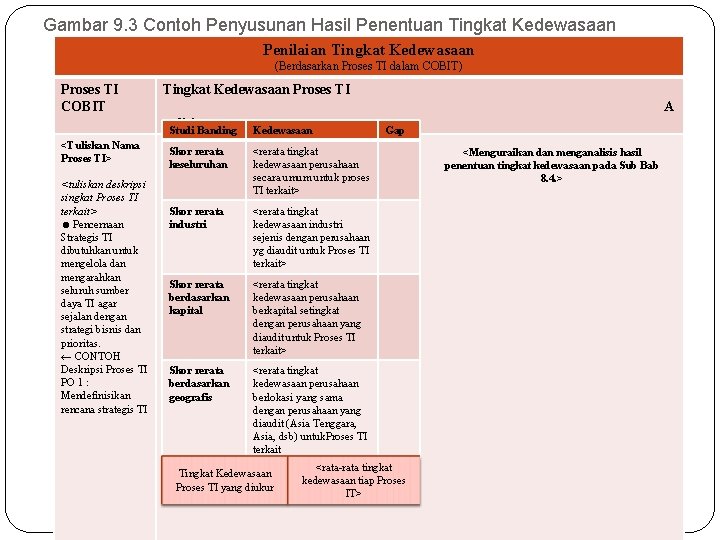
Gambar 9. 3 Contoh Penyusunan Hasil Penentuan Tingkat Kedewasaan Penilaian Tingkat Kedewasaan (Berdasarkan Proses TI dalam COBIT) Proses TI COBIT Tingkat Kedewasaan Proses TI A nalisis Studi Banding <Tuliskan Nama Proses TI> <tuliskan deskripsi singkat Proses TI terkait> =Pencernaan Strategis TI dibutuhkan untuk mengelola dan mengarahkan seluruh sumber daya TI agar sejalan dengan strategi bisnis dan prioritas. ← CONTOH Deskripsi Proses TI PO 1 : Mendefinisikan rencana strategis TI Kedewasaan Skor rerata keseluruhan <rerata tingkat kedewasaan perusahaan secara umum untuk proses TI terkait> Skor rerata industri <rerata tingkat kedewasaan industri sejenis dengan perusahaan yg diaudit untuk Proses TI terkait> Skor rerata berdasarkan kapital <rerata tingkat kedewasaan perusahaan berkapital setingkat dengan perusahaan yang diaudit untuk Proses TI terkait> Skor rerata berdasarkan geografis <rerata tingkat kedewasaan perusahaan berlokasi yang sama dengan perusahaan yang diaudit (Asia Tenggara, Asia, dsb) untuk. Proses TI terkait Tingkat Kedewasaan Proses TI yang diukur Gap <rata-rata tingkat kedewasaan tiap Proses IT> <Menguraikan dan menganalisis hasil penentuan tingkat kedewasaan pada Sub Bab 8. 4. >
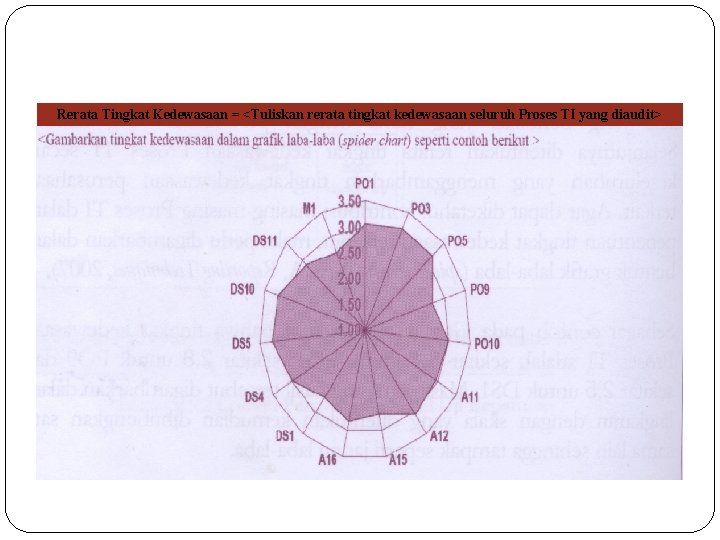
Rerata Tingkat Kedewasaan = <Tuliskan rerata tingkat kedewasaan seluruh Proses TI yang diaudit>
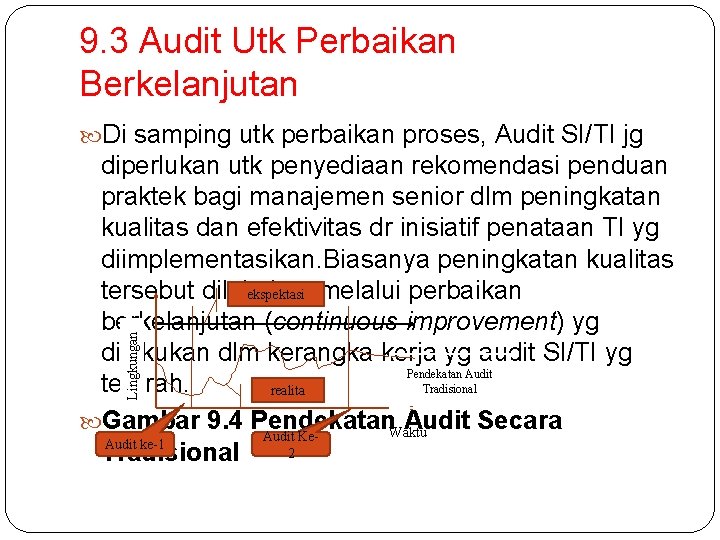
9. 3 Audit Utk Perbaikan Berkelanjutan Di samping utk perbaikan proses, Audit SI/TI jg Lingkungan diperlukan utk penyediaan rekomendasi penduan praktek bagi manajemen senior dlm peningkatan kualitas dan efektivitas dr inisiatif penataan TI yg diimplementasikan. Biasanya peningkatan kualitas tersebut dilakukan ekspektasi melalui perbaikan berkelanjutan (continuous improvement) yg dilakukan dlm kerangka kerja yg audit SI/TI yg Pendekatan Audit terarah. Tradisional realita Gambar 9. 4 Pendekatan Audit Secara Waktu Audit Ke. Audit ke-1 2 Tradisional
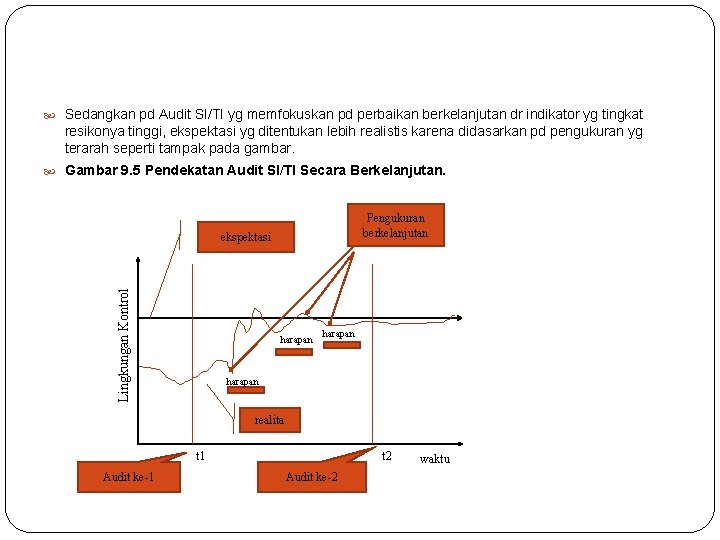
Sedangkan pd Audit SI/TI yg memfokuskan pd perbaikan berkelanjutan dr indikator yg tingkat resikonya tinggi, ekspektasi yg ditentukan lebih realistis karena didasarkan pd pengukuran yg terarah seperti tampak pada gambar. Gambar 9. 5 Pendekatan Audit SI/TI Secara Berkelanjutan. Pengukuran berkelanjutan Lingkungan Kontrol ekspektasi harapan realita t 1 Audit ke-1 t 2 Audit ke-2 waktu
Executive Summary B 9. Penentuan Rekomendasi 1. Penentuan Hasil Audit SI/TI 2. Penyusunn Laporan Hasil Audit SI/TI 3. Audit Untuk Perbaikan Berkelanjutan