
Atelier technique Juin 2008 Lionel CARVALHO Technicien Support
- Slides: 40
Atelier technique Juin 2008 § Lionel CARVALHO, Technicien Support § Jérôme MARTINIERE, Chef Produit
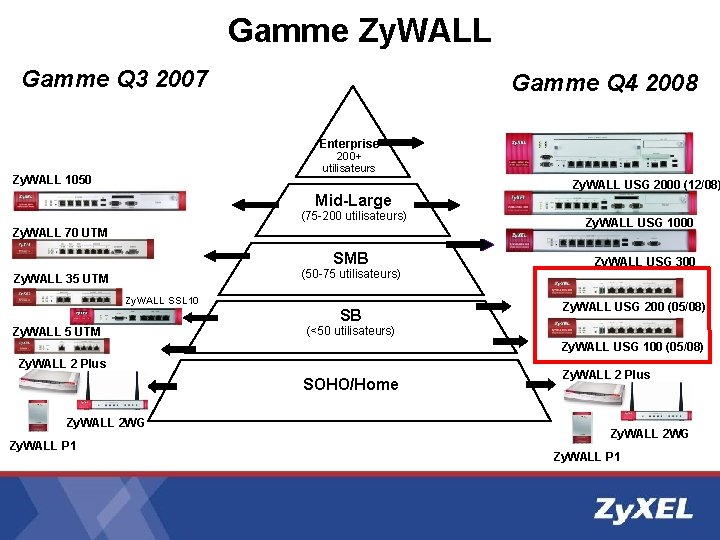
Gamme Zy. WALL Gamme Q 3 2007 Gamme Q 4 2008 Enterprise 200+ utilisateurs Zy. WALL 1050 Mid-Large (75 -200 utilisateurs) Zy. WALL 70 UTM SMB (50 -75 utilisateurs) Zy. WALL 35 UTM Zy. WALL SSL 10 SB Zy. WALL 5 UTM Zy. WALL USG 2000 (12/08) Zy. WALL USG 1000 Zy. WALL USG 300 Zy. WALL USG 200 (05/08) (<50 utilisateurs) Zy. WALL USG 100 (05/08) Zy. WALL 2 Plus SOHO/Home Zy. WALL 2 WG Zy. WALL P 1 Zy. WALL 2 Plus Zy. WALL 2 WG Zy. WALL P 1
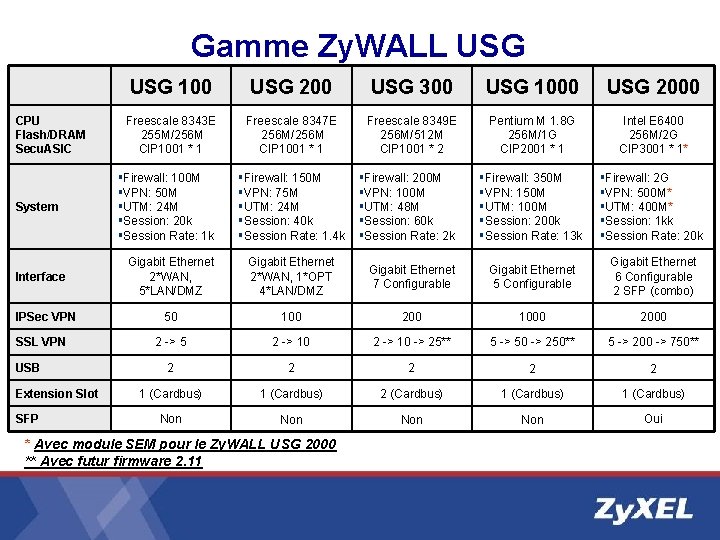
Gamme Zy. WALL USG CPU Flash/DRAM Secu. ASIC System Interface IPSec VPN SSL VPN USB Extension Slot SFP USG 100 USG 200 USG 300 USG 1000 USG 2000 Freescale 8343 E 255 M/256 M CIP 1001 * 1 Freescale 8347 E 256 M/256 M CIP 1001 * 1 Freescale 8349 E 256 M/512 M CIP 1001 * 2 Pentium M 1. 8 G 256 M/1 G CIP 2001 * 1 Intel E 6400 256 M/2 G CIP 3001 * 1* §Firewall: 350 M §VPN: 150 M §UTM: 100 M §Session: 200 k §Session Rate: 13 k §Firewall: 2 G §VPN: 500 M* §UTM: 400 M* §Session: 1 kk §Session Rate: 20 k §Firewall: 100 M §VPN: 50 M §UTM: 24 M §Session: 20 k §Session Rate: 1 k §Firewall: 150 M §VPN: 75 M §UTM: 24 M §Session: 40 k §Session Rate: 1. 4 k §Firewall: 200 M §VPN: 100 M §UTM: 48 M §Session: 60 k §Session Rate: 2 k Gigabit Ethernet 2*WAN, 5*LAN/DMZ Gigabit Ethernet 2*WAN, 1*OPT 4*LAN/DMZ Gigabit Ethernet 7 Configurable Gigabit Ethernet 5 Configurable Gigabit Ethernet 6 Configurable 2 SFP (combo) 50 100 200 1000 2 -> 5 2 -> 10 -> 25** 5 -> 50 -> 250** 5 -> 200 -> 750** 2 2 2 1 (Cardbus) 2 (Cardbus) 1 (Cardbus) Non Non Oui * Avec module SEM pour le Zy. WALL USG 2000 ** Avec futur firmware 2. 11
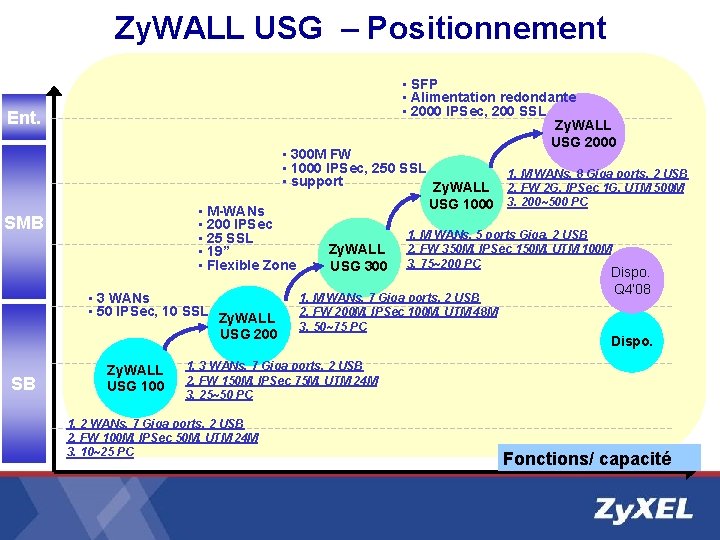
Zy. WALL USG – Positionnement • SFP • Alimentation redondante • 2000 IPSec, 200 SSL Zy. WALL USG 2000 Ent. • 300 M FW • 1000 IPSec, 250 SSL • support Zy. WALL • M-WANs • 200 IPSec • 25 SSL • 19” • Flexible Zone SMB • 3 WANs • 50 IPSec, 10 SSL Zy. WALL USG 200 SB Zy. WALL USG 1000 Zy. WALL USG 300 1. M WANs, 8 Giga ports, 2 USB 2. FW 2 G, IPSec 1 G, UTM 500 M 3. 200~500 PC 1. M WANs, 5 ports Giga, 2 USB 2. FW 350 M, IPSec 150 M, UTM 100 M 3. 75~200 PC 1. M WANs, 7 Giga ports, 2 USB 2. FW 200 M, IPSec 100 M, UTM 48 M 3. 50~75 PC Dispo. Q 4’ 08 Dispo. 1. 3 WANs, 7 Giga ports, 2 USB 2. FW 150 M, IPSec 75 M, UTM 24 M 3. 25~50 PC 1. 2 WANs, 7 Giga ports, 2 USB 2. FW 100 M, IPSec 50 M, UTM 24 M 3. 10~25 PC Fonctions/ capacité
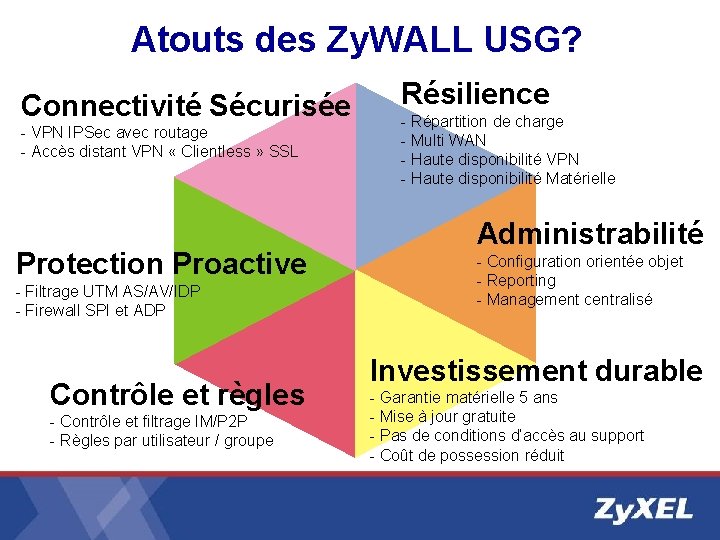
Atouts des Zy. WALL USG? Connectivité Sécurisée - VPN IPSec avec routage - Accès distant VPN « Clientless » SSL Protection Proactive - Filtrage UTM AS/AV/IDP - Firewall SPI et ADP Contrôle et règles - Contrôle et filtrage IM/P 2 P - Règles par utilisateur / groupe Résilience - Répartition de charge - Multi WAN - Haute disponibilité VPN - Haute disponibilité Matérielle Administrabilité - Configuration orientée objet - Reporting - Management centralisé Investissement durable - Garantie matérielle 5 ans - Mise à jour gratuite - Pas de conditions d’accès au support - Coût de possession réduit
Cibles des USG 100/200 TPE et PME avec de 10 à 50 postes informatique avec des besoins de : § Accès et liaisons à distance (VPN IPSec et SSL) § Contrôle de la productivité (IM/P 2 P, Filtrage de contenu) § Augmenter la rapidité des accès (Gestion de la bande passante, Multi WAN) § Accès à Internet permanent (Multi WAN et accès 3 G)
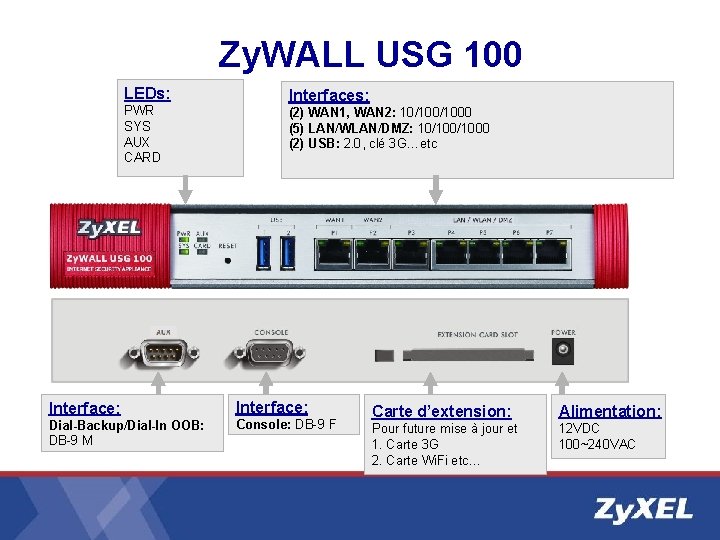
Zy. WALL USG 100 LEDs: PWR SYS AUX CARD Interfaces: (2) WAN 1, WAN 2: 10/1000 (5) LAN/WLAN/DMZ: 10/1000 (2) USB: 2. 0, clé 3 G…etc Interface: Dial-Backup/Dial-In OOB: DB-9 M Console: DB-9 F Carte d’extension: Alimentation: Pour future mise à jour et 1. Carte 3 G 2. Carte Wi. Fi etc… 12 VDC 100~240 VAC
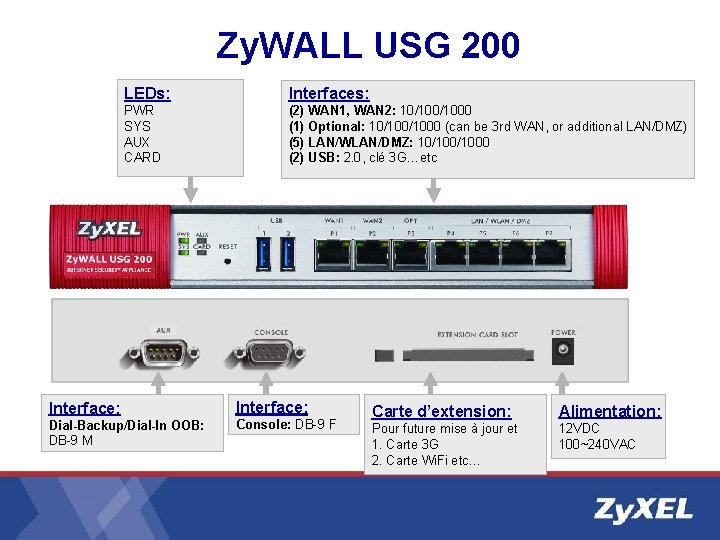
Zy. WALL USG 200 LEDs: Interfaces: PWR SYS AUX CARD (2) WAN 1, WAN 2: 10/1000 (1) Optional: 10/1000 (can be 3 rd WAN, or additional LAN/DMZ) (5) LAN/WLAN/DMZ: 10/1000 (2) USB: 2. 0, clé 3 G…etc Interface: Dial-Backup/Dial-In OOB: DB-9 M Console: DB-9 F Carte d’extension: Alimentation: Pour future mise à jour et 1. Carte 3 G 2. Carte Wi. Fi etc… 12 VDC 100~240 VAC
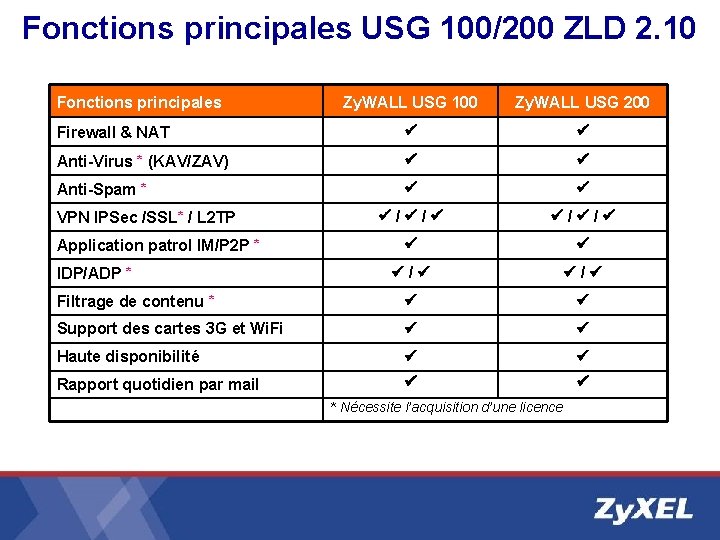
Fonctions principales USG 100/200 ZLD 2. 10 Fonctions principales Zy. WALL USG 100 Zy. WALL USG 200 Firewall & NAT Anti-Virus * (KAV/ZAV) Anti-Spam * / / / Filtrage de contenu * Support des cartes 3 G et Wi. Fi Haute disponibilité Rapport quotidien par mail VPN IPSec /SSL* / L 2 TP Application patrol IM/P 2 P * IDP/ADP * * Nécessite l’acquisition d’une licence
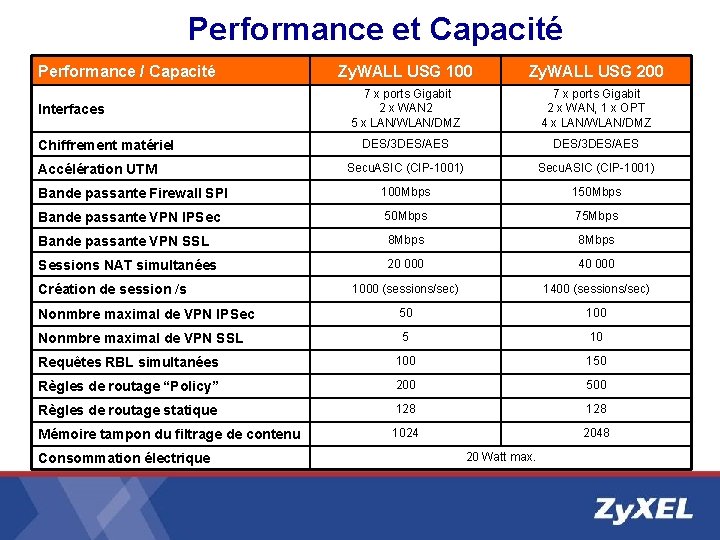
Performance et Capacité Performance / Capacité Zy. WALL USG 100 Zy. WALL USG 200 7 x ports Gigabit 2 x WAN 2 5 x LAN/WLAN/DMZ 7 x ports Gigabit 2 x WAN, 1 x OPT 4 x LAN/WLAN/DMZ DES/3 DES/AES Secu. ASIC (CIP-1001) Bande passante Firewall SPI 100 Mbps 150 Mbps Bande passante VPN IPSec 50 Mbps 75 Mbps Bande passante VPN SSL 8 Mbps Sessions NAT simultanées 20 000 40 000 1000 (sessions/sec) 1400 (sessions/sec) Nonmbre maximal de VPN IPSec 50 100 Nonmbre maximal de VPN SSL 5 10 Requêtes RBL simultanées 100 150 Règles de routage “Policy” 200 500 Règles de routage statique 128 Mémoire tampon du filtrage de contenu 1024 2048 Interfaces Chiffrement matériel Accélération UTM Création de session /s Consommation électrique 20 Watt max.
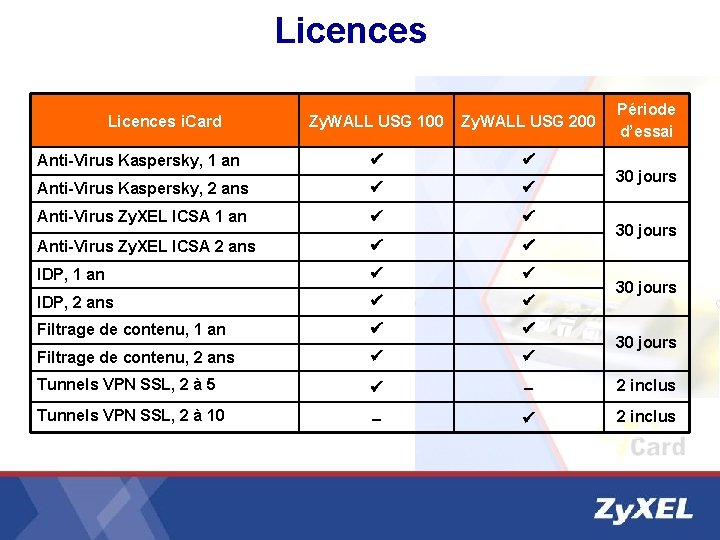
Licences Période d’essai Zy. WALL USG 100 Zy. WALL USG 200 Anti-Virus Kaspersky, 1 an Anti-Virus Kaspersky, 2 ans Anti-Virus Zy. XEL ICSA 1 an Anti-Virus Zy. XEL ICSA 2 ans IDP, 1 an IDP, 2 ans Filtrage de contenu, 1 an Filtrage de contenu, 2 ans Tunnels VPN SSL, 2 à 5 – 2 inclus Tunnels VPN SSL, 2 à 10 – 2 inclus Licences i. Card 30 jours
Zy. WALL USG 100/200 vs Zy. WALL 5/35 UTM
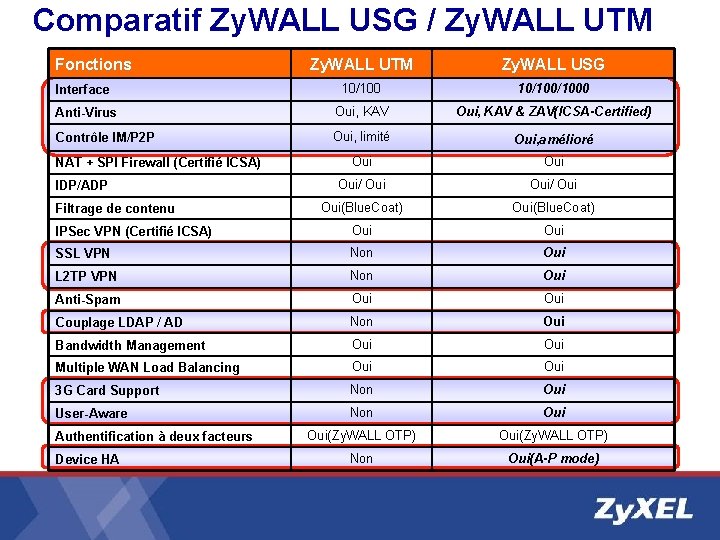
Comparatif Zy. WALL USG / Zy. WALL UTM Fonctions Zy. WALL UTM Zy. WALL USG 10/100/1000 Anti-Virus Oui, KAV & ZAV(ICSA-Certified) Contrôle IM/P 2 P Oui, limité Oui, amélioré Oui Oui/ Oui Oui(Blue. Coat) IPSec VPN (Certifié ICSA) Oui SSL VPN Non Oui L 2 TP VPN Non Oui Anti-Spam Oui Couplage LDAP / AD Non Oui Bandwidth Management Oui Multiple WAN Load Balancing Oui 3 G Card Support Non Oui User-Aware Non Oui(Zy. WALL OTP) Non Oui(A-P mode) Interface NAT + SPI Firewall (Certifié ICSA) IDP/ADP Filtrage de contenu Authentification à deux facteurs Device HA
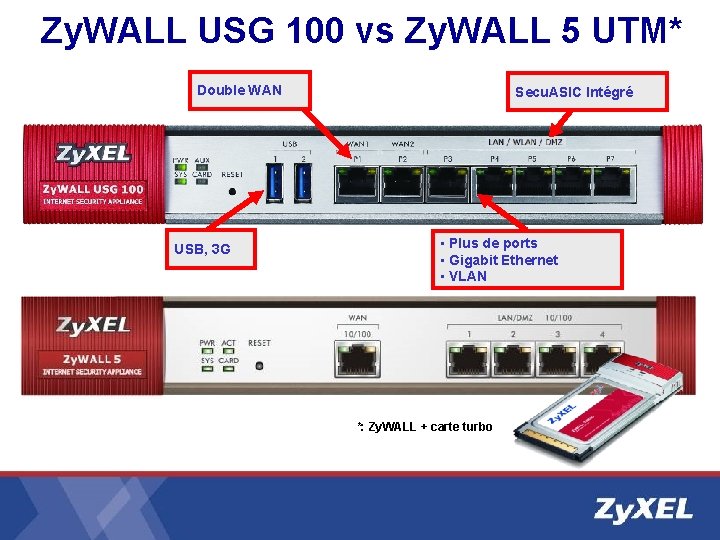
Zy. WALL USG 100 vs Zy. WALL 5 UTM* Double WAN USB, 3 G Secu. ASIC Intégré • Plus de ports • Gigabit Ethernet • VLAN *: Zy. WALL + carte turbo
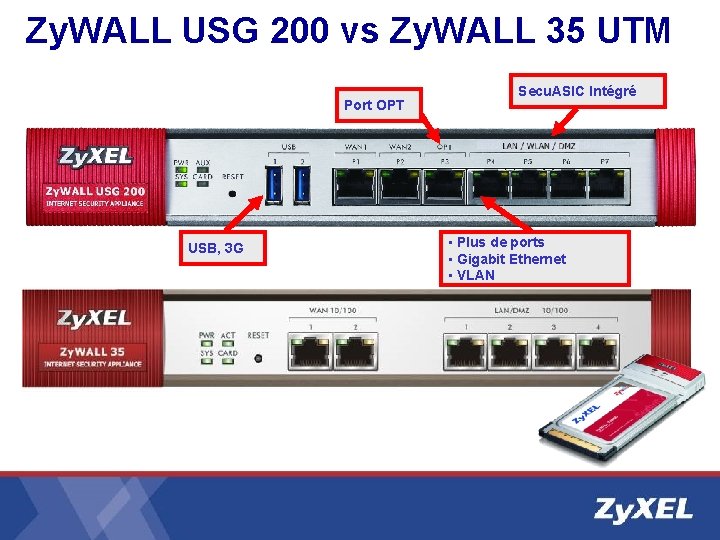
Zy. WALL USG 200 vs Zy. WALL 35 UTM Port OPT USB, 3 G Secu. ASIC Intégré • Plus de ports • Gigabit Ethernet • VLAN
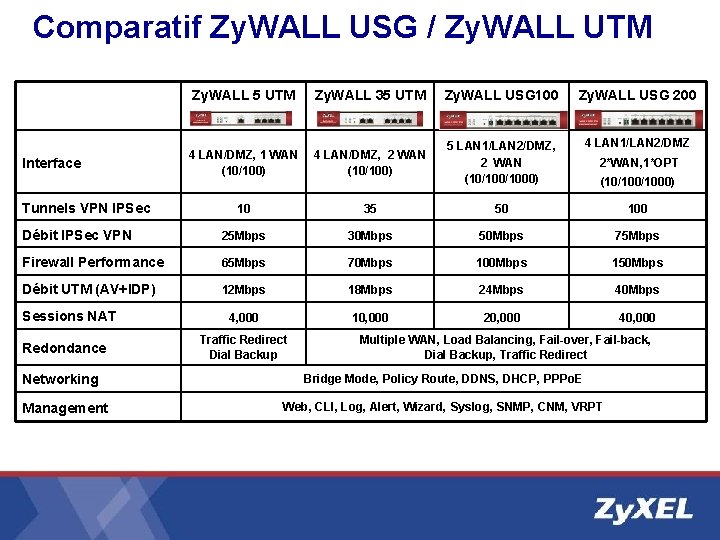
Comparatif Zy. WALL USG / Zy. WALL UTM Zy. WALL 5 UTM Zy. WALL 35 UTM Zy. WALL USG 100 4 LAN/DMZ, 1 WAN (10/100) 4 LAN/DMZ, 2 WAN (10/100) 5 LAN 1/LAN 2/DMZ, 2 WAN (10/1000) 10 35 50 100 Débit IPSec VPN 25 Mbps 30 Mbps 50 Mbps 75 Mbps Firewall Performance 65 Mbps 70 Mbps 100 Mbps 150 Mbps Débit UTM (AV+IDP) 12 Mbps 18 Mbps 24 Mbps 40 Mbps 4, 000 10, 000 20, 000 40, 000 Interface Tunnels VPN IPSec Sessions NAT Redondance Networking Management Traffic Redirect Dial Backup Zy. WALL USG 200 4 LAN 1/LAN 2/DMZ 2*WAN, 1*OPT (10/1000) Multiple WAN, Load Balancing, Fail-over, Fail-back, Dial Backup, Traffic Redirect Bridge Mode, Policy Route, DDNS, DHCP, PPPo. E Web, CLI, Log, Alert, Wizard, Syslog, SNMP, CNM, VRPT
Anti-Virus § Support de deux bases de signatures AV : • Kaspersky (3200 signatures) • Zy. XEL AV (Certifié ICSA, 8500 signatures) § Anti-Virus « Stream-based » • Pas de limitation de la taille des fichiers ni de sessions simultanées § Protocoles supportés • HTTP/SMTP/POP 3/FTP/IMAP 4 § Archives compressées • RAR/ZIP/GZIP/PKZIP
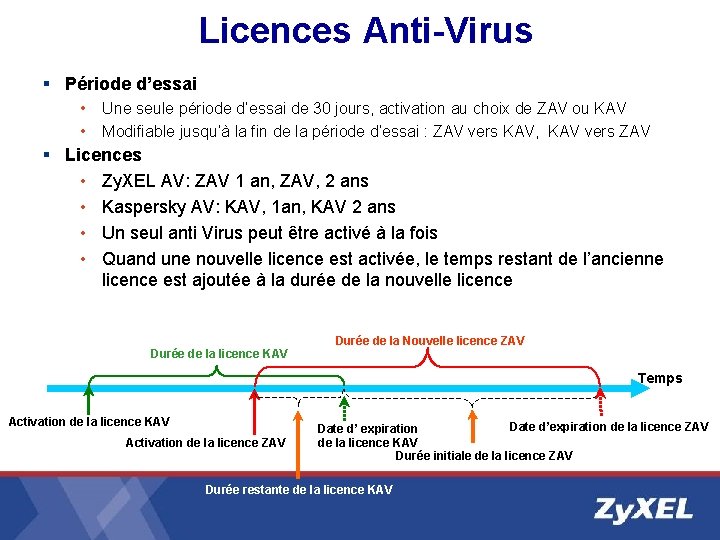
Licences Anti-Virus § Période d’essai • • Une seule période d’essai de 30 jours, activation au choix de ZAV ou KAV Modifiable jusqu’à la fin de la période d’essai : ZAV vers KAV, KAV vers ZAV § Licences • Zy. XEL AV: ZAV 1 an, ZAV, 2 ans • Kaspersky AV: KAV, 1 an, KAV 2 ans • Un seul anti Virus peut être activé à la fois • Quand une nouvelle licence est activée, le temps restant de l’ancienne licence est ajoutée à la durée de la nouvelle licence Durée de la Nouvelle licence ZAV Durée de la licence KAV Temps Activation de la licence KAV Activation de la licence ZAV Date d’expiration de la licence ZAV Date d’ expiration de la licence KAV Durée initiale de la licence ZAV Durée restante de la licence KAV
Anti-Spam § Inspecte le trafic des messageries électroniques utilisant les protocoles standards : • SMTP: port TCP 25 • POP 3: port TCP 110 § Protection Anti-Spam activable zone par zone • L’inspection des mails est activable selon leur direction § Paramétrage White/Black • Par adresse IP, adresse Email, header ou sujet § Vérification et statistiques DNSBL § Rapports et statistiques Anti-Spam
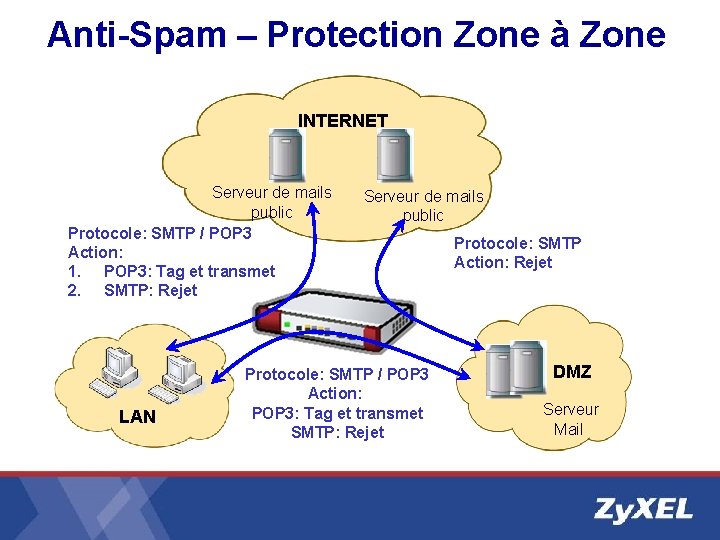
Anti-Spam – Protection Zone à Zone INTERNET Serveur de mails public Protocole: SMTP / POP 3 Action: 1. POP 3: Tag et transmet 2. SMTP: Rejet LAN Serveur de mails public Protocole: SMTP / POP 3 Action: POP 3: Tag et transmet SMTP: Rejet Protocole: SMTP Action: Rejet DMZ Serveur Mail
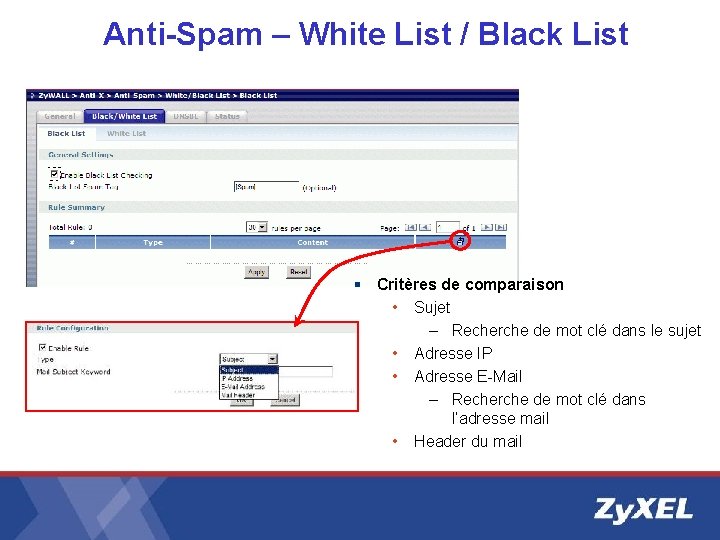
Anti-Spam – White List / Black List § Critères de comparaison • Sujet – Recherche de mot clé dans le sujet • Adresse IP • Adresse E-Mail – Recherche de mot clé dans l’adresse mail • Header du mail
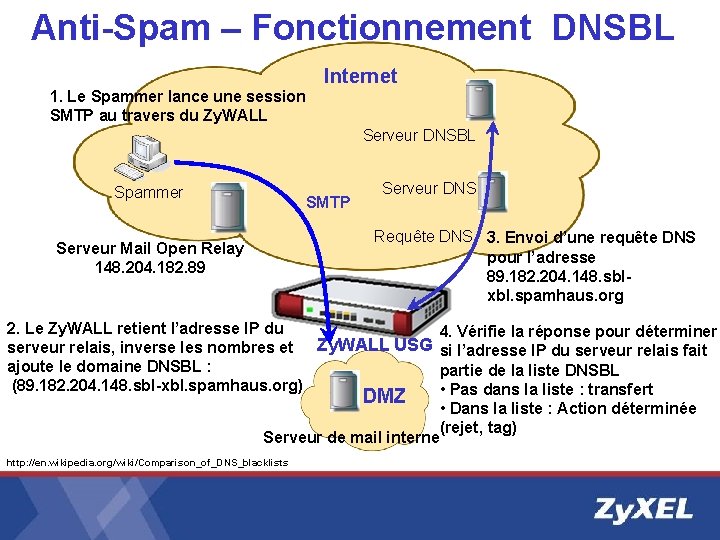
Anti-Spam – Fonctionnement DNSBL Internet 1. Le Spammer lance une session SMTP au travers du Zy. WALL Serveur DNSBL Spammer Serveur Mail Open Relay 148. 204. 182. 89 SMTP Serveur DNS Requête DNS 3. Envoi d’une requête DNS pour l’adresse 89. 182. 204. 148. sblxbl. spamhaus. org 2. Le Zy. WALL retient l’adresse IP du 4. Vérifie la réponse pour déterminer Zy. WALL USG serveur relais, inverse les nombres et si l’adresse IP du serveur relais fait ajoute le domaine DNSBL : partie de la liste DNSBL (89. 182. 204. 148. sbl-xbl. spamhaus. org) • Pas dans la liste : transfert DMZ • Dans la liste : Action déterminée (rejet, tag) Serveur de mail interne http: //en. wikipedia. org/wiki/Comparison_of_DNS_blacklists
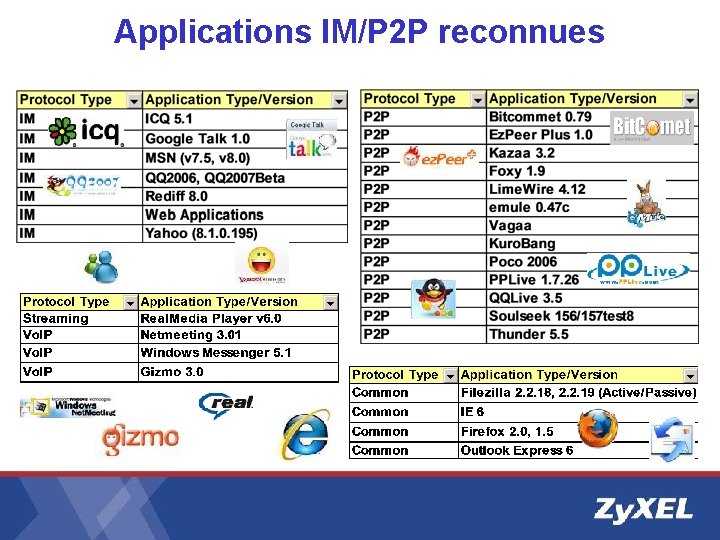
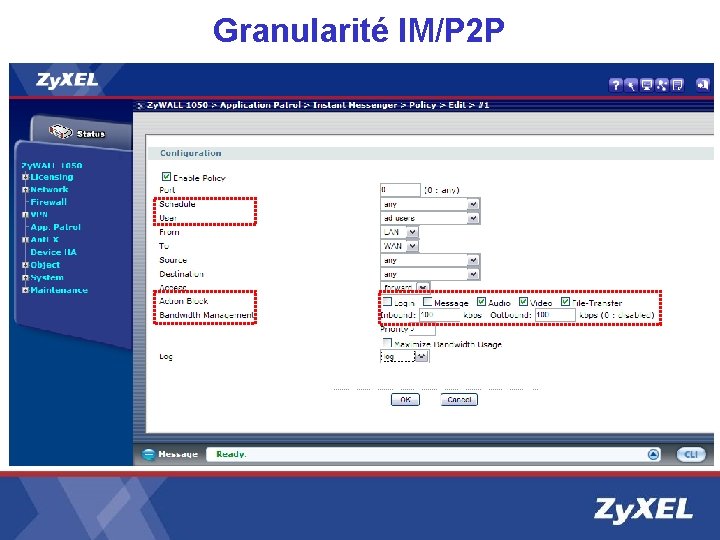
Gestion IM/P 2 P (App. Patrol) § Contrôle granulaire des applications IM/P 2 P • Reconnait les applications ainsi que leurs fonctions pour des règles plus précises, ex : Connexion, Chat, transfert de fichiers, voix, vidéo • 28 applications IM/P 2 P reconnues, mise à jour continue (licence IDP) § Gestion de bande passante • Supporte le BWM dans chaque règle ou pour chaque groupe d’utilisateurs • Garantit ou limite la bande passante par protocole/application • Maximise l’utilisation de la bande passante en « empruntant » la bande passante non utilisée dynamiquement § Monitoring en temps réel • Indique quelle application utilise quelle connexion ( « Traffic Report » ) • Illustre graphiquement l’utilisation de la bande passante par application
Applications IM/P 2 P reconnues
Granularité IM/P 2 P
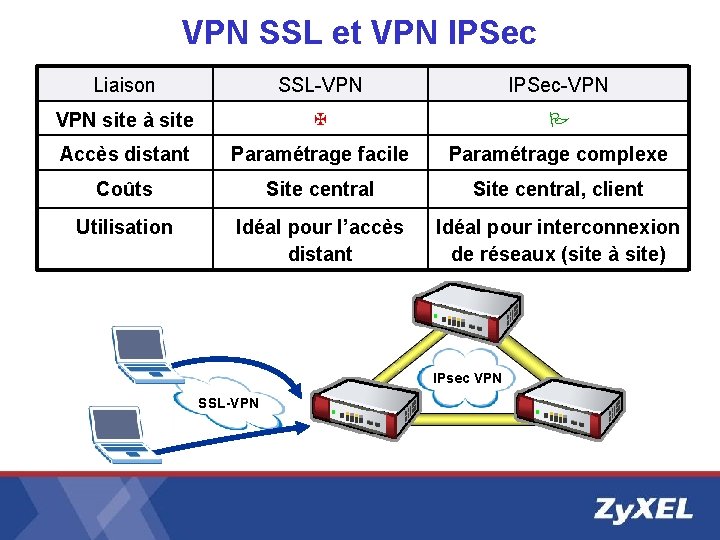
VPN SSL et VPN IPSec Liaison SSL-VPN IPSec-VPN site à site Accès distant Paramétrage facile Paramétrage complexe Coûts Site central, client Utilisation Idéal pour l’accès distant Idéal pour interconnexion de réseaux (site à site) IPsec VPN SSL-VPN
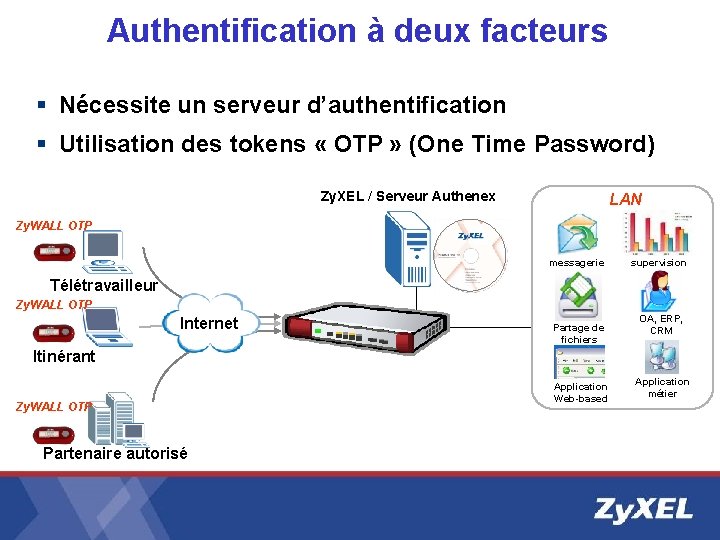
Authentification à deux facteurs § Nécessite un serveur d’authentification § Utilisation des tokens « OTP » (One Time Password) Zy. XEL / Serveur Authenex LAN Zy. WALL OTP messagerie supervision Télétravailleur Zy. WALL OTP Internet Partage de fichiers OA, ERP, CRM Itinérant Zy. WALL OTP Partenaire autorisé Application Web-based Application métier
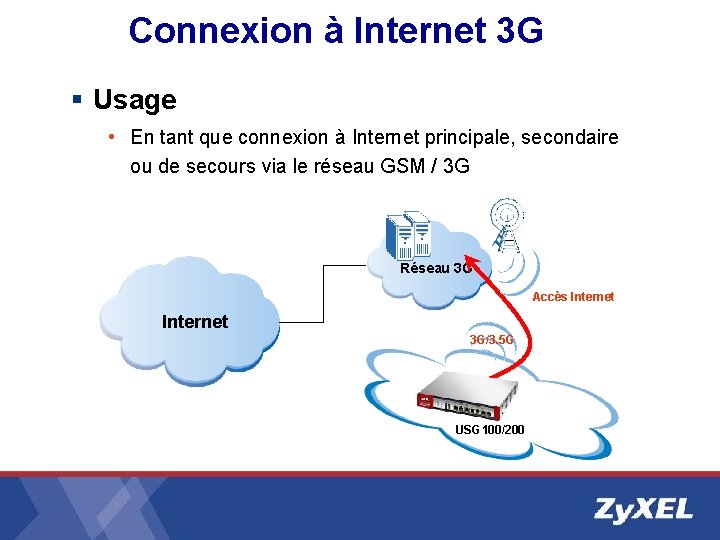
Connexion à Internet 3 G § Usage • En tant que connexion à Internet principale, secondaire ou de secours via le réseau GSM / 3 G Réseau 3 G Accès Internet 3 G/3. 5 G USG 100/200
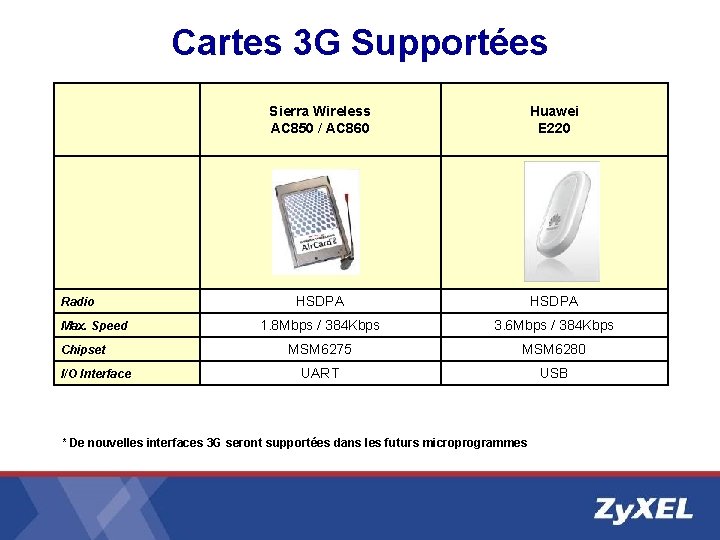
Cartes 3 G Supportées Sierra Wireless AC 850 / AC 860 Huawei E 220 HSDPA 1. 8 Mbps / 384 Kbps 3. 6 Mbps / 384 Kbps MSM 6275 MSM 6280 UART USB Radio Max. Speed Chipset I/O Interface * De nouvelles interfaces 3 G seront supportées dans les futurs microprogrammes
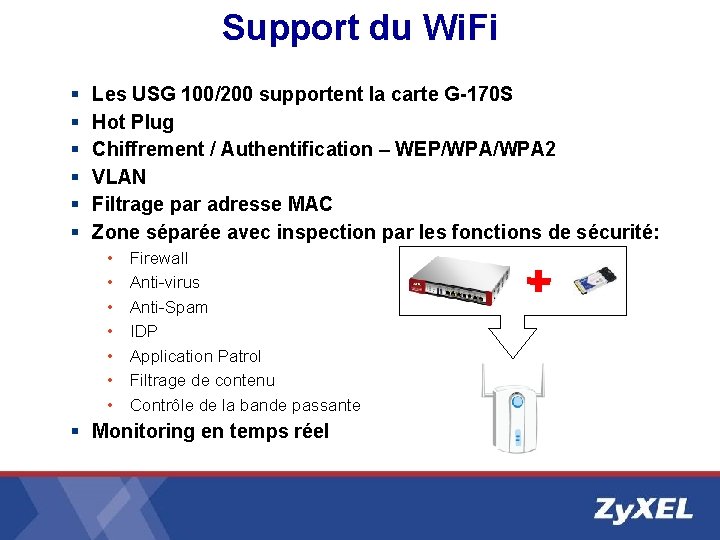
Support du Wi. Fi § § § Les USG 100/200 supportent la carte G-170 S Hot Plug Chiffrement / Authentification – WEP/WPA 2 VLAN Filtrage par adresse MAC Zone séparée avec inspection par les fonctions de sécurité: • • Firewall Anti-virus Anti-Spam IDP Application Patrol Filtrage de contenu Contrôle de la bande passante § Monitoring en temps réel
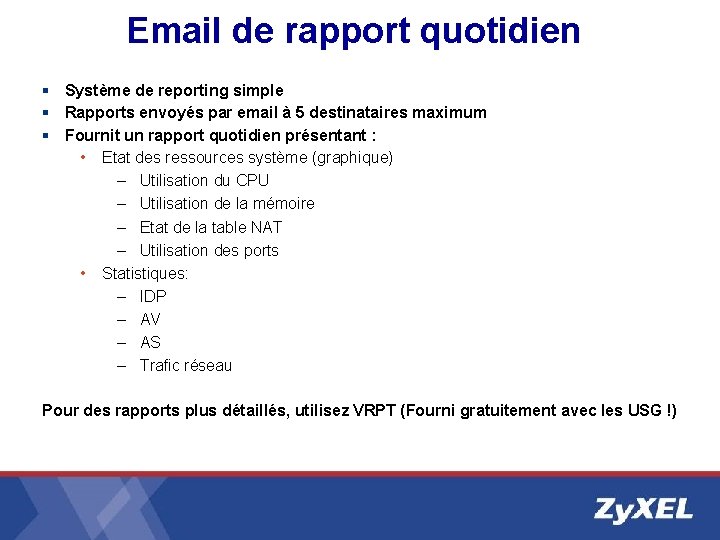
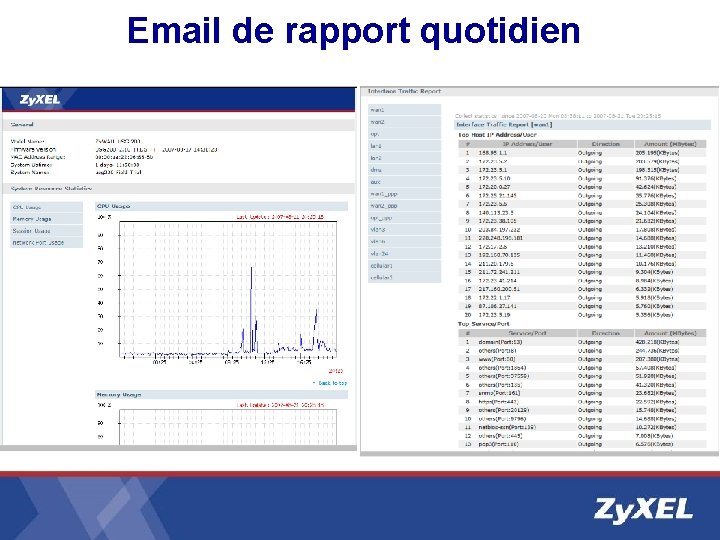
Email de rapport quotidien § Système de reporting simple § Rapports envoyés par email à 5 destinataires maximum § Fournit un rapport quotidien présentant : • Etat des ressources système (graphique) – Utilisation du CPU – Utilisation de la mémoire – Etat de la table NAT – Utilisation des ports • Statistiques: – IDP – AV – AS – Trafic réseau Pour des rapports plus détaillés, utilisez VRPT (Fourni gratuitement avec les USG !)
Email de rapport quotidien
VRPT § Un système de reporting centralisé • Collecte et analyse les logs (journaux) émis par les appareils Zy. XEL, pouvant se trouver sur différents réseaux locaux ou distants § Facile d’utilisation • Permet de simplifier l’étude des logs des appareils Zy. XEL associés
VRPT § Surveillance facile et rapide de l’activité réseau • Permet d’être rapidement informé de toute activité suspecte • Offre aux administrateurs une vue rapide et détaillée du fonctionnement du réseau § Outil important pour l’infogérance • Facilite la gestion et la maintenance préventive des équipements déployés • Permet de fournir des rapports d’activité aux clients, de manière quotidienne ou hebdomadaire, dans le cadre par exemple d’un contrat de maintenance
VRPT § Modèles supportés • Zy. WALL Zy. NOS v 3. 62 ou supérieur (2, 2 P, 5, 35, 70) • Zy. WALL 1050 • Zy. WALL USG § Capacité • Jusqu’à 100 appareils simultanément • 1500 logs/seconde
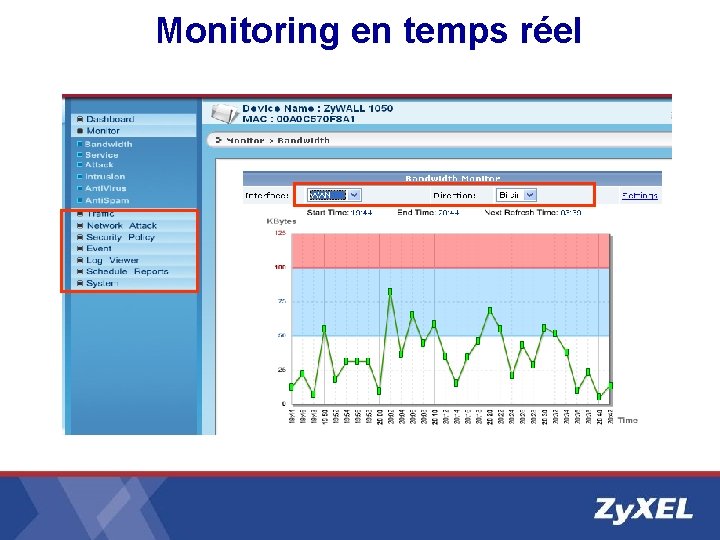
Monitoring en temps réel
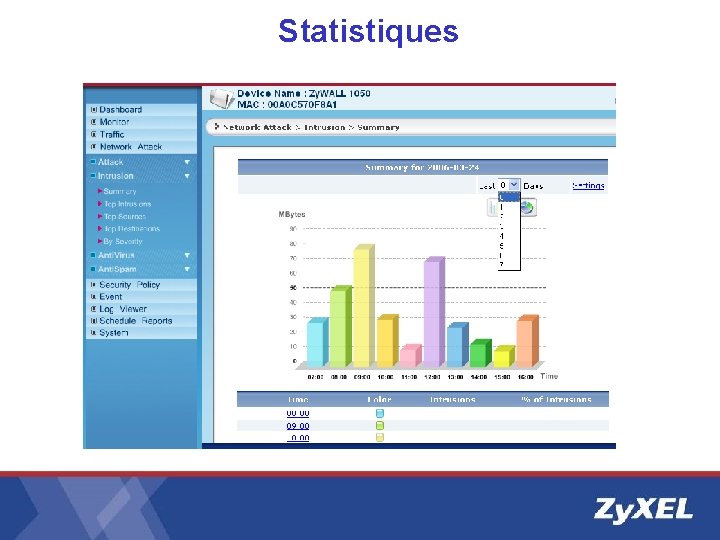
Statistiques
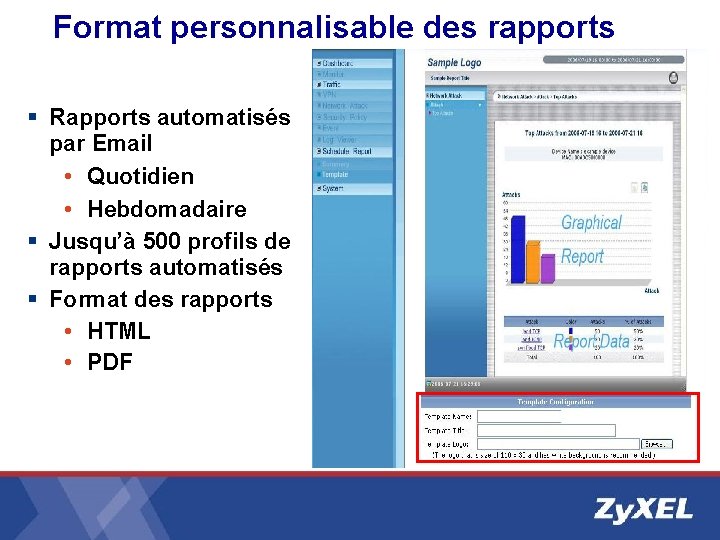
Format personnalisable des rapports § Rapports automatisés par Email • Quotidien • Hebdomadaire § Jusqu’à 500 profils de rapports automatisés § Format des rapports • HTML • PDF
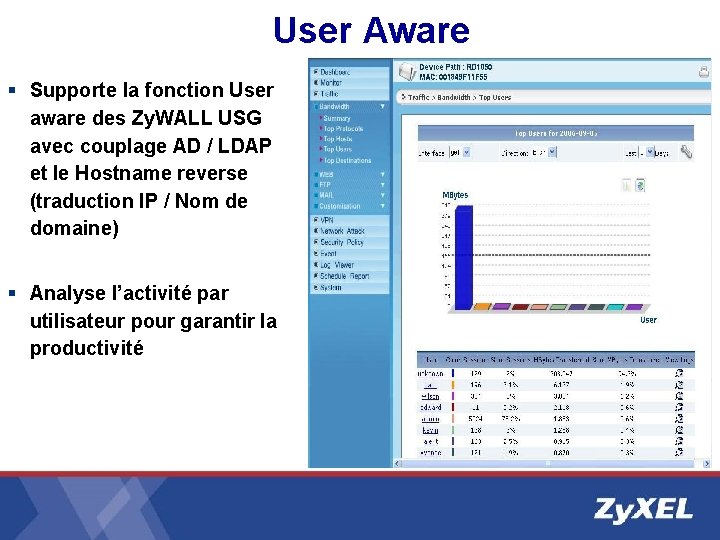
User Aware § Supporte la fonction User aware des Zy. WALL USG avec couplage AD / LDAP et le Hostname reverse (traduction IP / Nom de domaine) § Analyse l’activité par utilisateur pour garantir la productivité
Passeport USG § Une journée de manipulation produit qui vous permettra de répondre à tous types de projets concernant la nouvelle gamme sécurité Zy. WALL USG de Zy. XEL § Support de cours, déjeuner, pauses et Zy. WALL USG 100 compris : 500 EUR HT la journée par personne § Inscrivez-vous dès maintenant via le bon de commande pour le passeport USG dès Septembre 2008 sur : Lyon, Mulhouse, Paris et Toulouse Attention, nombre de places limité