
Andrea Zambon Nadia Preghenella Attacco MITM a Outlook
Andrea Zambon Nadia Preghenella Attacco MITM a Outlook da parte del Governo Cinese
COSA È SUCCESSO A inizio gennaio 2015 gli utenti cinesi di outlook che provano ad accedere al servizio tramite un client o da dispositivo mobile vedono comparire sullo schermo un messaggio di warning, dal quale si può uscire cliccando sull’unico tasto a disposizione, “continua”. Così facendo, l’attaccante può entrare in possesso dei dati privati dell’utente, come contatti, passwords, conti corrente, ecc.
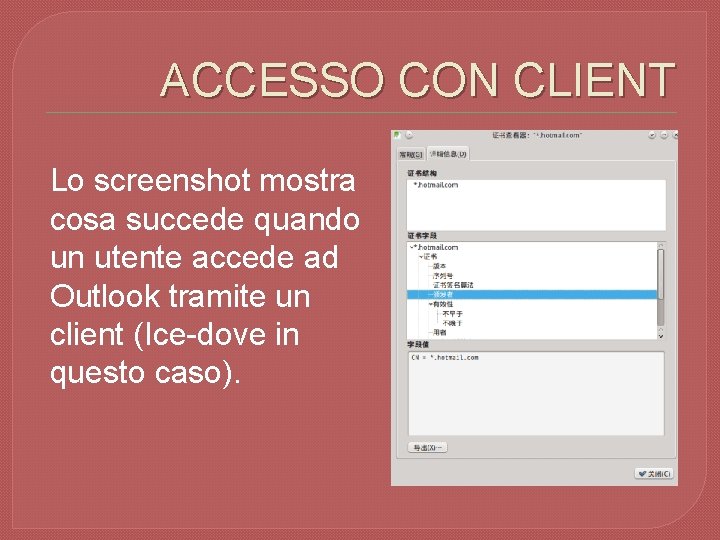
ACCESSO CON CLIENT Lo screenshot mostra cosa succede quando un utente accede ad Outlook tramite un client (Ice-dove in questo caso).
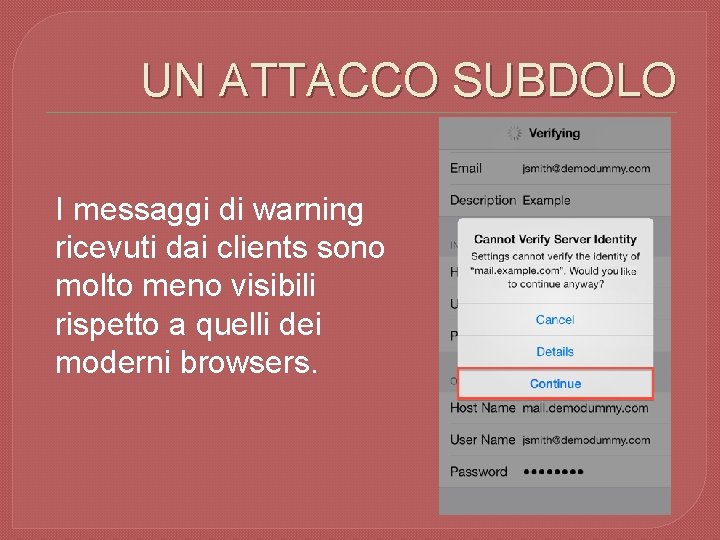
UN ATTACCO SUBDOLO I messaggi di warning ricevuti dai clients sono molto meno visibili rispetto a quelli dei moderni browsers.
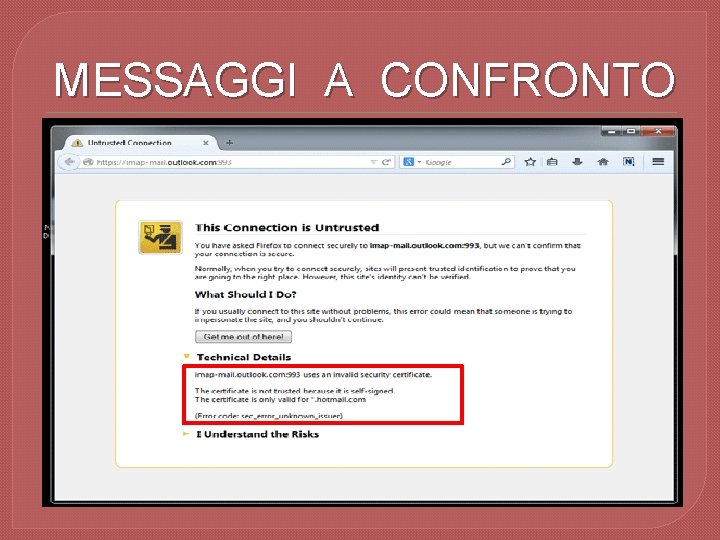
MESSAGGI A CONFRONTO
CHI È L’ATTACCANTE Il sito greatfire. org ritiene che dietro questo attacco ci sia il CAC (Cyberspace Administration of China), che avrebbe rilasciato un falso certificato tramite il CNNIC (China Internet Network Information Center), un ente che rilascia certificati, direttamente connesso al CAC.
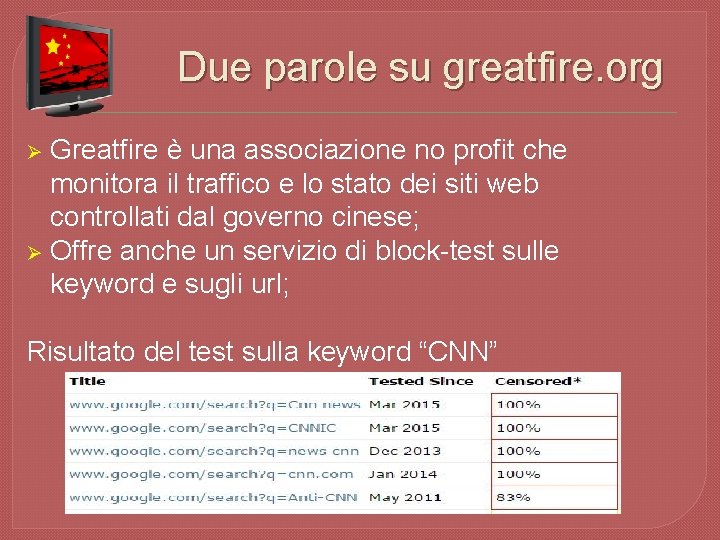
Due parole su greatfire. org Greatfire è una associazione no profit che monitora il traffico e lo stato dei siti web controllati dal governo cinese; Ø Offre anche un servizio di block-test sulle keyword e sugli url; Ø Risultato del test sulla keyword “CNN”
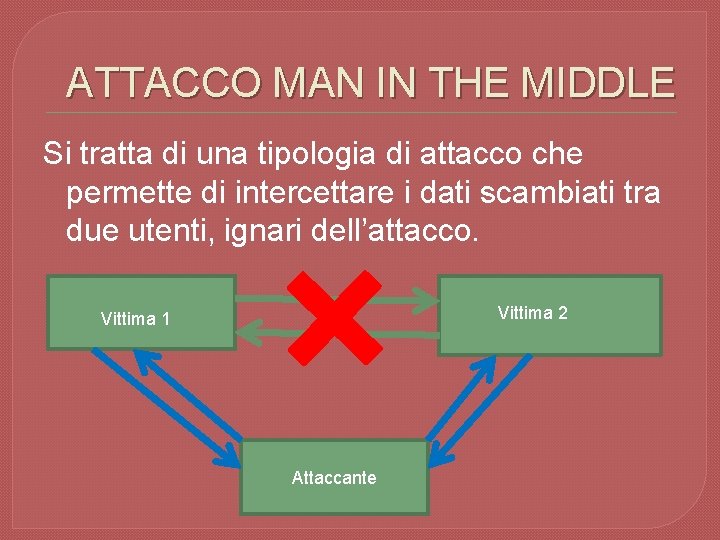
ATTACCO MAN IN THE MIDDLE Si tratta di una tipologia di attacco che permette di intercettare i dati scambiati tra due utenti, ignari dell’attacco. Bob 1 Vittima 2 Alice Attaccante
Protocolli IMAP e SMTP A finire sotto attacco sono stati i protocolli di messageria IMAP e SMTP. Ø IMAP (Internet Messages Access Protocol): permette la ricezione delle proprie e-mail da un server remoto. Ø SMTP (Simple Mail Transfer Protocol): Permette il recupero delle proprie e-mail da un server remoto.
Grazie per l’attenzione.
- Slides: 10